Funktioniert Braze in China? PIPL-Grenzübertritt, Auslieferung & Datenresidenz
Braze nimmt die Geräte-Push-Tokens, Profile, Verhaltensereignisse und Nachrichteninhalte Ihrer Nutzer auf und liefert Multichannel-Engagement aus seinen Offshore-Instanzen in den USA, der EU oder Australien — für China-Nutzer ein PIPL-Grenztransfer —, während Android-Push über lizenzierte inländische Hersteller-Kanäle laufen muss, weil Googles FCM in Festlandchina nicht verfügbar ist. Ein Blick zuerst auf die Compliance: die Empfängerdaten-Exponierung, die Auslieferungskanal-Tür und der rechtmäßige China-Weg.
Funktioniert Braze in China?
Braze ist aus China erreichbar, aber Sie übergeben ihm die Geräte-Tokens, Profile und Nachrichteninhalte Ihrer Nutzer zur Auslieferung — bei China-Nutzern ist das ein Grenztransfer, und Android-Push muss über lizenzierte, inländische Hersteller-Kanäle laufen, weil Googles FCM in Festlandchina nicht verfügbar ist.
Sie laden Geräte-Push-Tokens, Nutzer-IDs, Telefon und E-Mail, Profilattribute und Verhaltensereignisse hoch, dazu den Nachrichtentext, und Braze bildet Segmente und liefert Push, In-App, E-Mail und SMS von seinen Offshore-Instanzen in den USA, der EU oder Australien aus — es gibt kein Festlandchina-Rechenzentrum. Diese Empfängerdaten und Inhalte an einen Offshore-Dienst zu übergeben, um eine Person in China zu erreichen, ist ein PIPL-Grenztransfer, für den Sie verantwortlich sind (Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus), und weil FCM in Festlandchina nicht verfügbar ist, muss die chinesische Android-Auslieferung über die eigenen Push-Dienste der Gerätehersteller laufen. Der rechtmäßige Hebel ist, Auslieferung und Empfängerdaten auf einem inländischen, lizenzierten Weg zu halten — Hersteller-Kanäle für Android, Datenminimierung und Marketing-Einwilligung —, nicht, das Offshore-SDK erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Braze hat keine Festlandchina-Instanz; Daten von China-Nutzern werden offshore verarbeitet
- ! Geräte-Tokens, Profile und Inhalte an Braze zu senden, ist ein PIPL-Grenztransfer
- ! Android-Push kann in China kein FCM nutzen; es braucht lizenzierte Hersteller-Kanäle
- ! Marketing-Push braucht Einwilligung nach Art. 13/23; profilbasierte Sendungen berühren Art. 24
- ✓ 21YunBox hält Auslieferung und Empfängerdaten im Inland auf lizenzierten Kanälen, ICP-gemeldet
Was die offizielle Braze-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
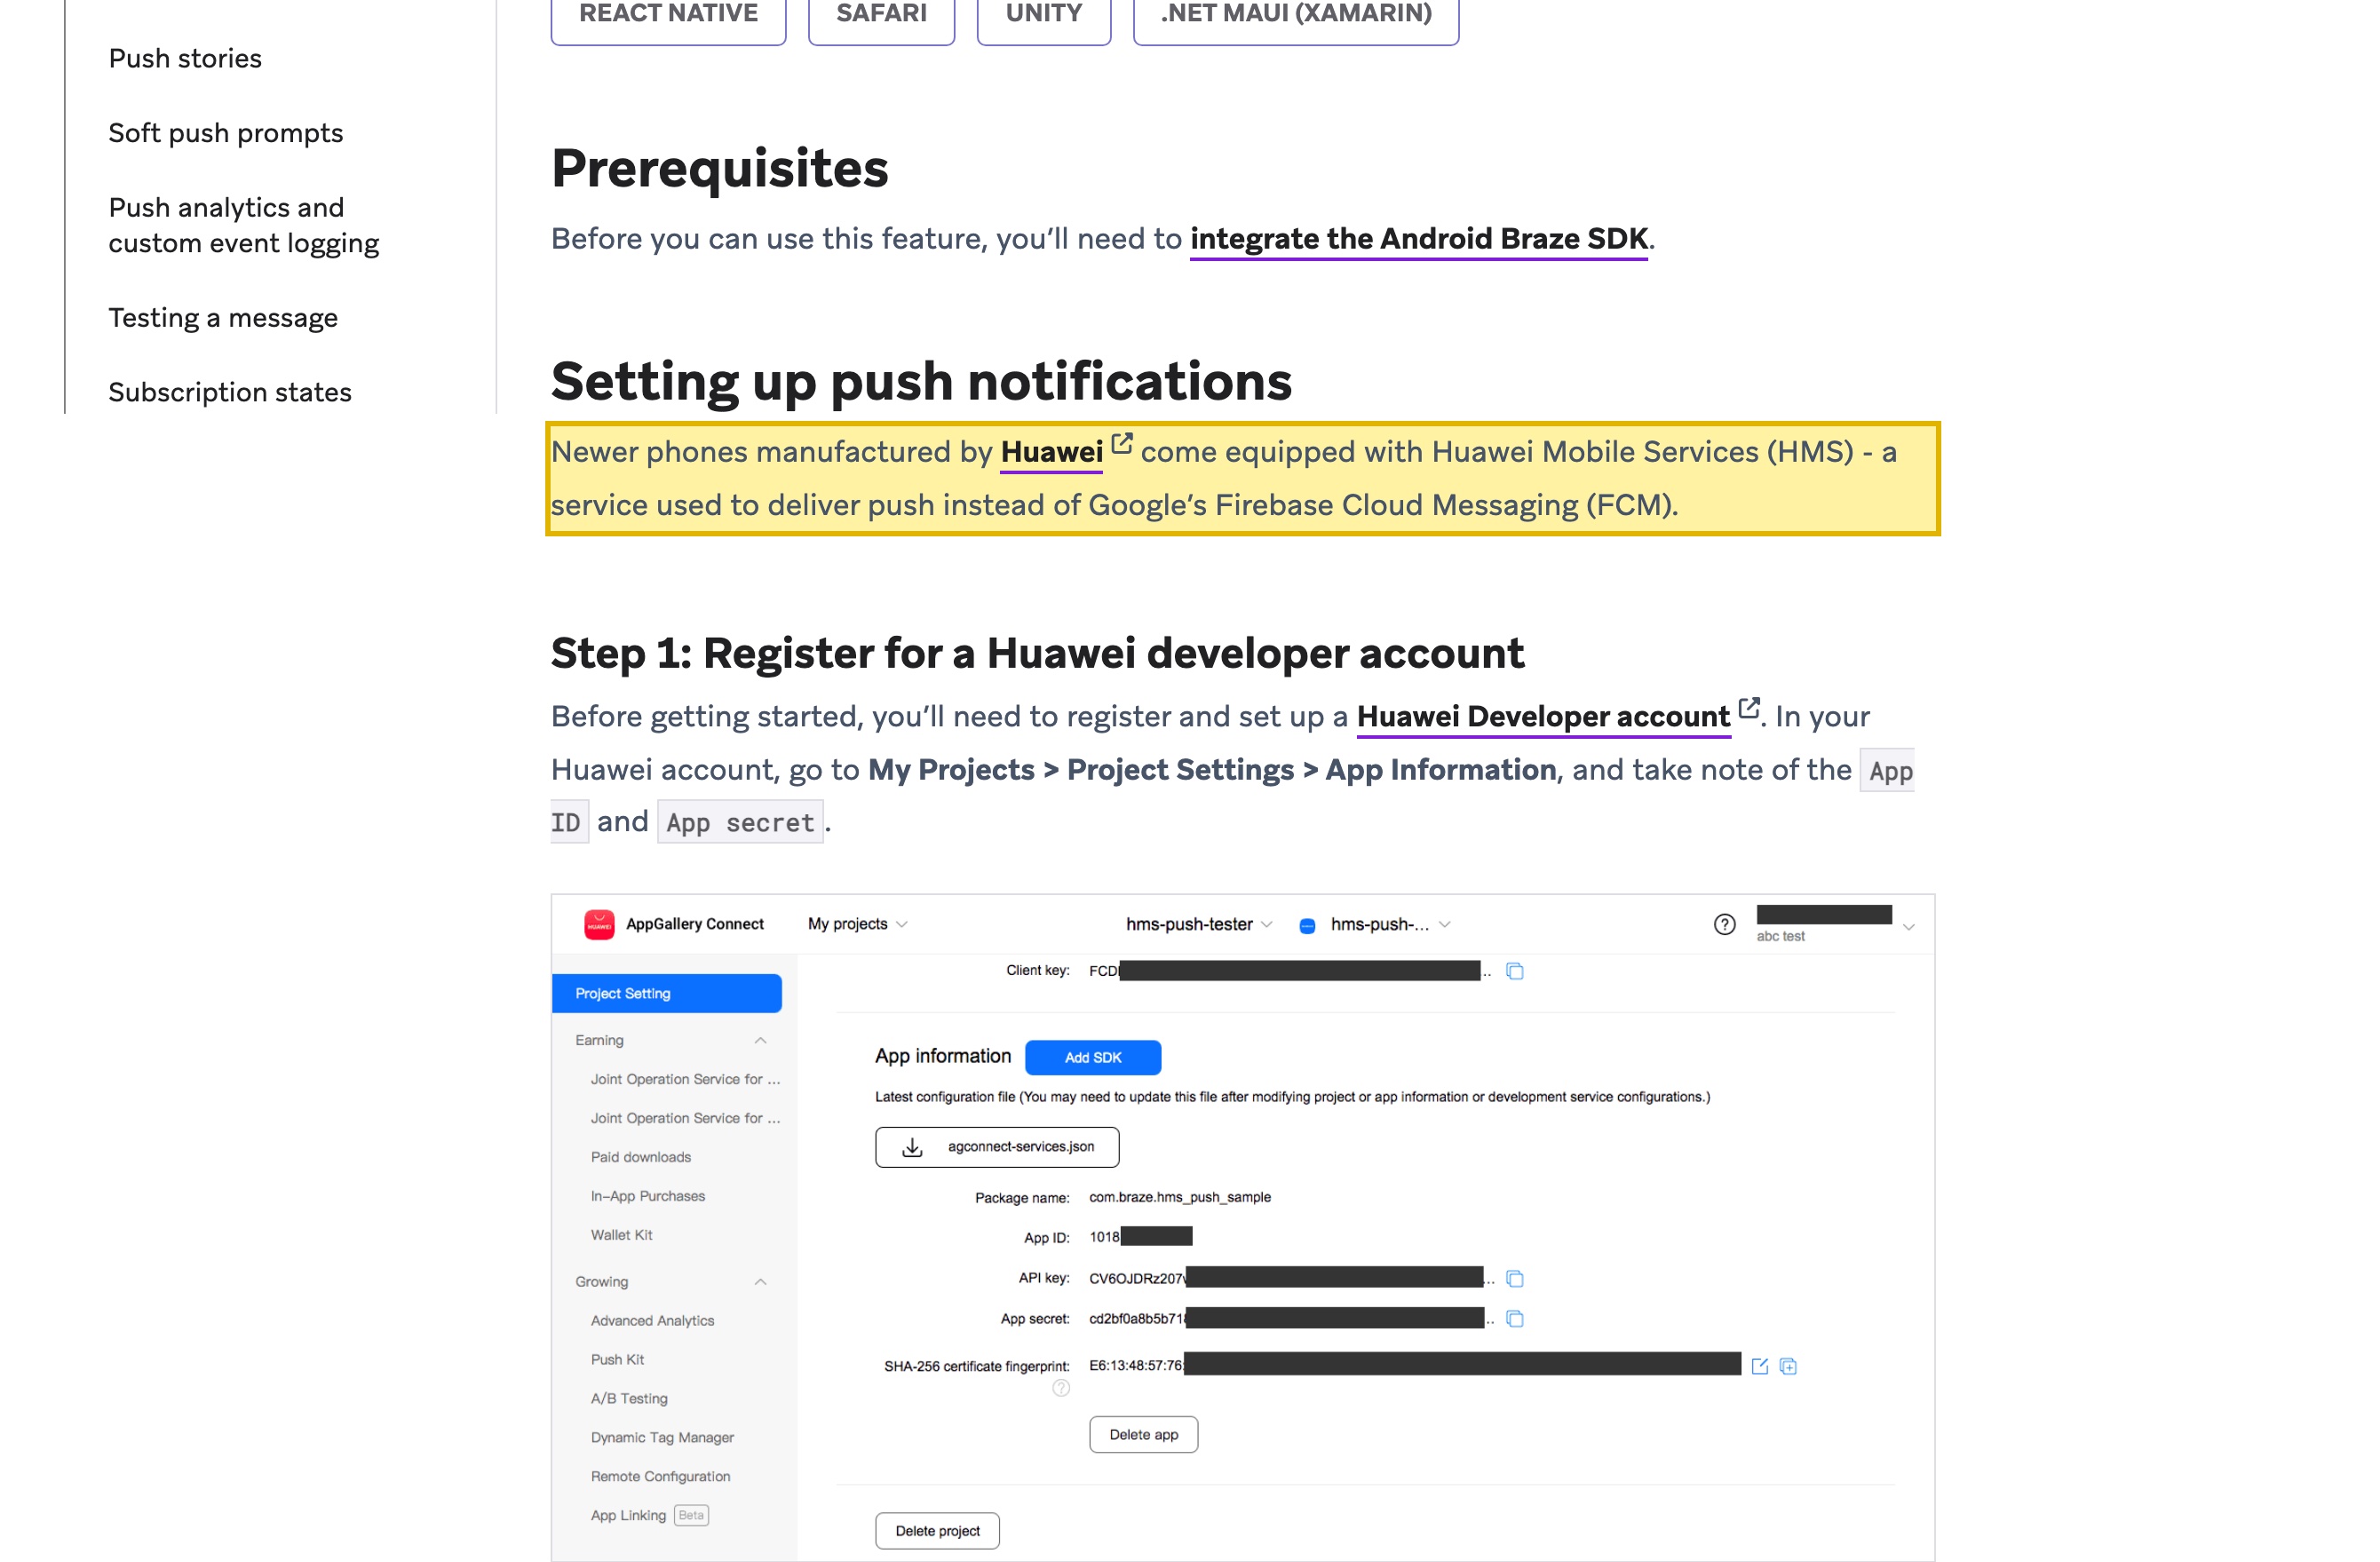
| Chinesischer Android-Push kann Googles FCM nicht nutzen — er läuft über Hersteller-Kanäle. Brazes eigener Huawei-Integrationsleitfaden gibt an, dass Huawei-Geräte Huawei Mobile Services (HMS) nutzen, „to deliver push instead of Google's Firebase Cloud Messaging (FCM)“ (um Push statt über Googles FCM auszuliefern), das von Google Play Services abhängt, die in Festlandchina nicht verfügbar sind; Braze dokumentiert außerdem Auslieferungsschritte (Autostart, Akku) für Xiaomi-, OPPO-, Vivo- und Huawei-OEM-Geräte. | Braze Docs — Huawei push integration, abgerufen 2026-10-10 |
| Braze verarbeitet und speichert Daten in Offshore-Regionen — keine in Festlandchina. Brazes Rechenzentren-Seite listet Instanzen in Australien, der Europäischen Union, Indonesien, Japan, Südkorea und den Vereinigten Staaten; die Tokens, das Profil, die Ereignisse und die Nachrichteninhalte eines China-Nutzers werden auf einer dieser Offshore-Instanzen gehandhabt, nach China auszuliefern überquert also die Grenze. | Braze Docs — Data centers, abgerufen 2026-10-10 |
| Eine Person in China mit ihren Tokens und Inhalten zu erreichen, ist ein PIPL-Grenztransfer. Als Verarbeiter schulden Sie Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus nach PIPL Art. 38–40; Marketing-Push braucht zusätzlich eine Rechtsgrundlage und Einwilligung (Art. 13 und 23) und muss den Widerspruch respektieren. | PIPL Art. 38–40, 13, 23 — Chinas Grenztransfer- und Marketing-Regeln |
| Profilbasierte Sendungen berühren Art. 24, und ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-Daten im Inland speichern. Aus einem Verhaltensprofil zu entscheiden, wer welchen Push erhält, ist automatisierte Entscheidungsfindung nach PIPL Art. 24; wo der App-Betreiber ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist, müssen in China erhobene personenbezogene Daten nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37) im Festland bleiben. | PIPL Art. 24; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die zu klärende Frage zu Braze nicht, ob sein SDK und seine REST-Endpunkte aus Shanghai antworten — das tun sie meist. Sie ist, was mit den Empfängerdaten und Inhalten geschieht, die Sie ihm reichen. Braze ist eine Customer-Engagement-Plattform: Sie laden Geräte-Push-Tokens, Nutzer-IDs, Telefon und E-Mail, Profilattribute und Ereignisse hoch, plus den Nachrichtenkörper, und es bildet Segmente und liefert Push, In-App, E-Mail und SMS. All das wird auf Brazes Offshore-Instanzen verarbeitet — es listet Rechenzentren in den USA, der EU und Australien, unter anderem, mit keinem in Festlandchina. Vier Stränge entscheiden dann das Risiko: ein Grenztransfer der personenbezogenen Daten und Inhalte Ihrer China-Nutzer; die Android-Auslieferungskanal-Tür, da Googles FCM in Festlandchina nicht verfügbar ist; Marketing-Einwilligung; Art.-24-Profiling, da Braze per Verhaltenssegment targetet; und Datenresidenz für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen.
Braze in China auf einen Blick
| Worüber es entscheidet | In Brazes eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was Sie ihm senden | Geräte-Push-Tokens, Nutzer-IDs, Telefon und E-Mail, Profilattribute, Verhaltensereignisse und den Nachrichtenkörper — ein Bestell-Update, ein OTP, eine Live-Chat-Zeile, eine Promo. Tokens und Identifikatoren sind personenbezogene Daten, und der Inhalt ist es häufig auch. Braze hält ein persistentes Nutzerprofil und eine Ereignishistorie, um die Segmente zu bilden, die es targetet. |
| Wo es verarbeitet wird | Auf Brazes Offshore-Instanzen. Seine Rechenzentrumsseite listet Cluster in Australien, der Europäischen Union, Indonesien, Japan, Südkorea und den Vereinigten Staaten — keine in Festlandchina. Die Daten und Inhalte eines China-Nutzers zur Auslieferung an einen Offshore-Dienst hochzuladen, ist ein Grenztransfer nach PIPL (Art. 38–40, 数据出境): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Wie Android-Push ausgeliefert wird | Googles FCM stützt sich auf Google Play Services, die in Festlandchina nicht verfügbar sind, Push kann also nicht per FCM die meisten chinesischen Android-Geräte erreichen. Brazes eigener Leitfaden leitet Huawei-Geräte über Huawei Mobile Services (HMS) „instead of Google's Firebase Cloud Messaging“, und dokumentiert Xiaomi-, OPPO- und Vivo-Auslieferungsschritte — jeder ein lizenzierter inländischer Hersteller-Kanal mit einer registrierten App. Apples APNs erreicht chinesische iOS-Geräte, aber das Token und der Inhalt überqueren weiterhin die Grenze. |
| Einwilligung, Profiling & Residenz | Marketing- und Promotion-Push braucht eine Rechtsgrundlage und Einwilligung und muss Opt-out ehren (PIPL Art. 13 und 23). Zu entscheiden, wer welche Nachricht aus einem Verhaltensprofil bekommt, ist automatisierte Entscheidungsfindung (PIPL Art. 24), die ein Recht trägt, eine rein profilierte Entscheidung abzulehnen. Wo der App-Betreiber ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen ist, müssen China-Personendaten im Inland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). |
| Der rechtmäßige Weg | Erreichbarkeit war nie die Achse. Leiten Sie chinesisches Android-Push über die lizenzierten inländischen Hersteller-Kanäle, halten Sie Empfängerdaten und Auslieferung auf einem inländischen Weg, minimieren und pseudonymisieren Sie, was dennoch geht, holen Sie die Art.-13/23-Einwilligung für Marketing ein, ehren Sie Opt-out und jede Art.-24-Option — und liefern Sie die auf China ausgerichtete App im Inland auf einer ICP-gemeldeten Grundlage aus. 21YunBox kartiert diesen Weg und liefert die App aus, vor dem Stack, den Sie bereits betreiben. |
Was Sie tatsächlich senden — Empfänger-Identifikatoren, Profile und Inhalte
Braze ist eine Engagement-Plattform, das, was Sie ihr reichen, sind also Ihre Nutzer. Um an eine Person in China zu senden, laden Sie ihr Geräte-Push-Token (und, für SMS- oder E-Mail-Kanäle, ihre Telefonnummer oder E-Mail), eine Nutzer-ID und Profilattribute hoch — Stadt, Sprache, Lifecycle-Stufe, Kaufhistorie —, zusammen mit den Verhaltensereignissen, die eine Kampagne auslösen. Ein an ein echtes Konto gebundenes Geräte-Token ist personenbezogene Daten, und das sind die Identifikatoren und Attribute drumherum auch; der Nachrichtenkörper trägt oft mehr, von einem Namen über eine Bestellreferenz bis zu einem Einmal-Passcode. Nichts davon läuft bloß durch. Braze baut und hält ein persistentes Nutzerprofil und eine Ereignishistorie, damit es Ihr Publikum segmentieren und entscheiden kann, wer welche Nachricht empfängt, und es loggt Sendungen, Öffnungen, Klicks und Conversions. Dieser Profil- und Ereignis-Speicher lebt auf Brazes Offshore-Instanzen — dem US-, EU- oder Australien-Cluster, auf dem Ihr Konto bereitgestellt ist —, was bedeutet, dass die Identifikatoren, Attribute und die Engagement-Historie Ihrer China-Nutzer außerhalb des Festlands verarbeitet und aufbewahrt werden, solange das Profil existiert.
Es ist ein Grenztransfer — und Android-Auslieferung hat ihre eigene Tür — nach PIPL
Beginnen Sie mit den Daten. Ein Geräte-Token, eine Telefonnummer oder E-Mail, eine Nutzer-ID und die daran gebundenen Attribute sind personenbezogene Daten, und das ist das meiste, was eine Nachricht trägt, auch. Von einem Nutzer im Festland erhoben und einem offshore betriebenen Dienst zur Auslieferung gereicht, ist das ein Grenztransfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, dem App-Betreiber, nicht nur Braze: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von der Zustimmung des Nutzers zur Dienstnutzung unterscheidet, und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Weil Braze per Segment targetet — entscheidend, wer welchen Push aus einem Verhaltensprofil bekommt —, gelten auch die Regeln zur automatisierten Entscheidungsfindung nach Art. 24, mit einem Recht der Einzelperson, eine allein durch Profiling getroffene Entscheidung abzulehnen. Und wo die Nachrichten Marketing statt transaktional sind, verlangen Art. 13 und 23 eine Rechtsgrundlage und Einwilligung und die Möglichkeit, abzumelden.
Dann die zweite Tür, die spezifisch für Push ist. Ein chinesisches Android-Gerät zu erreichen, ist kein einzelner Offshore-API-Aufruf. Googles Firebase Cloud Messaging hängt von Google Play Services ab, die in Festlandchina nicht verfügbar sind, FCM kann also nicht zuverlässig an die meisten chinesischen Android-Telefone ausliefern — ein ausländisches Push-Setup, das nur FCM spricht, erreicht diese Nutzer still nicht. Der rechtmäßige, zuverlässige Weg ist über den eigenen Push-Dienst jedes Geräteherstellers: Brazes eigene Dokumentation leitet Huawei-Geräte über Huawei Mobile Services (HMS) „instead of Google’s Firebase Cloud Messaging“ und gibt Auslieferungs-Anleitung für Xiaomi-, OPPO- und Vivo-Handgeräte. Jeder davon ist ein lizenzierter inländischer Hersteller-Kanal, der eine registrierte App und Anmeldedaten bei diesem Anbieter erfordert — das Push-Analogon zu Chinas SMS-Signatur-und-Vorlagen-Regime. Apples APNs erreicht chinesische iOS-Geräte durchaus, weil Apple lokal operiert, aber das Token und der Inhalt transitieren weiterhin zu Brazes Offshore-Instanz, die Grenztransfer-Pflicht verschwindet auf iOS also nicht.
Residenz kann obendrauf auf die Einwilligung greifen. Wo der Betreiber der sendenden App ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten oberhalb der staatlich gesetzten Schwelle verarbeitet, müssen im Festland erhobene und erzeugte personenbezogene Daten im Festland gespeichert werden — die Datenlokalisierungspflicht, die das Cybersicherheitsgesetz in seinem Art. 39 setzt (vormals Art. 37, umnummeriert durch die seit 1. Januar 2026 geltende Novelle, inhaltlich unverändert). Nichts davon hängt davon ab, wie schnell eine Benachrichtigung ankommt; es hängt davon ab, ob die Identifikatoren, das Profil und der Inhalt Ihrer China-Nutzer eine Rechtsgrundlage hatten, das Land zu verlassen, ob sie überhaupt bleiben mussten, und ob Android-Auslieferung über einen lizenzierten inländischen Kanal läuft.
Das SDK zu erreichen, ist nicht die Frage — rechtmäßige inländische Auslieferung ist es
Weil FCM Push nicht an die meisten chinesischen Android-Geräte tragen kann und ein Offshore-Profil-Speicher standardmäßig ein Grenztransfer ist, ist die produktive Frage nicht, wie man Brazes Endpunkt aus Shenzhen antworten lässt — sie ist, wie man Ihre China-Nutzer rechtmäßig erreicht. Das hat eine Form. Leiten Sie chinesisches Android-Push über die lizenzierten inländischen Hersteller-Kanäle (Huawei/HMS, Xiaomi, OPPO, Vivo) mit einer registrierten App für jeden, halten Sie die Empfängerdaten und Auslieferung für China-Nutzer auf einem inländischen Weg statt einem persistenten Offshore-Profil, und minimieren und pseudonymisieren Sie, was dennoch gehen muss. Holen Sie die Art.-13/23-Einwilligung für jeden Marketing-Push ein, ehren Sie Opt-out und bieten Sie die Art.-24-Option an, nicht allein per Profil getargetet zu werden. Dies ist das Gegenteil eines verschleierten Wegs, der die Daten trotzdem offshore verschifft: Lokalisieren bedeutet, dass die Kontaktdaten und Inhalte Ihrer China-Nutzer aufhören, ohne Grundlage zu gehen, und China-Auslieferung auf einen lizenzierten inländischen Weg zieht.
Welche Konstellation zu Ihrer Gesellschaft, Ihren Volumina, Ihrem Einwilligungsmodell und Ihrer Datenkarte passt, ist eine mit qualifiziertem Rechtsbeistand gegen das, was Sie tatsächlich ausliefern, zu bestätigende Einschätzung — behandeln Sie diese Seite als Risikokarte, kein Urteil, und klären Sie die Details mit Rechtsbeistand.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Ihre Nutzer in China mit Push und Multichannel-Engagement zu erreichen, und er läuft nicht über einen aus dem Festland erreichten Offshore-Endpunkt. Er läuft über lizenzierte inländische Auslieferung, einen geregelten Transfer und eine auf China ausgerichtete App, die selbst gemeldet und im Inland bedient ist — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. 21YunBox tut auf dieser Grundlage drei Dinge.
Kartieren. Wir inventarisieren, welche Empfänger-Identifikatoren (Geräte-Tokens, Nutzer-IDs, Telefon und E-Mail), Profilattribute, Ereignisse und Nachrichteninhalte an Braze fließen; welche personenbezogenen Daten sie tragen; wo sie verarbeitet und aufbewahrt werden; wie Ihr chinesisches Android-Push heute tatsächlich ausgeliefert wird (FCM, das still scheitert, versus Hersteller-Kanäle); ob ein persistenter Offshore-Profil- und Ereignis-Speicher gebaut wird; Ihre Marketing-Einwilligungsgrundlage; und jedes Art.-24-Profiling — sodass Sie genau wissen, was Rechtsbeistand bestätigen muss.
Lokalisieren / regieren. Wir helfen Ihnen, chinesisches Android-Push über die lizenzierten inländischen Hersteller-Kanäle zu leiten, China-Nutzer-Auslieferung und Empfängerdaten auf einem inländischen Weg zu halten, zu minimieren und pseudonymisieren, was dennoch geht, die Art.-13/23-Einwilligung für Marketing zu sichern und Opt-out zu ehren, und eine rechtmäßige Grenzübertritts-Grundlage und eine Art.-24-Option für alles zu halten, was bleibt. Lokalisieren bedeutet, Auslieferung und Empfängerdaten auf einem inländischen, lizenzierten Weg zu halten — nie ein verschleierter Weg, der die Daten trotzdem offshore verschifft.
Ausliefern. Die App oder Site, die diese Benachrichtigungen auslöst, ist ein öffentlicher Internetdienst, der eine ICP-Beian-Pflicht trägt und rechtskonforme, inländische Auslieferung braucht, um für Nutzer in China zu performen. Wir bedienen sie im Inland auf ICP-gemeldeter Infrastruktur — der 21YunBox Optimizer —, sodass sie für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer. 21YunBox ist eine rechtskonforme Overlay und Partnerin Ihres Engagement-Anbieters, keine Konkurrentin.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — Datenlokalisierung (Art. 39, vormals Art. 37)
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Funktioniert Braze in China?
Technisch sind Brazes SDK und APIs aus China erreichbar, und Apples APNs kann an chinesische iOS-Geräte ausliefern — aber das ist nicht die Compliance-Frage. Wenn Sie an einen Nutzer in China senden, übergeben Sie Braze dessen Geräte-Token, Profil und Nachrichteninhalt zur Auslieferung von einer Offshore-Instanz, was ein PIPL-Grenztransfer ist, und Android-Push muss über lizenzierte, inländische Hersteller-Kanäle laufen, weil Googles FCM in Festlandchina nicht verfügbar ist.
Kann Braze Push-Benachrichtigungen an chinesische Android-Telefone ausliefern?
Nicht über FCM. Google Play Services sind in Festlandchina nicht verfügbar, Braze dokumentiert die Auslieferung also über die eigenen Push-Dienste der Gerätehersteller — seine Huawei/HMS-Integration, dazu Autostart- und Akku-Hinweise für Xiaomi-, OPPO- und Vivo-Geräte. Chinesische Android-Nutzer rechtmäßig und zuverlässig zu erreichen, bedeutet, über diese inländischen Hersteller-Kanäle zu laufen, von denen jeder eine registrierte App und Zugangsdaten bei diesem Anbieter verlangt.
Wo speichert Braze die Daten meiner Nutzer, und ist das ein Problem für China?
Braze listet Rechenzentren in Australien, der EU, Indonesien, Japan, Südkorea und den Vereinigten Staaten — keines in Festlandchina —, Profile, Ereignisse und Nachrichteninhalte von China-Nutzern werden also offshore verarbeitet und gespeichert. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37) im Festland bleiben, und jeder Transfer braucht einen PIPL-Mechanismus. Der rechtmäßige Weg ist, Auslieferung und Empfängerdaten auf einem inländischen, lizenzierten Weg zu halten; 21YunBox kartiert das und liefert die App im Inland auf ICP-gemeldeter Infrastruktur aus.


