¿Funciona Appwrite en China? Residencia de datos, ICP y normas de transferencia transfronteriza
Appwrite Cloud es accesible desde China, pero la verdadera cuestión es la residencia de datos, no la velocidad: la base de datos, los registros de autenticación, el almacenamiento y los secretos de API de cada proyecto residen en una única región en el extranjero — ninguna en China continental —, de modo que los datos de los usuarios chinos se almacenan fuera del país según la PIPL. Además: la palanca del autoalojamiento de código abierto.
¿Funciona Appwrite en China?
Si puede usar Appwrite en China es una cuestión de residencia de datos, no de velocidad.
Appwrite Cloud almacena la base de datos, los registros de autenticación y el almacenamiento de cada proyecto en una única región que usted elige y, según la propia lista de Appwrite, esas regiones son Fráncfort, Nueva York, San Francisco, Singapur, Sídney y Toronto — ninguna en China continental. Así, los datos personales que su aplicación recoge de usuarios en China acaban en el extranjero: una transferencia transfronteriza regulada por la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia. El backend concentra además fuera del país sus registros de autenticación, las filas de su base de datos y sus secretos de API.
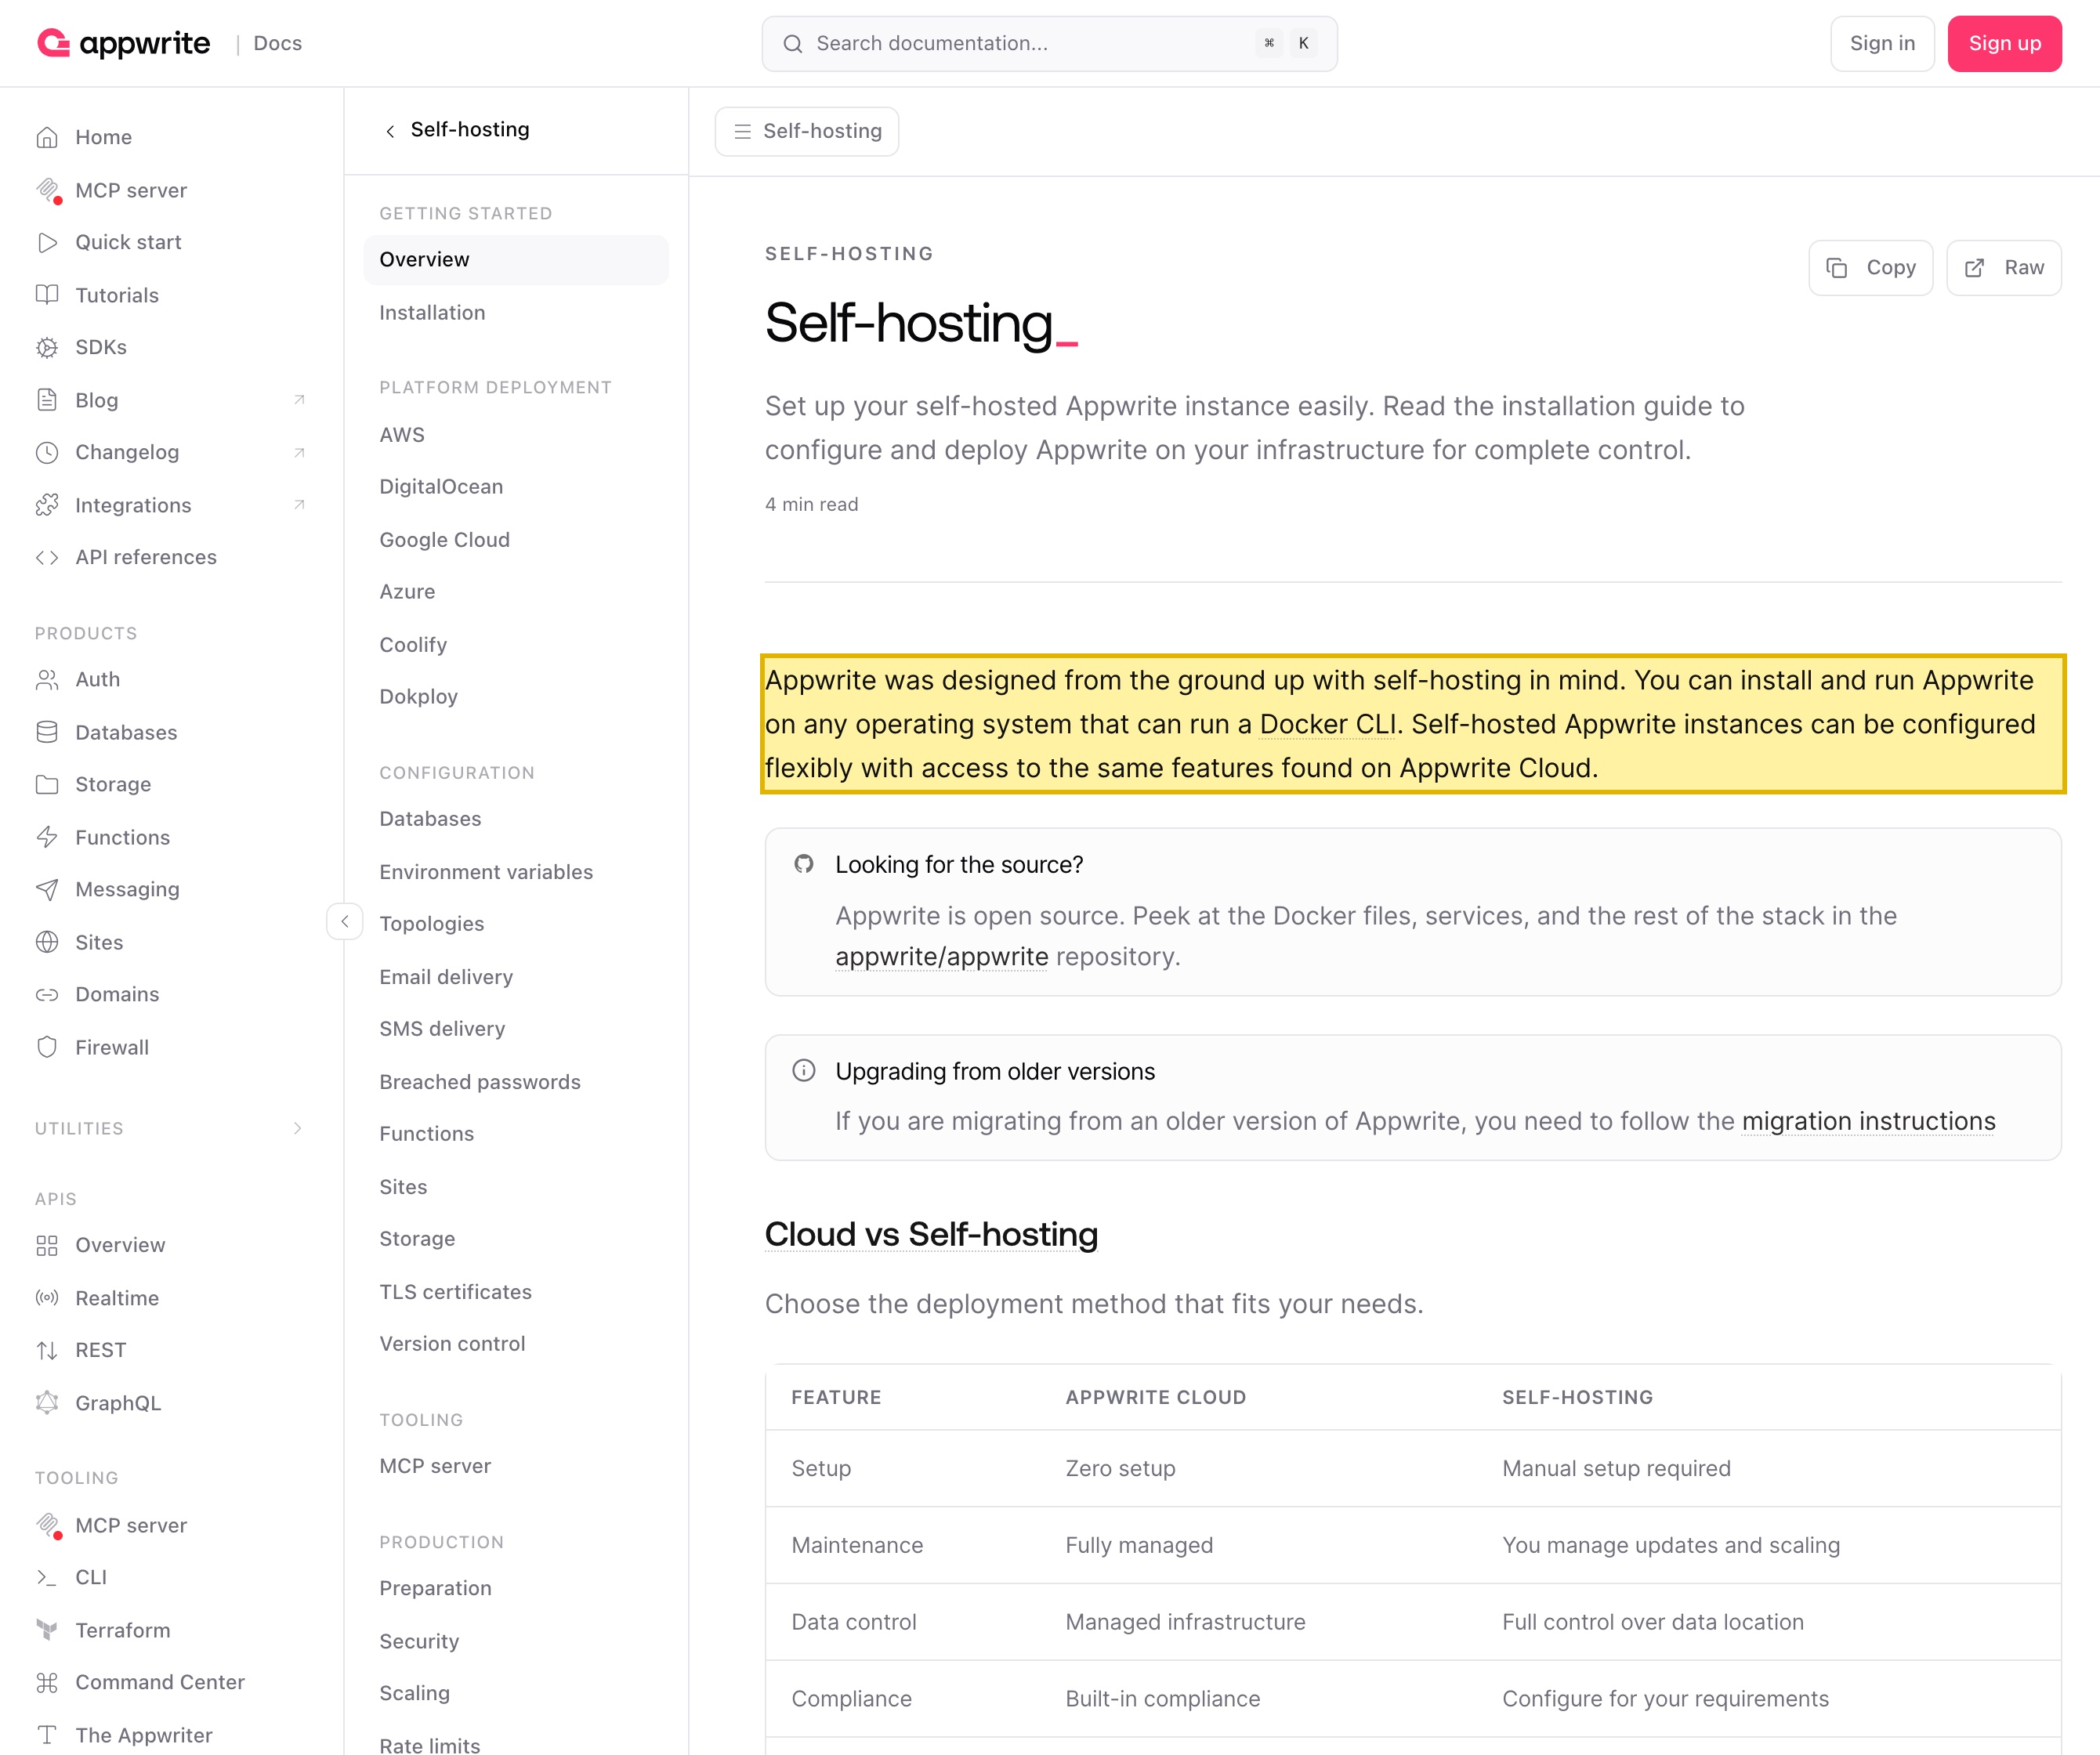
La palanca es que Appwrite es de código abierto: “Appwrite was designed from the ground up with self-hosting in mind,” (Appwrite se diseñó desde cero pensando en el autoalojamiento), de modo que puede ejecutarlo sobre infraestructura dentro del continente y mantener residentes los datos regulados — y los secretos. Esa vía dentro del país, con registro ICP, es la conforme. Nuestro equipo de China puede cartografiar con usted su exposición con Appwrite →
Instantánea de cumplimiento
- ! Appwrite Cloud conserva los datos de su aplicación y de sus usuarios en una región en el extranjero — ninguna en China
- ! Datos personales de usuarios en China en el extranjero = transferencia transfronteriza según la PIPL (artículos 38–40)
- ! Cloud también concentra fuera de suelo chino sus registros de autenticación, filas de base de datos y secretos de API
- ! Los operadores de infraestructuras críticas o los tratantes de grandes volúmenes deben almacenar dentro del continente los datos recogidos en China
- ✓ Autoaloje la edición de código abierto dentro del país — los datos y los secretos permanecen residentes
Lo que la documentación oficial de Appwrite dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Appwrite, “Appwrite is currently available in the following list of regions” (Appwrite está disponible actualmente en la siguiente lista de regiones) — Fráncfort, Nueva York, San Francisco, Singapur, Sídney y Toronto, con Bangalore, Ámsterdam y Londres marcadas como próximamente disponibles. Ninguna está en China continental. La base de datos, la autenticación y el almacenamiento de cada proyecto residen en la única región que usted elige, de modo que los datos que una aplicación de Appwrite Cloud recoge de usuarios en China se almacenan en el extranjero. | Appwrite Docs — Regions, consultado el 2026-10-13 |
| Appwrite es de código abierto y autoalojable. Su documentación afirma “Appwrite was designed from the ground up with self-hosting in mind” (Appwrite se diseñó desde cero pensando en el autoalojamiento) y presenta el autoalojamiento como una opción que da “full control over data location.” (control total sobre la ubicación de los datos). Usted ejecuta el mismo motor — base de datos, autenticación, almacenamiento y funciones — sobre su propia infraestructura, y eso es lo que permite que los datos regulados y los secretos de API permanezcan dentro de China continental. | Appwrite Docs — Self-hosting, consultado el 2026-10-13 |
| Almacenar en una región de Appwrite Cloud en el extranjero datos personales recogidos de usuarios en China es una transferencia transfronteriza según la PIPL (artículos 38–40). El responsable del tratamiento — usted, el cliente de Appwrite, no Appwrite — debe cumplir con la notificación del artículo 13/23, obtener un consentimiento separado y superar un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | PIPL, artículos 38–40 — notificación, consentimiento separado, mecanismo de transferencia |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro del continente (artículo 39 (antes artículo 37) de la Ley de Ciberseguridad; artículo 40 de la PIPL). Ninguna región de Appwrite Cloud cumple ese requisito — autoalojar la edición de código abierto dentro del país sí puede hacerlo, y un registro ICP hace legal un despliegue orientado a China. | Ley de Ciberseguridad, artículo 39 (antes artículo 37); PIPL, artículo 40 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para un público en China continental, la cuestión decisiva sobre Appwrite no es si carga — Appwrite Cloud es accesible —, sino dónde se permite que residan los datos que conserva. Appwrite es un backend como servicio: guarda las cuentas, las sesiones de autenticación, las filas de la base de datos, los archivos subidos y las funciones de servidor sobre las que funciona su aplicación. Según la propia documentación de Appwrite, Appwrite Cloud despliega cada proyecto en una única región que usted elige, y esa lista de regiones es Fráncfort, Nueva York, San Francisco, Singapur, Sídney y Toronto — ninguna de ellas en China continental. Así, una aplicación orientada a China sobre Appwrite Cloud es accesible, pero cada registro de datos de usuario que almacena acaba en el extranjero: una transferencia transfronteriza regulada por la legislación china de datos, no un problema de rendimiento. Llegar a él no es el problema; el problema es dónde guarda los datos de sus usuarios — y sus secretos.
Appwrite en China de un vistazo
| Qué lo decide | En los propios términos de Appwrite |
|---|---|
| Dónde residen sus datos | Appwrite Cloud despliega cada proyecto en una única región — Fráncfort, Nueva York, San Francisco, Singapur, Sídney o Toronto — y su base de datos, su autenticación y su almacenamiento residen todos en esa región. Ninguna de las regiones disponibles está en China continental. |
| Sus secretos y el propio backend | La misma plataforma conserva las claves de API, las credenciales de base de datos y los tokens de autenticación de su proyecto, y ejecuta cada lectura y escritura que hace su aplicación. En Appwrite Cloud, esos secretos y ese tratamiento residen en infraestructura en el extranjero. |
| La transferencia transfronteriza | Los datos personales que su aplicación recoge de usuarios en China se escriben en esa región en el extranjero — una transferencia transfronteriza regulada por la PIPL, cuyo responsable del tratamiento es usted, el cliente de Appwrite, no Appwrite. |
| Cuando las normas aprietan más | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro del continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL) — un deber que ninguna región de Appwrite Cloud puede cumplir. |
| La palanca dentro del país | Appwrite es de código abierto y autoalojable — “designed from the ground up with self-hosting in mind” (diseñado desde cero pensando en el autoalojamiento) —, de modo que puede ejecutar el mismo motor sobre infraestructura en el continente y mantener residentes los datos y los secretos, poniéndolo en marcha legalmente con un registro ICP. |
| ¿Es accesible? | Aunque Appwrite Cloud cargue desde China, eso no resuelve nada. La accesibilidad no es la cuestión de cumplimiento — la cuestión es dónde residen los datos y los secretos. |
Dónde residen realmente sus datos de Appwrite
Appwrite es un backend gestionado — base de datos, autenticación, almacenamiento de archivos y funciones de servidor — y en Appwrite Cloud todo ello reside junto en una única región. En su propia documentación Regions: “Appwrite is currently available in the following list of regions” (Appwrite está disponible actualmente en la siguiente lista de regiones), y esa lista es Fráncfort, Nueva York, San Francisco, Singapur, Sídney y Toronto, con Bangalore, Ámsterdam y Londres marcadas como próximamente disponibles. La región que elige es donde se alojan los servicios y los datos del proyecto, y la misma documentación le indica que “ensure the region aligns with legal requirements for data residency and sovereignty specific to your application’s domain.” (se asegure de que la región se ajusta a los requisitos legales de residencia y soberanía de datos propios del ámbito de su aplicación).
El problema para China es el menú entre el que puede elegir: ninguna de esas regiones está dentro de China continental. Así, en cuanto su aplicación presta servicio a usuarios en China, las cuentas, los perfiles, las filas de la base de datos y los archivos que escribe se conservan en el extranjero — y es a eso, no a la latencia, a lo que responde la legislación china de datos.
No son solo los datos — sus secretos y el backend también están en el extranjero
Una comprobación de accesibilidad pregunta una sola cosa: si se puede abrir la aplicación desde Shanghái. Nunca ve la segunda exposición. Appwrite es donde residen las claves de API, las credenciales de base de datos y los tokens de autenticación de su aplicación, y la tarea entera del backend es leer y escribir los datos de sus usuarios en cada solicitud. Ejecute ese backend en Appwrite Cloud y habrá dos cosas en el extranjero a la vez: los datos personales regulados que generan sus usuarios en China y la concentración de secretos y de tratamiento que se asienta sobre ellos. Como el propio backend se ejecuta fuera del país, cada inicio de sesión, consulta y subida de un usuario en China cruza la frontera por diseño — el funcionamiento normal de la plataforma es la transferencia transfronteriza, no una exportación ocasional. Mantener residentes los datos pero dejar en el extranjero los secretos y el motor resuelve solo la mitad; solo ejecutar el motor dentro del país mantiene ambos.
Si presta servicio a China desde Appwrite Cloud, los datos de sus usuarios cruzan la frontera
Los datos personales que su aplicación reúne de personas en China — nombres, correos electrónicos, identidades de inicio de sesión, cualquier cosa que las identifique — se escriben en esa única región en el extranjero. Conforme a la Ley de Protección de Información Personal de China, almacenarlos fuera del continente es una transferencia transfronteriza, y la obligación recae sobre el responsable del tratamiento de los datos personales, que es usted como cliente de Appwrite, no Appwrite como plataforma. La PIPL pide a ese responsable que notifique a los usuarios afectados, obtenga su consentimiento separado para la transferencia y supere un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. «Ya funcionamos sobre Appwrite» no resuelve nada de eso; llegar a China y estar autorizado a sacar de ella los datos de los usuarios chinos son cuestiones distintas.
Lo que está en juego depende de su volumen y de su papel
El peso de estos deberes no es uniforme. Conforme a las normas transfronterizas de la CAC, un responsable del tratamiento que no es operador de infraestructuras de información críticas y que transfiere un volumen menor de datos personales no sensibles en un año natural puede acogerse a una exención de la evaluación de seguridad, del contrato estándar y de la certificación — una vía realmente más ligera para una aplicación pequeña. En el otro extremo, un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de residencia de datos: los datos personales recogidos en China deben almacenarse dentro del continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL). Ninguna región de Appwrite Cloud puede cumplirlo, porque ninguna está en China.
Aquí es el propio diseño de Appwrite el que señala la salida. Su documentación afirma que “Appwrite was designed from the ground up with self-hosting in mind,” (Appwrite se diseñó desde cero pensando en el autoalojamiento), presenta el autoalojamiento como una opción que da “full control over data location,” (control total sobre la ubicación de los datos) y lo describe como “ideal when you need data control or have specific compliance requirements.” (ideal cuando necesita control sobre los datos o tiene requisitos de cumplimiento específicos). La única forma de mantener en suelo chino los datos de los usuarios chinos — y sus secretos — es ejecutar esa edición autoalojada y de código abierto sobre infraestructura dentro del continente, y poner en marcha legalmente ese despliegue es lo que hace entrar en juego un registro ICP.
Accesible, no bloqueado — por eso es una cuestión de datos
Que Appwrite Cloud cargue o no desde una ciudad concreta de China no cambia nada de la exposición real. Los hechos regulados son que los datos personales de sus usuarios se almacenan en el extranjero sin ninguna región en el continente que elegir, y que el backend que guarda sus secretos y ejecuta sus lecturas y escrituras también está en el extranjero. Son hechos de cumplimiento, y ningún ajuste de red cambia dónde están los datos y las claves.
Esto es un mapa de riesgo, no un veredicto: si le corresponde solo notificar y obtener el consentimiento, un mecanismo de transferencia completo o el almacenamiento de los propios datos dentro del país depende de cuántos datos personales conserva y de si su papel le sitúa en el nivel de operador de infraestructuras críticas o de tratante de grandes volúmenes — una cuestión que conviene resolver con su asesoría legal antes de construir.
El lugar de 21YunBox — una capa de cumplimiento, no una migración
Usted sigue construyendo sobre Appwrite; nada se mueve. Lo que añadimos es la capa que un backend gestionado sin región en el continente no puede darle por sí solo. Primero cartografiamos lo que conserva su despliegue de Appwrite — datos de la aplicación, registros de usuarios y de autenticación, filas de la base de datos, archivos subidos, funciones de servidor y las claves de API y los secretos de conexión que guarda —, a cuáles de sus propios sistemas llega, dónde está alojado y cuál es su base de consentimiento y de residencia. Después, cuando la ley trata su caso con mayor rigor, le ayudamos a localizar: ejecutar la edición autoalojada y de código abierto de Appwrite sobre infraestructura dentro del continente para que los datos regulados y los secretos permanezcan residentes, con la notificación del artículo 13/23 y el consentimiento separado en regla y con solo lo que deba cruzar la frontera cruzándola — nunca mediante ninguna forma de elusión. Por último, entregamos: una entrega conforme dentro del país, con registro ICP, situada por delante de su origen actual, con el backend dentro del país por delante del plano de control en el extranjero (o en su lugar) — sin rediseñar la arquitectura, sin una segunda base de código y dejando su aplicación actual donde se ejecuta.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
Preguntas frecuentes
¿Almacena Appwrite en China los datos de los usuarios chinos?
Appwrite Cloud, no. Sus regiones disponibles son Fráncfort, Nueva York, San Francisco, Singapur, Sídney y Toronto — ninguna en China continental — y la base de datos, la autenticación y el almacenamiento de cada proyecto residen en la única región que usted elige. La única forma de mantener esos datos en suelo chino es autoalojar la edición de código abierto de Appwrite sobre infraestructura dentro del continente.
¿Es contrario a la ley usar Appwrite en China?
No en sí mismo. Prestar servicio a usuarios en China desde Appwrite Cloud genera una transferencia transfronteriza de datos personales, que la PIPL permite si usted notifica, obtiene un consentimiento separado y cumple un mecanismo de transferencia. Un deber de localización de datos solo se aplica si su papel (por ejemplo, el de operador de infraestructuras de información críticas) o su volumen de datos le sitúan en el nivel estricto (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL). Como Appwrite es autoalojable, mantener dentro del país los datos regulados y los secretos es una opción real. Trátelo como un riesgo que debe resolver con su asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudarnos a que nuestro stack de Appwrite sea conforme en China?
Sí. Nuestro equipo de cumplimiento para China cartografía lo que conserva su despliegue de Appwrite — datos de la aplicación, registros de usuarios y de autenticación, filas de la base de datos, archivos subidos, claves de API y secretos de conexión — en función de su entidad y de sus volúmenes de datos; después le ayuda a ejecutar dentro del continente una instancia de Appwrite autoalojada y con registro ICP, para que los datos regulados y los secretos permanezcan residentes, con una entrega conforme dentro del país por delante. Póngase en contacto para analizar su caso.


