Appwriteは中国本土で使えるか:データの国内保存、ICP、越境ルール
Appwrite Cloudは中国から到達できますが、本当の問いは速度ではなくデータの国内保存です。各プロジェクトのデータベース・認証記録・ストレージ・APIシークレットは一つのオフショアリージョンに置かれ、中国本土には一つもありません——そのため中国ユーザーのデータはPIPLの下で海外に保存されます。加えて、オープンソースのセルフホストというレバーがあります。
Appwriteは中国本土で使えるか
Appwriteを中国で使えるかは、速度ではなくデータの国内保存の問いです。
Appwrite Cloudは、各プロジェクトのデータベース・認証記録・ストレージを、選んだ一つのリージョンに保存します。Appwrite自身の一覧によれば、そのリージョンはフランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロントで——中国本土には一つもありません。したがってアプリが中国のユーザーから収集する個人データはオフショアに着地します。これはPIPLが規律する越境移転(英語)であり、通知・個別の同意・移転メカニズムを要します。バックエンドはさらに、認証記録・データベースの行・APIシークレットを海外に集中させます。
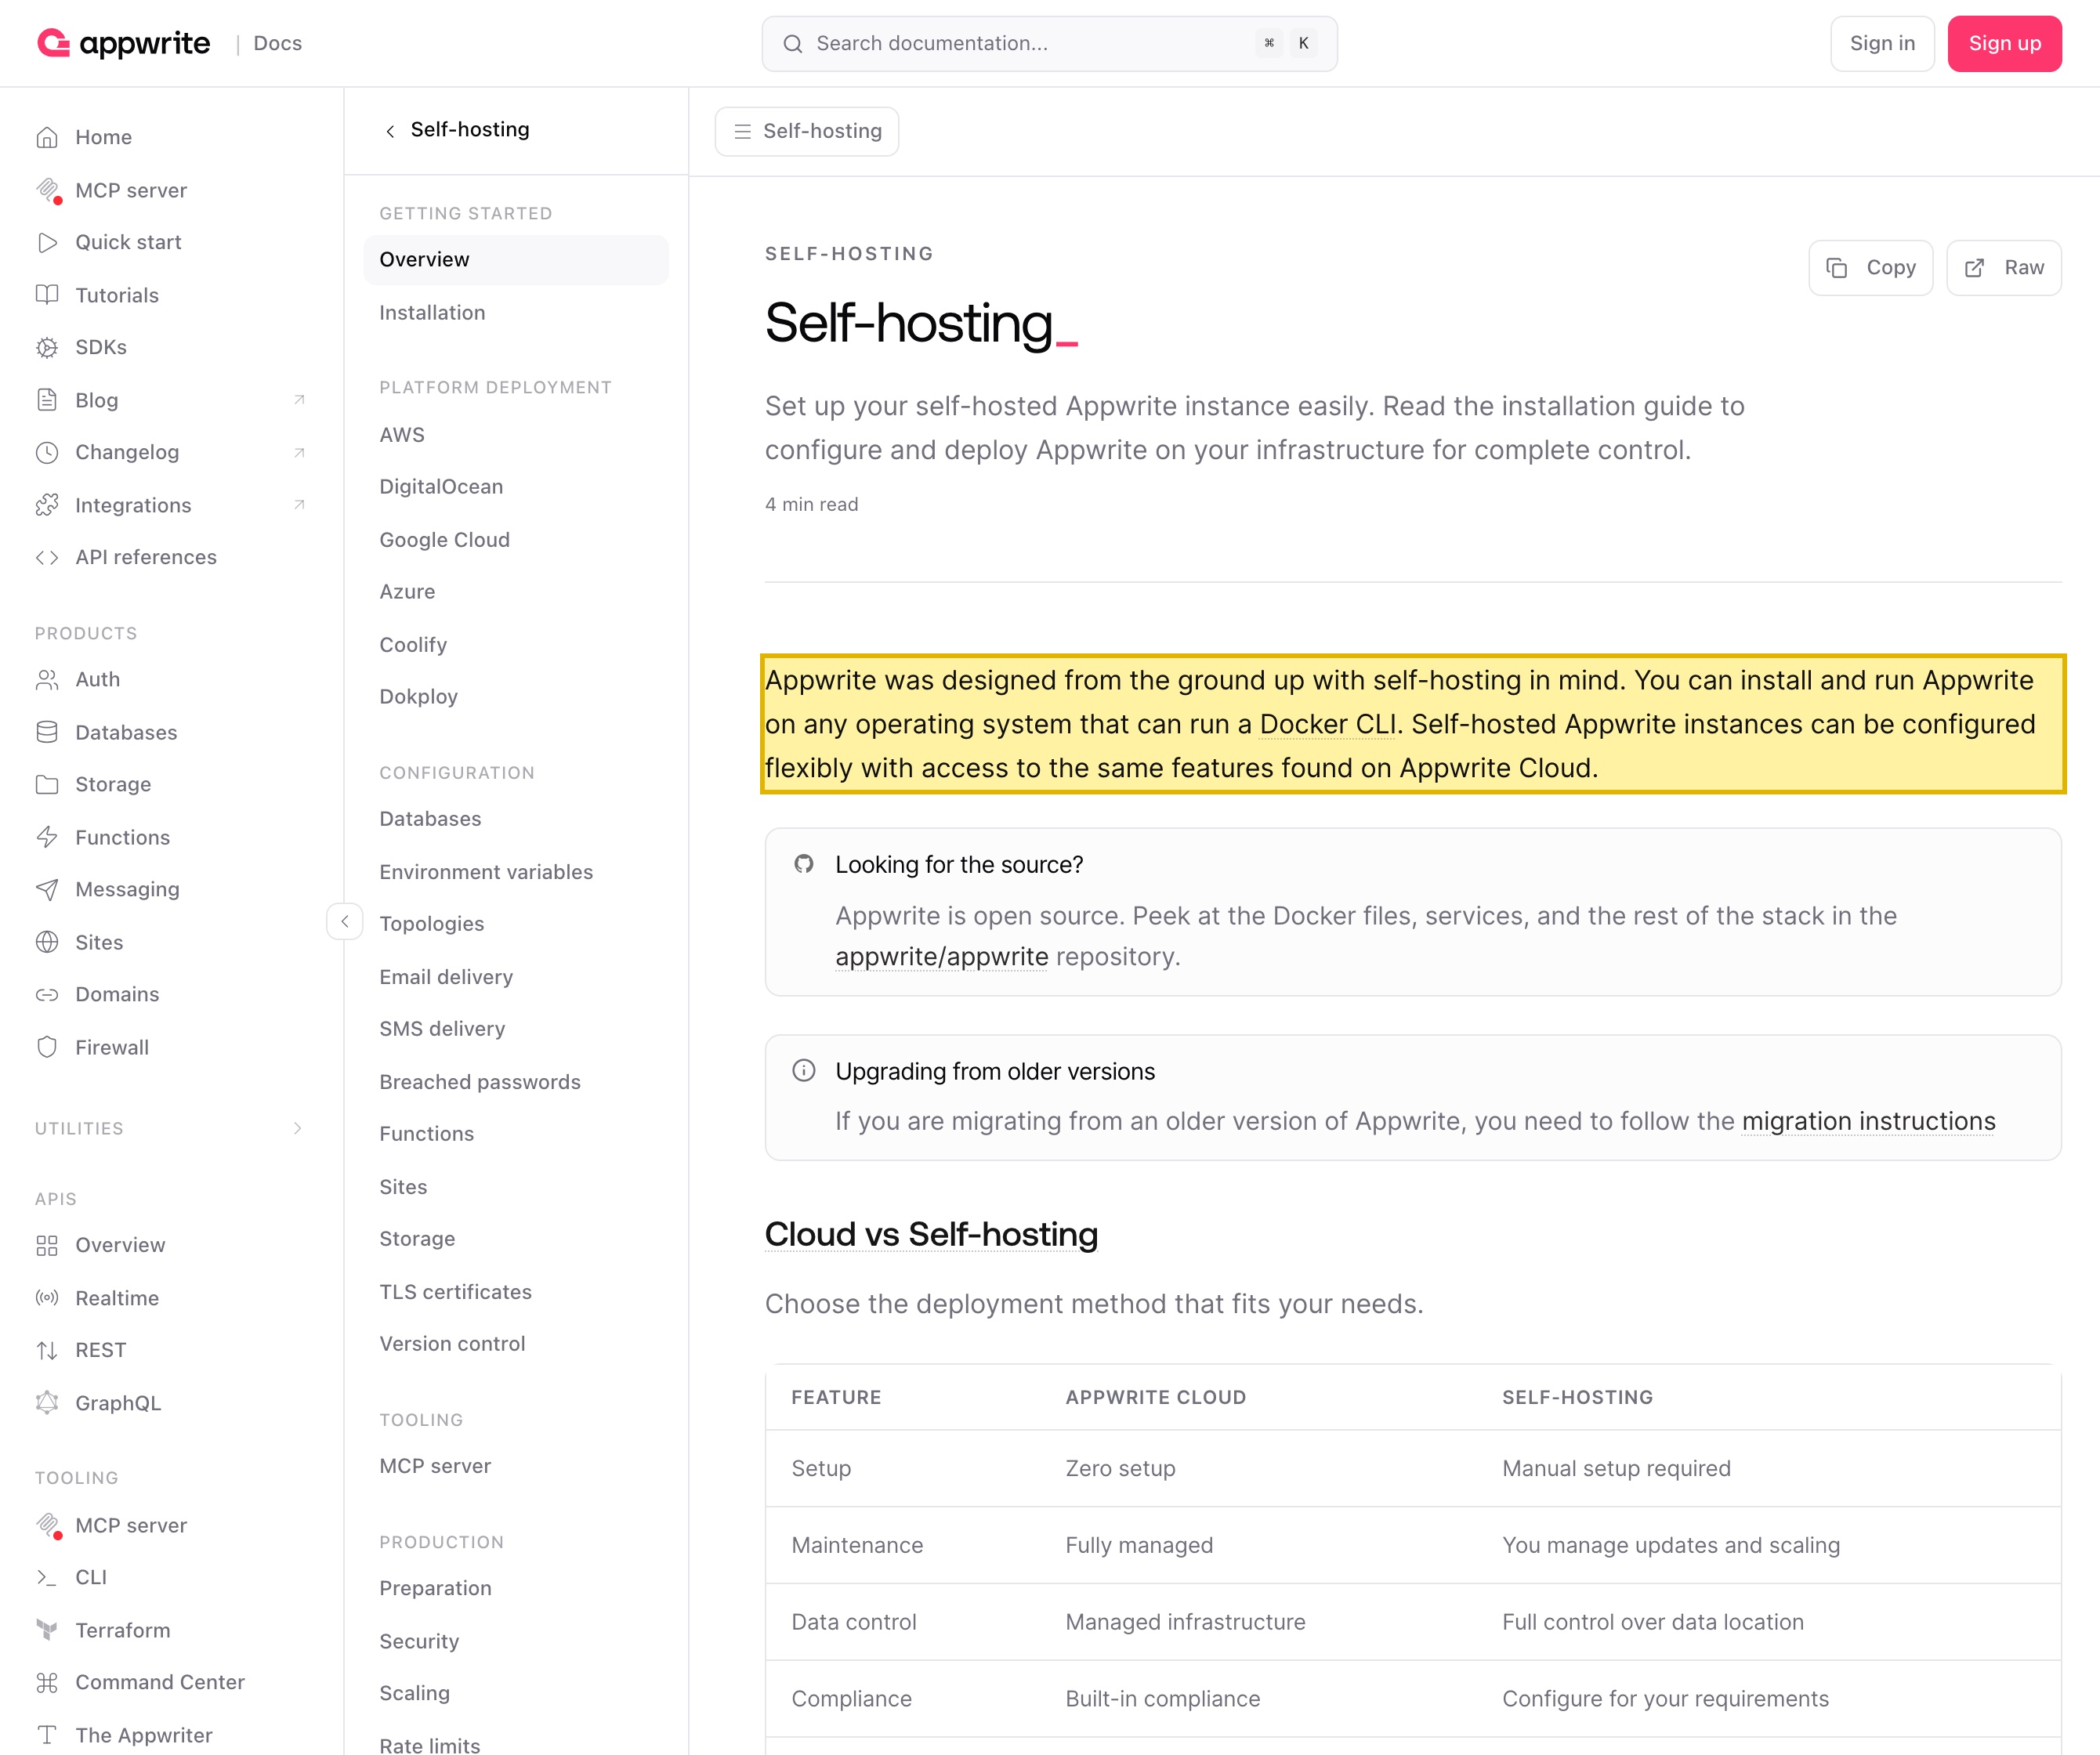
レバーは、Appwriteがオープンソースであることです:「Appwriteはセルフホストを念頭に一から設計された」ので、本土内のインフラで動かし、規制対象のデータ——そしてシークレット——を国内に留められます。そのICP備案済みの中国国内経路こそが、法令に沿ったものです。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! Appwrite Cloudはアプリ+ユーザーデータをオフショアリージョンに保持——中国には一つもない
- ! 中国ユーザーの個人データがオフショア=PIPLの越境移転(第38〜40条)
- ! Cloudは認証記録・DBの行・APIシークレットも中国の地の外に集中させる
- ! CIIOや大量取扱者は、中国で収集したデータを本土内に保存しなければならない
- ✓ オープンソース版を中国国内でセルフホスト——データとシークレットが国内に留まる
Appwriteの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Appwrite自身の言葉で、「Appwriteは現在、以下のリージョンで利用可能」——フランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロント、そしてバンガロール・アムステルダム・ロンドンが近日提供。中国本土には一つもない。各プロジェクトのデータベース・認証・ストレージは選んだ一つのリージョンに置かれるため、Appwrite Cloudのアプリが中国のユーザーから集めるデータはオフショアに保存される。 | Appwrite Docs — Regions(2026-10-13 取得) |
| Appwriteはオープンソースでセルフホスト可能。ドキュメントは「Appwriteはセルフホストを念頭に一から設計された」と述べ、セルフホストが「データ所在地の完全な制御」を与えると示す。同じエンジン——データベース・認証・ストレージ・関数——を自前のインフラで動かすことが、規制対象のデータとAPIシークレットを中国本土内に留めることを可能にする。 | Appwrite Docs — Self-hosting(2026-10-13 取得) |
| 中国のユーザーから収集した個人情報を、オフショアのAppwrite Cloudリージョンに保存することは、PIPL(第38〜40条)の越境移転(英語)である。取扱者——Appwriteではなく、Appwriteの顧客である貴社——は、第13条・第23条の通知を行い、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければならない。 | PIPL 第38〜40条 — 通知、個別の同意、移転メカニズム |
| 重要情報インフラ運営者または大量取扱者の場合、中国で収集した個人情報は本土内に保存(英語)しなければならない(サイバーセキュリティ法 第39条(旧第37条)、PIPL 第40条)。どのAppwrite Cloudリージョンもこれを満たさない——オープンソース版を中国国内でセルフホストすれば満たせ、ICP備案が中国向けデプロイを合法にする。 | サイバーセキュリティ法 第39条(旧第37条);PIPL 第40条 |
情報源は21YunBox コンプライアンスチームが2026年10月13日に確認しました。
中国本土の利用者にとって、Appwriteをめぐる決め手は「読み込まれるか」——Appwrite Cloudは到達できます——ではなく、それが保持するデータをどこに置くことが許されるか、です。AppwriteはBackend-as-a-Service(BaaS)であり、アプリケーションが依拠するアカウント・認証セッション・データベースの行・アップロードされたファイル・サーバーサイドの関数を保持します。Appwrite自身のドキュメントによれば、Appwrite Cloudは各プロジェクトを、選んだ一つのリージョンにデプロイし、そのリージョンの一覧はフランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロントで——そのどれ一つとして中国本土にはありません。したがってAppwrite Cloud上の中国向けアプリは到達できても、それが保存するユーザーデータのあらゆる記録はオフショアに着地します。これは中国のデータ法が規律する越境移転であって、パフォーマンスの問題ではありません。到達することは問題ではなく、それが貴社のユーザーのデータ——そして貴社のシークレット——をどこに保持するかが問題です。
中国でのAppwrite:ひと目で
| 決め手 | Appwrite自身の言葉では |
|---|---|
| データが置かれる場所 | Appwrite Cloudは各プロジェクトを一つのリージョン——フランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロント——にデプロイし、そのデータベース・認証・ストレージはすべてそのリージョンに置かれます。利用可能なリージョンのどれも中国本土にはありません。 |
| シークレットとバックエンド自体 | 同じプラットフォームが、プロジェクトのAPIキー・データベース認証情報・認証トークンを保持し、アプリが行うすべての読み書きを実行します。Appwrite Cloudでは、それらのシークレットとその処理はオフショアのインフラに置かれます。 |
| 越境移転 | アプリが中国のユーザーから収集する個人情報は、そのオフショアリージョンに書き込まれます——PIPLが規律する越境移転であり、取扱者はAppwriteではなくAppwriteの顧客である貴社です。 |
| ルールが強まる条件 | CIIOまたは大量取扱者の場合、中国で収集した個人情報は本土内に保存しなければなりません(サイバーセキュリティ法 第39条(旧第37条)、PIPL 第40条)——どのAppwrite Cloudリージョンも満たせない義務です。 |
| 国内保存のレバー | Appwriteはオープンソースでセルフホスト可能です——"designed from the ground up with self-hosting in mind"(セルフホストを念頭に一から設計された)——ので、同じエンジンを本土のインフラで動かし、データとシークレットを国内に留め、ICP備案とともに合法に立ち上げられます。 |
| 到達できるか | Appwrite Cloudが中国から読み込まれる場合でも、それは何も決めません。到達性はコンプライアンスの問いではなく——データとシークレットがどこに置かれるかが問いです。 |
Appwriteのデータが実際に置かれる場所
Appwriteはマネージドバックエンド——データベース、認証、ファイルストレージ、サーバーサイド関数——であり、Appwrite Cloudではそのすべてが一つのリージョンにまとめて置かれます。自身のRegionsドキュメントでは*“Appwrite is currently available in the following list of regions”(Appwriteは現在、以下のリージョンで利用可能)とあり、その一覧はフランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロントで、バンガロール・アムステルダム・ロンドンが近日提供と記されています。選ぶリージョンがプロジェクトのサービスとデータのホスト先であり、同じドキュメントは”ensure the region aligns with legal requirements for data residency and sovereignty specific to your application’s domain.”*(リージョンが、アプリケーションの領域に固有のデータの国内保存と主権の法的要件に沿うことを確認せよ)と告げています。
中国にとっての落とし穴は、選べるメニューそのものにあります。それらのリージョンのどれ一つとして中国本土の中にはありません。したがってアプリケーションが中国のユーザーに提供した瞬間に、書き込むアカウント・プロフィール・データベースの行・ファイルは海外に保持されます——そしてそれが、レイテンシではなく、中国のデータ法が反応する対象です。
データだけではない——シークレットとバックエンドもオフショアに置かれる
到達性チェックが問うのは一つだけです。上海からアプリを開けるか。それは第二のリスクを決して見ません。Appwriteは、アプリケーションのAPIキー・データベース認証情報・認証トークンが置かれる場所であり、バックエンドの仕事はまさに、リクエストのたびにユーザーのデータを読み書きすることです。そのバックエンドをAppwrite Cloudで動かすと、二つのものが同時にオフショアに置かれます。中国ユーザーが生み出す規制対象の個人情報と、その上に乗るシークレットと処理の集中です。バックエンド自体が海外で動くため、中国のユーザーからのログイン・クエリ・アップロードはいずれも設計からして国境を越えます——プラットフォームの通常の動作 そのもの が越境移転であって、たまの持ち出しではありません。データを国内に留めてもシークレットとエンジンをオフショアに残すのは半分しか解決しません。エンジンを国内で動かすことだけが、その両方を国内に留めます。
Appwrite Cloudから中国に提供すれば、ユーザーのデータは国境を越える
アプリが中国の人々から集める個人情報——氏名、メールアドレス、ログインID、彼らを識別するあらゆるもの——は、その一つのオフショアリージョンに書き込まれます。中国の個人情報保護法(PIPL)(英語)の下では、それを本土の外に保存することは越境移転であり、義務は個人情報の取扱者——プラットフォームとしてのAppwriteではなく、Appwriteの顧客である貴社——に課されます。PIPLはその取扱者に、対象ユーザーへの通知、移転についての個別の同意の取得、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)のクリアを求めます。「すでにAppwriteで動かしている」ことはそのいずれも満たしません。中国に到達することと、中国ユーザーのデータを本土の外へ動かすことが認められることは、別の問いです。
どれだけのリスクかは、量と役割で変わる
これらの義務の重さは一律ではありません。CACの越境規則の下では、重要情報インフラ運営者でなく、暦年でより少量の非センシティブ個人情報を移転する取扱者は、安全評価・標準契約・認証の免除に当たり得ます——小規模なアプリにとっては確かに軽い経路です。反対の端では、CIIOまたは大量取扱者はデータの国内保存義務を負います。中国で収集した個人情報は本土内に保存しなければなりません(サイバーセキュリティ法(英語)第39条(旧第37条)、PIPL 第40条)。どのAppwrite Cloudリージョンもこれを満たせません。中国にリージョンがないからです。
ここでAppwrite自身の設計が出口を指し示します。そのドキュメントは*“Appwrite was designed from the ground up with self-hosting in mind,“(Appwriteはセルフホストを念頭に一から設計された)と述べ、セルフホストが”full control over data location”(データ所在地の完全な制御)を与えると挙げ、“ideal when you need data control or have specific compliance requirements”*(データ制御が必要な、または特定のコンプライアンス要件がある場合に理想的)と位置づけます。中国ユーザーのデータ——そして貴社のシークレット——を中国の地に留める唯一の方法は、そのセルフホストのオープンソース版を本土内のインフラで動かすことであり、そのデプロイを合法に立ち上げることがICP備案(英語)を視野に入れさせます。
到達できる、ブロックされていない——だからこそこれはデータの問いだ
Appwrite Cloudがたまたま中国のある都市から読み込まれるかどうかは、本当のリスクについて何も変えません。規制上の事実は、ユーザーの個人データが、選べる本土リージョンなしにオフショアに保存されること、そしてシークレットを保持し読み書きを実行するバックエンドもまたオフショアにあることです。これらはコンプライアンスの事実であり、どれだけネットワークを調整してもデータと鍵の置き場所は動きません。
これは判定ではなくリスクの見取り図です。通知と同意だけで足りるのか、完全な移転メカニズムが必要なのか、データそのものの国内保存が必要なのかは、保持する個人情報の量と、役割がCIIOや大量取扱者の区分に入るかどうかで変わります——構築の前に専門家と整理すべき問いです。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Appwriteの上に構築し続けます。何も動かしません。当社が加えるのは、本土リージョンを持たないマネージドバックエンドが単独では提供できないレイヤーです。まず、Appwriteのデプロイが保持するもの——アプリデータ、ユーザーと認証の記録、データベースの行、アップロードされたファイル、サーバーサイド関数、そしてそれが保持するAPIキーと接続シークレット——と、それが到達する貴社自身のどのシステム、どこにホストされ、同意と国内保存の根拠は何かを把握(マップ)します。次に、法が最も厳しく扱う場合には国内化(ローカライズ)を支援します。セルフホストのオープンソース版Appwriteを本土内のインフラで動かし、規制対象のデータとシークレットを国内に留め、第13条・第23条の通知と個別の同意を備え、国境を越えなければならないものだけを越えさせます。いかなる種類の回避的手段も用いることは決してありません。最後に配信(デリバー)します。既存オリジンの前段に立つ、法令に沿ったICP備案済みの中国国内からの配信を、国内のバックエンドをオフショアのコントロールプレーンの前段に(あるいはそれに代えて)置いて——再設計も、二つ目のコードベースもなく、既存のアプリは動いている場所に残したまま。
関連する読み物:
よくあるご質問
Appwriteは中国ユーザーのデータを中国に保存しますか?
Appwrite Cloudは保存しません。利用可能なリージョンはフランクフルト、ニューヨーク、サンフランシスコ、シンガポール、シドニー、トロントで——中国本土には一つもありません——各プロジェクトのデータベース・認証・ストレージは選んだ一つのリージョンに置かれます。そのデータを中国の地に留める唯一の方法は、Appwriteのオープンソース版を本土内のインフラでセルフホストすることです。
中国でAppwriteを使うのは法に反しますか?
本質的には反しません。Appwrite Cloudから中国のユーザーに提供することは個人情報の越境移転を生じさせ、PIPLは、通知し、個別の同意を取得し、移転メカニズムのいずれかを満たせばこれを認めます。データ国内保存の義務は、役割(例えばCIIO)やデータ量が厳格な区分に引き入れる場合にのみ効いてきます(サイバーセキュリティ法 第39条(旧第37条)、PIPL 第40条)。Appwriteはセルフホスト可能なので、規制対象のデータとシークレットを国内に留めることは本当の選択肢です。一律の禁止ではなく、専門家と整理すべきリスクとして扱ってください。
21YunBoxはAppwriteのスタックを中国で法令適合にする手助けができますか?
はい。当社の中国コンプライアンスチームが、Appwriteのデプロイが保持するもの——アプリデータ、ユーザーと認証の記録、データベースの行、アップロードされたファイル、APIキーと接続シークレット——を、貴社の法人とデータ量に照らして整理し、本土内にセルフホストのICP備案済みAppwriteインスタンスを動かして、規制対象のデータとシークレットを国内に留め、その前段に法令に沿った中国国内からの配信を置く支援をします。お問い合わせいただければ、個別のケースを一緒に整理します。


