Appwrite fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Appwrite Cloud est accessible depuis la Chine, mais la vraie question est la résidence des données, non la vitesse : la base de données, les enregistrements d'authentification, le stockage et les secrets d'API de chaque projet résident dans une seule région à l'étranger — aucune en Chine continentale — de sorte que les données des utilisateurs chinois sont stockées à l'étranger au titre de la PIPL. Plus le levier de l'auto-hébergement open source.
Appwrite fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Appwrite en Chine est une question de résidence des données, non de vitesse.
Appwrite Cloud stocke la base de données, les enregistrements d'authentification et le stockage de chaque projet dans une seule région que vous choisissez, et selon la propre liste d'Appwrite ces régions sont Francfort, New York, San Francisco, Singapour, Sydney et Toronto — aucune en Chine continentale. Ainsi, les données personnelles que votre application collecte auprès d'utilisateurs en Chine atterrissent à l'étranger : un transfert transfrontalier que la PIPL régit, nécessitant information, consentement distinct et un mécanisme de transfert. Le backend concentre aussi à l'étranger vos enregistrements d'authentification, lignes de base de données et secrets d'API.
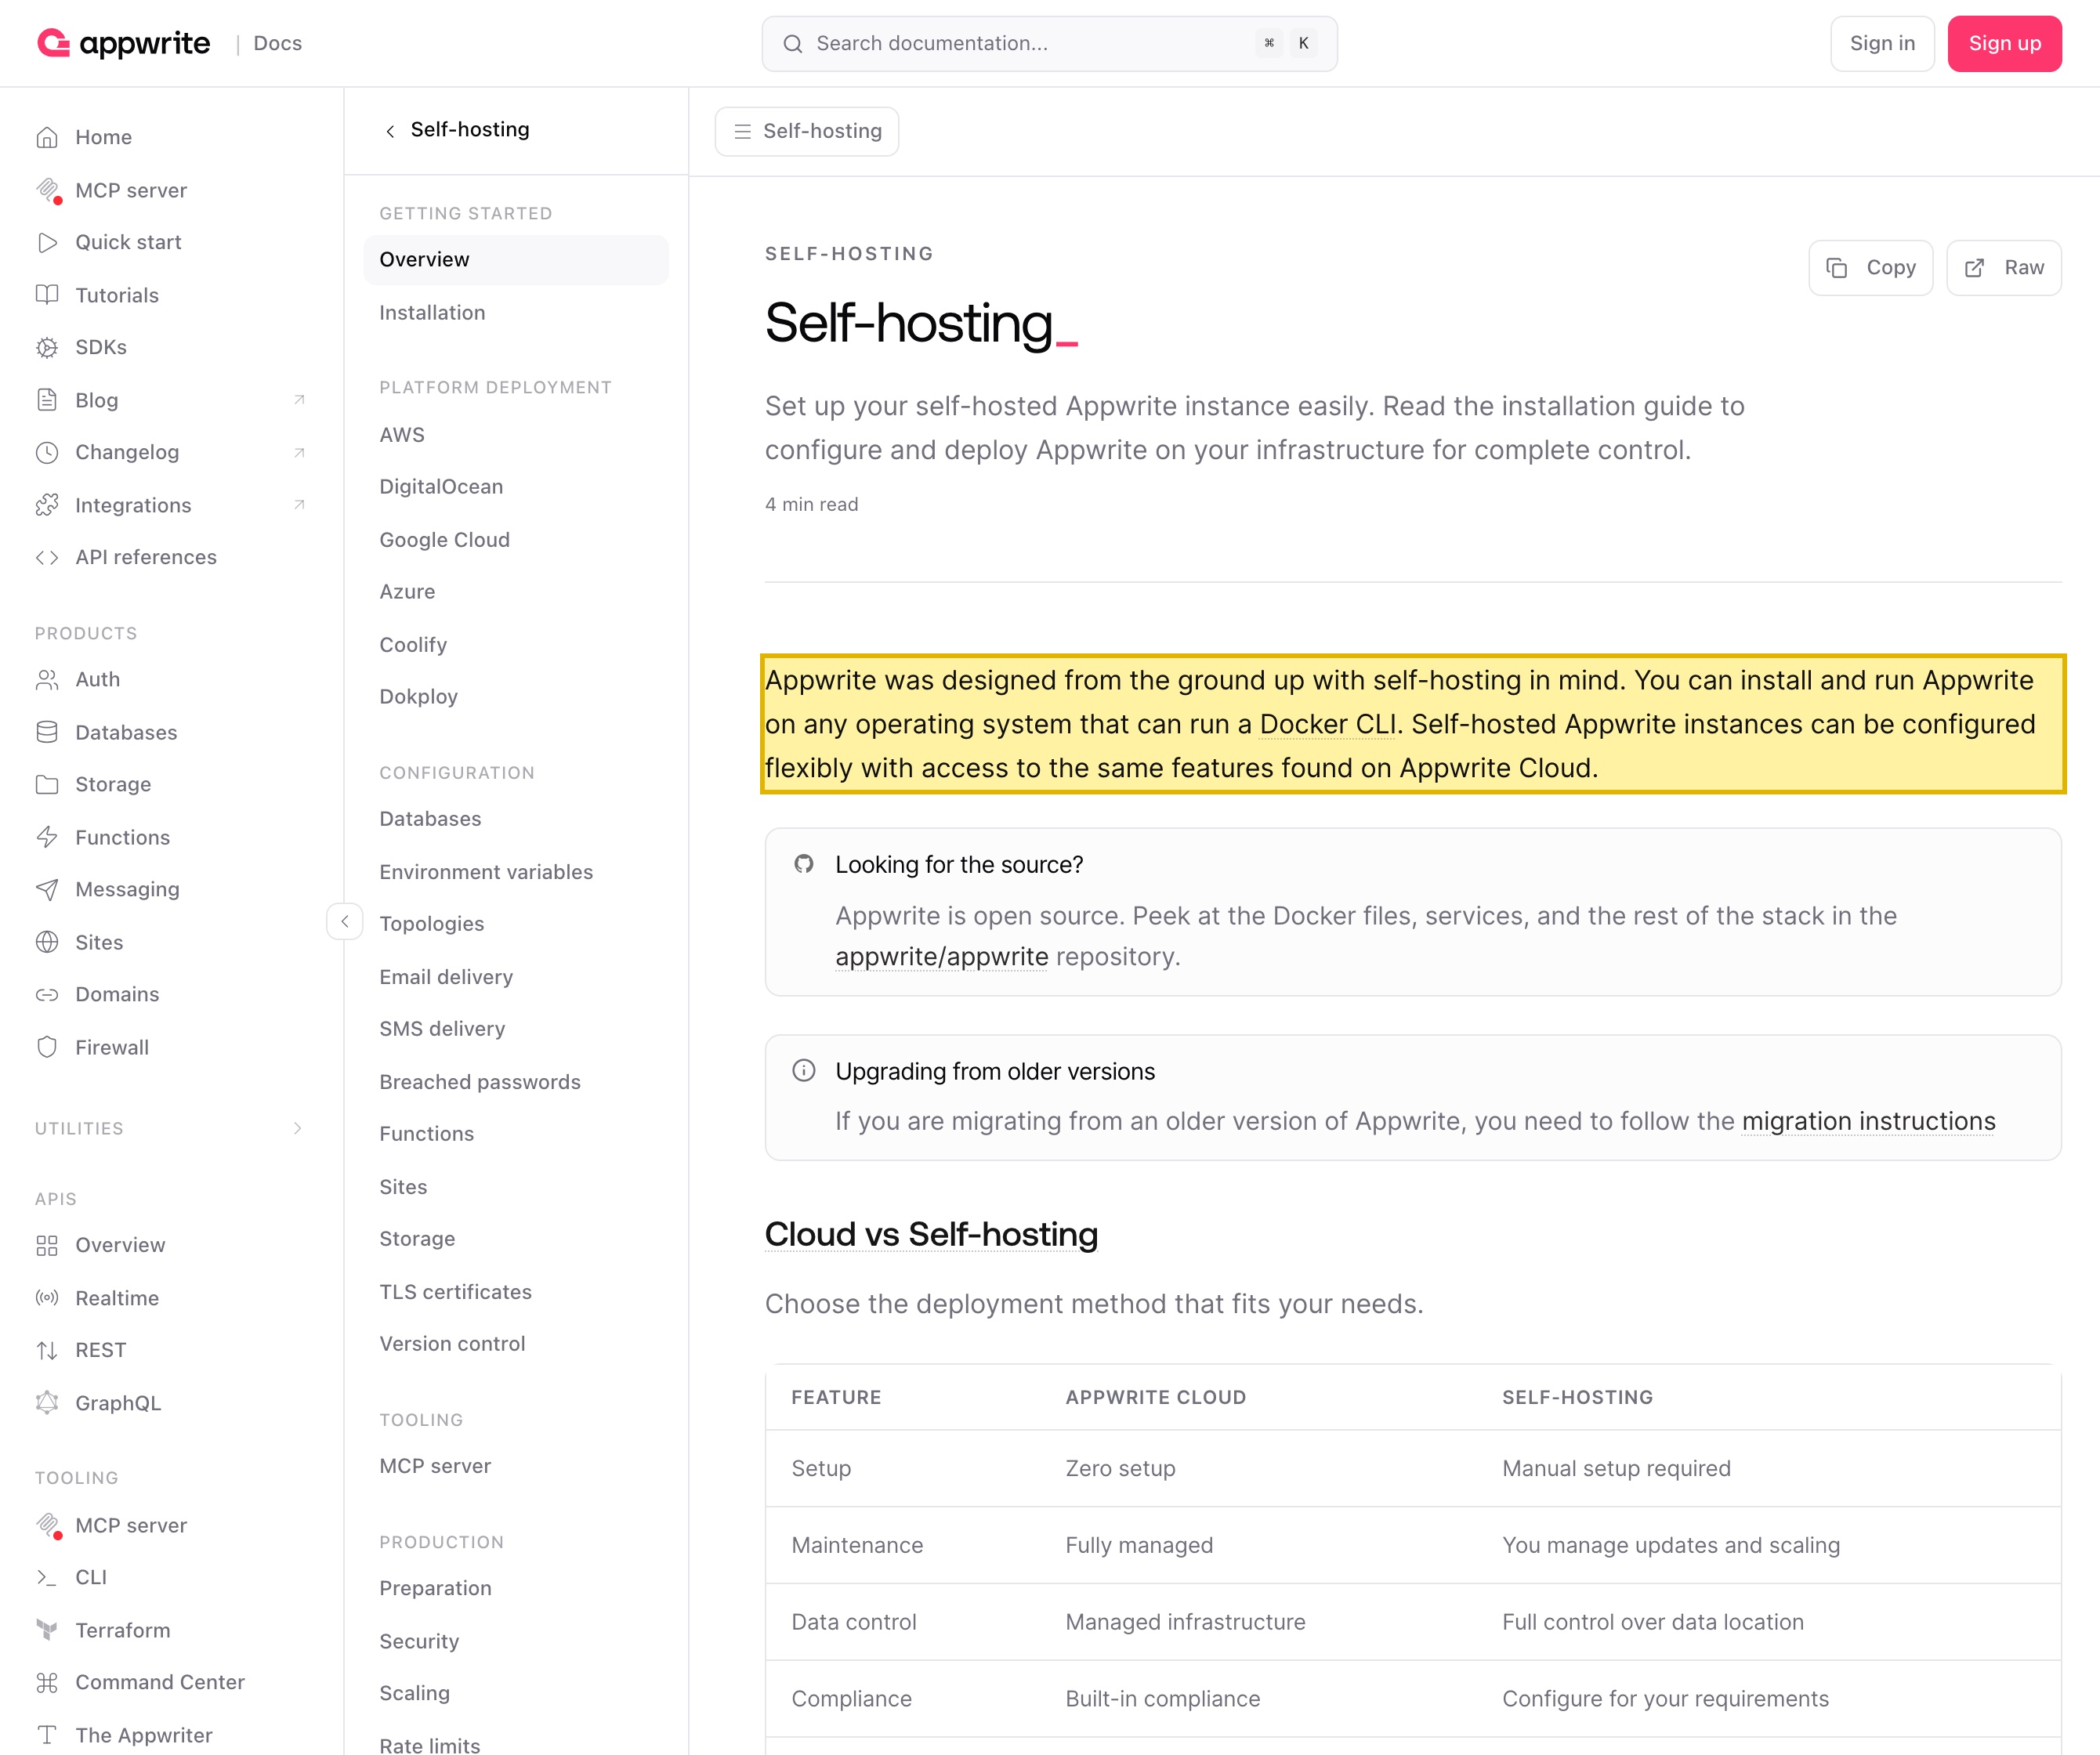
Le levier est qu'Appwrite est open source : "Appwrite was designed from the ground up with self-hosting in mind," de sorte que vous pouvez l'exécuter sur une infrastructure à l'intérieur du continent et garder les données réglementées — et les secrets — résidents. Cette voie sur le territoire, déclarée (ICP), est la voie conforme. Notre équipe Chine peut cartographier votre exposition Appwrite avec vous →
Aperçu de conformité
- ! Appwrite Cloud garde les données de votre application + utilisateurs dans une région à l'étranger — aucune en Chine
- ! Données personnelles des utilisateurs en Chine à l'étranger = transfert transfrontalier PIPL (articles 38 à 40)
- ! Le Cloud concentre aussi vos enregistrements d'authentification, lignes de BDD et secrets d'API hors du sol chinois
- ! Les opérateurs d'infrastructure d'information critique ou responsables à grand volume doivent stocker les données collectées en Chine sur le continent
- ✓ Auto-hébergez l'édition open source sur le territoire — données et secrets restent résidents
Ce que la documentation officielle de Appwrite dit de la Chine
| Fait | Source primaire |
|---|---|
| Selon les termes mêmes d'Appwrite, "Appwrite is currently available in the following list of regions" — Francfort, New York, San Francisco, Singapour, Sydney et Toronto, avec Bangalore, Amsterdam et Londres marqués « bientôt disponibles ». Aucune n'est en Chine continentale. La base de données, l'authentification et le stockage de chaque projet résident dans la seule région que vous choisissez, de sorte que les données qu'une application Appwrite Cloud collecte auprès d'utilisateurs en Chine sont stockées à l'étranger. | Appwrite Docs — Regions, consulté le 2026-10-13 |
| Appwrite est open source et auto-hébergeable. Sa documentation indique "Appwrite was designed from the ground up with self-hosting in mind" et présente l'auto-hébergement comme offrant un "full control over data location." Vous exécutez le même moteur — base de données, authentification, stockage et fonctions — sur votre propre infrastructure, ce qui est ce qui permet aux données réglementées et aux secrets d'API de rester à l'intérieur de la Chine continentale. | Appwrite Docs — Self-hosting, consulté le 2026-10-13 |
| Stocker des informations personnelles collectées auprès d'utilisateurs en Chine dans une région Appwrite Cloud à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40). Le responsable de traitement — vous, le client d'Appwrite, non Appwrite — doit donner l'information des articles 13/23, obtenir un consentement distinct, et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | PIPL articles 38 à 40 — information, consentement distinct, mécanisme de transfert |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l'intérieur du continent (loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40). Aucune région d'Appwrite Cloud ne satisfait cela — auto-héberger l'édition open source sur le territoire le peut, et une déclaration ICP rend un déploiement tourné vers la Chine légal. | Loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour un public en Chine continentale, la question décisive à propos d’Appwrite n’est pas de savoir s’il se charge — Appwrite Cloud est accessible — mais où les données qu’il détient ont le droit de résider. Appwrite est un backend-as-a-service : il conserve les comptes, les sessions d’authentification, les lignes de base de données, les fichiers téléversés et les fonctions côté serveur que votre application exécute. Selon la propre documentation d’Appwrite, Appwrite Cloud déploie chaque projet dans une région que vous choisissez, et cette liste de régions est Francfort, New York, San Francisco, Singapour, Sydney et Toronto — aucune d’elles en Chine continentale. Ainsi, une application tournée vers la Chine sur Appwrite Cloud est accessible, mais chaque enregistrement de données d’utilisateur qu’elle stocke atterrit à l’étranger : un transfert transfrontalier que le droit chinois sur les données régit, non un problème de performance. L’atteindre n’est pas le problème ; l’endroit où il garde les données de vos utilisateurs — et vos secrets — l’est.
Appwrite en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Appwrite |
|---|---|
| Où résident vos données | Appwrite Cloud déploie chaque projet dans une seule région — Francfort, New York, San Francisco, Singapour, Sydney ou Toronto — et sa base de données, son authentification et son stockage résident tous dans cette région. Aucune des régions disponibles n'est en Chine continentale. |
| Vos secrets et le backend lui-même | La même plateforme détient les clés d'API, les identifiants de base de données et les jetons d'authentification de votre projet, et exécute chaque lecture et écriture que fait votre application. Sur Appwrite Cloud, ces secrets et ce traitement résident sur une infrastructure à l'étranger. |
| Le transfert transfrontalier | Les informations personnelles que votre application collecte auprès d'utilisateurs en Chine sont écrites dans cette région à l'étranger — un transfert transfrontalier que la PIPL régit, et le responsable de traitement, c'est vous, le client d'Appwrite, non Appwrite. |
| Quand les règles mordent plus fort | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l'intérieur du continent (loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40) — une obligation qu'aucune région d'Appwrite Cloud ne peut satisfaire. |
| Le levier sur le territoire | Appwrite est open source et auto-hébergeable — “designed from the ground up with self-hosting in mind” — de sorte que vous pouvez exécuter le même moteur sur une infrastructure du continent et garder les données et les secrets résidents, en le mettant en place légalement avec une déclaration ICP. |
| Est-ce accessible ? | Même là où Appwrite Cloud se charge depuis la Chine, cela ne règle rien. L'accessibilité n'est pas la question de conformité — l'endroit où résident les données et les secrets l'est. |
Où résident réellement vos données Appwrite
Appwrite est un backend géré — base de données, authentification, stockage de fichiers et fonctions côté serveur — et sur Appwrite Cloud tout cela réside ensemble dans une seule région. Dans sa propre documentation Regions, “Appwrite is currently available in the following list of regions”, et cette liste est Francfort, New York, San Francisco, Singapour, Sydney et Toronto, avec Bangalore, Amsterdam et Londres marqués « bientôt disponibles ». La région que vous choisissez est l’endroit où les services et données du projet sont hébergés, et la même documentation vous invite à “ensure the region aligns with legal requirements for data residency and sovereignty specific to your application’s domain.”
Le hic pour la Chine, c’est le menu parmi lequel vous pouvez choisir : aucune de ces régions n’est à l’intérieur de la Chine continentale. Ainsi, dès l’instant où votre application sert des utilisateurs en Chine, les comptes, profils, lignes de base de données et fichiers qu’elle écrit sont gardés à l’étranger — et c’est cela, non la latence, à quoi répond le droit chinois sur les données.
Ce ne sont pas seulement les données — vos secrets et le backend résident aussi à l’étranger
Une vérification d’accessibilité demande une chose : puis-je ouvrir l’application depuis Shanghai. Elle ne voit jamais la seconde exposition. Appwrite est l’endroit où résident les clés d’API, les identifiants de base de données et les jetons d’authentification de votre application, et le travail même du backend est de lire et écrire les données de vos utilisateurs à chaque requête. Exécutez ce backend sur Appwrite Cloud et deux choses sont à l’étranger à la fois : les informations personnelles réglementées que vos utilisateurs en Chine génèrent, et la concentration de secrets et de traitement qui repose dessus. Parce que le backend lui-même s’exécute à l’étranger, chaque connexion, requête et téléversement d’un utilisateur en Chine franchit la frontière par conception — l’exploitation normale de la plateforme est le transfert transfrontalier, non une exportation occasionnelle. Garder les données résidentes mais laisser les secrets et le moteur à l’étranger n’en résout que la moitié ; seul exécuter le moteur sur le territoire garde les deux.
Servez la Chine depuis Appwrite Cloud et les données de vos utilisateurs franchissent la frontière
Les informations personnelles que votre application recueille auprès de personnes en Chine — noms, e-mails, identités de connexion, tout ce qui les identifie — sont écrites dans cette unique région à l’étranger. Au titre de la loi chinoise sur la protection des informations personnelles, les stocker hors du continent est un transfert transfrontalier, et l’obligation retombe sur le responsable du traitement des informations personnelles, qui est vous en tant que client d’Appwrite et non Appwrite en tant que plateforme. La PIPL demande à ce responsable d’informer les utilisateurs concernés, d’obtenir leur consentement distinct pour le transfert, et de satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. « Nous sommes déjà sur Appwrite » ne règle rien de cela ; atteindre la Chine et être autorisé à déplacer les données des utilisateurs chinois hors de celle-ci sont des questions différentes.
L’ampleur de l’enjeu dépend de votre volume et de votre rôle
Le poids de ces obligations n’est pas uniforme. Au titre des règles transfrontalières de la CAC, un responsable qui n’est pas opérateur d’infrastructure d’information critique et qui déplace un volume plus faible d’informations personnelles non sensibles au cours d’une année civile peut relever d’une exemption de l’évaluation de sécurité, du contrat type et de la certification — une voie véritablement plus légère pour une petite application. À l’autre extrémité, un opérateur d’infrastructure d’information critique ou un responsable à grand volume porte une obligation de résidence des données : les informations personnelles collectées en Chine doivent être stockées à l’intérieur du continent (loi sur la cybersécurité article 39 (anciennement l’article 37) ; PIPL article 40). Aucune région d’Appwrite Cloud ne peut satisfaire cela, car aucune ne se trouve en Chine.
Ici, la propre conception d’Appwrite indique la sortie. Sa documentation indique qu’“Appwrite was designed from the ground up with self-hosting in mind,” liste l’auto-hébergement comme offrant un “full control over data location,” et le présente comme “ideal when you need data control or have specific compliance requirements.” La seule manière de garder les données des utilisateurs chinois — et vos secrets — sur le sol chinois est d’exécuter cette édition open source auto-hébergée sur une infrastructure à l’intérieur du continent, et mettre ce déploiement en place légalement est ce qui fait entrer une déclaration ICP dans le tableau.
Accessible, non bloqué — c’est pourquoi c’est une question de données
Que Appwrite Cloud se charge ou non depuis une ville donnée de Chine ne change rien à l’exposition réelle. Les faits réglementés sont que les données personnelles de vos utilisateurs sont stockées à l’étranger sans région sur le continent à choisir, et que le backend qui détient vos secrets et exécute vos lectures et écritures est à l’étranger aussi. Ce sont des faits de conformité, et aucune optimisation réseau ne déplace l’endroit où résident les données et les clés.
Il s’agit d’une image des risques, pas d’un verdict : devoir seulement l’information et le consentement, un mécanisme de transfert complet, ou le stockage sur le territoire des données elles-mêmes, dépend du volume d’informations personnelles que vous détenez et de si votre rôle vous place dans le palier opérateur d’infrastructure d’information critique ou à grand volume — une question à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à construire sur Appwrite ; rien ne bouge. Ce que nous ajoutons, c’est la couche qu’un backend géré sans région sur le continent ne peut vous donner seul. D’abord nous cartographions ce que votre déploiement Appwrite détient — données d’application, enregistrements d’utilisateur et d’authentification, lignes de base de données, fichiers téléversés, fonctions côté serveur, et les clés d’API et secrets de connexion qu’il garde — et quels de vos propres systèmes il atteint, où il est hébergé, et votre base de consentement et de résidence. Puis, là où la loi traite votre cas le plus strictement, nous vous aidons à localiser : exécuter l’édition Appwrite open source auto-hébergée sur une infrastructure à l’intérieur du continent de sorte que les données réglementées et les secrets restent résidents, avec l’information des articles 13/23 et le consentement distinct en place et seul ce qui doit franchir la frontière la franchissant — jamais par un contournement d’aucune sorte. Enfin nous diffusons : une diffusion conforme, déclarée (ICP) et sur le territoire placée devant votre origine existante, avec le backend sur le territoire devant (ou à la place de) le plan de contrôle à l’étranger — sans ré-architecture, sans second code, votre application existante laissée là où elle s’exécute.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
Questions fréquentes
Appwrite stocke-t-il les données des utilisateurs chinois en Chine ?
Appwrite Cloud, non. Ses régions disponibles sont Francfort, New York, San Francisco, Singapour, Sydney et Toronto — aucune en Chine continentale — et la base de données, l'authentification et le stockage de chaque projet résident dans la seule région que vous choisissez. La seule manière de garder ces données sur le sol chinois est d'auto-héberger l'édition open source d'Appwrite sur une infrastructure à l'intérieur du continent.
Est-il contraire à la loi d'utiliser Appwrite en Chine ?
Pas en soi. Servir des utilisateurs en Chine depuis Appwrite Cloud crée un transfert transfrontalier d'informations personnelles, que la PIPL permet si vous informez, obtenez un consentement distinct et satisfaites un mécanisme de transfert. Une obligation de localisation des données ne mord que si votre rôle (par exemple, un opérateur d'infrastructure d'information critique) ou votre volume de données vous place dans le palier strict (loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40). Parce qu'Appwrite est auto-hébergeable, garder les données réglementées et les secrets sur le territoire est une véritable option. Traitez-le comme un risque à régler avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre stack Appwrite conforme en Chine ?
Oui. Notre équipe conformité Chine cartographie ce que votre déploiement Appwrite détient — données d'application, enregistrements d'utilisateur et d'authentification, lignes de base de données, fichiers téléversés, clés d'API et secrets de connexion — au regard de votre entité et de vos volumes de données, puis vous aide à exécuter une instance Appwrite auto-hébergée et déclarée (ICP) à l'intérieur du continent de sorte que les données réglementées et les secrets restent résidents, avec une diffusion conforme sur le territoire devant elle. Prenez contact pour traiter votre cas.


