Funktioniert Appwrite in China? Datenresidenz, ICP und Grenztransfer-Regeln
Appwrite Cloud ist aus China erreichbar, aber die eigentliche Frage ist Datenresidenz, nicht Geschwindigkeit: Die Datenbank, Auth-Datensätze, Storage und API-Secrets jedes Projekts sitzen in einer Offshore-Region — keine in Festlandchina —, sodass die Daten chinesischer Nutzer nach PIPL im Ausland gespeichert werden. Dazu der Open-Source-Self-Host-Hebel.
Funktioniert Appwrite in China?
Ob Sie Appwrite in China nutzen können, ist eine Datenresidenz-Frage, keine der Geschwindigkeit.
Appwrite Cloud speichert die Datenbank, Auth-Datensätze und den Storage jedes Projekts in einer Region, die Sie wählen, und nach Appwrites eigener Liste sind diese Regionen Frankfurt, New York, San Francisco, Singapur, Sydney und Toronto — keine in Festlandchina. Die personenbezogenen Daten, die Ihre App von Nutzern in China erhebt, landen also offshore: ein grenzüberschreitender Transfer, den PIPL regelt, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht. Das Backend konzentriert zudem Ihre Auth-Datensätze, Datenbankzeilen und API-Secrets im Ausland.
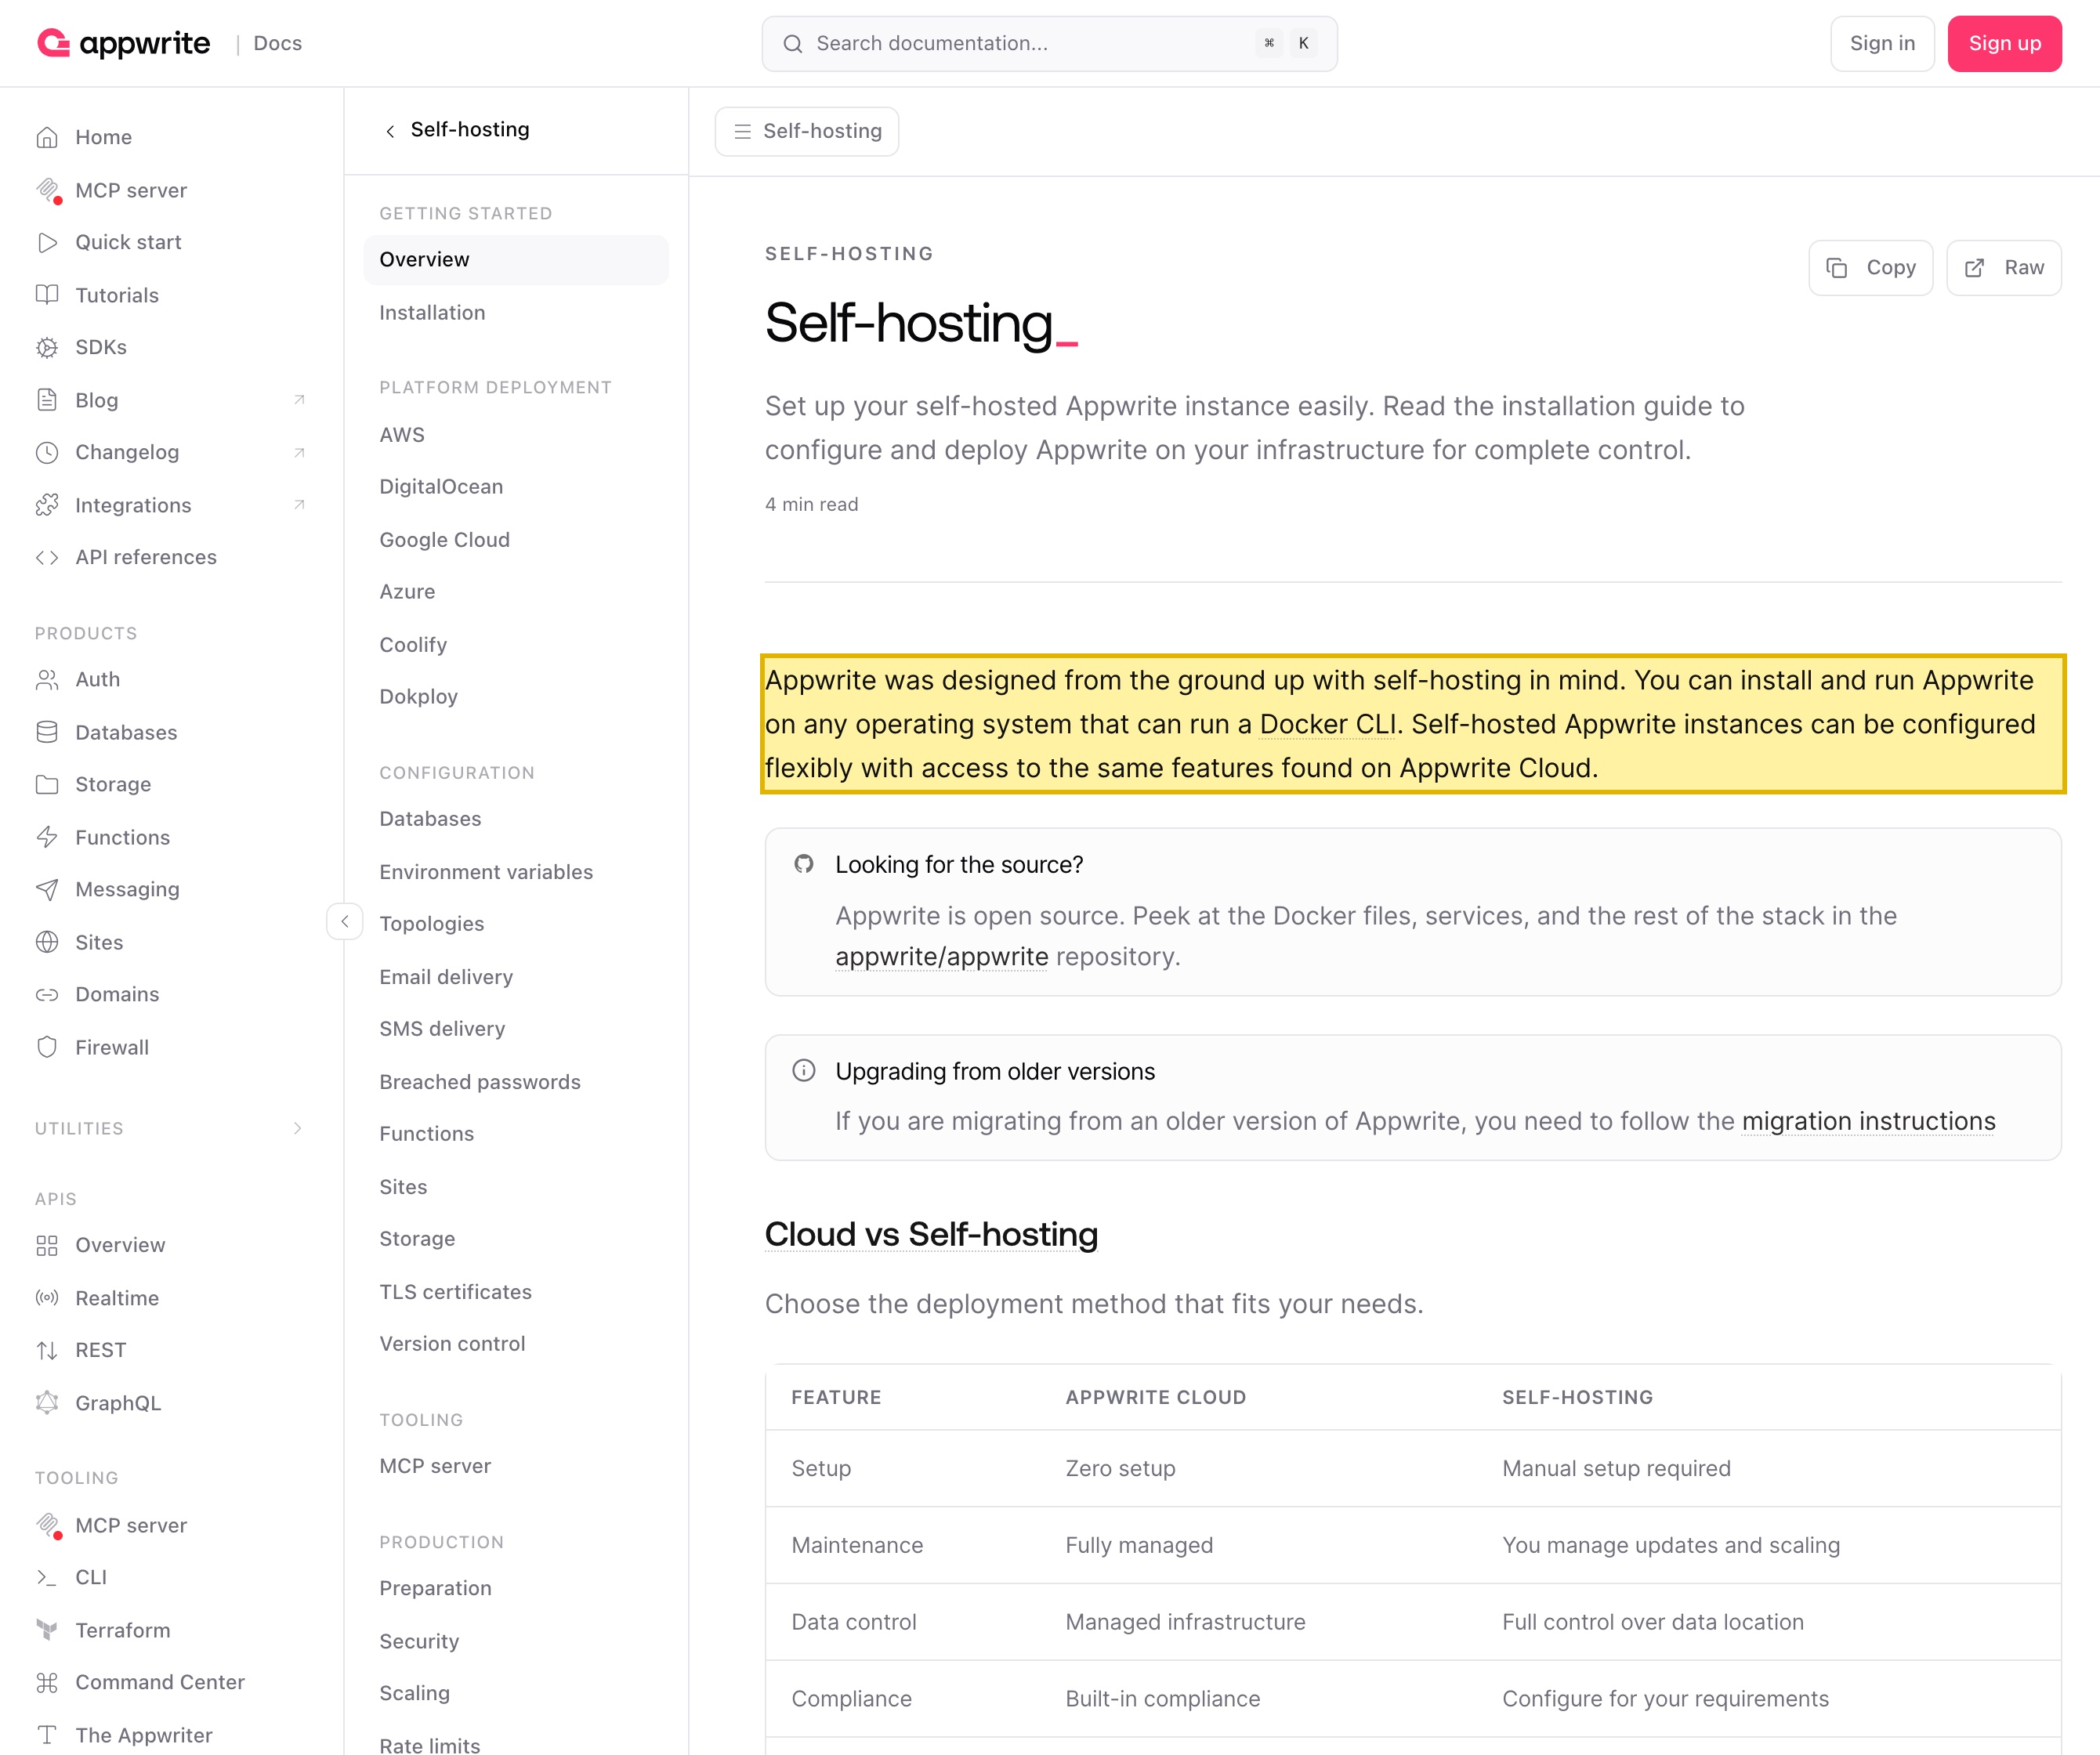
Der Hebel ist, dass Appwrite Open Source ist: „Appwrite was designed from the ground up with self-hosting in mind“, sodass Sie es auf Infrastruktur innerhalb des Festlands betreiben und die regulierten Daten — und die Secrets — ansässig halten können. Dieser inländische Weg, ICP-gemeldet, ist der rechtskonforme. Unser China-Team kann Ihre Appwrite-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Appwrite Cloud hält Ihre App- + Nutzerdaten in einer Offshore-Region — keine in China
- ! Personenbezogene Daten der China-Nutzer offshore = PIPL-Grenztransfer (Art. 38–40)
- ! Cloud konzentriert auch Ihre Auth-Datensätze, DB-Zeilen und API-Secrets außerhalb chinesischen Bodens
- ! Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen China-erhobene Daten im Festland speichern
- ✓ Hosten Sie die Open-Source-Edition im Inland selbst — Daten und Secrets bleiben ansässig
Was die offizielle Appwrite-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Appwrites eigenen Worten: „Appwrite is currently available in the following list of regions“ — Frankfurt, New York, San Francisco, Singapur, Sydney und Toronto, mit Bangalore, Amsterdam und London als „coming soon“ markiert. Keine liegt in Festlandchina. Die Datenbank, Auth und der Storage jedes Projekts sitzen in der einen Region, die Sie wählen, die Daten, die eine Appwrite-Cloud-App von Nutzern in China erhebt, werden also offshore gespeichert. | Appwrite Docs — Regions, abgerufen 2026-10-13 |
| Appwrite ist Open Source und selbst hostbar. Seine Docs geben an „Appwrite was designed from the ground up with self-hosting in mind“ und präsentieren Self-Hosting als etwas, das „full control over data location“ gibt. Sie betreiben dieselbe Engine — Datenbank, Auth, Storage und Funktionen — auf Ihrer eigenen Infrastruktur, was die regulierten Daten und die API-Secrets innerhalb Festlandchinas bleiben lässt. | Appwrite Docs — Self-hosting, abgerufen 2026-10-13 |
| Personenbezogene Daten, die von Nutzern in China erhoben werden, in einer Offshore-Appwrite-Cloud-Region zu speichern, ist ein grenzüberschreitender Transfer nach PIPL (Art. 38–40). Der Verarbeiter — Sie, der Appwrite-Kunde, nicht Appwrite — muss Mitteilung nach Art. 13/23 machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Art. 38–40 — Mitteilung, gesonderte Einwilligung, Transfermechanismus |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Keine Appwrite-Cloud-Region erfüllt das — die Open-Source-Edition im Inland selbst zu hosten, kann es, und eine ICP-Beian macht ein auf China ausgerichtetes Deployment rechtmäßig. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die entscheidende Frage zu Appwrite nicht, ob es lädt — Appwrite Cloud ist erreichbar — sondern, wo die Daten, die es hält, leben dürfen. Appwrite ist ein Backend-as-a-Service: Es hält die Konten, Auth-Sitzungen, Datenbankzeilen, hochgeladenen Dateien und die serverseitigen Funktionen, auf denen Ihre Anwendung läuft. Nach Appwrites eigener Dokumentation deployt Appwrite Cloud jedes Projekt in eine Region, die Sie wählen, und diese Regionsliste ist Frankfurt, New York, San Francisco, Singapur, Sydney und Toronto — keine davon in Festlandchina. Eine auf China ausgerichtete App auf Appwrite Cloud ist also erreichbar, doch jeder Datensatz an Nutzerdaten, den sie speichert, landet im Ausland: ein grenzüberschreitender Transfer, den Chinas Datenrecht regelt, kein Performance-Problem. Sie zu erreichen, ist nicht das Problem; wo sie die Daten Ihrer Nutzer — und Ihre Secrets — hält, ist es.
Appwrite in China auf einen Blick
| Worüber es entscheidet | In Appwrites eigenen Worten |
|---|---|
| Wo Ihre Daten leben | Appwrite Cloud deployt jedes Projekt in eine Region — Frankfurt, New York, San Francisco, Singapur, Sydney oder Toronto — und seine Datenbank, Auth und Storage sitzen alle in dieser Region. Keine der verfügbaren Regionen liegt in Festlandchina. |
| Ihre Secrets und das Backend selbst | Dieselbe Plattform hält die API-Schlüssel, Datenbank-Credentials und Auth-Tokens Ihres Projekts und führt jeden Lese- und Schreibvorgang aus, den Ihre App macht. Auf Appwrite Cloud sitzen diese Secrets und diese Verarbeitung auf Offshore-Infrastruktur. |
| Der grenzüberschreitende Transfer | Personenbezogene Daten, die Ihre App von Nutzern in China erhebt, werden in diese Offshore-Region geschrieben — ein grenzüberschreitender Transfer, den PIPL regelt, und der Verarbeiter sind Sie, der Appwrite-Kunde, nicht Appwrite. |
| Wann die Regeln härter greifen | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40) — eine Pflicht, die keine Appwrite-Cloud-Region erfüllen kann. |
| Der inländische Hebel | Appwrite ist Open Source und selbst hostbar — „designed from the ground up with self-hosting in mind“ —, sodass Sie dieselbe Engine auf Festland-Infrastruktur betreiben und die Daten und Secrets ansässig halten können, indem Sie sie mit einer ICP-Beian rechtmäßig aufsetzen. |
| Ist es erreichbar? | Auch dort, wo Appwrite Cloud aus China lädt, entscheidet das nichts. Erreichbarkeit ist nicht die Compliance-Frage — wo die Daten und Secrets leben, ist es. |
Wo Ihre Appwrite-Daten tatsächlich leben
Appwrite ist ein verwaltetes Backend — Datenbank, Authentifizierung, Datei-Storage und serverseitige Funktionen — und auf Appwrite Cloud sitzt all das zusammen in einer einzigen Region. In seiner eigenen Regions-Dokumentation: „Appwrite is currently available in the following list of regions“, und diese Liste ist Frankfurt, New York, San Francisco, Singapur, Sydney und Toronto, mit Bangalore, Amsterdam und London als „coming soon“ markiert. Die Region, die Sie wählen, ist, wo die Dienste und Daten des Projekts gehostet werden, und dieselbe Doku sagt Ihnen, Sie sollen „ensure the region aligns with legal requirements for data residency and sovereignty specific to your application’s domain“.
Der Haken für China ist das Menü, aus dem Sie wählen dürfen: Keine dieser Regionen liegt innerhalb Festlandchinas. In dem Moment also, in dem Ihre Anwendung Nutzer in China bedient, werden die Konten, Profile, Datenbankzeilen und Dateien, die sie schreibt, im Ausland gehalten — und das, nicht Latenz, ist das, worauf Chinas Datenrecht antwortet.
Es sind nicht nur die Daten — Ihre Secrets und das Backend sitzen ebenfalls offshore
Eine Erreichbarkeitsprüfung fragt eines: Kann ich die App aus Shanghai öffnen. Sie sieht die zweite Exponierung nie. Appwrite ist, wo die API-Schlüssel, Datenbank-Credentials und Auth-Tokens Ihrer Anwendung leben, und die ganze Aufgabe des Backends ist es, bei jedem Request die Daten Ihrer Nutzer zu lesen und zu schreiben. Betreiben Sie dieses Backend auf Appwrite Cloud, sind zwei Dinge zugleich offshore: die regulierten personenbezogenen Daten, die Ihre China-Nutzer erzeugen, und die Konzentration an Secrets und Verarbeitung, die darauf sitzt. Weil das Backend selbst im Ausland läuft, überschreitet jeder Login, jede Query und jeder Upload eines Nutzers in China die Grenze per Design — der normale Betrieb der Plattform ist der grenzüberschreitende Transfer, kein gelegentlicher Export. Die Daten ansässig zu halten, aber die Secrets und die Engine offshore zu lassen, löst nur die Hälfte; nur die Engine im Inland zu betreiben, hält beides.
Bedienen Sie China von Appwrite Cloud aus, überschreiten die Daten Ihrer Nutzer die Grenze
Personenbezogene Daten, die Ihre App von Personen in China sammelt — Namen, E-Mails, Login-Identitäten, alles, was sie identifiziert —, werden in diese eine Offshore-Region geschrieben. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist ihr Speichern außerhalb des Festlands ein grenzüberschreitender Transfer, und die Pflicht fällt dem Verarbeiter zu, der Sie als Appwrite-Kunde sind und nicht Appwrite als Plattform. PIPL verlangt von diesem Verarbeiter, betroffenen Nutzern Mitteilung zu machen, ihre gesonderte Einwilligung für den Transfer einzuholen und einen Transfermechanismus zu erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. „Wir laufen bereits auf Appwrite“ klärt nichts davon; China zu erreichen und dazu berechtigt zu sein, die Daten chinesischer Nutzer aus ihm herauszubewegen, sind verschiedene Fragen.
Wie viel auf dem Spiel steht, hängt von Ihrem Volumen und Ihrer Rolle ab
Das Gewicht dieser Pflichten ist nicht einheitlich. Nach den Grenztransfer-Regeln der CAC kann ein Verarbeiter, der kein Betreiber kritischer Informationsinfrastruktur ist und eine kleinere Menge nicht sensibler personenbezogener Daten in einem Kalenderjahr bewegt, unter eine Ausnahme von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung fallen — ein echt leichterer Weg für eine kleine App. Am anderen Ende trägt ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen eine Datenresidenzpflicht: In China erhobene personenbezogene Daten müssen innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Keine Appwrite-Cloud-Region kann das erfüllen, weil keine in China sitzt.
Hier weist Appwrites eigenes Design auf den Ausweg. Seine Dokumentation gibt an, dass „Appwrite was designed from the ground up with self-hosting in mind“, führt Self-Hosting als etwas auf, das „full control over data location“ gibt, und rahmt es als „ideal when you need data control or have specific compliance requirements“. Der einzige Weg, die Daten chinesischer Nutzer — und Ihre Secrets — auf chinesischem Boden zu halten, ist, diese selbst gehostete, quelloffene Edition auf Infrastruktur innerhalb des Festlands zu betreiben, und dieses Deployment rechtmäßig aufzusetzen, ist das, was eine ICP-Beian ins Bild bringt.
Erreichbar, nicht gesperrt — weshalb dies eine Datenfrage ist
Ob Appwrite Cloud zufällig aus einer bestimmten Stadt in China lädt, ändert nichts an der eigentlichen Exponierung. Die regulierten Tatsachen sind, dass die personenbezogenen Daten Ihrer Nutzer offshore gespeichert werden, ohne Festland-Region zur Auswahl, und dass das Backend, das Ihre Secrets hält und Ihre Lese- und Schreibvorgänge ausführt, ebenfalls offshore ist. Das sind Compliance-Tatsachen, und keine noch so große Netzwerk-Optimierung bewegt, wo die Daten und die Schlüssel sitzen.
Dies ist eine Risikokarte, kein Urteil: Ob Sie nur Mitteilung und Einwilligung, einen vollen Transfermechanismus oder Inland-Speicherung der Daten selbst schulden, hängt davon ab, wie viele personenbezogene Daten Sie halten und ob Ihre Rolle Sie in die Stufe des Betreibers kritischer Informationsinfrastruktur oder des Verarbeiters großer Mengen zieht — eine Frage, die mit Rechtsbeistand durchzuarbeiten ist, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie bauen weiter auf Appwrite; nichts zieht um. Was wir hinzufügen, ist die Schicht, die ein verwaltetes Backend ohne Festland-Region Ihnen von sich aus nicht geben kann. Zuerst kartieren wir, was Ihr Appwrite-Deployment hält — App-Daten, Nutzer- und Auth-Datensätze, Datenbankzeilen, hochgeladene Dateien, serverseitige Funktionen und die API-Schlüssel und Verbindungs-Secrets, die es hält — und welche Ihrer eigenen Systeme es erreicht, wo es gehostet ist und Ihre Einwilligungs- und Residenzgrundlage. Dann, wo das Recht Ihren Fall am strengsten behandelt, helfen wir Ihnen zu lokalisieren: die selbst gehostete, quelloffene Appwrite-Edition auf Infrastruktur innerhalb des Festlands zu betreiben, sodass die regulierten Daten und die Secrets ansässig bleiben, mit Mitteilung und gesonderter Einwilligung nach Art. 13/23 und nur dem, was die Grenze überschreiten muss, das sie überschreitet — niemals durch eine Umgehung welcher Art auch immer. Schließlich liefern wir aus: rechtskonforme, ICP-gemeldete inländische Auslieferung, vor Ihren bestehenden Origin gesetzt, mit dem inländischen Backend vor (oder anstelle) der Offshore-Steuerungsebene — ohne Re-Architektur, ohne zweite Codebasis, wobei Ihre bestehende App dort bleibt, wo sie läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
Häufige Fragen
Speichert Appwrite die Daten chinesischer Nutzer in China?
Appwrite Cloud nicht. Seine verfügbaren Regionen sind Frankfurt, New York, San Francisco, Singapur, Sydney und Toronto — keine in Festlandchina — und die Datenbank, Auth und der Storage jedes Projekts leben in der einzigen Region, die Sie wählen. Der einzige Weg, diese Daten auf chinesischem Boden zu halten, ist, Appwrites Open-Source-Edition auf Infrastruktur innerhalb des Festlands selbst zu hosten.
Ist es gesetzeswidrig, Appwrite in China zu nutzen?
Nicht von sich aus. Nutzer in China von Appwrite Cloud aus zu bedienen, schafft einen grenzüberschreitenden Transfer personenbezogener Daten, den PIPL erlaubt, wenn Sie Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Eine Datenlokalisierungspflicht greift nur, wenn Ihre Rolle (zum Beispiel ein Betreiber kritischer Informationsinfrastruktur) oder Ihre Datenmenge Sie in die strenge Stufe zieht (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Weil Appwrite selbst hostbar ist, ist es eine echte Option, die regulierten Daten und Secrets im Inland zu halten. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko, nicht als pauschales Verbot.
Kann 21YunBox helfen, unseren Appwrite-Stack in China rechtskonform zu machen?
Ja. Unser China-Compliance-Team kartiert, was Ihr Appwrite-Deployment hält — App-Daten, Nutzer- und Auth-Datensätze, Datenbankzeilen, hochgeladene Dateien, API-Schlüssel und Verbindungs-Secrets — gegen Ihre Gesellschaft und Datenmengen, und hilft Ihnen dann, eine selbst gehostete, ICP-gemeldete Appwrite-Instanz innerhalb des Festlands zu betreiben, sodass die regulierten Daten und die Secrets ansässig bleiben, mit rechtskonformer inländischer Auslieferung davor. Melden Sie sich, um Ihren Fall durchzugehen.


