Funktioniert Grammarly in China? Data Residency, ICP & Grenztransfer-Regeln
Grammarly nimmt den Text auf, den Ihr Team tippt — oft vertrauliches Geschäftsschreiben, manchmal sensible personenbezogene Daten —, um Vorschläge zu erzeugen, und laut seiner eigenen Sicherheitsseite hostet es Daten auf Amazon Web Services in der US-East-Region, ohne Festlandchina-Region. Dieser Schreib-Korpus und die darin eingebettete PII sitzen offshore und überschreiten laufend die Grenze: eine PIPL-Grenztransfer-, Einwilligungs- und Data-Residency-Frage, keine Geschwindigkeitsfrage.
Funktioniert Grammarly in China?
Ob Grammarly in China funktioniert, ist eine Data-Residency- und Grenztransfer-Frage, keine Geschwindigkeitsfrage — und sein kennzeichnendes Risiko ist, dass der Inhalt selbst die Eingabe ist.
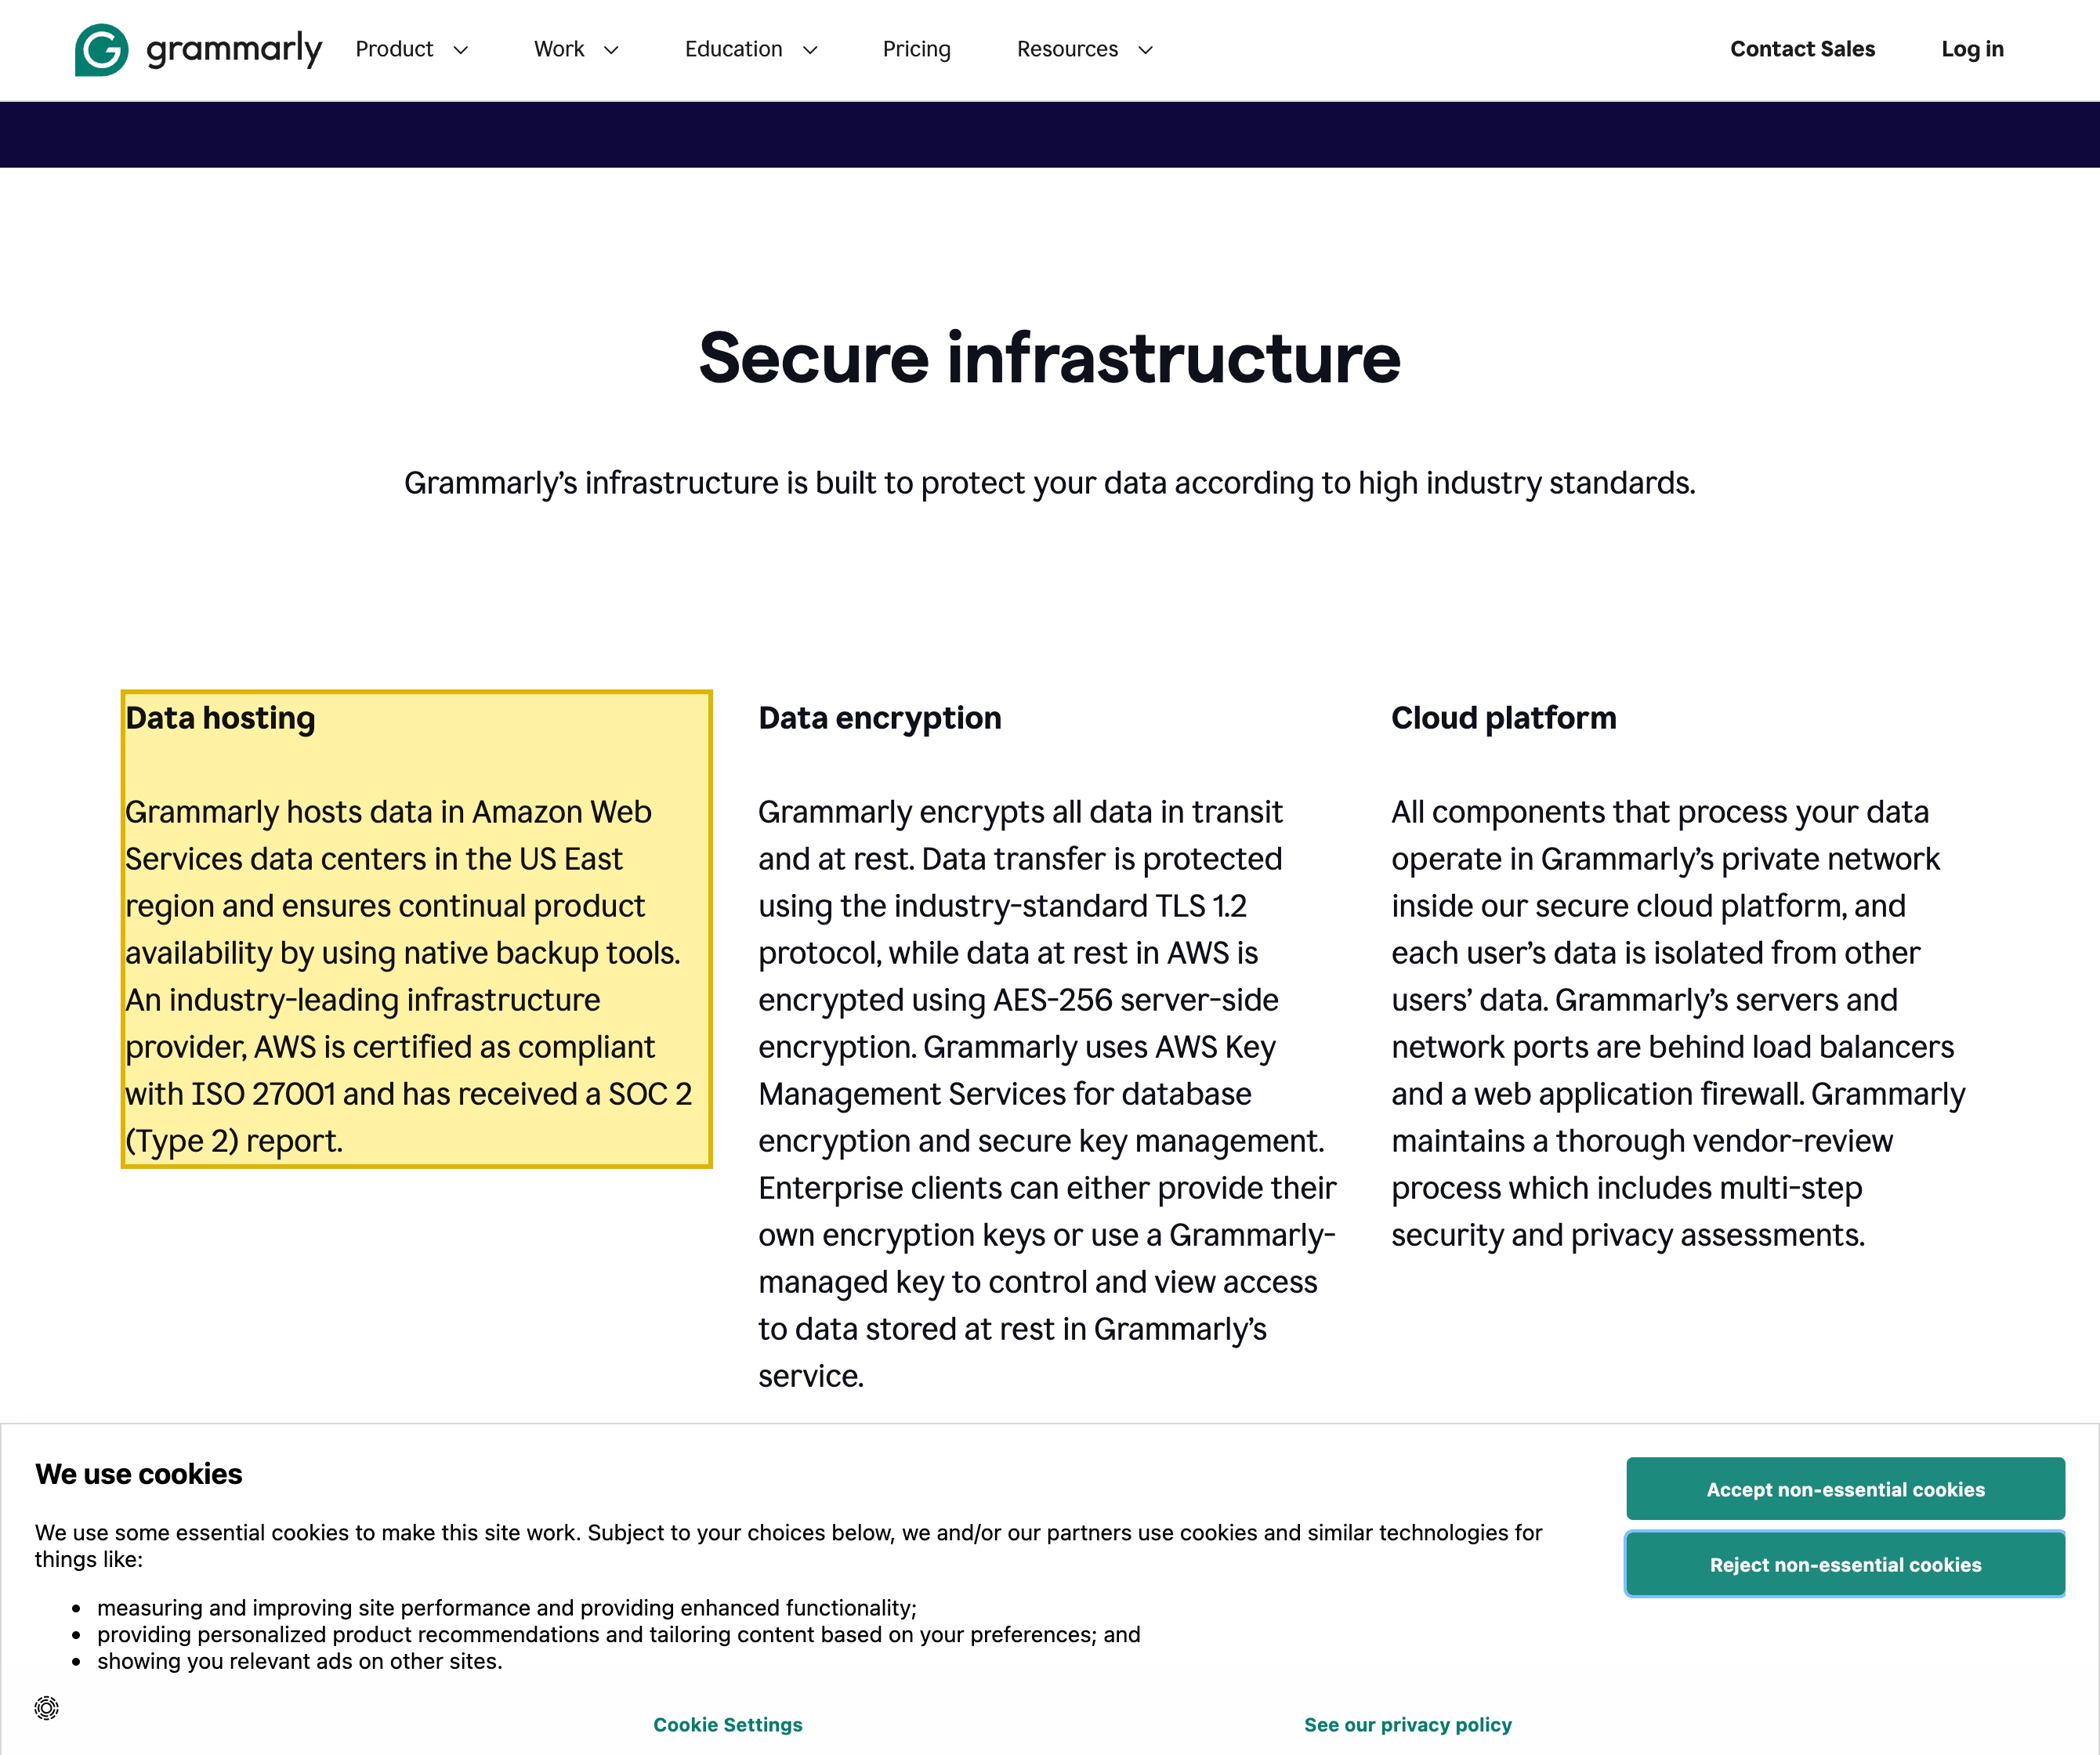
Grammarly ist ein Cloud-Schreibassistent, der arbeitet, indem er den Text aufnimmt, den Ihr Team tippt, um seine Vorschläge zu erzeugen, und laut seiner eigenen Security-Seite „hosts data in Amazon Web Services data centers in the US East region“ (hostet Daten in AWS-Rechenzentren in der US-East-Region), ohne Festlandchina-Region. Alles, was Ihre Leute hineinschreiben — oft vertraulicher Geschäftstext, manchmal die sensible personenbezogene Information von Kunden oder Kollegen —, wird also offshore zur Verarbeitung und Speicherung gesendet, und weil der Inhalt die Eingabe ist, kann er nicht minimiert oder de-identifiziert werden wie ein diskretes Formularfeld (er spiegelt einen Übersetzungs- oder OCR-Dienst). Dieses Schreiben und die eingebettete personenbezogene Information auszuführen, ist ein grenzüberschreitender Transfer, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus; inländische Speicherung für einen CIIO oder Handler mit hohem Volumen), und sensible personenbezogene Information im Text bringt PIPL Artikel 28–29 ins Spiel. Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht: Grammarly aus Schanghai öffnen zu können, ändert weder, wo Ihr Schreib-Korpus ruht, noch ob es rechtmäßig ist, ihn auszuführen.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Daten und Ihrer Rolle ab. Unser China-Team kann Ihre Grammarly-Inhalts- und PII-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Der Inhalt ist die Eingabe: alles, was Ihr Team tippt, wird zum Verarbeiten offshore gesendet
- ! Dieses Schreiben — vertraulich, manchmal sensible PI — kann nicht minimiert oder maskiert werden
- ✕ Keine Festlandchina-Region: Grammarly speichert Daten nur auf AWS in den USA
- ! Diesen Text und die eingebettete PII auszuführen = PIPL Art. 38–40 + gesonderte Einwilligung
- ! Sensible personenbezogene Information im Text fügt PIPL-Art.-28–29-Pflichten hinzu
- ✓ Rechtmäßiger Pfad: China-ansässige, vertrauliche Inhalte im Inland halten, eingewilligt
Was die offizielle Grammarly-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Grammarlys eigenen Worten: Seine Security-Seite gibt an, dass es „hosts data in Amazon Web Services data centers in the US East region“ (Daten in AWS-Rechenzentren in der US-East-Region hostet), und fügt hinzu, dass „all components that process your data operate in Grammarly's private network inside our secure cloud platform“ (alle Komponenten, die Ihre Daten verarbeiten, in Grammarlys privatem Netzwerk innerhalb unserer sicheren Cloud-Plattform laufen). Die Seite nennt nur AWS-Infrastruktur in den USA und keine Festlandchina-Region irgendwo. | Grammarly — Security ('Secure infrastructure' → Data hosting), abgerufen 2026-10-12 |
| Grammarlys Privacy-and-security-FAQ gibt an, dass „all data is stored on servers hosted by Amazon Web Services in the United States“ (alle Daten auf von AWS in den USA gehosteten Servern gespeichert werden), und verweist auf „all other user text processed by Grammarly“ (allen sonstigen von Grammarly verarbeiteten Nutzertext) — was bestätigt, dass der Text, den Ihr Team tippt, selbst aufgenommen wird und in den USA zur Ruhe kommt. Sein Help Center gibt ebenso an „Grammarly data is stored on servers hosted by Amazon Web Services in the US“. Keine Festlandchina-Region und keine Selbsthosting-Option. | Grammarly — Privacy and security FAQ; 'Where does Grammarly store my data?' Hilfeartikel, abgerufen 2026-10-12 |
| Das Schreiben, das Ihr China-Team tippt — und die darin eingebettete personenbezogene Information — kommt offshore zur Ruhe, es auszuführen ist also ein grenzüberschreitender Transfer, den PIPL regelt: Der Handler (Sie, der Arbeitgeber — nicht Grammarly) muss Mitteilung geben, eine gesonderte Einwilligung einholen (keine gebündelte 一揽子-Einwilligung) und einen Transfermechanismus absolvieren — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung (Artikel 38–40; Einwilligung in Artikel 13 und 23). Wo der Text sensible personenbezogene Information enthält, fügen Artikel 28–29 einen strengeren Notwendigkeitstest und spezifische Einwilligung hinzu. | PIPL Artikel 13, 23, 28–29, 38–40 — Mitteilung, gesonderte Einwilligung und Grenztransfer |
| Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), umnummeriert durch die Novelle von 2025, in Kraft seit 1. Januar 2026) — eine Residency-Pflicht, die keine US-Region erfüllt. Jede öffentliche, China-gerichtete Oberfläche, die Sie um eine China-ansässige Alternative bauen, braucht zudem eine ICP-Beian (备案) auf Festland-Hosting. | PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das Grammarly über ein Festlandchina-Team ausrollt, ist die Frage, die zählt, nicht, ob der Schreibassistent schnell aus Schanghai paint. Grammarly arbeitet, indem es den Text aufnimmt, den Ihre Leute tippen — es liest die Wörter, um die nächsten vorzuschlagen —, der Inhalt selbst ist also die Eingabe. Alles, was Ihr Team hineinschreibt, oft vertraulicher Geschäftstext und manchmal die sensible personenbezogene Information von Kunden, Bewerbern oder Kollegen, wird an Grammarly gesendet, um verarbeitet und gespeichert zu werden. Laut Grammarlys eigener Sicherheitsseite geschieht das auf Amazon Web Services in der US-East-Region, ohne Festlandchina-Region; Ihr gesamter Strom an Unternehmensschreiben und die darin eingebettete personenbezogene Information kommt offshore zur Ruhe und überschreitet die Grenze jedes Mal, wenn jemand tippt. Das ist die Hälfte, die eine Erreichbarkeitsprüfung nie sieht, und darum ist dies eine Data-Residency-, Grenztransfer- und Einwilligungsfrage — keine Geschwindigkeitsfrage. Drei Stränge entscheiden es: die Inhaltsaufnahme-Exponierung, bei der die Eingabe nicht minimiert oder de-identifiziert werden kann wie ein diskretes Formularfeld — sie spiegelt einen Übersetzungs- oder OCR-Dienst; die Grenztransfer- und Einwilligungsgrundlage für das Ausführen dieses Schreibens und der darin eingebetteten PII; und, wo Sie die Fähigkeit weiterhin im Festland brauchen, die Wahl einer China-ansässigen Alternative, niemals Umgehung jeglicher Art.
Grammarly in China auf einen Blick
| Worüber es entscheidet | In Grammarlys eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | Keine Metadaten über Ihr Schreiben — das Schreiben selbst. Grammarly nimmt den Text auf, den Ihr Team tippt, um Vorschläge zu erzeugen: E-Mails, Dokumente, Chat, Code-Kommentare, HR- und Rechtsentwürfe. Dieser Strom ist ein laufendes Protokoll Ihrer vertraulichen Geschäftsinhalte, und wo immer er eine identifizierbare Person nennt, beschreibt oder von ihr geschrieben ist, ist er personenbezogene Information; wo er Gesundheit, Finanzen oder andere geschützte Kategorien betrifft, ist er sensible personenbezogene Information. |
| Wo es ruht (offshore, keine China-Region) | Grammarly ist Cloud-SaaS ohne Selbsthosting und ohne Festlandchina-Region. Seine eigene Security-Seite gibt an, es „hosts data in Amazon Web Services data centers in the US East region“ (hostet Daten in AWS-Rechenzentren in der US-East-Region), und seine Privacy-and-security-FAQ gibt an „All data is stored on servers hosted by Amazon Web Services in the United States“ (Alle Daten werden auf von Amazon Web Services in den USA gehosteten Servern gespeichert). Der Text kommt also in den USA zur Ruhe; es gibt kein Setting, das ihn im Festland hält. |
| Der Inhalt ist die Eingabe — die kennzeichnende zweite Hälfte | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Anders als ein Formular, das benannte Felder erhebt, die Sie minimieren oder maskieren könnten, kann ein Assistent, der die Prosa selbst verarbeitet, seine Eingabe nicht de-identifizieren — die Wörter sind das, was gesendet wird. Dies spiegelt einen Übersetzungs- oder OCR-Dienst: Um die Aufgabe überhaupt zu erfüllen, muss der volle vertrauliche Text (und jede PII darin) zum Offshore-Verarbeiter abgehen. Grammarly aus dem Festland öffnen zu können, ändert das nicht. |
| Grenztransfer, Einwilligung & Residency | Dieses Schreiben und die eingebettete PII offshore zu senden ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Artikel 38–40, zusätzlich zur Mitteilung und gesonderten Einwilligung nach Artikel 13/23 — keine gebündelte 一揽子-Einwilligung. Sensible personenbezogene Information im Text bringt PIPL Artikel 28–29 ins Spiel. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China erhobene personenbezogene Information im Festland gespeichert wird. |
| Erreichbarkeit ist nicht die Achse | Ob der Assistent schnell aus dem Festland lädt, ist betrieblich, nicht die Compliance-Frage. Was es entscheidet, ist, dass der Inhalt, den Ihr Team tippt, die Eingabe ist und offshore ruht, und ob es rechtmäßig ist, ihn auszuführen. 21YunBox hilft Ihnen, China-ansässige und vertrauliche Inhalte im Inland zu halten, die Einwilligungen zu sichern, zu einer China-ansässigen Alternative zu beraten, wo Sie die Fähigkeit im Festland brauchen, und jede China-gerichtete Oberfläche rechtskonform auszuliefern — vor dem, was Sie bereits betreiben, niemals durch Umgehung. |
Was es tatsächlich hält — das Schreiben selbst, keine Metadaten
Die meisten SaaS-Compliance-Fragen drehen sich um die Datensätze, die ein Werkzeug über Ihre Arbeit führt. Grammarly ist anders, und dieser Unterschied ist der ganze Punkt: Es hält die Arbeit. Ein Schreibassistent funktioniert, indem er den Text liest, den Sie tippen, und Vorschläge zurückgibt, der Rohinhalt — jede E-Mail, jedes Dokument, jede Nachricht, HR-Notiz, Rechtsentwurf und jeder Code-Kommentar, den Ihr Team hindurchlaufen lässt — wird also an Grammarly gesendet, um verarbeitet zu werden. Grammarlys eigene Privacy-and-security-FAQ verweist auf „all other user text processed by Grammarly“ (allen sonstigen von Grammarly verarbeiteten Nutzertext), und seine Security-Seite gibt an, dass „all components that process your data operate in Grammarly’s private network inside our secure cloud platform“ (alle Komponenten, die Ihre Daten verarbeiten, in Grammarlys privatem Netzwerk innerhalb unserer sicheren Cloud-Plattform laufen). Wo immer dieser Text eine identifizierbare Person nennt, beschreibt oder von ihr verfasst ist, ist er personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten; wo er Gesundheit, Finanzstatus oder andere geschützte Kategorien berührt, ist er sensible personenbezogene Information. Zusammengenommen ist der Strom, den Ihr Team dem Assistenten füttert, ein kontinuierliches, hochauflösendes Protokoll Ihres vertraulichen Geschäftsschreibens — und er ist die Eingabe, die der Dienst zu verbrauchen gebaut ist.
Die Türen: Inhaltsaufnahme, Grenztransfer, Einwilligung, Residency
Der Inhaltsaufnahme-Strang öffnet die erste und kennzeichnendste Tür. Ein gewöhnliches Formular erhebt diskrete, benannte Felder, die Sie minimieren, pseudonymisieren oder weglassen können. Ein Assistent, der auf der Prosa selbst operiert, kann das nicht: Die Wörter sind die Eingabe, um überhaupt einen Vorschlag zu bekommen, muss also der volle vertrauliche Text — und jede darin eingebettete personenbezogene Information — zum Offshore-Verarbeiter übertragen werden. Es gibt keine „de-identifizierte“ Version eines Dokuments, das Sie geprüft brauchen. Dies ist dieselbe strukturelle Exponierung wie ein Cloud-Übersetzungs- oder OCR-Dienst, und eine Erreichbarkeitsprüfung sieht nichts davon.
Die zweite Tür ist Grenztransfer und Einwilligung. Der Text, den Ihr China-Team tippt, und die personenbezogene Information darin kommen auf Grammarlys US-Infrastruktur zur Ruhe, was das Ausführen zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht landet bei Ihnen, dem Handler, nicht bei Grammarly: PIPL Artikel 13 und 23 verlangen Mitteilung und eine Grundlage zum Erheben, und Artikel 38–40 verlangen einen Transfermechanismus, um es offshore zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung —, mit einer gesonderten, informierten Einwilligung für den Auslandstransfer, keiner einzelnen gebündelten 一揽子-Einwilligung. Wo das Schreiben sensible personenbezogene Information enthält, fügen PIPL Artikel 28–29 obendrein einen strengeren Notwendigkeitstest und spezifische Einwilligung hinzu.
Die dritte Tür ist Residency. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Handler mit hohem Volumen verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, seine Substanz unverändert), dass in China erzeugte personenbezogene Information im Festland gespeichert wird, was ein nur-offshore-Dienst nicht erfüllen kann. Und wenn Sie irgendeine öffentliche, China-gerichtete Oberfläche um eine China-ansässige Alternative aufstellen, ist diese Oberfläche ein Internet-Informationsdienst, der eine ICP-Beian-Pflicht (备案) trägt, an Festland-Hosting gebunden — was eine inländische Bereitstellung bieten kann und eine offshore gelegene nicht.
Warum eine Erreichbarkeitsprüfung das verfehlt
Eine Sonde aus China kann zusehen, wie die Grammarly-Oberfläche lädt, und schließen „es funktioniert“. Diese Antwort ist nebensächlich. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie liegt darin, was der Assistent zu verbrauchen gebaut ist und wo das landet: der tatsächliche Text, den Ihr Team tippt, kontinuierlich zu einer Offshore-Cloud fließend, mit allem vertraulichen Inhalt und aller personenbezogenen Information, die er enthält. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, in welcher Region die Daten ruhen, ob eine gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus besteht, oder dass die Eingabe ihrer Natur nach nicht minimierbar ist, weil der Inhalt selbst das ist, was gesendet wird. Das ist die wettbewerbssichere zweite Hälfte der Frage — und genau darum ist es nicht die Antwort, einen Offshore-Assistenten bloß aus dem Festland erreichbar zu machen. China-ansässige und vertrauliche Inhalte im Inland zu halten und zu steuern, was gesendet wird, ist es.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, einem Festlandchina-Team Schreibunterstützung zu geben, und er beginnt damit, die Fähigkeit vom Inhalt zu trennen, der nicht weg darf.
Zuerst kartieren: Unser China-Compliance-Team inventarisiert, was Ihr Team tatsächlich an Grammarly sendet — die Kategorien des Schreibens, ob es Kunden-, Bewerber- oder Mitarbeiter-PII trägt, ob etwas davon sensible personenbezogene Information ist —, stellt fest, wo es heute ruht (die Offshore-US-Cloud), und erfasst die Einwilligungs- und Residency-Grundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren/steuern: die regulierten Inhalte im Inland halten. Das heißt, China-ansässiges oder vertrauliches Schreiben nicht durch einen Offshore-Assistenten zu leiten, zu minimieren und zu steuern, was ein Assistent aufnehmen darf, die Mitteilung und gesonderte Einwilligung nach Artikel 13/23 einzuholen und sensible personenbezogene Information im Text nach den strengeren Regeln von Artikel 28–29 zu behandeln. Wo Ihr Team die Schreibassistent-Fähigkeit im Festland braucht, ist die rechtskonforme Antwort eine China-ansässige Alternative oder eine im-Inland-gesteuerte Bereitstellung — niemals Umgehung und niemals eine Route, die den Inhalt dennoch offshore verschifft.
Dann ausliefern: Jede öffentliche, China-gerichtete Oberfläche, die Sie um diese inländische Fähigkeit bauen, ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, sodass sie für Ihre Nutzer in China legal und rechtskonform läuft. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art — wir halten im Inland, was das Gesetz sagt, dass es bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus und bewegen personenbezogene Information niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und ein Partner für die Produktivitätswerkzeuge, die Ihr Team bereits nutzt, kein Wettbewerber zu ihnen.
Nichts davon ist ein Urteil, dass Grammarly in China „gesperrt“ oder „illegal“ ist. Es ist eine Risiko-und-Residency-Karte eines Dienstes, dessen Eingabe Ihr vertrauliches Schreiben ist, und welche Pflichten Ihren Fall treffen, hängt von Ihrer Rechtsperson, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihr Team tatsächlich hineintippt — es lohnt sich, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihr Unternehmensschreibstrom davon abhängt.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Grammarly den Text meines Teams in Festlandchina?
Nein. Laut Grammarlys eigener Security-Seite werden Ihre Daten in Amazon-Web-Services-Rechenzentren in der US-East-Region gehostet, und seine Privacy-and-security-FAQ gibt an, dass alle Daten auf AWS-Servern in den USA gespeichert werden. Grammarly ist Cloud-SaaS ohne Festlandchina-Region und ohne Selbsthosting-Option, der Text, den Ihr Team tippt — und jede personenbezogene Information darin — kommt also offshore zur Ruhe, was Chinas PIPL als grenzüberschreitenden Transfer personenbezogener Information behandelt. Es gibt kein Grammarly-Setting, das diesen Inhalt im Inland hält.
Unser Team tippt nur in Grammarly — wenn es gut lädt, was ist das Risiko?
Behandeln Sie Erreichbarkeit als nebensächlich. Grammarly arbeitet, indem es den Text aufnimmt, den Sie schreiben — der Inhalt selbst ist die Eingabe —, jede E-Mail, jedes Dokument, jede HR-Notiz oder jeder Rechtsentwurf, den Ihr Team hindurchlaufen lässt, und jeder vertrauliche Inhalt und jede personenbezogene Information, die dieses Schreiben enthält, wird also an Grammarlys US-Cloud zur Verarbeitung gesendet. Weil die Wörter das sind, was gesendet wird, kann die Eingabe nicht minimiert oder de-identifiziert werden wie ein diskretes Formularfeld — sie spiegelt einen Übersetzungs- oder OCR-Dienst. Ein Seitenlade-Test sieht nichts davon: nicht die Region, in der die Daten ruhen, nicht ob eine gesonderte Einwilligung eingeholt wurde, nicht ob ein Transfermechanismus besteht.
Kann 21YunBox unsere Grammarly-Nutzung in China rechtskonform machen?
Ja. Unser China-Team kann kartieren, was Ihr Team tatsächlich an Grammarly sendet — die Kategorien des Schreibens, ob es Kunden-, Bewerber- oder Mitarbeiter-PII trägt und ob etwas davon sensible personenbezogene Information ist — und Ihre Grenztransfer-, Einwilligungs- und Residency-Exponierung für Ihre Datenmengen und Rolle; Ihnen helfen, China-ansässige und vertrauliche Inhalte im Inland zu halten, mit der Mitteilung und gesonderten Einwilligung nach Artikel 13/23; zu einer China-ansässigen Alternative beraten, wo Sie die Schreibassistent-Fähigkeit im Festland brauchen; und jede China-gerichtete Oberfläche im Inland ICP-einreichen und ausliefern, vor dem, was Sie bereits betreiben — niemals durch Umgehung jeglicher Art. Kontaktieren Sie uns, um Ihren konkreten Fall durchzugehen.


