Grammarlyは中国本土で使えるか:データの国内保存・ICP・越境のルール
Grammarlyは、チームが入力するテキスト——しばしば機密の業務文章、ときにセンシティブな個人データ——を取り込んで提案を生成します。自社のセキュリティページによれば、データをAmazon Web Servicesの米国東部リージョンでホストし、中国本土のリージョンはありません。その文章のコーパスと、そこに埋め込まれた個人情報はオフショアに置かれ、絶えず国境を越えます。速度ではなく、PIPLの越境・同意・データの国内保存の問題です。
Grammarlyは中国本土で使えるか
Grammarlyが中国で使えるかは、速度ではなくデータの国内保存と越境の問いです——そしてその特徴的なリスクは、内容そのものが入力であることです。
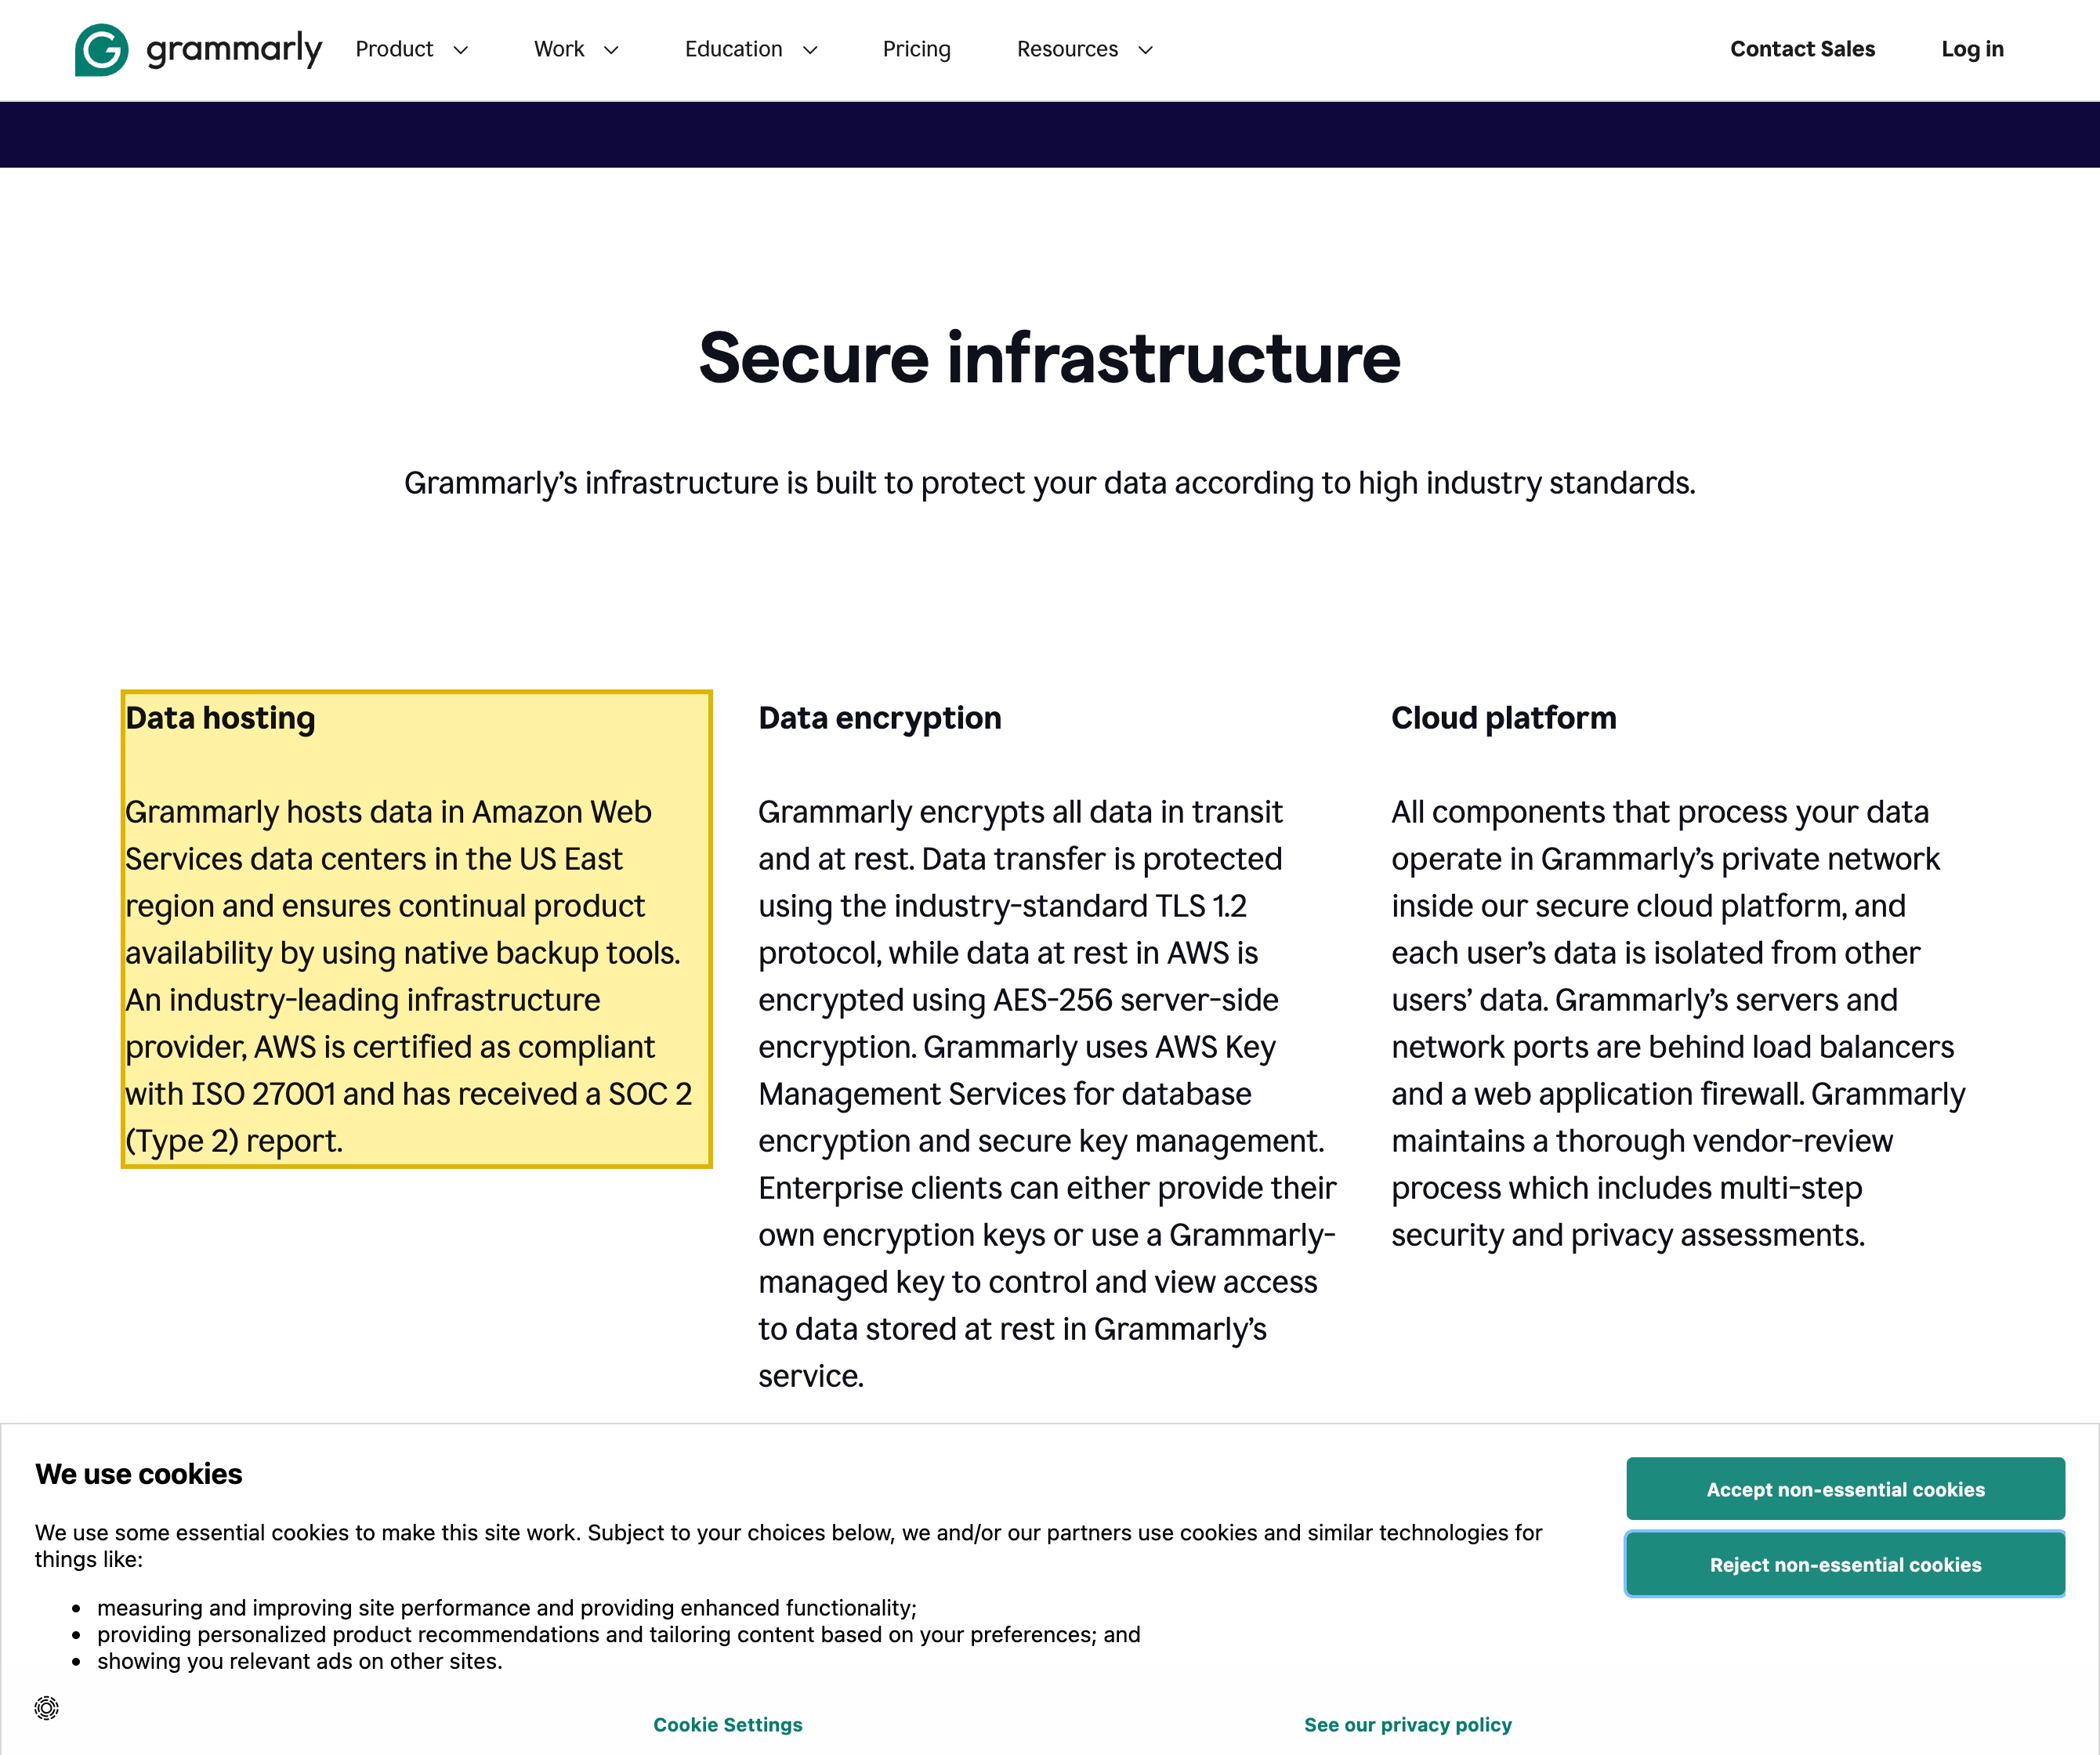
Grammarlyはクラウドの文章アシスタントで、チームが入力するテキストを取り込んで提案を生成し、自社のセキュリティページによれば“hosts data in Amazon Web Services data centers in the US East region”(データを米国東部リージョンのAWSのデータセンターでホストする)——中国本土のリージョンはありません。ので、人々がそこに書き込むすべて——しばしば機密の業務テキスト、ときに顧客や同僚のセンシティブな個人情報——は処理・保存のためにオフショアへ送られ、内容こそが入力なので、個別のフォームのフィールドのように最小化も非識別化もできません(翻訳やOCRのサービスと同じ構図です)。その文章と埋め込まれた個人情報を輸出することはPIPLが規律する越境移転(通知・個別の同意・移転メカニズム。CIIOや大量取扱者には中国国内保存)であり、テキスト中のセンシティブな個人情報はPIPL第28条・第29条を発動させます。到達性のチェックには決して見えない半分:上海からGrammarlyを開けることは、文章のコーパスがどこに置かれるかも、それを輸出するのが合法かも変えません。
これは判定ではなくリスクの絵姿です——義務は貴社のデータと役割によって変わります。当社の中国チームがGrammarlyのコンテンツと個人情報のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 内容こそが入力:チームが入力するすべてが処理のためオフショアへ送られる
- ! その文章——機密、ときにセンシティブな個人情報——は最小化もマスキングもできない
- ✕ 中国本土のリージョンなし:Grammarlyはデータを米国のAWSにのみ保存する
- ! そのテキストと埋め込まれた個人情報の輸出=PIPL第38〜40条+個別の同意
- ! テキスト中のセンシティブな個人情報はPIPL第28条・第29条の義務を加える
- ✓ 法令に沿った道:中国に所在する機密コンテンツを同意を得て中国国内に保つ
Grammarlyの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Grammarly自身の言葉では:セキュリティページは“hosts data in Amazon Web Services data centers in the US East region”(データを米国東部リージョンのAWSのデータセンターでホストする)とし、“all components that process your data operate in Grammarly's private network inside our secure cloud platform”(データを処理するすべてのコンポーネントは、当社の安全なクラウドプラットフォーム内のGrammarlyのプライベートネットワークで動作する)と付け加えます。ページは米国のAWSインフラのみを名指し、どこにも中国本土のリージョンはありません。 | Grammarly — Security ('Secure infrastructure' → Data hosting)、2026-10-12 取得 |
| GrammarlyのプライバシーとセキュリティのFAQは“all data is stored on servers hosted by Amazon Web Services in the United States”(すべてのデータは米国のAWSがホストするサーバーに保存される)とし、“all other user text processed by Grammarly”(Grammarlyが処理するその他すべてのユーザーテキスト)に言及します——チームが入力するテキスト自体が取り込まれ、米国に置かれることを裏づけます。ヘルプセンターも同様に“Grammarly data is stored on servers hosted by Amazon Web Services in the US”とします。中国本土のリージョンも、自前ホストの選択肢もありません。 | Grammarly — Privacy and security FAQ; 'Where does Grammarly store my data?' help article、2026-10-12 取得 |
| 中国チームが入力する文章——とそこに埋め込まれた個人情報——はオフショアに置かれるので、それを輸出することはPIPLが規律する越境移転です。義務はGrammarlyではなく取扱者(雇用主である貴社)に着地します。通知を行い、個別の同意(束ねた一括同意ではない)を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません(第38〜40条。同意は第13条・第23条)。テキストがセンシティブな個人情報を含むところでは、第28条・第29条がより厳格な必要性のテストと特定の同意を加えます。 | PIPL Articles 13, 23, 28-29, 38-40 — 通知・個別の同意・越境移転 |
| 重要情報インフラ運営者または大量取扱者は、中国で収集した個人情報を本土内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語)、2026年1月1日施行の2025年改正で振り直し)——米国のリージョンでは満たせないデータの国内保存の義務です。中国に所在する代替手段の周りに作る公開の中国向けの面も、本土のホスティング上でICP備案が必要です。 | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土のチーム全体にGrammarlyを展開する企業にとって、重要な問いは、この文章アシスタントが上海から速く描画されるかではありません。Grammarlyは、人々が入力するテキストを取り込んで動きます——次の語を提案するためにその語を読む——ので、内容そのものが入力です。チームがそこに書き込むすべて、しばしば機密の業務テキスト、ときに顧客・候補者・同僚のセンシティブな個人情報は、処理・保存のためにGrammarlyへ送られます。Grammarly自身のセキュリティページによれば、それはAmazon Web Servicesの米国東部リージョンで行われ、中国本土のリージョンはありません。貴社の企業文章のストリーム全体と、そこに埋め込まれた個人情報は、誰かが入力するたびにオフショアに置かれ、国境を越えます。それが到達性のチェックには決して見えない半分であり、これがデータの国内保存・越境・同意の問いであって速度の問いでない理由です。三つの軸が決めます。入力を、個別のフォームのフィールドのように最小化も非識別化もできないコンテンツ取り込みのリスク——翻訳やOCRのサービスと同じ構図です——、その文章とそこに埋め込まれた個人情報を輸出する越境と同意の根拠、そして本土でまだその機能が必要な場合の、中国に所在する代替手段——いかなる種類の不正な手段でもなく——の選択です。
中国でのGrammarly:ひと目で
| 決め手 | Grammarly自身の言葉で——そして中国の法では |
|---|---|
| 何を保持するか | 文章についてのメタデータではなく——文章そのもの。Grammarlyは提案を生成するためにチームが入力するテキストを取り込みます。メール、文書、チャット、コードのコメント、人事や法務のドラフト。そのストリームは貴社の機密の業務内容の走行記録であり、識別可能な人物を名指す・描写する・その人が書いたものであるところではすべて個人情報、健康・財務その他の保護されたカテゴリーに触れるところではセンシティブな個人情報です。 |
| どこに置かれるか(オフショア、中国リージョンなし) | Grammarlyは自前ホストのないクラウドSaaSで、中国本土のリージョンはありません。自社のセキュリティページは“hosts data in Amazon Web Services data centers in the US East region”(データを米国東部リージョンのAWSのデータセンターでホストする)とし、プライバシーとセキュリティのFAQは“All data is stored on servers hosted by Amazon Web Services in the United States”(すべてのデータは米国のAWSがホストするサーバーに保存される)とします。テキストは米国に置かれ、本土に留める設定はありません。 |
| 内容こそが入力——特徴的な第二の半分 | 到達性のチェックには決して見えない半分。名前付きのフィールドを収集し最小化やマスキングができるフォームと違い、散文そのものを処理するアシスタントは入力を非識別化できません——語こそが送られるものだからです。これは翻訳やOCRのサービスと同じ構図です。仕事を成すには、機密のテキスト全体(とその中の個人情報)がオフショアの処理者へ出て行かなければなりません。本土からGrammarlyを開けることは、それを変えません。 |
| 越境・同意・データの国内保存 | その文章と埋め込まれた個人情報をオフショアへ送ることは、PIPL第38〜40条の下での越境移転(数据出境)であり、第13条・第23条の通知と個別の同意——束ねた一揽子(一括)の同意ではなく——の上に乗ります。テキスト中のセンシティブな個人情報はPIPL第28条・第29条を発動させます。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)(英語)が、中国で収集した個人情報を本土に保存するよう求めます。 |
| 到達性は軸ではない | アシスタントが本土から速く読み込まれるかは運用上のことで、コンプライアンスの問いではありません。決めるのは、チームが入力する内容が入力そのものでありオフショアに置かれること、そしてそれを輸出するのが合法かです。21YunBoxは、中国に所在する機密コンテンツを中国国内に保ち、同意を確保し、本土でその機能が必要な場合は中国に所在する代替手段を助言し、中国向けのあらゆる面を法令に沿って配信するお手伝いをします——すでに運用中のものの前段で、不正な手段によらずに。 |
実際に何を保持するのか——メタデータではなく文章そのもの
大半のSaaSのコンプライアンスの問いは、ツールが貴社の仕事 について 保持する記録に関するものです。Grammarlyは違い、その違いこそが要点です。仕事そのものを保持するのです。文章アシスタントは、入力するテキストを読んで提案を返すことで機能するので、生の内容——チームがそこに通すあらゆるメール・文書・メッセージ・人事メモ・法務ドラフト・コードのコメント——が処理のためにGrammarlyへ送られます。Grammarly自身のプライバシーとセキュリティのFAQは“all other user text processed by Grammarly”(Grammarlyが処理するその他すべてのユーザーテキスト)に言及し、セキュリティページは“all components that process your data operate in Grammarly’s private network inside our secure cloud platform”(データを処理するすべてのコンポーネントは、当社の安全なクラウドプラットフォーム内のGrammarlyのプライベートネットワークで動作する)とします。そのテキストが識別可能な人物を名指す・描写する・その人が書いたものであるところではすべて、中国の個人情報保護法(PIPL)の下での個人情報であり、健康・財務その他の保護されたカテゴリーに触れるところではセンシティブな個人情報です。合わせると、チームがアシスタントに与えるストリームは、貴社の機密の業務文章の連続した高精細の記録であり——サービスが取り込むために作られた入力そのものです。
扉——コンテンツ取り込み、越境、同意、データの国内保存
コンテンツ取り込みの軸が、最初の、そして最も特徴的な扉を開きます。ふつうのフォームは、最小化・仮名化・削除できる個別の名前付きフィールドを収集します。散文そのものを扱うアシスタントにはそれができません。語 こそが 入力なので、提案を得るにはそもそも機密のテキスト全体——とそこに埋め込まれたあらゆる個人情報——をオフショアの処理者へ送信しなければなりません。チェックが必要な文書に「非識別化した」版は存在しません。これはクラウドの翻訳やOCRのサービスと同じ構造的なリスクであり、到達性のチェックはそのどれも見ません。
二つ目の扉は越境移転と同意です。中国チームが入力するテキストと、その中の個人情報は、Grammarlyの米国のインフラに置かれるので、それを輸出することは越境移転(数据出境)です。義務はGrammarlyではなく取扱者である貴社に着地します。PIPL第13条・第23条は収集の通知と根拠を求め、第38〜40条はそれをオフショアへ送る移転メカニズム(CACの安全評価、CAC標準契約、または認証)を求め、国外移転については単一の束ねた一揽子(一括)の同意ではなく 個別の 情報を与えられた同意を求めます。文章がセンシティブな個人情報を含むところでは、PIPL第28条・第29条がより厳格な必要性のテストと特定の同意を上乗せします。
三つ目の扉はデータの国内保存です。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法(英語)第39条(旧第37条——2026年1月1日施行の2025年改正で、データ国内保存の条文を第37条から第39条へ振り直し。実質は不変)が、中国で生成した個人情報を本土に保存するよう求め、オフショアのみのサービスはこれを満たせません。そして中国に所在する代替手段の周りに公開の中国向けの面を立ち上げるなら、その面はインターネット情報サービスであり、本土のホスティングに結びついたICP備案(备案)の義務を負います——中国国内のデプロイは提供でき、オフショアのものはできません。
なぜ到達性のチェックではこれを見落とすのか
中国の内側からの探査は、Grammarlyのインターフェースが読み込まれるのを見て「使える」と結論できます。その答えは的外れです。コンプライアンスのリスクは画面上にはありません——アシスタントが取り込むために作られたものと、それがどこに着地するか、すなわちチームが入力する実際のテキストが、絶えずオフショアのクラウドへ流れ、それが含むあらゆる機密コンテンツと個人情報を運ぶこと、にあります。ページ読み込みのテストはそのどれも測りません。データがどのリージョンに置かれるか、個別の同意が取られたか、移転メカニズムが整っているか、そして内容そのものが送られるものである以上その性質上入力が最小化できないことを見られません。それが、対手が真似できない問いの第二の半分です——そしてそれこそが、オフショアのアシスタントを本土から単に 到達可能 にすることが答えでない理由です。中国に所在する機密コンテンツを中国国内に保ち、送られるものを統制すること、それが答えです。
法令に沿った経路——把握し、国内化し、届ける
中国本土のチームに文章支援を与える法令適合の方法があり、それは機能を、出てはならない内容から切り離すことから始まります。
まず把握(Map):当社の中国コンプライアンスチームが、チームが実際にGrammarlyへ送るもの——文章のカテゴリー、それが顧客・候補者・従業員の個人情報を運ぶか、そのいずれかがセンシティブな個人情報か——を棚卸しし、今どこに置かれるか(オフショアの米国クラウド)を確定し、各フローが依拠する同意とデータの国内保存の根拠を記録します。当社は技術的な全体像を構築し、法的な結論は専門家と確定します。
次に国内化/統制(Localize/Govern):規制対象の内容を中国国内に保ちます。すなわち、中国に所在する機密の文章をオフショアのアシスタントに通さず、あらゆるアシスタントが取り込める範囲を最小化・統制し、第13条・第23条の通知と個別の同意を取り、テキスト中のセンシティブな個人情報を第28条・第29条のより厳格なルールの下で扱うことです。本土で文章アシスタントの機能が必要なところでは、法令に沿った答えは 中国に所在する代替手段か、中国国内で統制されたデプロイ です——不正な手段ではなく、内容をいずれにせよオフショアへ送る経路でもありません。
そして配信(Deliver):その中国国内の機能の周りに作る公開の中国向けの面は、インターネット情報サービスなので、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxは、すでに運用中のものの前段に21YunBox Optimizerを置いて中国国内で配信し、中国の利用者に向けて合法かつ法令適合で動くようにします。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません——法が留めよと言うものを中国国内に保ち、残りを本土の内側から法令に沿って配信し、個人情報を人知れず国境を越えて移すことは決してしません。21YunBoxは、チームがすでに使う生産性ツールの競合ではなく、法令適合のオーバーレイでありパートナーです。
これはGrammarlyが中国で「遮断されている」「違法だ」という判定ではありません。入力が貴社の機密の文章であるサービスについての、リスクとデータの国内保存の見取り図です。どの義務が貴社のケースを縛るかは、貴社の法人、中国法上の役割、取扱データ量、そしてチームが実際に何を入力するかによって変わります——企業文章のストリームがそれに依存する前に、専門家と具体を確定させる価値があります。
関連する読み物:
よくあるご質問
Grammarlyはチームのテキストを中国本土に保存しますか?
いいえ。Grammarly自身のセキュリティページによれば、データは米国東部リージョンのAWSのデータセンターでホストされ、プライバシーとセキュリティのFAQはすべてのデータが米国のAWSサーバーに保存されるとします。Grammarlyは中国本土のリージョンも自前ホストの選択肢もないクラウドSaaSなので、チームが入力するテキスト——とその中のあらゆる個人情報——はオフショアに置かれ、中国のPIPLはこれを個人情報の越境移転として扱います。その内容を中国国内に留めるGrammarlyの設定はありません。
チームはGrammarlyに入力するだけです——問題なく読み込まれるなら、何がリスクですか?
到達性は的外れとして扱ってください。Grammarlyは書くテキストを取り込んで動きます——内容そのものが入力です——ので、チームがそこに通すあらゆるメール・文書・人事メモ・法務ドラフトと、その文章が含むあらゆる機密コンテンツと個人情報は、処理のためにGrammarlyの米国クラウドへ送られます。語こそが送られるものなので、入力は個別のフォームのフィールドのように最小化も非識別化もできません——翻訳やOCRのサービスと同じ構図です。ページ読み込みのテストはそのどれも見ません。データがどのリージョンに置かれるか、個別の同意が取られたか、移転メカニズムが整っているかを。
21YunBoxは当社のGrammarly利用を中国で法令適合にできますか?
はい。当社の中国チームが、チームが実際にGrammarlyへ送るもの——文章のカテゴリー、それが顧客・候補者・従業員の個人情報を運ぶか、そのいずれかがセンシティブな個人情報か——と、貴社の取扱データ量と役割についての越境・同意・データの国内保存のリスクを整理し、第13条・第23条の通知と個別の同意とともに中国に所在する機密コンテンツを中国国内に保つお手伝いをし、本土で文章アシスタントの機能が必要な場合は中国に所在する代替手段を助言し、中国向けのあらゆる面をICP備案して中国国内で配信します——すでに運用中のものの前段で、いかなる種類の不正な手段にもよらずに。個別のケースはお問い合わせください。