Funktioniert Calendly in China? Datenresidenz, ICP & Grenzübertritts-Regeln
Calendlys Buchungsseite lädt aus dem Festland — aber das ist nicht die China-Frage. Calendly speichert Kontoinhaber- und Eingeladenen-Daten (Name, E-Mail, Meeting-Zweck, oft eine Telefonnummer) in US-Rechenzentren von Google Cloud und AWS, ohne Festlandchina-Region. Eine auf China ausgerichtete Buchungsseite ist zugleich ein Grenztransfer der personenbezogenen Daten des Eingeladenen nach PIPL und ein öffentlicher Internetdienst mit einer ICP-Melde-Pflicht. Ein Compliance-zuerst-Blick auf die Datenresidenz-, Einwilligungs- und ICP-Exponierung — und der rechtmäßige inländische Weg, ohne Umgehung welcher Art auch immer.
Funktioniert Calendly in China?
Ob Sie Calendly für ein auf China ausgerichtetes Publikum nutzen können, ist eine Datenresidenz- und Einwilligungsfrage, keine Frage, ob der Kalender lädt. Eine Calendly-Buchungsseite kann aus dem Festland öffnen, und genau das verbirgt die eigentliche Exponierung.
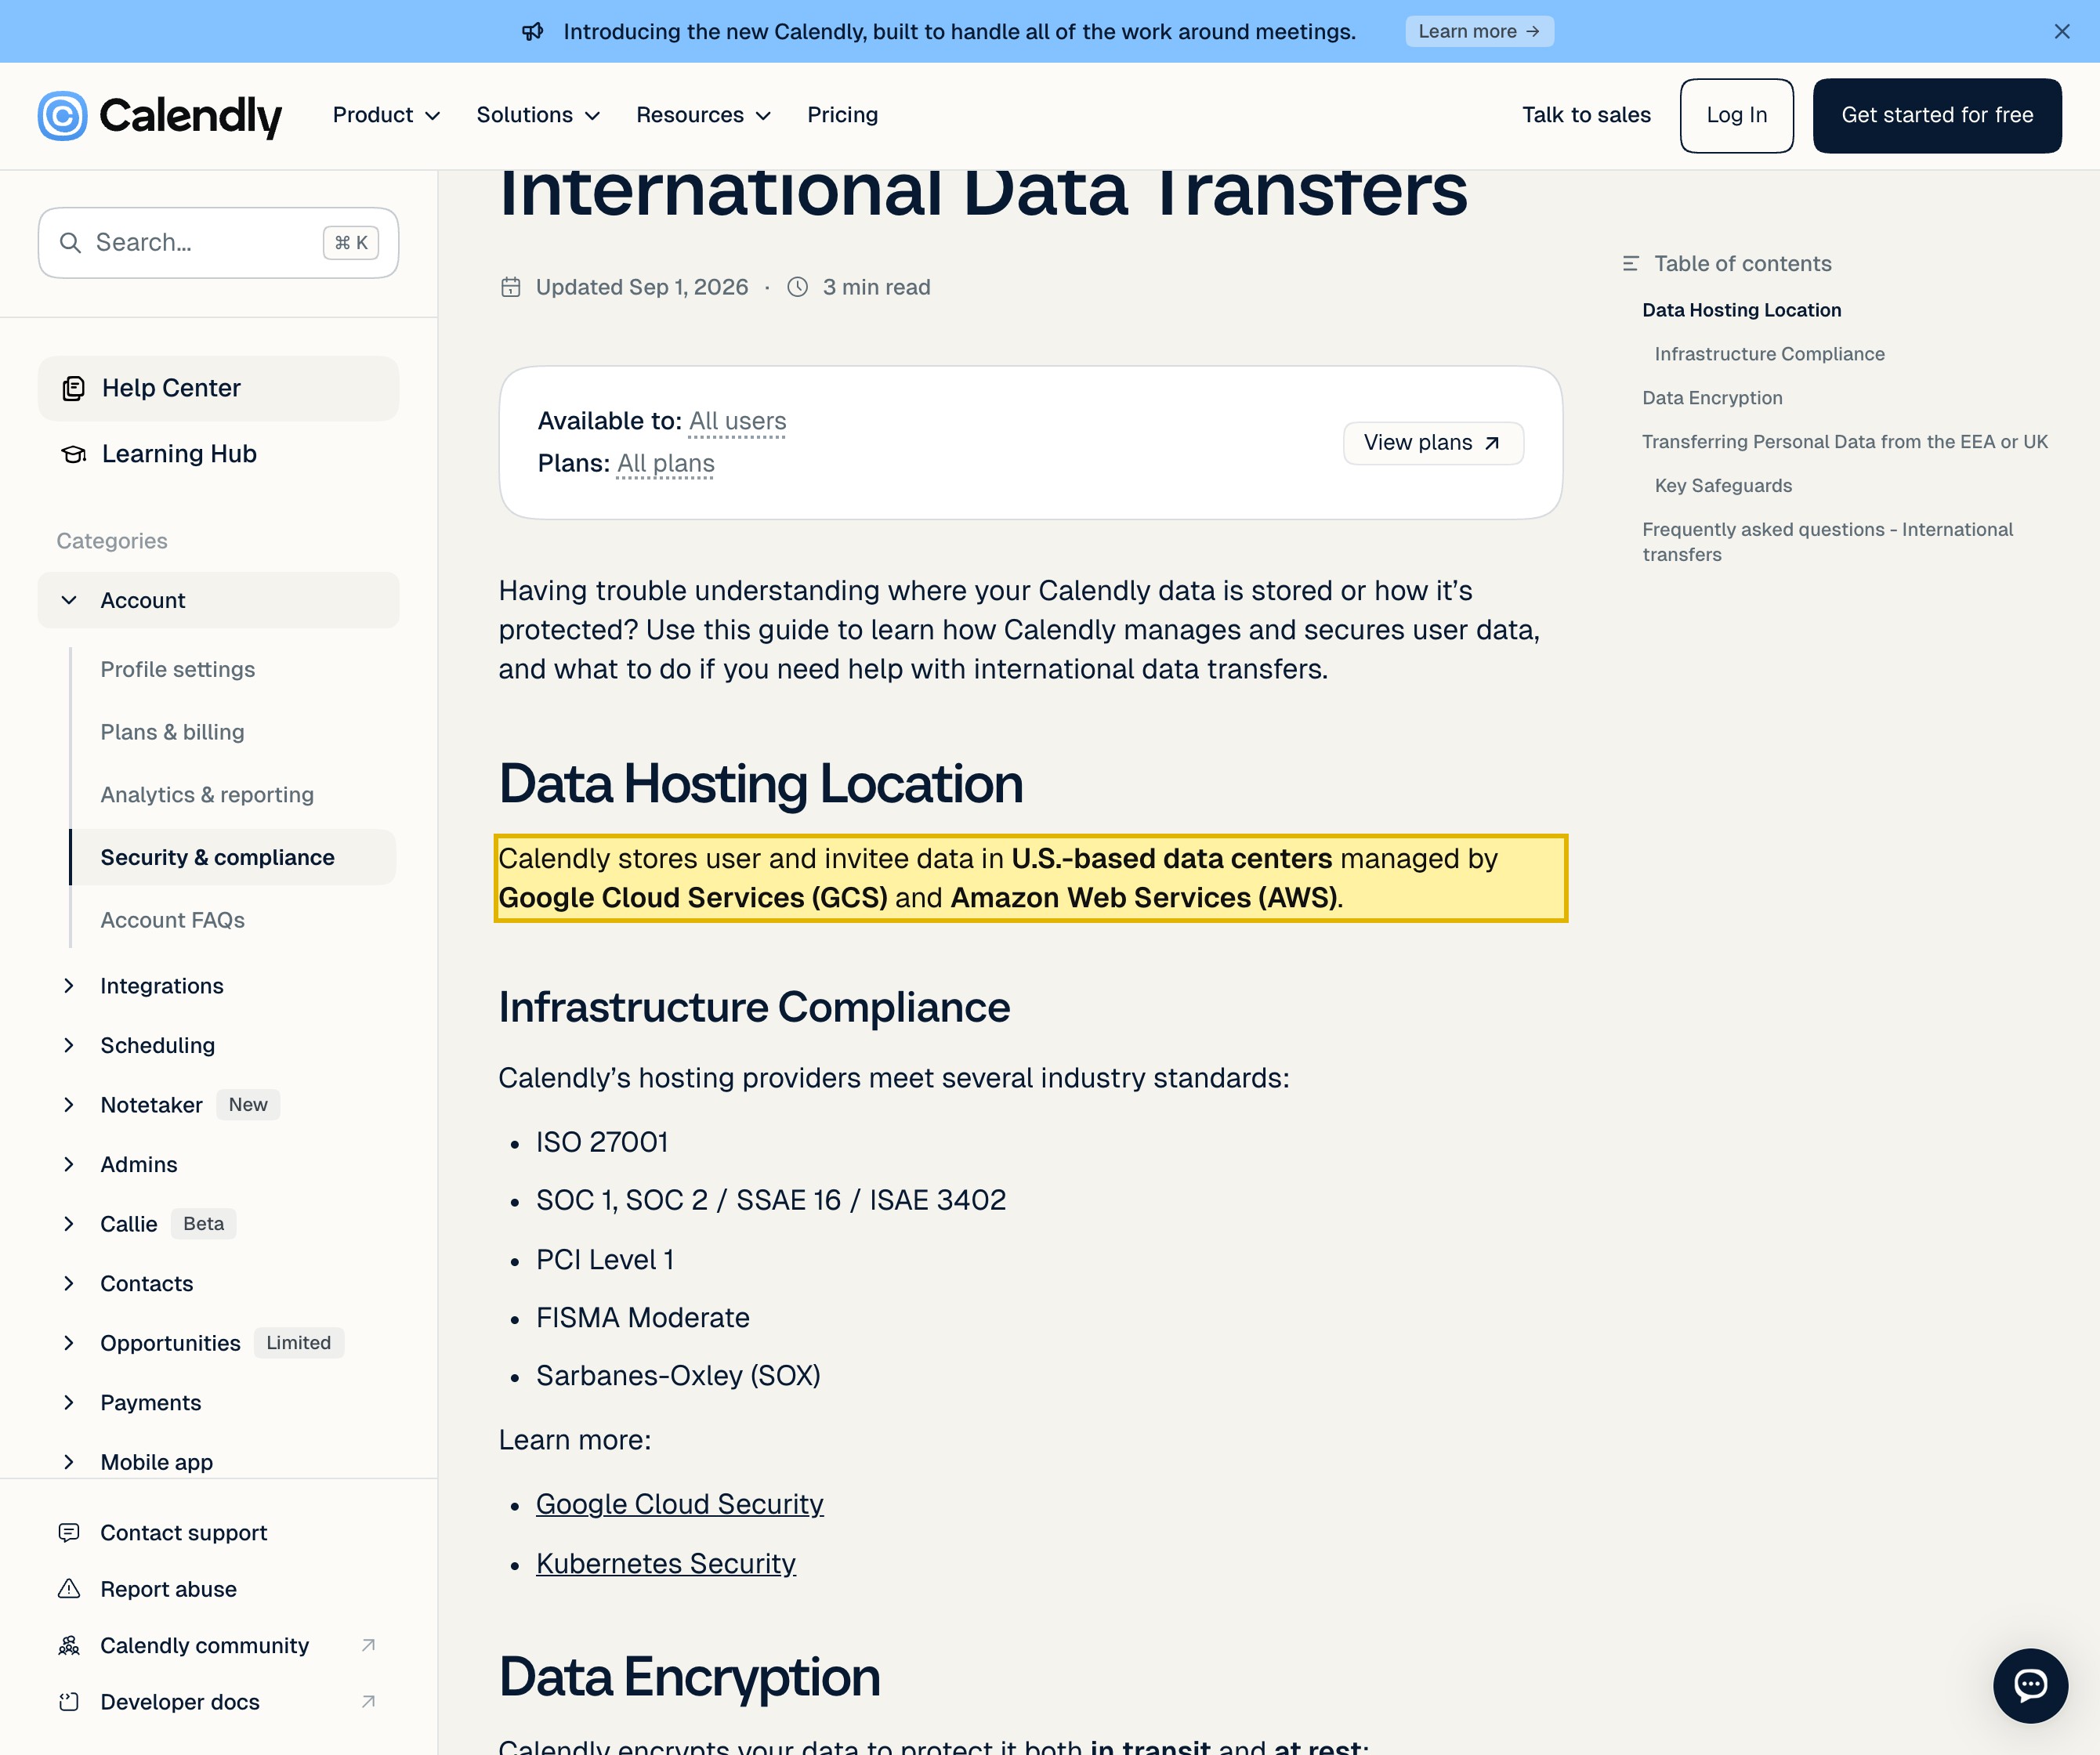
Jedes Mal, wenn jemand in China ein Meeting bucht, erhebt Calendly seinen Namen, seine E-Mail, den eingetippten Meeting-Zweck und oft eine Telefonnummer und speichert es offshore — sein eigenes Help Center sagt, es halte Nutzer- und Eingeladenen-Daten in Einrichtungen „managed by Google Cloud Services (GCS) and Amazon Web Services (AWS)“, ohne Festlandchina-Region. Eine auf China ausgerichtete Buchungsseite ist also zugleich ein Grenztransfer der personenbezogenen Eingeladenen-Daten nach PIPL — der Mitteilung und eine gesonderte Einwilligung im Moment der Buchung schuldet — und ein öffentlicher Internetdienst, der eine eigene ICP-Beian-Pflicht trägt.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, was Sie erheben, und von Ihrer Rolle als Verarbeiter. Unser China-Team kann Ihre Calendly-Eingeladenen-Daten-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Aus dem Festland erreichbar, aber ein funktionierender Kalender ist nicht die China-Frage
- ✕ Keine Festlandchina-Region — Daten sitzen in US-Rechenzentren (Google Cloud, AWS)
- ! In China erhobene Eingeladenen-Namen, -E-Mails und -Meeting-Details überqueren die Grenze
- ! Jede Buchung braucht Art.-13/23-Mitteilung und gesonderte Einwilligung im Moment der Buchung
- ! Eine öffentliche, auf China ausgerichtete Buchungsseite ist ein Internetdienst, der eine ICP-Beian schuldet
- ✓ Hebel: Eingeladenen-PII im Inland oder auf einer China-residenten Buchungsalternative halten
Was die offizielle Calendly-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Calendlys eigenen Worten: Calendly speichert „user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS)“. Die Seite nennt kein anderes Land als die Vereinigten Staaten und listet keine Festlandchina-Region oder China-Datenoption. | Calendly Help Center — Data Storage and International Data Transfers, abgerufen 2026-10-12 |
| Calendly behandelt das Bringen von Daten in die USA als Grenztransfer: Für personenbezogene Daten, die von Personen im EWR oder UK gesammelt werden, sagt sein Help Center „Standard Contractual Clauses (SCCs) are included in Calendly's Data Processing Agreement (DPA)“ und ein „UK Addendum is also part of the DPA“. Es bietet keine äquivalente inländische Option für Festlandchina — die Daten landen weiterhin in seinen US-Einrichtungen. | Calendly Help Center — Data Storage and International Data Transfers, abgerufen 2026-10-12 |
| Weil die Buchungsseite personenbezogene Eingeladenen-Daten in China erhebt und Calendly sie offshore speichert, regelt PIPL den Verarbeiter — Sie, nicht Calendly. Art. 38–40 erfordern einen Transfermechanismus, und Art. 13 und 23 erfordern Mitteilung und eine gesonderte, informierte Einwilligung, eingeholt vom Eingeladenen im Moment der Buchung, getrennt von jeglichen allgemeinen Bedingungen. | PIPL, Articles 13, 23 and 38–40 |
| Eine Buchungsseite, die der Festland-Öffentlichkeit bedient wird, ist ein öffentlicher Internetdienst, der eine an inländisches Hosting gebundene ICP-Beian braucht; Calendly nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die ein Offshore-Kalender nicht erfüllen kann. | China ICP filing (State Council Order No. 292); Cybersecurity Law, Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Der erste Instinkt bei einem Werkzeug wie Calendly ist zu fragen, ob die Buchungsseite überhaupt aus Shanghai oder Shenzhen lädt. Meist tut sie es — und genau das verbirgt die eigentliche Frage. Calendly ist ein Terminplanungs-Werkzeug, was zählt, ist also nicht, ob der Kalender rendert, sondern was die Buchungsseite still sammelt und wo sie es aufbewahrt. Jeder Eingeladene, der eine Zeit wählt, übergibt einen Namen, eine E-Mail-Adresse, den Meeting-Zweck, den er in Ihre Fragen eintippt, und häufig eine Telefonnummer für Erinnerungen. Das sind personenbezogene Daten, erhoben von Personen in China, und in dem Moment, in dem sie gespeichert werden, entscheidet ein anderes Rechtsgebiet, ob das rechtmäßig war. Selbst wenn jede Buchungsseite augenblicklich lädt, stünde diese Frage weiterhin — weshalb dies eine Compliance-Entscheidung ist, keine Performance-Entscheidung. Und um es von Anfang an unzweideutig zu machen: 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; für alles, was im Festland nicht öffnet, ist die Antwort eine China-residente Alternative, nie ein Weg um eine Sperre herum.
Calendly in China auf einen Blick
| Worüber es entscheidet | In Calendlys eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Calendly ist ein Terminplanungs- und Buchungs-Werkzeug. Seine öffentliche Buchungsseite erhebt den Namen jedes Eingeladenen, seine E-Mail, den eingetippten Meeting-Zweck und oft eine Telefonnummer. Es gibt keine Calendly-Datenregion oder operierende Gesellschaft innerhalb Festlandchinas. |
| Ist es aus dem Festland erreichbar? | Eine Calendly-Buchungsseite lädt im Allgemeinen aus dem Festland. Aber Erreichbarkeit ist nicht die China-Frage — ein funktionierender Kalender verrät nichts darüber, wohin die Eingeladenen-Daten gehen — und 21YunBox verwendet oder empfiehlt niemals eine Umgehung, um eine Verbindung zu etwas zu erzwingen, das nicht öffnet. |
| Wo sitzen die Eingeladenen-Daten tatsächlich? | Offshore. Calendlys Help Center sagt, es speichere „user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS)“. China ist keine Region, und es gibt keine China-Dateninstanz zur Wahl. |
| China-Eingeladenen-Daten darin erheben | Ein Grenztransfer (数据出境) personenbezogener Daten nach PIPL (Art. 38–40): ein Transfermechanismus, plus — nach Art. 13 und 23 — Mitteilung und eine gesonderte, informierte Einwilligung, eingeholt vom Eingeladenen im Moment der Buchung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die ein Offshore-Kalender nicht erfüllen kann. |
| Eine öffentliche, auf China ausgerichtete Buchungsseite bedienen | Eine Buchungsseite, die der Festland-Öffentlichkeit bedient wird, ist ein öffentlicher Internetdienst und braucht eine ICP-Beian (备案), gebunden an eine Festland-Hosting-Ressource. Calendly nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre. |
| Der rechtmäßige Weg | Halten Sie die personenbezogenen Eingeladenen-Daten, die im Inland bleiben müssen, auf einer eingewilligten, China-residenten Buchungsoberfläche, bewegen Sie nur, was rechtmäßig gehen darf, und melden (ICP) und liefern Sie die auf China ausgerichtete Oberfläche im Inland aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Die Datenresidenz-Frage: die Daten Ihrer Eingeladenen sitzen offshore
Hier ist das Tor, das die meisten Teams verpassen. Eine Calendly-Buchungsseite ist nicht nur ein Zeit-Wähler — sie ist ein kleines Erfassungsformular. Alles, was ein Eingeladener bei der Buchung eingibt — sein Name, seine E-Mail, die Antworten auf Ihre Meeting-Fragen und, wo Sie Erinnerungen einschalten, eine Telefonnummer —, wird auf Calendlys Infrastruktur gespeichert, und nach Calendlys eigener Darstellung sitzt diese Infrastruktur in den Vereinigten Staaten. Sein Help Center sagt es klar: Calendly speichert „user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS)“. Keines davon ist in China. Der gewöhnliche Akt eines Interessenten in Shanghai, der einen Call bucht, legt also in China erhobene personenbezogene Daten auf Speicher außerhalb des Landes. Das ist ein Grenztransfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten.
PIPL legt die Pflicht auf den Verarbeiter — Sie, Calendlys Kunden, nicht den Anbieter. Art. 38–40 erfordern einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Und weil eine Buchungsseite Daten direkt von der Öffentlichkeit sammelt, beißen Art. 13 und 23 im Moment der Buchung: Sie schulden dem Eingeladenen klare Mitteilung und eine gesonderte Einwilligung, getrennt von jeglichen pauschalen Bedingungen, bevor seine Daten die Grenze überqueren. Calendlys eigene Grenzübertritts-Haltung bestätigt, dass es dies als Transfer aus der Region der Erhebung behandelt — für EWR- und UK-Daten sagt sein Help Center „Standard Contractual Clauses (SCCs) are included in Calendly’s Data Processing Agreement (DPA)“ —, aber es gibt keine äquivalente inländische Option für das Festland; die Daten landen weiterhin in seinen US-Einrichtungen.
Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, fügt das Cybersicherheitsgesetz eine härtere Pflicht hinzu. Sein Art. 39 — umnummeriert von Art. 37 im Text von 2016 durch die am 1. Januar 2026 in Kraft getretene Änderung, die Pflicht unverändert — verlangt, dass im Festland erhobene und erzeugte personenbezogene Daten im Festland gespeichert werden. Ein Offshore-Calendly-Kalender kann das nicht erfüllen. Welche dieser Pflichten tatsächlich auf Ihre Daten beißen, ist ein mit Rechtsbeistand gegen das, was Ihre Buchungsseiten erheben und von wem, zu bestätigendes Risiko.
Warum es keine Calendly-„China-Region“ zum Anschalten gibt
Bei manchen Anbietern ist die Abhilfe, auf eine Festland-Instanz umzuziehen, die der Anbieter selbst betreibt. Calendly ist keiner von ihnen. Sein Hosting sind die US-Einrichtungen, die sein Help Center nennt, Punkt; es gibt keine China-Einstellung zu aktivieren und keinen In-China-Betriebspartner für Ihr Konto. Für China zu lokalisieren, ist also kein Schalter innerhalb von Calendly — es ist eine Entscheidung darüber, wo die Eingeladenen-Daten leben.
Die Arbeit besteht dann darin, die in China erhobenen Eingeladenen-Datensätze, die im Land bleiben müssen, von denen zu trennen, die rechtmäßig gehen dürfen: die ersten auf einer eingewilligten, China-residenten Buchungsoberfläche innerhalb des Festlands zu erfassen und nur das, was rechtmäßig gehen darf, das Calendly erreichen zu lassen, das Ihr Team bereits für die Terminplanung nutzt. Es gibt keinen sauberen, einsetzbaren inländischen Zwilling von Calendly, den man hier nennen könnte — was es gibt, ist ein rechtmäßiges inländisches Muster: eingewilligte, China-residente Erfassung für die Eingeladenen-Daten, die bleiben müssen, und dieses Muster ist der Kern der Abhilfe.
Eine auf China ausgerichtete Buchungsseite zu bedienen, fügt eine ICP-Pflicht hinzu
Wenn Ihre Nutzung von Calendly rein eine interne Terminplanungs-Hilfe unter Kollegen ist, sind die Residenz- und Einwilligungs-Fragen oben die ganze Geschichte. Aber in dem Moment, in dem eine Buchungsseite der Öffentlichkeit aus dem Festland heraus bedient wird — ein eingebettetes „Demo buchen“-Widget, ein Vertriebs-Erfassungs-Link, eine Support-Terminplanungs-Seite —, ist diese Oberfläche ein öffentlicher Internetdienst in China und trägt eine ICP-Beian- (备案-)Pflicht nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33, gebunden an eine Hosting-Ressource physisch im Festland. Calendly nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine gesonderte Einwilligung bei der Buchung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Eingeladenen sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Warum ein Erreichbarkeits-Check all dies verfehlt
Öffnen Sie einen Calendly-Link aus dem Festland, und er wird sehr wahrscheinlich laden: Sie sehen einen funktionierenden Kalender, freie Slots, einen Bestätigungsbildschirm. Dieser Test beantwortet eine Frage — kann die Seite rendern — und es ist die falsche. Er sieht nichts von dem, worauf die Compliance-Frage hinausläuft: dass der Name, die E-Mail, der Meeting-Zweck und die Telefonnummer, die der Eingeladene gerade eingab, in ein US-Rechenzentrum geschrieben wurden, dass keine gesonderte Einwilligung im Moment der Buchung eingeholt wurde und dass eine öffentliche, nach China bediente Buchungsseite eine ICP-Beian schuldet. Eine Buchungsseite, die perfekt lädt, kann weiterhin ein täglicher, uneingewilligter Export personenbezogener Eingeladenen-Daten sein. Erreichbarkeit ist eine Performance-Tatsache; Residenz, Einwilligung und ICP sind die Compliance-Tatsachen, und nur der zweite Satz entscheidet, ob Sie dies für ein auf China ausgerichtetes Publikum rechtmäßig betreiben können.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Terminplanung für ein auf China ausgerichtetes Publikum zu betreiben, und er hat eine klare Form — drei Züge, der Reihe nach.
Kartieren. Unser China-Team arbeitet die PIPL-Grenzübertritts-Exponierung und die Einwilligungs-Pflichten durch, die an dem hängen, was Ihre Buchungsseiten erheben — sortiert, welche in China erhobenen Eingeladenen-Datensätze personenbezogene Daten tragen, die im Inland bleiben müssen, welche rechtmäßig übertragen werden dürfen und wo eine Art.-13/23-Einwilligung, ein Transfermechanismus oder eine Art.-39-Speicherpflicht gilt. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir liefern das technische Bild, das sie speist.
Lokalisieren. Halten Sie die personenbezogenen Eingeladenen-Daten, die bleiben müssen, auf einer eingewilligten, China-residenten Buchungsoberfläche innerhalb des Festlands, und lassen Sie nur, was rechtmäßig gehen darf, Ihr globales Calendly erreichen — sodass Ihre Terminplanung weiterläuft, ohne dass die Buchungsseite zu dem wird, was regulierte Daten unrechtmäßig aus China trägt. 21YunBox stellt diese inländische Erfassung anstelle der Erhebung auf, die im Festland nicht rechtskonform laufen kann, und integriert sie.
Ausliefern. Jede auf China ausgerichtete Buchungsseite ist selbst ein öffentlicher Dienst im Festland, sie braucht also rechtskonforme, ICP-gemeldete, inländische Auslieferung — den 21YunBox Optimizer, vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis sind Terminplanung und eine Buchungsoberfläche, die legal und rechtskonform für Ihre Eingeladenen in China laufen. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um eine Sperre herum zu reichen: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und Umgehung steht nie zur Debatte.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Calendly in China gesperrt?
Eine Calendly-Buchungsseite lädt im Allgemeinen aus dem Festland, dies ist also nicht in erster Linie ein Sperr- oder Geschwindigkeitsproblem. Die eigentliche Frage ist rechtlich: Die Eingeladenen-Daten, die die Seite erhebt, werden in Calendlys US-Rechenzentren gespeichert, was eine auf China ausgerichtete Buchungsseite zu einem Grenztransfer personenbezogener Daten nach PIPL und zu einem öffentlichen Internetdienst macht, der eine ICP-Beian schuldet. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Wo speichert Calendly die Daten meiner Eingeladenen?
Calendlys Help Center gibt an, es speichere „Nutzer- und Eingeladenen-Daten in US-basierten Rechenzentren, verwaltet von Google Cloud Services (GCS) und Amazon Web Services (AWS)“. Es nennt kein anderes Land als die Vereinigten Staaten und listet keine Festlandchina-Region, in China erhobene Eingeladenen-Namen, -E-Mails, -Meeting-Details und -Telefonnummern werden also offshore gehalten.
Brauche ich eine ICP-Beian für eine in China bediente Calendly-Buchungsseite?
Wenn die Buchungsseite der Festland-Öffentlichkeit bedient wird — ein eingebettetes „Demo buchen“-Widget, ein Vertriebs-Erfassungs- oder Support-Terminplanungs-Link —, ist diese Oberfläche ein öffentlicher Internetdienst und trägt eine ICP-Melde-Pflicht, gebunden an inländisches Hosting. Calendly betreibt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre; der rechtskonforme Weg ist eine eingewilligte, China-residente Buchungsoberfläche, im Inland ausgeliefert. Bestätigen Sie Ihre konkreten Pflichten mit Rechtsbeistand.


