Funktioniert Amazon Textract in China? PIPL-Grenzübertritt, Datenresidenz und Sensible-Daten-Regeln
Amazon Textract ist ein reiner Cloud-Dienst für Dokument-OCR und intelligente Dokumentverarbeitung, den AWS nur in seinen globalen Regionen anbietet — keine in der Peking- oder Ningxia-China-Partition. Die Ausweise, Pässe, Rechnungen und KYC-Dateien, die Ihr China-Betrieb ihm zum Lesen sendet, SIND die personenbezogenen Daten — oft sensibel —, sie offshore zu lesen, ist also ein PIPL-Grenztransfer sensibler personenbezogener Daten. Ein Blick zuerst auf die Compliance: die Residenz-, Sensible-Daten- und Grenzübertritts-Exponierung und der rechtmäßige inländische Weg.
Funktioniert Amazon Textract in China?
Die Rechnungen, Verträge und — der scharfe Fall — die Ausweise, Pässe und KYC-Dateien, die Ihr China-Betrieb Amazon Textract zum Lesen sendet, SIND die personenbezogenen Daten, oft sensibel (Ausweisnummern, Finanzkontonummern), und AWS bietet Textract nur in seinen globalen Regionen ohne Festlandchina-Endpunkt an — sie zu lesen, ist also ein PIPL-Grenztransfer sensibler personenbezogener Daten.
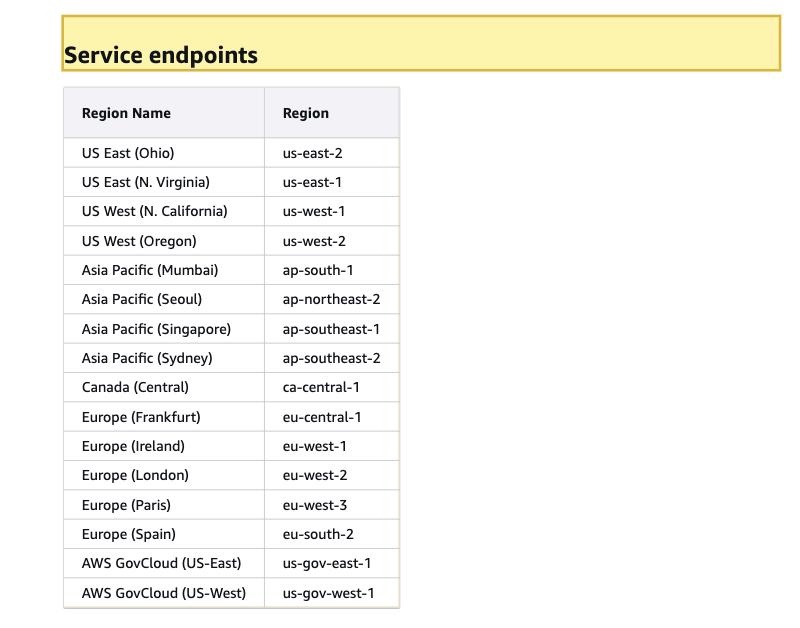
Textract ist ein reiner Cloud-Dokument-OCR-Dienst: Sie laden das Dokument hoch, und es extrahiert den Text und die Felder, der Inhalt, den Sie senden, IST also die Daten — und eine Ausweis- oder Finanzkontonummer sind sensible personenbezogene Daten nach PIPL Art. 28, die Sie nicht minimieren können, denn die Nummer ist genau das, wozu Sie das Dokument zum Lesen gesendet haben. Weil AWS Textract-Endpunkte nur in seinen Regionen in den USA, Kanada, Europa, Asien-Pazifik und GovCloud veröffentlicht — keine in der Peking- oder Ningxia-China-Partition —, ist das Lesen in China erhobener Dokumente dort ein grenzüberschreitender Transfer (PIPL Art. 38–40, plus die gesonderte Einwilligung nach Art. 29 für sensible PII). Der rechtmäßige Hebel ist, die Dokumentverarbeitung im Inland zu halten, zu minimieren, was die Grenze überschreitet, die gesonderte Einwilligung einzuholen und jede auf China ausgerichtete Upload- oder Verifizierungsoberfläche per ICP zu melden — nicht die Offshore-API erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — ob ein gegebenes Dokument sensibel oder „wichtige Daten“ ist, hängt davon ab, was Sie verarbeiten und von Ihrer Branche. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Was Sie Textract zum Lesen senden, ist selbst die personenbezogenen Daten — oft sensibel
- ! Ausweis- und Finanzkontonummern sind sensible PII nach PIPL Art. 28 — nicht minimierbar
- ✕ AWS bietet Textract nur in globalen Regionen an; kein Peking-/Ningxia-China-Endpunkt
- ! Diese Dokumente offshore zu lesen, ist ein PIPL-Grenztransfer sensibler PII
- ✓ Rechtmäßiger Weg: Dokumentverarbeitung im Inland halten, minimieren, Einwilligung einholen, per ICP melden
Was die offizielle Amazon Textract-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| AWS bietet Amazon Textract nur in seinen globalen Regionen an — keine in Festlandchina. Amazons General Reference listet Textract-Endpunkte in den Regionen USA, Kanada, Europa und Asien-Pazifik sowie GovCloud; es gibt keinen Endpunkt in seiner Peking- (betrieben von Sinnet) oder Ningxia- (betrieben von NWCD) China-Partition, und Textract hat keine selbst gehostete oder On-Premises-Edition. Dokumente, die ein China-Betrieb ihm sendet, werden also in einer Region außerhalb des Festlands gelesen. | AWS General Reference — Amazon Textract endpoints and quotas, abgerufen 2026-10-11 |
| Textract ist gebaut, um genau die Dokumente zu lesen, die sensible Daten tragen. Seine Operationen erkennen Text, ziehen Schlüssel-Wert-Felder aus Formularen, parsen Rechnungen und Belege (AnalyzeExpense) und extrahieren Felder aus Identitätsdokumenten wie Pässen und Führerscheinen (AnalyzeID) — der Inhalt, den Sie zum Lesen hochladen, ist also selbst die personenbezogenen Daten, und für einen Ausweis, Pass, eine Bankkarte oder KYC-Datei sind diese Informationen sensibel und können nicht wegminimiert werden. | AWS — Amazon Textract product page (features), abgerufen 2026-10-11 |
| Ausweis- und Finanzkontonummern sind sensible personenbezogene Daten nach PIPL Art. 28. Chinas PIPL behandelt die Ausweisdokument-Nummern und Finanzkontonummern einer natürlichen Person als sensible personenbezogene Daten, die eine gesonderte, spezifische Einwilligung (Art. 29) und eine vorherige Folgenabschätzung vor der Verarbeitung brauchen — und in China erhobene Dokumente an eine Offshore-Region zu senden, ist selbst ein grenzüberschreitender Transfer nach PIPL Art. 38–40 (Mitteilung, gesonderte Einwilligung und eine CAC-Sicherheitsbewertung, ein Standardvertrag oder eine Zertifizierung). | 21YunBox — China Personal Information Protection Law (PIPL), Art. 28–29 & 38–40, abgerufen 2026-10-11 |
| Bei Mengen können Residenz und eine Datenexport-Bewertung greifen. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten in China gespeichert werden — und große Mengen an Dokumentdaten, oder Daten, die ein Regulator als „wichtige Daten“ behandelt, können eine CAC-Datenexport-Sicherheitsbewertung vor dem Verlassen des Festlands verpflichtend machen. | 21YunBox — China Cybersecurity Law (Art. 39) & Measures for the Security Assessment of Data Exports, abgerufen 2026-10-11 |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Amazon Textract für einen Festland-China-Betrieb betreibt, ist die Frage nicht, ob die API einen Aufruf aus Shanghai beantwortet. Textract funktioniert, indem Sie das zu lesende Dokument hochladen — und dieses Dokument ist die personenbezogenen Daten. Es ist ein reiner Cloud-, voll verwalteter AWS-Dienst für Dokument-OCR und intelligente Dokumentverarbeitung: Es erkennt Text, zieht Schlüssel-Wert-Felder aus Formularen, parst Rechnungen und Belege und — der scharfe Fall — extrahiert die Felder aus Identitätsdokumenten. AWS veröffentlicht Textract-Endpunkte nur in seinen Regionen in den USA, Kanada, Europa, Asien-Pazifik und GovCloud; es gibt keinen Endpunkt in der Peking- oder Ningxia-China-Partition und kein selbst gehostetes Textract. Die Rechnungen, Verträge und — am schärfsten — die Ausweise, Pässe, Bankkarten und KYC-Dateien, die Ihr China-Betrieb ihm zum Lesen sendet, werden also offshore verarbeitet. Für einen China-Betrieb ist das ein grenzüberschreitender Transfer nach PIPL, und die Ausweis- und Finanzkontonummern in diesen Dokumenten sind sensible personenbezogene Daten nach Art. 28, die nicht minimiert werden können — die Nummer ist genau das, wozu Sie das Dokument zum Lesen gesendet haben. Eine gesonderte Einwilligung für die sensiblen Daten, ein Transfermechanismus, Automatisierte-Entscheidung-Pflichten, wo eine Prüfung automatisch genehmigt wird, Inland-Speicherung für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen und eine ICP-Beian für jede auf China ausgerichtete Upload-Oberfläche folgen allesamt.
Amazon Textract in China auf einen Blick
| Worüber es entscheidet | In Amazon Textracts eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was Sie ihm senden | Ganze Dokumente, hochgeladen, damit der Dienst sie liest: Rechnungen, Verträge, Formulare und — der scharfe Fall — Ausweise, Pässe, Führerscheine, Bankkarten und KYC-Dateien. Textracts eigene Operationen parsen Rechnungen und Belege (AnalyzeExpense) und extrahieren die Felder von Identitätsdokumenten (AnalyzeID). Der Inhalt, den Sie senden, IST die personenbezogenen Daten, und für eine Ausweis- oder Finanzkontonummer sind es sensible personenbezogene Daten nach PIPL Art. 28. |
| Wo es läuft | AWS veröffentlicht Textract-Endpunkte nur in seinen Regionen in den USA, Kanada, Europa und Asien-Pazifik und in GovCloud — keine in der Peking- oder Ningxia-China-Partition — und bietet kein selbst gehostetes Textract. Für einen China-Betrieb sind in einer Region außerhalb des Festlands gelesene Dokumente ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach PIPL Art. 38–40, mit einer für die sensiblen Daten erforderlichen gesonderten Einwilligung (Art. 29). |
| Die Sensible-PII-Tür | Ausweisdokument-Nummern und Finanzkontonummern sind sensible personenbezogene Daten nach PIPL Art. 28 — eine gesonderte, spezifische Einwilligung und eine vorherige Folgenabschätzung vor der Verarbeitung. Sie können sie nicht wegminimieren oder weganonymisieren: Die Nummer ist genau das, wozu Sie das Dokument zum Lesen hochgeladen haben, die übliche „vor dem Transfer de-identifizieren“-Flucht gilt also nicht. |
| Automatisierte Entscheidung + Residenz | Wenn Ihr Ablauf aus dem, was Textract extrahiert, eine Person automatisch genehmigt oder ablehnt, ist das eine automatisierte Entscheidung nach PIPL Art. 24. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten in China gespeichert werden; und große Mengen an Dokumentdaten — oder als „wichtige Daten“ behandelte Daten — können eine CAC-Datenexport-Sicherheitsbewertung vor dem Verlassen verpflichtend machen. |
| Erreichbarkeit ist nicht die Achse | Ob der Textract-Endpunkt aus dem Festland schnell antwortet, ist eine operative Sache, nicht die Compliance-Frage. Was entscheidet, ist, wo die Dokumente gelesen werden und welche davon sensible PII sind. 21YunBox kartiert die Exponierung, hält die Dokumentverarbeitung auf einem rechtmäßigen inländischen Weg und liefert jede auf China ausgerichtete Upload- oder Verifizierungsoberfläche rechtskonform aus, mit einer ICP-Beian — vor den Stack gesetzt, den Sie bereits betreiben. |
Was Sie ihm tatsächlich senden — und warum der Inhalt das Risiko ist
Amazon Textract ist ein Dokumentdienst: Sie reichen ihm eine Datei, und es liest die Datei als strukturierte Daten zurück. Seine Operationen DetectDocumentText und AnalyzeDocument ziehen den Rohtext, die Formular-Schlüssel-Wert-Paare und die Tabellen aus einer Seite; AnalyzeExpense ist auf Rechnungen und Belege abgestimmt; AnalyzeID ist speziell gebaut, um die Felder von Identitätsdokumenten wie Pässen und Führerscheinen zu extrahieren. Das ist der ganze Sinn des Dienstes — und es ist auch das ganze Compliance-Problem, denn die Datei, die Sie zum Lesen hochladen, sind keine Metadaten über personenbezogene Daten, sie ist die personenbezogenen Daten. Für ein gewöhnliches Formular mag das unauffällig sein. Für die scharfen Fälle, für die eine Dokument-Pipeline existiert — ein Ausweis fürs Onboarding, ein Pass für KYC, eine Bankkarte oder ein Kontoauszug für eine Finanzprüfung —, ist der Inhalt die sensibelste Kategorie, die das chinesische Recht anerkennt: Identifikationsnummern und Finanzkontonummern. Textract ist ein reiner Cloud-, voll verwalteter Dienst; es gibt keine On-Premises- oder selbst gehostete Edition, und AWS betreibt es nur in seinen globalen Regionen, es gibt also keinen inländischen AWS-Weg, auf den man es richten könnte. Wo das Lesen geschieht, wird daher von AWS’ Regionskarte festgelegt — und diese Karte hat keinen Festlandchina-Eintrag für Textract.
Die Türen: sensible personenbezogene Daten, grenzüberschreitender Transfer und automatisierte Entscheidungen
Sobald in China erhobene Dokumente in einer Region außerhalb des Festlands gelesen werden, entscheidet ein eigenes Rechtsgebiet, ob sie dorthin durften. Was Sie zu Textract hochladen — eine Rechnung, ein Vertrag, ein gescannter Ausweis, ein Pass, eine KYC-Datei — sind personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten, und sie an eine Offshore-Region zum Lesen zu senden, ist ein grenzüberschreitender Transfer (数据出境). PIPL legt die Pflicht dem Verarbeiter auf — Ihrer China-Gesellschaft, nicht AWS: Art. 38–40 verlangen Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und eine gesonderte Einwilligung für den Auslandstransfer. Die Ausweisdokument-Nummern und Finanzkontonummern in diesen Dateien heben die Latte: Sie sind sensible personenbezogene Daten nach Art. 28–29, die eine gesonderte, spezifische Einwilligung, eine vorherige Folgenabschätzung und strenge Minimierung hinzufügen. Und Minimierung ist genau die Flucht, die Sie hier nicht haben — die Ausweisnummer ist genau das Feld, wozu Sie das Dokument zum Lesen gesendet haben, sie kann also nicht vor dem Transfer gestrichen werden, ohne den Zweck des Aufrufs zu vereiteln.
Zwei weitere Türen können sich öffnen, je nachdem, was Sie mit der Ausgabe tun und in welchem Umfang. Wenn Ihr Ablauf dann aus dem, was Textract extrahiert hat, eine Person automatisch genehmigt oder ablehnt — eine automatisierte KYC- oder Identitätsentscheidung —, ist das automatisierte Entscheidungsfindung nach PIPL Art. 24, die dem Betroffenen erlaubt, eine allein durch automatisierte Mittel getroffene Entscheidung abzulehnen. Zur Residenz: Wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsbestimmung wurde durch die 2025er Novelle umnummeriert, die am 1. Januar 2026 in Kraft trat, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden, eine Pflicht, die ein Offshore-Dienst nicht erfüllen kann. Und bei Mengen — vielen Tausend Dokumenten oder Daten, die ein Regulator nach dem Datensicherheitsgesetz als „wichtige Daten“ behandelt — kann eine CAC-Datenexport-Sicherheitsbewertung vor dem Verlassen verpflichtend werden. Welche davon Ihren konkreten Fall treffen, hängt von Ihrer Branche, Ihren Datenmengen und Ihrer Rolle nach chinesischem Recht ab.
Die API aufzurufen, ist nicht die Frage — rechtskonforme inländische Verarbeitung ist es
Die Lösung ist nicht, einen Offshore-Textract-Endpunkt aus dem Festland erreichbar zu machen — Erreichbarkeit war nie die Frage. Sie ist, das Dokumentlesen dorthin zu setzen, wo das Recht es braucht: die China-Dokumentverarbeitung auf einem inländischen Weg zu halten — einem in China ansässigen Verarbeitungsweg oder einer in China legalen inländischen Dokumenterkennungs-Alternative —, sodass die Ausweise, Pässe und KYC-Dateien, die Ihr Festland-Betrieb handhabt, innerhalb des Landes gelesen werden, wobei nur das, was rechtmäßig gehen darf, die Grenze überschreitet. Minimieren Sie, was Sie senden, holen Sie die Mitteilung und Einwilligung nach Art. 13/23 und die gesonderte Einwilligung nach Art. 29 für die sensiblen Daten ein und handhaben Sie jede Automatisierte-Entscheidung- nach Art. 24 und Wichtige-Daten-Pflicht. Dann ist jede auf China ausgerichtete Oberfläche, die die Pipeline speist — eine Dokument-Upload-Seite, ein Onboarding- oder Verifizierungs-Ablauf, ein Kundenportal, das Scans annimmt —, ein im Festland bedienter Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht (备案), gebunden an eine Festland-Hosting-Ressource, plus rechtskonforme inländische Auslieferung. Nichts davon ist ein Urteil, dass Textract in China „gesperrt“ oder „illegal“ sei; es ist eine Residenz-und-Exponierungs-Karte, und ob ein gegebenes Dokument oder Bild sensibel oder „wichtige Daten“ ist, hängt davon ab, was Sie verarbeiten und von Ihrer Branche — es lohnt, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihre China-Operationen davon abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Dokument-OCR für einen China-Betrieb zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team inventarisiert, was Sie Textract senden — die Rechnungen, Verträge, Formulare und vor allem die Ausweise, Pässe, Bankkarten und KYC-Dateien —, kennzeichnet, welche davon sensible personenbezogene Daten sind (Identifikationsnummern, Finanzkontonummern), stellt fest, wo es heute gelesen wird (eine Offshore-AWS-Region), auf welcher Grenzübertritts- und Einwilligungsgrundlage nach Art. 28/29 jeder Transfer beruht, ob irgendetwas davon „wichtige Daten“ ist und ob Ihr Ablauf eine automatisierte Entscheidung nach Art. 24 trifft. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: Wir helfen Ihnen, die China-Dokumentverarbeitung im Inland zu halten — auf einem in China ansässigen Verarbeitungsweg oder einer in China legalen inländischen Alternative —, sodass die sensiblen Dateien, die Ihr Festland-Betrieb handhabt, standardmäßig innerhalb des Landes gelesen werden, minimieren, was die Grenze überschreitet, und holen die gesonderte Einwilligung nach Art. 29 für das ein, was bleibt. Lokalisieren heißt, die Daten auf einem inländischen Weg zu halten, niemals eine verschleierte Route, die sie dennoch ins Ausland verschifft.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche auf der Pipeline — eine Upload-Seite, ein Onboarding- oder Verifizierungs-Ablauf — braucht rechtskonforme, inländische Auslieferung und trägt eine ICP-Beian-Pflicht. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine Dokument-Pipeline, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer — wir halten im Inland, was das Recht sagt, dass es bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus aus und bewegen personenbezogene Daten niemals heimlich über die Grenze.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung (CAC-Maßnahmen)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Amazon Textract in einer Festlandchina-AWS-Region verfügbar?
Nein. AWS veröffentlicht Textract-Endpunkte nur in seinen Regionen in den USA, Kanada, Europa, Asien-Pazifik und GovCloud; es bietet keinen Textract-Endpunkt in seiner Peking- oder Ningxia-China-Partition, und es gibt kein selbst gehostetes oder On-Premises-Textract. Dokumente, die ein China-Betrieb Textract sendet, werden also in einer Region außerhalb Festlandchinas verarbeitet — was, für in China erhobene personenbezogene Daten, ein von PIPL geregelter grenzüberschreitender Transfer ist.
Warum ist das Senden von Dokumenten an Textract ein Sensible-Daten-Problem nach PIPL?
Weil das Dokument, das Sie hochladen, die personenbezogenen Daten IST. Für eine Rechnung oder einen Vertrag mag das gewöhnliche PII sein; für einen Ausweis, Pass, eine Bankkarte oder KYC-Datei sind die Ausweisnummer und Finanzkontonummer darin sensible personenbezogene Daten nach PIPL Art. 28 — und Sie können sie nicht minimieren oder anonymisieren, denn die Nummer ist genau das, wozu Sie das Dokument zum Lesen gesendet haben. Sensible PII brauchen eine gesonderte, spezifische Einwilligung (Art. 29) und eine vorherige Folgenabschätzung, und der Transfer offshore braucht einen Mechanismus nach PIPL Art. 38–40. Ob zudem Wichtige-Daten-Mengenregeln oder eine CAC-Datenexport-Bewertung gelten, hängt davon ab, was Sie verarbeiten und von Ihrer Branche.
Kann 21YunBox unsere Amazon-Textract-Dokumentverarbeitung in China rechtskonform machen?
Ja. Unser China-Compliance-Team kartiert, was Sie Textract senden und welches davon sensible PII ist, hilft Ihnen, die China-Dokumentverarbeitung auf einem rechtmäßigen inländischen Weg zu halten — einem in China ansässigen Verarbeitungsweg oder einer in China legalen inländischen Alternative —, minimiert, was die Grenze überschreitet, und hilft Ihnen, die gesonderte Einwilligung nach Art. 29 einzuholen. Jede auf China ausgerichtete Upload- oder Verifizierungsoberfläche trägt eine ICP-Beian-Pflicht und braucht rechtskonforme inländische Auslieferung über den 21YunBox Optimizer, vor den Stack gesetzt, den Sie bereits betreiben. Melden Sie sich, um Ihren konkreten Fall durchzugehen.


