Funktioniert Ansible in China? Datenresidenz, ICP und Grenztransfer-Regeln
Ansible ist Open Source — was zählt, ist, wo Ihr Control Node, Ihr Inventory und Ihre Ansible-Vault-Secrets liegen, wenn ein Playbook läuft. Im Ausland liegen diese Infrastrukturkarte und diese Secrets im Ausland: eine PIPL-Grenztransfer- und Datenresidenz-Frage, keine der Erreichbarkeit. Betreiben Sie den Control Node im Inland.
Funktioniert Ansible in China?
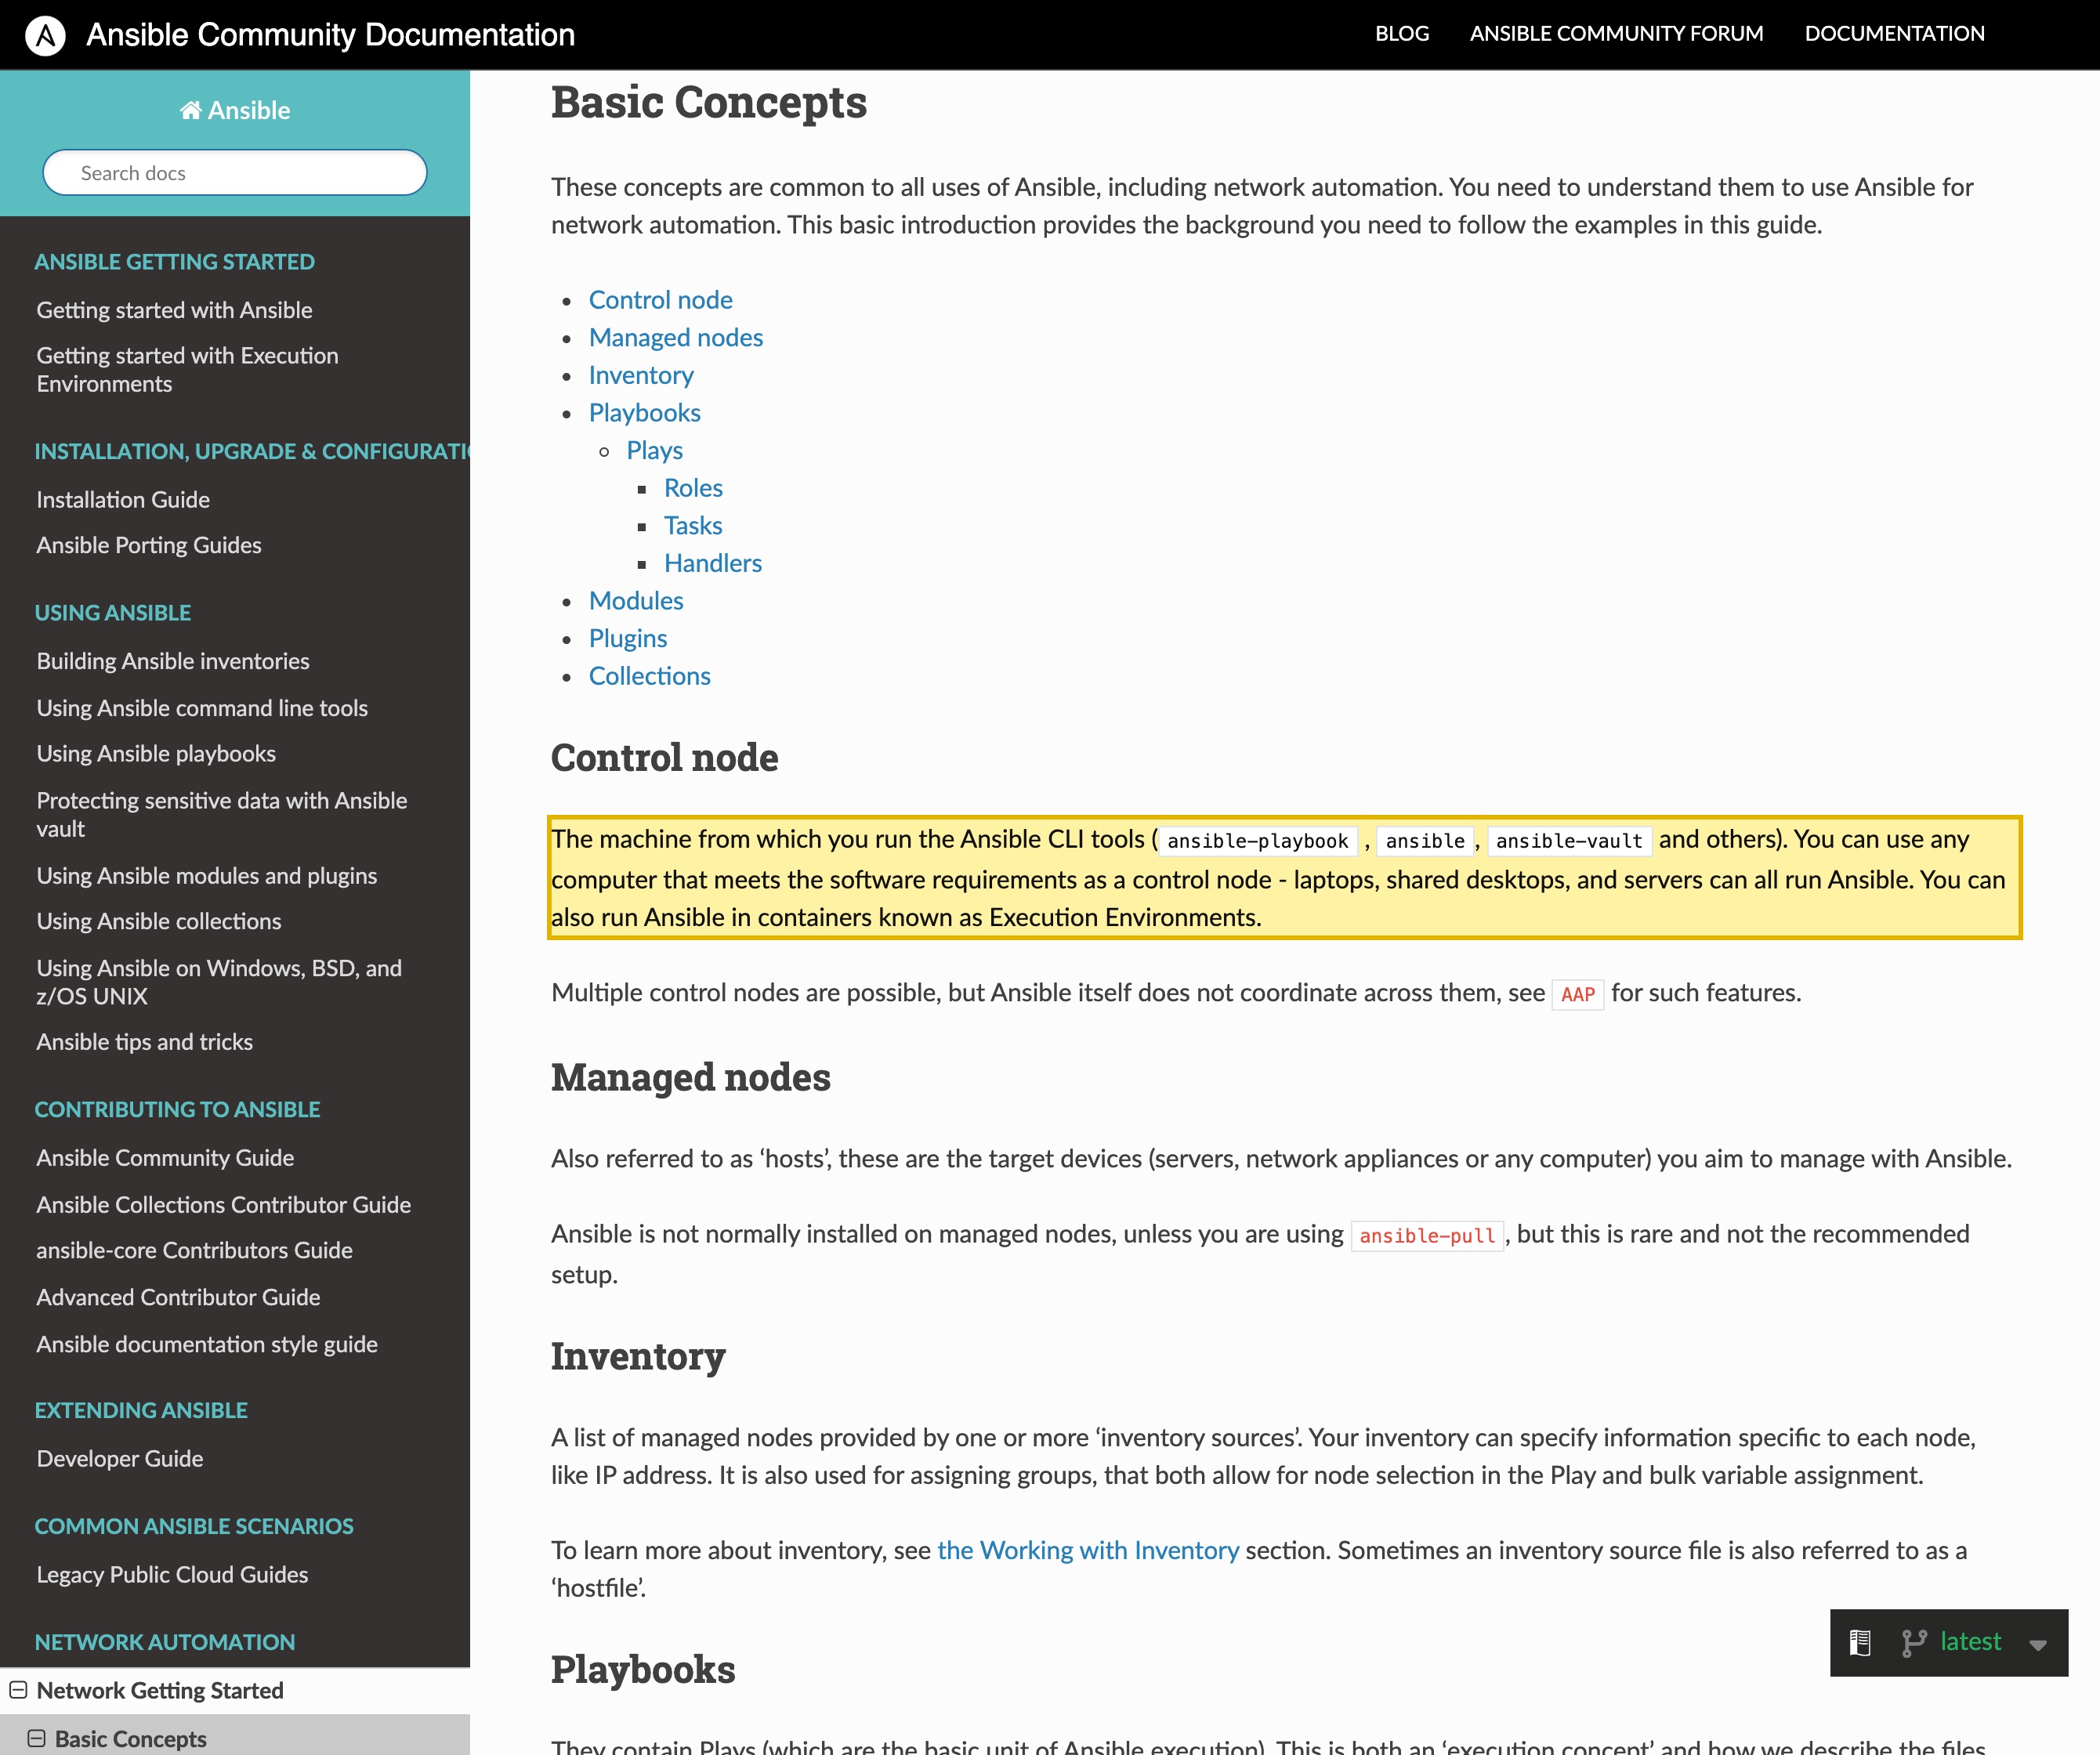
Ob Ansible in Festlandchina „funktioniert“, hängt nicht davon ab, ob der Control Node Ihre Server erreichen kann — sondern davon, wo der Control Node, Ihr Inventory und Ihre Ansible-Vault-Secrets liegen, wenn ein Playbook läuft. Ansible ist Open Source und daemonlos, Sie betreiben es also von einem Control Node, den Sie selbst betreiben; das macht es von Natur aus inländisch betreibbar. In Ansibles eigenen Worten ist der Control Node „The machine from which you run the Ansible CLI tools (ansible-playbook, ansible, ansible-vault and others)“ (die Maschine, von der aus Sie die Ansible-CLI-Werkzeuge ausführen), Ihr Inventory ist „A list of managed nodes“ (eine Liste verwalteter Knoten) — die Karte Ihrer Festland-Infrastruktur — und Ansible Vault „encrypts variables and files so you can protect sensitive content such as passwords or keys“ (verschlüsselt Variablen und Dateien, damit Sie sensible Inhalte wie Passwörter oder Schlüssel schützen können). Auf einem Offshore-Control-Node gehalten — zum Beispiel innerhalb einer Offshore-Automatisierungsplattform oder eines CI-Jobs — sitzen dieses Inventory und diese Secrets im Ausland, und nach dem Gesetz zum Schutz personenbezogener Daten werden alle personenbezogenen Daten darunter zu einem grenzüberschreitenden Transfer; für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene Daten nach dem Cybersicherheitsgesetz (Art. 39 (vormals Art. 37)) im Festland bleiben. Der Hebel ist, den Control Node, das Inventory und das Vault im Inland zu betreiben.
Dies ist eine Risikokarte, kein Urteil — was Sie lokalisieren müssen, hängt davon ab, was Ihr Inventory und Vault tragen und wessen Daten Ihre verwalteten Hosts halten. Unser China-Team kann die Residenz Ihres Ansible-Control-Node mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Ansible ist Open Source, die Residenz bestimmt sich also danach, wo Sie den Control Node betreiben
- ! Der Control Node hält Ihr Inventory — die Karte Ihrer Festland-Infrastruktur
- ! Ansible Vault hält Ihre Passwörter, Schlüssel und Tokens auf diesem Control Node
- ! Betreiben Sie den Control Node offshore, verlassen dieses Inventory und diese Secrets das Festland
- ✓ Rechtskonformer Weg: Control Node, Inventory und Vault im Inland betreiben
Was die offizielle Ansible-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
In Ansibles eigenen Worten: Der Control Node ist „The machine from which you run the Ansible CLI tools (ansible-playbook, ansible, ansible-vault and others)“ (die Maschine, von der aus Sie die Ansible-CLI-Werkzeuge ausführen), und Ihr Inventory ist „A list of managed nodes“ (eine Liste verwalteter Knoten) — die maßgebliche Karte der Hosts, die Sie verwalten. Weil Sie den Control Node betreiben, können Sie ihn überall platzieren, auch innerhalb Festlandchinas; sein Standort — und der Ihres Inventory — ist Ihre Entscheidung und bestimmt jede Antwort unten. | Ansible Documentation — Basic concepts (control node, inventory), abgerufen 2026-10-13 |
| Ansible Vault „encrypts variables and files so you can protect sensitive content such as passwords or keys“ (verschlüsselt Variablen und Dateien, damit Sie sensible Inhalte wie Passwörter oder Schlüssel schützen können). Diese Secrets — Deploy-Passwörter, SSH-Schlüssel, Cloud-Credentials und API-Tokens, die der Lauf injiziert — leben, wo immer Ihr Control Node lebt. Betreiben Sie den Control Node offshore, sitzt dieses konzentrierte Geheimmaterial im Ausland; betreiben Sie ihn im Inland, bleibt es ansässig. Ein verschlüsseltes Vault, im Ausland gehalten, ist weiterhin ein Offshore-Speicher Ihrer Secrets. | Ansible Documentation — Protecting sensitive data with Ansible Vault, abgerufen 2026-10-13 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter personenbezogener Daten in großem Umfang müssen in China erhobene und erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Ein Offshore-Control-Node, der Ihr Festland-Inventory und die Vault-Secrets zum Erreichen hält, hat keine Festland-Grundlage, um dies zu erfüllen. | Cybersicherheitsgesetz der VR China, Art. 39 (vormals Art. 37); 2025er Novelle in Kraft seit 2026-01-01 — abgerufen 2026-10-13 |
| Alle personenbezogenen Daten in Ihrem Inventory, Ansible Vault oder den Lauf-Logs — Host-Eigentümer, Administratorkonten und die Daten, die Ihre verwalteten Systeme halten —, auf einem Control Node außerhalb des Festlands gehalten, sind ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Der Verarbeiter (Sie, der Betreiber — nicht Ansible) muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Mechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | Gesetz zum Schutz personenbezogener Daten der VR China, Art. 38–40 (grenzüberschreitende Bereitstellung personenbezogener Daten) — abgerufen 2026-10-13 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Festland-China-Deployment ist die entscheidende Frage zu Ansible nicht, ob ein Control Node in Shanghai Ihre Server erreichen und konfigurieren kann — sie ist, wo dieser Control Node sitzt, was er hält und auf welcher Rechtsgrundlage das, was er hält, dorthin gelangte. Ansible ist Open Source und daemonlos: Sie betreiben es selbst von einem Control Node aus, es ist also von Natur aus inländisch betreibbar, und die Konnektivität zu Ihrer Flotte ist ein Erreichbarkeitsthema, nicht der Teil, der entscheidet, ob Ihr Setup vertretbar ist. Was es entscheidet, ist, dass der Control Node das maßgebliche Zuhause zweier konzentrierter Assets ist. Ihr Inventory ist die Karte Ihrer Infrastruktur — jeder verwaltete Host, seine Adresse, seine Rolle. Ihr Ansible Vault hält die Secrets, die ein Lauf injiziert: Deploy-Passwörter, SSH-Schlüssel, Cloud-Credentials und API-Tokens. Auf einem Offshore-Control-Node gehalten — zum Beispiel einem, der in einer Offshore-Automatisierungsplattform oder einem CI-Job lebt statt auf einer Maschine, die Sie im Festland platziert haben —, liegen diese Infrastrukturkarte und diese Secrets im Ausland, und alle personenbezogenen Daten, die damit mitreisen, überschreiten die Grenze jedes Mal, wenn ein Playbook läuft. Residenz und grenzüberschreitender Transfer, nicht Verbindungslatenz, sind das, was dies entscheidet.
Funktioniert Ansible in China? Auf einen Blick
| Worüber es entscheidet | Was es für Festlandchina bedeutet |
|---|---|
| Es ist Open Source und Sie betreiben es | Ansible ist daemonlos und läuft von einem Control Node, den Sie betreiben, es ist also von Natur aus inländisch betreibbar — Sie können den Control Node innerhalb Festlandchinas platzieren. |
| Was der Control Node hält | Der Control Node ist das maßgebliche Zuhause Ihres Inventory — der Karte jedes verwalteten Hosts — und Ihres Ansible Vault, das Deploy-Passwörter, SSH-Schlüssel, Cloud-Credentials und API-Tokens hält. |
| Wo der Control Node läuft | Residenz folgt dem Control Node. Betreiben Sie ihn im Ausland — auch innerhalb einer Offshore-Automatisierungsplattform oder eines CI-Jobs — und Ihr Inventory und Vault liegen im Ausland. |
| Datenresidenz | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten und wichtige Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die ein Offshore-Control-Node nicht erfüllen kann. |
| Grenzüberschreitender Transfer | Host-Eigentümer, Admin-Konten und alle personenbezogenen Daten in Ihrem Inventory, Vault oder den Lauf-Logs, im Ausland gehalten, sind ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Der Residenz-Hebel | Den Control Node, das Inventory und das Vault auf Infrastruktur innerhalb des Festlands zu betreiben, hält die Infrastrukturkarte und die Secrets ansässig. |
Tür eins — Ihr Inventory und Vault sind ein konzentrierter Speicher, und Residenz folgt dem Control Node
Beginnen Sie mit dem, was der Control Node hält, denn das ist, worauf Chinas Recht antwortet. Ansible braucht keinen Agent auf Ihren Hosts und keinen eigenen gehosteten Dienst; in Ansibles eigenen Worten ist der Control Node „The machine from which you run the Ansible CLI tools (ansible-playbook, ansible, ansible-vault and others)“ (die Maschine, von der aus Sie die Ansible-CLI-Werkzeuge (ansible-playbook, ansible, ansible-vault und andere) ausführen). Alles, was einen Lauf möglich macht, lebt auf dieser Maschine. Ihr Inventory — „A list of managed nodes“ (eine Liste verwalteter Knoten) — ist keine Wegwerf-Konfigurationsdatei: Es ist die maßgebliche Karte Ihrer Infrastruktur, jeder Server und jedes Netzwerkgerät, das Sie verwalten, benannt und adressiert. Daneben „encrypts variables and files so you can protect sensitive content such as passwords or keys“ (verschlüsselt Ansible Vault Variablen und Dateien, damit Sie sensible Inhalte wie Passwörter oder Schlüssel schützen können) — die Deploy-Passwörter, SSH-Schlüssel, Cloud-Credentials und Registry-Tokens, die ein Playbook injiziert, während es Ihre Flotte konfiguriert. Das ist eine konzentrierte Scheibe Ihres operativen geistigen Eigentums, die an einem Ort sitzt. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur sind oder personenbezogene Daten in großen Mengen verarbeiten, müssen in China erhobene und erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export — die Datenlokalisierungsregel des Cybersicherheitsgesetzes, Art. 39 (vormals Art. 37) in der Umnummerierung durch die 2025er Novelle, in Kraft seit 2026-01-01. Ein Control Node, der im Ausland sitzt und Ihr Festland-Inventory und die Secrets zum Erreichen hält, hat keine Festland-Grundlage, um das zu erfüllen.
Tür zwei — Secrets, Host-Identitäten und die Daten, die ein Lauf trägt
Die zweite Tür sind PIPL und die personenbezogenen Daten, die mit einem Automatisierungslauf mitreisen. Ein Inventory und die Variablen darum tragen mehr als Hostnamen: die Eigentümer und Administratoren verwalteter Systeme, Service-Account-Identitäten und — durch die Facts, die ein Lauf sammelt, die Dateien, die er templatet, und die Logs, die er schreibt — die personenbezogenen Daten, die Ihre verwalteten Systeme halten. Ansible Vault konzentriert die Credentials, die all das aufschließen. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Halten dieser Daten auf einem Control Node außerhalb des Festlands ein grenzüberschreitender Transfer (Art. 38–40): Der Verarbeiter — Sie, der Betreiber, nicht Ansible — muss Mitteilung machen, eine gesonderte Einwilligung für den Transfer einholen und einen Mechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Das Vault zu verschlüsseln und zu trimmen, was Ihre Plays sammeln, ist gute Hygiene, aber es bewegt den Speicher nicht von sich aus — ein verschlüsseltes Vault, im Ausland gehalten, ist weiterhin ein Offshore-Speicher Ihrer Secrets. Und weil ein Lauf in alles hineinreicht, was Ihre Festland-Hosts halten, werden die personenbezogenen Daten, die er berührt, über die Grenze hinweg geregelt, jedes Mal, wenn das Playbook ausgeführt wird.
Warum eine Erreichbarkeitsprüfung dies verfehlt
Ein Test „kann mein Control Node einen Server in Shanghai erreichen und konfigurieren“ beantwortet die falsche Frage. Ansible verbindet sich über Standard-SSH, es wird also Festland-Hosts von überall auf der Welt gerne verwalten — und das ist genau die Falle. Konnektivitäts-Tuning ändert, wie schnell und wie zuverlässig ein Lauf durchläuft; es ändert nicht, wo Ihr Inventory, die Secrets in Ihrem Vault und die Identitäten, die ein Lauf berührt, tatsächlich liegen. Eine Flotte kann also von China aus perfekt verwaltet aussehen, während die Karte dieser Flotte und die Schlüssel dazu weiterhin auf einem Offshore-Control-Node sitzen. Die Residenz- und Grenztransfer-Fragen oben sind für eine Erreichbarkeitssonde gerade deshalb unsichtbar, weil die Playbooks weiterlaufen — weshalb der Schritt, der zählt, darin besteht, den Control Node, das Inventory und das Vault im Inland zu platzieren, nicht, einen Offshore-Control-Node lediglich fähig zu machen, Ihre Server zu erreichen. Wir veröffentlichen keine eigene Messung der Ansible-Konnektivität aus China, also stellen wir hier keine Zahlen hin; es ist etwas, das wir gegen Ihr tatsächliches Setup messen würden, statt es zu behaupten.
Dies ist eine Risikokarte, kein Urteil: Ob Sie Inland-Speicherung, einen Transfermechanismus, einen überarbeiteten Einwilligungsablauf, eine ICP-Beian für jede öffentlich zugängliche Automatisierung oder ein Self-Service-Portal oder eine Kombination brauchen, hängt davon ab, was Ihr Inventory und Vault tragen, wie viel und wessen Daten Ihre verwalteten Systeme halten — es lohnt, dies mit Rechtsbeistand zu klären, bevor Sie bauen.
Der Hebel — kartieren, lokalisieren, ausliefern
Weil Sie den Control Node selbst betreiben, gibt es einen echten inländischen Pfad, und 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer.
- Kartieren — inventarisieren, welche Playbooks personenbezogene Daten berühren, was Ihr Ansible Vault hält (Deploy-Passwörter, SSH-Schlüssel, Cloud-Credentials, Tokens), wo der Control Node und das Inventory heute liegen, die Residenzgrundlage und ob Ihr Inventory Festland-Infrastruktur beschreibt.
- Lokalisieren / steuern — den Control Node, das Inventory und das Vault im Inland betreiben (selbst gehostet auf Infrastruktur, die Sie im Festland platzieren), sodass die Infrastrukturkarte und die Secrets ansässig bleiben; Ihre China-Automatisierung im Inland halten; und minimieren, was die Grenze überschreitet.
- Ausliefern — einen rechtskonformen, inländischen Control Node und die Auslieferung rund um jedes öffentlich zugängliche Automatisierungsportal vor (oder anstelle) ein Offshore-Setup stellen; 21YunBox stellt die inländische Schicht ohne Neuaufbau bereit.
Einen Offshore-Control-Node lediglich fähig zu machen, Ihre Server zu erreichen, ist nicht die Antwort — Ihr Inventory und Ihre Secrets sind weiterhin im Ausland, und schneller zu verbinden, ändert das nicht. Den Control Node, das Inventory und das Vault im Inland zu halten, ist es.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie nutzen Ansible und Ihre bestehenden Playbooks und Rollen weiter. Wir fügen das Stück hinzu, das ein Offshore-Control-Node von sich aus nicht bieten kann: ein rechtmäßiges, inländisches Zuhause für den Control Node, das Inventory und das Ansible Vault, sodass Ihre Infrastrukturkarte und die Secrets, die sie erreichen, dort ansässig bleiben, wo das Recht es verlangt, mit rechtskonformer ICP-gemeldeter Auslieferung für jeden Entwicklerzugang oder jedes öffentlich zugängliche Automatisierungsportal davor — rund um Ihr bestehendes Setup platziert, ohne Neuaufbau, ohne zweite Codebasis und ohne Migration weg von Ansible. Als Partnerin der Toolchain, die Sie bereits betreiben, kartiert unser China-Team Ihre PIPL-Grenztransfer-, Einwilligungs- und Datenresidenz-Pflichten gegen Ihre Gesellschaft und Ihre Pipeline und stellt dann den inländischen Control Node und die Auslieferung bereit, die eine vertretbare China-Präsenz braucht. Wir verwenden und empfehlen keine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Kann ich Ansible in China betreiben?
Ja — Ansible ist Open Source und Sie betreiben es von einem Control Node, den Sie selbst betreiben, sodass Sie diesen Control Node, Ihr Inventory und Ihr Ansible Vault auf Infrastruktur innerhalb Festlandchinas platzieren können. Was standardmäßig nicht rechtskonform ist, ist, den Control Node offshore zu betreiben — zum Beispiel innerhalb einer Offshore-Automatisierungsplattform oder eines CI-Jobs —, um Festland-Systeme zu verwalten: Ihr Inventory und Ihre Secrets sitzen dann im Ausland, was PIPL als grenzüberschreitenden Transfer behandelt und, für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen, die Datenlokalisierung verbietet.
Wenn Ansible meine China-Server konfiguriert, heißt das nicht, dass meine Daten in China bleiben?
Nein — Erreichbarkeit und Residenz sind verschiedene Fragen. Der Control Node kann Festland-Hosts von überall über SSH erreichen und konfigurieren, aber Ihr Inventory (die Karte Ihrer Infrastruktur) und Ihre Ansible-Vault-Secrets leben, wo immer der Control Node läuft. Ist diese Maschine offshore, sind die Karte und die Secrets es auch, unabhängig davon, wo die Server sitzen, die sie konfiguriert. Residenz bestimmt sich danach, wo der Control Node, das Inventory und das Vault liegen, nicht danach, ob sie Ihre Flotte erreichen können.
Kann 21YunBox helfen, unser Ansible-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kartiert, welche Playbooks personenbezogene Daten tragen, was Ihr Vault hält und wo Ihr Control Node und Inventory heute liegen, und hilft Ihnen dann, den Control Node, das Inventory und das Vault auf ICP-gemeldeter Infrastruktur innerhalb des Festlands zu betreiben — und hält Ihre Infrastrukturkarte und Secrets ansässig, ohne Neuaufbau Ihrer Automatisierung. Melden Sie sich, um Ihr konkretes Setup durchzugehen.


