Mindeeは中国本土で使えるか:PIPLの越境移転・データの国内保存・センシティブデータのルール
Mindeeはフランス発の文書OCR APIで、文書をEUと米国のデータセンターでのみ処理し、中国本土のリージョンはありません。中国事業が読み取りのために送るパスポート・身分証・請求書は、それ自体が個人情報であり、しばしばセンシティブ(PIPL第28条の下での身分証番号や金融口座番号)です。したがってそれをオフショアで扱うことは、センシティブな個人データのPIPL上の越境移転です。国内保存・センシティブデータ・越境のリスクを、コンプライアンス起点で読み解きます。
Mindeeは中国本土で使えるか
中国事業がMindeeに読み取らせる文書——請求書・領収書、そして鋭いケースではパスポート・身分証・銀行取引明細——はそれ自体が個人情報であり、しばしば最もセンシティブな種類(身分証番号、金融口座番号)で、MindeeはそれをEUまたはUSのデータセンターでのみ処理し中国本土のリージョンはないため、それを扱うことはセンシティブな個人データのPIPL上の越境移転です。
Mindeeはフランス発の文書OCR/インテリジェント文書処理のAPIで、自身のドキュメントはID Cardモデルを“a critical component for use cases like identity verification, KYC, and onboarding”(本人確認・KYC・オンボーディングにとって重要なコンポーネント)と呼びます。身分証番号やパスポート番号は送る前に最小化できません。識別子こそが、文書を読み取らせるために送ったものだからです——そしてそのような識別子はPIPL第28条の下でのセンシティブな個人情報です。それをMindeeのEUまたはUSのゾーンへ振り向けることは、第29条の個別の同意を要する越境移転(第38〜40条)であり、自動承認・却下のオンボーディングのステップは第24条を発動させます。法令に沿った打ち手は、文書処理を中国国内に保ち、最小化し、個別の同意を取得し、中国向けのあらゆる面をICP備案することであって、オフショアのAPIを到達可能にすることではありません。
これは判定ではなくリスクの見取り図です——義務は何を処理するかと役割によって変わります。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ! 送る文書——身分証・パスポート・銀行取引明細——それ自体が個人データ
- ! それをオフショアで処理することは、センシティブな個人データのPIPL上の越境移転
- ✕ MindeeはEUまたはUSのデータセンターでのみ処理——中国本土のリージョンなし
- ! 身分証番号や銀行口座番号は最小化できない——送ったものそれ自体(第28条)
- ! 量が増えれば、重要データのルールとCACデータ越境評価も適用されうる
- ✓ 法令に沿った道:処理を中国国内に保ち、個別の同意を取得し、中国向けの面をICP備案
Mindeeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
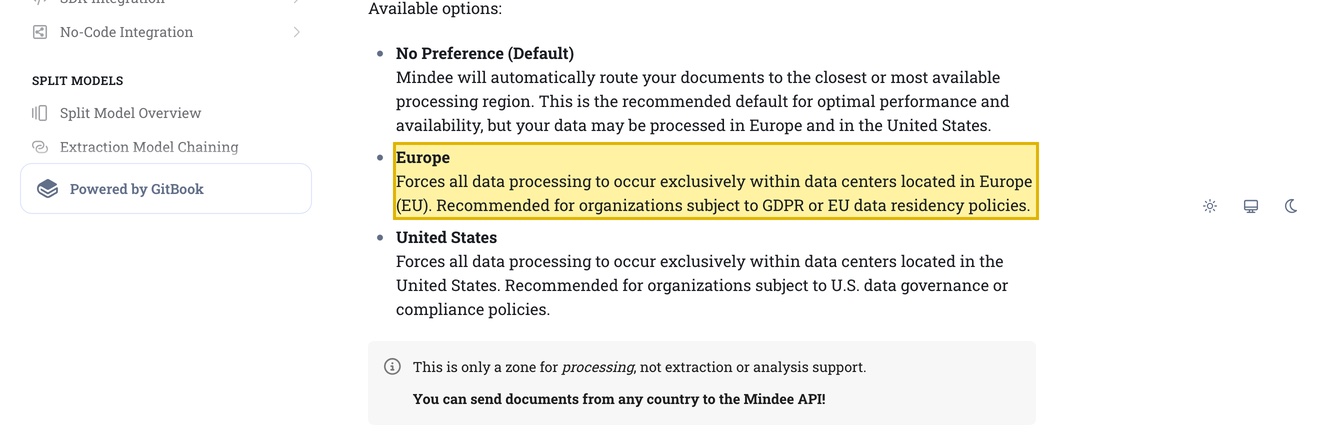
| MindeeはEUまたはUSのデータセンターでのみ文書を処理します——中国本土のリージョンはありません。Data Processing Policies は、“determines the geographic region where your document will be processed”(文書が処理される地理的な地域を決める)Processing Zone を与え、ヨーロッパ——“Forces all data processing to occur exclusively within data centers located in Europe (EU)”(すべての処理をEUのデータセンター内に限る)——とアメリカのみを提供します。既定のままでは“your data may be processed in Europe and in the United States”(データはヨーロッパとアメリカで処理されうる)。中国のオプションも、ホステッドAPIの顧客運用の中国国内版もないため、中国事業の文書はオフショアで処理されます。 | Mindee Docs — Data Processing Policies、2026-10-11 取得 |
| Mindeeに送るコンテンツそれ自体が個人情報であり——しばしば最もセンシティブな種類です。Mindeeの事前構築モデルは請求書・領収書・金融文書に加え、身分文書を読み取ります。自身のドキュメントは International ID Card モデルを“enables the automatic extraction of structured identity data from ID cards”(身分証から構造化された身分データの自動抽出を可能にする)、“a critical component for use cases like identity verification, KYC, and onboarding”とし、Passport モデルは“helps you parse structured passport data with accuracy”とし、Driver's License・Bank Statement・Bank Account Details のモデルもあります。抽出される身分証・パスポート・銀行口座の番号は最小化できません——それが入力だからです。 | Mindee Docs — Use cases overview、2026-10-11 取得 |
| 身分証番号・金融口座番号・生体情報は、PIPL第28条の下でのセンシティブな個人情報です。それらを扱うには個別の同意と事前の個人情報保護影響評価が必要であり(PIPL第28条・第29条)、第24条は、KYCやオンボーディングのフローが抽出から結果を自動で決めるとき、個人がもっぱら自動化された手段による判断を拒否することを認めます。センシティブな識別子こそが文書のコンテンツであるため、移転前に最小化も匿名化もできません。 | PIPL Articles 28, 29 & 24 — 21YunBox gov-doc、2026-10-11 取得 |
| 中国で収集した文書をEUまたはUSのリージョンで処理することは、取扱者が合法化しなければならない越境移転です。PIPL第38〜40条は、通知、移転メカニズム(CACの安全評価、CAC標準契約、または認証)、そしてセンシティブデータについて第29条の個別の同意を求めます。CIIOや大量取扱者は、サイバーセキュリティ法 第39条(旧第37条)の下で国内保存も負います。量が増えれば、身分・金融のデータは「重要データ」となりえ、CACデータ越境安全評価(英語)を必須にします。 | PIPL Articles 38–40 & CAC data-export assessment — 21YunBox gov-doc、2026-10-11 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月11日に確認しました。
中国本土でMindeeを運用するチームの本能は、APIが上海から応答するかを問うことです。それは中国の判断ではありません。Mindeeは文書OCRとインテリジェント文書処理のAPI——フランス発、パリで作られた——であり、読み取らせる文書を貴社が送ることで動きます。請求書、領収書、そして鋭いケースではパスポート、国際的な身分証、運転免許証、銀行取引明細。そのコンテンツ それ自体 が個人情報であり、しばしば最もセンシティブな種類——PIPL第28条が名指す身分証番号や金融口座番号——です。Mindeeは文書をヨーロッパまたはアメリカのデータセンターでのみ処理し、中国本土のリージョンも、ホステッドAPIの顧客運用の中国国内版もありません。したがって中国事業にとって本当の論点はこうです。コンテンツは最小化できないセンシティブな個人情報であること。それをオフショアへ送ることは、別個の、強化された同意を必要とするPIPL上の越境移転であること。自動化されたオンボーディングやKYCの判断は第24条を発動させること。そして、中国向けのあらゆるアップロードや本人確認の面がICP備案を負うこと。
中国でのMindee:ひと目で
| 決め手 | Mindee自身の言葉で——そして中国の法では |
|---|---|
| そこへ何を送るか | Mindeeはアップロードした文書を読み取ります。事前構築モデルは請求書・領収書・金融文書を、そして鋭いケースとして International ID Card、Passport、Driver's License、Bank Statement、Bank Account Details のモデルを扱います。Mindee自身のドキュメントはID Cardモデルを“a critical component for use cases like identity verification, KYC, and onboarding”(本人確認・KYC・オンボーディングのユースケースにとって重要なコンポーネント)と呼びます。読み取りのために送るコンテンツ *それ自体* が個人情報であり——身分証番号・パスポート番号・銀行口座番号は、その最もセンシティブな種類です。 |
| どこで動くか | オフショア。MindeeのProcessing Zoneの制御は文書をヨーロッパ(EU)またはアメリカのデータセンターへ振り向けます。既定のままでは“your data may be processed in Europe and in the United States”(データはヨーロッパとアメリカで処理されうる)。中国本土のリージョンも、ホステッドAPIの顧客運用の中国国内版もありません。したがって中国事業が送る文書は本土の外で処理されます——PIPL第38〜40条の下での個人情報の越境移転(数据出境)であり、センシティブデータには第29条が個別の同意を強化します。 |
| センシティブな個人情報の扉 | これは多くのレビューが見落とす半分です。身分証番号、パスポート番号、銀行口座番号は、PIPL第28条の下でのセンシティブな個人情報であり——別個の同意と事前の個人情報保護影響評価を求めます。それらは最小化も匿名化もできません。識別子こそが、文書を読み取らせるために送ったものだからです。白紙の書式テンプレートはセンシティブではありません。スキャンしたパスポートや身分証はそうです。 |
| 自動化された判断と国内保存 | フローがMindeeの抽出からオンボーディングやKYCのチェックを自動承認・自動却下するなら、それはPIPL第24条の下での自動化された意思決定です(個人は、もっぱら自動化された手段による判断を拒否できます)。重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法 第39条(旧第37条——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません)が、オフショアのリージョンでは満たせない国内保存義務を定めます。量が増えれば、大量の身分証・金融文書のデータは「重要データ」(重要数据)の問いと、必須のCACデータ越境安全評価をも提起しえます。 |
| 到達性は軸ではない | Mindeeのエンドポイントが本土から速く応答するかは運用上の問題で、判断ではありません。法令に沿った道は、中国の文書処理を中国国内に保つこと——ベンダーが提供する場合は中国国内/自己管理のデプロイ、中国に所在する処理経路、または中国で合法な国内の代替——国境を越えるものを最小化し、第29条の個別の同意を携え、中国向けのあらゆるアップロードや本人確認の面をICP備案の下で配信することです。21YunBoxはリスクを整理し、規制対象のデータを中国国内の経路へ国内化し、中国国内から配信します。 |
実際に何を送るのか——そしてなぜコンテンツがリスクなのか
Mindeeは貴社が投入するデータベースを保持するのではなく、手渡した文書を読み取り、フィールドを構造化JSONとして返します。したがってコンプライアンスの面は、何を送るかによって定義されます。Mindeeの事前構築モデルは請求書・領収書・金融文書に及び——そして鋭い縁として、身分・金融の文書に及びます。Mindee自身の言葉では、International ID Cardモデルは“enables the automatic extraction of structured identity data from ID cards”(身分証から構造化された身分データの自動抽出を可能にする)し、“a critical component for use cases like identity verification, KYC, and onboarding”(本人確認・KYC・オンボーディングのユースケースにとって重要なコンポーネント)です。Passportモデルは“Know Your Customer (KYC) process, onboarding flow, or document verification pipeline”(KYCプロセス、オンボーディングフロー、文書検証パイプライン)のために“helps you parse structured passport data with accuracy”(構造化されたパスポートデータを正確に解析する手助けをする)し、Driver’s License、Bank Statement、Bank Account Details のモデルもあります。
それが重要なのは、読み取らせるためにアップロードするコンテンツ それ自体 が個人情報であり——身分・金融の文書については最もセンシティブな種類だからです。パスポート番号、身分証番号、銀行口座番号は、リクエストの周りのメタデータではありません。それらがリクエストです。そのコンテンツはどこで処理されるのか。MindeeのData Processing Policiesは、“determines the geographic region where your document will be processed”(文書が処理される地理的な地域を決める)Processing Zoneの設定を与え、提供する地域はヨーロッパ(EU)とアメリカだけで、既定は“may be processed in Europe and in the United States”(ヨーロッパとアメリカで処理されうる)です。そのいずれも中国本土にはなく、MindeeはホステッドAPIの顧客運用の中国国内版を出荷しないため、中国事業にとって文書はオフショアで読まれます。MindeeのEUとUSのゾーン間でルーティングしても、移転を移設するだけで、処理を国内に持ってくることはありません。
扉——センシティブな個人データ、越境移転、自動化された判断
いったん中国で収集した文書が海外で処理されると、複数の中国法がそれが許されたかを決めます——そして身分・金融の文書については、それらが同時に開きます。
センシティブな個人情報——特徴的な扉。 Mindeeが抽出する身分証番号、パスポート番号、金融口座番号は、PIPL第28条の下でのセンシティブな個人情報であり、扱う前に個別の同意と事前の個人情報保護影響評価を求めます。おなじみの「移転前に最小化・非識別化する」という逃げ道はここでは効きません。センシティブな識別子こそが入力だからです——まさにそれを読み取るために文書を送ったのです。ある文書がセンシティブかは、それが何かによります。スキャンしたパスポートや身分証はそうであり、白紙の書式はそうではありません。
越境移転と個別の同意。 中国で収集した文書を、EUまたはUSで処理するサービスへ送ることは、PIPLの下での越境移転(数据出境)です。法はその義務を取扱者——処理者であるMindeeではなく、貴社の中国法人——に課します。第38〜40条は、通知、移転メカニズム(CACの安全評価、CAC標準契約、または認証)、そしてセンシティブデータについて第29条が強化する個別の同意を、そもそも収集するための第13条・第23条の根拠の上に求めます。
自動化された判断、国内保存、重要データ。 オンボーディングやKYCのフローがMindeeの抽出だけから結果——承認・却下・フラグ——を決めるなら、それはPIPL第24条の下での自動化された意思決定であり、個人はもっぱら自動化された手段による判断を拒否できます。重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法(英語)第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を課します。そして規模が増せば、大量の身分・金融文書のデータは、データ安全法の下での「重要データ」(重要数据)の問いを提起しえ、個人情報の量にかかわらず、何かが出ていく前にCACデータ越境安全評価(英語)を必須にします。これらのどれが適用されるかは、何を処理するか、そして役割によって変わります——所与の結論ではなく、評価すべきリスクです。
APIを呼べるかは問いではない——法令に沿った中国国内の処理こそが問いだ
そのリストにないものに注目してください。Mindeeが上海からどれだけ速く解析済みの請求書を返すか、あるいはそのオフショアのエンドポイントへの接続をどう滑らかにするか。それらは運用上の問いであり、追いかけても判断を外します。判断は、中国事業がMindeeに送る文書——それ自体が個人情報であり、しばしばセンシティブ——が、Mindeeが処理する場所で処理されることが許されるか、そしてどの同意と移転の根拠の下でか、です。
中国本土のリージョンのないAPIにとって、法令に沿った動きは、オフショアのエンドポイントを到達可能にすることではなく——中国の文書処理を中国国内の基盤に保つことです。Mindeeをグローバルの文書処理層として残しつつ、中国法人については規制対象の文書を中国に所在する処理経路——存在する場合は中国国内/自己管理のデプロイ、またはセンシティブなフローについては中国で合法な国内の代替——に保ち、国境を越えるものを最小化し、センシティブな識別子について第29条の個別の同意を携え、第24条の自動化された判断と重要データの義務を取り扱います。国内化とは、処理を中国国内の経路に保つことであり——いずれにせよ文書を人知れずオフショアへ送り出す仕組みでは決してありません。そのフローが支える中国向けのあらゆる面——文書アップロードのページ、KYCや検証のステップ、顧客オンボーディングのフォーム——は本土の公開サービスであり、ICP備案の義務を負い、法令に沿って中国国内から配信されます。
これはどれもMindeeが「遮断されている」「違法だ」という判定ではありません。リスクの見取り図です。ある文書や画像がセンシティブか「重要データ」かは、何を処理するかと業種によって変わり、個別の同意・移転メカニズム・国内保存・重要データの分類とデータ越境評価・ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人・取扱データ量・中国法上の役割によって変わります——中国事業がそれに依存する前に、専門家と確定させるべき具体です。
法令に沿った経路——把握し、国内化し、届ける
中国事業向けに文書処理APIを運用する法令適合の道があり、それには形があります。
まず、把握(Map):当社の中国チームが、中国法人がMindeeに送るもの——請求書・領収書・金融文書、そして身分文書(パスポート、身分証、運転免許証、銀行取引明細)——を棚卸しし、そのどれがセンシティブな個人情報(身分証番号、金融口座番号)かを旗立てし、どこで処理されるか(中国本土のリージョンはないのでEUまたはUSのMindeeゾーン)、そのいずれかが「重要データ」か、そしてフローが第24条の下での自動化された判断を行うかを記録します。法的な結論は専門家と確定し、当社はそれに供する技術的な全体像を構築します。
次に、国内化(Localize):中国の文書処理を中国国内に保つお手伝いをします——センシティブなフローと身分文書のフローについて、中国に所在する処理経路または中国で合法な国内の代替を用い、国境を越えるものを最小化し、第13条・第23条の通知と同意、そしてセンシティブデータについて第29条の個別の同意を整え、第24条と重要データの義務を取り扱います。その一方で、Mindeeは他のすべての場所でグローバルの文書層のまま残します。国内化とは、処理を中国国内の経路に保つことであり、文書を人知れずオフショアへ移すことでは決してありません。
そして、配信(Deliver):そのフローが支える中国向けの面——文書アップロードのページ、KYCや検証のステップ、オンボーディングのフォーム——はICP備案(备案)の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxは、すでに運用中のものの前段に21YunBox Optimizerを置き、作り直しも再プラットフォーム化もなしに、中国国内でそれらを配信します。そうしてサービスは、中国の利用者に向けて合法かつ法令適合で動きます。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。当社は、すでに運用中のスタックの競合ではなく、法令適合のオーバーレイでありパートナーです。
関連する読み物:
よくあるご質問
Mindeeは中国ユーザーの文書を中国で処理しますか?
いいえ。Mindee自身の Data Processing Policies によれば、Processing Zone はヨーロッパ(EU)またはアメリカのみを提供し、既定は両者の間でルーティングします。そのいずれも中国本土にはなく、ホステッドAPIの顧客運用の中国国内版もありません。したがって中国事業がMindeeに送る文書はオフショアで処理されます。
中国でMindeeを使うのは違法ですか?
本質的には違いません。問題は、送る文書——パスポート・身分証・銀行取引明細——が個人情報であり、しばしばPIPL第28条の下でセンシティブであること、そしてそれをEUまたはUSのリージョンで処理することが、通知・個別の同意・移転メカニズムを要する越境移転であることです。国内保存、重要データの分類、CACデータ越境評価にも直面するかは、何を処理するか、取扱データ量、役割によって変わります。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください。
21YunBoxは、当社のMindeeの構成を中国で法令適合にできますか?
はい。当社の中国チームが、文書フローのセンシティブデータ・越境・自動化された判断のリスクを整理し、中国の文書処理を中国国内の経路——中国に所在する処理経路、またはセンシティブなフローについては中国で合法な国内の代替——に、第29条の個別の同意とともに保つお手伝いをし、中国向けのあらゆるアップロードや本人確認の面に必要な、法令適合のICP備案済み中国国内配信を立ち上げます。個別のケースを一緒に整理しますので、お問い合わせください。


