Google Document AIは中国本土で使えるか:PIPLの越境移転・データの国内保存・センシティブデータのルール
Google Document AIに読み取らせる請求書・契約書、そして——鋭い例として——スキャンした身分証・パスポート・銀行カードは、それ自体が個人情報であり、身分証番号や金融口座番号はPIPL第28条のセンシティブ情報です。Googleは中国本土のリージョンを運用しないため、それらの処理はセンシティブな個人データの越境移転になります。国内保存・センシティブデータ・越境のリスクを、コンプライアンス起点で読み解きます。
Google Document AIは中国本土で使えるか
中国の事業がGoogle Document AIに読み取らせる文書——請求書・契約書、そして鋭い例であるスキャンした身分証・パスポート・銀行カード——は、それ自体が個人情報であり、身分証番号や金融口座番号は最小化できないセンシティブデータです。Googleは中国本土のリージョンを運用しないため、各ページはオフショアで処理されます:センシティブな個人データのPIPL上の越境移転です。
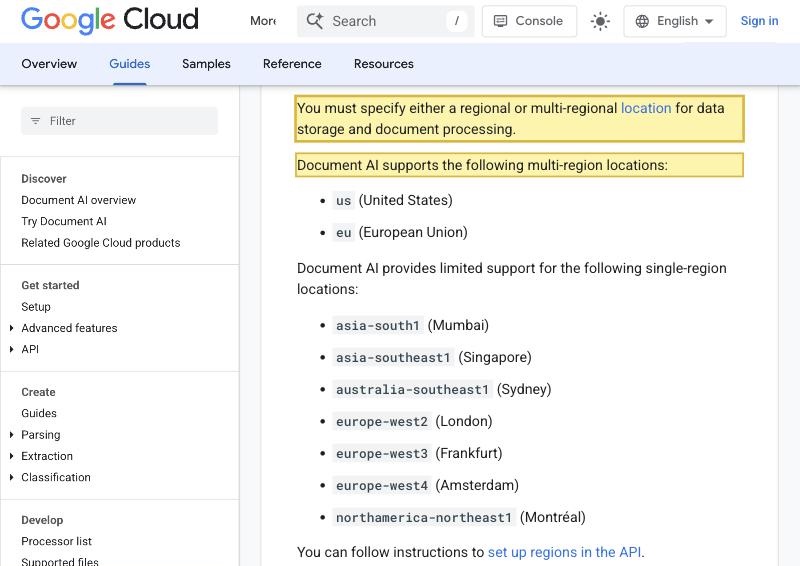
Document AIはマネージドの、クラウド専用のOCR・文書処理サービスで、自社のリージョンページは米国・EUのマルチリージョンといくつかのオフショアのシングルリージョンのみを提供し、中国本土の所在地はありません。抽出する身分証番号や口座番号こそが、読み取らせるために送ったものなので、匿名化できません——PIPL第28条のセンシティブな個人情報であり、それを送り出すことは越境移転(第38〜40条、第29条の個別の同意を伴う)です。法令に沿った打ち手は、文書処理を中国国内の、中国に所在する、またはライセンスを得た国内の経路に留め、国境を越えるものを最小化し、個別の同意を取得し、文書を取得する中国向けのアップロード・照合の面をICP備案することであって、オフショアのAPIを到達しやすくすることではありません。
ある文書がセンシティブか「重要データ」かは、何を処理するかと業種によって変わるので、具体は専門家と確定してください。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ Google Document AIに中国本土のリージョンはない。文書はオフショアで処理される
- ! OCRする身分証・パスポート・銀行カードは第28条のセンシティブな個人情報
- ! 中国の文書をオフショアへ送ることはPIPL上の越境移転(第38〜40条+第29条)
- ! CIIOや大量取扱では、CSL第39条(旧第37条)とCACのデータ越境評価が適用
- ✓ 21YunBoxは処理を中国国内に留め、第29条の同意を取得し、面をICP備案する
Google Document AIの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
Google Document AIに中国本土のリージョンはありません。Googleのリージョンのドキュメントは“specify either a regional or multi-regional location for data storage and document processing”(データ保存と文書処理のためにリージョナルまたはマルチリージョナルの所在地を指定する)よう求め、us(米国)と eu(EU)のマルチリージョン、加えてオフショアのシングルリージョン(シンガポール、フランクフルト、モントリオールほか)のみを挙げます。したがって中国の事業の文書はオフショアで処理されます。 | Google Cloud — Document AI regions(cloud.google.com)、2026-10-11 取得 |
| 選ぶ所在地が、文書の保存と処理の場所を規律します。Document AIはマネージドのクラウドサービスで、顧客がデプロイできるオンプレミス版ではありません。処理はGoogleの一覧から選んだオフショアのリージョンで実行されるため、中国で収集した文書に中国国内のGoogle Cloud経路はありません。 | Google Cloud — Document AI regions(cloud.google.com)、2026-10-11 取得 |
| 身分証番号と金融口座番号はセンシティブな個人情報です。PIPL第28条の下で、センシティブな個人情報(身分証番号・金融口座番号・生体情報を含む)には、個別の特定の同意と事前の影響評価が必要です。OCRするまさにそのフィールドであるとき、それは匿名化できず、それを送り出すことは第38〜40条の下での越境移転(第29条の個別の同意を伴う)です。 | 21YunBox — 中国個人情報保護法(PIPL)、2026-10-11 取得 |
| 量が増えると、中国国内保存とCACのデータ越境評価が適用されえます。重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)が中国国内保存を求め、量や機微性が閾値を越えれば、移転にCACのデータ越境安全評価(英語)が必要で、大量のスキャン文書のコーパスは「重要データ」の問いを生じさせえます。 | 21YunBox — 中国データ越境安全評価弁法、2026-10-11 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月11日に確認しました。
中国本土の事業にとって、Google Document AIについて確定すべき問いは、APIが国の内側から答えるかではありません——読み取らせる文書が実際に何であり、どこで処理されるか、です。Document AIはOCRとインテリジェント文書処理のサービスです。ファイル——請求書、契約書、鋭い例ではスキャンした身分証・パスポート・銀行カード——をアップロードすると、フィールドを抽出します。そのコンテンツ自体が個人情報であり、KYCや財務のワークフローでは最も機微な種類です。身分証番号や金融口座番号は最小化できないセンシティブな個人情報です。それこそが、文書を読み取らせるために送ったまさにそのものだからです。Document AIはマネージドのGoogle Cloudサービスとして動き、Googleは中国本土のリージョンを運用しません——自社のリージョンページは米国・EUのマルチリージョンといくつかのオフショアのシングルリージョンのみを提供します。したがって複数の義務が同時に効きます。匿名化できないセンシティブな個人情報(第28条)、個別の同意を要するPIPL上の越境移転(第38〜40条、第29条)、抽出が結果を駆動する場合の自動意思決定の問い(第24条)、重要情報インフラ取扱者または大量取扱者の国内保存、そして文書を収集するあらゆる中国向けの面についてのICPです。
中国でのGoogle Document AI:ひと目で
| 決め手 | Google Document AI自身の言葉で——そして中国の法では |
|---|---|
| 何を送るか | Document AIはアップロードする文書——請求書・契約書、鋭い例ではスキャンした身分証・パスポート・運転免許証・銀行カード——を読み取ります。コンテンツ自体が個人情報です。身分証番号や金融口座番号は「最小化」できません。それこそが、文書を読み取らせるために送ったまさにそのフィールドだからです。 |
| どこで動くか | Document AIはマネージドのGoogle Cloudサービスです。そのリージョンページは“must specify either a regional or multi-regional location for data storage and document processing”(データ保存と文書処理のためにリージョナルまたはマルチリージョナルの所在地を指定しなければならない)とし、us(米国)とeu(EU)のマルチリージョン、加えてオフショアのシングルリージョン(シンガポール、フランクフルト、モントリオールほか)のみを挙げます。中国本土のリージョンはありません。中国で収集した文書をそこへ送ることは個人情報の越境移転(PIPL第38〜40条・第29条、数据出境)です。 |
| センシティブな個人情報の扉 | PIPL第28条の下で、身分証番号・金融口座番号・生体情報はセンシティブな個人情報です。その処理と移転には、個別の特定の同意と事前の個人情報保護影響評価(PIPIA)が必要です。身分証番号は匿名化できません——それが入力だからです。 |
| 自動意思決定&国内保存 | 抽出されたデータが自動的な結果——KYCの可否、請求書の消込——を駆動する場合、それは自動意思決定(PIPL第24条)です。CIIOや大量取扱者には中国国内保存が適用され、量や機微性が閾値を越えれば、移転自体にCACのデータ越境安全評価が必要で、大量のスキャン文書は「重要データ」(重要数据)の問いを生じさせます。 |
| 軸 | 到達性は問いではありません。法令に沿った打ち手は、中国由来の文書処理を中国国内——中国に所在する、またはライセンスを得た国内の文書処理サービス——に留めること、第29条の個別の同意を伴って、です。オフショアのエンドポイントを速くすることではありません。文書を取得する中国向けのアップロード・照合の面もICP備案の義務を負い、中国国内からの配信を必要とします。 |
実際に何を送るのか——そしてなぜコンテンツがリスクなのか
Document AIは文書処理のサービスです。ファイルをGoogle Cloudのエンドポイントにアップロードすると、構造化されたフィールドが返ります。出力が整ったJSONなので、プライバシーの問いは結果についてだと思い込みがちです。そうではありません。各リクエストで移動するのは文書そのもの——そしてDocument AIを買う価値のあるワークフローでは、その文書は請求書、契約書、あるいは本人確認や財務ではスキャンした身分証・パスポート・運転免許証・銀行カードです。抽出されたフィールドは捨てられますが、身分証番号や口座番号は送信を取り消せず、しかもそれがページをアップロードした理由そのものです。空のテンプレートはセンシティブではありません。署名済みのKYCパケットはそうです。機微性は何を処理するかで決まります。
その文書はどこへ行くのか。Document AIはGoogle Cloudのリージョンで動き、Googleは中国本土にリージョンを持ちません。自社のリージョンのドキュメントはデータ保存と文書処理の所在地を選ぶよう求め、us(米国)と eu(EU)のマルチリージョン、加えてオフショアのシングルリージョンの短いリストのみを提供します。中国の利用者に提供するためにそのどれを選んでも、文書は国を出ます。Document AIはマネージドのクラウドサービスとしてのみ提供され——顧客がデプロイできるオンプレミス版ではない——ので、処理は選んだオフショアの所在地で起き、本土の内側に置けるハードウェア上では起きません。だからこそ、Document AIの自前ホストの写しではなく、中国に所在する、またはライセンスを得た国内の文書処理の経路が、正直な中国国内の選択肢になります。
扉——センシティブな個人データ、越境移転、そして自動意思決定
データそのものから始めましょう。PIPL第28条の下で、身分証番号・金融口座番号・生体特徴はセンシティブな個人情報です。Document AIのパイプラインが読み取るために存在する身分証や銀行カードはまさにその集合にあり、抜け出す匿名化はできません。身分証番号こそが入力だからです。センシティブな個人情報の処理と移転には、個別の特定の同意と事前の個人情報保護影響評価(PIPIA)が必要です——中国の個人情報保護法(PIPL)を参照。
文書は本土の外で処理されるため、それをDocument AIへ送ることは個人情報の越境移転です。PIPL第38〜40条は義務を取扱者である貴社に課し——Googleにではなく——通知、機能を使う同意とは別の個別の同意(センシティブな個人情報については第29条で補強)、そして合法な移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。
さらに二つの扉が開きえます。抽出されたデータが自動的な結果——KYCの可否、請求書の消込、申請者の照合——を駆動する場合、それはPIPL第24条の下での自動意思決定で、データ主体に説明を求める権利と、もっぱら自動的な手段による決定を拒む権利を与えます。そしてその下に国内保存が座ります。重要情報インフラ運営者、または取扱量の閾値を越える取扱者は、中国で収集した個人情報を本土内に保存しなければなりません——PIPL第40条とあわせてサイバーセキュリティ法(英語)第39条(旧第37条——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません)。量や機微性が閾値を越える場合、移転自体に、進める前にCACのデータ越境安全評価(英語)が必要で、大量のスキャン文書のコーパスはデータ安全法の下での「重要データ」の問いを生じさせえます。これはどれも、結果がどれだけ速く返るかの話ではありません。
APIを呼べるかは問いではない——法令に沿った中国国内の処理こそが問いだ
打ち手は、オフショアのエンドポイントを速く・より到達しやすくすることではありません。中国由来の文書の輸出をやめ、同意済みの中国国内の経路で処理することです。Document AIは顧客がデプロイできるオンプレミス版のないマネージドのクラウドサービスであるため、正直な中国国内の選択肢は、Document AIの自前ホストの写しではなく、中国に所在する、またはライセンスを得た国内の文書処理サービス——OCRと抽出をデータを本土に留めたまま行うプロバイダー——です。その傍らで、義務は文書とともに動きます。第29条の個別の同意を取得し、PIPIAを実施し、取得・保持するものを最小化し——抽出が結果を駆動する場合は——第24条の自動意思決定の権利を扱います。してはならないのは、文書をオフショアへ送り出しながら国内だと称する経路を作ることです。ある文書や画像がセンシティブか「重要データ」かは、何を処理するかと業種によって変わるので、これは判定ではなくリスクの見取り図です——具体は専門家と確定させてください。
法令に沿った経路——把握し、国内化し、届ける
中国の利用者に向けて文書処理を合法的に運用する道があり、それには明確な形があります。中国由来の文書は国の内側から同意済みの基盤で処理され、身分証番号や口座番号はそれがそうであるセンシティブなデータとして扱われ、それらを収集する中国向けの面自体が備案・配信されます。21YunBoxが担うのはその基盤であり、助言以上のものです。当社の中国チームは三つを行います。どんな文書・画像がサービスへ流れるか——誰の身分証・口座・記録を運ぶか、第28条の下でどのフィールドがセンシティブか、どこで処理され、そのいずれかが「重要データ」か、抽出が第24条の自動意思決定を行うか、そして合法な根拠(個別の同意、PIPIA、移転メカニズム)を欠くのはどこか——を**把握(Map)します。処理を中国国内の経路——中国に所在する、またはライセンスを得た国内の文書処理サービス——へ国内化(Localize)し、文書が輸出されず本土に留まるようにして、同意・最小化・保持を正しく扱います。そして文書を取得する中国向けのアップロード・照合の面を、すでに運用中のスタックの前段で、ICP備案済みの中国国内のインフラ——21YunBox Optimizer——上で配信(Deliver)**します——作り直しも再プラットフォーム化もなしに。
その結果が、中国の利用者に向けて合法かつ法令適合で動く文書処理の機能です。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。これは合法で、データが中国に所在する中国国内のデプロイであり、サービスが本土で提供されない場合は、オフショアに手を伸ばすのではなく、ライセンスを得た国内の同等物へ国内化します。
関連する読み物:
よくあるご質問
Google Document AIに中国本土のリージョンはありますか?
いいえ。GoogleのDocument AIのリージョンのドキュメントは us(米国)と eu(EU)のマルチリージョン、加えてシンガポール・フランクフルト・モントリオールなど一握りのオフショアのシングルリージョンのみを提供し——中国本土のリージョンはありません。顧客がデプロイできるオンプレミス版のないマネージドのクラウドサービスなので、中国の事業の文書は選んだオフショアの所在地で処理されます。中国で収集した文書をそこへ送ることは個人情報のPIPL上の越境移転(第38〜40条)であり、データがセンシティブな場合は第29条の個別の同意で補強されます。
当社は請求書と身分証をOCRするだけです——それは本当にセンシティブな個人情報ですか?
しばしば、はい。請求書の明細は通常のものかもしれませんが、KYCや財務のパイプラインが抽出する身分証番号・パスポート番号・銀行カード番号は、PIPL第28条の下でのセンシティブな個人情報で、個別の特定の同意と事前の個人情報保護影響評価を要します。身分証番号は最小化・匿名化できません。文書を読み取らせるために送ったフィールドだからです。空の様式はセンシティブではありません。署名済みのKYCパケットはそうです——機微性は何を処理するかと業種によって変わり、だからこそ専門家に確認すべきリスクです。
中国における文書処理の、法令に沿った中国国内の経路は?
処理を中国の内側に留めることです。Document AIは中国本土のリージョンも顧客がデプロイできるオンプレミス版も持たないため、中国由来の文書を中国に所在する、またはライセンスを得た国内の文書処理サービスへ回してファイルを本土に留め、第29条の個別の同意を取得し、PIPIAを実施し、取得・保持するものを最小化し——抽出が自動的なKYCや請求の決定を駆動する場合——第24条の自動意思決定の権利を扱います。文書を取得する中国向けのアップロード・照合の面にはICP備案と中国国内からの配信が必要です。21YunBoxはリスクを整理し、中国国内の経路へ国内化し、面を中国国内で配信します——作り直しなしに。これは合法で、データが中国に所在する中国国内のデプロイであって、誰かの規約を逃れるための手段ではありません。


