Veriff fonctionne-t-il en Chine ? Résidence des données biométriques et de pièce d'identité, informations personnelles sensibles et transfert transfrontalier (PIPL)
Veriff vérifie les personnes en capturant leur pièce d'identité officielle et un scan biométrique du visage — alors pour la Chine continentale, la question n'est pas de savoir si cela se charge, c'est la résidence des données et les informations personnelles sensibles. L'addendum de traitement des données (DPA) de Veriff maintient les données qu'il traite à l'intérieur de l'Espace économique européen, sans région en Chine continentale, ce qui transforme les données biométriques et de pièce d'identité qu'il collecte auprès de vos utilisateurs chinois en un transfert transfrontalier d'informations personnelles sensibles au sens de la PIPL — avec une éventuelle évaluation de sécurité des exportations de données de la CAC, une obligation de stockage sur le territoire pour un OIIC ou un responsable traitant de gros volumes, et aucune assise pour une déclaration ICP. Un regard « conformité d'abord » sur l'exposition en matière d'IP sensibles, de transfert transfrontalier et de résidence des données, et sur la voie légale sur le territoire.
Veriff fonctionne-t-il en Chine ?
Atteindre Veriff n'est pas le test. Veriff vérifie les personnes en capturant leur pièce d'identité officielle et un scan biométrique du visage — alors pour la Chine continentale, la question est de savoir si ces données sensibles étaient autorisées à quitter le pays, et où elles viennent reposer.
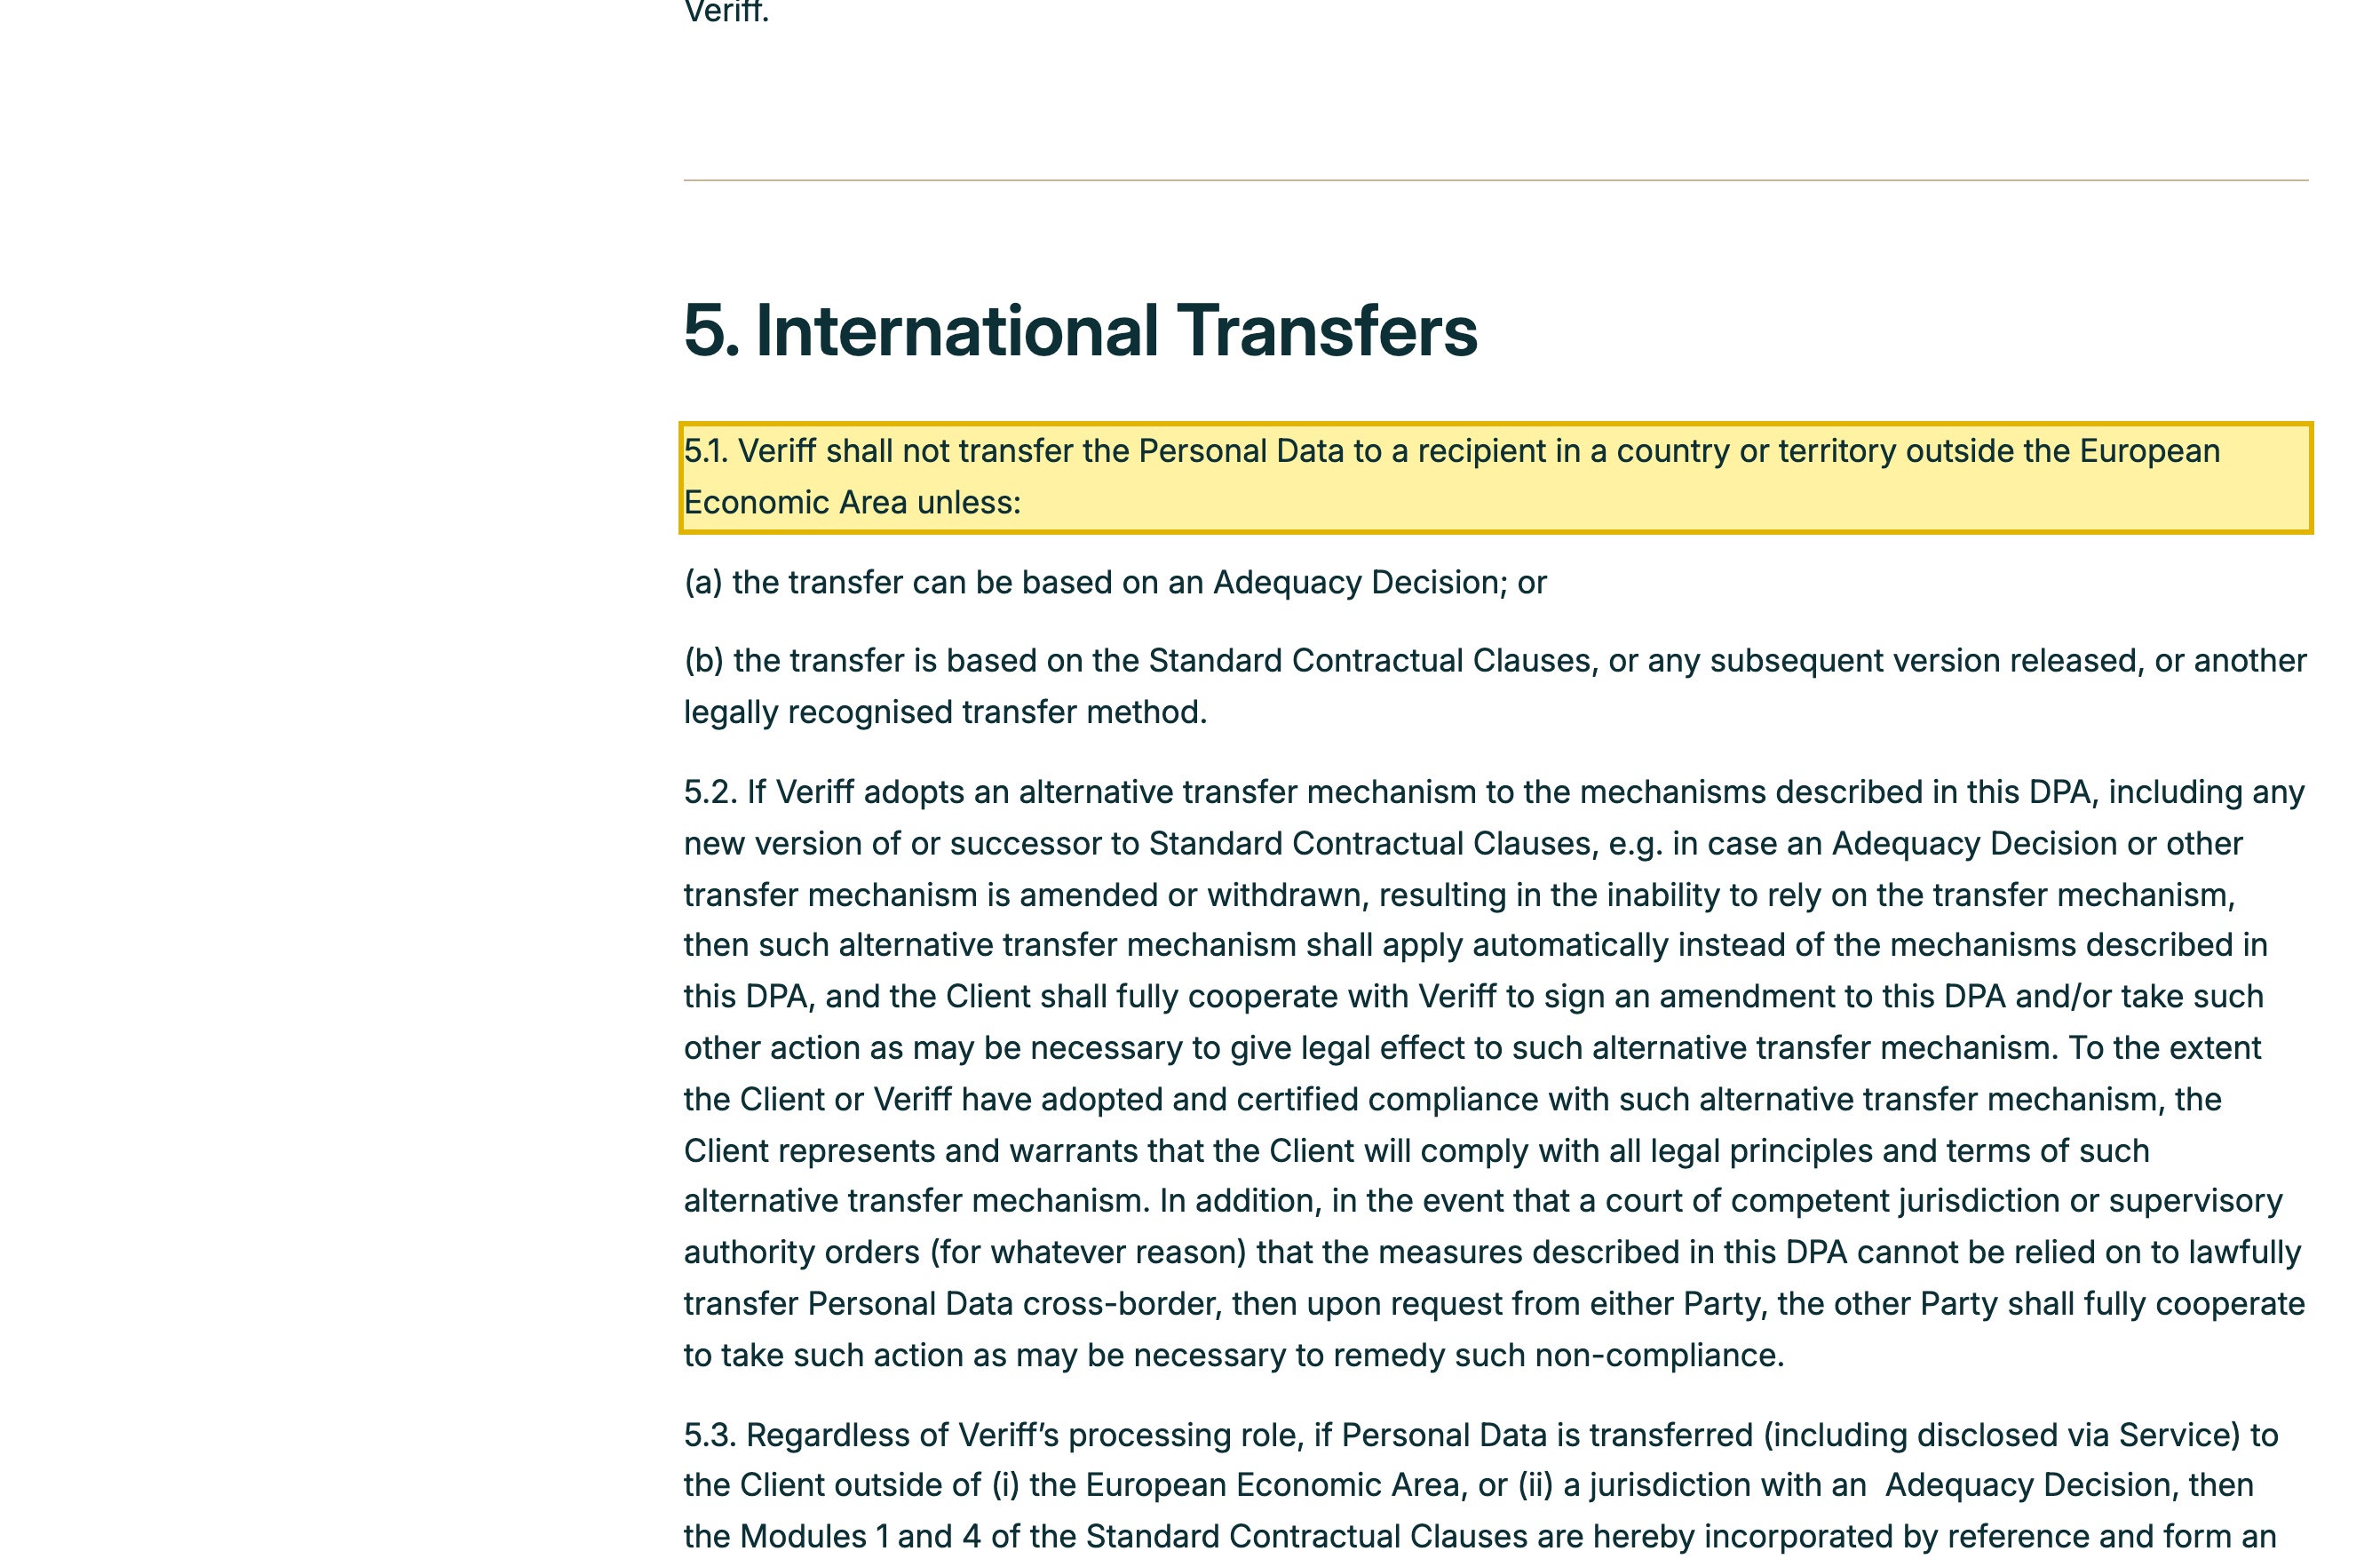
Veriff est un sous-traitant basé en Estonie, et son propre addendum de traitement des données indique qu'il “shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area” en l'absence d'une décision d'adéquation ou des clauses contractuelles types. Les scans du visage et images de pièce d'identité qu'il collecte sont, selon les propres mots de Veriff, des données qui “may be considered biometric data and/or sensitive Personal Data” — de sorte que les envoyer vers un locataire EEE est un transfert transfrontalier d'informations personnelles sensibles au sens de la PIPL (information, un consentement distinct et un mécanisme de transfert ; articles 28, 38 à 40), qui à grande échelle peut exiger une évaluation de sécurité des exportations de données de la CAC avant tout départ. Pour un OIIC ou un responsable traitant de gros volumes, il y a une obligation de stockage sur le territoire (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)), et une page de vérification tournée vers la Chine servie depuis l'intérieur du continent a besoin d'une déclaration ICP liée à un hôte du continent que Veriff ne propose pas. Le tableau ci-dessous reprend les propres termes de Veriff face à la règle que chaque ligne déclenche.
Ceci est une carte des risques, pas un verdict — ce que vous devez dépend de vos volumes de données, du caractère sensible des données d'identité, de votre rôle de responsable et de l'identité de vos utilisateurs, et cela mérite d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Les scans du visage et images de pièce d'identité sont des informations personnelles sensibles au sens de la PIPL
- ! Le DPA de Veriff garde les données dans l'EEE — un transfert transfrontalier hors de Chine
- ✕ Veriff ne nomme aucune région d'hébergement en Chine continentale
- ! Le biométrique transfrontalier à grande échelle peut déclencher une évaluation de sécurité des exportations de la CAC
- ! Les OIIC / responsables de gros volumes doivent un stockage sur le territoire que Veriff ne peut fournir
- ! Une page de vérification tournée vers la Chine servie sur place a besoin d'une déclaration ICP que Veriff ne peut ancrer
Ce que la documentation officielle de Veriff dit de la Chine
| Fait | Source primaire |
|---|---|
| Le propre contrat de Veriff garde les données à l'intérieur de l'EEE — pas en Chine. L'addendum de traitement des données de Veriff indique qu'il “shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area” sauf si “the transfer can be based on an Adequacy Decision” ou “the transfer is based on the Standard Contractual Clauses.” La Chine continentale est hors de l'EEE et ne bénéficie d'aucune décision d'adéquation de l'UE, de sorte que les données d'identité que Veriff traite pour vos utilisateurs chinois viennent reposer à l'étranger — un transfert transfrontalier d'informations personnelles au sens de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40). | Veriff Data Processing Addendum (ver-sdpa-2301) §5.1, consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Veriff signale lui-même ce qu'il capture comme biométrique et sensible. Son avis de confidentialité indique que le service collecte des “photographs taken from you and your document” et dérive des “face scans and other measurements” qui “may be considered biometric data and/or sensitive Personal Data.” Au titre de la PIPL, les caractéristiques biométriques et les données de pièce d'identité officielle sont des informations personnelles sensibles (article 28) — leur traitement exige un consentement spécifique et distinct, une nécessité démontrée et une étude d'impact relative à la protection des informations personnelles (articles 29 et 55), autant d'éléments qui incombent à vous en tant que responsable. | Veriff Privacy Notice §§4.1–4.2, consulté le 2026-10-09 ; PIPL articles 28 à 29, 55 |
| L'infrastructure de Veriff est centrée sur AWS et l'EEE, sans empreinte en Chine. Sa page Security & Compliance indique “Backups are stored and encrypted in AWS servers” et que “Veriff has obtained and maintains ISO/IEC 27001:2022 Certification” et “is compliant with SOC 2 Type II, GDPR and has obtained Cyber Essentials certification” — des cadres mondiaux et EEE, aucun d'eux n'étant une région d'hébergement en Chine continentale. Sans région sur place proposée, il n'y a aucune ressource du continent sur laquelle faire vivre les données biométriques et de pièce d'identité de vos utilisateurs chinois, et aucune contre quoi ancrer une déclaration ICP. | Veriff Security & Compliance, consulté le 2026-10-09 |
| Les données biométriques sensibles à grande échelle peuvent forcer un examen de sécurité gouvernemental — et pour certains responsables doivent rester en Chine. Un transfert transfrontalier d'informations personnelles sensibles, ou d'informations personnelles au-dessus des seuils réglementaires, peut exiger une évaluation de sécurité des exportations de données de la CAC (数据出境安全评估) avant tout départ du pays. Et là où le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles à grande échelle, les données collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)) — une obligation qu'un magasin d'identités EEE ne peut satisfaire. | PIPL articles 38 à 40 ; loi sur la cybersécurité, article 39 (anciennement l'article 37) ; Mesures de la CAC pour l'évaluation de sécurité des transferts de données sortants, consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une entreprise qui intègre ou vérifie par KYC des utilisateurs en Chine continentale, le premier réflexe avec Veriff est de se demander si le flux de vérification se charge depuis l’intérieur du pays. C’est la mauvaise première question. Veriff vérifie une personne en capturant une image de sa pièce d’identité officielle et un scan de son visage, puis en rapprochant les deux — et pour la Chine, la décision n’est pas de savoir si ce flux est accessible, mais si les données sensibles qu’il collecte étaient autorisées à quitter le pays, et où elles viennent ensuite reposer. Ce sont des questions de droit chinois, et elles se situent en amont de la latence. Veriff règle la moitié « résidence » dans sa propre documentation.
Veriff est un prestataire de vérification d’identité basé en Estonie, et il n’exploite aucune infrastructure de vérification à l’intérieur de la Chine continentale. Son propre addendum de traitement des données (DPA) fixe l’Espace économique européen comme la limite pour les données personnelles qu’il traite, et sa page de sécurité ne pointe que vers AWS et vers des certifications EEE et mondiales — sans aucun site du continent à choisir. Dès l’instant où l’image de pièce d’identité, les photographies et le scan du visage d’un utilisateur chinois sont traités dans cet environnement à l’étranger, vous avez effectué un transfert transfrontalier (数据出境) de ce qui est, selon les propres mots de Veriff, des “biometric data and/or sensitive Personal Data,” et une partie plus stricte du droit chinois décide si c’était permis.
Veriff en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Veriff — et au regard du droit chinois |
|---|---|
| Ce que c'est | Veriff est un service de vérification d'identité (eKYC) : il permet à un client de “verify your identity document e.g. driver's license, passport or ID card,” capture des “photographs taken from you and your document,” et dérive des “face scans and other measurements” pour rapprocher une personne de son document. Il détient un enregistrement étroitement identifiant d'une personne réelle — ses papiers d'identité et son visage. |
| Est-ce accessible depuis le continent ? | L'accessibilité est une affaire opérationnelle, pas la décision Chine, et cette page ne publie aucun chiffre de latence pour elle. Même un flux de vérification qui répond instantanément peut être non conforme — ce qui gouverne, c'est où vont les données et si elles avaient une base légale pour quitter la Chine. |
| Où résident les données ? | Dans l'EEE. Le DPA de Veriff indique qu'il “shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area” en l'absence d'une décision d'adéquation ou des clauses contractuelles types ; sa page de sécurité indique “Backups are stored and encrypted in AWS servers.” Son autorité chef de file est l'inspection estonienne de la protection des données. Il n'y a aucune région en Chine continentale. |
| Ce qui est collecté est une IP sensible | Veriff indique lui-même que les scans du visage et les données de document qu'il extrait “may be considered biometric data and/or sensitive Personal Data.” Au titre de la PIPL, les caractéristiques biométriques et les données de pièce d'identité officielle sont des informations personnelles sensibles (article 28) : leur traitement exige un consentement spécifique et distinct, une nécessité démontrée et une étude d'impact relative à la protection des informations personnelles. |
| Collecter des données chinoises dedans | Charger l'image de pièce d'identité et le scan du visage d'un utilisateur chinois dans un locataire EEE est un transfert transfrontalier (数据出境) au sens de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Parce que les données sont sensibles et biométriques, un transfert à grande échelle peut exiger une évaluation de sécurité des exportations de données de la CAC ; un OIIC ou un responsable traitant de gros volumes doit en outre un stockage sur le territoire au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité qu'une région à l'étranger ne peut satisfaire. |
| Servir le public | Une page d'intégration ou de vérification tournée vers la Chine réellement servie à des visiteurs du continent depuis l'intérieur de la Chine a besoin d'une déclaration ICP liée à une ressource d'hébergement sur le continent. Veriff ne nomme aucune région du continent, donc il n'a rien de propre contre quoi déclarer. |
| La voie légale | Maintenir la vérification d'identité Chine sur le territoire — une voie de vérification consentie, sur place (une option KYC nationale déclarée à la CAC ou agréée) qui traite et stocke les données biométriques et de pièce d'identité sur le continent — tandis que Veriff continue de servir vos autres marchés, et diffuser la surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Disponibilité : accessible ou non, la résidence est la décision
La position de Veriff vis-à-vis de la Chine est fixée dans sa propre documentation, non par un test au chargement. Son DPA trace la ligne à l’Espace économique européen, et sa page Security & Compliance ne nomme qu’AWS et des cadres EEE/mondiaux — “Veriff has obtained and maintains ISO/IEC 27001:2022 Certification,” et “Veriff is compliant with SOC 2 Type II, GDPR and has obtained Cyber Essentials certification.” Rien de tout cela n’est une empreinte d’hébergement en Chine continentale.
Ainsi, « le widget de vérification peut-il atteindre Veriff depuis Shanghai ? » est le mauvais test. La vraie question est de savoir où résident les données de pièce d’identité et de visage qu’il capture auprès de vos utilisateurs chinois, et si elles étaient autorisées à quitter le pays — c’est pourquoi cette page ne publie aucun chiffre de latence ou d’accessibilité de première main en Chine pour Veriff : la vitesse n’est pas l’axe d’une décision qui repose sur la résidence, la sensibilité et le consentement. Une tentation mérite d’être nommée : lorsqu’un appel de vérification transfrontalier depuis le continent est irrégulier, l’instinct est de forcer son passage par un expédient réseau. 21YunBox n’utilise ni ne suggère aucun contournement de ce type — c’est à la fois un risque de conformité et hors de propos. La question productive est de savoir comment maintenir d’emblée les données d’identité Chine sur une assise légale.
Ce que Veriff détient est une information personnelle sensible — le consentement se superpose
C’est ici qu’un fournisseur de vérification d’identité diffère d’un outil SaaS ordinaire. Toute la fonction de Veriff est de collecter les données les plus identifiantes qu’une personne possède : des “photographs taken from you and your document,” et des “face scans and other measurements” qui en sont dérivés pour “compare the End-User’s face to identity document photos.” Veriff indique lui-même que ces données extraites “may be considered biometric data and/or sensitive Personal Data,” et au titre de la loi sur la protection des informations personnelles chinoise, cette qualification pèse. Les caractéristiques biométriques et les données de pièce d’identité officielle sont des informations personnelles sensibles (article 28 de la PIPL), et le traitement d’IP sensibles exige plus qu’un accord général à vos conditions : un consentement spécifique et distinct, une nécessité et une suffisance de finalité démontrées, et une étude d’impact relative à la protection des informations personnelles avant le début de la collecte (articles 29 et 55).
Cette obligation incombe à vous, le responsable qui exploite le flux d’intégration — non à Veriff, le sous-traitant. Veriff vous donne des contrôles qui peuvent aider, et il limite ce qu’il divulgue, mais ceux-ci réduisent l’exposition ; ils ne vous libèrent pas des obligations de consentement, de nécessité et d’étude que le droit chinois fait peser sur vous. Savoir si un attribut donné compte comme sensible dans votre flux, et ce que votre écran de consentement doit dire, sont des questions à régler avec un conseil avant que vous ne vous appuyiez sur l’étape de vérification.
Un magasin d’identités EEE est un transfert transfrontalier de données chinoises
Voici la porte que la plupart des équipes manquent. Un environnement Veriff régi par son DPA est, selon ses propres termes, à l’intérieur de l’EEE — hors du continent. Les images de pièce d’identité, photographies et scans de visage qu’il traite pour une personne en Chine sont des informations personnelles, donc les envoyer vers cet environnement est un transfert transfrontalier d’informations personnelles au sens de la PIPL. La loi fait peser l’obligation sur le responsable — vous, l’organisation qui exécute la vérification — non sur Veriff le sous-traitant : les articles 38 à 40 exigent information, un consentement distinct de tout accord général, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Parce que les données sont sensibles et biométriques, la barre est plus haute que pour des enregistrements ordinaires. Au-dessus des seuils réglementaires — ou là où les données relèvent des « données importantes » — ce transfert peut exiger l’évaluation de sécurité des exportations de données (数据出境安全评估) chinoise avant tout départ du pays, et un flux à grande échelle de données biométriques et d’identité est exactement le genre de transfert qui en appelle une. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la clause de localisation des données a été renumérotée lorsque l’amendement 2025 de la loi sur la cybersécurité a pris effet le 1er janvier 2026, à substance inchangée) de la loi sur la cybersécurité exige que les informations personnelles produites en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’un locataire EEE ne peut tout simplement pas satisfaire. Rien de tout cela ne dépend de la rapidité avec laquelle un contrôle s’achève ; cela dépend de la question de savoir si les données avaient une base légale pour être à l’étranger. Lesquelles de ces obligations mordent votre déploiement précis est un risque à confirmer avec un conseil au regard de ce que votre flux de vérification capture réellement.
Aucune région du continent contre quoi déclarer — et pourquoi « choisir une région » n’est pas la solution
Un écran d’intégration public, un flux d’inscription ou une page de vérification réellement servis à des visiteurs du continent depuis l’intérieur de la Chine dépendent d’une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT, et cette déclaration doit se rattacher à une ressource d’hébergement physiquement sur le continent. Veriff n’en fournit aucune, donc il n’y a rien chez Veriff contre quoi déclarer — la même lacune structurelle que l’obligation de résidence expose, vue du côté des licences.
Le mouvement évident est de basculer la région de données de Veriff plus près de la Chine et de l’appeler locale — mais la limite de Veriff est l’EEE, et aucune région EEE n’est sur le continent, de sorte que déplacer un locataire d’une localité européenne à une autre ne fait que relocaliser le transfert transfrontalier ; cela n’y met pas fin. Maintenir les données d’identité Chine sur le territoire signifie mettre sur pied une voie résidant en Chine pour la vérification elle-même. Et ici, la nature du produit montre le chemin : vérifier la pièce d’identité d’un résident du continent se fait en définitive au regard du système d’identité résidente propre à la Chine, qui n’est accessible que par des canaux nationaux agréés — de sorte que le schéma conforme pour les utilisateurs chinois est une étape de vérification consentie, sur place, les données biométriques et de pièce d’identité étant traitées et stockées sur le continent, tandis que Veriff continue de vérifier les utilisateurs sur les marchés où il vous sert déjà. Ce partage — ce qui doit rester en Chine, ce qui peut tourner à l’étranger — est le cœur du travail, et c’est une question juridique avant d’être une question technique.
Ceci est une carte des risques, pas un verdict : savoir si vous devez un consentement distinct, un mécanisme de transfert, une évaluation de sécurité des exportations de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison de ces éléments dépend de votre entité, des données d’identité que vous capturez, de votre rôle de responsable, et de l’identité de vos utilisateurs — à régler avec un conseil avant que vous ne vous y appuyiez.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme de vérifier des identités pour une présence tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL sur les deux fronts — le traitement des données biométriques et de pièce d’identité sensibles, et leur transfert hors du pays — en précisant quels enregistrements collectés en Chine doivent rester sur le continent, ce qui peut légalement partir, où s’applique une évaluation de sécurité des exportations de données ou une obligation de stockage de l’article 39, et ce que vos étapes de consentement distinct et d’étude d’impact doivent couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Puis localiser : nous vous aidons à adopter et à intégrer une voie de vérification résidant en Chine pour vos utilisateurs du continent — une option KYC consentie, sur place, qui vérifie le document d’un résident chinois par une voie nationale agréée et maintient le traitement et le stockage des données de scan du visage et de pièce d’identité à l’intérieur du pays — pour que l’intégration continue de fonctionner tandis que ces données sensibles cessent de quitter la Chine par défaut, et que vous conserviez Veriff pour les marchés qu’il couvre déjà.
Puis diffuser : la surface d’intégration ou de vérification tournée vers la Chine que vos utilisateurs atteignent réellement est elle-même un service public sur le continent, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction et sans re-plateformage. Le résultat est une vérification d’identité qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et ce que personne ne peut faire légalement — c’est vous remettre une voie qui passerait outre aux règles chinoises d’exportation de données ou à une quelconque restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine de manière subreptice.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données chinoise
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Utiliser Veriff pour vérifier des utilisateurs chinois est-il un transfert transfrontalier de données ?
En général, oui. Veriff est un sous-traitant basé en Estonie dont l'addendum de traitement des données garde les données personnelles à l'intérieur de l'Espace économique européen en l'absence d'une décision d'adéquation ou des clauses contractuelles types, et il ne nomme aucune région en Chine continentale. Dès l'instant où l'image de pièce d'identité et le scan du visage d'un utilisateur chinois atterrissent dans un environnement EEE, vous avez effectué un transfert transfrontalier d'informations personnelles au sens de la PIPL — et parce que les données biométriques et de pièce d'identité sont des informations personnelles sensibles, la barre est plus haute : un consentement spécifique et distinct, une nécessité démontrée et, à grande échelle, une évaluation de sécurité des exportations de données de la CAC. L'obligation incombe à vous en tant que responsable, non à Veriff en tant que sous-traitant.
Si Veriff se charge bien en Chine, cela ne veut-il pas dire que ça marche ?
Le chargement n'est pas le test. La décision repose sur la conformité, pas sur la vitesse : savoir si les données biométriques et de pièce d'identité que Veriff collecte avaient une base légale pour quitter la Chine, si vous avez obtenu le consentement distinct qu'exigent les informations personnelles sensibles, si une évaluation de sécurité des exportations de données s'applique, et si une page de vérification tournée vers la Chine servie depuis l'intérieur du continent a besoin d'une déclaration ICP. Un flux peut répondre instantanément et rester non conforme — c'est pourquoi cette page ne publie aucun chiffre de latence en Chine pour Veriff, car la vitesse n'est pas l'axe. Et 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte pour rendre accessible un flux à l'étranger.
21YunBox peut-il nous aider à vérifier des identités en Chine en conformité ?
Oui. Notre équipe Chine cartographie l'exposition PIPL en matière d'IP sensibles, de transfert transfrontalier et de résidence des données qui s'attache aux données biométriques et de pièce d'identité qu'une étape de vérification collecte — pour votre entité, vos volumes de données et vos utilisateurs — puis aide à localiser la vérification tournée vers la Chine sur une voie consentie, sur place, qui maintient ces données sur le continent, tandis que vous conservez Veriff pour les marchés qu'il sert déjà. Nous mettons aussi sur pied la diffusion sur le territoire, déclarée ICP, qu'une présence Chine légale exige, devant la pile que vous exploitez déjà. Contactez-nous pour traiter votre cas précis.


