Funktioniert Veriff in China? Biometrie- & Ausweis-Datenresidenz, PIPL-sensible-PI & Grenztransfer
Veriff verifiziert Menschen, indem es ihr amtliches Ausweisdokument und einen biometrischen Gesichtsscan erfasst — für Festlandchina ist die Frage also nicht, ob es lädt, sondern Datenresidenz und sensible personenbezogene Information. Veriffs eigenes Data Processing Addendum hält die Daten, die es handhabt, im Europäischen Wirtschaftsraum, ohne Festland-China-Region, was die biometrischen und Ausweis-Daten, die es von Ihren chinesischen Nutzern sammelt, in einen grenzüberschreitenden Transfer sensibler personenbezogener Information unter PIPL verwandelt — mit einer möglichen CAC-Datenexport-Sicherheitsbewertung, einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen und keinem Fundament für eine ICP-Beian. Ein Blick zuerst auf die Compliance: die Sensible-PI-, Grenztransfer- und Datenresidenz-Exponierung, und der rechtmäßige inländische Weg.
Funktioniert Veriff in China?
Veriff zu erreichen, ist nicht der Test. Veriff verifiziert Menschen, indem es ihr amtliches Ausweisdokument und einen biometrischen Gesichtsscan erfasst — für Festlandchina ist die Frage also, ob diese sensiblen Daten das Land verlassen durften, und wo sie zur Ruhe kommen.
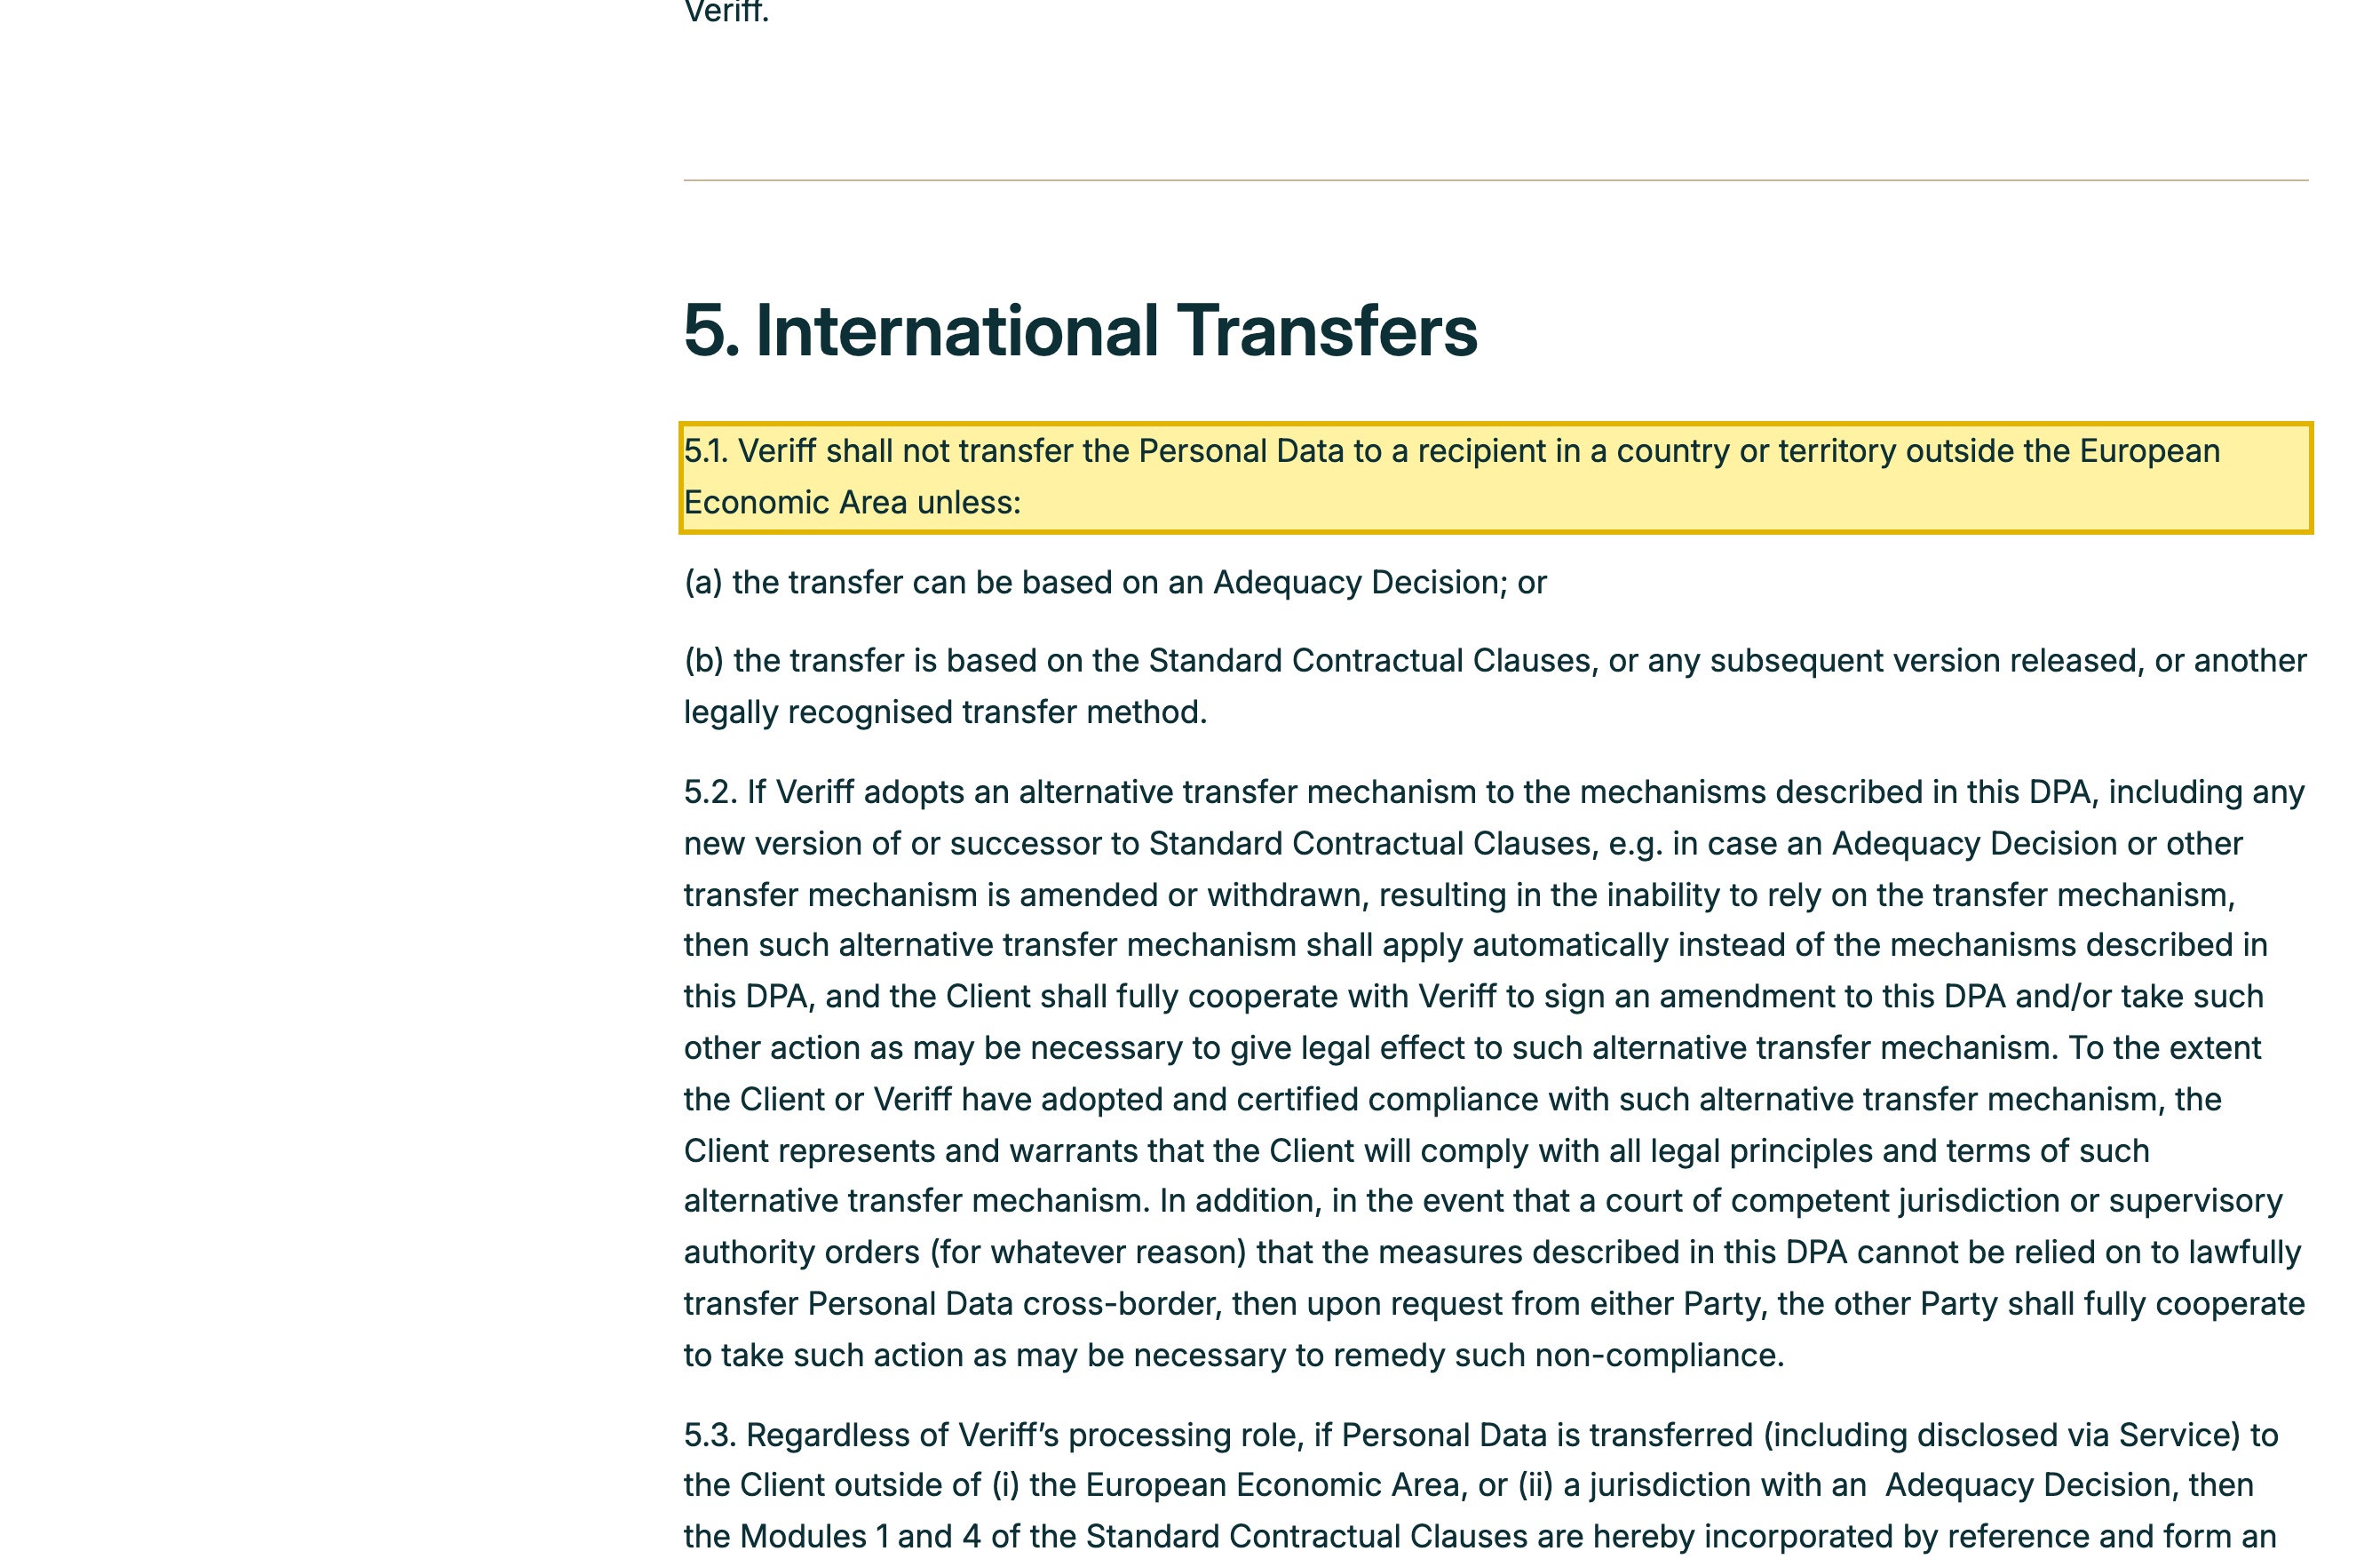
Veriff ist ein in Estland ansässiger Auftragsverarbeiter, und sein eigenes Data Processing Addendum sagt, es „shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area“ ohne Angemessenheitsbeschluss oder die Standardvertragsklauseln. Die Gesichtsscans und Ausweisbilder, die es sammelt, sind, in Veriffs eigenen Worten, Daten, die „may be considered biometric data and/or sensitive Personal Data“ — sie an einen EWR-Mandanten zu senden, ist also ein grenzüberschreitender Transfer sensibler personenbezogener Information unter PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; Art. 28, 38–40), einer, der in Menge eine CAC-Datenexport-Sicherheitsbewertung verlangen kann, bevor irgendetwas geht. Für einen CIIO oder Verarbeiter großer Mengen gibt es eine inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine China-gerichtete Prüfungsseite, die aus dem Festland heraus bedient wird, braucht eine ICP-Beian, die an einen Festland-Host gebunden ist, den Veriff nicht anbietet. Die Tabelle unten ist Veriffs eigener Wortlaut gegen die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, dreht sich um Ihre Datenmengen, ob die Identitätsdaten sensibel sind, Ihre Rolle als Verarbeiter und wer Ihre Nutzer sind, und es lohnt sich, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Gesichtsscans & Ausweisdokument-Bilder sind sensible personenbezogene Information unter PIPL
- ! Veriffs DPA hält die Daten im EWR — ein grenzüberschreitender Transfer aus China heraus
- ✕ Veriff benennt keine Festland-China-Hosting-Region
- ! Biometrischer Grenztransfer in Menge kann eine CAC-Datenexport-Sicherheitsbewertung auslösen
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung, die Veriff nicht bereitstellen kann
- ! Eine China-gerichtete Prüfungsseite, die inländisch bedient wird, braucht eine ICP-Beian, die Veriff nicht verankern kann
Was die offizielle Veriff-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Veriffs eigener Vertrag hält die Daten innerhalb des EWR — nicht China. Veriffs Data Processing Addendum gibt an, dass es „shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area“ es sei denn „the transfer can be based on an Adequacy Decision“ oder „the transfer is based on the Standard Contractual Clauses.“ Festlandchina liegt außerhalb des EWR und trägt keinen EU-Angemessenheitsbeschluss, die Identitätsdaten, die Veriff für Ihre China-Nutzer verarbeitet, kommen also offshore zur Ruhe — ein grenzüberschreitender Transfer personenbezogener Information unter PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Veriff Data Processing Addendum (ver-sdpa-2301) §5.1, retrieved 2026-10-09; PIPL Articles 38–40 |
| Veriff selbst kennzeichnet, was es erfasst, als biometrisch und sensibel. Sein Privacy Notice sagt, der Dienst sammelt „photographs taken from you and your document“ und leitet „face scans and other measurements“ ab, die „may be considered biometric data and/or sensitive Personal Data.“ Unter PIPL sind biometrische Merkmale und Behörden-ID-Daten sensible personenbezogene Information (Art. 28) — die Verarbeitung verlangt eine spezifische, gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und eine Folgenabschätzung zum Schutz personenbezogener Informationen (Art. 29 und 55), die alle bei Ihnen als Verarbeiter sitzen. | Veriff Privacy Notice §§4.1–4.2, retrieved 2026-10-09; PIPL Articles 28–29, 55 |
| Veriffs Infrastruktur ist AWS- und EWR-zentriert, ohne China-Fußabdruck. Seine Security-&-Compliance-Seite gibt an „Backups are stored and encrypted in AWS servers“ und dass „Veriff has obtained and maintains ISO/IEC 27001:2022 Certification“ und „is compliant with SOC 2 Type II, GDPR and has obtained Cyber Essentials certification“ — globale und EWR-Frameworks, keines davon eine Festland-China-Hosting-Region. Ohne inländische Region im Angebot gibt es keine Festland-Ressource, auf der die biometrischen und Ausweis-Daten Ihrer China-Nutzer leben könnten, und keine, um eine ICP-Beian zu verankern. | Veriff Security & Compliance, retrieved 2026-10-09 |
| Sensible biometrische Daten in Menge können eine behördliche Sicherheitsprüfung erzwingen — und müssen für manche Verarbeiter in China bleiben. Ein grenzüberschreitender Transfer sensibler personenbezogener Information, oder personenbezogener Information oberhalb regulatorischer Schwellen, kann eine CAC-Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas das Land verlässt. Und wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Menge bewegt, müssen in China gesammelte Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die ein EWR-Identitätsspeicher nicht erfüllen kann. | PIPL Articles 38–40; Cybersecurity Law Article 39 (formerly Article 37); CAC Measures for the Security Assessment of Outbound Data Transfers, retrieved 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das Nutzer in Festlandchina onboardet oder per KYC verifiziert, ist der erste Instinkt bei Veriff, zu fragen, ob der Prüfungs-Flow aus dem Land heraus lädt. Das ist die falsche erste Frage. Veriff verifiziert eine Person, indem es ein Bild ihres amtlichen Ausweisdokuments und einen Scan ihres Gesichts erfasst und die beiden abgleicht — und für China ist die Entscheidung nicht, ob dieser Flow erreichbar ist, sondern ob die sensiblen Daten, die er sammelt, das Land überhaupt verlassen durften, und wo sie dann zur Ruhe kommen. Das sind Fragen von Chinas Recht, und sie sitzen vor der Latenz. Veriff klärt die Residenz-Hälfte in seiner eigenen Dokumentation.
Veriff ist ein in Estland ansässiger Anbieter von Identitätsprüfung und betreibt keine Prüfungs-Infrastruktur im Festland Chinas. Sein eigenes Data Processing Addendum setzt den Europäischen Wirtschaftsraum als die Grenze für die personenbezogenen Daten, die es handhabt, und seine Sicherheitsseite verweist nur auf AWS und auf EWR- und globale Zertifizierungen — ohne Festland-Standort zu wählen. In dem Moment, in dem das Ausweisbild, die Fotos und der Gesichtsscan eines chinesischen Nutzers in dieser Offshore-Umgebung verarbeitet werden, haben Sie einen grenzüberschreitenden Transfer (数据出境) dessen gemacht, was in Veriffs eigenen Worten „biometric data and/or sensitive Personal Data“ ist, und ein strengerer Teil von Chinas Recht entscheidet, ob das erlaubt war.
Veriff in China auf einen Blick
| Was es entscheidet | In Veriffs eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Veriff ist ein Identitätsprüfungs-Dienst (eKYC): Es lässt einen Kunden „verify your identity document e.g. driver's license, passport or ID card,“ erfasst „photographs taken from you and your document,“ und leitet „face scans and other measurements“ ab, um eine Person mit ihrem Dokument abzugleichen. Es hält einen eng identifizierenden Datensatz einer echten Person — ihre Ausweispapiere und ihr Gesicht. |
| Ist es aus dem Festland erreichbar? | Erreichbarkeit ist eine betriebliche Angelegenheit, nicht die China-Entscheidung, und diese Seite veröffentlicht keine Latenzzahl dafür. Selbst ein Prüfungs-Flow, der sofort antwortet, kann nicht-rechtskonform sein — was regiert, ist, wohin die Daten gehen und ob sie eine rechtmäßige Grundlage hatten, China zu verlassen. |
| Wo sitzen die Daten? | Im EWR. Veriffs Data Processing Addendum gibt an, es „shall not transfer the Personal Data to a recipient in a country or territory outside the European Economic Area“ ohne Angemessenheitsbeschluss oder die Standardvertragsklauseln; seine Sicherheitsseite sagt „Backups are stored and encrypted in AWS servers.“ Seine federführende Behörde ist die estnische Datenschutzaufsicht. Es gibt keine Festland-China-Region. |
| Was gesammelt wird, ist sensible PI | Veriff selbst sagt, die Gesichtsscans und Dokumentdaten, die es extrahiert, „may be considered biometric data and/or sensitive Personal Data.“ Unter PIPL sind biometrische Merkmale und Ausweisdokument-Daten sensible personenbezogene Information (Art. 28): Die Verarbeitung braucht eine spezifische, gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und eine Folgenabschätzung zum Schutz personenbezogener Informationen. |
| China-Daten hineinzusammeln | Das Ausweisbild und den Gesichtsscan eines chinesischen Nutzers in einen EWR-Mandanten zu laden, ist ein grenzüberschreitender Transfer (数据出境) unter PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Weil die Daten sensibel und biometrisch sind, kann ein Transfer in Menge eine CAC-Datenexport-Sicherheitsbewertung verlangen; ein CIIO oder Verarbeiter großer Mengen schuldet zudem inländische Speicherung unter Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, die eine Offshore-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Eine China-gerichtete Onboarding- oder Prüfungsseite, die tatsächlich Festland-Besuchern aus China heraus bedient wird, braucht eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist. Veriff benennt keine Festland-Region, es gibt also nichts Eigenes, wogegen man melden könnte. |
| Der rechtmäßige Weg | Halten Sie die China-Identitätsprüfung im Land — ein eingewilligter, inländischer Prüfungsweg (eine CAC-gemeldete oder lizenzierte inländische KYC-Option), der die biometrischen und Ausweis-Daten im Festland verarbeitet und speichert — während Veriff weiterhin Ihre anderen Märkte bedient, und liefern Sie die China-gerichtete Oberfläche inländisch auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals irgendeine Form der Umgehung. |
Verfügbarkeit: erreichbar oder nicht, Residenz ist die Entscheidung
Veriffs China-Position ist in seiner eigenen Dokumentation festgelegt, nicht durch einen Ladezeit-Test. Sein Data Processing Addendum zieht die Linie am Europäischen Wirtschaftsraum, und seine Security-&-Compliance-Seite benennt nur AWS und EWR-/globale Frameworks — „Veriff has obtained and maintains ISO/IEC 27001:2022 Certification,“ und „Veriff is compliant with SOC 2 Type II, GDPR and has obtained Cyber Essentials certification.“ Nichts davon ist ein Festland-China-Hosting-Fußabdruck.
„can the verification widget reach Veriff from Shanghai?“ ist also der falsche Test. Die eigentliche Frage ist, wo die Ausweis- und Gesichtsdaten, die es von Ihren China-Nutzern erfasst, sitzen, und ob sie das Land überhaupt verlassen durften — weshalb diese Seite keine eigene China-Latenz- oder Erreichbarkeitszahl für Veriff veröffentlicht: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz, Sensibilität und Einwilligung dreht. Eine Versuchung, die es zu benennen gilt: Wenn ein grenzüberschreitender Prüfungsaufruf aus dem Festland inkonsistent ist, ist der Instinkt, ihn durch einen Netzwerk-Workaround zu erzwingen. 21YunBox nutzt weder irgendeine solche Umgehung noch empfiehlt sie — sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Die produktive Frage ist, wie man die China-Identitätsdaten überhaupt erst auf ein rechtmäßiges Fundament stellt.
Was Veriff hält, ist sensible personenbezogene Information — Einwilligung sitzt obendrauf
Hier unterscheidet sich ein Identitätsprüfungs-Anbieter von einem gewöhnlichen SaaS-Werkzeug. Veriffs ganze Funktion ist, die identifizierendsten Daten zu sammeln, die eine Person hat: „photographs taken from you and your document,“ und „face scans and other measurements“, die daraus abgeleitet werden, um „compare the End-User’s face to identity document photos.“ Veriff selbst sagt, diese extrahierten Daten „may be considered biometric data and/or sensitive Personal Data,“ und unter Chinas Gesetz zum Schutz personenbezogener Informationen trägt diese Einstufung Gewicht. Biometrische Merkmale und Behörden-ID-Daten sind sensible personenbezogene Information (PIPL Art. 28), und sensible PI zu verarbeiten verlangt mehr als eine allgemeine Zustimmung zu Ihren Bedingungen: eine spezifische, gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und Hinlänglichkeit des Zwecks und eine Folgenabschätzung zum Schutz personenbezogener Informationen vor Beginn der Erhebung (Art. 29 und 55).
Diese Pflicht sitzt bei Ihnen, dem Verarbeiter, der den Onboarding-Flow betreibt — nicht bei Veriff, dem Auftragsverarbeiter. Veriff gibt Ihnen Kontrollen, die helfen können, und es begrenzt, was es offenlegt, aber diese reduzieren die Exponierung; sie entbinden nicht von den Einwilligungs-, Notwendigkeits- und Abschätzungs-Pflichten, die Chinas Recht Ihnen auferlegt. Ob ein bestimmtes Attribut in Ihrem Flow als sensibel zählt und was Ihr Einwilligungs-Bildschirm sagen muss, sind Fragen, die es mit Rechtsbeistand zu klären gilt, bevor Sie sich auf den Prüfungsschritt verlassen.
Ein EWR-Identitätsspeicher ist ein grenzüberschreitender Transfer von China-Daten
Hier ist das Tor, das die meisten Teams übersehen. Eine von seinem DPA regierte Veriff-Umgebung ist, nach ihren eigenen Bedingungen, innerhalb des EWR — außerhalb des Festlands. Die Ausweisbilder, Fotos und Gesichtsscans, die es für eine Person in China verarbeitet, sind personenbezogene Information, sie an diese Umgebung zu senden, ist also ein grenzüberschreitender Transfer personenbezogener Information unter PIPL. Das Recht legt die Pflicht auf den Verarbeiter — Sie, die Organisation, die die Prüfung betreibt — nicht auf Veriff, den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Vereinbarung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung.
Weil die Daten sensibel und biometrisch sind, ist die Hürde höher als für gewöhnliche Datensätze. Oberhalb der regulatorischen Schwellen — oder wo die Daten als „wichtige Daten“ gelten — kann dieser Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas das Land verlässt, und ein großskaliger Fluss biometrischer und Identitäts-Daten ist genau die Art von Transfer, die eine solche herbeiruft. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Klausel wurde umnummeriert, als die Novelle 2025 des Cybersicherheitsgesetzes am 1. Januar 2026 in Kraft trat, mit unverändertem Inhalt) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information in China gespeichert wird — eine inländische Speicherpflicht, die ein EWR-Mandant schlicht nicht erfüllen kann. Nichts davon dreht sich darum, wie schnell ein Check abschließt; es dreht sich darum, ob die Daten eine rechtmäßige Grundlage hatten, im Ausland zu sein. Welche davon Ihre konkrete Bereitstellung beißen, ist ein mit Rechtsbeistand gegen das, was Ihr Prüfungs-Flow tatsächlich erfasst, zu bestätigendes Risiko.
Keine Festland-Region, wogegen man melden könnte — und warum „eine Region wählen“ nicht die Lösung ist
Ein öffentlich zugewandter Onboarding-Bildschirm, Anmelde-Flow oder eine Prüfungsseite, die tatsächlich Festland-Besuchern aus China heraus bedient wird, hängt von einer ICP-Beian (ICP 备案) unter State Council Order No. 292 und MIIT Order No. 33 ab, und diese Beian muss an eine Hosting-Ressource physisch im Festland gebunden sein. Veriff stellt keine bereit, es gibt also nichts auf Veriff, wogegen man melden könnte — dieselbe strukturelle Lücke, die die Residenzpflicht aufdeckt, von der Lizenzierungsseite gesehen.
Der offensichtliche Schritt ist, Veriffs Datenregion näher an China zu kippen und es lokal zu nennen — aber Veriffs Grenze ist der EWR, und keine EWR-Region ist im Festland, einen Mandanten von einer europäischen Lokalität zu einer anderen zu verschieben, verlagert also bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. China-Identitätsdaten im Land zu halten, bedeutet, einen China-ansässigen Weg für die Prüfung selbst aufzustellen. Und hier weist die Natur des Produkts den Weg: Das Ausweisdokument eines Festland-Einwohners zu verifizieren, läuft letztlich gegen Chinas eigenes Einwohner-Identitätssystem, das nur über lizenzierte inländische Kanäle erreichbar ist — das rechtskonforme Muster für China-Nutzer ist also ein eingewilligter, inländischer Prüfungsschritt, mit den biometrischen und Ausweis-Daten im Festland verarbeitet und gespeichert, während Veriff weiterhin Nutzer in den Märkten verifiziert, in denen es Sie bereits bedient. Diese Aufteilung — was in China bleiben muss, was im Ausland laufen darf — ist das Herz der Arbeit, und sie ist eine rechtliche Frage, bevor sie eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihrer Gesellschaft, den Identitätsdaten, die Sie erfassen, Ihrer Rolle als Verarbeiter und wer Ihre Nutzer sind ab — es lohnt sich, es mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Identitäten für eine China-gerichtete Präsenz zu verifizieren, und er hat eine Form. Erstens, kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Verarbeitung sensibler biometrischer und Ausweis-Daten und ihren Transfer aus dem Land — und fixiert, welche in China gesammelten Datensätze im Festland bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-Speicherpflicht gilt, und was Ihre Gesonderte-Einwilligungs- und Folgenabschätzungs-Schritte abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen Ihnen, einen China-ansässigen Prüfungsweg für Ihre Festland-Nutzer zu übernehmen und zu integrieren — eine eingewilligte, inländische KYC-Option, die das Dokument eines chinesischen Einwohners über einen lizenzierten inländischen Weg verifiziert und die Gesichtsscan- und Ausweis-Daten-Verarbeitung und -Speicherung im Land hält — sodass das Onboarding weiterläuft, während diese sensiblen Daten aufhören, China standardmäßig zu verlassen, und Sie Veriff für die Märkte behalten, die es bereits abdeckt.
Dann ausliefern: Die China-gerichtete Onboarding- oder Prüfungs-Oberfläche, die Ihre Nutzer tatsächlich erreichen, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine Identitätsprüfung, die für Ihre Nutzer in China legal und rechtskonform läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln herum oder um irgendeine Netzwerkbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern inländisch aus, und wir bewegen personenbezogene Information niemals heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist die Nutzung von Veriff zur Verifizierung chinesischer Nutzer ein grenzüberschreitender Datentransfer?
Allgemein ja. Veriff ist ein in Estland ansässiger Auftragsverarbeiter, dessen Data Processing Addendum personenbezogene Daten ohne Angemessenheitsbeschluss oder die Standardvertragsklauseln innerhalb des Europäischen Wirtschaftsraums hält, und es benennt keine Festland-China-Region. In dem Moment, in dem das Ausweisdokument-Bild und der Gesichtsscan eines chinesischen Nutzers in einer EWR-Umgebung landen, haben Sie einen grenzüberschreitenden Transfer personenbezogener Information unter PIPL gemacht — und weil biometrische und Ausweisdokument-Daten sensible personenbezogene Information sind, ist die Hürde höher: eine spezifische, gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und, in Menge, eine CAC-Datenexport-Sicherheitsbewertung. Die Pflicht sitzt bei Ihnen als Verarbeiter, nicht bei Veriff als Auftragsverarbeiter.
Wenn Veriff in China problemlos lädt, bedeutet das nicht, dass es funktioniert?
Laden ist nicht der Test. Die Entscheidung dreht sich um Compliance, nicht Geschwindigkeit: ob die biometrischen und Ausweis-Daten, die Veriff sammelt, eine rechtmäßige Grundlage hatten, China zu verlassen, ob Sie die gesonderte Einwilligung einholten, die sensible personenbezogene Information verlangt, ob eine Datenexport-Sicherheitsbewertung gilt, und ob eine China-gerichtete Prüfungsseite, die aus dem Festland heraus bedient wird, eine ICP-Beian braucht. Ein Flow kann sofort antworten und dennoch nicht-rechtskonform sein — weshalb diese Seite keine China-Latenzzahl für Veriff veröffentlicht, denn Geschwindigkeit ist nicht die Achse. Und 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung, um einen Offshore-Flow erreichbar zu machen.
Kann 21YunBox uns helfen, Identitäten in China rechtskonform zu verifizieren?
Ja. Unser China-Team kartiert die PIPL-Sensible-PI-, Grenztransfer- und Datenresidenz-Exponierung, die an die biometrischen und Ausweis-Daten anknüpft, die ein Prüfungsschritt sammelt — für Ihre Gesellschaft, Datenmengen und Nutzer — und hilft dann, die China-gerichtete Prüfung auf einen eingewilligten, inländischen Weg zu lokalisieren, der diese Daten im Festland hält, während Sie Veriff für die Märkte behalten, die es bereits bedient. Wir stellen zudem die ICP-gemeldete, inländische Auslieferung auf, die eine rechtmäßige China-Präsenz braucht, vor dem Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.


