Delinea fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Secret Server Cloud et la Delinea Platform détiennent le coffre d'accès à privilèges — identifiants, secrets et sessions enregistrées de vos systèmes en Chine — dans des régions Azure à l'étranger, aucune en Chine continentale. Pour le continent, c'est un transfert transfrontalier au titre de la PIPL, aiguisé là où le coffre et les journaux d'accès impliquent des données importantes et le MLPS. La vue, d'abord sous l'angle de la conformité, plus la voie sur le territoire : Secret Server On-Premises.
Delinea fonctionne-t-il en Chine ?
La question qui décide Delinea en Chine n'est pas de savoir si la console se charge depuis Shanghai — c'est l'endroit où le coffre d'accès à privilèges vient reposer et si l'y déplacer était légal.
Exploité comme Secret Server Cloud ou la Delinea Platform, le coffre chiffré d'identifiants à privilèges et les enregistrements de chaque session à privilèges sur vos systèmes en Chine résident dans des régions Azure à l'étranger — la propre liste d'hébergement de Delinea atteint Hong Kong et Singapour mais ne nomme aucune région en Chine continentale — de sorte que leur collecte est un transfert transfrontalier d'informations personnelles au titre des articles 38 à 40 de la PIPL, avec information et un consentement distinct au titre des articles 13 et 23.
L'exposition plus aiguë qu'une vérification d'accessibilité ne voit jamais : ce coffre et le registre de qui-peut-toucher à votre parc en Chine sont exactement les données de sécurité concentrées qui peuvent impliquer des « données importantes » (重要数据) et des obligations au titre du système de protection à plusieurs niveaux (MLPS / 等级保护) sur le plan de contrôle lui-même. Parce que Delinea livre aussi Secret Server On-Premises, la voie légale est un choix de déploiement que vous contrôlez — gardez le coffre et les journaux d'accès sur le territoire.
Aperçu de conformité
- ! Le coffre, les secrets et les dossiers de session de Secret Server Cloud résident à l'étranger, non en Chine
- ! Les régions les plus proches sont Hong Kong et Singapour — toutes deux hors du continent pour la PIPL
- ! Coffre à l'étranger = transfert transfrontalier d'informations personnelles au titre des art. 38 à 40 de la PIPL
- ! Le coffre + les journaux de qui-peut-accéder peuvent être des données importantes ; le plan de contrôle relève du MLPS
- ✓ Secret Server On-Premises peut s'exécuter sur le territoire — le coffre et les journaux restent résidents
Ce que la documentation officielle de Delinea dit de la Chine
| Fait | Source primaire |
|---|---|
| La documentation de Delinea nomme Secret Server On-Premises aux côtés de Secret Server Cloud comme une manière d'exécuter le produit, de sorte que le coffre d'accès à privilèges peut être auto-géré sur une infrastructure résidente en Chine que vous contrôlez plutôt qu'uniquement dans le cloud à l'étranger. | Delinea Documentation — Secret Server (Delinea Platform), consulté le 2026-10-12 |
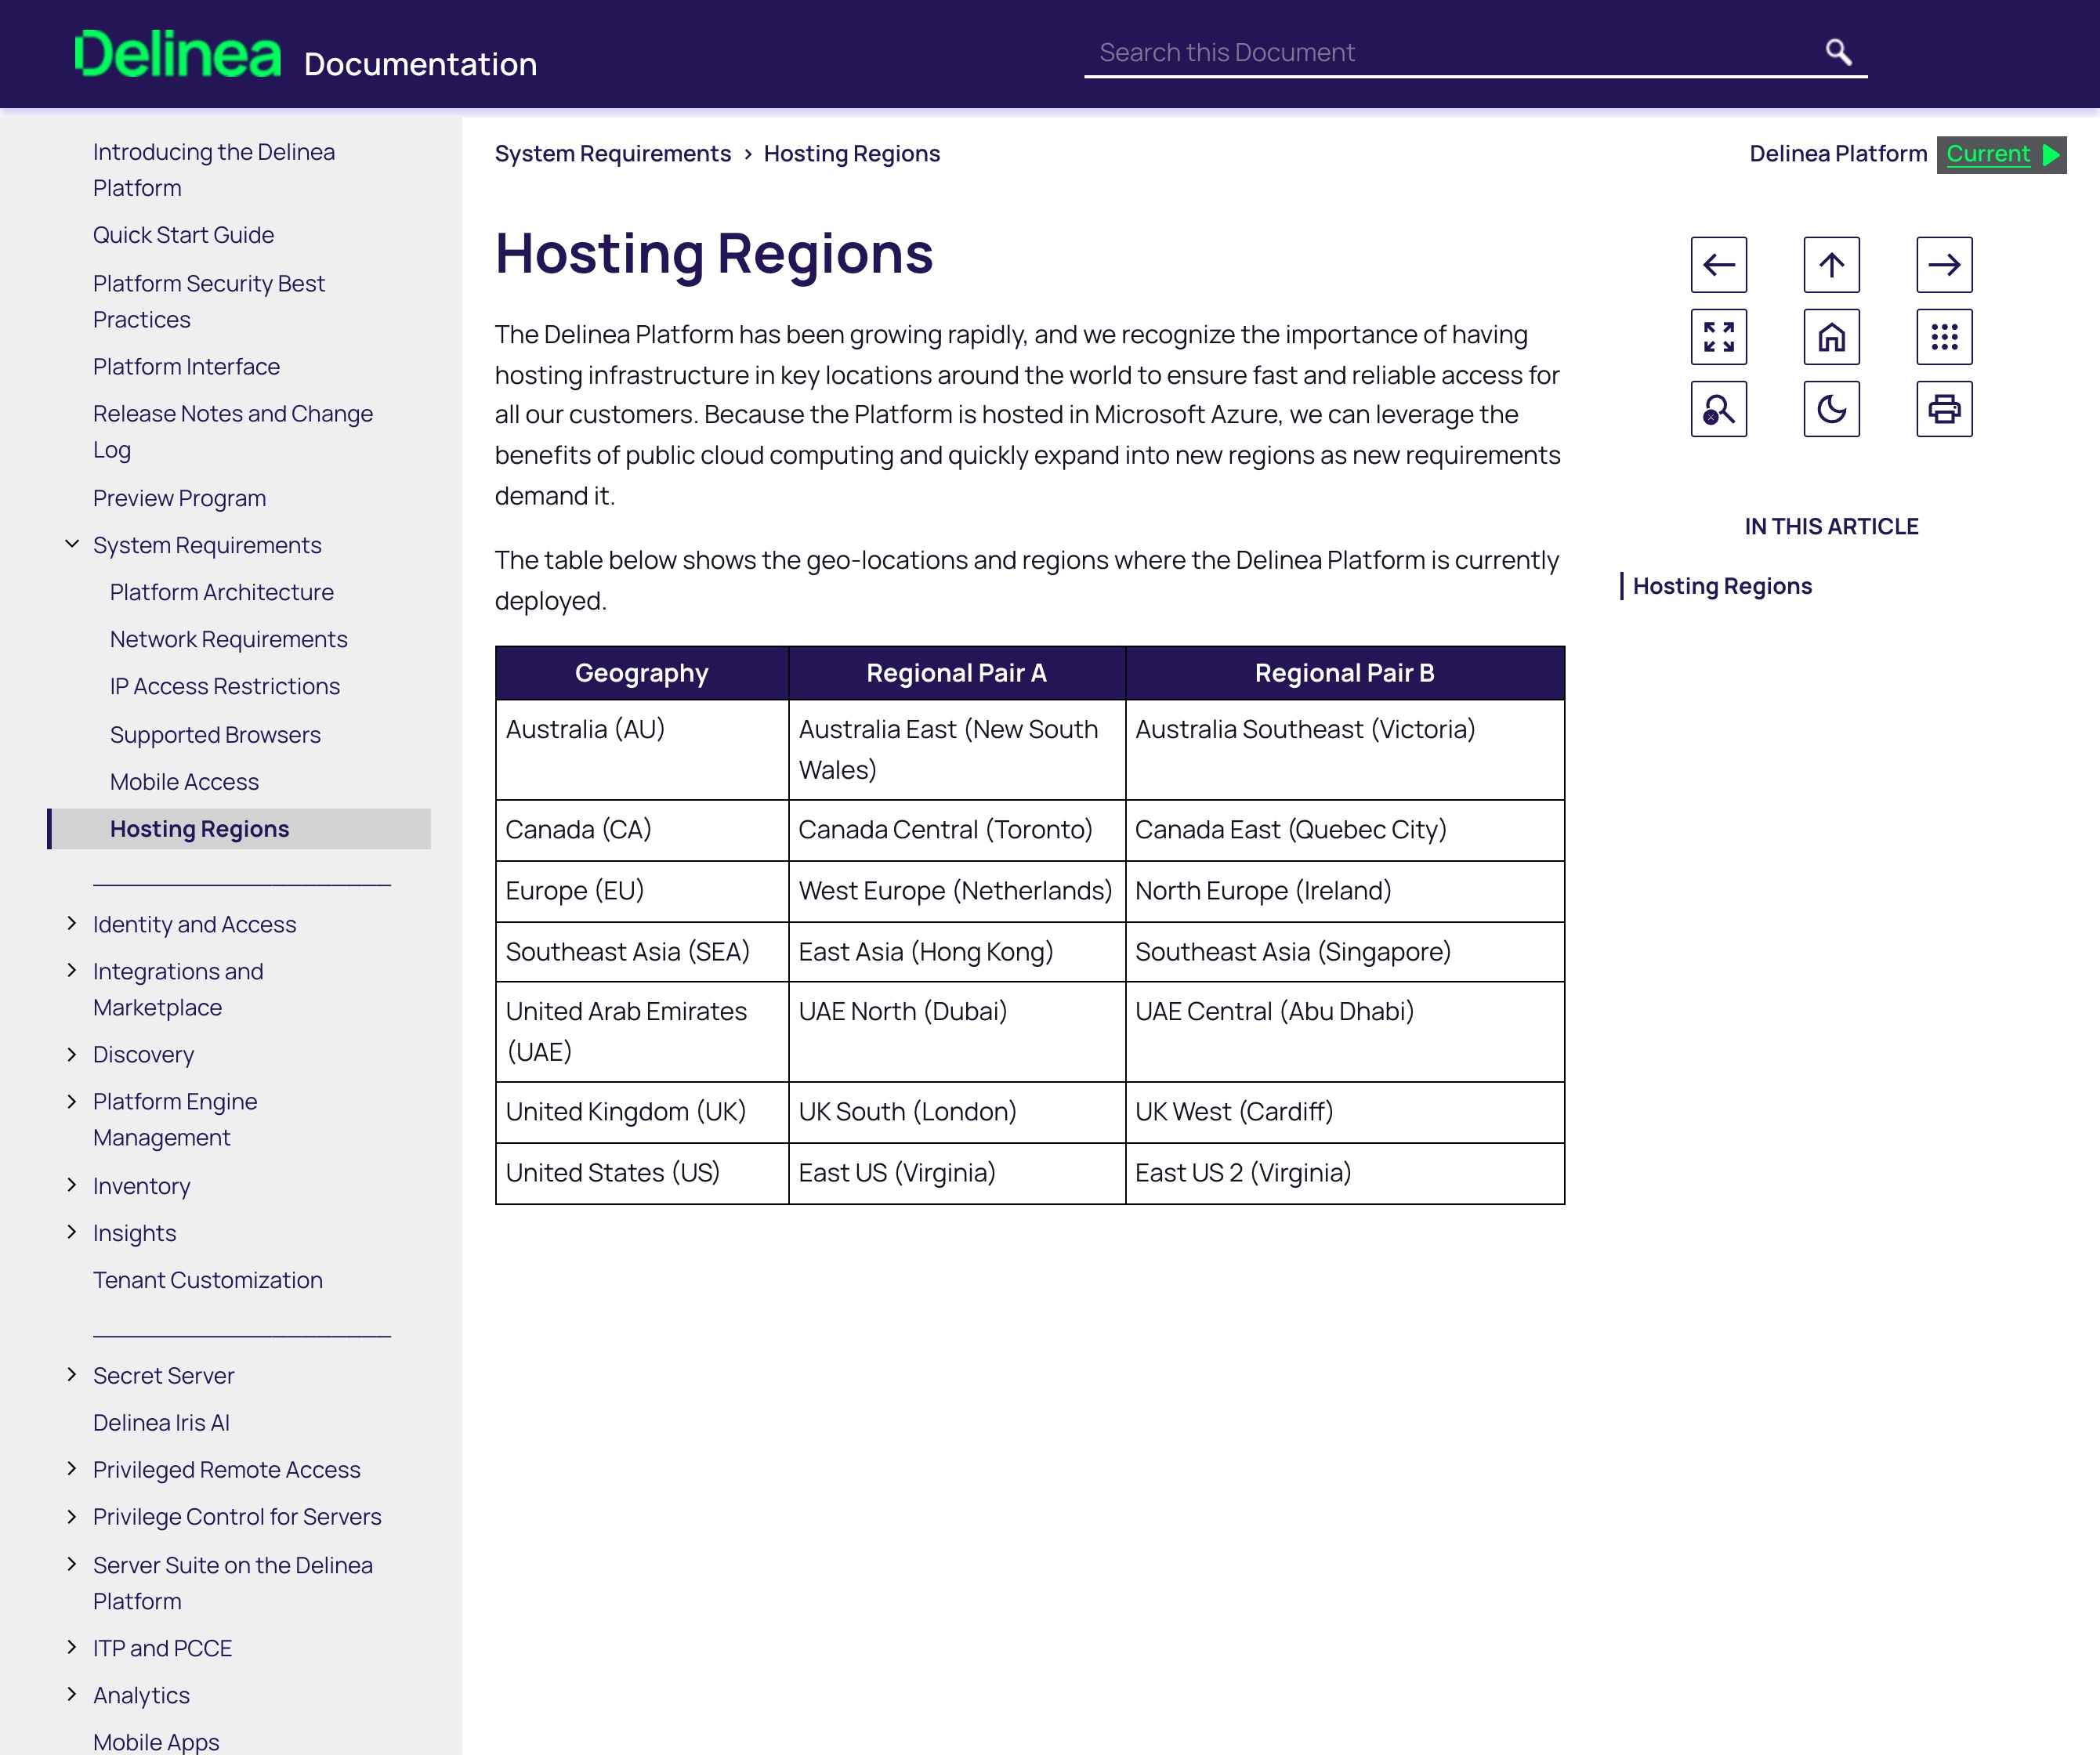
| La page d'hébergement Platform de Delinea indique : “The table below shows the geo-locations and regions where the Delinea Platform is currently deployed,” listant les États-Unis, le Canada, l'Europe (Pays-Bas et Irlande), le Royaume-Uni, les Émirats arabes unis, l'Australie et l'Asie du Sud-Est (Hong Kong et Singapour) — sans aucune région en Chine continentale. | Delinea Documentation — Delinea Platform Hosting Regions, consulté le 2026-10-12 |
| Détenir des identifiants à privilèges, des secrets et des dossiers de session rattachés à des administrateurs chinois identifiables dans une région à l'étranger est un transfert transfrontalier d'informations personnelles au titre des articles 38 à 40 de la PIPL, exigeant une information, un consentement distinct (articles 13 et 23) et un mécanisme de transfert (évaluation de sécurité de la CAC, contrat type de la CAC, ou certification). | PIPL — règles de transfert transfrontalier (gov-doc 21YunBox), consulté le 2026-10-12 |
| Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu'une région de coffre à l'étranger ne peut satisfaire ; là où le coffre gouverne des systèmes critiques, il peut aussi engager des obligations de données importantes et de MLPS. | Loi sur la cybersécurité de la RPC — localisation des données, article 39 (gov-doc 21YunBox), consulté le 2026-10-12 |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une équipe de sécurité qui exploite la gestion des accès à privilèges sur ses systèmes en Chine, l’instinct est de demander si la console Delinea répond depuis l’intérieur du continent. C’est le cas — et ce n’est pas la question qui décide quoi que ce soit. Delinea rassemble le jeu de données le plus dangereux que vous déteniez dans un seul plan de contrôle : le coffre chiffré d’identifiants et de secrets à privilèges, l’inventaire des comptes à privilèges, et l’enregistrement et la piste d’audit de chaque session à privilèges. Savoir si vous pouvez l’exploiter pour la Chine dépend de l’endroit où ce coffre vient reposer, et de la question de savoir si l’y placer était légal. C’est une question de résidence des données et de transfrontalier, non de performance — et la propre documentation de Delinea répond à la première moitié.
Delinea propose le coffre de deux façons. Secret Server Cloud et la Delinea Platform sont les éditions gérées, hébergées sur Azure ; Secret Server On-Premises est l’édition auto-gérée que vous exécutez sur une infrastructure que vous contrôlez. Les éditions cloud sont là où la question chinoise mord, car Delinea publie exactement où elles s’exécutent — et rien de tout cela n’est le continent.
Delinea en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Delinea — et au regard du droit chinois |
|---|---|
| La plateforme | Delinea est une suite de gestion des accès à privilèges (PAM) construite à partir de Thycotic et Centrify. Son coffre Secret Server détient les identifiants et secrets des comptes à privilèges, et il enregistre et audite chaque session à privilèges sur les systèmes qu'il protège. |
| Ce qu'il concentre pour la Chine | Les clés de votre parc en Chine en un seul endroit : le coffre d'identifiants et de secrets, l'inventaire des comptes à privilèges, et les sessions enregistrées et journaux d'accès indiquant qui a touché quel système chinois, et quand. |
| L'axe qui le décide | Non la latence. Même là où la console se charge depuis le continent, la décision est l'endroit où les données du coffre viennent reposer et si les y déplacer était légal. Cette page ne publie aucun chiffre de vitesse en Chine — la vitesse n'est pas l'axe. |
| Où s'exécute le coffre géré | À l'étranger. La page d'hébergement Platform de Delinea liste les États-Unis, le Canada, l'Europe, le Royaume-Uni, les Émirats arabes unis, l'Australie et l'Asie du Sud-Est (Hong Kong et Singapour). Il n'y a aucune région en Chine continentale ; la plus proche, Hong Kong, est hors du continent et ne satisfait pas la résidence sur le continent. |
| Le déclencheur transfrontalier | Les identifiants, secrets et dossiers de session rattachés à des administrateurs chinois identifiables sont des informations personnelles. Les détenir à l'étranger est un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL — information, un consentement distinct (articles 13 et 23) et un mécanisme de transfert. |
| Le tranchant plus aigu | Le coffre et le registre de qui-peut-accéder à vos systèmes en Chine sont des données de sécurité concentrées qui peuvent compter comme des « données importantes » (重要数据), et le plan de contrôle qui garde votre parc porte des obligations au titre du système de protection à plusieurs niveaux (MLPS / 等级保护). Une vérification d'accessibilité n'en voit rien. |
| L'option sur le territoire | Delinea livre la forme légale dans la boîte : Secret Server On-Premises, déployé sur une infrastructure résidente en Chine, garde le coffre, les secrets et les journaux de session sur le territoire. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Le coffre est le plan de contrôle de votre parc en Chine
L’objet de Delinea est de rassembler les données les plus dangereuses de votre environnement en un seul endroit durci : les identifiants et secrets à privilèges qui déverrouillent vos systèmes, et l’enregistrement et la piste d’audit de ce que chaque administrateur a fait dans chaque session à privilèges. Pour vos systèmes en Chine, ce dépôt n’est pas un simple jeu de données SaaS de plus — c’est le plan de contrôle, la chose unique qui importerait le plus à un attaquant ou à un auditeur. Deux conséquences en découlent, et seule la première est évidente.
L’évidente, c’est le transfert transfrontalier. Les identifiants, secrets et sessions enregistrées que Delinea détient pour des administrateurs et systèmes identifiables en Chine sont des informations personnelles, et les conserver dans une région Azure hors du continent est un transfert transfrontalier (数据出境) d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, non Delinea le sous-traitant : les articles 38 à 40 exigent un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et les articles 13 et 23 exigent une base légale, une information, et un consentement distinct pour le transfert, séparé de tout accord d’utilisation général. Le détail des mécaniques transfrontalières est exposé dans notre note sur les transferts transfrontaliers de données.
L’exposition qu’une vérification d’accessibilité ne voit jamais
La conséquence moins évidente est celle qui distingue un coffre PAM d’une application ordinaire à l’étranger, et elle est invisible à tout test qui demande seulement si la console se charge. Le coffre est un inventaire concentré des comptes à privilèges, des secrets et des chemins d’accès vers votre parc en Chine, et les journaux de session sont le registre de exactement qui peut toucher quoi, et qui l’a fait. Des données de sécurité concentrées de ce type peuvent s’élever au rang de « données importantes » (重要数据) au titre des règles chinoises sur les données — une catégorie dont l’exportation fait face à un seuil renforcé d’évaluation de sécurité — et le système d’authentification et de mise en coffre qui garde des systèmes chinois critiques est le type de plan de contrôle qui relève du système de protection à plusieurs niveaux (MLPS / 等级保护), le régime chinois gradué de protection de la cybersécurité. Une sonde de latence, un ping, une vérification « la page s’ouvre-t-elle depuis Shanghai » — aucun de ceux-ci ne peut voir une obligation de résidence, une lacune de consentement transfrontalier, une classification en données importantes, ou une gradation MLPS. Ce sont des faits de gouvernance sur l’endroit où résident les données et sur ce qu’elles sont, non des faits réseau sur l’arrivée d’un paquet. Lesquels d’entre eux frappent votre déploiement précis est une question à régler avec un conseil au regard de ce que vous mettez réellement en coffre, enregistrez et sécurisez.
Hong Kong est sur la liste ; le continent ne l’est pas
Le geste tentant est de choisir la région la plus proche et de considérer la résidence réglée. La liste d’hébergement de Delinea atteint l’Asie de l’Est (Hong Kong) et l’Asie du Sud-Est (Singapour), et l’une ou l’autre semble assez proche. Ni l’une ni l’autre n’est en Chine continentale. Hong Kong opère sous son propre système juridique, et pour la PIPL et les règles de localisation des données du continent, les données qui y sont détenues restent hors du pays — de sorte que placer un tenant chinois à Hong Kong déplace le transfert transfrontalier ; cela n’y met pas fin. La proximité n’est pas la résidence, et une région Azure plus proche reste une région qui n’est pas en Chine.
Le choix de déploiement est un choix de conformité
Voici où Delinea diffère d’un coffre uniquement cloud, et c’est la voie légale plutôt qu’un contournement. Delinea ne force pas le cloud géré : Secret Server On-Premises est l’édition auto-gérée — le coffre que vous exécutez sur une infrastructure que vous contrôlez. Déployé sur une infrastructure résidente en Chine pour votre parc en Chine, il garde le coffre d’identifiants et de secrets, l’inventaire des comptes à privilèges et les sessions enregistrées à l’intérieur du pays, avec un traitement sur le territoire et consenti — tandis que vous conservez Secret Server Cloud ou la Delinea Platform pour les régions où ils vous servent déjà. Garder le coffre chinois en Chine est donc une décision de modèle de déploiement que vous êtes en droit de prendre avec le produit tel qu’il est vendu ; c’est un choix de conception juridique avant d’être technique. Et pour un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) fait du stockage sur le territoire des informations personnelles générées en Chine une obligation qu’une région à l’étranger ne peut de toute façon satisfaire.
Rien de cela ne rend Delinea « bloqué » ou « illégal » en Chine — il est accessible et largement utilisé. C’est une carte des risques et de la résidence : lesquelles des obligations frappent dépend de votre entité, des systèmes que vous sécurisez, de ce que vous mettez en coffre et enregistrez, et de qui sont vos administrateurs — à régler avec un conseil avant que vos données d’accès à privilèges n’en dépendent.
La voie légale — cartographier, localiser, diffuser
Il existe une forme légale à l’exploitation de la gestion des accès à privilèges pour un parc en Chine, et elle commence par les données, non par le réseau.
D’abord, cartographier. Notre équipe Chine inventorie ce que Delinea détient pour vos systèmes en Chine — quels identifiants, secrets, entrées de coffre, dossiers de comptes et sessions enregistrées à privilèges ont été collectés ou générés sur le continent et doivent y rester, ce qui (le cas échéant) peut légalement partir, si ce que vous sécurisez fait de ces données des « données importantes » ou fait entrer en jeu une obligation d’infrastructure d’information critique et une gradation MLPS, et ce que doit couvrir votre flux d’information et de consentement distinct. Les conclusions juridiques se règlent avec votre conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser. Pour le parc en Chine, nous mettons en place et intégrons Secret Server On-Premises — le coffre auto-géré de Delinea — sur une infrastructure résidente en Chine, avec un traitement et un stockage sur le territoire et consentis, de sorte que les données d’accès à privilèges cessent de quitter le pays par défaut. Vous conservez les éditions cloud de Delinea pour les régions où elles vous servent déjà ; ce qui change, c’est que les données les plus précieuses du continent restent sur le continent, et que le plan de contrôle qui les garde est encadré par les règles qui s’y appliquent.
Enfin, diffuser. Toute console, portail ou surface d’administration tournés vers la Chine qui doivent être accessibles depuis l’intérieur du continent sont eux-mêmes un service diffusé en Chine, ils portent donc une obligation de déclaration ICP et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage, afin que la gestion des accès à privilèges s’exécute de manière légale et fiable pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre un moyen de contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau ; nous localisons ce qui doit rester et diffusons sur le territoire, et ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Delinea a-t-il un centre de données en Chine continentale ?
Non. La propre page d'hébergement Platform de Delinea liste les États-Unis, le Canada, l'Europe, le Royaume-Uni, les Émirats arabes unis, l'Australie et l'Asie du Sud-Est (Hong Kong et Singapour) ; aucune n'est en Chine continentale. Hong Kong est hors du continent et ne satisfait pas la résidence des données du continent, de sorte que le coffre et les sessions enregistrées d'un tenant chinois résident toujours à l'étranger sur le cloud géré, à moins que vous n'auto-hébergiez.
Puis-je garder les données d'accès à privilèges de Delinea en Chine ?
Oui. Delinea propose Secret Server On-Premises, l'édition auto-gérée, que vous pouvez déployer sur une infrastructure résidente en Chine de sorte que le coffre, les secrets et les sessions enregistrées restent sur le territoire. C'est une décision de modèle de déploiement ; 21YunBox cartographie les obligations et met en place le déploiement sur le territoire avec vous, et conserve les éditions cloud de Delinea pour vos autres régions.
Rendre la console Delinea accessible depuis la Chine ne suffit-il pas ?
Non. L'accessibilité est un fait réseau ; la décision chinoise est une affaire de gouvernance des données. Si le coffre et les journaux de qui-peut-accéder à vos systèmes en Chine restent à l'étranger, le transfert transfrontalier au titre de la PIPL et l'exposition de données importantes / MLPS sur le plan de contrôle sont inchangés. Garder les données d'accès à privilèges sur le territoire et encadrer le plan de contrôle est ce qui résout la question.


