Funktioniert Delinea in China? Datenresidenz, ICP & Grenzregeln
Delineas Secret Server Cloud und Delinea Platform halten den Privilegierte-Zugriffs-Vault — Zugangsdaten, Secrets und aufgezeichnete Sitzungen für Ihre China-Systeme — in Offshore-Azure-Regionen, keine in Festlandchina. Für das Festland ist das ein Grenztransfer unter PIPL, verschärft dort, wo der Vault und die Zugriffslogs wichtige Daten und MLPS betreffen. Die Compliance-zuerst-Sicht, plus der inländische Weg: Secret Server On-Premises.
Funktioniert Delinea in China?
Die Frage, die Delinea in China entscheidet, ist nicht, ob die Konsole aus Shanghai lädt — sie ist, wo der Privilegierte-Zugriffs-Vault zur Ruhe kommt und ob es rechtmäßig war, ihn dorthin zu bewegen.
Als Secret Server Cloud oder die Delinea Platform betrieben, sitzen der verschlüsselte Vault privilegierter Zugangsdaten und die Aufzeichnungen jeder privilegierten Sitzung auf Ihren China-Systemen in Offshore-Azure-Regionen — Delineas eigene Hosting-Liste reicht bis Hongkong und Singapur, nennt aber keine Festlandchina-Region — ihre Erhebung ist also ein Grenztransfer personenbezogener Information unter PIPL Artikel 38–40, mit Mitteilung und einer gesonderten Einwilligung nach Artikel 13 und 23.
Die schärfere Exponierung, die eine Erreichbarkeits-Prüfung nie sieht: Dieser Vault und das Protokoll, wer-Ihren-China-Bestand-berühren-kann, sind genau die konzentrierten Sicherheitsdaten, die „wichtige Daten“ (重要数据) und Multi-Level-Protection-Scheme-(MLPS / 等级保护-)Pflichten auf der Steuerungsebene selbst betreffen können. Weil Delinea auch Secret Server On-Premises mitliefert, ist der rechtmäßige Weg eine Deployment-Wahl, die Sie kontrollieren — halten Sie den Vault und die Zugriffslogs im Inland.
Compliance-Momentaufnahme
- ! Vault, Secrets & Sitzungs-Datensätze in Secret Server Cloud ruhen offshore, nicht in China
- ! Nächste Regionen sind Hongkong & Singapur — beide außerhalb des Festlands für PIPL
- ! Offshore-Vault = Grenztransfer personenbezogener Information nach PIPL Art. 38–40
- ! Der Vault + Zugriffslogs können wichtige Daten sein; die Steuerungsebene ist MLPS-relevant
- ✓ Secret Server On-Premises kann im Inland laufen — Vault & Logs bleiben ansässig
Was die offizielle Delinea-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Delineas Dokumentation nennt Secret Server On-Premises neben Secret Server Cloud als eine Art, das Produkt zu betreiben, der Privilegierte-Zugriffs-Vault kann also auf von Ihnen kontrollierter, China-ansässiger Infrastruktur selbst verwaltet werden statt nur in der Offshore-Cloud. | Delinea Documentation — Secret Server (Delinea Platform), abgerufen 2026-10-12 |
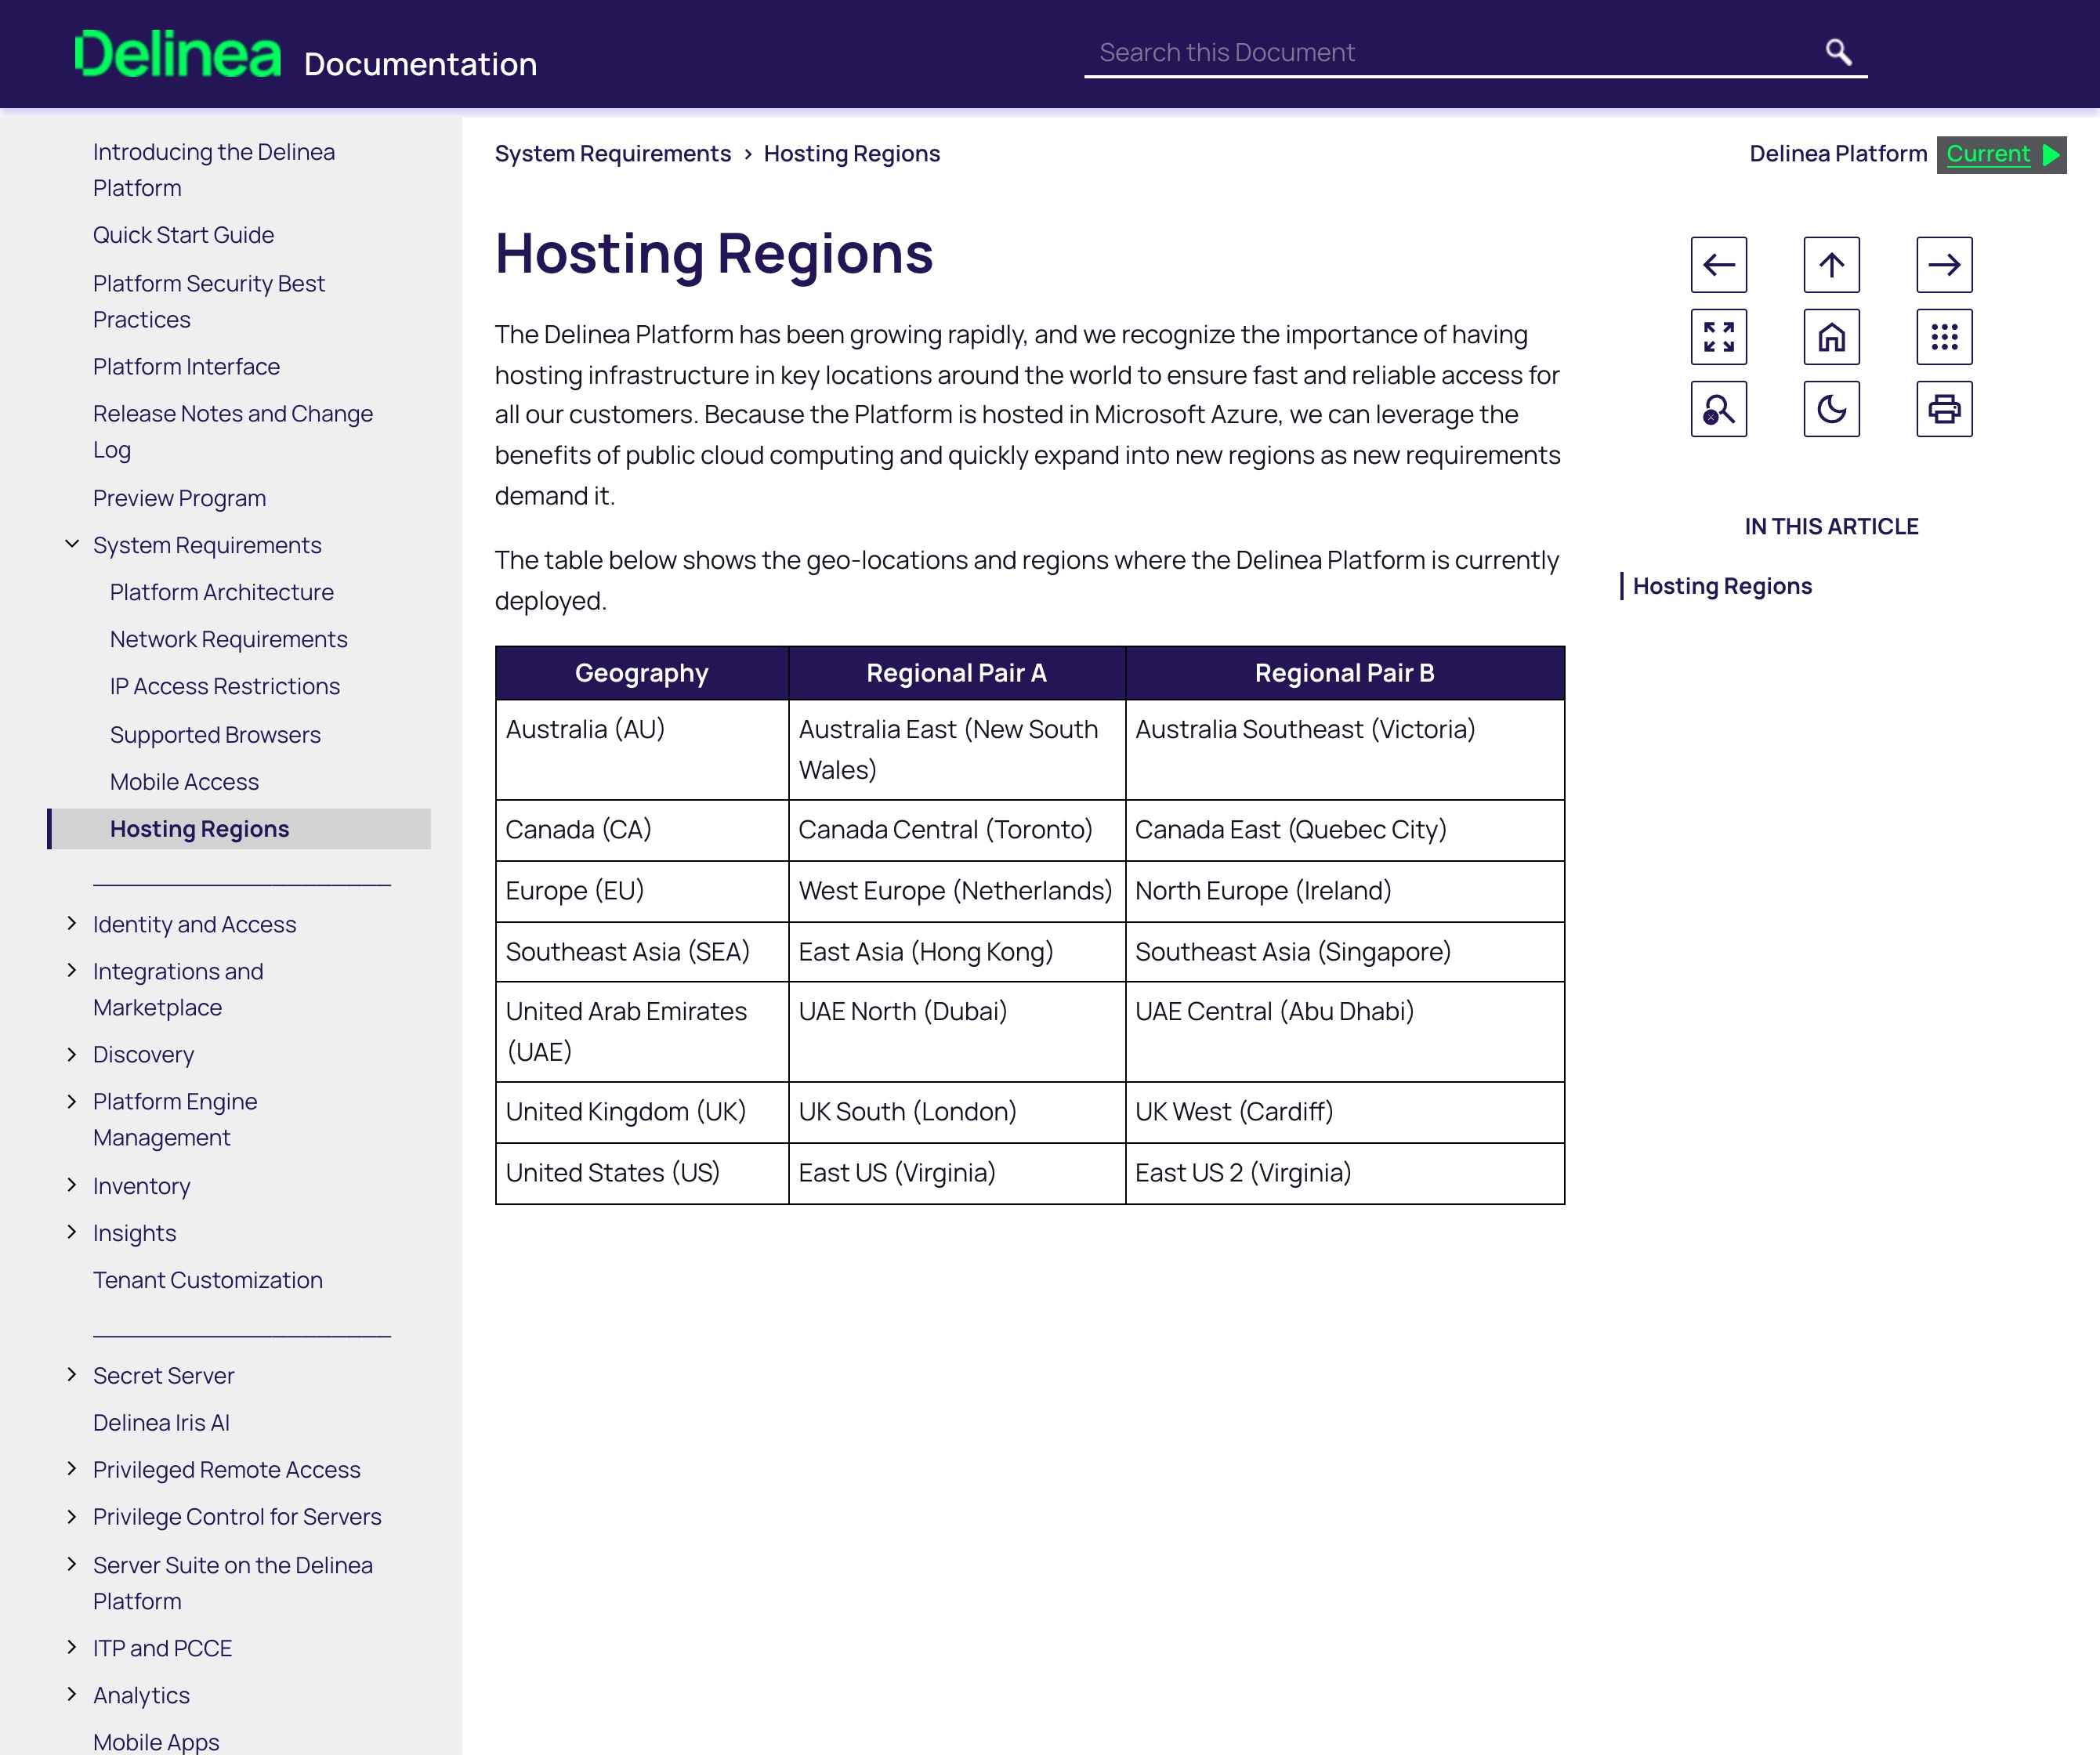
| Delineas Platform-Hosting-Seite erklärt: „The table below shows the geo-locations and regions where the Delinea Platform is currently deployed“, und listet die USA, Kanada, Europa (Niederlande und Irland), das UK, die VAE, Australien und Südostasien (Hongkong und Singapur) — mit keiner Festlandchina-Region. | Delinea Documentation — Delinea Platform Hosting Regions, abgerufen 2026-10-12 |
| Privilegierte Zugangsdaten, Secrets und Sitzungs-Datensätze, die an identifizierbare China-Administratoren gebunden sind, in einer Offshore-Region zu halten ist ein Grenztransfer personenbezogener Information unter PIPL Artikel 38–40, der Mitteilung, eine gesonderte Einwilligung (Artikel 13 und 23) und einen Transfermechanismus (CAC-Sicherheitsbewertung, CAC-Standardvertrag oder Zertifizierung) erfordert. | PIPL — cross-border transfer rules (21YunBox gov-doc), abgerufen 2026-10-12 |
| Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erzeugte personenbezogene Information in China gespeichert wird — eine inländische Speicherpflicht, die eine Offshore-Vault-Region nicht erfüllen kann; wo der Vault kritische Systeme steuert, kann er zudem Wichtige-Daten- und MLPS-Pflichten aktivieren. | Cybersecurity Law of the PRC — data localization, Article 39 (21YunBox gov-doc), abgerufen 2026-10-12 |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Sicherheitsteam, das Privileged Access Management über seine China-Systeme betreibt, ist der Instinkt, zu fragen, ob die Delinea-Konsole aus dem Festland antwortet. Das tut sie — und das ist nicht die Frage, die irgendetwas entscheidet. Delinea zieht den einzeln gefährlichsten Datensatz, den Sie halten, in eine Steuerungsebene: den verschlüsselten Vault privilegierter Zugangsdaten und Secrets, das Inventar privilegierter Konten und die Aufzeichnung und den Audit-Trail jeder privilegierten Sitzung. Ob Sie es für China betreiben können, hängt davon ab, wo dieser Vault zur Ruhe kommt und ob es rechtmäßig war, ihn dort zu platzieren. Das ist eine Datenresidenz- und Grenzübertritts-Frage, keine Performance-Frage — und Delineas eigene Dokumentation beantwortet die erste Hälfte.
Delinea bietet den Vault auf zwei Arten an. Secret Server Cloud und die Delinea Platform sind die verwalteten, Azure-gehosteten Editionen; Secret Server On-Premises ist die selbst verwaltete Edition, die Sie auf von Ihnen kontrollierter Infrastruktur betreiben. Die Cloud-Editionen sind dort, wo die China-Frage beißt, denn Delinea veröffentlicht genau, wo sie laufen — und nichts davon ist das Festland.
Delinea in China auf einen Blick
| Was es entscheidet | In Delineas eigenen Worten — und Chinas Recht |
|---|---|
| Die Plattform | Delinea ist eine Privileged-Access-Management-(PAM-)Suite, gebaut aus Thycotic und Centrify. Sein Secret-Server-Vault hält Zugangsdaten und Secrets privilegierter Konten, und er zeichnet jede privilegierte Sitzung auf den Systemen, die er schützt, auf und auditiert sie. |
| Was es für China konzentriert | Die Schlüssel zu Ihrem China-Bestand an einem Ort: der Zugangsdaten-und-Secret-Vault, das Inventar privilegierter Konten und die Sitzungs-Aufzeichnungen und Zugriffslogs, wer welches China-System wann berührt hat. |
| Die Achse, die es entscheidet | Nicht Latenz. Selbst wo die Konsole aus dem Festland lädt, ist die Entscheidung, wo die Daten des Vaults zur Ruhe kommen und ob es rechtmäßig war, sie dorthin zu bewegen. Diese Seite veröffentlicht keine China-Geschwindigkeitszahl — Geschwindigkeit ist nicht die Achse. |
| Wo der verwaltete Vault läuft | Offshore. Delineas Platform-Hosting-Seite listet die USA, Kanada, Europa, das UK, die VAE, Australien und Südostasien (Hongkong und Singapur). Es gibt keine Festlandchina-Region; die nächste, Hongkong, liegt außerhalb des Festlands und erfüllt keine Festland-Residenz. |
| Der Grenzübertritts-Auslöser | Zugangsdaten, Secrets und Sitzungs-Datensätze, die an identifizierbare China-Administratoren gebunden sind, sind personenbezogene Information. Sie offshore zu halten ist ein Grenztransfer (数据出境) unter PIPL Artikel 38–40 — Mitteilung, eine gesonderte Einwilligung (Artikel 13 und 23) und ein Transfermechanismus. |
| Die schärfere Kante | Der Vault und der Datensatz, wer-auf-Ihre-China-Systeme-zugreifen-kann, sind konzentrierte Sicherheitsdaten, die als „wichtige Daten“ (重要数据) gelten können, und die Steuerungsebene, die Ihren Bestand bewacht, trägt Multi-Level-Protection-Scheme-(MLPS / 等级保护-)Pflichten. Eine Erreichbarkeits-Prüfung sieht nichts davon. |
| Die inländische Option | Delinea liefert die rechtmäßige Form mit: Secret Server On-Premises, deployt auf China-ansässiger Infrastruktur, hält den Vault, die Secrets und die Sitzungslogs im Inland. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals irgendeine Form von Umgehung. |
Der Vault ist die Steuerungsebene für Ihren China-Bestand
Delineas Zweck ist, die gefährlichsten Daten in Ihrer Umgebung an einen gehärteten Ort zu ziehen: die privilegierten Zugangsdaten und Secrets, die Ihre Systeme aufschließen, und die Aufzeichnung und den Audit-Trail dessen, was jeder Administrator in jeder privilegierten Sitzung getan hat. Für Ihre China-Systeme ist dieser Speicher nicht bloß ein weiterer SaaS-Datensatz — er ist die Steuerungsebene, das eine Ding, das einem Angreifer oder einem Prüfer am meisten bedeuten würde. Zwei Folgen ergeben sich, und nur die erste ist offensichtlich.
Die offensichtliche ist der Grenztransfer. Die Zugangsdaten, Secrets und Sitzungs-Aufzeichnungen, die Delinea für identifizierbare Administratoren und Systeme in China hält, sind personenbezogene Information, und sie in einer Azure-Region außerhalb des Festlands zu halten ist ein Grenztransfer (数据出境) personenbezogener Daten unter Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, nicht Delinea, den Auftragsverarbeiter: Artikel 38–40 erfordern einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und Artikel 13 und 23 erfordern eine rechtmäßige Grundlage, Mitteilung und eine gesonderte Einwilligung für den Transfer, getrennt von jeder allgemeinen Nutzungsvereinbarung. Die Einzelheiten der Grenzübertritts-Mechanik sind in unserer Notiz zu grenzüberschreitenden Datentransfers dargelegt.
Die Exponierung, die eine Erreichbarkeits-Prüfung nie sieht
Die weniger offensichtliche Folge ist die, die einen PAM-Vault von einer gewöhnlichen Offshore-App unterscheidet, und sie ist unsichtbar für jeden Test, der nur fragt, ob die Konsole lädt. Der Vault ist ein konzentriertes Inventar der privilegierten Konten, Secrets und Zugriffspfade in Ihren China-Bestand, und die Sitzungslogs sind der Datensatz, wer genau was berühren kann und wer es tat. Konzentrierte Sicherheitsdaten dieser Art können zu „wichtigen Daten“ (重要数据) unter Chinas Datenregeln aufsteigen — eine Kategorie, deren Export einer erhöhten Sicherheitsbewertungs-Schwelle gegenübersteht — und das Authentifizierungs-und-Vaulting-System, das kritische China-Systeme bewacht, ist die Art von Steuerungsebene, die unter das Multi-Level Protection Scheme (MLPS / 等级保护) fällt, Chinas abgestuftes Cybersicherheits-Schutzregime. Eine Latenz-Sonde, ein Ping, eine „öffnet die Seite aus Shanghai“-Prüfung — keine davon kann eine Residenz-Pflicht, eine Grenzübertritts-Einwilligungs-Lücke, eine Wichtige-Daten-Klassifizierung oder eine MLPS-Einstufung sehen. Das sind Governance-Fakten darüber, wo die Daten leben und was sie sind, keine Netz-Fakten darüber, ob ein Paket ankommt. Welche davon Ihr konkretes Deployment betreffen, ist eine mit Rechtsbeistand zu klärende Frage gegen das, was Sie tatsächlich vaulten, aufzeichnen und sichern.
Hongkong ist auf der Liste; das Festland nicht
Der verlockende Zug ist, die nächste Region zu wählen und die Residenz für gelöst zu erklären. Delineas Hosting-Liste reicht bis Ostasien (Hongkong) und Südostasien (Singapur), und beide sehen nah genug aus. Keine liegt in Festlandchina. Hongkong arbeitet unter seinem eigenen Rechtssystem, und für die PIPL- und Datenlokalisierungs-Regeln des Festlands sind dort gehaltene Daten weiterhin außerhalb des Landes — einen China-Mandanten in Hongkong zu platzieren verlagert also den Grenztransfer; es beendet ihn nicht. Nähe ist keine Residenz, und eine nähere Azure-Region ist weiterhin keine China-Region.
Die Deployment-Wahl ist eine Compliance-Wahl
Hier unterscheidet sich Delinea von einem reinen Cloud-Vault, und es ist der rechtmäßige Weg statt einer Behelfslösung. Delinea erzwingt nicht die verwaltete Cloud: Secret Server On-Premises ist die selbst verwaltete Edition — der Vault, den Sie auf von Ihnen kontrollierter Infrastruktur betreiben. Deployt auf China-ansässiger Infrastruktur für Ihren China-Bestand, hält er den Zugangsdaten-und-Secret-Vault, das Inventar privilegierter Konten und die Sitzungs-Aufzeichnungen innerhalb des Landes, mit eingewilligter inländischer Verarbeitung — während Sie Secret Server Cloud oder die Delinea Platform für die Regionen behalten, in denen sie Sie bereits bedienen. Den China-Vault in China zu halten ist daher eine Deployment-Modell-Entscheidung, die Sie mit dem Produkt, wie es verkauft wird, treffen dürfen; es ist eine rechtliche Design-Wahl, bevor es eine technische ist. Und für einen Betreiber kritischer Informationsinfrastruktur macht Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungs-Bestimmung, umnummeriert durch die Änderung von 2025, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz) die inländische Speicherung von in China erzeugter personenbezogener Information zu einer Pflicht, die eine Offshore-Region ohnehin nicht erfüllen kann.
Nichts davon macht Delinea in China „blockiert“ oder „illegal“ — es ist erreichbar und weit verbreitet. Es ist eine Risiko-und-Residenz-Karte: Welche Pflichten beißen, hängt von Ihrem Rechtsträger, den Systemen, die Sie sichern, dem, was Sie vaulten und aufzeichnen, und davon ab, wer Ihre Administratoren sind — es ist es wert, mit Rechtsbeistand geklärt zu werden, bevor Ihre Privilegierte-Zugriffs-Daten davon abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt eine rechtmäßige Form, Privileged Access Management für einen China-Bestand zu betreiben, und sie beginnt mit den Daten, nicht mit dem Netzwerk.
Zuerst kartieren. Unser China-Team inventarisiert, was Delinea für Ihre China-Systeme hält — welche privilegierten Zugangsdaten, Secrets, Vault-Einträge, Konto-Datensätze und Sitzungs-Aufzeichnungen im Festland erhoben oder erzeugt wurden und dort bleiben müssen, was (wenn überhaupt) rechtmäßig gehen darf, ob das, was Sie sichern, diese Daten zu „wichtigen Daten“ macht oder eine Kritische-Informationsinfrastruktur-Pflicht und eine MLPS-Einstufung ins Spiel bringt und was Ihr Mitteilungs- und Gesonderte-Einwilligungs-Ablauf abdecken muss. Die rechtlichen Schlussfolgerungen werden mit Ihrem Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren. Für den China-Bestand stellen wir Secret Server On-Premises — Delineas selbst verwalteten Vault — auf China-ansässiger Infrastruktur auf und integrieren ihn, mit eingewilligter inländischer Verarbeitung und Speicherung, sodass die Privilegierte-Zugriffs-Daten aufhören, das Land standardmäßig zu verlassen. Sie behalten die Delinea-Cloud-Editionen für die Regionen, in denen sie Sie bereits bedienen; was sich ändert, ist, dass die Kronjuwelen-Daten des Festlands im Festland bleiben und die Steuerungsebene, die sie bewacht, unter den Regeln geführt wird, die für sie gelten.
Dann ausliefern. Jede auf China ausgerichtete Konsole, jedes Portal oder jede administrative Oberfläche, die von innerhalb des Festlands erreichbar sein muss, ist selbst ein in China ausgelieferter Dienst, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung, sodass Privileged Access Management legal und zuverlässig für Ihre Nutzer in China läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder irgendeine Netzbeschränkung herum zu geben; wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Hat Delinea ein Rechenzentrum in Festlandchina?
Nein. Delineas eigene Platform-Hosting-Seite listet die USA, Kanada, Europa, das UK, die VAE, Australien und Südostasien (Hongkong und Singapur); keine liegt in Festlandchina. Hongkong liegt außerhalb des Festlands und erfüllt keine Festland-Datenresidenz, der Vault und die Sitzungs-Aufzeichnungen eines China-Mandanten ruhen also weiterhin offshore auf der verwalteten Cloud, es sei denn, Sie hosten selbst.
Kann ich Delineas Privilegierte-Zugriffs-Daten in China halten?
Ja. Delinea bietet Secret Server On-Premises, die selbst verwaltete Edition, die Sie auf China-ansässiger Infrastruktur deployen können, sodass der Vault, die Secrets und die Sitzungs-Aufzeichnungen im Inland bleiben. Das ist eine Deployment-Modell-Entscheidung; 21YunBox kartiert die Pflichten und stellt das inländische Deployment mit Ihnen auf und behält die Delinea-Cloud-Editionen für Ihre anderen Regionen.
Reicht es nicht, die Delinea-Konsole aus China erreichbar zu machen?
Nein. Erreichbarkeit ist eine Netz-Tatsache; die China-Entscheidung ist eine Daten-Governance-Entscheidung. Wenn der Vault und die Protokolle, wer-auf-Ihre-China-Systeme-zugreifen-kann, offshore bleiben, sind der Grenztransfer unter PIPL und die Wichtige-Daten-/MLPS-Exponierung auf der Steuerungsebene unverändert. Die Privilegierte-Zugriffs-Daten im Inland zu halten und die Steuerungsebene zu steuern ist, was es löst.


