Crisp fonctionne-t-il en Chine ? Transfert transfrontalier PIPL, résidence des données et consentement
Crisp est une plateforme de chat en direct, de boîte de réception partagée et d'IA hébergée dans l'UE, sans région en Chine continentale, de sorte que les conversations, tickets et profils de vos clients chinois résident à l'étranger — un transfert transfrontalier PIPL. Son widget intégré expédie l'IP et les messages de chaque visiteur à l'étranger avant le consentement, l'IA MagicReply répond automatiquement comme une décision automatisée, et la surface de support nécessite une déclaration ICP. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, de consentement et de décision automatisée.
Crisp fonctionne-t-il en Chine ?
Ce qui décide si Crisp fonctionne en Chine continentale n'est pas de savoir si le widget de chat se charge — c'est que les conversations et profils de vos clients chinois résident sur les serveurs UE de Crisp sans région en Chine continentale, que le widget intégré expédie l'IP et les messages de chaque visiteur à l'étranger dès le chargement de la page, et que son IA MagicReply peut répondre automatiquement à un client, de sorte que la surface de support nécessite une déclaration ICP et une voie légale sur le territoire.
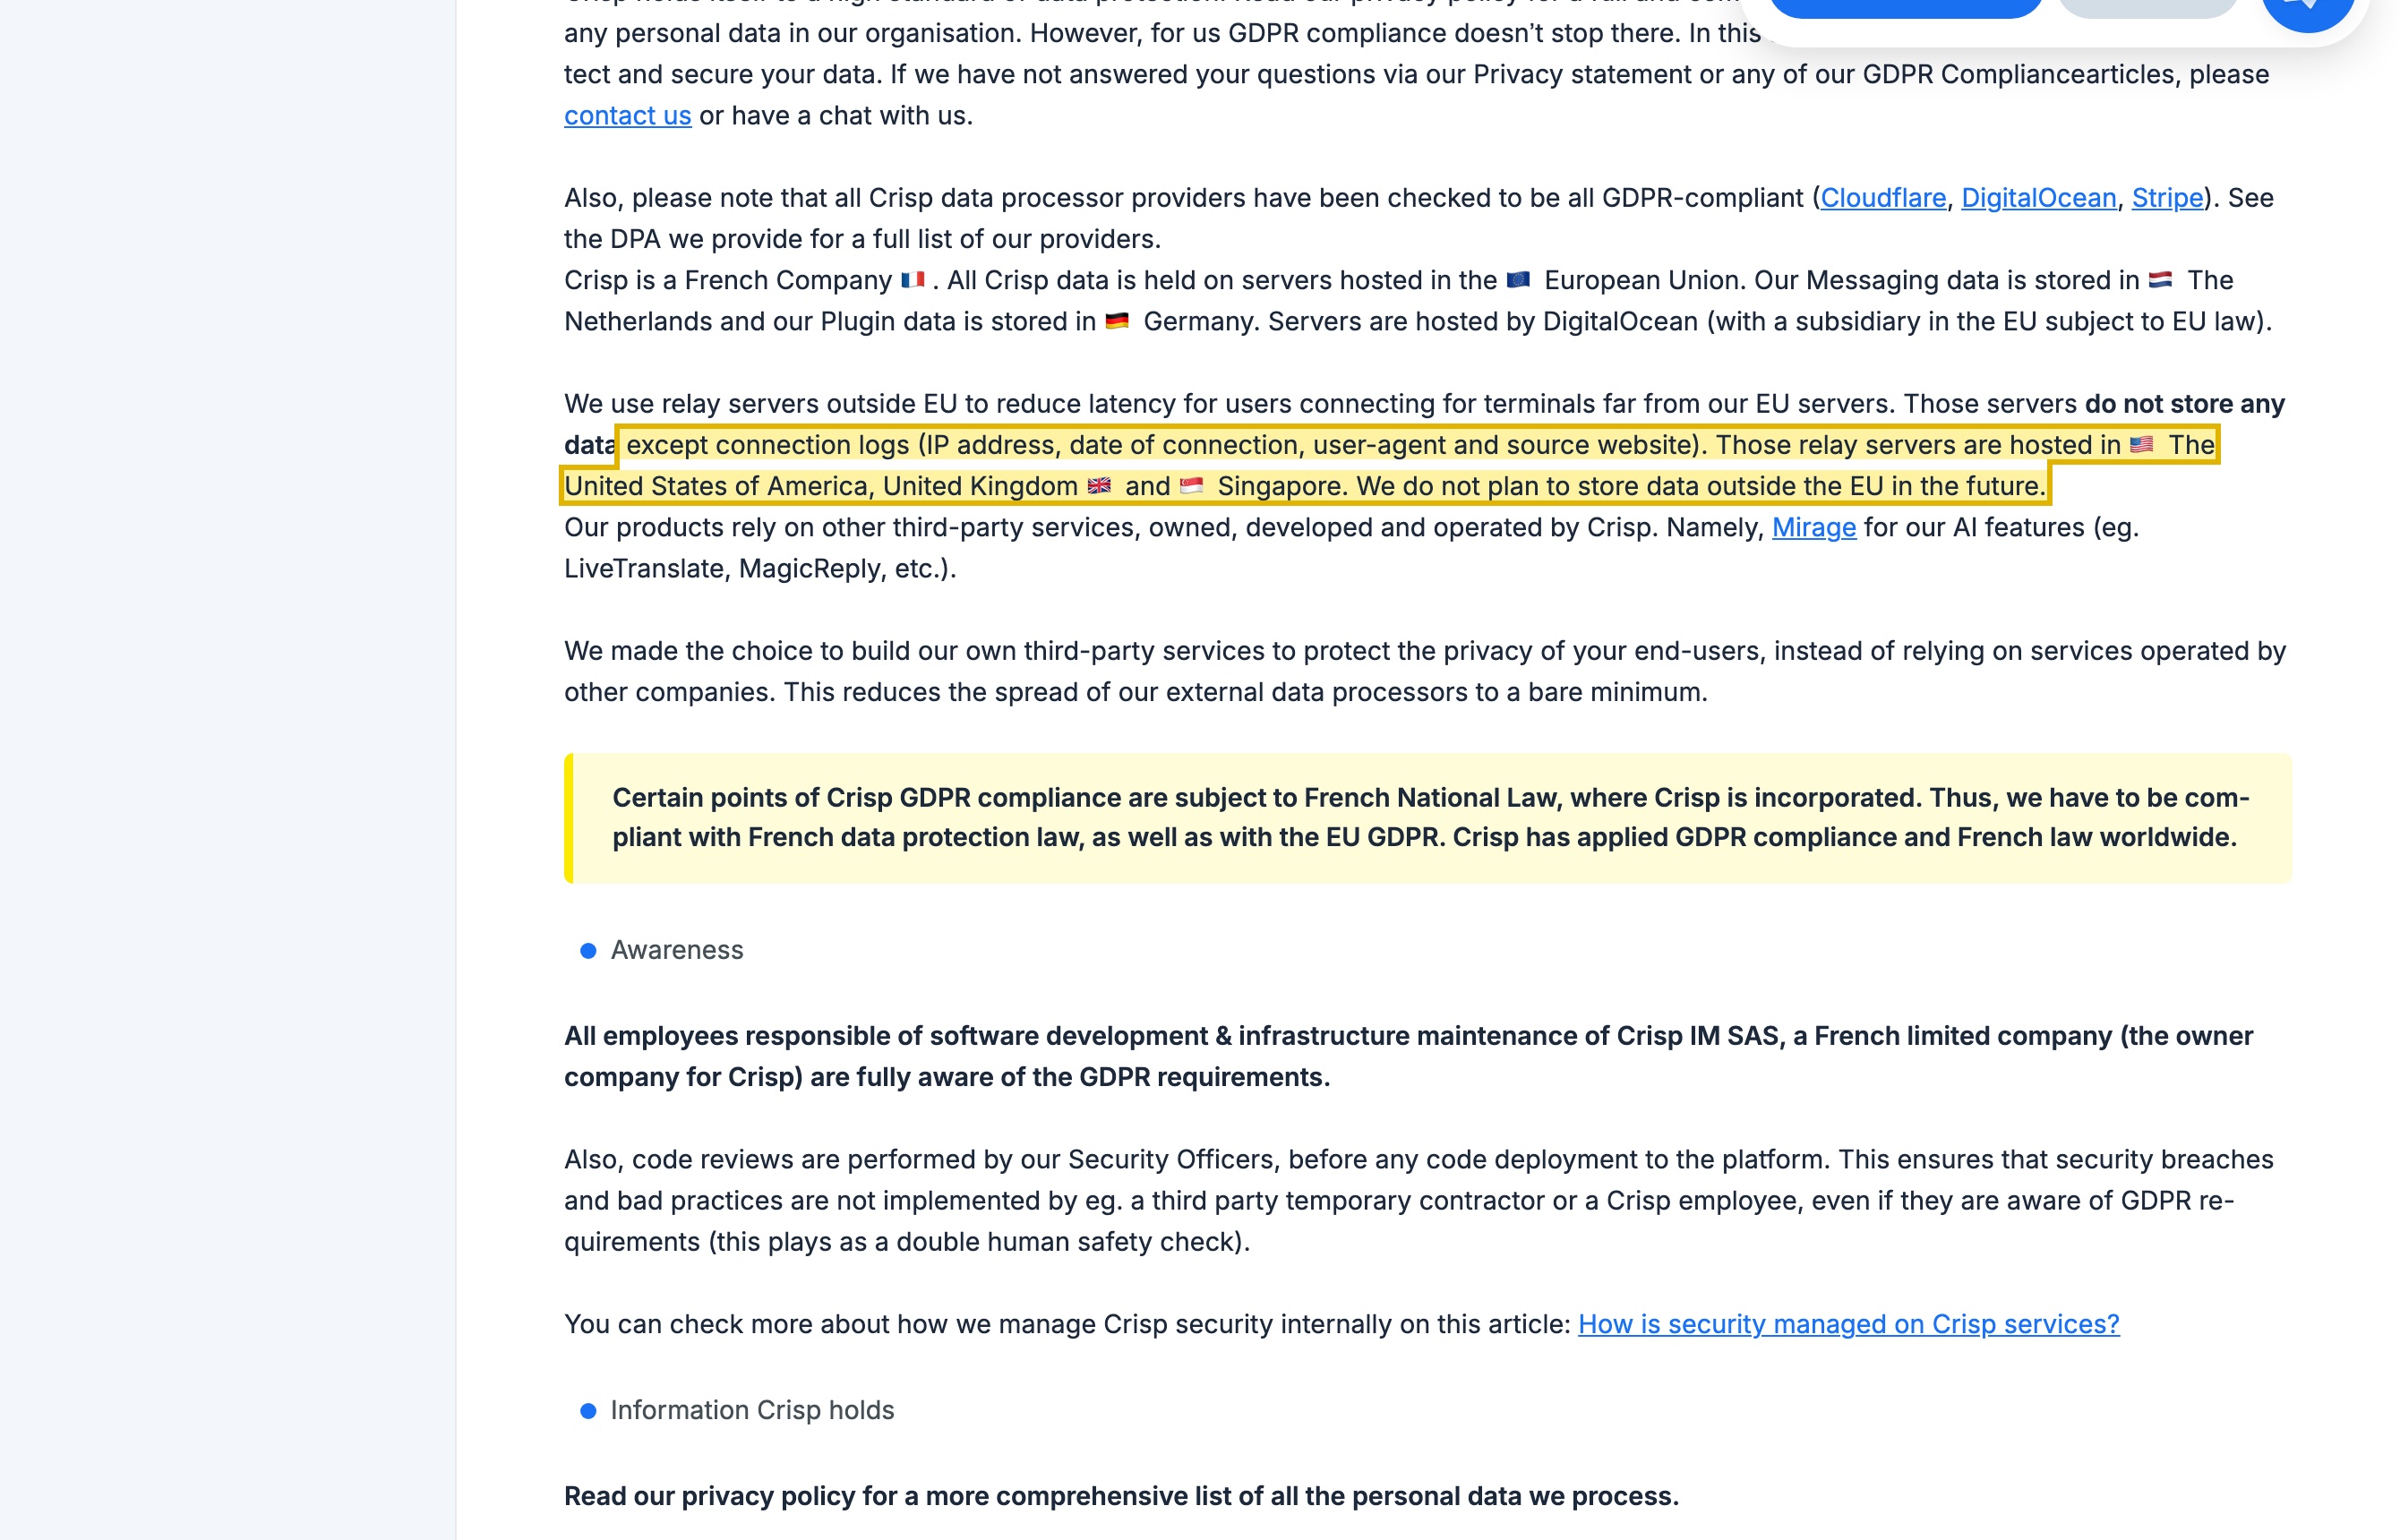
Crisp est une plateforme française de chat en direct, de boîte de réception partagée et d'IA dont la propre page RGPD place toutes les données clients dans l'UE — données de messagerie aux Pays-Bas, données de plugin en Allemagne, sur DigitalOcean — et indique “We do not plan to store data outside the EU in the future.” Exploiter le support Chine dessus déplace les conversations, contacts et profils de vos clients par-delà la frontière, un transfert transfrontalier PIPL que vous effectuez en tant que responsable (articles 38 à 40), tandis que le flux de données du widget au chargement soulève une question de consentement des articles 13/23 de la PIPL et MagicReply une question de décision automatisée de l'article 24. Le levier légal consiste à garder les conversations et les données personnelles sur le territoire, à encadrer et conditionner au consentement le widget, à satisfaire les obligations de l'article 24 et à déclarer (ICP) la surface — non à faire porter plus loin le widget à l'étranger.
Il s'agit d'une image des risques, pas d'un verdict — ce que vous devez dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs ; réglez donc les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Crisp n'exploite aucune région en Chine continentale — conversations et IP des visiteurs résident sur des serveurs de l'UE
- ! Exploiter le support Chine sur la plateforme UE de Crisp est un transfert transfrontalier PIPL que vous effectuez
- ! Le widget intégré expédie l'IP et les messages de chaque visiteur à l'étranger au chargement de la page
- ! L'IA MagicReply peut répondre automatiquement aux clients — une décision automatisée de l'article 24 de la PIPL
- ✓ Une voie de conversation légale sur le territoire, un widget encadré et une déclaration ICP sont ce que 21YunBox ajoute
Ce que la documentation officielle de Crisp dit de la Chine
| Fait | Source primaire |
|---|---|
| Crisp héberge toutes les données clients dans l'UE, sans région en Chine continentale. La propre page de conformité RGPD de Crisp indique que ses données de messagerie sont stockées aux Pays-Bas et ses données de plugin en Allemagne, que “Servers are hosted by DigitalOcean (with a subsidiary in the EU subject to EU law),” et que “We do not plan to store data outside the EU in the future.” Aucune région de serveurs ne se trouve à l'intérieur de la Chine continentale, de sorte que les conversations et profils de vos clients chinois viennent reposer à l'étranger. | Crisp — EU GDPR compliance status (help.crisp.chat), consulté le 2026-10-10 |
| L'IA MagicReply répond aux clients, et les serveurs relais du widget journalisent l'IP de chaque visiteur à l'étranger. Crisp indique s'appuyer sur Mirage “for our AI features (eg. LiveTranslate, MagicReply, etc.),” et MagicReply peut répondre automatiquement à une conversation une fois entraîné — une décision automatisée au sujet d'un client. Crisp exploite aussi des serveurs relais hors de l'UE qui, selon ses termes, ne conservent que des “connection logs (IP address, date of connection, user-agent and source website),” de sorte que le widget de chat envoie l'IP et le contexte du visiteur à l'étranger au chargement de la page. | Crisp — EU GDPR compliance status (help.crisp.chat), consulté le 2026-10-10 |
| Servir la Chine sur une plateforme UE est un transfert transfrontalier PIPL — et le widget nécessite un consentement avant de se déclencher. Parce que les conversations, contacts et profils de vos clients sont collectés sur le continent et stockés dans l'UE, vous êtes le responsable d'un transfert transfrontalier au titre de la loi sur la protection des informations personnelles : information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). Le widget intégré, qui envoie l'IP et le contexte d'un visiteur à Crisp au chargement de la page, nécessite aussi une base légale et un consentement avant de s'exécuter (PIPL articles 13 et 23). | Loi sur la protection des informations personnelles de Chine, articles 38 à 40 et 13/23, consulté le 2026-10-10 |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire que Crisp ne peut fournir. Si vous êtes opérateur d'infrastructure d'information critique ou responsable de traitement à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent au titre de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37 — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, sans en changer la substance) et de l'article 40 de la PIPL. La surface de support publique — le centre d'aide, la page de chat et l'hôte du widget — porte aussi une obligation de déclaration ICP. Crisp, hébergé uniquement dans l'UE, ne peut satisfaire ni l'une ni l'autre. | Loi sur la cybersécurité de Chine, article 39 (anciennement l'article 37) et PIPL article 40 ; ICP : ordonnance n° 292 du Conseil des affaires de l'État / ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour des clients en Chine continentale, la question à propos de Crisp n’est pas de savoir si la bulle de chat apparaît — c’est de savoir où les conversations qui la sous-tendent ont le droit de résider, et ce que le widget envoie à l’étranger au chargement. Crisp est une société française qui exploite un widget de chat en direct, une boîte de réception partagée et un assistant IA, et elle est explicite sur la géographie : sa propre page RGPD indique que toutes les données Crisp résident sur des serveurs de l’UE — les données de messagerie aux Pays-Bas, les données de plugin en Allemagne, sur DigitalOcean — sans aucune région à l’intérieur du continent. Trois éléments décident de la réponse, et aucun n’est la vitesse : les conversations et profils de vos clients chinois résident sur une plateforme de l’UE (un transfert transfrontalier que vous effectuez au titre de la PIPL), le widget intégré expédie l’IP et les messages de chaque visiteur à l’étranger au chargement avant tout consentement, et l’IA MagicReply peut répondre automatiquement à un client — une décision automatisée. La surface de support porte une obligation de déclaration ICP.
Crisp en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Crisp — et au regard du droit chinois |
|---|---|
| Ce qu'il détient | Les transcriptions de chat en direct, les tickets et e-mails de la boîte de réception partagée, plus le nom, l'e-mail et le profil de chaque contact — et, pour le widget, l'IP, le user-agent et le site d'origine du visiteur. Des informations personnelles au titre du droit chinois, non des métriques anonymes. |
| Où il s'exécute | La propre page RGPD de Crisp place toutes les données sur des serveurs de l'UE — messagerie aux Pays-Bas, plugins en Allemagne, sur DigitalOcean — et indique qu'il ne prévoit “not plan to store data outside the EU.” Aucune région en Chine continentale. Pour les clients en Chine, cela fait de l'exploitation de Crisp un transfert transfrontalier (PIPL articles 38 à 40 ; 数据出境). |
| La porte du widget intégré | Le widget de chat est du JavaScript tiers qui ouvre une connexion vers Crisp au chargement de la page ; selon Crisp, ses serveurs relais conservent des “connection logs (IP address, date of connection, user-agent and source website).” Cela expédie les données du visiteur à l'étranger avant tout consentement — un transfert plus un problème de consentement des articles 13/23 de la PIPL. |
| Décisions d'IA et résidence | MagicReply de Crisp, propulsé par son service Mirage, peut répondre automatiquement à un client une fois entraîné — une prise de décision automatisée au titre de l'article 24 de la PIPL (transparence, équité, une voie vers un examen humain). Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les données collectées en Chine doivent rester sur le territoire au titre de la loi sur la cybersécurité chinoise — une obligation qu'un service uniquement dans l'UE ne peut satisfaire. |
| L'accessibilité n'est pas l'axe | Que le widget se charge depuis la Chine est la moitié facile. Ce qui le détermine, c'est où résident les conversations, si le widget se déclenche avant le consentement, et si l'IA répond automatiquement — ce à quoi l'on répond en gardant les données sur le territoire, en encadrant le widget, en satisfaisant l'article 24 et en déclarant (ICP) la surface de support, non en faisant porter plus loin le widget à l'étranger. |
Ce que vous détenez réellement — conversations, profils clients, et un widget qui rappelle la maison
Une plateforme de support client ne détient pas des métriques ; elle détient des personnes. Sur Crisp, cela signifie les transcriptions de chat en direct, les tickets et e-mails de la boîte de réception partagée, et — rattachés à chacun — le nom, l’adresse e-mail et le profil d’un contact que vos agents construisent en résolvant un problème. Chaque phrase qu’un client inquiet saisit est, au titre du droit chinois, son information personnelle, collectée auprès de lui sur le continent.
Le widget ajoute un second flux que la plupart des équipes n’imaginent jamais. Une bulle de chat Crisp est du JavaScript tiers intégré dans vos pages ; dès qu’une bulle se charge pour un visiteur en Chine, elle ouvre une connexion vers l’infrastructure de Crisp. Crisp est franc sur ce que cela touche : les serveurs relais qu’il exploite pour réduire la latence, dit-il, conservent des “connection logs (IP address, date of connection, user-agent and source website)” et rien d’autre. Autrement dit, l’IP et le contexte du visiteur partent vers les serveurs de Crisp au chargement de la page — avant qu’un dialogue de consentement n’ait été montré.
Et Crisp répond désormais autant qu’il enregistre. Il indique qu’il s’appuie sur Mirage “for our AI features (eg. LiveTranslate, MagicReply, etc.),” et MagicReply peut être entraîné à rédiger ou à répondre automatiquement à une conversation de lui-même. Quand un logiciel décide de ce qu’on dit à un client, vous ne faites plus seulement stocker des données — vous prenez une décision automatisée au sujet d’une personne, ce que le droit chinois traite comme sa propre catégorie.
Les portes : données de conversation transfrontalières, consentement du widget et décisions automatisées
Commencez par l’endroit où reposent les données. La propre page de conformité RGPD de Crisp est explicite : “Servers are hosted by DigitalOcean (with a subsidiary in the EU subject to EU law),” les données de messagerie résident aux Pays-Bas et les données de plugin en Allemagne, et “We do not plan to store data outside the EU in the future.” Rien de tout cela n’est sur le continent. Parce que les conversations et profils de vos clients chinois sont collectés en Chine et viennent reposer dans l’UE, vous êtes le responsable d’un transfert transfrontalier d’informations personnelles au titre de la loi sur la protection des informations personnelles : vous devez l’information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40).
Le widget ouvre une seconde porte. Établir une connexion tierce qui expédie l’IP et le contexte d’un visiteur à un service à l’étranger au chargement de la page est un traitement non essentiel : au titre des articles 13 et 23 de la PIPL, il faut une base légale et un consentement éclairé avant qu’il ne se déclenche, et le transfert à l’étranger nécessite son propre consentement distinct — non une simple ligne « en utilisant ce site ». Une bulle de chat qui rappelle la maison avant que le visiteur n’ait accepté quoi que ce soit est l’exposition la plus courante, et la plus négligée, sur une page de support tournée vers la Chine.
La troisième porte, c’est l’IA. Là où MagicReply trie, achemine ou répond automatiquement à un client, l’article 24 de la PIPL s’applique : la prise de décision automatisée doit être transparente et équitable, et la personne a le droit de ne pas faire l’objet d’une décision prise uniquement par automatisation — ce qui implique une voie vers un examen humain dans le flux. Enfin, la résidence. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées en Chine au titre de l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) et de l’article 40 de la PIPL — une obligation qu’une plateforme uniquement dans l’UE n’a aucun moyen de satisfaire.
Charger le widget n’est pas la question — une voie de support conforme sur le territoire l’est
L’instinct, une fois que quelqu’un remarque que le chat peut être lent ou instable depuis le continent, est de trouver un moyen de faire charger plus vite le widget à l’étranger. Cela résout le mauvais problème. Un widget qui se connecte proprement expédie toujours l’IP du visiteur au chargement, stocke toujours chaque conversation dans l’UE, et laisse toujours l’IA répondre sans humain dans la boucle — l’accessibilité n’y change rien. Faire porter plus loin un point de terminaison à l’étranger ne crée ni base légale, ni mécanisme de transfert, ni option de refus de l’article 24 ; cela ne fait que garantir l’exportation non consentie que vous ne faisiez auparavant que risquer.
La direction conforme est l’inverse : réduire et localiser ce qui part. Gardez les conversations et les données personnelles des clients chinois sur une voie sur le territoire — un déploiement de support sur le territoire, avec ce que vous collectez minimisé et pseudonymisé. Encadrez et conditionnez au consentement le widget de chat pour qu’il ne se déclenche pas pour les visiteurs du continent avant qu’une base légale n’existe, ou remplacez-le par une voie sur le territoire. Satisfaites les obligations de l’article 24 partout où MagicReply décide de ce que voit un client. Et déclarez (ICP) la surface de support publique — le centre d’aide, la page de chat, l’hôte du widget — car c’est un service Internet public au sens chinois. Garder les données sur le territoire est le levier ; une voie qui les expédierait malgré tout à l’étranger ne l’est pas.
Il s’agit d’une image des risques, pas d’un verdict — devoir un mécanisme transfrontalier, un stockage sur le territoire, un consentement de widget, des contrôles de l’article 24, ou tous, dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs ; réglez donc les détails avec un conseil avant de construire.
La voie légale — cartographier, localiser, diffuser
21YunBox est une couche de conformité devant le stack que vous exploitez déjà — Crisp reste exactement où il est, votre boîte de réception et votre historique ne bougent pas, et vous ne réécrivez rien.
- Cartographier — inventorier le contenu des conversations, les contacts et profils, et le flux de données du widget au chargement ; confirmer où chacun est traité et stocké (les régions UE de Crisp, sans option en Chine continentale) ; identifier où MagicReply note ou répond automatiquement à un client (article 24) ; et établir votre base de consentement.
- Localiser / encadrer — garder les conversations et les données personnelles des clients chinois sur le territoire, minimiser et pseudonymiser ce que vous collectez, encadrer et conditionner au consentement le widget de chat pour qu’il n’exporte pas les données du visiteur au chargement, et satisfaire les obligations de l’article 24 pour l’IA. Localiser signifie garder les données sur une voie sur le territoire — jamais une voie qui les expédierait malgré tout à l’étranger.
- Diffuser — mettre en place une diffusion conforme, déclarée (ICP) et sur le territoire de la surface de support avec le 21YunBox Optimizer, devant votre origine existante, sans reconstruction.
21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. L’objectif est simple : Crisp s’exécute de manière légale et conforme pour vos utilisateurs en Chine, sur une voie dont les données restent là où le droit chinois l’exige.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Où Crisp stocke-t-il les conversations de nos clients chinois ?
Hors de Chine continentale. La propre page RGPD de Crisp indique que toutes ses données résident sur des serveurs de l'UE — données de messagerie aux Pays-Bas, données de plugin en Allemagne, sur DigitalOcean — et qu'il ne prévoit pas de stocker de données hors de l'UE. Il n'existe aucune région en Chine continentale, de sorte que chaque conversation, contact et profil que le widget collecte auprès de vos clients chinois est stocké à l'étranger, ce qui transforme l'exploitation de Crisp en une question de transfert transfrontalier PIPL.
Le widget de chat Crisp lui-même est-il un problème de conformité en Chine ?
Il peut l'être. Un widget de chat en direct est du JavaScript tiers sur votre page : il ouvre une connexion vers les serveurs de Crisp et, selon les propres termes de Crisp, journalise l'IP, le user-agent et le site d'origine du visiteur, envoyant cela à l'étranger au chargement de la page — avant tout dialogue de consentement. Au titre des articles 13 et 23 de la PIPL, ce flux de données non essentiel nécessite une base légale et un consentement avant de se déclencher, et le transfert à l'étranger nécessite son propre consentement distinct. Le correctif est d'encadrer et de conditionner au consentement le widget ou de passer à une voie sur le territoire — non de faire porter plus loin le point de terminaison à l'étranger.
21YunBox peut-il faire fonctionner notre configuration Crisp en Chine ?
Oui — en tant que couche de conformité, non une migration. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, aide à garder les conversations et les données personnelles des clients chinois sur une voie sur le territoire, encadre et conditionne au consentement le widget, traite les obligations de l'article 24 pour MagicReply, et met en place la diffusion déclarée (ICP) et sur le territoire qu'exige une surface de support Chine conforme — devant le stack Crisp que vous exploitez déjà. Prenez contact pour traiter votre cas.


