Funktioniert Crisp in China? PIPL-Grenztransfer, Datenresidenz & Einwilligung
Crisp ist eine EU-gehostete Live-Chat-, Shared-Inbox- und KI-Plattform ohne Festlandchina-Region, die Gespräche, Tickets und Profile Ihrer China-Kunden sitzen also offshore — ein PIPL-Grenztransfer. Sein eingebettetes Widget schickt die IP und Nachrichten jedes Besuchers offshore, bevor eingewilligt wird, MagicReply-KI antwortet automatisch als automatisierte Entscheidung, und die Support-Oberfläche braucht eine ICP-Beian. Ein Compliance-zuerst-Blick auf die Residenz-, Einwilligungs- und Automatisierte-Entscheidungs-Exponierung.
Funktioniert Crisp in China?
Was entscheidet, ob Crisp in Festlandchina funktioniert, ist nicht, ob das Chat-Widget lädt — es ist, dass die Gespräche und Profile Ihrer chinesischen Kunden auf Crisps EU-Servern ohne Festlandchina-Region sitzen, das eingebettete Widget die IP und Nachrichten jedes Besuchers in dem Moment, in dem die Seite lädt, offshore schickt, und seine MagicReply-KI einen Kunden automatisch beantworten kann, die Support-Oberfläche also eine ICP-Beian und einen rechtmäßigen inländischen Weg braucht.
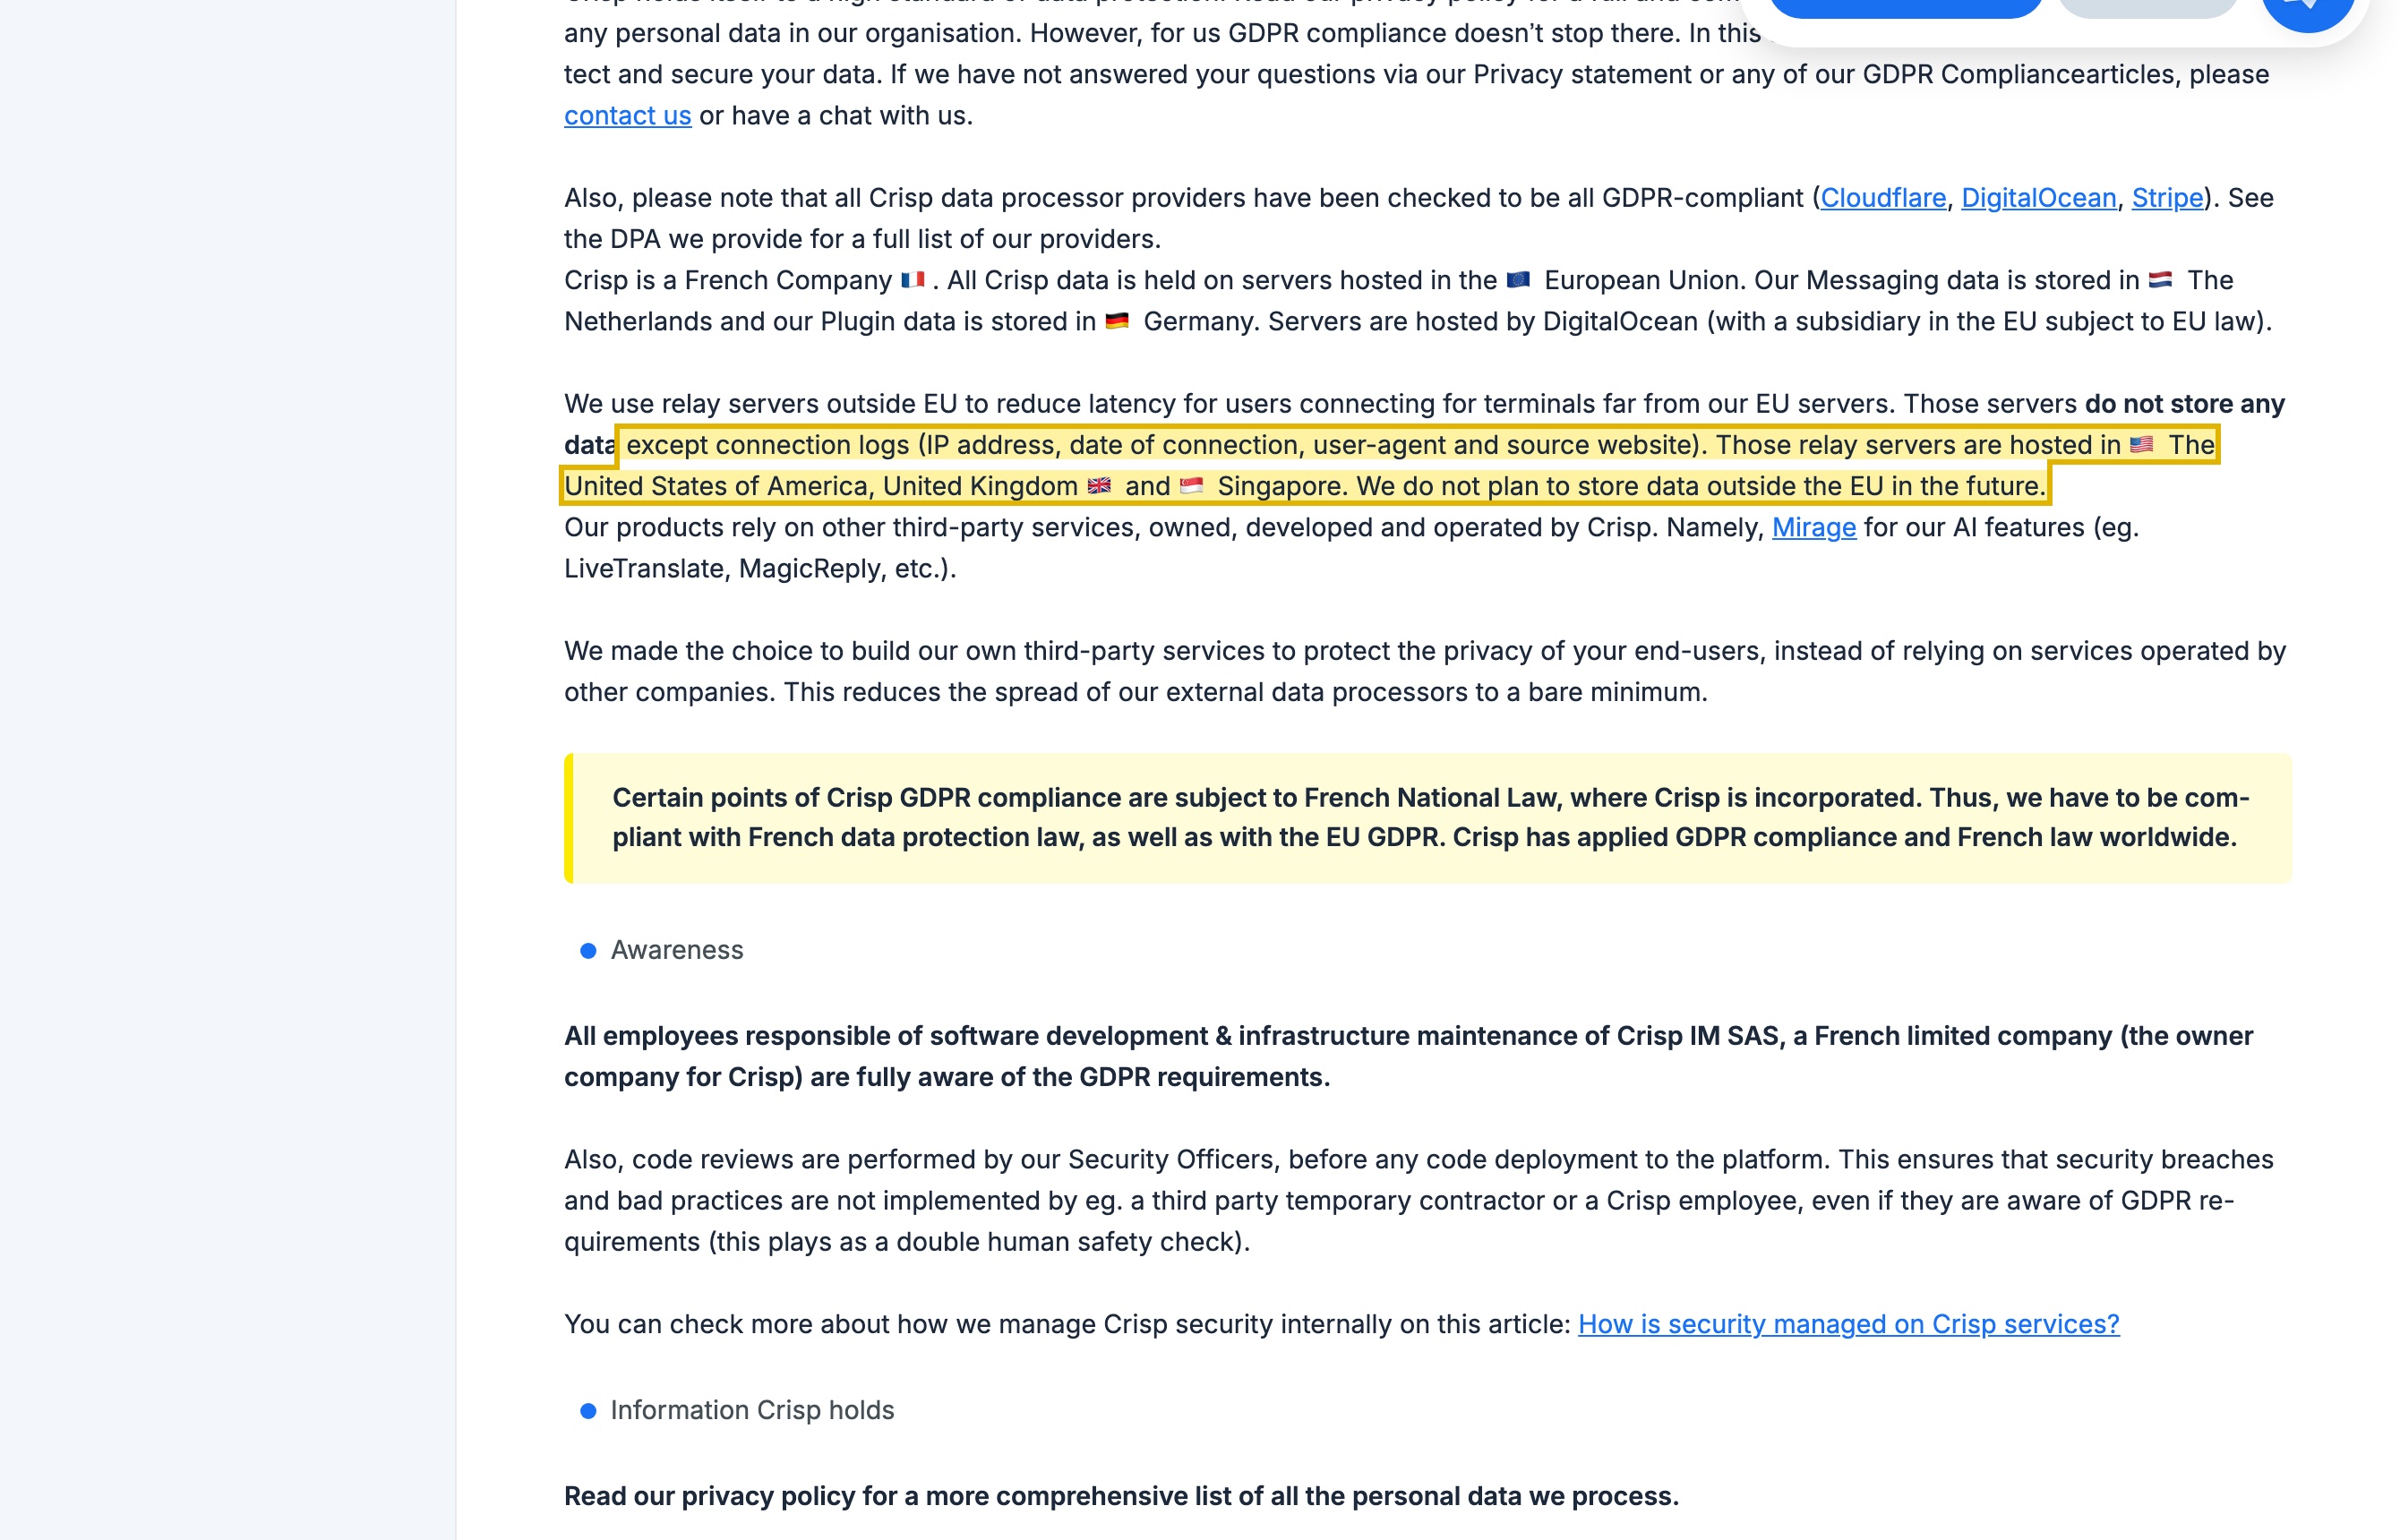
Crisp ist eine französische Live-Chat-, Shared-Inbox- und KI-Plattform, deren eigene GDPR-Seite alle Kundendaten in der EU platziert — Messaging-Daten in den Niederlanden, Plugin-Daten in Deutschland, auf DigitalOcean — und erklärt „We do not plan to store data outside the EU in the future.“ China-Support darauf zu betreiben bewegt die Gespräche, Kontakte und Profile Ihrer Kunden über die Grenze, ein PIPL-Grenztransfer, den Sie als Verarbeiter machen (Artikel 38–40), während der On-Load-Daten-Fluss des Widgets eine PIPL-Art.-13/23-Einwilligungs-Frage aufwirft und MagicReply eine Artikel-24-Automatisierte-Entscheidungs-Frage. Der rechtmäßige Hebel ist, die Gespräche und PII im Inland zu halten, das Widget zu gaten und einzuwilligen, die Artikel-24-Pflichten zu erfüllen und die Oberfläche ICP-zu-melden — nicht, das Offshore-Widget weiter reichen zu lassen.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind, klären Sie also die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Crisp betreibt keine Festlandchina-Region — Gespräche und Besucher-PII sitzen auf EU-Servern
- ! China-Support auf Crisps EU-Plattform zu betreiben ist ein PIPL-Grenztransfer durch Sie
- ! Das eingebettete Widget schickt die IP und Nachrichten jedes Besuchers beim Seitenladen offshore
- ! MagicReply-KI kann Kunden automatisch beantworten — eine automatisierte Entscheidung nach PIPL Artikel 24
- ✓ Ein rechtmäßiger inländischer Gesprächs-Weg, ein gegatetes Widget und eine ICP-Beian sind 21YunBox' hinzuzufügen
Was die offizielle Crisp-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Crisp hostet alle Kundendaten in der EU, ohne Festlandchina-Region. Crisps eigene GDPR-Compliance-Seite erklärt, dass seine Messaging-Daten in den Niederlanden und seine Plugin-Daten in Deutschland gespeichert werden, dass „Servers are hosted by DigitalOcean (with a subsidiary in the EU subject to EU law),“ und dass „We do not plan to store data outside the EU in the future.“ Keine Server-Region sitzt innerhalb Festlandchinas, die Gespräche und Profile Ihrer China-Kunden kommen also offshore zur Ruhe. | Crisp — EU GDPR compliance status (help.crisp.chat), abgerufen 2026-10-10 |
| MagicReply-KI beantwortet Kunden, und die Relay-Server des Widgets loggen die IP jedes Besuchers im Ausland. Crisp sagt, es stütze sich auf Mirage „for our AI features (eg. LiveTranslate, MagicReply, etc.),“ und MagicReply kann ein Gespräch automatisch beantworten, sobald trainiert — eine automatisierte Entscheidung über einen Kunden. Crisp betreibt auch Relay-Server außerhalb der EU, die, in seinen Worten, nur „connection logs (IP address, date of connection, user-agent and source website)“ halten, das Chat-Widget sendet die IP und den Kontext des Besuchers beim Seitenladen also ins Ausland. | Crisp — EU GDPR compliance status (help.crisp.chat), abgerufen 2026-10-10 |
| China auf einer EU-Plattform zu bedienen ist ein PIPL-Grenztransfer — und das Widget braucht Einwilligung, bevor es feuert. Weil die Gespräche, Kontakte und Profile Ihrer Kunden im Festland erhoben und in der EU gespeichert werden, sind Sie der Verarbeiter eines Grenztransfers unter dem Gesetz zum Schutz personenbezogener Daten: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Artikel 38–40). Das eingebettete Widget, das die IP und den Kontext eines Besuchers beim Seitenladen an Crisp sendet, braucht auch eine rechtmäßige Grundlage und Einwilligung, bevor es läuft (PIPL Artikel 13 und 23). | China's Personal Information Protection Law, Articles 38–40 and 13/23, abgerufen 2026-10-10 |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet inländische Speicherung, die Crisp nicht bereitstellen kann. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erzeugte personenbezogene Daten im Festland gespeichert werden nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, mit unveränderter Substanz) und PIPL Art. 40. Die öffentliche Support-Oberfläche — das Help Center, die Chat-Seite und der Widget-Host — trägt auch eine ICP-Beian-Pflicht. Crisp, nur in der EU gehostet, kann keines erfüllen. | China's Cybersecurity Law Article 39 (formerly Article 37) & PIPL Article 40; ICP: Staatsratserlass Nr. 292 / MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für Kunden in Festlandchina ist die Frage zu Crisp nicht, ob die Chat-Blase erscheint — es ist, wo die Gespräche dahinter leben dürfen und was das Widget beim Laden ins Ausland schickt. Crisp ist ein französisches Unternehmen, das ein Live-Chat-Widget, eine Shared Inbox und einen KI-Assistenten betreibt, und ist explizit über Geografie: Seine eigene GDPR-Seite sagt, alle Crisp-Daten werden auf EU-Servern gehalten — Messaging-Daten in den Niederlanden, Plugin-Daten in Deutschland, auf DigitalOcean — mit keiner Region innerhalb des Festlands. Drei Dinge entscheiden die Antwort, und keines ist Geschwindigkeit: Die Gespräche und Profile Ihrer chinesischen Kunden sitzen auf einer EU-Plattform (ein Grenztransfer, den Sie unter PIPL machen), das eingebettete Widget schickt die IP und Nachrichten jedes Besuchers beim Laden offshore, bevor irgendeine Einwilligung erfolgt, und MagicReply-KI kann einen Kunden automatisch beantworten — eine automatisierte Entscheidung. Die Support-Oberfläche trägt eine ICP-Melde-Pflicht.
Crisp in China auf einen Blick
| Worüber es entscheidet | In Crisps eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | Live-Chat-Transkripte, Shared-Inbox-Tickets und E-Mails, plus den Namen, die E-Mail und das Profil jedes Kontakts — und, für das Widget, die IP, den User-Agent und die Ursprungs-Website des Besuchers. Personenbezogene Daten nach Chinas Recht, keine anonymen Metriken. |
| Wo es läuft | Crisps eigene GDPR-Seite stellt alle Daten auf EU-Server — Messaging in den Niederlanden, Plugins in Deutschland, auf DigitalOcean — und sagt, es plane „not plan to store data outside the EU“. Keine Festlandchina-Region. Für China-Kunden macht das das Betreiben von Crisp zu einem Grenztransfer (PIPL Artikel 38–40; 数据出境). |
| Die Eingebettete-Widget-Tür | Das Chat-Widget ist Drittanbieter-JavaScript, das beim Seitenladen eine Verbindung zu Crisp öffnet; nach Crisps Darstellung halten seine Relay-Server „connection logs (IP address, date of connection, user-agent and source website)“. Das schickt Besucher-Daten offshore, bevor irgendeine Einwilligung erfolgt — ein Transfer plus ein PIPL-Art.-13/23-Einwilligungs-Problem. |
| KI-Entscheidungen & Residenz | Crisps MagicReply, angetrieben von seinem Mirage-Dienst, kann einen Kunden automatisch beantworten, sobald trainiert — automatisierte Entscheidungsfindung nach PIPL Artikel 24 (Transparenz, Fairness, ein Weg zur menschlichen Überprüfung). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene Daten im Inland bleiben nach Chinas Cybersicherheitsgesetz — eine Pflicht, die ein nur-EU-Dienst nicht erfüllen kann. |
| Erreichbarkeit ist nicht die Achse | Ob das Widget aus China lädt, ist die leichte Hälfte. Was entscheidet, ist, wo die Gespräche leben, ob das Widget vor der Einwilligung feuert und ob die KI automatisch antwortet — beantwortet, indem die Daten im Inland gehalten werden, das Widget gated wird, Artikel 24 erfüllt wird und die Support-Oberfläche ICP-gemeldet wird, nicht indem das Offshore-Widget weiter reicht. |
Was Sie tatsächlich halten — Gespräche, Kundenprofile und ein Widget, das nach Hause telefoniert
Eine Kunden-Support-Plattform hält keine Metriken; sie hält Menschen. Auf Crisp bedeutet das die Live-Chat-Transkripte, die Shared-Inbox-Tickets und E-Mails und — an jedes gebunden — den Namen, die E-Mail-Adresse eines Kontakts und das Profil, das Ihre Agents beim Lösen eines Problems aufbauen. Jeder Satz, den ein besorgter Kunde tippt, ist nach Chinas Recht seine personenbezogene Information, von ihm im Festland erhoben.
Das Widget fügt einen zweiten Fluss hinzu, den die meisten Teams nie abbilden. Eine Crisp-Chat-Blase ist Drittanbieter-JavaScript, eingebettet in Ihre Seiten; in dem Moment, in dem eine für einen Besucher in China lädt, öffnet sie eine Verbindung zu Crisps Infrastruktur. Crisp ist offen darüber, was das berührt: Die Relay-Server, die es betreibt, um Latenz zu senken, halten, sagt es, „connection logs (IP address, date of connection, user-agent and source website)“ und nichts weiter. Mit anderen Worten, die IP und der Kontext des Besuchers gehen beim Seitenladen zu Crisps Servern ab — bevor irgendein Einwilligungs-Dialog gezeigt wurde.
Und Crisp antwortet nun ebenso, wie es aufzeichnet. Es erklärt, dass es sich auf Mirage „for our AI features (eg. LiveTranslate, MagicReply, etc.)“ stützt, und MagicReply kann trainiert werden, ein Gespräch von sich aus zu entwerfen oder automatisch zu beantworten. Wenn Software entscheidet, was einem Kunden gesagt wird, speichern Sie nicht mehr nur Daten — Sie treffen eine automatisierte Entscheidung über eine Person, was chinesisches Recht als eigene Kategorie behandelt.
Die Türen: grenzüberschreitende Gesprächs-Daten, Widget-Einwilligung und automatisierte Entscheidungen
Beginnen Sie damit, wo die Daten ruhen. Crisps eigene GDPR-Compliance-Seite ist explizit: „Servers are hosted by DigitalOcean (with a subsidiary in the EU subject to EU law)“, Messaging-Daten sitzen in den Niederlanden und Plugin-Daten in Deutschland, und „We do not plan to store data outside the EU in the future.“ Nichts davon ist im Festland. Weil die Gespräche und Profile Ihrer chinesischen Kunden in China erhoben werden und in der EU zur Ruhe kommen, sind Sie der Verarbeiter eines Grenztransfers personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten: Sie schulden Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Artikel 38–40).
Das Widget öffnet eine zweite Tür. Eine Drittanbieter-Verbindung zu setzen, die die IP und den Kontext eines Besuchers beim Seitenladen an einen Offshore-Dienst schickt, ist nicht-essentielle Verarbeitung: Nach PIPL Artikel 13 und 23 braucht sie eine rechtmäßige Grundlage und informierte Einwilligung, bevor sie feuert, und der Auslands-Transfer braucht seine eigene gesonderte Einwilligung — keine einzelne „durch die Nutzung dieser Website“-Zeile. Eine Chat-Blase, die nach Hause telefoniert, bevor der Besucher irgendetwas zugestimmt hat, ist die häufigste und am meisten übersehene Exponierung auf einer auf China ausgerichteten Support-Seite.
Die dritte Tür ist die KI. Wo MagicReply einen Kunden triagiert, leitet oder automatisch beantwortet, heftet sich PIPL Artikel 24 an: Automatisierte Entscheidungsfindung muss transparent und fair sein, und die Person hat ein Recht, nicht einer allein durch Automatisierung getroffenen Entscheidung unterworfen zu werden — was einen Weg zur menschlichen Überprüfung im Ablauf bedeutet. Schließlich, Residenz. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten in China gespeichert werden nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, mit unveränderter Substanz) und PIPL Art. 40 — eine Pflicht, die eine nur-EU-Plattform keinen Weg hat zu erfüllen.
Das Widget zu laden ist nicht die Frage — ein rechtskonformer inländischer Support-Weg ist es
Der Instinkt, sobald jemand bemerkt, dass der Chat aus dem Festland langsam oder unzuverlässig sein kann, ist, einen Weg zu finden, das Offshore-Widget schneller laden zu lassen. Das löst das falsche Problem. Ein Widget, das sauber verbindet, schickt dennoch die IP des Besuchers beim Laden, speichert dennoch jedes Gespräch in der EU und lässt die KI dennoch antworten ohne einen Menschen in der Schleife — Erreichbarkeit ändert nichts davon. Einen Offshore-Endpunkt weiter reichen zu lassen schafft keine rechtmäßige Grundlage, keinen Transfermechanismus und kein Art.-24-Opt-out; es garantiert nur den uneingewilligten Export, den Sie zuvor nur riskiert haben.
Die rechtskonforme Richtung ist die entgegengesetzte: reduzieren und lokalisieren, was geht. Halten Sie die China-Kundengespräche und -PII auf einem inländischen Weg — ein inländisches Support-Deployment, mit minimiertem und pseudonymisiertem, was Sie erheben. Gaten und einwilligen Sie das Chat-Widget, sodass es für Festland-Besucher nicht feuert, bevor eine rechtmäßige Grundlage existiert, oder ersetzen Sie es durch einen inländischen Weg. Erfüllen Sie die Art.-24-Pflichten, wo immer MagicReply entscheidet, was ein Kunde sieht. Und ICP-melden Sie die öffentliche Support-Oberfläche — das Help Center, die Chat-Seite, den Host des Widgets — denn das ist ein öffentlicher Internet-Dienst in Chinas Sinne. Die Daten im Inland zu halten ist der Hebel; ein Weg, der sie dennoch offshore schifft, ist es nicht.
Dies ist eine Risikokarte, kein Urteil — ob Sie einen Grenzübertritts-Mechanismus, inländische Speicherung, Widget-Einwilligung, Art.-24-Kontrollen oder alle schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind, klären Sie also die Einzelheiten mit Rechtsbeistand, bevor Sie bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine Compliance-Overlay vor dem Stack, den Sie bereits betreiben — Crisp bleibt genau dort, wo es ist, Ihre Inbox und Historie bewegen sich nicht, und Sie schreiben nichts um.
- Kartieren — inventarisieren Sie den Gesprächs-Inhalt, die Kontakte und Profile und den On-Load-Daten-Fluss des Widgets; bestätigen Sie, wo jedes verarbeitet und gespeichert wird (Crisps EU-Regionen, ohne Festlandchina-Option); identifizieren Sie, wo MagicReply einen Kunden bewertet oder automatisch beantwortet (Artikel 24); und stellen Sie Ihre Einwilligungs-Grundlage fest.
- Lokalisieren / steuern — halten Sie die China-Kundengespräche und -PII im Inland, minimieren und pseudonymisieren Sie, was Sie erheben, gaten und einwilligen Sie das Chat-Widget, sodass es Besucher-Daten nicht beim Laden exportiert, und erfüllen Sie die Art.-24-Pflichten für die KI. Lokalisieren bedeutet, die Daten auf einem inländischen Weg zu halten — niemals ein Weg, der sie dennoch offshore schifft.
- Ausliefern — stellen Sie rechtskonforme, ICP-gemeldete, inländische Auslieferung der Support-Oberfläche mit dem 21YunBox Optimizer auf, vor Ihrem bestehenden Origin, ohne Neuaufbau.
21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Das Ziel ist einfach: Crisp läuft legal und rechtskonform für Ihre Nutzer in China, auf einem Weg, dessen Daten bleiben, wo Chinas Recht es verlangt.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Wo speichert Crisp die Gespräche unserer chinesischen Kunden?
Außerhalb Festlandchinas. Crisps eigene GDPR-Seite sagt, alle seine Daten würden auf EU-Servern gehalten — Messaging-Daten in den Niederlanden, Plugin-Daten in Deutschland, auf DigitalOcean — und dass es nicht plane, Daten außerhalb der EU zu speichern. Es gibt keine Festlandchina-Region, jeder Chat, Kontakt und jedes Profil, das das Widget von Ihren chinesischen Kunden erfasst, wird also offshore gespeichert, was das Betreiben von Crisp in eine PIPL-Grenztransfer-Frage verwandelt.
Ist das Crisp-Chat-Widget selbst ein Compliance-Problem in China?
Es kann sein. Ein Live-Chat-Widget ist Drittanbieter-JavaScript auf Ihrer Seite: Es öffnet eine Verbindung zu Crisps Servern und loggt, nach Crisps eigener Darstellung, die IP, den User-Agent und die Ursprungs-Website des Besuchers und sendet das beim Seitenladen ins Ausland — vor irgendeinem Einwilligungs-Dialog. Nach PIPL Artikel 13 und 23 braucht dieser nicht-essentielle Daten-Fluss eine rechtmäßige Grundlage und Einwilligung, bevor er feuert, und der Auslands-Transfer braucht seine eigene gesonderte Einwilligung. Die Lösung ist, das Widget zu gaten und einzuwilligen oder zu einem inländischen Weg zu wechseln — nicht, den Offshore-Endpunkt weiter reichen zu lassen.
Kann 21YunBox unser Crisp-Setup in China zum Funktionieren bringen?
Ja — als eine Compliance-Overlay, keine Migration. Unser China-Team kartiert Ihre PIPL-Grenzübertritts- und Residenz-Exponierung für Ihre Gesellschaft, Datenmengen und Nutzer, hilft, die China-Kundengespräche und -PII auf einem inländischen Weg zu halten, gatet und willigt das Widget ein, adressiert die Artikel-24-Pflichten für MagicReply und stellt die ICP-gemeldete, inländische Auslieferung auf, die eine rechtskonforme China-Support-Oberfläche braucht — vor dem Crisp-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.


