Bun fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Bun est un runtime JavaScript/TypeScript open source que vous exécutez sur vos propres serveurs ; il est donc neutre du point de vue de la résidence et fonctionne très bien en Chine. La vraie question chinoise n'est pas Bun — c'est l'endroit où vous le déployez (ICP, MLPS) et le fait que les données qu'il traite restent sur le territoire ou franchissent la frontière au titre de la PIPL.
Bun fonctionne-t-il en Chine ?
Oui — Bun fonctionne très bien en Chine ; c'est du code open source que vous exécutez sur vos propres serveurs, sans région à sélectionner, de sorte que le runtime n'est jamais le point de blocage. Les vraies questions chinoises portent sur le déploiement et les données, non sur l'accessibilité. Si votre application Bun sert des utilisateurs du continent, son hôte doit une déclaration ICP (备案) et l'opérateur doit des obligations MLPS (等级保护) ; les informations personnelles qu'elle collecte auprès des utilisateurs en Chine sont régies par la loi sur la protection des informations personnelles, et une base de données ou un backend à l'étranger en fait un transfert transfrontalier nécessitant une base légale. Le gestionnaire de paquets intégré de Bun résout aussi les dépendances depuis des registres à l'étranger à l'installation. La voie légale consiste à exécuter Bun sur le territoire sur une infrastructure déclarée (ICP) et conforme MLPS, avec les données des utilisateurs en Chine gardées résidentes.
Aperçu de conformité
- ! Bun lui-même fonctionne très bien en Chine — c'est du code open source que vous exécutez sur vos propres serveurs
- ! Une application Bun servant des utilisateurs du continent doit une déclaration ICP et le MLPS sur son hôte
- ! Les informations personnelles que votre application Bun collecte auprès des utilisateurs en Chine sont régies par la PIPL
- ! bun install tire les dépendances depuis des registres à l'étranger — une préoccupation de chaîne d'approvisionnement
- ! Les données personnelles de Chine doivent rester sur le territoire pour un OIIC au titre de la CSL art. 39 (anciennement 37)
- ✓ 21YunBox exécute Bun sur le territoire sur une infra déclarée (ICP) et MLPS, avec les données de Chine résidentes
Ce que la documentation officielle de Bun dit de la Chine
| Fait | Source primaire |
|---|---|
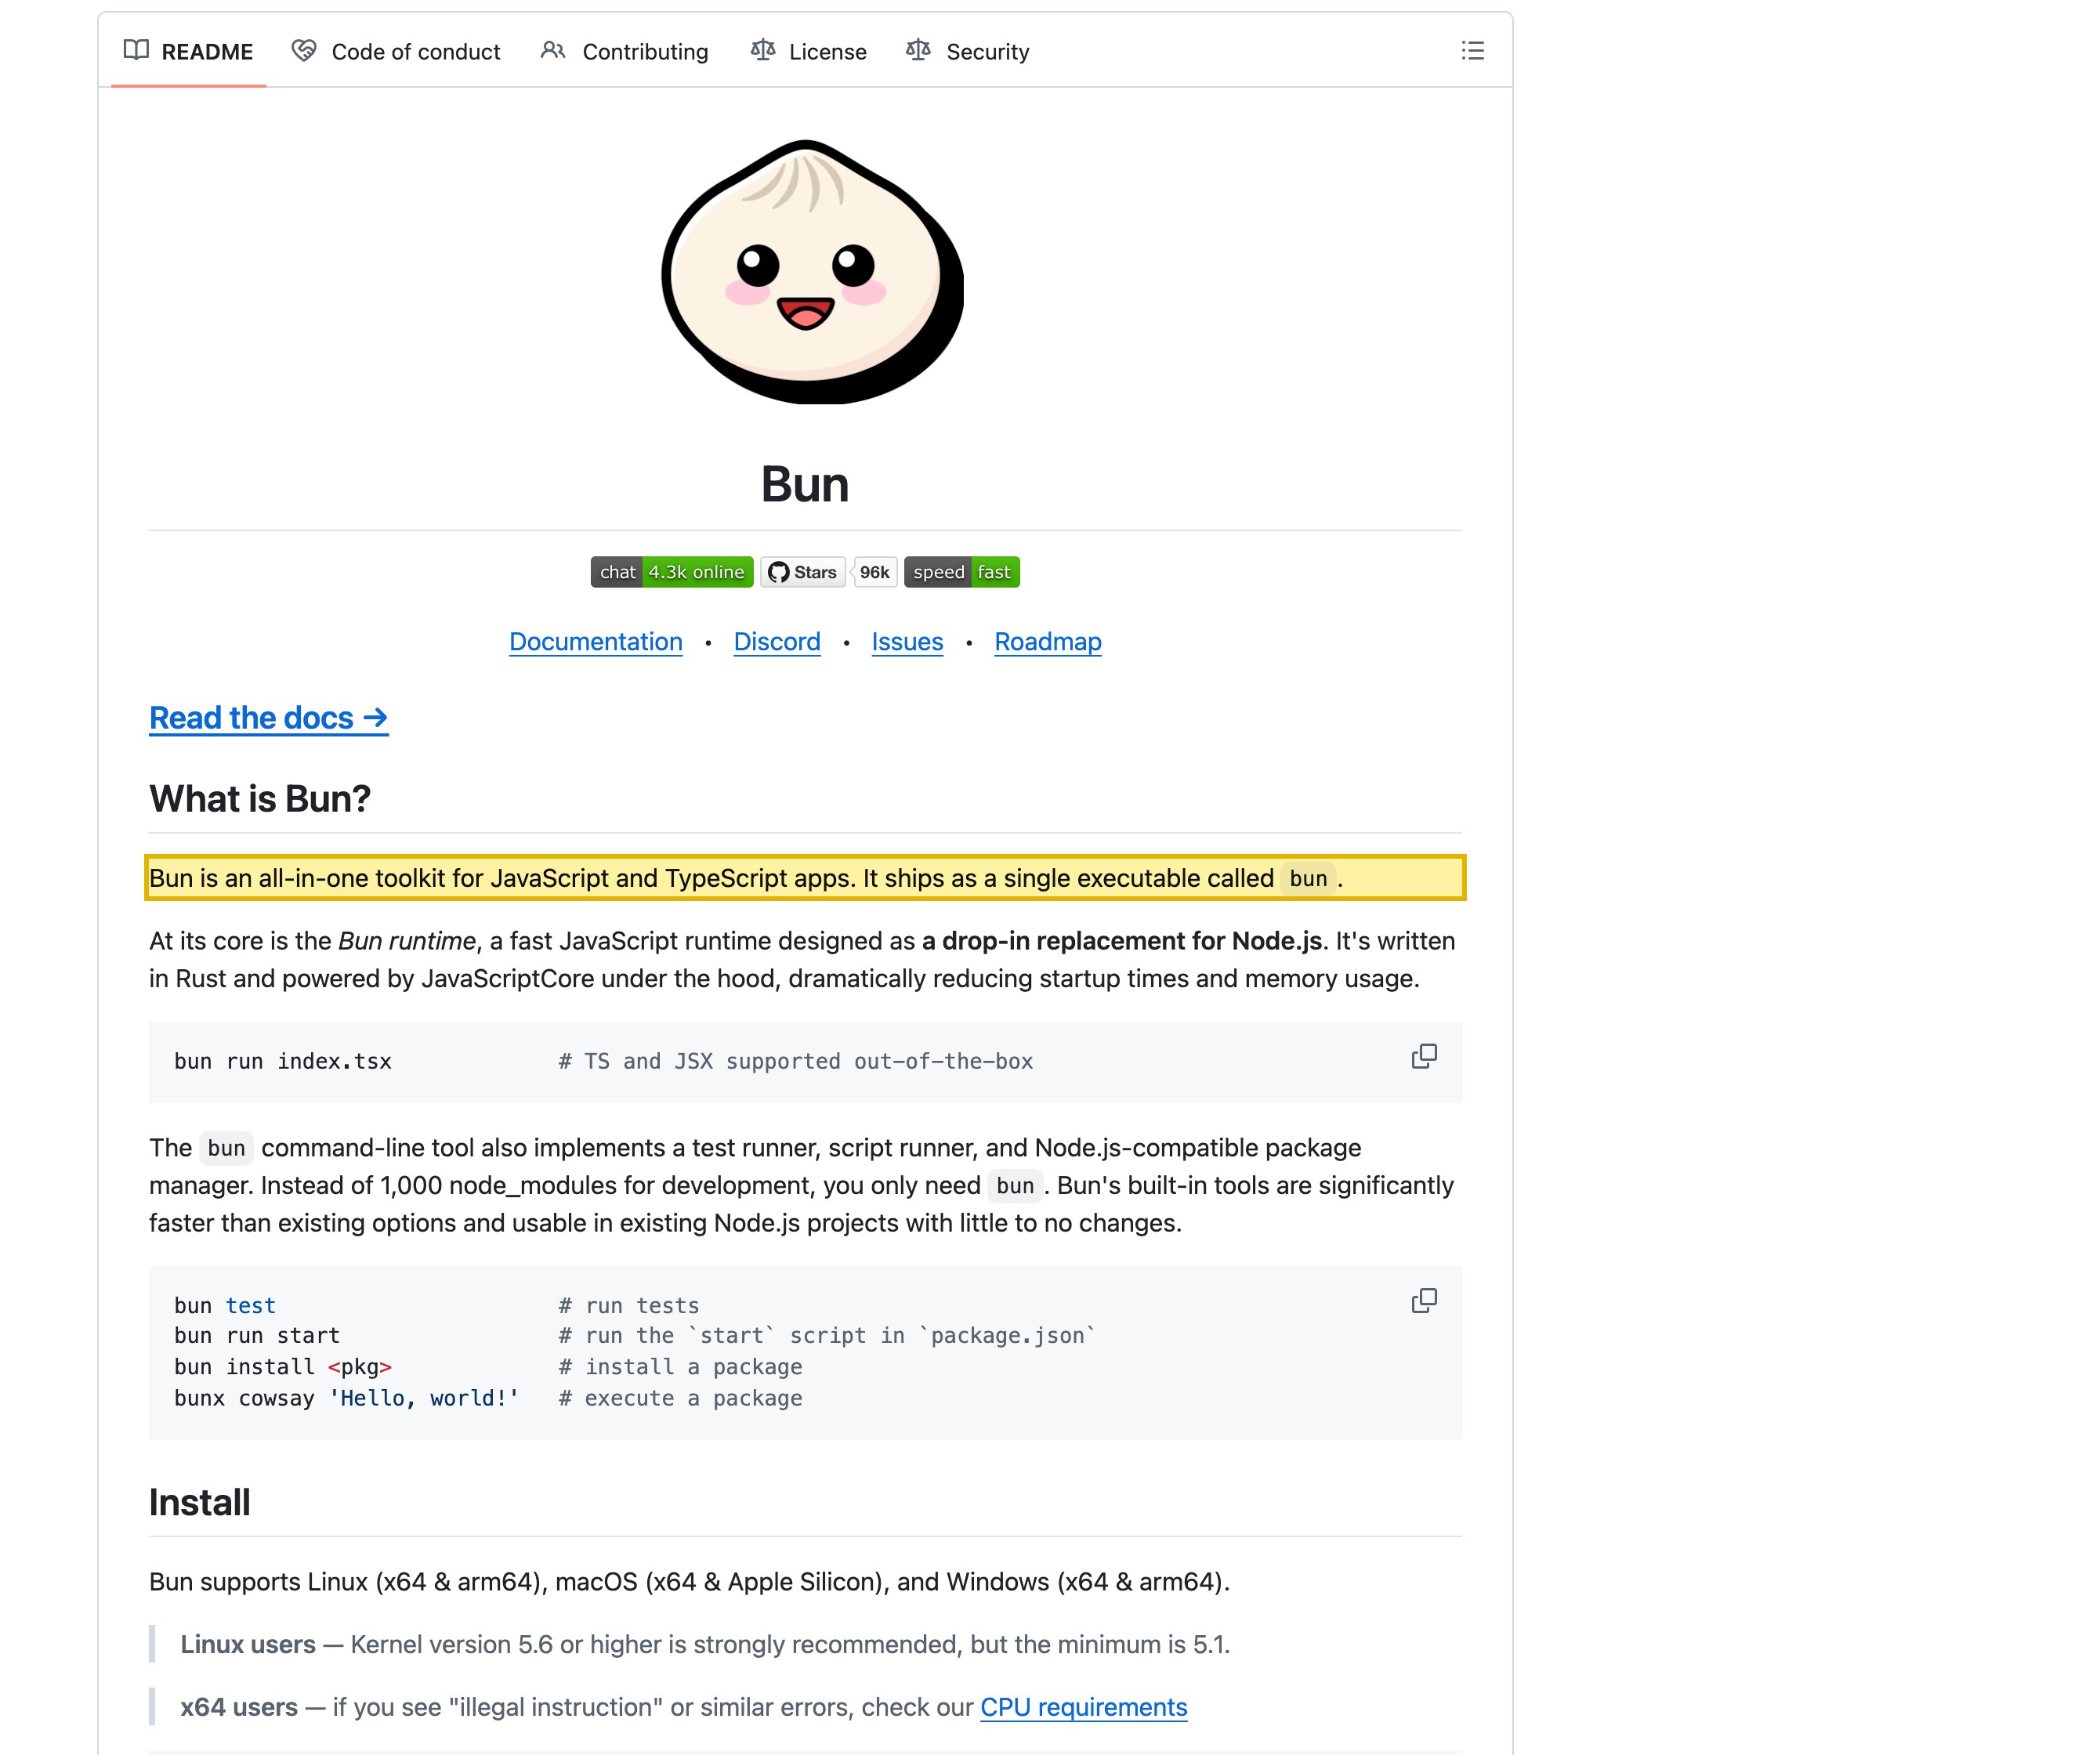
| Le propre README de Bun le décrit comme “an all-in-one toolkit for JavaScript and TypeScript apps” qui se livre sous forme d'un seul exécutable et inclut un “Node.js-compatible package manager” — un logiciel open source que vous exécutez sur vos propres serveurs, sans service hébergé ni région sur le territoire à sélectionner. | Bun GitHub repository README (oven-sh/bun), consulté le 2026-10-14 |
| Le site officiel de Bun le décrit comme “a fast JavaScript runtime & toolkit” — un runtime plus un bundler, un lanceur de tests et un gestionnaire de paquets que vous installez et exécutez vous-même, non une plateforme hébergée avec une région gérée, de sorte que l'endroit où il s'exécute est une décision de déploiement. | page d'accueil bun.com, consulté le 2026-10-14 |
| Au titre de la loi sur la protection des informations personnelles, envoyer les informations personnelles des utilisateurs en Chine vers un serveur ou une base de données à l'étranger est un transfert transfrontalier (articles 38 à 40) : il nécessite une information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — l'obligation incombant à vous en tant que responsable de traitement. | Loi sur la protection des informations personnelles de la RPC (référence anglaise 21YunBox), consulté le 2026-10-14 |
| Pour les opérateurs d'infrastructure d'information critique (et les responsables de traitement à grand volume), la loi chinoise sur la cybersécurité impose que les informations personnelles et les données importantes collectées ou générées sur le continent y soient stockées, avec une évaluation de sécurité avant toute exportation — article 39 (anciennement l'article 37 ; renuméroté par l'amendement 2025 entré en vigueur le 1er janvier 2026, substance inchangée). | Loi sur la cybersécurité de la RPC (référence anglaise 21YunBox), consulté le 2026-10-14 |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour un public en Chine continentale, la première chose à régler à propos de Bun est que la question n’est pas de savoir s’il s’installe ou à quelle vitesse il s’exécute, et qu’elle ne porte pas vraiment sur Bun du tout. Bun est une boîte à outils open source — un runtime JavaScript et TypeScript, un bundler, un lanceur de tests et un gestionnaire de paquets compatible Node.js, le tout dans un seul exécutable — que vous exécutez sur vos propres serveurs. Il n’y a pas de « centre de données Bun » ni de « région Bun » à sélectionner : le même binaire s’exécute à l’identique dans un centre de données de Pékin ou de Francfort, ne stocke rien à l’étranger de lui-même, et n’appelle rien chez lui pour vos données. Ainsi, « Bun fonctionne-t-il en Chine » se résout en trois questions différentes — où vous le déployez, quelles données il traite, et ce qu’il va chercher au moment du build — et aucune d’elles n’est tranchée en vérifiant que bun install réussit.
Bun en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Bun — et au regard du droit chinois |
|---|---|
| Où il s'exécute réellement | Bun est du code open source que vous exécutez sur vos propres serveurs ; il n'y a pas de « service » Bun avec une région à sélectionner, et le runtime fonctionne très bien sur une infrastructure du continent. Ce qui n'est pas neutre, c'est l'hôte sur lequel vous déployez : une application servant des utilisateurs du continent doit une déclaration ICP (备案) sur une ressource d'hébergement du continent, et l'opérateur du système doit des obligations MLPS (等级保护). |
| Quelles données votre application traite | Un backend Bun détient l'état de session et d'utilisateur côté serveur et lit et écrit une base de données. Les informations personnelles qu'il collecte auprès des utilisateurs en Chine — noms, coordonnées, identifiants, enregistrements de compte et de commande — sont ce que régit la loi sur la protection des informations personnelles, indépendamment du runtime que vous avez choisi. |
| Données franchissant la frontière | Reliez l'application à une base de données à l'étranger, ou transférez les informations personnelles des utilisateurs en Chine à l'étranger, et c'est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL : information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), l'obligation vous incombant en tant que responsable de traitement. |
| Ce qu'il va chercher au moment du build | Bun intègre un gestionnaire de paquets compatible Node.js ; bun install résout vos dépendances depuis des registres de paquets situés à l'étranger, et tout paquet privé ou scopé transporte votre code source propriétaire. C'est une préoccupation de chaîne d'approvisionnement et de résidence qui accompagne le runtime — une sonde qui confirme que l'installation se termine ne peut voir où ces dépendances sont venues reposer. |
| L'accessibilité n'est pas l'axe | Que `bun install` réussisse et que l'application s'affiche ne dit rien de savoir si le déploiement et ses données avaient le droit de résider là où ils résident. La décision dépend de la résidence et des obligations ICP/MLPS que porte l'hôte — non de la vitesse. Cette page ne publie aucun chiffre de latence first-party ; la vitesse est le mauvais axe. |
Le runtime s’exécute là où vous l’exécutez — l’hôte de déploiement est l’exposition
Commencez par l’endroit où Bun s’exécute, car le reste en dépend. Le README de Bun s’ouvre en l’appelant “an all-in-one toolkit for JavaScript and TypeScript apps” qui se livre sous forme d’un seul exécutable, et positionne son runtime comme “a drop-in replacement for Node.js.” C’est un logiciel serveur que vous déployez sur l’infrastructure de votre choix — qui peut tout aussi bien être un serveur du continent qu’un serveur à l’étranger. En ce sens, Bun est utilisable en Chine d’une manière qu’un service grand public bloqué ne l’est pas, et il peut s’exécuter entièrement sur le territoire.
Cela signifie aussi que Bun ne fixe jamais votre posture de résidence — c’est votre déploiement qui la fixe. Si votre application Bun sert des utilisateurs du continent, la ressource d’hébergement derrière elle doit une déclaration ICP (备案), et, en tant qu’opérateur d’un système s’exécutant sur le continent, vous assumez des obligations MLPS (等级保护). Une VM à l’étranger que les utilisateurs du continent atteignent est la véritable exposition, et c’est un choix de déploiement, non une propriété de Bun. La question de conformité ne se règle donc pas en regardant le runtime ; elle se règle en regardant où vous hébergez l’application et où résident ses données.
Les données que votre application traite, voilà ce que régit la PIPL
Un backend Bun n’est pas une tuyauterie neutre. Il termine le HTTP, détient l’état de session et d’utilisateur côté serveur, et lit et écrit une base de données — et les informations personnelles que votre application collecte auprès des utilisateurs en Chine sont régies par la loi chinoise sur la protection des informations personnelles, quel que soit le runtime qui exécute le code. Dès l’instant où ces données sont écrites dans une base de données à l’étranger, ou que votre backend les transfère vers un service à l’étranger, elles ont quitté le pays : au titre de la PIPL, c’est un transfert transfrontalier (articles 38 à 40), et la loi fait peser l’obligation sur vous en tant que responsable de traitement — information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), avec des obligations renforcées au titre de l’article 28 lorsque les données sont sensibles, telles que des identifiants gouvernementaux, financiers ou de santé.
Et si votre organisation exploite une infrastructure d’information critique, ou si vous traitez des informations personnelles en volume, la loi sur la cybersécurité ajoute une obligation de localisation des données — l’article 39 (anciennement l’article 37 ; renuméroté par l’amendement 2025 entré en vigueur le 1er janvier 2026, substance inchangée) impose que les informations personnelles et les données importantes collectées et générées sur le territoire par de tels opérateurs y soient stockées, avec une évaluation de sécurité avant toute exportation. Rien de cela n’est décidé par Bun ; c’est décidé par l’endroit où se trouve votre base de données et par ce qui franchit la frontière pour l’atteindre.
Le gestionnaire de paquets va chercher à l’étranger à l’installation — le volet chaîne d’approvisionnement
Bun est plus qu’un runtime, et l’élément supplémentaire a sa propre arête de résidence. Son README décrit un “Node.js-compatible package manager” intégré au même exécutable, de sorte que bun install résout vos dépendances depuis des registres de paquets situés à l’étranger, au moment du build et de l’installation. C’est une préoccupation de chaîne d’approvisionnement et de résidence qui accompagne le runtime : votre build traverse la frontière à chaque résolution, et tout paquet privé ou scopé que vous publiez transporte votre code source propriétaire et, trop souvent, des identifiants embarqués. La télémétrie de plantage et d’analytique, et les API tierces que l’application appelle au moment de l’exécution, peuvent partir à l’étranger de la même façon. Une vérification d’accessibilité qui confirme que bun install s’est terminé ne vous dit rien de l’endroit où ces dépendances — et les secrets livrés avec elles — sont venus reposer.
Pourquoi une vérification d’accessibilité passe à côté
Un test d’accessibilité ou de latence installe la boîte à outils, atteint un point de terminaison et rapporte qu’il a répondu et à quelle vitesse. Pour un runtime, c’est la mauvaise question trois fois plutôt qu’une. Que bun install réussisse prouve qu’un registre était accessible, non où vos dépendances et leurs secrets ont fini. Que l’application s’affiche prouve que le serveur a répondu, non qu’il avait le droit de résider là où il réside ni qu’il porte une déclaration ICP. Et un feu vert ne dit rien de savoir si les informations personnelles qui transitent par votre base de données ont franchi la frontière légalement. Ce sont des faits de déploiement et de droit, invisibles à une sonde — la moitié qu’une vue purement vitesse-ou-accessibilité ne peut fournir, et la moitié par laquelle nous commençons.
La voie légale — cartographier, localiser, diffuser
Pour un runtime open source, le rôle de 21YunBox est ciblé, et nous le dirons clairement : il n’y a pas de « Bun domestique » à vous vendre — le runtime est déjà le vôtre à exécuter, y compris sur le territoire. Notre valeur se décline en trois mouvements.
D’abord, nous cartographions l’exposition : où votre application Bun s’exécute réellement, quelles informations personnelles elle collecte auprès des utilisateurs en Chine, où résident sa base de données et ses caches, quels flux franchissent la frontière, et ce que votre build tire des registres à l’étranger — et comment tout cela se situe au regard des règles transfrontalières de la PIPL, de l’article 28 et de la loi sur la cybersécurité, afin que vous et votre conseil puissiez fixer les garde-fous. Ensuite, nous vous aidons à localiser ce qui ne peut légalement résider à l’étranger : exécuter votre application Bun sur le territoire sur une infrastructure déclarée (ICP) et conforme MLPS, garder les données des utilisateurs en Chine résidentes dans une base de données du continent, et résoudre les dépendances dont votre build a besoin depuis des sources sur le territoire. Enfin, nous diffusons votre surface tournée vers la Chine — l’application ou l’edge d’API que vos utilisateurs du continent atteignent — sur une infrastructure déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant l’application Bun que vous exploitez déjà, sans reconstruction ni second code.
21YunBox est une couche de conformité, pas une migration, et un partenaire des outils que vous utilisez, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est une configuration qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles
- Comment obtenir une déclaration ICP pour la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
Bun est-il bloqué ou indisponible en Chine ?
Non. Bun est un logiciel open source que vous exécutez sur vos propres serveurs ; il n'y a rien à bloquer ni de région à sélectionner, et il s'exécute à l'identique sur une infrastructure du continent. « Bun fonctionne-t-il en Chine » est une question de déploiement et de données, non d'accessibilité — ce qui compte, c'est l'endroit où vous hébergez l'application et le fait que les informations personnelles qu'elle traite restent sur le territoire.
Exécuter mon application sur Bun nécessite-t-il une déclaration ICP ?
Bun lui-même non, mais la ressource d'hébergement derrière un site ou une application servant des utilisateurs du continent, oui. Une déclaration ICP (备案) se rattache à l'hôte du continent, et, en tant qu'opérateur du système, vous assumez aussi des obligations MLPS (等级保护). Un serveur à l'étranger que les utilisateurs du continent atteignent est la véritable exposition — et c'est un choix de déploiement, indépendant du runtime.
Bun intègre un gestionnaire de paquets — tirer des dépendances depuis des registres à l'étranger est-il un problème de conformité ?
C'est une considération de chaîne d'approvisionnement et de résidence plutôt qu'un blocage. bun install résout vos dépendances depuis des registres de paquets situés à l'étranger, de sorte que votre build traverse la frontière à chaque résolution, et tout paquet privé ou scopé transporte votre code source propriétaire. La solution consiste à exécuter votre build et à résoudre les dépendances depuis des sources sur le territoire dans le cadre d'un déploiement conforme et déclaré (ICP) — ce que nous aidons à mettre en place.