Funktioniert Bun in China? Datenresidenz, ICP & Grenzübertritts-Regeln
Bun ist eine quelloffene JavaScript/TypeScript-Runtime, die Sie auf Ihren eigenen Servern betreiben, sie ist also residenz-neutral und läuft problemlos in China. Die eigentliche China-Frage ist nicht Bun — sie ist, wo Sie es deployen (ICP, MLPS) und ob die Daten, die es handhabt, im Inland bleiben oder die Grenze nach PIPL überqueren.
Funktioniert Bun in China?
Ja — Bun läuft problemlos in China; es ist quelloffener Code, den Sie auf Ihren eigenen Servern betreiben, ohne Region zur Wahl, die Runtime ist also nie der Blocker. Die eigentlichen China-Fragen drehen sich um Deployment und Daten, nicht um Erreichbarkeit. Wenn Ihre Bun-App Festland-Nutzer bedient, schuldet ihr Host eine ICP-Beian (备案) und der Betreiber schuldet MLPS-Pflichten (等级保护); die personenbezogenen Daten, die sie von China-Nutzern erhebt, werden vom Gesetz zum Schutz personenbezogener Daten geregelt, und eine Offshore-Datenbank oder ein Offshore-Backend macht daraus einen Grenztransfer, der eine Rechtsgrundlage braucht. Buns gebündelter Paketmanager löst zudem Abhängigkeiten bei der Installation aus Offshore-Registries auf. Der rechtmäßige Weg ist, Bun im Inland auf ICP-gemeldeter, MLPS-angemessener Infrastruktur zu betreiben, mit China-Nutzerdaten resident gehalten.
Compliance-Momentaufnahme
- ! Bun selbst läuft problemlos in China — es ist quelloffener Code, den Sie auf Ihren eigenen Servern betreiben
- ! Eine Bun-App, die Festland-Nutzer bedient, schuldet eine ICP-Beian und MLPS auf ihrem Host
- ! Personenbezogene Daten, die Ihre Bun-App von China-Nutzern erhebt, werden von PIPL geregelt
- ! bun install zieht Abhängigkeiten aus Offshore-Registries — ein Lieferketten-Anliegen
- ! Personenbezogene China-Daten müssen für Betreiber kritischer Informationsinfrastruktur nach CSL Art. 39 (vormals 37) im Inland bleiben
- ✓ 21YunBox betreibt Bun im Inland auf ICP-gemeldeter, MLPS-Infrastruktur mit China-Daten resident
Was die offizielle Bun-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
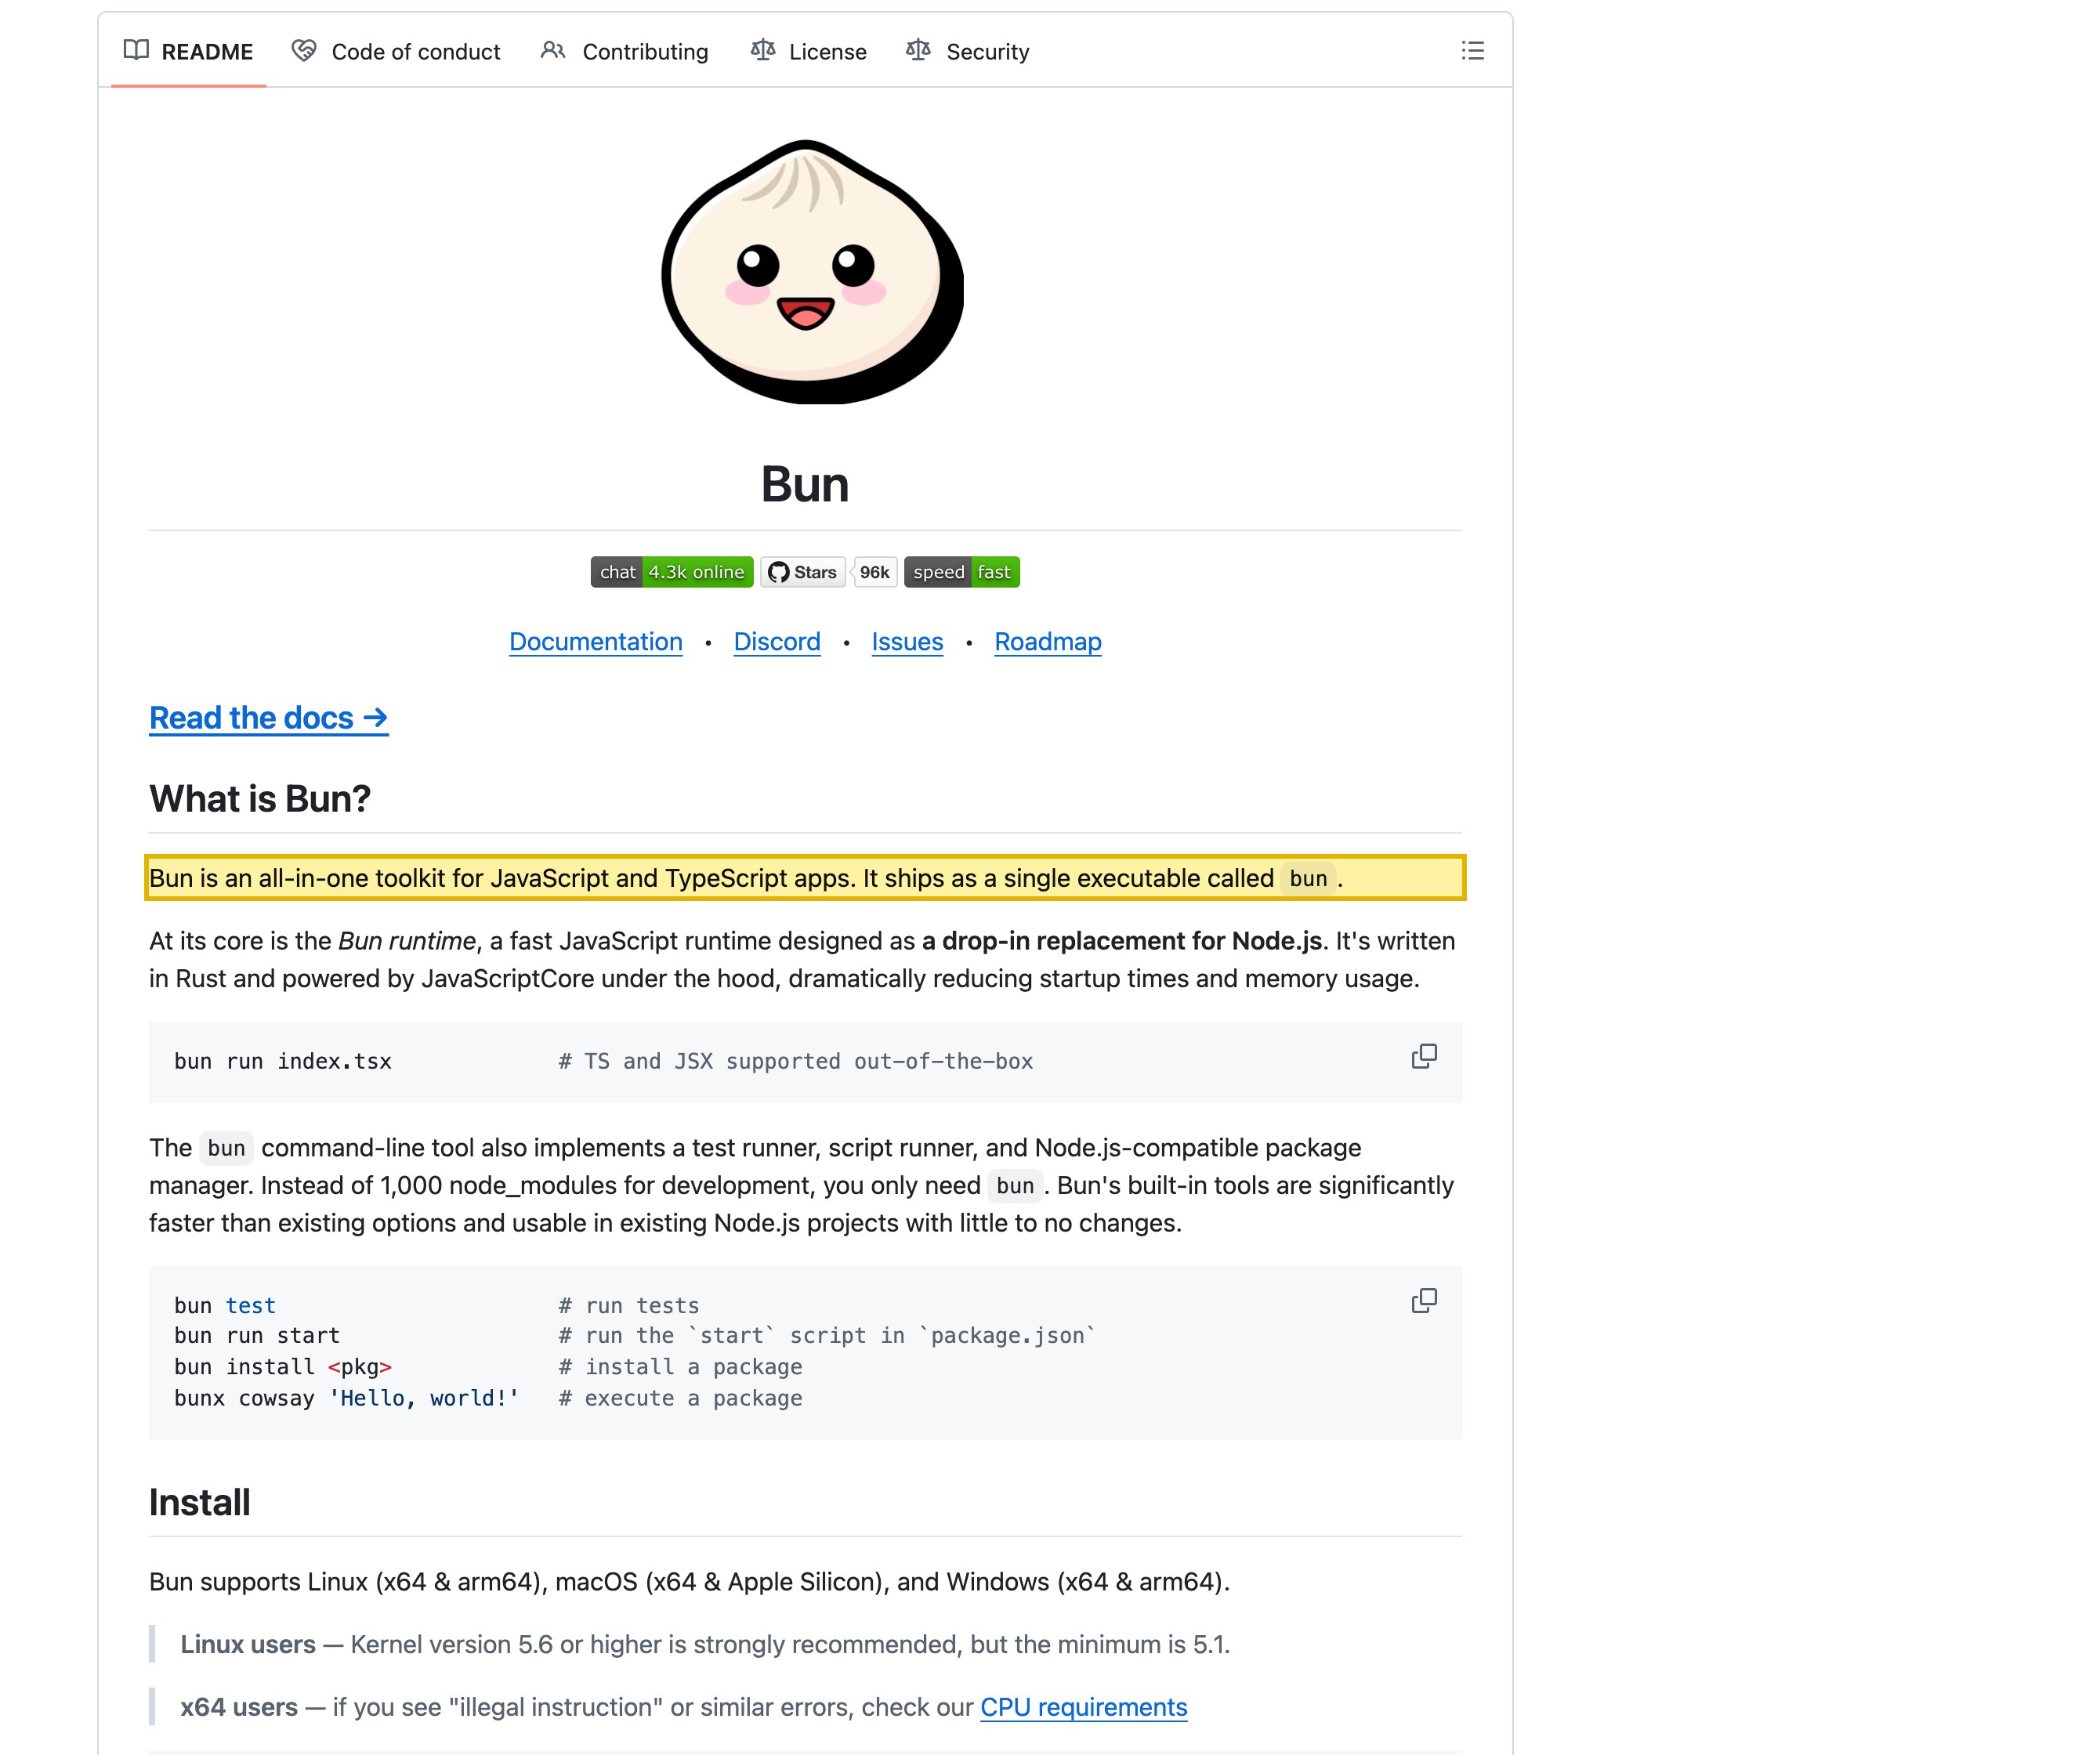
| Buns eigenes README beschreibt es als „an all-in-one toolkit for JavaScript and TypeScript apps“, das als einzelne ausführbare Datei ausgeliefert wird und einen „Node.js-compatible package manager“ enthält — quelloffene Software, die Sie auf Ihren eigenen Servern betreiben, ohne gehosteten Dienst und ohne inländische Region zur Wahl. | Bun GitHub repository README (oven-sh/bun), abgerufen 2026-10-14 |
| Buns offizielle Site beschreibt es als „a fast JavaScript runtime & toolkit“ — eine Runtime plus Bundler, Test-Runner und Paketmanager, die Sie selbst installieren und betreiben, keine gehostete Plattform mit einer verwalteten Region, wo es läuft, ist also eine Deployment-Entscheidung. | bun.com homepage, abgerufen 2026-10-14 |
| Nach dem Gesetz zum Schutz personenbezogener Daten ist das Senden der personenbezogenen Daten von China-Nutzern an einen Offshore-Server oder eine Offshore-Datenbank ein Grenztransfer (Art. 38–40): Es erfordert Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit der Pflicht, die auf Sie als Verarbeiter fällt. | Personal Information Protection Law of the PRC (21YunBox English reference), abgerufen 2026-10-14 |
| Für Betreiber kritischer Informationsinfrastruktur (und Verarbeiter großer Mengen) verlangt Chinas Cybersicherheitsgesetz, dass im Festland erhobene oder erzeugte personenbezogene Daten und wichtige Daten im Inland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export — Art. 39 (vormals Art. 37; neu nummeriert durch die am 1. Januar 2026 in Kraft getretene Änderung von 2025, substanziell unverändert). | Cybersecurity Law of the PRC (21YunBox English reference), abgerufen 2026-10-14 |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist das Erste, was bei Bun zu klären ist, dass die Frage nicht ist, ob es sich installiert oder wie schnell es läuft, und nicht wirklich um Bun überhaupt geht. Bun ist ein quelloffenes Toolkit — eine JavaScript- und TypeScript-Runtime, ein Bundler, ein Test-Runner und ein Node.js-kompatibler Paketmanager, alles in einer ausführbaren Datei —, das Sie auf Ihren eigenen Servern betreiben. Es gibt kein „Bun-Rechenzentrum“ und keine „Bun-Region“ zur Wahl: Dieselbe Binärdatei läuft identisch in einem Rechenzentrum in Peking oder einem in Frankfurt, speichert von sich aus nichts offshore und funkt nichts für Ihre Daten nach Hause. „Funktioniert Bun in China“ löst sich also in drei verschiedene Fragen auf — wo Sie es deployen, welche Daten es verarbeitet und was es zur Build-Zeit kontaktiert — und keine davon wird beantwortet, indem man prüft, dass bun install erfolgreich ist.
Bun in China auf einen Blick
| Worüber es entscheidet | In Buns eigenen Worten — und Chinas Recht |
|---|---|
| Wo es tatsächlich läuft | Bun ist quelloffener Code, den Sie auf Ihren eigenen Servern betreiben; es gibt keinen Bun-„Dienst“ mit einer Region zur Wahl, und die Runtime läuft problemlos auf Festland-Infrastruktur. Was nicht neutral ist, ist der Host, auf den Sie deployen: Eine App, die Festland-Nutzer bedient, schuldet eine ICP-Beian (备案) auf einer Festland-Hosting-Ressource, und der Betreiber des Systems schuldet MLPS-Pflichten (等级保护). |
| Welche Daten Ihre App verarbeitet | Ein Bun-Backend hält Sitzungs- und Nutzer-Status serverseitig und liest und schreibt eine Datenbank. Die personenbezogenen Daten, die es von China-Nutzern erhebt — Namen, Kontaktdaten, Identifikatoren, Konto- und Bestelldatensätze —, sind, was das Gesetz zum Schutz personenbezogener Daten regelt, unabhängig von der Runtime, die Sie gewählt haben. |
| Daten, die die Grenze überqueren | Verdrahten Sie die App mit einer Offshore-Datenbank oder leiten Sie die personenbezogenen Daten von China-Nutzern ins Ausland weiter, und das ist ein Grenztransfer nach PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), mit der Pflicht auf Ihnen als Verarbeiter. |
| Was es zur Build-Zeit zieht | Bun bündelt einen Node.js-kompatiblen Paketmanager; bun install löst Ihre Abhängigkeiten aus Paket-Registries auf, die offshore sitzen, und alle privaten oder scoped Pakete tragen Ihren proprietären Quellcode. Das ist ein Lieferketten- und Residenz-Anliegen, das mit der Runtime mitreitet — eine Sonde, die bestätigt, dass die Installation abschließt, kann nicht sehen, wo diese Abhängigkeiten zur Ruhe kamen. |
| Erreichbarkeit ist nicht die Achse | Dass bun install erfolgreich ist und die App rendert, sagt nichts darüber, ob das Deployment und seine Daten dort sitzen durften, wo sie sitzen. Die Entscheidung hängt an der Residenz und den ICP/MLPS-Pflichten, die der Host trägt — nicht an der Geschwindigkeit. Diese Seite veröffentlicht keine eigene Latenzzahl; Geschwindigkeit ist die falsche Achse. |
Die Runtime läuft, wo Sie sie betreiben — der Deployment-Host ist die Exponierung
Beginnen Sie damit, wo Bun läuft, denn der Rest ruht darauf. Buns README eröffnet, indem es Bun „an all-in-one toolkit for JavaScript and TypeScript apps“ nennt, das als einzelne ausführbare Datei ausgeliefert wird, und positioniert seine Runtime als „a drop-in replacement for Node.js“. Das ist Server-Software, die Sie auf Infrastruktur Ihrer Wahl deployen — die ebenso gut ein Festland-Server sein kann wie ein Offshore-Server. In diesem Sinne ist Bun in China nutzbar auf eine Weise, wie es ein gesperrter Verbraucherdienst nicht ist, und es kann vollständig im Inland laufen.
Was das auch bedeutet: Bun setzt nie Ihre Residenz-Haltung — Ihr Deployment tut es. Wenn Ihre Bun-App Festland-Nutzer bedient, schuldet die Hosting-Ressource dahinter eine ICP-Beian (备案), und als Betreiber eines im Festland laufenden Systems übernehmen Sie MLPS-Pflichten (等级保护). Eine Offshore-VM, die Festland-Nutzer erreichen, ist die eigentliche Exponierung, und sie ist eine Deployment-Entscheidung, keine Eigenschaft von Bun. Die Compliance-Frage wird also nicht beantwortet, indem man auf die Runtime blickt; sie wird beantwortet, indem man darauf blickt, wo Sie die App hosten und wo ihre Daten leben.
Die Daten, die Ihre App verarbeitet, sind, was PIPL regelt
Ein Bun-Backend ist keine neutrale Verrohrung. Es terminiert HTTP, hält Sitzungs- und Nutzer-Status serverseitig und liest und schreibt eine Datenbank — und die personenbezogenen Daten, die Ihre App von China-Nutzern erhebt, werden von Chinas Gesetz zum Schutz personenbezogener Daten geregelt, welche Runtime auch immer den Code ausführt. In dem Moment, in dem diese Daten in eine Offshore-Datenbank geschrieben werden oder Ihr Backend sie an einen Offshore-Dienst weiterleitet, haben sie das Land verlassen: Nach PIPL ist das ein Grenztransfer (Art. 38–40), und das Gesetz legt die Pflicht auf Sie als Verarbeiter — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), mit verschärften Pflichten nach Art. 28, wo die Daten sensibel sind, etwa Behörden-IDs, Finanz- oder Gesundheitsinformationen.
Und wenn Ihre Organisation kritische Informationsinfrastruktur betreibt oder Sie personenbezogene Daten in Volumen handhaben, fügt das Cybersicherheitsgesetz eine Datenlokalisierungs-Pflicht hinzu — Art. 39 (vormals Art. 37; neu nummeriert durch die am 1. Januar 2026 in Kraft getretene Änderung von 2025, substanziell unverändert) verlangt, dass von solchen Betreibern im Inland erhobene und erzeugte personenbezogene Daten und wichtige Daten im Inland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Nichts davon entscheidet Bun; es wird davon entschieden, wo Ihre Datenbank sitzt und was sie überquert, um sie zu erreichen.
Der Paketmanager greift bei der Installation offshore — der Lieferketten-Zweig
Bun ist mehr als eine Runtime, und das zusätzliche Stück hat seinen eigenen Residenz-Grenzfall. Sein README beschreibt einen „Node.js-compatible package manager“, eingebaut in dieselbe ausführbare Datei, bun install löst also Ihre Abhängigkeiten aus Paket-Registries auf, die offshore sitzen, zur Build- und Installationszeit. Das ist ein Lieferketten- und Residenz-Anliegen, das mit der Runtime mitreitet: Ihr Build greift bei jeder Auflösung über die Grenze, und alle privaten oder scoped Pakete, die Sie veröffentlichen, tragen Ihren proprietären Quellcode und, zu oft, eingebettete Zugangsdaten. Crash- und Analytics-Telemetrie und Drittanbieter-APIs, die die App zur Laufzeit aufruft, können auf dieselbe Weise offshore geroutet werden. Ein Erreichbarkeits-Check, der bestätigt, dass bun install abgeschlossen hat, sagt Ihnen nichts darüber, wo diese Abhängigkeiten — und die mit ihnen gebündelten Geheimnisse — zur Ruhe kamen.
Warum ein Erreichbarkeits-Check das verfehlt
Ein Erreichbarkeits- oder Latenztest installiert das Toolkit, trifft einen Endpunkt und meldet, dass er antwortete und wie schnell. Für eine Runtime ist das dreifach die falsche Frage. Dass bun install erfolgreich ist, beweist, dass eine Registry erreichbar war, nicht wo Ihre Abhängigkeiten und ihre Geheimnisse endeten. Dass die App rendert, beweist, dass der Server antwortete, nicht dass der Server dort sitzen durfte, wo er sitzt, oder dass er eine ICP-Beian trägt. Und ein grünes Licht sagt nichts darüber, ob die personenbezogenen Daten, die durch Ihre Datenbank fließen, die Grenze rechtmäßig überquerten. Das sind Deployment- und Rechtsfakten, unsichtbar für eine Sonde — die Hälfte, die eine reine Geschwindigkeits- oder Erreichbarkeits-Sicht nicht liefern kann, und die Hälfte, mit der wir führen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Für eine quelloffene Runtime ist 21YunBox’ Rolle fokussiert, und wir sagen es klar: Es gibt kein „inländisches Bun“ zu verkaufen — die Runtime ist bereits Ihre zu betreiben, auch im Inland. Unser Wert liegt in drei Zügen.
Erstens kartieren wir die Exponierung: wo Ihre Bun-App tatsächlich läuft, welche personenbezogenen Daten sie von China-Nutzern erhebt, wo ihre Datenbank und Caches leben, welche Flüsse die Grenze überqueren und was Ihr Build aus Offshore-Registries zieht — und wie all das gegen PIPLs Grenzübertritts-Regeln, Art. 28 und das Cybersicherheitsgesetz steht, damit Sie und Ihr Rechtsbeistand die Leitplanken setzen können. Zweitens helfen wir Ihnen zu lokalisieren, was nicht rechtmäßig offshore sitzen kann: Ihre Bun-App im Inland auf ICP-gemeldeter, MLPS-angemessener Infrastruktur betreiben, China-Nutzerdaten in einer Festland-Datenbank resident halten und die Abhängigkeiten, die Ihr Build braucht, aus inländischen Quellen auflösen. Drittens liefern wir Ihre auf China ausgerichtete Oberfläche aus — den App- oder API-Edge, den Ihre Festland-Nutzer treffen — über ICP-gemeldete, inländische Infrastruktur (den 21YunBox Optimizer), vor der Bun-App, die Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
21YunBox ist eine rechtskonforme Overlay, keine Migration, und ein Partner der Werkzeuge, die Sie nutzen, nicht ein Konkurrent zu ihnen. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Das Ergebnis ist ein Setup, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten
- So erhalten Sie eine ICP-Beian für China
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Ist Bun in China gesperrt oder nicht verfügbar?
Nein. Bun ist quelloffene Software, die Sie auf Ihren eigenen Servern betreiben; es gibt nichts zu sperren und keine Region zur Wahl, und es läuft identisch auf Festland-Infrastruktur. „Funktioniert Bun in China“ ist eine Deployment-und-Daten-Frage, keine Erreichbarkeitsfrage — was zählt, ist, wo Sie die App hosten und ob die personenbezogenen Daten, die sie handhabt, im Inland bleiben.
Erfordert es eine ICP-Beian, meine App auf Bun zu betreiben?
Bun selbst nicht, aber die Hosting-Ressource hinter einer Site oder App, die Festland-Nutzer bedient, tut es. Eine ICP-Beian (备案) hängt am Festland-Host, und als Betreiber des Systems übernehmen Sie zudem MLPS-Pflichten (等级保护). Ein Offshore-Server, den Festland-Nutzer erreichen, ist die eigentliche Exponierung — und er ist eine Deployment-Entscheidung, unabhängig von der Runtime.
Bun bündelt einen Paketmanager — ist das Ziehen von Abhängigkeiten aus Offshore-Registries ein Compliance-Problem?
Es ist eine Lieferketten- und Residenz-Erwägung statt einer Sperre. bun install löst Ihre Abhängigkeiten aus Paket-Registries auf, die offshore sitzen, Ihr Build greift also bei jeder Auflösung über die Grenze, und alle privaten oder scoped Pakete tragen Ihren proprietären Quellcode. Die Abhilfe ist, Ihren Build und die Auflösung der Abhängigkeiten aus inländischen Quellen als Teil eines rechtskonformen, ICP-gemeldeten Deployments laufen zu lassen — was wir aufzusetzen helfen.