BMC Helix fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
BMC Helix est le système de référence de votre parc informatique en Chine. En SaaS hébergé par BMC, il n'a aucune région en Chine continentale, de sorte que les informations personnelles de votre personnel IT et de vos demandeurs chinois et votre CMDB résident à l'étranger — une affaire de transfert transfrontalier et de résidence des données au titre de la PIPL ; mais BMC Helix Service Management est aussi livré sur site, il peut donc s'exécuter sur le territoire. Un regard, d'abord sous l'angle de la conformité, sur la résidence, l'ICP et le dossier du parc informatique.
BMC Helix fonctionne-t-il en Chine ?
L'accessibilité n'est pas la question — la résidence l'est. BMC Helix est le système de référence de l'ensemble de votre parc informatique en Chine, et en SaaS hébergé par BMC il n'a aucune région en Chine continentale, de sorte que les informations personnelles de vos employés chinois et votre CMDB, vos cartes d'actifs et vos tickets sont détenus à l'étranger.
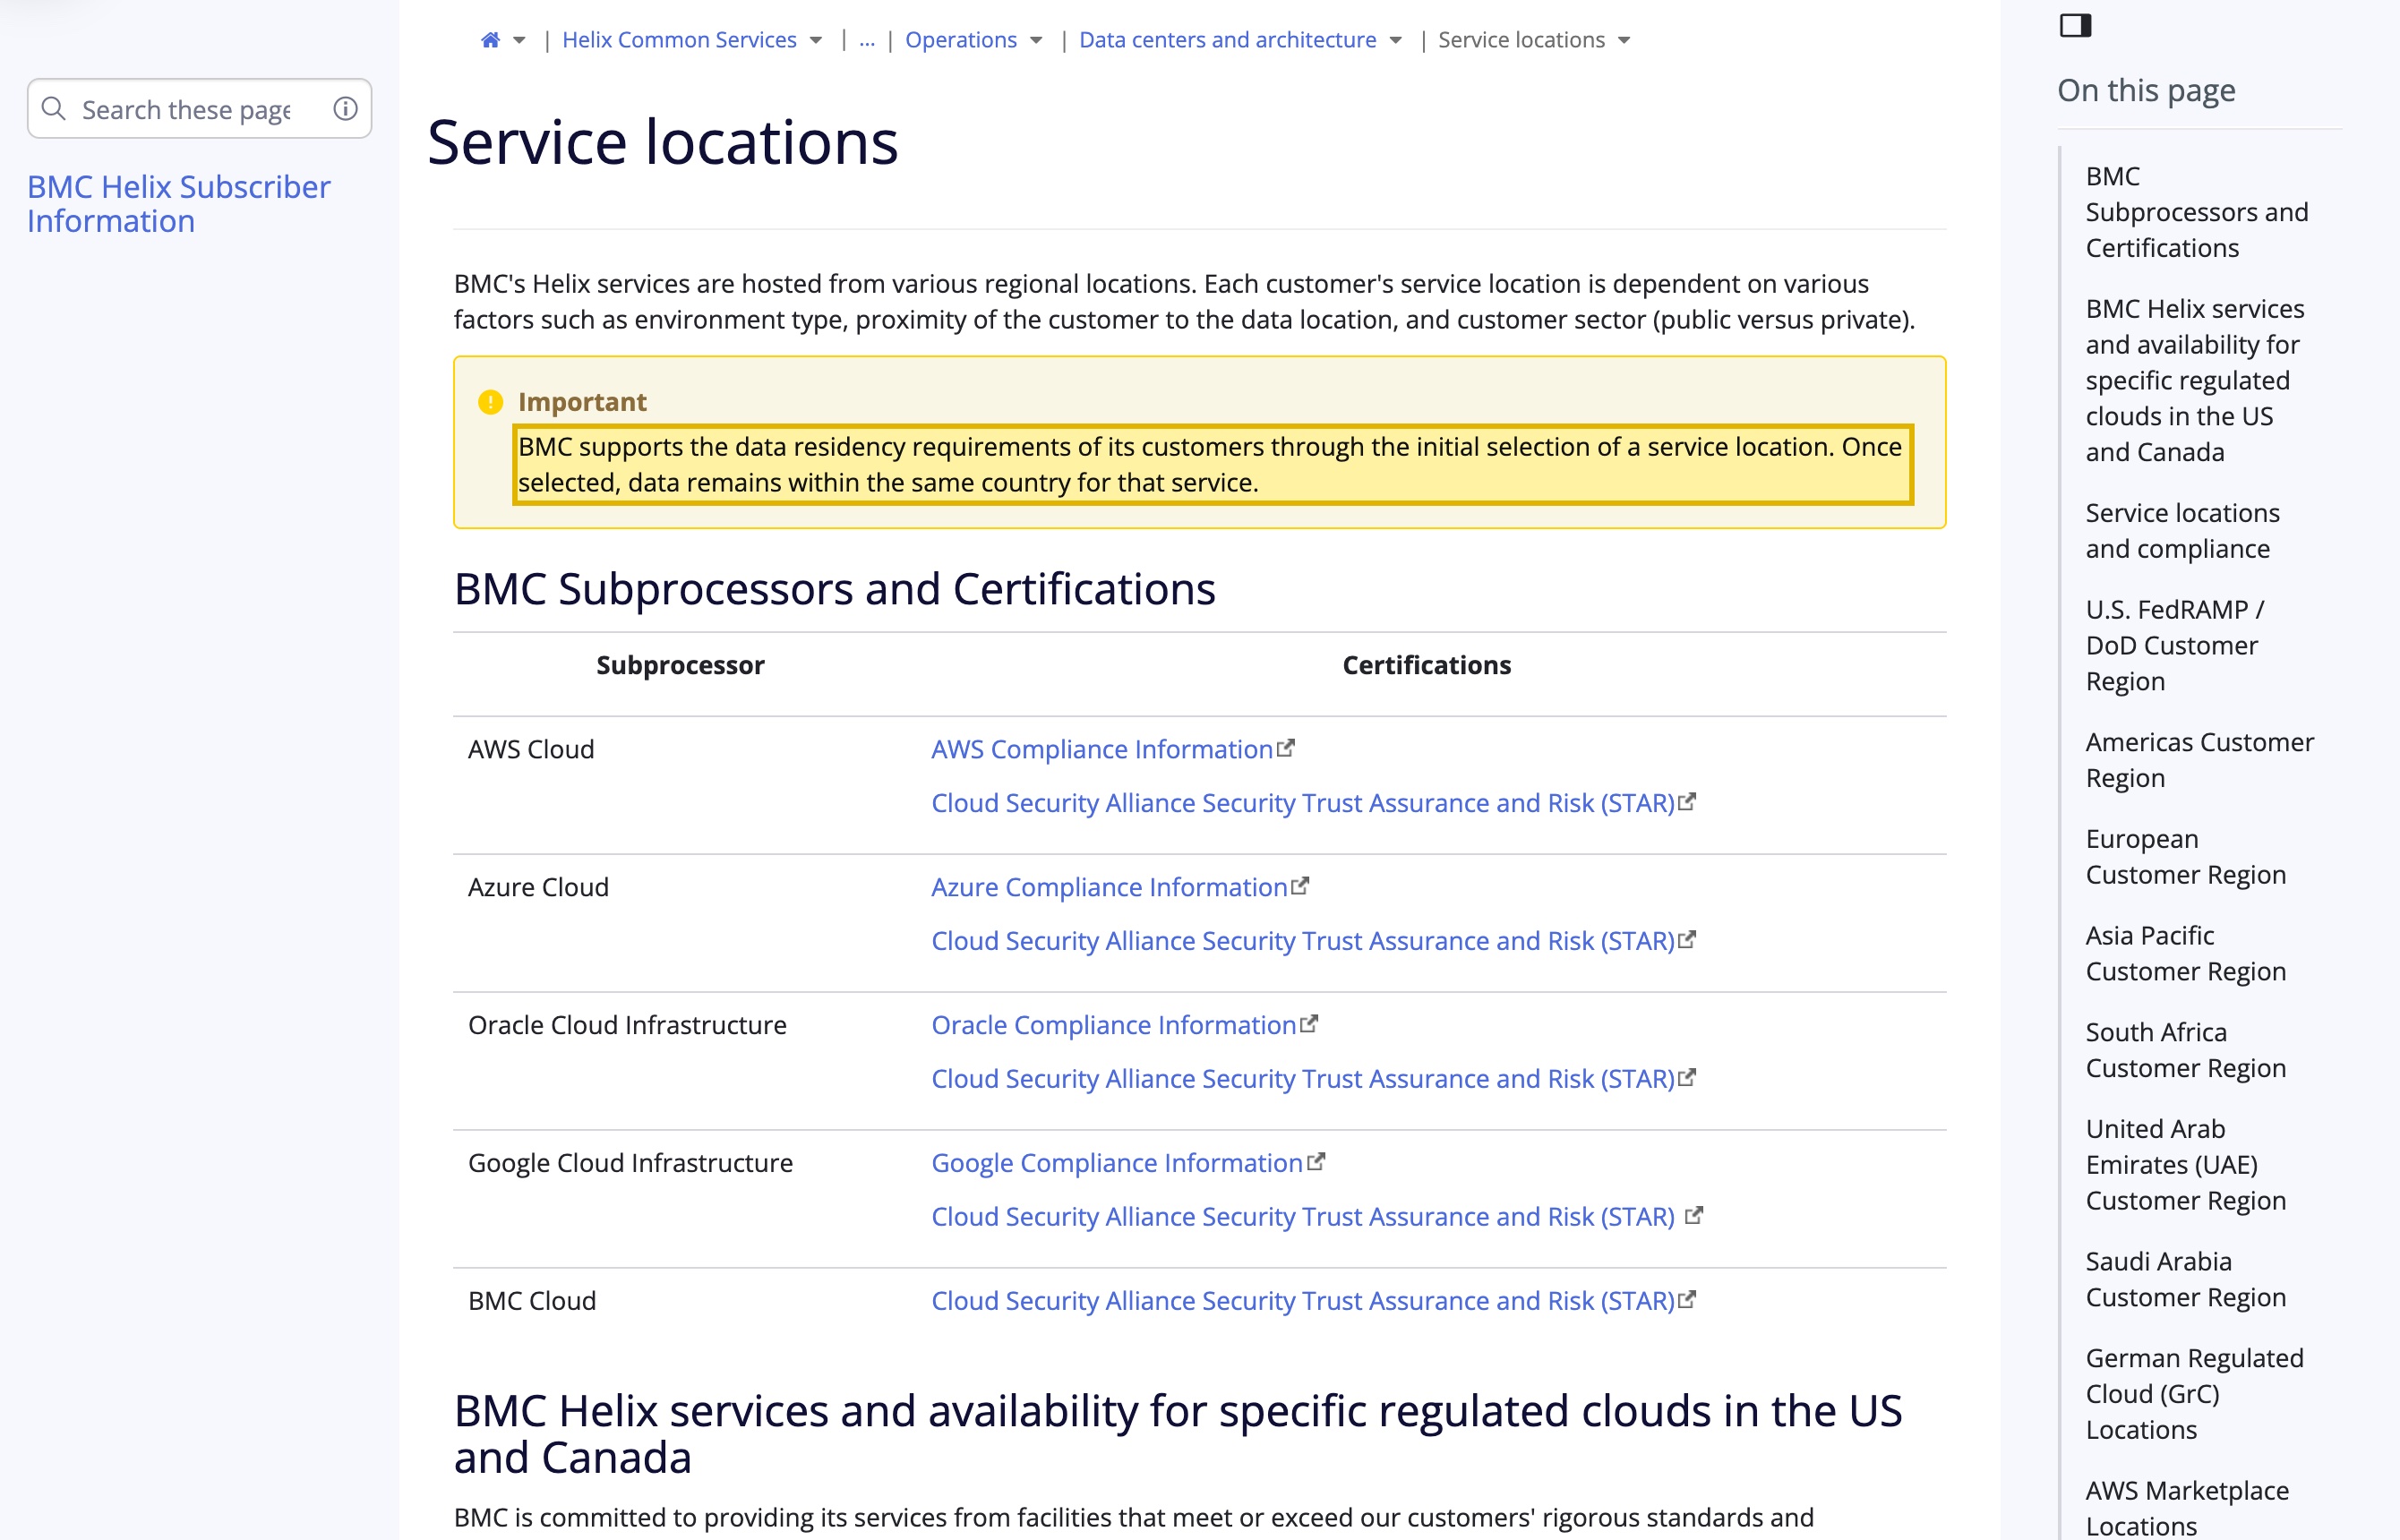
La propre documentation Service locations de BMC liste des régions SaaS à travers les Amériques, l'Europe, le Royaume-Uni, l'Asie-Pacifique (Singapour, Australie, Inde), l'Afrique du Sud, les Émirats arabes unis et l'Arabie saoudite — aucune en Chine continentale. Détenir les informations personnelles des employés et des demandeurs à l'étranger est un transfert transfrontalier PIPL (information et consentement distinct, articles 38 à 40), et la CMDB et les tickets concentrent la configuration, la topologie et le détail opérationnel de votre activité en Chine dans un seul dossier à l'étranger. Mais BMC offre aussi BMC Helix Service Management en déploiement sur site, auto-géré, de sorte que vous pouvez l'exécuter sur le territoire et garder ces données sur le continent — la voie de conformité est ouverte.
Il s'agit d'une image des risques à confirmer avec un conseil, pas d'un verdict. Notre équipe conformité Chine peut cartographier avec vous votre exposition et la voie sur le territoire →
Aperçu de conformité
- ! Le SaaS à l'étranger n'a aucune région en Chine continentale ; les IP d'employés et la CMDB résident à l'étranger
- ! Les informations personnelles des employés et des demandeurs à l'étranger sont un transfert transfrontalier PIPL
- ! La CMDB, les cartes de services et les tickets à l'étranger exposent la disposition de votre parc informatique en Chine
- ! L'auto-tri et les workflows d'IA qui profilent le personnel déclenchent l'article 24 de la PIPL
- ! Un portail en libre-service tourné vers la Chine est un service Internet nécessitant une déclaration ICP
- ✓ Le BMC Helix sur site s'auto-héberge sur le territoire, gardant les IP d'employés et la CMDB en Chine
Ce que la documentation officielle de BMC Helix dit de la Chine
| Fait | Source primaire |
|---|---|
| Le SaaS BMC Helix n'a aucune région en Chine continentale. La propre documentation Service locations de BMC liste ses régions d'hébergement à travers les Amériques, l'Europe, le Royaume-Uni, l'Asie-Pacifique (Singapour, Australie et Inde), l'Afrique du Sud, les Émirats arabes unis et l'Arabie saoudite, et indique “Once selected, data remains within the same country for that service” — mais aucune région en Chine continentale n'existe à sélectionner, de sorte que les données d'employés et la CMDB d'une activité en Chine sont détenues à l'étranger. | BMC Helix Documentation — Service locations (docs.helixops.ai), consulté le 2026-10-11 |
| BMC Helix Service Management peut être auto-hébergé sur site. La documentation de déploiement de BMC décrit une installation sur site qui “installs BMC Helix Innovation Suite and Service Management applications in your on-premises environment” — un déploiement Kubernetes conteneurisé qui inclut la CMDB et les applications ITSM, que vous pouvez exécuter sur une infrastructure résidente en Chine pour garder les IP d'employés et la CMDB sur le continent. | BMC Helix Service Management Deployment — Deployment overview (docs.helixops.ai), v26.3.01, consulté le 2026-10-11 |
| Les informations personnelles des employés et des demandeurs détenues à l'étranger sont un transfert transfrontalier au titre de la PIPL. Envoyer les informations personnelles de votre personnel IT en Chine et des demandeurs de tickets à l'étranger nécessite une information, un consentement distinct et un mécanisme de transfert (PIPL articles 13/23 et 38 à 40) ; pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | PIPL articles 13, 23, 38 à 40 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Un portail en libre-service tourné vers la Chine nécessite sa propre déclaration ICP. Un portail de tickets ou en libre-service public servi aux visiteurs du continent est un service d'information sur Internet et nécessite une déclaration ICP liée à un hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) — rendre la suite à l'étranger simplement accessible ne satisfait pas cela, et ne résout pas non plus l'endroit où résident les données. | Ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 11 octobre 2026.
Que BMC Helix se charge rapidement depuis Shanghai est une question d’exploitation, non celle qui décide s’il fonctionne en Chine. BMC Helix est le système de référence de l’ensemble de votre parc informatique en Chine — le centre de services, la CMDB, l’inventaire des actifs, et chaque ticket d’incident et de changement. Ce qui tranche, c’est une question de risque de conformité : où sont stockées les informations personnelles de vos employés chinois et le dossier de configuration de votre parc informatique, sous quel consentement, et si tout portail tourné vers la Chine est déclaré (ICP).
BMC Helix peut s’exécuter de deux façons, et au regard du droit chinois elles atterrissent dans des endroits très différents. En SaaS hébergé par BMC, il n’a aucune région en Chine continentale — la propre documentation Service locations de BMC liste des régions d’hébergement à travers les Amériques, l’Europe, le Royaume-Uni, l’Asie-Pacifique (Singapour, Australie, Inde), l’Afrique du Sud, les Émirats arabes unis et l’Arabie saoudite, mais aucune en Chine continentale — de sorte que les données d’employés et la CMDB d’une activité en Chine sont détenues et traitées à l’étranger. BMC offre aussi BMC Helix Service Management en déploiement sur site, auto-géré, que vous exploitez dans votre propre environnement, et c’est le levier qui ouvre une voie légale sur le territoire. La réponse honnête n’est donc pas un « non » catégorique : c’est le SaaS à l’étranger est l’exposition ; l’auto-hébergement sur le territoire est le remède.
Ce que BMC Helix détient réellement — les données de vos personnes et la carte de votre parc informatique
Deux sortes de données sensibles se concentrent dans une plateforme ITSM/ITOM, et toutes deux comptent ici. La première, ce sont les informations personnelles : l’annuaire de votre personnel IT en Chine et de chaque demandeur qui ouvre un ticket — noms, e-mails, numéros de téléphone, organisation, et parfois appareil ou localisation. La seconde, ce sont la CMDB et les tickets : votre base de données de gestion des configurations (noms d’hôtes, topologie réseau, inventaire des actifs, cartes de services) ainsi que les dossiers d’incident et de changement qui transportent couramment du détail de système interne, des configurations, et parfois des identifiants ou des secrets embarqués. Détenu à l’étranger, c’est la carte concentrée et sensible sur le plan de la sécurité de la façon dont votre activité en Chine est construite et exploitée.
Les portes : résidence, la seconde moitié CMDB, le traitement automatisé, et l’ICP
Informations personnelles d’employés et de demandeurs, à l’étranger. Exploiter le SaaS pour une activité en Chine place les informations personnelles de votre personnel et de vos demandeurs sur un cloud à l’étranger. Les collecter nécessite l’information et le consentement distinct des articles 13/23 de la PIPL ; les envoyer à l’étranger est un transfert transfrontalier au titre des articles 38 à 40, qui nécessite un mécanisme de transfert. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent — ce qu’une liste de régions uniquement à l’étranger ne peut faire.
La CMDB et les tickets sont une exposition concentrée de gouvernance de sécurité — la moitié qu’une vérification d’accessibilité ne voit jamais. Ce n’est pas seulement une affaire de confidentialité. La configuration, la topologie, l’inventaire des actifs et les secrets opérationnels de l’ensemble de votre parc informatique en Chine, réunis dans un seul dossier à l’étranger, sont à la fois une affaire de données transfrontalières et, pour une activité sensible, peuvent soulever la question des « données importantes » (重要数据) et les obligations de sécurité des données qui l’accompagnent. Traitez cela comme un risque à confirmer avec un conseil plutôt que comme une classification acquise — mais c’est exactement le risque auquel un test « est-ce que ça charge ? » est aveugle.
Tri automatisé et workflows d’IA. L’auto-routage, les workflows prédictifs et agentiques et le tri par IA de BMC Helix agissent sur les données ci-dessus, et là où ils profilent ou décident au sujet de personnes, ils engagent l’article 24 de la PIPL sur la prise de décision automatisée — la personne peut refuser une décision prise uniquement par automatisation, et le profilage doit offrir une option non ciblée sur ses caractéristiques personnelles.
Déclaration ICP pour tout portail tourné vers la Chine. Un portail public en libre-service ou de tickets servi aux visiteurs du continent est un service d’information sur Internet et nécessite une déclaration ICP liée à un hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT). Rendre la suite à l’étranger simplement accessible ne satisfait pas cela.
BMC Helix en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de BMC Helix — et au regard du droit chinois |
|---|---|
| Où il s'exécute | En SaaS hébergé par BMC, BMC Helix n'a aucune région en Chine continentale — la documentation Service locations de BMC liste les Amériques, l'Europe, le Royaume-Uni, l'Asie-Pacifique (Singapour, Australie, Inde), l'Afrique du Sud, les Émirats arabes unis et l'Arabie saoudite, et indique qu'une fois un emplacement sélectionné, les données restent dans ce pays. Pour une activité en Chine, ce pays est à l'étranger. BMC offre aussi un déploiement sur site, auto-géré, qui est l'alternative sur le territoire. |
| Ce qu'il détient | L'annuaire de votre personnel IT en Chine et de chaque demandeur de ticket (noms, e-mails, téléphone, organisation), plus la CMDB — noms d'hôtes, topologie, inventaire des actifs et cartes de services — et les tickets d'incident/de changement qui peuvent transporter des configurations internes et des secrets. Des informations personnelles plus la carte sensible sur le plan de la sécurité de votre parc informatique en Chine. |
| La seconde moitié de gouvernance de sécurité | Détenus à l'étranger, la CMDB et les tickets concentrent la façon dont votre activité en Chine est construite et exploitée dans un seul dossier à l'étranger. C'est à la fois une affaire de données transfrontalières et, pour une activité sensible, peut soulever la question des « données importantes » (重要数据) — un risque à confirmer avec un conseil, et la moitié qu'une revue d'accessibilité ne voit jamais. |
| Traitement automatisé | L'auto-routage, les workflows prédictifs/agentiques et le tri par IA qui profilent ou décident au sujet de personnes engagent l'article 24 de la PIPL — le droit de refuser des décisions prises uniquement par automatisation, et un profilage qui offre une option non ciblée sur les caractéristiques personnelles. |
| Résidence, consentement et ICP | Les IP d'employés/de demandeurs à l'étranger sont un transfert transfrontalier (PIPL articles 13/23 et 38 à 40) ; pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Un portail en libre-service tourné vers la Chine nécessite une déclaration ICP. |
| Le levier sur le territoire | Parce que BMC Helix Service Management peut être auto-hébergé sur site, vous pouvez l'exécuter sur une infrastructure résidente en Chine et garder les IP d'employés et la CMDB sur le continent — la voie légale, non un contournement de diffusion. |
| L'accessibilité n'est pas l'axe | Que BMC Helix se charge rapidement depuis le continent est opérationnel, non la question de conformité. Ce qui la détermine, c'est où résident les données de vos employés et le dossier de votre parc informatique, et le fait que la suite profile vos personnes. 21YunBox garde les données sur le territoire, aide pour l'obligation de l'article 24, et déclare (ICP) tout portail tourné vers la Chine — devant ce que vous exploitez déjà. |
Charger vite n’est pas la réponse — des données sur le territoire le sont
Une vérification d’accessibilité confirme une chose : que l’écran de connexion se rend depuis le continent. Elle ne peut voir où résident les informations personnelles de vos employés, elle ne peut voir que votre CMDB — le plan de votre réseau et de vos actifs en Chine — se trouve à l’étranger, et elle ne peut voir si un portail public est déclaré (ICP). Rendre une instance BMC Helix à l’étranger simplement accessible laisse les données à l’étranger et le portail non déclaré ; cela change la latence, non la position de conformité. C’est pourquoi la réponse n’est pas des astuces de diffusion mais la résidence : garder les données sur le territoire.
La voie légale — cartographier, localiser, diffuser
Cartographier. Inventoriez ce que détient votre parc BMC Helix — IP d’employés et de demandeurs, la CMDB et les cartes d’actifs, le contenu des tickets, et tout portail en libre-service tourné vers la Chine — où chacun s’exécute aujourd’hui, votre statut ICP, et la base de consentement sur laquelle vous vous appuyez.
Localiser et encadrer. Gardez les IP d’employés et les données de CMDB et de tickets sur le territoire. Parce que BMC Helix Service Management peut être déployé sur site, vous pouvez l’exécuter sur une infrastructure résidente en Chine et garder ces données sur le continent ; associez-y l’information et le consentement des articles 13/23, une option de refus de l’article 24 pour le traitement automatisé, et les contrôles que mérite le dossier sensible du parc informatique.
Diffuser. Déclarez (ICP) tout portail tourné vers la Chine, et placez une diffusion conforme, sur le territoire, devant ce que vous exploitez déjà. 21YunBox met cela en place devant votre déploiement BMC Helix existant — sans reconstruction, et sans migration du produit lui-même.
21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles d’employés de l’autre côté de la frontière par furtivité.
Pour cadrer votre configuration BMC Helix en Chine et obtenir un devis pour la voie sur le territoire, contactez notre équipe conformité Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39 / anciennement 37)
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Exploiter BMC Helix pour une activité en Chine enfreint-il la PIPL ?
Traitez-le comme un risque transfrontalier à évaluer avec un conseil, non comme un oui/non. En SaaS hébergé par BMC, BMC Helix n'a aucune région en Chine continentale, de sorte que les informations personnelles de votre personnel IT en Chine et des demandeurs de tickets — et votre CMDB et vos tickets — sont stockées à l'étranger, ce que la PIPL régit comme un transfert transfrontalier exigeant une information, un consentement distinct et un mécanisme de transfert (articles 13/23 et 38 à 40). Si vous êtes opérateur d'infrastructure d'information critique ou responsable à grand volume, ces informations personnelles peuvent aussi devoir être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Savoir si et comment ces obligations mordent dépend de votre entité, de vos volumes de données et de votre rôle.
BMC Helix n'a aucune région SaaS en Chine — existe-t-il une voie conforme ?
Oui. Parce que BMC offre BMC Helix Service Management en déploiement sur site, auto-géré, vous pouvez l'exécuter sur une infrastructure résidente en Chine et garder les IP d'employés, la CMDB et les tickets sur le continent — le même levier de résidence que donnent les options ITSM sur site. L'alternative, garder l'instance SaaS à l'étranger et la rendre seulement accessible depuis la Chine, ne résout ni la résidence ni la déclaration ICP de tout portail tourné vers la Chine. La réponse conforme consiste à garder les données sur le territoire, à traiter le consentement et toute obligation de décision automatisée, et à déclarer (ICP) le portail.
21YunBox peut-il nous aider à exploiter BMC Helix en conformité en Chine ?
Oui. Notre équipe conformité Chine cartographie ce que détient votre parc BMC Helix — IP d'employés et de demandeurs, la CMDB et les cartes d'actifs, le contenu des tickets, et tout portail en libre-service tourné vers la Chine — et où il s'exécute aujourd'hui, puis vous aide à garder ces données sur une voie légale sur le territoire (un déploiement sur site sur une infrastructure résidente en Chine), à traiter les obligations de consentement PIPL et de décision automatisée de l'article 24, et à mettre en place une diffusion déclarée (ICP) et conforme sur le territoire pour tout portail — devant ce que vous exploitez déjà, sans reconstruction. Prenez contact pour traiter votre cas précis.


