Funktioniert BMC Helix in China? Datenresidenz, ICP & Grenzübertritts-Regeln
BMC Helix ist das System of Record für Ihren China-IT-Bestand. Als BMC-gehostetes SaaS hat es keine Festlandchina-Region, die personenbezogenen Daten Ihres China-IT-Personals und Ihrer Antragsteller sowie Ihre CMDB sitzen also offshore — eine PIPL-Grenzübertritts- und Datenresidenz-Sache; aber BMC Helix Service Management wird auch on-premises ausgeliefert, kann also im Inland laufen. Ein Blick zuerst auf die Compliance: Residenz, ICP und der IT-Bestands-Datensatz.
Funktioniert BMC Helix in China?
Erreichbarkeit ist nicht die Frage — Residenz ist es. BMC Helix ist das System of Record für Ihren gesamten China-IT-Bestand, und als BMC-gehostetes SaaS hat es keine Festlandchina-Region, die personenbezogenen Daten Ihrer China-Mitarbeiter und Ihre CMDB, Asset-Maps und Tickets werden also offshore gehalten.
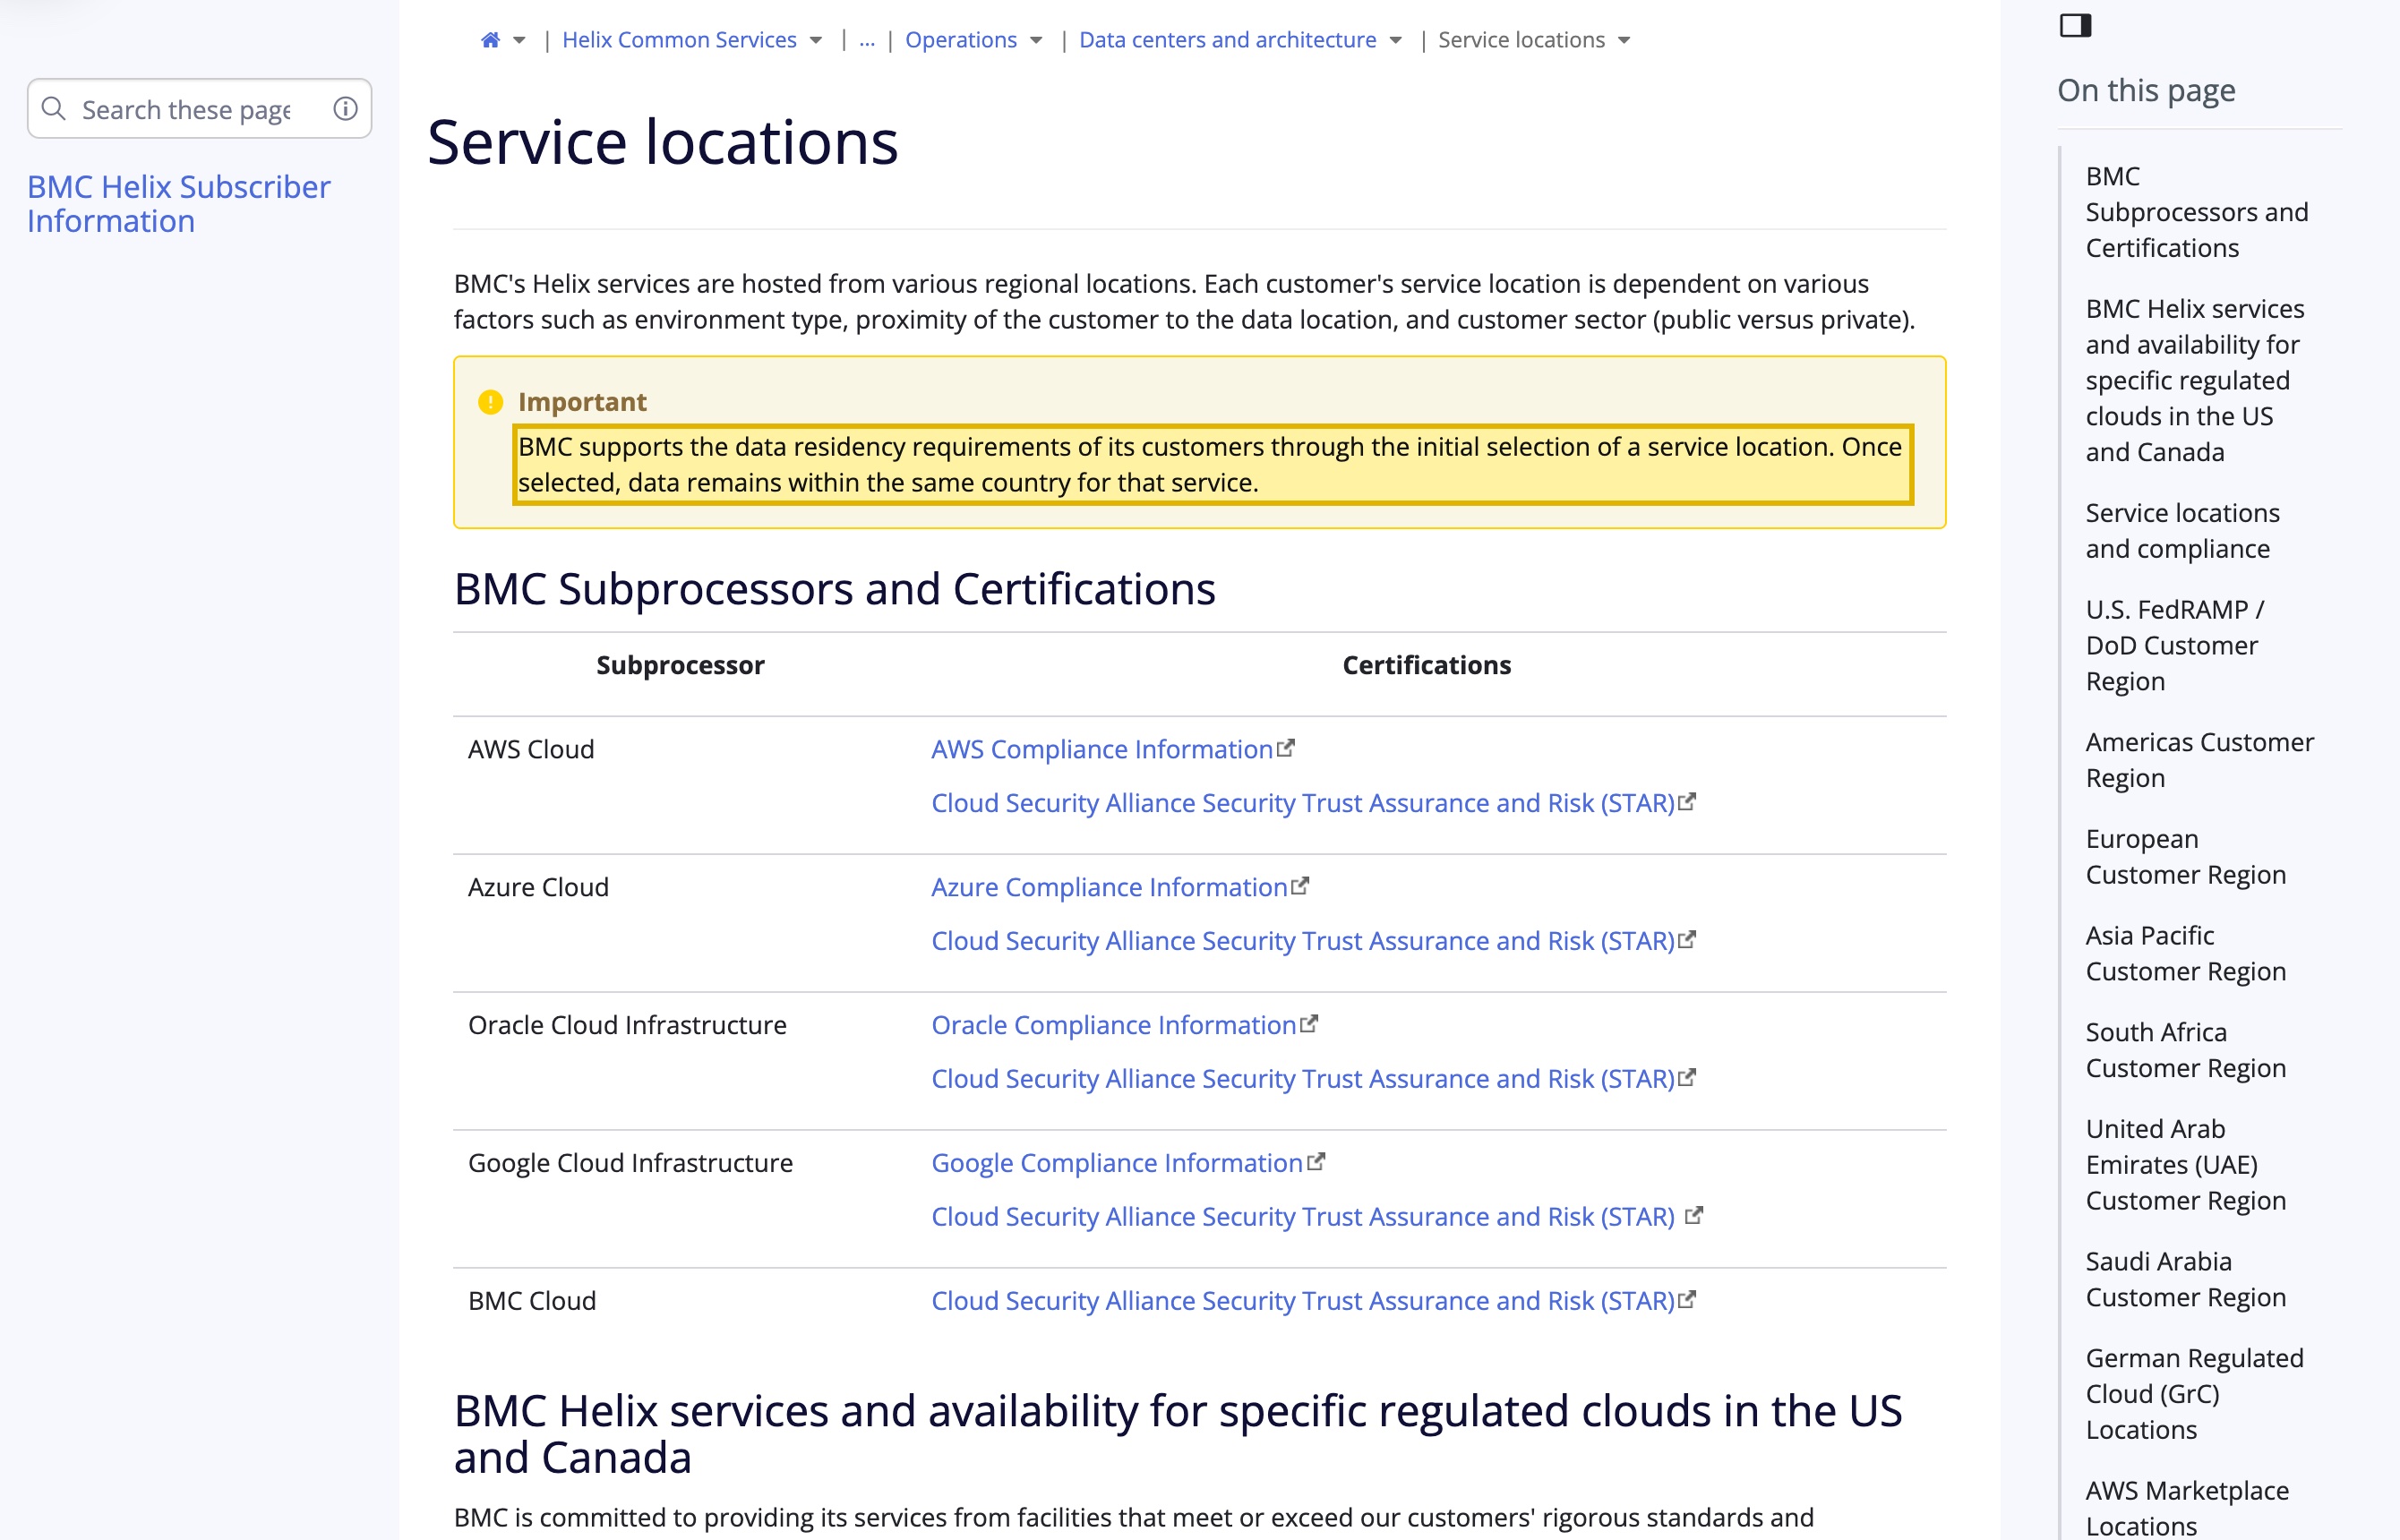
BMCs eigene Service-locations-Dokumentation listet SaaS-Regionen über Amerika, Europa, das UK, Asien-Pazifik (Singapur, Australien, Indien), Südafrika, die VAE und Saudi-Arabien — keine in Festlandchina. Die Personendaten von Mitarbeitern und Antragstellern offshore zu halten, ist ein PIPL-Grenztransfer (Mitteilung und gesonderte Einwilligung, Art. 38–40), und die CMDB und Tickets konzentrieren die Konfiguration, Topologie und operativen Details Ihres China-Betriebs in einem Offshore-Datensatz. Aber BMC bietet auch BMC Helix Service Management als on-premises, selbstverwaltetes Deployment an, Sie können es also im Inland betreiben und diese Daten im Festland halten — der Compliance-Weg ist offen.
Dies ist eine mit Rechtsbeistand zu bestätigende Risikokarte, kein Urteil. Unser China-Compliance-Team kann Ihre Exponierung und den inländischen Weg mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Offshore-SaaS hat keine Festlandchina-Region; Mitarbeiter-Personendaten und CMDB sitzen offshore
- ! Die Personendaten von Mitarbeitern und Antragstellern offshore sind ein PIPL-Grenztransfer
- ! CMDB, Service-Maps und Tickets offshore exponieren die Struktur Ihres China-IT-Bestands
- ! Auto-Triage und KI-Workflows, die Personal profilieren, lösen PIPL Art. 24 aus
- ! Ein auf China ausgerichtetes Self-Service-Portal ist ein Internetdienst, der eine ICP-Beian braucht
- ✓ On-prem BMC Helix hostet im Inland selbst und hält Mitarbeiter-Personendaten und CMDB in China
Was die offizielle BMC Helix-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| BMC Helix SaaS hat keine Festlandchina-Region. BMCs eigene Service-locations-Dokumentation listet seine Hosting-Regionen über Amerika, Europa, das UK, Asien-Pazifik (Singapur, Australien und Indien), Südafrika, die VAE und Saudi-Arabien, und gibt an „Once selected, data remains within the same country for that service“ — aber keine Festlandchina-Region existiert zum Auswählen, die Mitarbeiterdaten und die CMDB eines China-Betriebs werden also offshore gehalten. | BMC Helix Documentation — Service locations (docs.helixops.ai), abgerufen 2026-10-11 |
| BMC Helix Service Management kann on-premises selbst gehostet werden. BMCs Deployment-Dokumentation beschreibt eine On-Premises-Installation, die „installs BMC Helix Innovation Suite and Service Management applications in your on-premises environment“ — ein containerisiertes Kubernetes-Deployment, das die CMDB und die ITSM-Anwendungen umfasst, das Sie auf China-residenter Infrastruktur betreiben können, um Mitarbeiter-Personendaten und die CMDB im Festland zu halten. | BMC Helix Service Management Deployment — Deployment overview (docs.helixops.ai), v26.3.01, abgerufen 2026-10-11 |
| Mitarbeiter- und Antragsteller-Personendaten offshore gehalten sind ein Grenztransfer nach PIPL. Die personenbezogenen Daten Ihres China-IT-Personals und Ihrer Ticket-Antragsteller ins Ausland zu senden, erfordert Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (PIPL Art. 13/23 und 38–40); für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | PIPL Art. 13, 23, 38–40 und 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Ein auf China ausgerichtetes Self-Service-Portal braucht seine eigene ICP-Beian. Ein öffentliches Ticket- oder Self-Service-Portal, das Festland-Besuchern bedient wird, ist ein Internet-Informationsdienst und erfordert eine an Festland-Hosting gebundene ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) — die Offshore-Suite bloß erreichbar zu machen, erfüllt das nicht, und es löst auch nicht, wo die Daten leben. | Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Ob BMC Helix aus Shanghai schnell lädt, ist eine Betriebsfrage, nicht die, die entscheidet, ob es in China funktioniert. BMC Helix ist das System of Record für Ihren gesamten China-IT-Bestand — den Service Desk, die CMDB, das Asset-Inventar und jedes Incident- und Change-Ticket. Was es entscheidet, ist eine Compliance-Risiko-Frage: wo die personenbezogenen Daten Ihrer China-Mitarbeiter und der Konfigurationsdatensatz Ihres IT-Bestands gespeichert sind, auf welcher Einwilligung, und ob irgendein auf China ausgerichtetes Portal ICP-gemeldet ist.
BMC Helix kann auf zwei Wegen laufen, und nach chinesischem Recht landen sie an sehr verschiedenen Orten. Als BMC-gehostetes SaaS hat es keine Festlandchina-Region — BMCs eigene Service-locations-Dokumentation listet Hosting-Regionen über Amerika, Europa, das UK, Asien-Pazifik (Singapur, Australien, Indien), Südafrika, die VAE und Saudi-Arabien, aber keine in Festlandchina —, die Mitarbeiterdaten und die CMDB eines China-Betriebs werden also offshore gehalten und verarbeitet. BMC bietet auch BMC Helix Service Management als on-premises, selbstverwaltetes Deployment an, das Sie in Ihrer eigenen Umgebung betreiben, und das ist der Hebel, der einen rechtmäßigen inländischen Weg öffnet. Die ehrliche Antwort ist also kein pauschales „Nein“: Sie ist Offshore-SaaS ist die Exponierung; In-Country-Self-Host ist die Lösung.
Was BMC Helix tatsächlich hält — die Daten Ihrer Leute und die Karte Ihres IT-Bestands
Zwei Arten sensibler Daten konzentrieren sich in einer ITSM-/ITOM-Plattform, und beide zählen hier. Die erste sind personenbezogene Daten: das Verzeichnis Ihres China-IT-Personals und jedes Antragstellers, der ein Ticket einreicht — Namen, E-Mails, Telefonnummern, Organisation und manchmal Gerät oder Standort. Die zweite sind die CMDB und die Tickets: Ihre Configuration Management Database (Hostnamen, Netzwerktopologie, Asset-Inventar, Service-Maps) zusammen mit Incident- und Change-Datensätzen, die routinemäßig internes Systemdetail, Konfigurationen und manchmal eingebettete Anmeldedaten oder Secrets tragen. Offshore gehalten, ist das die konzentrierte, sicherheitssensible Karte davon, wie Ihr China-Betrieb gebaut und betrieben wird.
Die Türen: Residenz, die CMDB-zweite-Hälfte, automatisierte Handhabung und ICP
Mitarbeiter- und Antragsteller-Personendaten, offshore. Das SaaS für einen China-Betrieb zu betreiben, legt die personenbezogenen Daten Ihres Personals und Ihrer Antragsteller auf eine Offshore-Cloud. Sie zu erheben, braucht die PIPL-Mitteilung und gesonderte Einwilligung nach Art. 13/23; sie ins Ausland zu senden, ist ein Grenztransfer nach Art. 38–40, der einen Transfermechanismus braucht. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 (vormals Art. 37 — die 2025er Cybersicherheitsgesetz-Novelle, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Daten im Festland gespeichert werden — was eine reine Offshore-Regionsliste nicht kann.
Die CMDB und Tickets sind eine konzentrierte Sicherheits-Governance-Exponierung — die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Dies ist nicht nur eine Datenschutz-Sache. Die Konfiguration, Topologie, das Asset-Inventar und die operativen Secrets Ihres gesamten China-IT-Bestands, in einem Offshore-Datensatz sitzend, sind sowohl eine Grenzübertritts-Daten-Frage als auch, für einen sensiblen Betrieb, möglicherweise die Frage „wichtiger Daten“ (重要数据) und der damit einhergehenden Datensicherheitspflichten. Behandeln Sie das als ein mit Rechtsbeistand zu bestätigendes Risiko statt als feststehende Klassifizierung — aber es ist genau das Risiko, für das „Lädt es?“-Tests blind sind.
Automatisierte Triage und KI-Workflows. BMC Helix’ Auto-Routing, prädiktive und agentische Workflows und KI-Triage handeln auf den obigen Daten, und wo sie Einzelpersonen profilieren oder über sie entscheiden, aktivieren sie PIPL Art. 24 zur automatisierten Entscheidungsfindung — die Einzelperson kann eine allein durch Automatisierung getroffene Entscheidung ablehnen, und Profiling muss eine Option anbieten, die nicht auf ihre persönlichen Merkmale zielt.
ICP-Beian für jedes auf China ausgerichtete Portal. Ein öffentliches Self-Service- oder Ticket-Portal, das Festland-Besuchern bedient wird, ist ein Internet-Informationsdienst und braucht eine an Festland-Hosting gebundene ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). Die Offshore-Suite bloß erreichbar zu machen, erfüllt das nicht.
BMC Helix in China auf einen Blick
| Worüber es entscheidet | In BMC Helix' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo es läuft | Als BMC-gehostetes SaaS hat BMC Helix keine Festlandchina-Region — BMCs Service-locations-Dokumentation listet Amerika, Europa, das UK, Asien-Pazifik (Singapur, Australien, Indien), Südafrika, die VAE und Saudi-Arabien, und gibt an, dass, sobald ein Standort gewählt ist, Daten innerhalb dieses Landes bleiben. Für einen China-Betrieb ist dieses Land offshore. BMC bietet auch ein on-premises, selbstverwaltetes Deployment, was die inländische Alternative ist. |
| Was es hält | Das Verzeichnis Ihres China-IT-Personals und jedes Ticket-Antragstellers (Namen, E-Mails, Telefon, Organisation), plus die CMDB — Hostnamen, Topologie, Asset-Inventar und Service-Maps — und Incident-/Change-Tickets, die interne Configs und Secrets tragen können. Personenbezogene Daten plus die sicherheitssensible Karte Ihres China-IT-Bestands. |
| Die Sicherheits-Governance-zweite-Hälfte | Offshore gehalten, konzentrieren die CMDB und Tickets, wie Ihr China-Betrieb gebaut und betrieben wird, in einem Datensatz im Ausland. Das ist sowohl eine Grenzübertritts-Daten-Frage als auch, für einen sensiblen Betrieb, möglicherweise die Frage „wichtiger Daten“ (重要数据) — ein mit Rechtsbeistand zu bestätigendes Risiko, und die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. |
| Automatisierte Handhabung | Auto-Routing, prädiktive/agentische Workflows und KI-Triage, die Einzelpersonen profilieren oder über sie entscheiden, aktivieren PIPL Art. 24 — das Recht, allein durch Automatisierung getroffene Entscheidungen abzulehnen, und Profiling, das eine nicht auf persönliche Merkmale zielende Option anbietet. |
| Residenz, Einwilligung & ICP | Mitarbeiter-/Antragsteller-Personendaten offshore sind ein Grenztransfer (PIPL Art. 13/23 und 38–40); für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ein auf China ausgerichtetes Self-Service-Portal braucht eine ICP-Beian. |
| Der inländische Hebel | Weil BMC Helix Service Management on-premises selbst gehostet werden kann, können Sie es auf China-residenter Infrastruktur betreiben und Mitarbeiter-Personendaten und die CMDB im Festland halten — der rechtmäßige Weg, kein Auslieferungs-Behelf. |
| Erreichbarkeit ist nicht die Achse | Ob BMC Helix aus dem Festland schnell lädt, ist betrieblich, nicht die Compliance-Frage. Was es entscheidet, ist, wo die Daten Ihrer Mitarbeiter und der Datensatz Ihres IT-Bestands leben, und dass die Suite Ihre Leute profiliert. 21YunBox hält die Daten im Inland, hilft mit der Art.-24-Pflicht und meldet jedes auf China ausgerichtete Portal per ICP — vor dem, was Sie bereits betreiben. |
Schnell zu laden ist nicht die Antwort — inländische Daten sind es
Eine Erreichbarkeitsprüfung bestätigt eine Sache: dass der Login-Bildschirm aus dem Festland rendert. Sie kann nicht sehen, wo die personenbezogenen Daten Ihrer Mitarbeiter leben, sie kann nicht sehen, dass Ihre CMDB — der Bauplan Ihres China-Netzwerks und Ihrer Assets — offshore sitzt, und sie kann nicht sehen, ob ein öffentliches Portal ICP-gemeldet ist. Eine Offshore-BMC-Helix-Instanz bloß erreichbar zu machen, lässt die Daten offshore und das Portal ungemeldet; es ändert die Latenz, nicht die Compliance-Position. Deshalb ist die Antwort keine Auslieferungs-Tricks, sondern Residenz: die Daten im Inland halten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Kartieren. Inventarisieren Sie, was Ihr BMC-Helix-Bestand hält — Mitarbeiter- und Antragsteller-Personendaten, die CMDB und Asset-Maps, Ticket-Inhalte und jedes auf China ausgerichtete Self-Service-Portal —, wo jedes davon heute läuft, Ihren ICP-Status und die Einwilligungsgrundlage, auf die Sie sich stützen.
Lokalisieren und regieren. Halten Sie Mitarbeiter-Personendaten und die CMDB- und Ticketdaten im Inland. Weil BMC Helix Service Management on-premises bereitgestellt werden kann, können Sie es auf China-residenter Infrastruktur betreiben und diese Daten im Festland halten; paaren Sie es mit der Mitteilung und Einwilligung nach Art. 13/23, einem Art.-24-Opt-out für automatisierte Handhabung und den Kontrollen, die der sicherheitssensible IT-Bestands-Datensatz rechtfertigt.
Ausliefern. Melden Sie jedes auf China ausgerichtete Portal per ICP und setzen Sie rechtskonforme, inländische Auslieferung vor das, was Sie bereits betreiben. 21YunBox setzt das vor Ihrem bestehenden BMC-Helix-Deployment auf — ohne Neuaufbau und ohne Migration des Produkts selbst.
21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer — wir halten im Inland, was das Gesetz bleiben lässt, liefern den Rest rechtskonform aus dem Festland aus und bewegen niemals Mitarbeiter-Personendaten heimlich über die Grenze.
Um Ihr BMC-Helix-China-Setup zu scopen und ein Angebot für den inländischen Weg zu erhalten, nehmen Sie Kontakt mit unserem China-Compliance-Team auf.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39 / vormals 37)
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Bricht es PIPL, BMC Helix für einen China-Betrieb zu betreiben?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Grenzübertritts-Risiko, kein Ja/Nein. Als BMC-gehostetes SaaS hat BMC Helix keine Festlandchina-Region, die personenbezogenen Daten Ihres China-IT-Personals und Ihrer Ticket-Antragsteller — und Ihre CMDB und Tickets — werden also offshore gespeichert, was PIPL als Grenztransfer regelt, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert (Art. 13/23 und 38–40). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen diese personenbezogenen Daten möglicherweise auch im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ob und wie diese Pflichten greifen, hängt von Ihrer Gesellschaft, Ihren Datenmengen und Ihrer Rolle ab.
BMC Helix hat keine China-SaaS-Region — gibt es einen rechtskonformen Weg?
Ja. Weil BMC BMC Helix Service Management als on-premises, selbstverwaltetes Deployment anbietet, können Sie es auf China-residenter Infrastruktur betreiben und Mitarbeiter-Personendaten, die CMDB und Tickets im Festland halten — derselbe Residenz-Hebel, den die On-Prem-ITSM-Optionen Ihnen geben. Die Alternative, die SaaS-Instanz offshore zu halten und sie nur aus China erreichbar zu machen, löst weder die Residenz noch die ICP-Beian für irgendein auf China ausgerichtetes Portal. Die rechtskonforme Antwort ist, die Daten im Inland zu halten, Einwilligung und jede Automatisierte-Entscheidung-Pflicht zu handhaben und das Portal per ICP zu melden.
Kann 21YunBox uns helfen, BMC Helix in China rechtskonform zu betreiben?
Ja. Unser China-Compliance-Team kartiert, was Ihr BMC-Helix-Bestand hält — Mitarbeiter- und Antragsteller-Personendaten, die CMDB und Asset-Maps, Ticket-Inhalte und jedes auf China ausgerichtete Self-Service-Portal — und wo es heute läuft, und hilft Ihnen dann, diese Daten auf einem rechtmäßigen inländischen Weg zu halten (ein On-Premises-Deployment auf China-residenter Infrastruktur), die PIPL-Einwilligung und Art.-24-Automatisierte-Entscheidung-Pflichten zu handhaben und ICP-gemeldete, rechtskonforme inländische Auslieferung für jedes Portal aufzusetzen — vor dem, was Sie bereits betreiben, ohne Neuaufbau. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


