AWS Route 53 fonctionne-t-il en Chine ? ICP, résidence des données et une couche DNS backend
Route 53 est le DNS autoritatif managé d'AWS — une couche backend qui résout votre domaine, non votre hôte ni l'endroit où résident les données des utilisateurs. La déclaration ICP se situe donc sur votre site, et Route 53 ne soulève aucune obligation de résidence PIPL qui lui soit propre — tandis que l'exploiter à l'intérieur d'AWS Chine est une partition à compte distinct, non un interrupteur. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où les obligations retombent réellement.
AWS Route 53 fonctionne-t-il en Chine ?
Oui — Route 53 fonctionne pour un site tourné vers la Chine, car le DNS est une couche backend. Le poids de la conformité — la déclaration ICP et la résidence des données au titre de la PIPL — retombe sur le site que Route 53 désigne et son hôte du continent, non sur Route 53 lui-même.
Selon les termes d'AWS, Route 53 est “a highly available and scalable Domain Name System (DNS) web service” qui “connects the browser with your website or web application” — la couche de résolution, non votre hôte ni l'endroit où résident les données de vos utilisateurs. Ainsi, un site public servi aux visiteurs du continent a besoin d'une déclaration ICP sur un hôte du territoire (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT), et les données personnelles de vos utilisateurs au titre de la PIPL résident là où s'exécutent votre application et votre base de données — aucune de ces obligations ne se rattache à Route 53. Ce qui est une vraie question est plus étroit : le Route 53 mondial répond depuis l'extérieur du continent, et exploiter Route 53 à l'intérieur d'AWS Chine est une partition distincte (Pékin opérée par Sinnet, Ningxia par NWCD) qui nécessite un compte distinct et une licence commerciale chinoise — non un interrupteur de région. Le tableau ci-dessous reprend les propres termes d'AWS et la couche sur laquelle chaque règle retombe réellement.
Il s'agit d'une image des risques, pas d'un verdict — savoir si la vraie exposition est votre hôte, vos données ou une présence DNS sur le continent dépend de votre entité, de vos données et de vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✓ Le DNS est une couche backend — la déclaration ICP appartient à votre site, non à Route 53
- ✓ Route 53 détient vos enregistrements DNS, non les données personnelles de vos utilisateurs
- ! Le site public que Route 53 désigne a tout de même besoin d'une déclaration ICP sur un hôte du continent
- ! Le Route 53 mondial répond depuis l'extérieur du continent — une question de diffusion, non juridique
- ! Route 53 à l'intérieur d'AWS Chine est un compte distinct + une licence commerciale chinoise, non un interrupteur
Ce que la documentation officielle de AWS Route 53 dit de la Chine
| Fait | Source primaire |
|---|---|
| Route 53 est une couche DNS backend, non votre hôte. Selon les termes d'AWS, c'est “a highly available and scalable Domain Name System (DNS) web service,” et lorsqu'un utilisateur saisit votre domaine, “Route 53 connects the browser with your website or web application.” Il résout et achemine des noms ; ce n'est pas le site public ni l'endroit où résident les données personnelles de vos utilisateurs — de sorte que la déclaration ICP dont un site du continent a besoin se rattache à ce site et à son hébergement sur le territoire, non à Route 53. | Amazon Route 53 Developer Guide — « What is Amazon Route 53? » (docs.aws.amazon.com), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
| Route 53 stocke vos enregistrements DNS, non les données personnelles de vos utilisateurs. Ses zones hébergées détiennent les enregistrements qui mappent des noms vers des adresses — non les informations personnelles que votre application collecte. Ainsi, les obligations transfrontalières et de localisation de la PIPL — information, consentement distinct et un mécanisme de transfert au titre des articles 38 à 43, et stockage sur le territoire pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité — retombent là où résident réellement les données de vos utilisateurs : votre application, votre base de données et votre hôte, non la couche DNS autoritative. | Amazon Route 53 Developer Guide (docs.aws.amazon.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Route 53 s'exécute bien dans AWS Chine — mais seulement comme une partition distincte. AWS le propose dans les régions Chine — Pékin “operated by Sinnet” et Ningxia “operated by NWCD” — mais vous les atteignez via “a separate set of account credentials unique to Amazon Web Services China services,” les identifiants mondiaux existants “will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” et l'enregistrement nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Ce n'est pas une région que l'on active dans votre compte mondial. | Amazon Web Services in China — FAQs (amazonaws.cn), consulté le 2026-10-07 |
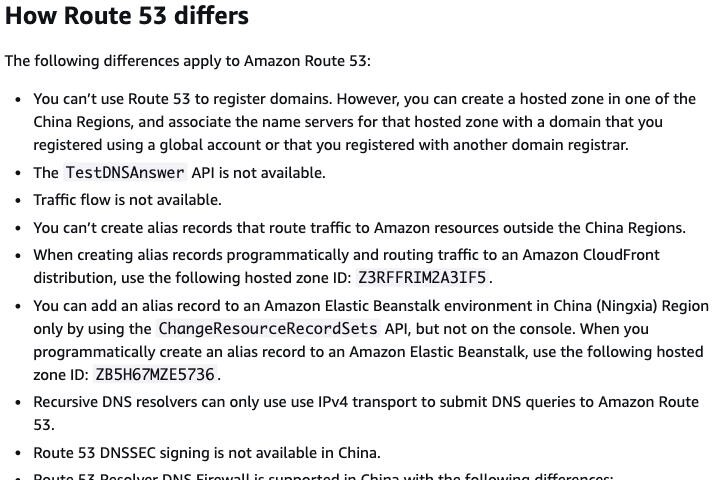
| Route 53 à l'intérieur de la Chine est un service réduit. La propre documentation Chine d'AWS, sous « How Route 53 differs », indique “You can't use Route 53 to register domains,” “Traffic flow is not available,” “Route 53 DNSSEC signing is not available in China,” et “You can't create alias records that route traffic to Amazon resources outside the China Regions.” Déplacer votre DNS sur le territoire est un projet en partition distincte comportant de vraies lacunes — lié à la même voie entité-chinoise-et-ICP que le reste d'AWS Chine, non un changement de réglage. | Getting Started with Amazon Web Services in China — Amazon Route 53 (docs.amazonaws.cn), consulté le 2026-10-07 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la question utile à propos de Route 53 n’est pas la rapidité avec laquelle il répond à une résolution — c’est ce que Route 53 vous oblige, le cas échéant, à déclarer ou à localiser. La réponse est rassurante dans un sens et facile à mal lire dans l’autre. Route 53 est une couche DNS backend : selon les termes mêmes d’AWS, c’est “a highly available and scalable Domain Name System (DNS) web service” qui “connects the browser with your website or web application.” Ce n’est pas votre hôte, et ce n’est pas l’endroit où résident les données personnelles de vos utilisateurs. Ainsi, la déclaration ICP dont un site du continent a besoin se rattache au site et à son hébergement sur le territoire, non à votre DNS, et Route 53 ne soulève aucune obligation de résidence des données au titre de la PIPL qui lui soit propre. Ce qui mérite un examen attentif est plus étroit : un Route 53 mondial répond depuis l’extérieur du continent, et exploiter Route 53 à l’intérieur de la partition Chine d’AWS est un arrangement à compte distinct, non une région que l’on active.
AWS Route 53 en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AWS |
|---|---|
| Ce qu'est Route 53 | “A highly available and scalable Domain Name System (DNS) web service” qui, lorsqu'un utilisateur saisit votre domaine, “connects the browser with your website or web application.” Il résout et achemine des noms — la couche de résolution, non l'hôte. |
| Qui a besoin de la déclaration ICP | Le site public servi aux visiteurs du continent et son hôte sur le territoire — non le DNS. Vous ne déclarez pas Route 53 à l'ICP ; la déclaration est celle du site, au titre de l'ordonnance n° 292 du Conseil des affaires de l'État et de l'ordonnance n° 33 du MIIT. |
| Vos données sur Route 53 | Les zones hébergées détiennent vos enregistrements DNS, non les informations personnelles que votre application collecte. La couche DNS autoritative ne soulève aucune obligation de résidence PIPL qui lui soit propre ; cette question retombe sur votre application, votre base de données et votre hôte. |
| Route 53 à l'intérieur du continent | Disponible dans AWS Chine — Pékin “operated by Sinnet” et Ningxia “operated by NWCD” — mais via “a separate set of account credentials unique to Amazon Web Services China services,” qui nécessite “a valid Chinese business license.” Pas un interrupteur dans votre compte mondial. |
| Ce qui change dans la partition Chine | Un service réduit : “You can't use Route 53 to register domains,” “Traffic flow is not available,” “Route 53 DNSSEC signing is not available in China,” et aucun enregistrement alias vers des ressources Amazon “outside the China Regions.” |
Route 53 est une couche backend — l’ICP retombe donc sur votre site, non sur votre DNS
Route 53 fait trois choses — selon les termes d’AWS, “domain registration, DNS routing, and health checking” — et tout cela relève de la résolution et de l’acheminement : la recherche qui “connects the browser with your website or web application.” Rien de tout cela n’est le service public qu’un régulateur traite comme le site web exploité. Cela, c’est votre hôte et votre application. La déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT se rattache au site servi aux visiteurs du continent et à la ressource d’hébergement sur le continent qui est derrière — vous ne déposez pas d’ICP contre un service DNS.
La conséquence pratique joue dans les deux sens. Si votre site est servi depuis l’étranger, aucun choix de fournisseur DNS ne le rend éligible à l’ICP ; la déclaration dépend d’un hébergement sur le territoire, qui est une couche entièrement distincte de Route 53. Mais l’inverse est tout aussi vrai : garder Route 53 comme DNS ne met pas, à lui seul, un site tourné vers la Chine hors conformité. La question de la licence se règle selon l’endroit où le site est hébergé, non selon qui répond aux résolutions.
Route 53 détient vos enregistrements DNS, non les données de vos utilisateurs
Le DNS est honnête ici, alors il vaut mieux ne pas inventer un problème. Route 53 stocke vos zones hébergées — les enregistrements qui mappent des noms vers des adresses — non les informations personnelles que votre application collecte auprès des visiteurs. Ainsi, les obligations que soulève la loi chinoise sur la protection des informations personnelles — information, consentement distinct et un mécanisme de transfert pour tout transfert transfrontalier (articles 38 à 43), et stockage sur le territoire pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — retombent là où résident réellement les données de vos utilisateurs : votre application, votre base de données, votre hôte. Elles ne se rattachent pas à la couche DNS autoritative.
Une réserve honnête mérite d’être soulevée avec un conseil plutôt qu’écartée : si vous activez la journalisation des requêtes de Route 53 Resolver, ces journaux sont leur propre petite question de données. Mais l’essentiel demeure — Route 53 n’est pas ce qui crée un problème de résidence, et une décision DNS ne devrait pas tenir lieu des décisions d’hébergement et de données qui, elles, le font.
Route 53 s’exécute bien dans AWS Chine — mais comme une partition distincte, non un interrupteur
AWS propose bien Route 53 à l’intérieur du continent, dans sa partition Chine — Pékin “operated by Sinnet” et Ningxia “operated by NWCD.” Mais ce n’est pas une région que l’on active dans le compte que vous avez déjà. Vous travaillez via “a separate set of account credentials unique to Amazon Web Services China services,” et les identifiants mondiaux existants “will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” Enregistrer ce compte nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.”
Le Route 53 de Chine est aussi un service réduit. La propre documentation d’AWS, sous “How Route 53 differs,” note “You can’t use Route 53 to register domains,” “Traffic flow is not available,” “Route 53 DNSSEC signing is not available in China,” et “You can’t create alias records that route traffic to Amazon resources outside the China Regions.” Déplacer votre DNS sur le territoire est donc un projet en partition distincte comportant de vraies lacunes, lié à la même voie entité-chinoise-et-ICP que le reste d’AWS Chine — une décision à prendre délibérément, non un réglage que l’on modifie.
Accessible depuis le continent — ce qui est la moitié diffusion, non la moitié juridique
Lorsque vos serveurs de noms sont le Route 53 mondial, le résolveur d’un visiteur en Chine doit tout de même atteindre les serveurs autoritatifs de Route 53, qui, pour le service mondial, se situent hors du continent. Que ces résolutions se fassent rapidement et de manière cohérente depuis l’intérieur de la Chine est une considération de diffusion et d’accessibilité — réelle, mais distincte de la question de conformité qui décide si vous pouvez, tout court, opérer. Nous tenons nos travaux de mesure en Chine à l’écart de cette page à dessein ; ce sont les couches de licence et de données qui déterminent si un site tourné vers la Chine est légal, et aucune optimisation DNS n’y change rien.
Il s’agit d’une image des risques, pas d’un verdict : avoir besoin d’une déclaration ICP, d’un hébergement sur le territoire ou d’une présence DNS sur le continent dépend de ce que vous servez, du volume de données personnelles que vous détenez et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous gardez Route 53 comme DNS. Nous ajoutons la partie que le DNS n’allait jamais fournir : une diffusion et un hébergement conformes, déclarés (ICP), depuis l’intérieur du continent, placés devant votre origine existante — sans reconstruction, sans second code et sans quitter AWS ni Route 53. Notre équipe Chine cartographie où l’ICP retombe réellement et évalue votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, puis met en place la présence sur le territoire qu’exige un site légal en Chine. Route 53 reste exactement là où il est — vous pointez simplement vos enregistrements vers la voie conforme.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Avons-nous besoin d'une déclaration ICP pour Route 53 lui-même ?
Non — vous ne déclarez pas un service DNS à l'ICP. La déclaration ICP se rattache au site web public servi aux visiteurs du continent et à la ressource d'hébergement sur le territoire qui est derrière, au titre de l'ordonnance n° 292 du Conseil des affaires de l'État et de l'ordonnance n° 33 du MIIT. Route 53 est la couche de résolution qui pointe les visiteurs vers ce site. Si le site est servi depuis l'étranger, il ne peut faire l'objet d'une déclaration ICP quel que soit le DNS que vous utilisez ; le correctif est un hébergement et une diffusion sur le territoire, non un changement de fournisseur DNS.
Utiliser Route 53 crée-t-il un problème de données transfrontalières au titre de la PIPL ?
Traitez-le comme une question à confirmer avec un conseil, mais la couche DNS autoritative n'est généralement pas là où se situe le problème. Route 53 détient vos enregistrements DNS, non les informations personnelles que votre application collecte, de sorte que les obligations transfrontalières et de résidence des données de la PIPL retombent là où résident réellement les données de vos utilisateurs — votre application, votre base de données et votre hôte. (Si vous activez la journalisation des requêtes de Route 53 Resolver, ce journal est une question de données distincte qui mérite d'être soulevée.)
21YunBox peut-il aider à faire fonctionner notre configuration Route 53 en Chine ?
Oui. Gardez Route 53 comme DNS — notre équipe Chine cartographie où l'ICP retombe réellement et évalue votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, puis met en place la diffusion et l'hébergement déclarés (ICP) et sur le territoire dont le site a besoin, devant votre origine existante. Vous pointez simplement vos enregistrements vers la voie conforme. Prenez contact pour traiter votre cas précis.