Funktioniert AWS Route 53 in China? ICP, Datenresidenz und eine Backend-DNS-Schicht
Route 53 ist AWS' verwaltetes autoritatives DNS — eine Backend-Schicht, die Ihre Domain auflöst, nicht Ihr Host und nicht, wo Nutzerdaten leben. Die ICP-Beian sitzt also auf Ihrer Site, und Route 53 wirft keine eigene PIPL-Residenzpflicht auf — während es innerhalb von AWS China zu betreiben eine Separates-Konto-Partition ist, kein Schalter. Ein Blick zuerst auf die Compliance: wo die Pflichten wirklich landen.
Funktioniert AWS Route 53 in China?
Ja — Route 53 funktioniert für eine auf China ausgerichtete Site, denn DNS ist eine Backend-Schicht. Das Compliance-Gewicht — die ICP-Beian und die PIPL-Datenresidenz — landet auf der Site, auf die Route 53 zeigt, und ihrem Festland-Host, nicht auf Route 53 selbst.
In AWS' eigenen Worten ist Route 53 „a highly available and scalable Domain Name System (DNS) web service“ (ein hochverfügbarer, skalierbarer DNS-Webdienst), der „connects the browser with your website or web application“ (den Browser mit Ihrer Website oder Web-Anwendung verbindet) — die Nachschlage-Schicht, nicht Ihr Host und nicht der Ort, an dem die Daten Ihrer Nutzer leben. Eine öffentliche Site, die Festland-Besuchern bedient wird, braucht also eine ICP-Beian auf einem inländischen Host (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), und die personenbezogenen Daten Ihrer Nutzer nach PIPL sitzen dort, wo Ihre App und Datenbank laufen — keine der Pflichten hängt an Route 53. Was eine echte Frage ist, ist enger: Globales Route 53 antwortet von außerhalb des Festlands, und Route 53 innerhalb AWS China zu betreiben, ist eine separate Partition (Peking betrieben von Sinnet, Ningxia von NWCD), die ein separates Konto und eine chinesische Geschäftslizenz braucht — kein Regions-Schalter. Die Tabelle unten ist AWS' eigener Wortlaut und die Schicht, auf der jede Regel tatsächlich landet.
Dies ist eine Risikokarte, kein Urteil — ob die echte Exponierung Ihr Host, Ihre Daten oder eine Festland-DNS-Präsenz ist, hängt von Ihrer Gesellschaft, Ihren Daten und Ihren Nutzern ab. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ DNS ist eine Backend-Schicht — die ICP-Beian gehört zu Ihrer Site, nicht zu Route 53
- ✓ Route 53 hält Ihre DNS-Einträge, nicht die personenbezogenen Daten Ihrer Nutzer
- ! Die öffentliche Site, auf die Route 53 zeigt, braucht weiterhin eine ICP-Beian auf einem Festland-Host
- ! Globales Route 53 antwortet von außerhalb des Festlands — eine Auslieferungs-, keine Rechtsfrage
- ! Route 53 innerhalb AWS China ist ein separates Konto + chinesische Geschäftslizenz, kein Schalter
Was die offizielle AWS Route 53-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Route 53 ist eine Backend-DNS-Schicht, nicht Ihr Host. In AWS' eigenen Worten ist es „a highly available and scalable Domain Name System (DNS) web service“, und wenn ein Nutzer Ihre Domain eingibt, „Route 53 connects the browser with your website or web application“ (verbindet Route 53 den Browser mit Ihrer Website oder Web-Anwendung). Es löst Namen auf und routet sie; es ist nicht die öffentliche Site und nicht der Ort, an dem die personenbezogenen Daten Ihrer Nutzer leben — die ICP-Beian, die eine Festland-Site braucht, hängt also an dieser Site und ihrem inländischen Hosting, nicht an Route 53. | Amazon Route 53 Developer Guide — „What is Amazon Route 53?“ (docs.aws.amazon.com), abgerufen 2026-10-07; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
| Route 53 speichert Ihre DNS-Einträge, nicht die personenbezogenen Daten Ihrer Nutzer. Seine Hosted Zones halten die Einträge, die Namen auf Adressen abbilden — nicht die personenbezogenen Daten, die Ihre Anwendung erhebt. Die PIPL-Grenzübertritts- und Lokalisierungspflichten — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus nach Art. 38–43, und Inland-Speicherung für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen nach PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — landen also dort, wo die Daten Ihrer Nutzer tatsächlich leben: Ihre App, Datenbank und Ihr Host, nicht die autoritative DNS-Schicht. | Amazon Route 53 Developer Guide (docs.aws.amazon.com), abgerufen 2026-10-07; PIPL Art. 38–43 & 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Route 53 läuft durchaus in AWS China — aber nur als separate Partition. AWS bietet es in den China-Regionen an — Peking „operated by Sinnet“ und Ningxia „operated by NWCD“ —, aber Sie erreichen sie über „a separate set of account credentials unique to Amazon Web Services China services“ (einen separaten Satz von Konto-Anmeldedaten, der nur für die China-Dienste gilt); bestehende globale Anmeldedaten „will not be able to access resources in the Amazon Web Services China Regions, and vice versa“ (können nicht auf Ressourcen in den China-Regionen zugreifen, und umgekehrt), und die Registrierung braucht „a valid Chinese business license issued by the Bureau of Industry and Commerce“ (eine gültige, vom Bureau of Industry and Commerce ausgestellte chinesische Geschäftslizenz). Es ist keine Region, die Sie innerhalb Ihres globalen Kontos einschalten. | Amazon Web Services in China — FAQs (amazonaws.cn), abgerufen 2026-10-07 |
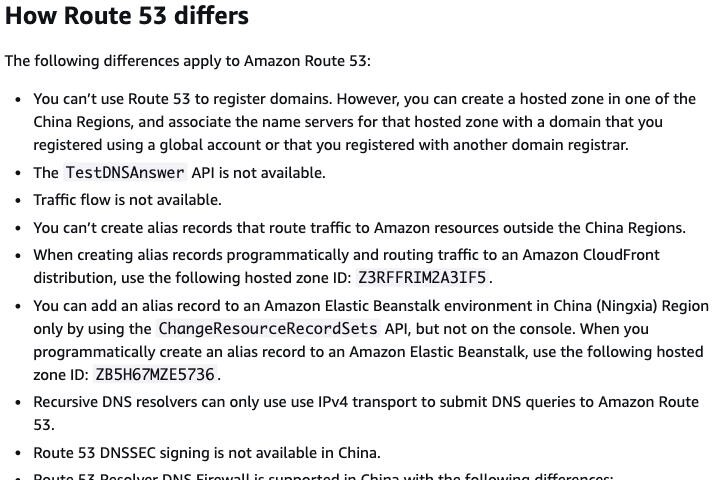
| Route 53 innerhalb Chinas ist ein reduzierter Dienst. AWS' eigene China-Dokumentation sagt unter „How Route 53 differs“: „You can't use Route 53 to register domains“ (Sie können mit Route 53 keine Domains registrieren), „Traffic flow is not available“ (Traffic Flow ist nicht verfügbar), „Route 53 DNSSEC signing is not available in China“ (DNSSEC-Signierung ist in China nicht verfügbar) und „You can't create alias records that route traffic to Amazon resources outside the China Regions“ (Sie können keine Alias-Einträge erstellen, die Traffic zu Amazon-Ressourcen außerhalb der China-Regionen routen). Ihr DNS ins Inland zu verlegen, ist ein Separate-Partition-Projekt mit echten Lücken — gebunden an denselben Chinesische-Gesellschaft-und-ICP-Weg wie der Rest von AWS China, keine Einstellungsänderung. | Getting Started with Amazon Web Services in China — Amazon Route 53 (docs.amazonaws.cn), abgerufen 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die nützliche Frage zu Route 53 nicht, wie schnell es eine Abfrage beantwortet — sie ist, was Route 53, wenn überhaupt, Sie zu melden oder zu lokalisieren verpflichtet. Die Antwort ist in einer Richtung beruhigend und in der anderen leicht misszuverstehen. Route 53 ist eine Backend-DNS-Schicht: in AWS’ eigenen Worten ist es „a highly available and scalable Domain Name System (DNS) web service“, das „connects the browser with your website or web application“. Es ist nicht Ihr Host, und es ist nicht, wo die personenbezogenen Daten Ihrer Nutzer leben. Die ICP-Beian, die eine Festland-Site braucht, hängt also an der Site und ihrem inländischen Hosting, nicht an Ihrem DNS, und Route 53 wirft keine eigene PIPL-Datenresidenz-Pflicht auf. Was genau anzusehen sich lohnt, ist enger: Ein globales Route 53 antwortet von außerhalb des Festlands, und Route 53 innerhalb von AWS’ China-Partition zu betreiben, ist eine Separates-Konto-Konstellation, keine Region, die Sie einschalten.
AWS Route 53 in China auf einen Blick
| Worüber es entscheidet | In AWS' eigenen Worten |
|---|---|
| Was Route 53 ist | „A highly available and scalable Domain Name System (DNS) web service“, das, wenn ein Nutzer Ihre Domain eingibt, „connects the browser with your website or web application“. Es löst Namen auf und routet sie — die Lookup-Schicht, nicht der Host. |
| Wer die ICP-Beian braucht | Die öffentliche Site, Festland-Besuchern bedient, und ihr inländischer Host — nicht das DNS. Sie melden Route 53 nicht per ICP; die Beian ist die der Site, nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33. |
| Ihre Daten auf Route 53 | Hosted Zones halten Ihre DNS-Datensätze, nicht die personenbezogenen Daten, die Ihre App erhebt. Die autoritative-DNS-Schicht wirft keine eigene PIPL-Residenzpflicht auf; diese Frage landet auf Ihrer App, Datenbank und Ihrem Host. |
| Route 53 innerhalb des Festlands | Verfügbar in AWS China — Peking „operated by Sinnet“, Ningxia „operated by NWCD“ — aber über „a separate set of account credentials unique to Amazon Web Services China services“, das „a valid Chinese business license“ braucht. Kein Schalter in Ihrem globalen Konto. |
| Was sich in der China-Partition ändert | Ein reduzierter Dienst: „You can't use Route 53 to register domains“, „Traffic flow is not available“, „Route 53 DNSSEC signing is not available in China“, und keine Alias-Records zu Amazon-Ressourcen „outside the China Regions“. |
Route 53 ist eine Backend-Schicht — die ICP-Beian landet also auf Ihrer Site, nicht Ihrem DNS
Route 53 tut drei Dinge — in AWS’ Worten „domain registration, DNS routing, and health checking“ — und all das ist Auflösung und Routing: der Lookup, der „connects the browser with your website or web application“. Nichts davon ist der öffentlich zugängliche Dienst, den ein Regulator als die betreibende Website behandelt. Das ist Ihr Host und Ihre Anwendung. Die ICP-Beian (ICP 备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 hängt an der Festland-Besuchern ausgelieferten Site und an der Festland-Hosting-Ressource dahinter — Sie melden keine ICP-Beian gegen einen DNS-Dienst.
Die praktische Folge schneidet in beide Richtungen. Wird Ihre Site offshore bedient, macht keine Wahl des DNS-Anbieters sie ICP-fähig; die Beian hängt von inländischem Hosting ab, das eine ganz andere Schicht als Route 53 ist. Aber das Umgekehrte ist ebenso wahr: Route 53 als Ihr DNS zu behalten, setzt eine auf China ausgerichtete Site nicht von sich aus außer Compliance. Die Lizenzierungsfrage wird dadurch geklärt, wo die Site gehostet ist, nicht dadurch, wer die Lookups beantwortet.
Route 53 hält Ihre DNS-Datensätze, nicht die Daten Ihrer Nutzer
DNS ist hier ehrlich, es lohnt sich also, kein Problem zu erfinden. Route 53 speichert Ihre Hosted Zones — die Datensätze, die Namen auf Adressen abbilden — nicht die personenbezogenen Daten, die Ihre Anwendung von Besuchern erhebt. Die Pflichten, die Chinas Gesetz zum Schutz personenbezogener Daten aufwirft — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus für jeden grenzüberschreitenden Transfer (Art. 38–43) und Inland-Speicherung für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — landen also dort, wo Ihre Nutzerdaten tatsächlich leben: Ihre App, Ihre Datenbank, Ihr Host. Sie hängen nicht an der autoritativen-DNS-Schicht.
Ein ehrlicher Vorbehalt ist es wert, mit Rechtsbeistand aufgeworfen statt weggewischt zu werden: Wenn Sie Route 53 Resolver Query Logging einschalten, sind diese Logs ihre eigene kleine Datenfrage. Aber die Schlagzeile hält — Route 53 ist nicht das, was ein Residenzproblem schafft, und eine DNS-Entscheidung sollte nicht für die Hosting- und Datenentscheidungen einstehen, die es tun.
Route 53 läuft durchaus in AWS China — aber als separate Partition, kein Schalter
AWS bietet Route 53 durchaus innerhalb des Festlands an, in seiner China-Partition — Peking „operated by Sinnet“ und Ningxia „operated by NWCD“. Aber das ist keine Region, die Sie innerhalb des Kontos, das Sie bereits haben, einschalten. Sie arbeiten über „a separate set of account credentials unique to Amazon Web Services China services“, und bestehende globale Credentials „will not be able to access resources in the Amazon Web Services China Regions, and vice versa“. Dieses Konto zu registrieren, braucht „a valid Chinese business license issued by the Bureau of Industry and Commerce“.
Das China-Route-53 ist zudem ein reduzierter Dienst. AWS’ eigene Dokumentation, unter „How Route 53 differs“, vermerkt „You can’t use Route 53 to register domains“, „Traffic flow is not available“, „Route 53 DNSSEC signing is not available in China“ und „You can’t create alias records that route traffic to Amazon resources outside the China Regions“. Ihr DNS ins Inland zu bewegen, ist also ein Separate-Partition-Projekt mit echten Lücken, gebunden an denselben Chinesische-Entität-und-ICP-Weg wie der Rest von AWS China — eine Entscheidung, die man bewusst trifft, keine Einstellung, die man ändert.
Aus dem Festland erreichbar — was die Auslieferungshälfte ist, nicht die rechtliche
Wenn Ihre Nameserver das globale Route 53 sind, muss der Resolver eines Besuchers in China immer noch Route 53s autoritative Server erreichen, die für den globalen Dienst außerhalb des Festlands sitzen. Ob diese Lookups aus China schnell und konsistent auflösen, ist eine Auslieferungs- und Erreichbarkeits-Überlegung — real, aber getrennt von der Compliance-Frage, die entscheidet, ob Sie überhaupt operieren dürfen. Wir halten unsere In-China-Messarbeit bewusst von dieser Seite fern; die Lizenzierungs- und Datenschichten sind, was entscheidet, ob eine auf China ausgerichtete Site rechtmäßig ist, und keine DNS-Optimierung ändert das.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine ICP-Beian, inländisches Hosting oder eine In-Festland-DNS-Präsenz brauchen, hängt davon ab, was Sie bedienen, wie viele personenbezogene Daten Sie halten und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie behalten Route 53 als Ihr DNS. Wir fügen den Teil hinzu, den DNS nie bereitstellen sollte: rechtskonforme, ICP-gemeldete Auslieferung und Hosting aus dem Festland heraus, vor Ihren bestehenden Origin gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von AWS oder Route 53. Unser China-Team kartiert, wo die ICP-Beian tatsächlich landet, und schätzt Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer ein und setzt dann die inländische Präsenz auf, die eine rechtmäßige China-Site braucht. Route 53 bleibt genau dort, wo es ist — Sie richten einfach Ihre Datensätze auf den rechtskonformen Weg.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Brauchen wir eine ICP-Beian für Route 53 selbst?
Nein — man meldet keinen DNS-Dienst per ICP an. Die ICP-Beian hängt an der öffentlichen Website, die Festland-Besuchern bedient wird, und der inländischen Hosting-Ressource dahinter, nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33. Route 53 ist die Nachschlage-Schicht, die Besucher auf diese Site weist. Wird die Site aus dem Ausland bedient, lässt sie sich nicht ICP-melden, egal welches DNS Sie verwenden; die Lösung ist inländisches Hosting und inländische Auslieferung, kein Wechsel des DNS-Anbieters.
Schafft die Nutzung von Route 53 ein PIPL-Grenzübertritts-Datenproblem?
Behandeln Sie es als eine mit Rechtsbeistand zu bestätigende Frage, aber die autoritative DNS-Schicht ist üblicherweise nicht der Ort, an dem das Problem sitzt. Route 53 hält Ihre DNS-Einträge, nicht die personenbezogenen Daten, die Ihre Anwendung erhebt, die PIPL-Grenzübertritts- und Datenresidenz-Pflichten landen also dort, wo die Daten Ihrer Nutzer tatsächlich leben — Ihre App, Datenbank und Ihr Host. (Aktivieren Sie das Query-Logging von Route 53 Resolver, ist dieses Log eine eigene, erwähnenswerte Datenfrage.)
Kann 21YunBox helfen, unser Route-53-Setup in China zum Laufen zu bringen?
Ja. Behalten Sie Route 53 als Ihr DNS — unser China-Team kartiert, wo die ICP tatsächlich landet, und bewertet Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer, und setzt dann die ICP-gemeldete, inländische Auslieferung und das Hosting auf, die die Site braucht, vor Ihren bestehenden Origin. Sie weisen Ihre Einträge einfach auf den rechtskonformen Weg. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.