¿Funciona Statsig en China? Transferencia transfronteriza según la PIPL, decisiones automatizadas y residencia de datos
El SDK de Statsig es accesible desde China, pero el contexto de usuario y los eventos de comportamiento que le envía se evalúan y almacenan en el extranjero para decidir qué flag, experimento o variante ve cada usuario — una transferencia transfronteriza según la PIPL y una decisión automatizada del artículo 24. Un análisis con el cumplimiento por delante de la residencia de datos de Statsig, su opción Warehouse Native dentro del país y la vía legal para entrar en China.
¿Funciona Statsig en China?
El SDK de Statsig llega a China — pero los atributos y el comportamiento de los usuarios que le envía se evalúan en servidores en el extranjero para decidir qué flag, experimento o variante ve cada persona, y es esa decisión, no la conexión, donde reside la exposición en China.
Usted entrega a Statsig el contexto de segmentación de un usuario (ID de usuario, correo electrónico, plan, país, IP, dispositivo, atributos personalizados) y los eventos de exposición y de comportamiento que siguen; en su nube por defecto se tratan y almacenan en el extranjero, bajo los marcos de transferencia de datos centrados en EE. UU. que Statsig publica, sin región en China continental. Para usuarios en China eso es a la vez una transferencia transfronteriza según la PIPL y una decisión automatizada del artículo 24 sobre lo que ve cada persona. La palanca legal es mantener la evaluación de flags y los datos de usuario dentro del país — ejecutar el despliegue Warehouse Native de Statsig sobre un almacén en una región del continente para que los datos a nivel de usuario permanezcan en su almacén, o usar una alternativa nacional con licencia, minimizar el contexto sobre el que evalúa y respetar el derecho del artículo 24 a rechazar la elaboración de perfiles — no hacer accesible el SDK en el extranjero.
Qué deber se activa primero depende de lo que envíe, de cuánto y a quién — un mapa de riesgo que debe concretar con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Statsig no opera ninguna región en China continental — la nube por defecto evalúa y almacena los datos en el extranjero
- ! El contexto de segmentación (ID de usuario, atributos, IP) y las exposiciones son datos personales según la PIPL
- ! Decidir el flag o la variante de cada usuario a partir de sus atributos = decisión automatizada del artículo 24
- ! La captura del comportamiento necesita consentimiento separado (PIPL artículos 13/23), no condiciones escondidas
- ! Warehouse Native mantiene los datos a nivel de usuario en su almacén — sitúelo en China
- ✓ 21YunBox mantiene la evaluación de flags y los datos de usuario dentro del país, respeta el artículo 24, con registro ICP
Lo que la documentación oficial de Statsig dice sobre China
| Hecho | Fuente primaria |
|---|---|
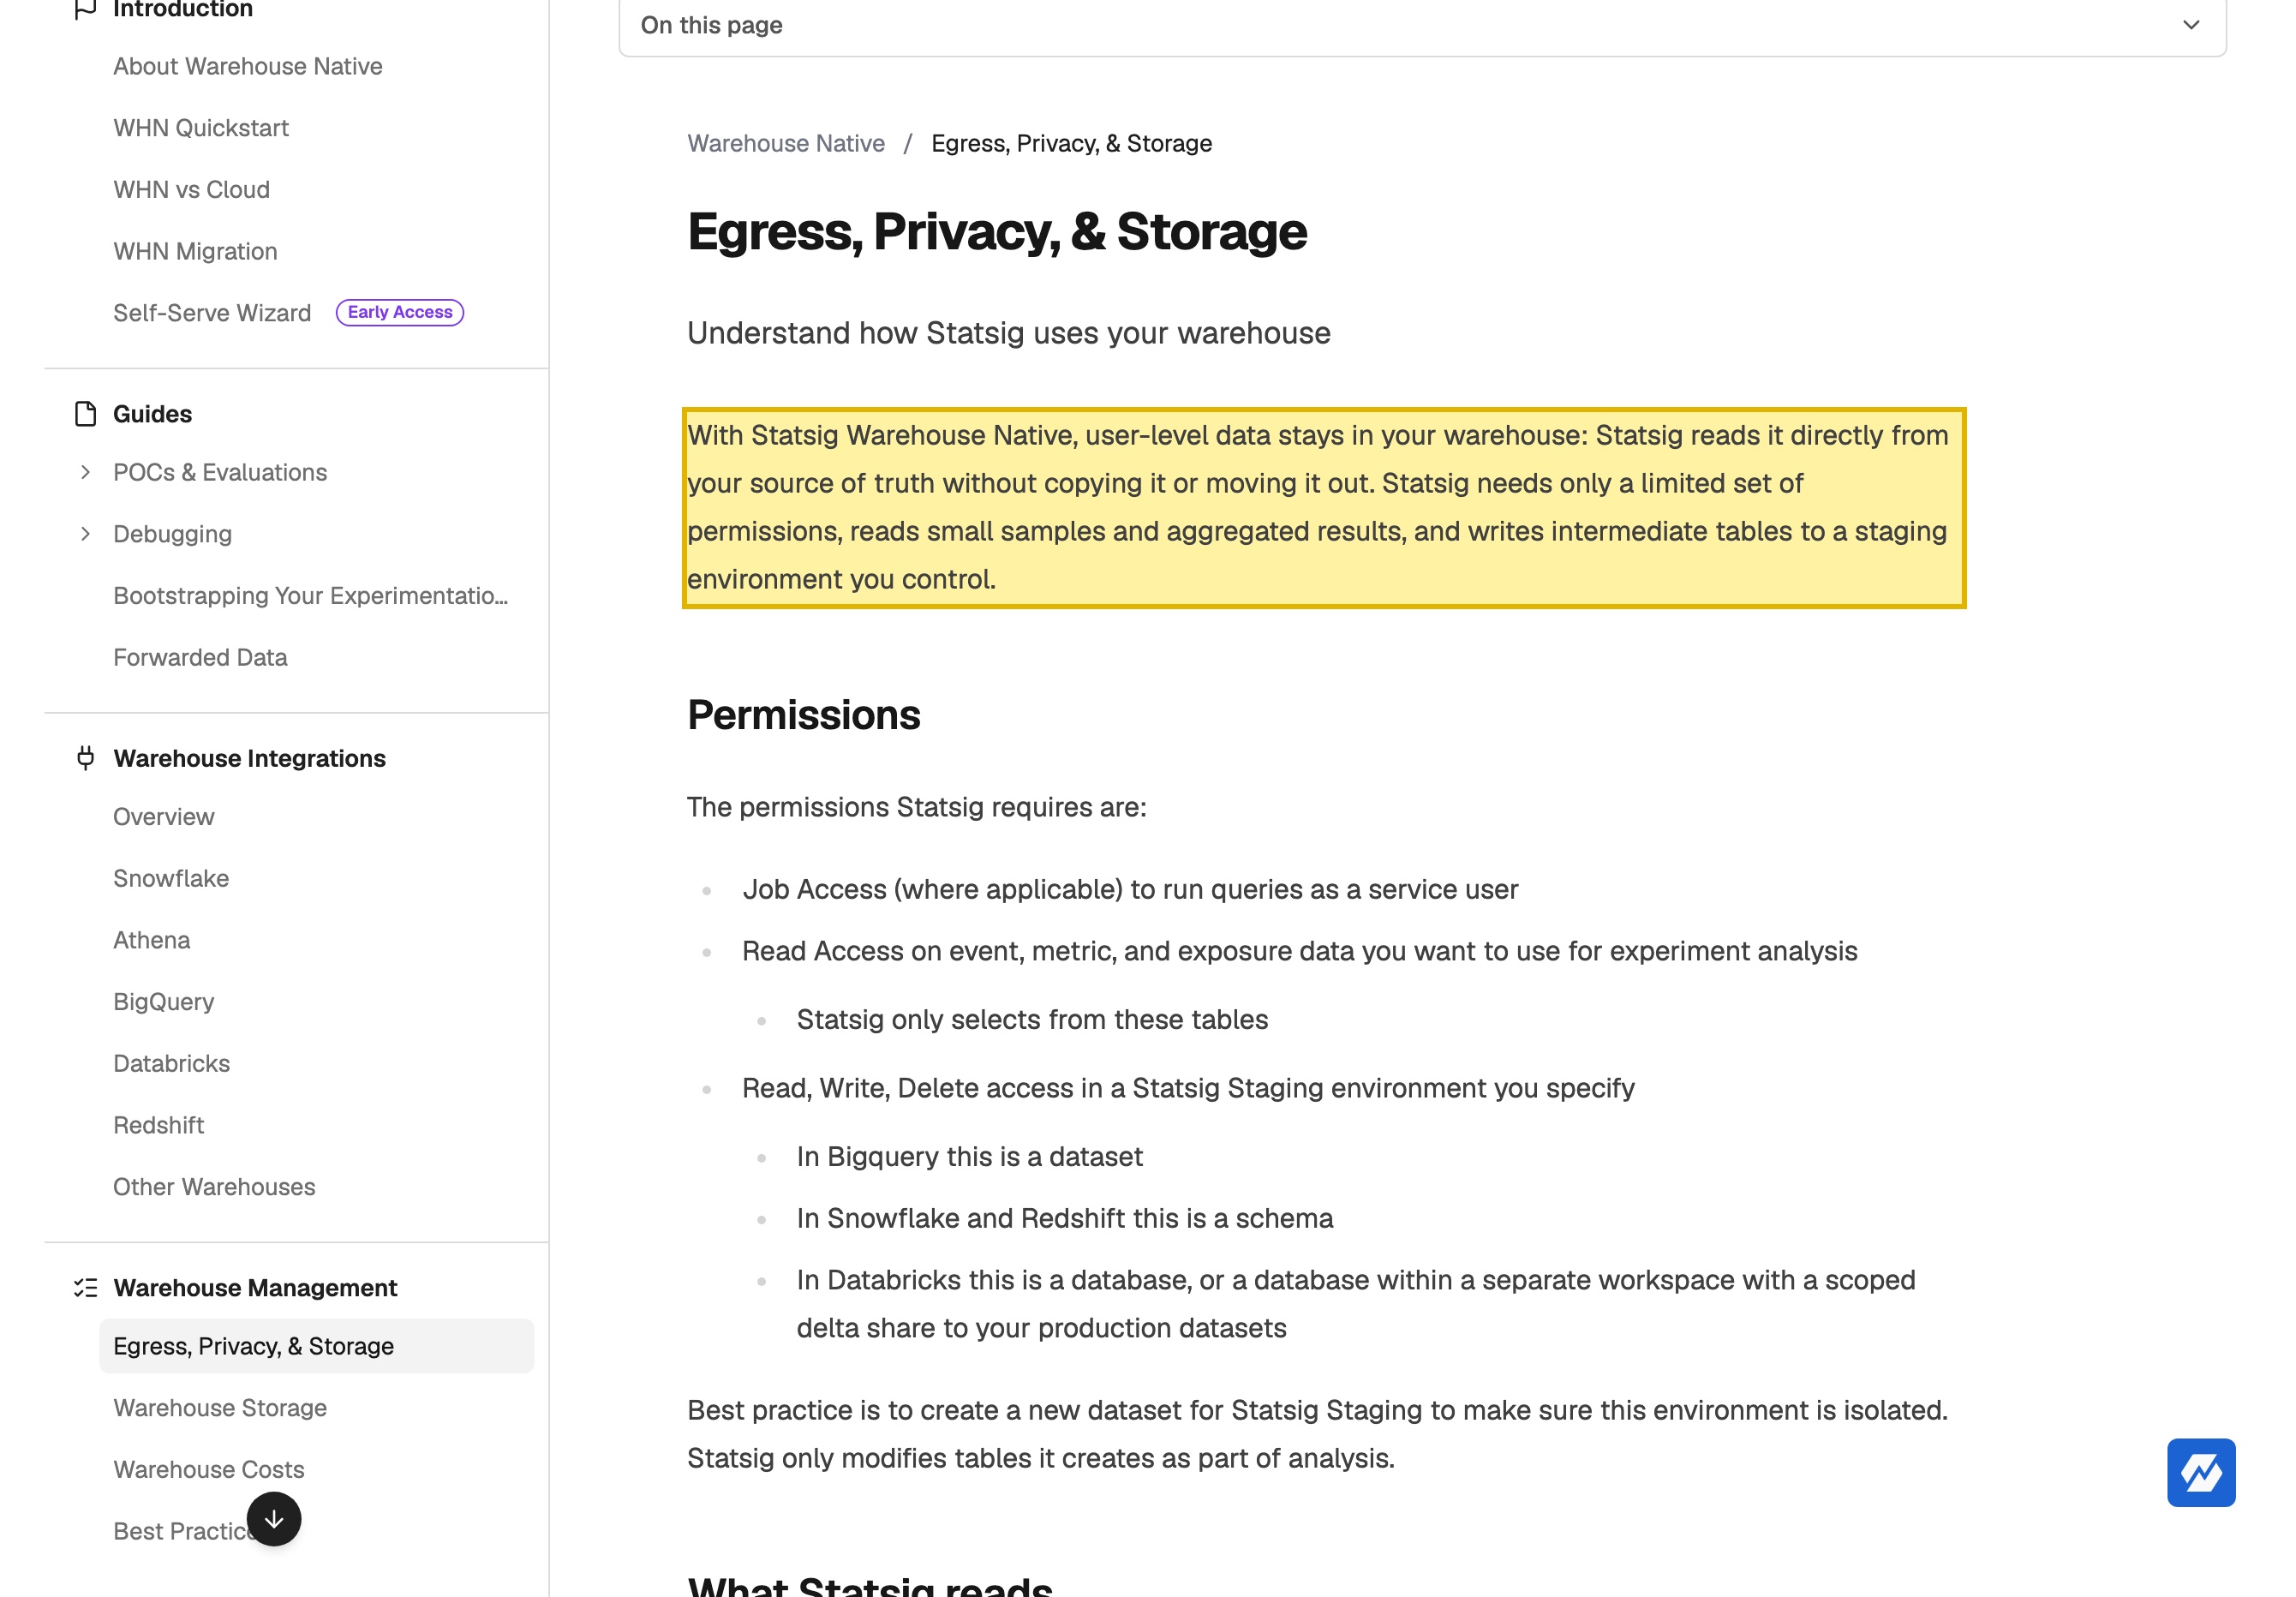
| El despliegue Warehouse Native de Statsig mantiene los datos a nivel de usuario en su propio almacén de datos. La documentación de Statsig afirma que “with Statsig Warehouse Native, user-level data stays in your warehouse” (con Statsig Warehouse Native, los datos a nivel de usuario permanecen en su almacén) — “reads it directly from your source of truth without copying it or moving it out,” (los lee directamente de su fuente de verdad sin copiarlos ni sacarlos), escribiendo solo en “a staging environment you control” (un entorno de staging que usted controla) y consumiendo pequeños agregados. Ejecutarlo sobre un almacén en una región de China continental (Snowflake, BigQuery, Redshift o Databricks) es la palanca honesta dentro del país; la nube por defecto de Statsig, en cambio, evalúa y almacena los datos en el extranjero. | Statsig Docs — Warehouse Native, Data Privacy, consultado el 2026-10-10 |
| La nube por defecto de Statsig trata los datos en el extranjero, bajo marcos de transferencia centrados en EE. UU., sin región en China continental. La documentación de seguridad de Statsig afirma que “for cross-border data transfers, Statsig complies with the EU-US Data Privacy Framework, the UK Extension to the EU-US Data Privacy Framework, and the Swiss-US Data Privacy Framework,” (para las transferencias transfronterizas, Statsig cumple el Marco de Privacidad de Datos UE-EE. UU., su extensión al Reino Unido y el marco Suiza-EE. UU.), utiliza “AES-256 encryption at rest and TLS 1.2 or higher in transit” (cifrado AES-256 en reposo y TLS 1.2 o superior en tránsito) y “maintains a SOC 2 Type II certification” (mantiene una certificación SOC 2 Type II) — todo anclado en EE. UU. y la UE, nada en China continental. (Statsig acordó en septiembre de 2025 ser adquirida por OpenAI y sigue operando su plataforma.) | Statsig Docs — AI Governance, Security & Privacy, consultado el 2026-10-10 |
| Evaluar en el extranjero el flag de un usuario en China es a la vez una transferencia transfronteriza y una decisión automatizada según la PIPL. Enviar fuera del continente los identificadores y el comportamiento de un usuario es una transferencia transfronteriza de datos personales (数据出境) que requiere notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40 de la PIPL). Decidir lo que ve cada usuario a partir de sus atributos o de su perfil es una decisión automatizada conforme al artículo 24 de la PIPL, que exige transparencia, una forma de rechazarla y — para las decisiones basadas en perfiles — una opción no dirigida a las características del individuo. | PIPL artículos 38–40 (transferencia transfronteriza) y artículo 24 (decisiones automatizadas) |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país, y la aplicación para China necesita un registro ICP. Los datos personales recogidos en China deben almacenarse en China en el caso de un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos sin cambios de fondo). Por separado, la aplicación pública del continente que ejecuta los flags lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. | Ley de Ciberseguridad artículo 39 (antes artículo 37); Orden n.º 292 del Consejo de Estado (registro ICP) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto que ejecuta feature flags, experimentos o analítica sobre usuarios en China continental, la pregunta sobre Statsig rara vez es si se puede llegar a su SDK — se puede. Lo que la decide es qué ocurre con los datos que usted le entrega: el contexto de segmentación que identifica a cada usuario (ID de usuario, correo electrónico, plan, IP, dispositivo, atributos personalizados) y los eventos de exposición y de comportamiento que vuelven. En la nube por defecto de Statsig, ese contexto y esos eventos se evalúan y almacenan en sus servidores en el extranjero para decidir qué flag está activo, qué variante de un experimento recibe una persona y a qué audiencia pertenece. De ello se siguen tres deberes para un equipo orientado a China: una transferencia transfronteriza de esos datos personales según la PIPL (artículos 38–40, 数据出境), una decisión automatizada del artículo 24 sobre lo que ve cada usuario y el consentimiento para el seguimiento del comportamiento (artículos 13/23) — más el almacenamiento dentro del país cuando intervienen un tratante de grandes volúmenes o un operador de infraestructuras de información críticas.
Statsig en China de un vistazo
| Qué lo decide | En los propios términos de Statsig — y la ley china |
|---|---|
| Qué envía a Statsig | Un objeto de usuario por cada flag o experimento — un ID de usuario y, a menudo, correo electrónico, plan o nivel, país, IP, dispositivo y atributos personalizados —, más los eventos de exposición y de comportamiento que vuelven. Cada campo es un dato personal en cuanto el usuario es una persona en China continental. |
| Dónde se evalúa y almacena | En el extranjero. En su nube por defecto, Statsig evalúa ese contexto y conserva los eventos en sus propios servidores; para las transferencias transfronterizas afirma públicamente que “complies with the EU-US Data Privacy Framework,” la “UK Extension” y el “Swiss-US Data Privacy Framework” (cumple el Marco de Privacidad de Datos UE-EE. UU., su extensión al Reino Unido y el marco Suiza-EE. UU.) — un esquema centrado en EE. UU., sin región en China continental. Enviar allí datos recogidos en China es una transferencia transfronteriza (数据出境) conforme a los artículos 38–40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia. |
| Decide lo que ve cada usuario | Un flag, una variante de experimento o una audiencia definida por la analítica es una decisión sobre lo que experimenta cada usuario, tomada a partir de sus atributos o de su perfil — una decisión automatizada conforme al artículo 24 de la PIPL. Eso exige transparencia y equidad, una forma de rechazarla y, cuando la decisión se basa en perfiles, una opción no dirigida a las características personales del individuo. |
| Consentimiento, conservación y residencia | La captura del comportamiento necesita una base legal y consentimiento (artículos 13/23 de la PIPL), no un «al usar este producto…» escondido. Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene además un deber de almacenamiento dentro del país — artículo 39 de la Ley de Ciberseguridad (antes artículo 37) —, que un almacén de experimentos y analítica en el extranjero no puede cumplir. La vertiente de analítica de producto de Statsig va construyendo un registro de comportamiento cada vez mayor en el extranjero. |
| La vía legal | La accesibilidad no es el eje. Mantenga la evaluación de flags y los datos de usuario dentro del país — ejecute el despliegue Warehouse Native de Statsig sobre un almacén de datos en una región del continente para que los datos a nivel de usuario permanezcan en su almacén, o use una alternativa nacional con licencia —, minimice y seudonimice el contexto sobre el que evalúa, respete la opción de exclusión del artículo 24 y entregue la aplicación que lo activa dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; las decisiones de licencias y jurídicas corresponden a su asesoría legal. |
Qué envía en realidad — los atributos y el comportamiento de sus usuarios
Una llamada de flag o de experimento no es una página que dibujar; es un juicio sobre una persona. Para evaluar un gate, una configuración dinámica o un experimento, un SDK de Statsig toma un objeto de usuario — habitualmente un ID de usuario y, a menudo, correo electrónico, un plan o nivel, país, IP, versión de la aplicación, dispositivo y los atributos personalizados que usted añada —, porque esos atributos son exactamente lo que comprueban las reglas de segmentación. Los SDK de cliente de Statsig envían ese contexto a Statsig para que se evalúe y se registre una exposición; los SDK de servidor pueden evaluar las reglas dentro de su propio proceso tras descargar el conjunto de reglas, pero la telemetría de exposiciones y eventos sigue volviendo. En la nube por defecto de Statsig, esas exposiciones, los eventos personalizados y el contexto de usuario que hay detrás se tratan y conservan en la infraestructura de Statsig en el extranjero — el mismo almacén que alimenta su vertiente de analítica de producto. Cada uno de esos campos es un dato personal en cuanto el usuario es una persona en China continental, y juntos forman un registro de comportamiento de lo que hizo ese usuario y de lo que usted decidió mostrarle.
La propia Statsig acordó en septiembre de 2025 ser adquirida por OpenAI y sigue operando su plataforma; para un equipo orientado a China el punto no cambia, porque ese almacén sigue estando en el extranjero. La documentación de seguridad de Statsig dice que, para las transferencias transfronterizas de datos, “complies with the EU-US Data Privacy Framework,” la “UK Extension to the EU-US Data Privacy Framework” y el “Swiss-US Data Privacy Framework” (cumple el Marco de Privacidad de Datos UE-EE. UU., su extensión al Reino Unido y el marco Suiza-EE. UU.), protege los datos con “AES-256 encryption at rest and TLS 1.2 or higher in transit” (cifrado AES-256 en reposo y TLS 1.2 o superior en tránsito) y “maintains a SOC 2 Type II certification” (mantiene una certificación SOC 2 Type II). Esos compromisos están anclados en EE. UU. y la UE; ninguno sitúa una región de datos en China continental.
Es una transferencia transfronteriza — y una decisión automatizada — según la PIPL
Se activan dos reglas a la vez. Primero, en el momento en que evalúa el flag de un usuario en China o registra su exposición en la nube de Statsig, traslada los identificadores y el comportamiento de ese usuario fuera del continente, a servidores en el extranjero. Conforme a la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza de datos personales (数据出境), y el deber recae sobre usted, el responsable del tratamiento — no sobre Statsig. Los artículos 38–40 exigen notificación, un consentimiento separado distinto de cualquier condición general y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando intervienen datos importantes, puede que la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) tenga que superarse antes de que salga nada.
Segundo — y esta es la vertiente que más equipos de experimentación pasan por alto —, decidir qué funcionalidad, variante o experiencia recibe cada usuario a partir de sus atributos o de su perfil es una decisión automatizada conforme al artículo 24 de la PIPL. Un despliegue segmentado, un experimento sobre una cohorte o una personalización basada en analítica es elaboración de perfiles, y el artículo 24 exige transparencia y equidad, una forma de que la persona la rechace y — cuando una decisión se toma mediante perfiles — una opción que no se base en sus características personales. Un «al usar este producto…» escondido no satisface el consentimiento de los artículos 13/23 que también exige la captura del comportamiento. Y si su organización es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos sin cambios de fondo) exige que los datos personales recogidos en China se almacenen en China, algo que un almacén de experimentos y analítica en el extranjero no puede satisfacer. Nada de esto depende de lo rápido que responda el SDK.
Llegar al SDK no es la cuestión — mantener la toma de decisiones dentro del país sí lo es
Así que «¿podemos llamar a Statsig desde China?» es la prueba equivocada; responde. La pregunta útil es cómo ejecutar flags, experimentos y analítica para sus usuarios del continente manteniendo la toma de decisiones y los datos de usuario sobre una base legal dentro del país — y la propia Statsig ofrece la palanca. Su despliegue Warehouse Native ejecuta el cálculo de experimentos y analítica sobre su propio almacén de datos — Snowflake, BigQuery, Redshift o Databricks — de modo que, en palabras de Statsig, los datos a nivel de usuario permanecen en su almacén y Statsig los lee en su lugar “without copying it or moving it out,” (sin copiarlos ni sacarlos), escribiendo solo en un entorno de staging que usted controla y consumiendo pequeños agregados. Apunte ese almacén a una región de China continental y los registros a nivel de usuario y el cálculo permanecen dentro del país; envíe a Statsig solo datos minimizados, agregados y no identificativos. Cuando incluso eso sea más de lo que quiere exportar, dirija a los usuarios de China por una ruta de experimentación o analítica dentro del país con licencia.
Combine cualquiera de las dos rutas con el contexto menos identificativo sobre el que pueda evaluar — evite los identificadores en bruto —, el consentimiento de los artículos 13/23 y el derecho del artículo 24 a rechazar la elaboración de perfiles. Es una vía que mantiene los datos y la decisión en China, no una que, pese a todo, los envíe al extranjero. Esto es un mapa de riesgo, no un veredicto: qué mecanismo de transferencia, qué postura de almacenamiento y qué flujo de consentimiento se aplican a su programa depende de lo que realmente envíe, de cuánto y a quién — concrete los detalles con asesoría legal antes de construir.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de operar Statsig para un producto orientado a China, y tiene una estructura clara. Primero, cartografiar: nuestro equipo de China inventaría qué flags, experimentos y eventos afectan a usuarios del continente, qué contexto de usuario y qué atributos lleva cada llamada, dónde los evalúa y almacena Statsig, si la decisión se basa en un perfil y la base de consentimiento que hay detrás — y después analiza su exposición transfronteriza según la PIPL, sus deberes de decisiones automatizadas del artículo 24 y cualquier deber de almacenamiento dentro del país del artículo 39. Nosotros enmarcamos la imagen técnica; usted resuelve las conclusiones jurídicas con su asesoría legal.
Luego, localizar: mantenga la evaluación de flags y los datos de usuario en una ruta dentro del país — ejecute el despliegue Warehouse Native de Statsig sobre un almacén en una región del continente para que los registros a nivel de usuario nunca salgan, o dirija a los usuarios de China por una alternativa nacional con licencia —, minimizando y seudonimizando el contexto sobre el que evalúa y respetando la opción del artículo 24 de no ser perfilado. Localizar significa mantener la toma de decisiones y los datos de usuario en China, nunca una vía que, de todos modos, los envíe al extranjero.
Luego, entregar: la aplicación o el sitio que ejecuta esos flags y consume esas decisiones es un servicio público en el continente, así que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país — el 21YunBox Optimizer, por delante del stack que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una experimentación y una analítica que funcionan de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Somos una capa de cumplimiento y un socio de Statsig, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Salen de China continental nuestros datos de Statsig?
En la nube por defecto de Statsig, sí. Para evaluar un flag o un experimento toma el contexto de segmentación de un usuario — un ID de usuario y, a menudo, correo electrónico, plan, país, IP, dispositivo y atributos personalizados — y registra exposiciones y eventos de comportamiento, y esos datos se tratan y conservan en los servidores de Statsig en el extranjero, bajo los marcos de privacidad de datos UE-EE. UU., Reino Unido y Suiza-EE. UU. que publica, sin región en China continental. Recoger datos personales de usuarios en China y enviarlos al extranjero es una transferencia transfronteriza según la PIPL, que espera notificación, un consentimiento separado y un mecanismo de transferencia legal. Si además se aplica un deber de almacenamiento dentro del país depende de su papel y de sus volúmenes de datos — concrételo con su asesoría legal.
¿Ofrece Statsig alguna forma de mantener los datos en China?
En parte, y esa es la palanca. El despliegue Warehouse Native de Statsig ejecuta el cálculo de experimentos y analítica sobre su propio almacén de datos — Snowflake, BigQuery, Redshift o Databricks — de modo que los datos a nivel de usuario permanecen en su almacén y Statsig los lee en su lugar “without copying it or moving it out,” (sin copiarlos ni sacarlos), tomando solo pequeños agregados. Apunte ese almacén a una región de China continental y los registros a nivel de usuario y la toma de decisiones permanecen dentro del país; minimice y seudonimice todo lo que siga llegando a Statsig, y respete el derecho del artículo 24 a rechazar la elaboración de perfiles. Cuando incluso los agregados sean más de lo que quiere exportar, dirija a los usuarios de China por una alternativa nacional con licencia.
¿Puede 21YunBox ayudar a que Statsig funcione en China?
Sí. Nuestro equipo de China cartografía qué contexto de usuario y qué eventos envían a Statsig sus flags, experimentos y analítica, dónde se evalúan y almacenan y si la decisión se basa en un perfil — y después analiza con usted la exposición transfronteriza según la PIPL, de decisiones automatizadas del artículo 24 y de residencia. Le ayudamos a mantener la evaluación de flags y los datos de usuario en una ruta dentro del país (un despliegue Warehouse Native en una región del continente o una alternativa nacional con licencia) y ponemos en marcha una entrega dentro del país, con registro ICP, por delante del stack que ya utiliza, sin reconstruir. Póngase en contacto para estudiar su configuración concreta.


