Funktioniert Statsig in China? PIPL-Grenztransfer, automatisierte Entscheidungen & Datenresidenz
Statsigs SDK ist aus China erreichbar, aber der Nutzerkontext und die Verhaltensereignisse, die Sie ihm senden, werden im Ausland ausgewertet und gespeichert, um zu entscheiden, welches Flag, Experiment oder welche Variante jeder Nutzer sieht — ein PIPL-Grenztransfer und eine automatisierte Entscheidung nach Artikel 24. Ein Blick zuerst auf die Compliance: Statsigs Datenresidenz, seine Warehouse-Native-inländische-Option und der rechtmäßige Weg nach China.
Funktioniert Statsig in China?
Statsigs SDK erreicht China — aber die Nutzerattribute und das Verhalten, die Sie ihm senden, werden auf Offshore-Servern ausgewertet, um zu entscheiden, welches Flag, Experiment oder welche Variante jede Person sieht, und diese Entscheidung, nicht die Verbindung, ist, wo die China-Exponierung sitzt.
Sie übergeben Statsig den Targeting-Kontext eines Nutzers (User-ID, E-Mail, Plan, Land, IP, Gerät, benutzerdefinierte Merkmale) und die Exposure- und Verhaltensereignisse, die folgen; in seiner Standard-Cloud werden diese im Ausland verarbeitet und gespeichert, unter den US-zentrierten Datentransfer-Frameworks, die Statsig veröffentlicht, ohne Festland-China-Region. Für China-Nutzer ist das sowohl ein PIPL-Grenztransfer als auch eine automatisierte Entscheidung nach Artikel 24 darüber, was jede Person sieht. Der rechtmäßige Hebel ist, die Flag-Auswertung und die Nutzerdaten im Land zu halten — betreiben Sie Statsigs Warehouse-Native-Bereitstellung auf einem Warehouse in einer Festland-Region, damit die Daten auf Nutzerebene in Ihrem Warehouse bleiben, oder nutzen Sie eine lizenzierte inländische Alternative, minimieren Sie den Kontext, auf dem Sie auswerten, und achten Sie das Recht nach Artikel 24, Profiling abzulehnen — nicht, das Offshore-SDK erreichbar zu machen.
Welche Pflicht zuerst greift, hängt davon ab, was Sie senden, wie viel und an wen — eine Risikokarte, mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Statsig betreibt keine Festland-China-Region — die Standard-Cloud wertet Daten im Ausland aus und speichert sie
- ! Targeting-Kontext (User-ID, Merkmale, IP) + Exposures sind personenbezogene Daten nach PIPL
- ! Das Flag oder die Variante jedes Nutzers aus seinen Merkmalen zu entscheiden = automatisierte Entscheidung nach Artikel 24
- ! Verhaltenserfassung braucht gesonderte Einwilligung (PIPL Art. 13/23), keine vergrabenen Bedingungen
- ! Warehouse Native hält die Daten auf Nutzerebene in Ihrem Warehouse — platzieren Sie es in China
- ✓ 21YunBox hält Flag-Auswertung und Nutzerdaten im Land, achtet Art. 24, ICP-gemeldet
Was die offizielle Statsig-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
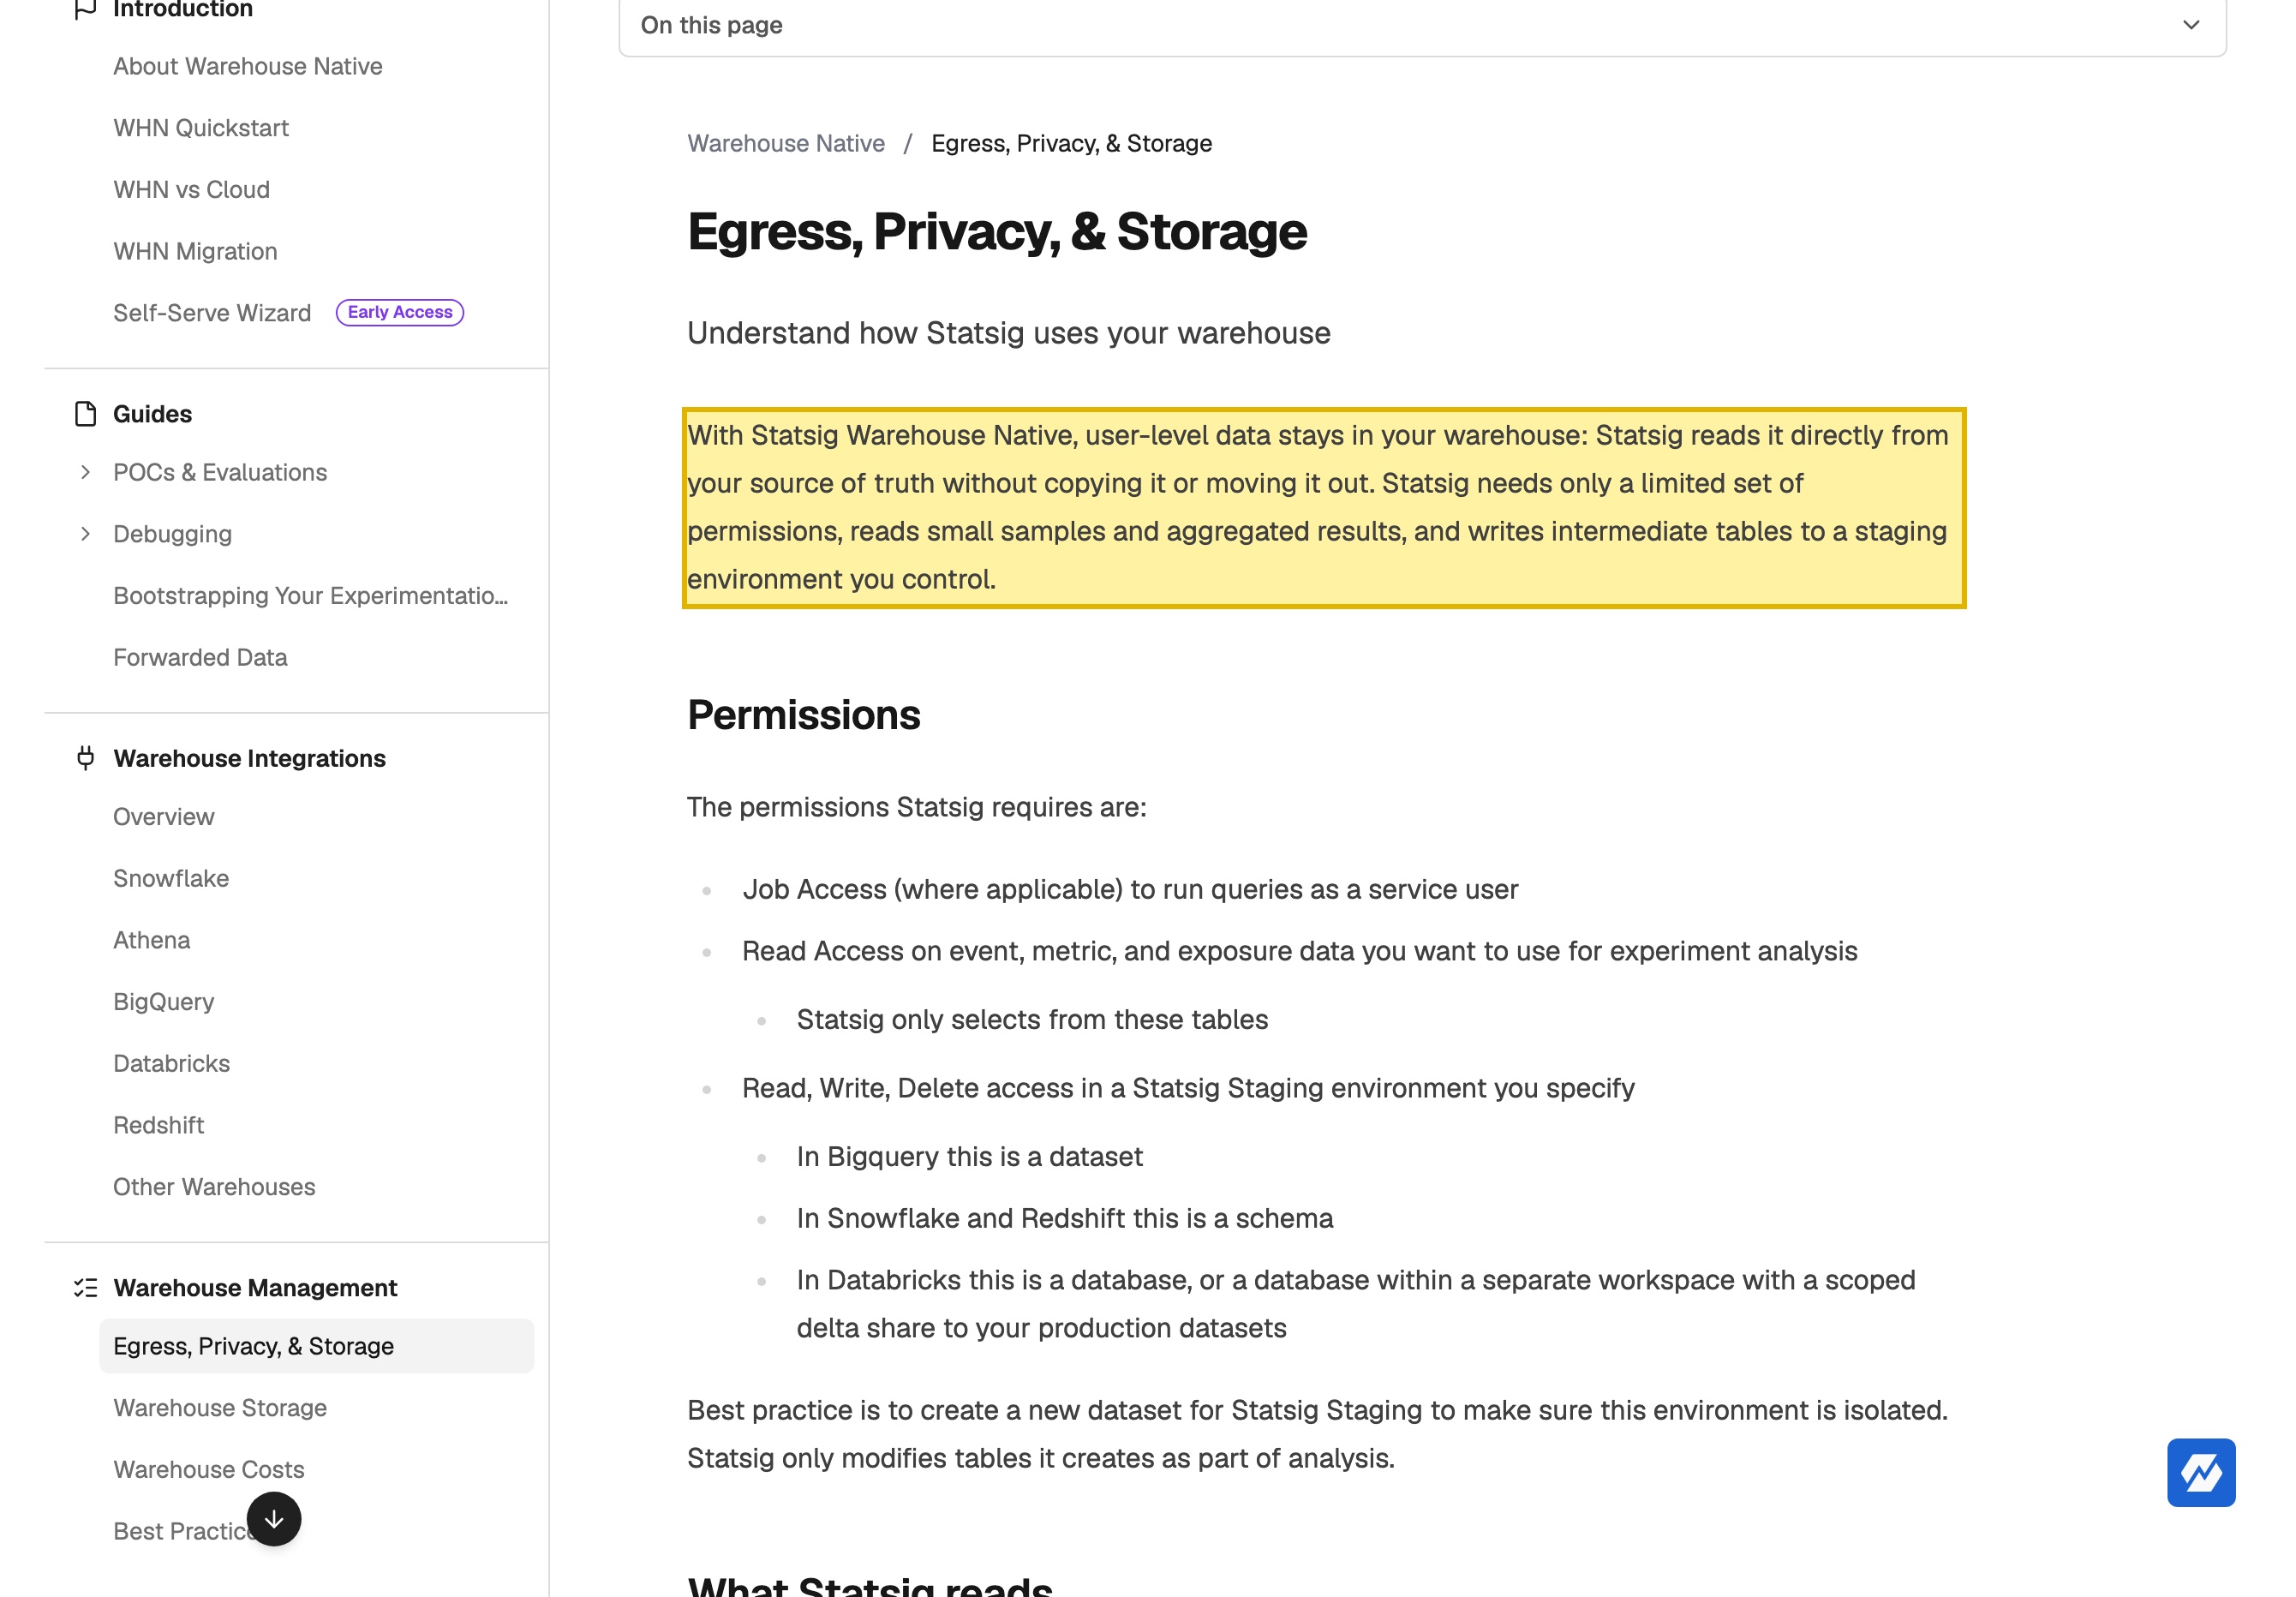
| Statsigs Warehouse-Native-Bereitstellung hält die Daten auf Nutzerebene in Ihrem eigenen Warehouse. Statsigs Dokumentation gibt an, dass „with Statsig Warehouse Native, user-level data stays in your warehouse“ — es „reads it directly from your source of truth without copying it or moving it out“, wobei es nur in „a staging environment you control“ schreibt und kleine Aggregate verbraucht. Es auf einem Warehouse in einer Festland-China-Region (Snowflake, BigQuery, Redshift oder Databricks) zu betreiben, ist der ehrliche inländische Hebel; die Statsig-Standard-Cloud hingegen wertet die Daten aus und speichert sie im Ausland. | Statsig Docs — Warehouse Native, Data Privacy, retrieved 2026-10-10 |
| Statsigs Standard-Cloud verarbeitet Daten im Ausland, unter US-zentrierten Transfer-Frameworks, ohne Festland-China-Region. Statsigs Sicherheitsdokumentation gibt an, dass „for cross-border data transfers, Statsig complies with the EU-US Data Privacy Framework, the UK Extension to the EU-US Data Privacy Framework, and the Swiss-US Data Privacy Framework“, „AES-256 encryption at rest and TLS 1.2 or higher in transit“ nutzt und „maintains a SOC 2 Type II certification“ — alles US/EU-verankert, keine in Festlandchina. (Statsig stimmte im September 2025 zu, von OpenAI übernommen zu werden, und betreibt seine Plattform weiter.) | Statsig Docs — AI Governance, Security & Privacy, retrieved 2026-10-10 |
| Das Flag eines China-Nutzers im Ausland auszuwerten, ist sowohl ein Grenztransfer als auch eine automatisierte Entscheidung nach PIPL. Die Identifikatoren und das Verhalten eines Nutzers aus dem Festland zu senden, ist ein grenzüberschreitender Transfer personenbezogener Information (数据出境), der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus verlangt (PIPL Art. 38–40). Zu entscheiden, was jeder Nutzer aus seinen Attributen oder seinem Profil sieht, ist automatisierte Entscheidungsfindung nach PIPL Artikel 24, die Transparenz, eine Möglichkeit abzulehnen und — für Profiling-basierte Entscheidungen — eine nicht auf die Merkmale der Einzelperson gerichtete Option verlangt. | PIPL Articles 38–40 (cross-border) and Article 24 (automated decision-making) |
| Ein CIIO oder Verarbeiter großer Mengen schuldet inländische Speicherung, und die China-App braucht eine ICP-Beian. In China gesammelte personenbezogene Information muss in China gespeichert werden für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel um, Inhalt unverändert). Separat trägt die öffentliche Festland-App, die die Flags betreibt, eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. | Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292 (ICP filing) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Produkt, das Feature Flags, Experimente oder Analytik auf Nutzern in Festlandchina betreibt, ist die Frage zu Statsig selten, ob sein SDK erreicht werden kann — das kann es. Was sie entscheidet, ist, was mit den Daten geschieht, die Sie ihm übergeben: der Targeting-Kontext, der jeden Nutzer identifiziert (User-ID, E-Mail, Plan, IP, Gerät, benutzerdefinierte Attribute) und die Exposure- und Verhaltensereignisse, die zurückströmen. In Statsigs Standard-Cloud werden dieser Kontext und diese Ereignisse auf seinen Offshore-Servern ausgewertet und gespeichert, um zu entscheiden, welches Flag an ist, welche Experiment-Variante eine Person bekommt und zu welcher Zielgruppe sie gehört. Drei Pflichten folgen für ein China-gerichtetes Team: ein PIPL-Grenztransfer dieser personenbezogenen Information (Art. 38–40, 数据出境), eine automatisierte Entscheidung nach Artikel 24 darüber, was jeder Nutzer sieht, und Einwilligung für Verhaltens-Tracking (Art. 13/23) — plus inländische Speicherung, wo ein Verarbeiter großer Mengen oder Betreiber kritischer Informationsinfrastruktur beteiligt ist.
Statsig in China auf einen Blick
| Worüber es entscheidet | In Statsigs eigenen Worten — und Chinas Recht |
|---|---|
| Was Sie an Statsig senden | Ein User-Objekt für jedes Flag oder Experiment — eine User-ID und oft E-Mail, Plan oder Tier, Land, IP, Gerät und benutzerdefinierte Attribute — plus die Exposure- und Verhaltensereignisse, die zurückfließen. Jedes Feld ist personenbezogene Information, sobald der Nutzer eine Person in Festlandchina ist. |
| Wo es ausgewertet und gespeichert wird | Im Ausland. In seiner Standard-Cloud wertet Statsig diesen Kontext aus und behält die Ereignisse auf seinen eigenen Servern; für Grenztransfers „complies with the EU-US Data Privacy Framework“, der „UK Extension“ und dem „Swiss-US Data Privacy Framework“ es öffentlich — US-zentriert, ohne Festland-China-Region. In China gesammelte Daten dorthin zu senden, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Es entscheidet, was jeder Nutzer sieht | Ein Flag, eine Experiment-Variante oder eine analytikgetriebene Zielgruppe ist eine Entscheidung darüber, was jeder Nutzer erlebt, getroffen aus seinen Attributen oder seinem Profil — automatisierte Entscheidungsfindung nach PIPL Artikel 24. Das verlangt Transparenz und Fairness, eine Möglichkeit abzulehnen und, wo die Entscheidung durch Profiling erfolgt, eine nicht auf die persönlichen Merkmale der Einzelperson gerichtete Option. |
| Einwilligung, Aufbewahrung & Residenz | Verhaltenserfassung braucht eine Rechtsgrundlage und Einwilligung (PIPL Art. 13/23), kein vergrabenes „by using this product…“. Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet auch eine inländische Speicherpflicht — Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die ein Offshore-Experiment- und -Analytik-Speicher nicht erfüllen kann. Statsigs Produktanalytik-Seite baut einen wachsenden Offshore-Verhaltensdatensatz auf. |
| Der rechtmäßige Weg | Erreichbarkeit ist nicht die Achse. Halten Sie die Flag-Auswertung und die Nutzerdaten im Land — betreiben Sie Statsigs Warehouse-Native-Bereitstellung auf einem Warehouse in einer Festland-Region, damit die Daten auf Nutzerebene in Ihrem Warehouse bleiben, oder nutzen Sie eine lizenzierte inländische Alternative — minimieren und pseudonymisieren Sie den Kontext, auf dem Sie auswerten, achten Sie das Opt-out nach Artikel 24 und liefern Sie die auslösende App inländisch auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert; Lizenzierungs- und Rechtsentscheidungen liegen bei Ihrem Rechtsbeistand. |
Was Sie tatsächlich senden — die Attribute und das Verhalten Ihrer Nutzer
Ein Flag- oder Experiment-Aufruf ist keine zu rendernde Seite; er ist ein Urteil über eine Person. Um ein Gate, eine Dynamic Config oder ein Experiment auszuwerten, nimmt ein Statsig-SDK ein User-Objekt — üblicherweise eine User-ID und oft E-Mail, einen Plan oder Tier, Land, IP, App-Version, Gerät und welche benutzerdefinierten Attribute Sie auch anhängen — denn diese Attribute sind genau das, was die Targeting-Regeln testen. Statsigs Client-SDKs senden diesen Kontext an Statsig zur Auswertung und um eine Exposure zu erfassen; Server-SDKs können Regeln innerhalb Ihres eigenen Prozesses auswerten, nachdem sie das Regelwerk heruntergeladen haben, aber die Exposure- und Ereignis-Telemetrie strömt weiterhin zurück. In Statsigs Standard-Cloud werden diese Exposures, Custom Events und der Nutzerkontext dahinter auf Statsigs Offshore-Infrastruktur verarbeitet und aufbewahrt — demselben Speicher, der seine Produktanalytik-Seite antreibt. Jedes dieser Felder ist personenbezogene Information, sobald der Nutzer eine Person in Festlandchina ist, und zusammen bilden sie einen Verhaltensdatensatz dessen, was dieser Nutzer tat und was Sie ihm zu zeigen entschieden.
Statsig selbst stimmte im September 2025 zu, von OpenAI übernommen zu werden, und betreibt seine Plattform weiter; der Punkt für ein China-gerichtetes Team ist unverändert, denn dieser Speicher sitzt weiterhin im Ausland. Statsigs Sicherheitsdokumentation sagt, dass es für grenzüberschreitende Datentransfers „complies with the EU-US Data Privacy Framework“, der „UK Extension to the EU-US Data Privacy Framework“ und dem „Swiss-US Data Privacy Framework“, Daten mit „AES-256 encryption at rest and TLS 1.2 or higher in transit“ schützt und „maintains a SOC 2 Type II certification“. Diese Zusagen sind US- und EU-verankert; keine davon platziert eine Datenregion in Festlandchina.
Es ist ein Grenztransfer — und eine automatisierte Entscheidung — nach PIPL
Zwei Regeln greifen zugleich. Erstens, in dem Moment, in dem Sie das Flag eines China-Nutzers auswerten oder seine Exposure in Statsigs Cloud protokollieren, bewegen Sie die Identifikatoren und das Verhalten dieses Nutzers aus dem Festland auf Offshore-Server. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer personenbezogener Information (数据出境), und die Pflicht sitzt bei Ihnen, dem Verarbeiter — nicht bei Statsig. Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeglichen allgemeinen Bedingungen, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb der regulierten Schwellen oder wo wichtige Daten beteiligt sind, muss Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) möglicherweise erfüllt werden, bevor etwas das Land verlässt.
Zweitens — und das ist der Zweig, den die meisten Experimentier-Teams verpassen — zu entscheiden, welches Feature, welche Variante oder welches Erlebnis jeder Nutzer aus seinen Attributen oder seinem Profil erhält, ist automatisierte Entscheidungsfindung nach PIPL Artikel 24. Ein gezielter Rollout, ein Experiment auf einer Kohorte oder analytikgetriebene Personalisierung ist Profiling, und Artikel 24 verlangt Transparenz und Fairness, eine Möglichkeit für die Einzelperson abzulehnen und — wo eine Entscheidung durch Profiling getroffen wird — eine Option, die nicht auf ihren persönlichen Merkmalen beruht. Ein vergrabenes „by using this product…“ erfüllt nicht die Einwilligung nach Art. 13/23, die Verhaltenserfassung ebenfalls verlangt. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen, verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — der Datenlokalisierungs-Artikel wurde durch die Novelle 2025 umnummeriert, in Kraft seit 1. Januar 2026, unverändert im Inhalt), dass in China gesammelte personenbezogene Information in China gespeichert wird, was ein Offshore-Experiment- und -Analytik-Speicher nicht erfüllen kann. Nichts davon dreht sich darum, wie schnell das SDK antwortet.
Das SDK zu erreichen, ist nicht die Frage — die Entscheidungsfindung im Land zu halten, ist es
„can we call Statsig from China?“ ist also der falsche Test; es antwortet. Die nützliche Frage ist, wie man Flags, Experimente und Analytik für Ihre Festland-Nutzer betreibt und zugleich die Entscheidungsfindung und die Nutzerdaten auf einem rechtmäßigen, inländischen Stand hält — und Statsig selbst bietet den Hebel. Seine Warehouse Native-Bereitstellung betreibt die Experiment- und Analytik-Berechnung obendrauf auf Ihrem eigenen Data Warehouse — Snowflake, BigQuery, Redshift oder Databricks — sodass, in Statsigs Worten, die Daten auf Nutzerebene in Ihrem Warehouse bleiben und Statsig sie an Ort und Stelle liest „without copying it or moving it out“, wobei es nur in eine von Ihnen kontrollierte Staging-Umgebung schreibt und kleine Aggregate verbraucht. Richten Sie dieses Warehouse auf eine Festland-China-Region, und die Datensätze auf Nutzerebene und die Berechnung bleiben im Land; senden Sie Statsig nur minimierte, aggregierte, nicht-identifizierende Daten. Wo selbst das mehr ist, als Sie exportieren wollen, leiten Sie China-Nutzer stattdessen durch einen lizenzierten inländischen Experimentier- oder Analytik-Weg.
Paaren Sie beide Wege mit dem am wenigsten identifizierenden Kontext, auf dem Sie auswerten können — vermeiden Sie rohe Identifikatoren — der Einwilligung nach Art. 13/23 und dem Recht nach Artikel 24, Profiling abzulehnen. Dies ist ein Weg, der die Daten und die Entscheidung in China hält, keine Umleitung, die sie doch ins Ausland verschifft. Dies ist eine Risikokarte, kein Urteil: Welcher Transfermechanismus, welche Speicherhaltung und welcher Einwilligungsfluss für Ihr Programm gelten, hängt davon ab, was Sie tatsächlich senden, wie viel und an wen — klären Sie die Einzelheiten mit Rechtsbeistand, bevor Sie bauen.
Der rechtmäßige Weg — map, localize, deliver
Es gibt einen rechtmäßigen Weg, Statsig für ein China-gerichtetes Produkt zu betreiben, und er hat eine Form. Zuerst map: Unser China-Team inventarisiert, welche Flags, Experimente und Ereignisse Festland-Nutzer berühren, welchen Nutzerkontext und welche Attribute jeder Aufruf trägt, wo Statsig sie auswertet und speichert, ob die Entscheidung von einem Profil angetrieben wird, und die Einwilligungsgrundlage dahinter — arbeitet dann Ihre PIPL-Grenz-Exponierung, Ihre Automatisierte-Entscheidungs-Pflichten nach Artikel 24 und jede inländische Speicherpflicht nach Artikel 39 durch. Wir rahmen das technische Bild; Sie klären die rechtlichen Schlüsse mit Rechtsbeistand.
Dann localize: Halten Sie die Flag-Auswertung und die Nutzerdaten auf einem inländischen Weg — betreiben Sie Statsigs Warehouse-Native-Bereitstellung auf einem Warehouse in einer Festland-Region, damit die Datensätze auf Nutzerebene nie das Land verlassen, oder leiten Sie China-Nutzer durch eine lizenzierte inländische Alternative — und minimieren und pseudonymisieren Sie zugleich den Kontext, auf dem Sie auswerten, und achten die Option nach Artikel 24, nicht profiliert zu werden. Localize heißt, die Entscheidungsfindung und die Nutzerdaten in China zu halten, niemals eine Umleitung, die sie doch ins Ausland verschifft.
Dann deliver: Die App oder Site, die diese Flags betreibt und diese Entscheidungen verbraucht, ist ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung — der 21YunBox Optimizer, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist Experimentieren und Analytik, die für Ihre Nutzer in China legal und rechtskonform laufen. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Wir sind ein Compliance-Overlay und Partner von Statsig, kein Konkurrent zu ihm.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Chinas Datenexport-Sicherheitsbewertung
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Verlassen unsere Statsig-Daten Festlandchina?
In Statsigs Standard-Cloud, ja. Um ein Flag oder Experiment auszuwerten, nimmt es den Targeting-Kontext eines Nutzers — eine User-ID und oft E-Mail, Plan, Land, IP, Gerät und benutzerdefinierte Attribute — und erfasst Exposures und Verhaltensereignisse, und diese Daten werden auf Statsigs Offshore-Servern verarbeitet und aufbewahrt, unter den EU-US-/UK-/Swiss-US-Data-Privacy-Frameworks, die es veröffentlicht, ohne Festland-China-Region. Personenbezogene Information von China-Nutzern zu sammeln und ins Ausland zu senden, ist ein grenzüberschreitender Transfer nach PIPL, der Mitteilung, eine gesonderte Einwilligung und einen rechtmäßigen Transfermechanismus erwartet. Ob auch eine inländische Speicherpflicht gilt, dreht sich um Ihre Rolle und Datenmengen — klären Sie das mit Rechtsbeistand.
Bietet Statsig einen Weg, die Daten in China zu halten?
Teilweise, und es ist der Hebel. Statsigs Warehouse-Native-Bereitstellung betreibt die Experiment- und Analytik-Berechnung obendrauf auf Ihrem eigenen Data Warehouse — Snowflake, BigQuery, Redshift oder Databricks — sodass die Daten auf Nutzerebene in Ihrem Warehouse bleiben und Statsig sie an Ort und Stelle liest „without copying it or moving it out“, wobei es nur kleine Aggregate nimmt. Richten Sie dieses Warehouse auf eine Festland-China-Region, und die Datensätze auf Nutzerebene und die Entscheidungsfindung bleiben im Land; minimieren und pseudonymisieren Sie alles, was Statsig noch erreicht, und achten Sie das Recht nach Artikel 24, Profiling abzulehnen. Wo selbst Aggregate mehr sind, als Sie exportieren wollen, leiten Sie China-Nutzer stattdessen durch eine lizenzierte inländische Alternative.
Kann 21YunBox helfen, Statsig in China zum Laufen zu bringen?
Ja. Unser China-Team kartiert, welchen Nutzerkontext und welche Ereignisse Ihre Flags, Experimente und Analytik an Statsig senden, wo sie ausgewertet und gespeichert werden und ob die Entscheidung von einem Profil angetrieben wird — arbeitet dann die PIPL-Grenz-, Artikel-24-Automatisierte-Entscheidungs- und Residenz-Exponierung mit Ihnen durch. Wir helfen, die Flag-Auswertung und die Nutzerdaten auf einem inländischen Weg zu halten (eine Warehouse-Native-Bereitstellung in einer Festland-Region oder eine lizenzierte inländische Alternative) und ICP-gemeldete, inländische Auslieferung vor dem Stack aufzustellen, den Sie bereits betreiben, ohne Neuaufbau. Nehmen Sie Kontakt auf, um Ihr konkretes Setup durchzuarbeiten.


