¿Funciona RSA Archer en China? Registros de riesgo, auditoría y cumplimiento, PIPL y residencia de datos
Archer (antes RSA Archer) ejecuta su SaaS integrado de riesgo y cumplimiento en AWS en EE. UU., Europa, Australia y Asia-Pacífico — y después en los Emiratos Árabes Unidos, la India y Canadá — sin región en China continental. Eso convierte los registros de riesgo, las evidencias de auditoría y los expedientes de casos éticos que guarda sobre usuarios chinos en una transferencia transfronteriza según la PIPL. Una mirada que antepone el cumplimiento a la exposición de residencia de datos.
¿Funciona RSA Archer en China?
Que pueda operar Archer (antes RSA Archer) para China continental es una cuestión de residencia de datos, no de accesibilidad — la consola se abre, pero los registros de riesgo, auditoría y casos que guarda acaban reposando en el extranjero.
Archer SaaS se ejecuta en Amazon Web Services en EE. UU., Europa, Australia y la región de Asia-Pacífico — ampliado después a los Emiratos Árabes Unidos, la India y Canadá, pero sin región en China continental. Así que los registros de riesgos, las evidencias de controles y auditoría, los registros de contratos con terceros y los expedientes de ética o investigaciones que guarda sobre sus usuarios y empleados chinos son una transferencia transfronteriza de información personal según la PIPL — y una parte (acusaciones sobre personas identificables), potencialmente información personal sensible del artículo 28 —, con un deber de almacenamiento dentro del país para operadores de infraestructuras críticas y tratantes de grandes volúmenes que una región en el extranjero no puede cumplir. Esto es un mapa de riesgos, no un veredicto: concrete los detalles con asesoría legal.
Instantánea de cumplimiento
- ! Los registros de riesgo, auditoría y contratos acaban reposando en el extranjero, en AWS (EE. UU. / UE / Asia-Pacífico)
- ! Son datos personales de sus usuarios y empleados de China que cruzan la frontera — se aplica la PIPL
- ! Los expedientes de ética e investigaciones pueden ser datos personales sensibles (PIPL artículo 28)
- ✕ No existe ninguna región de Archer SaaS en China continental que seleccionar
- ! Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes deben un almacenamiento dentro del país que Archer SaaS no puede ofrecer
- ✓ Vía legal: cartografiar la transferencia, localizar lo que debe quedarse y entregar sobre infraestructura con registro ICP
Lo que la documentación oficial de Archer dice sobre China
| Hecho | Fuente primaria |
|---|---|
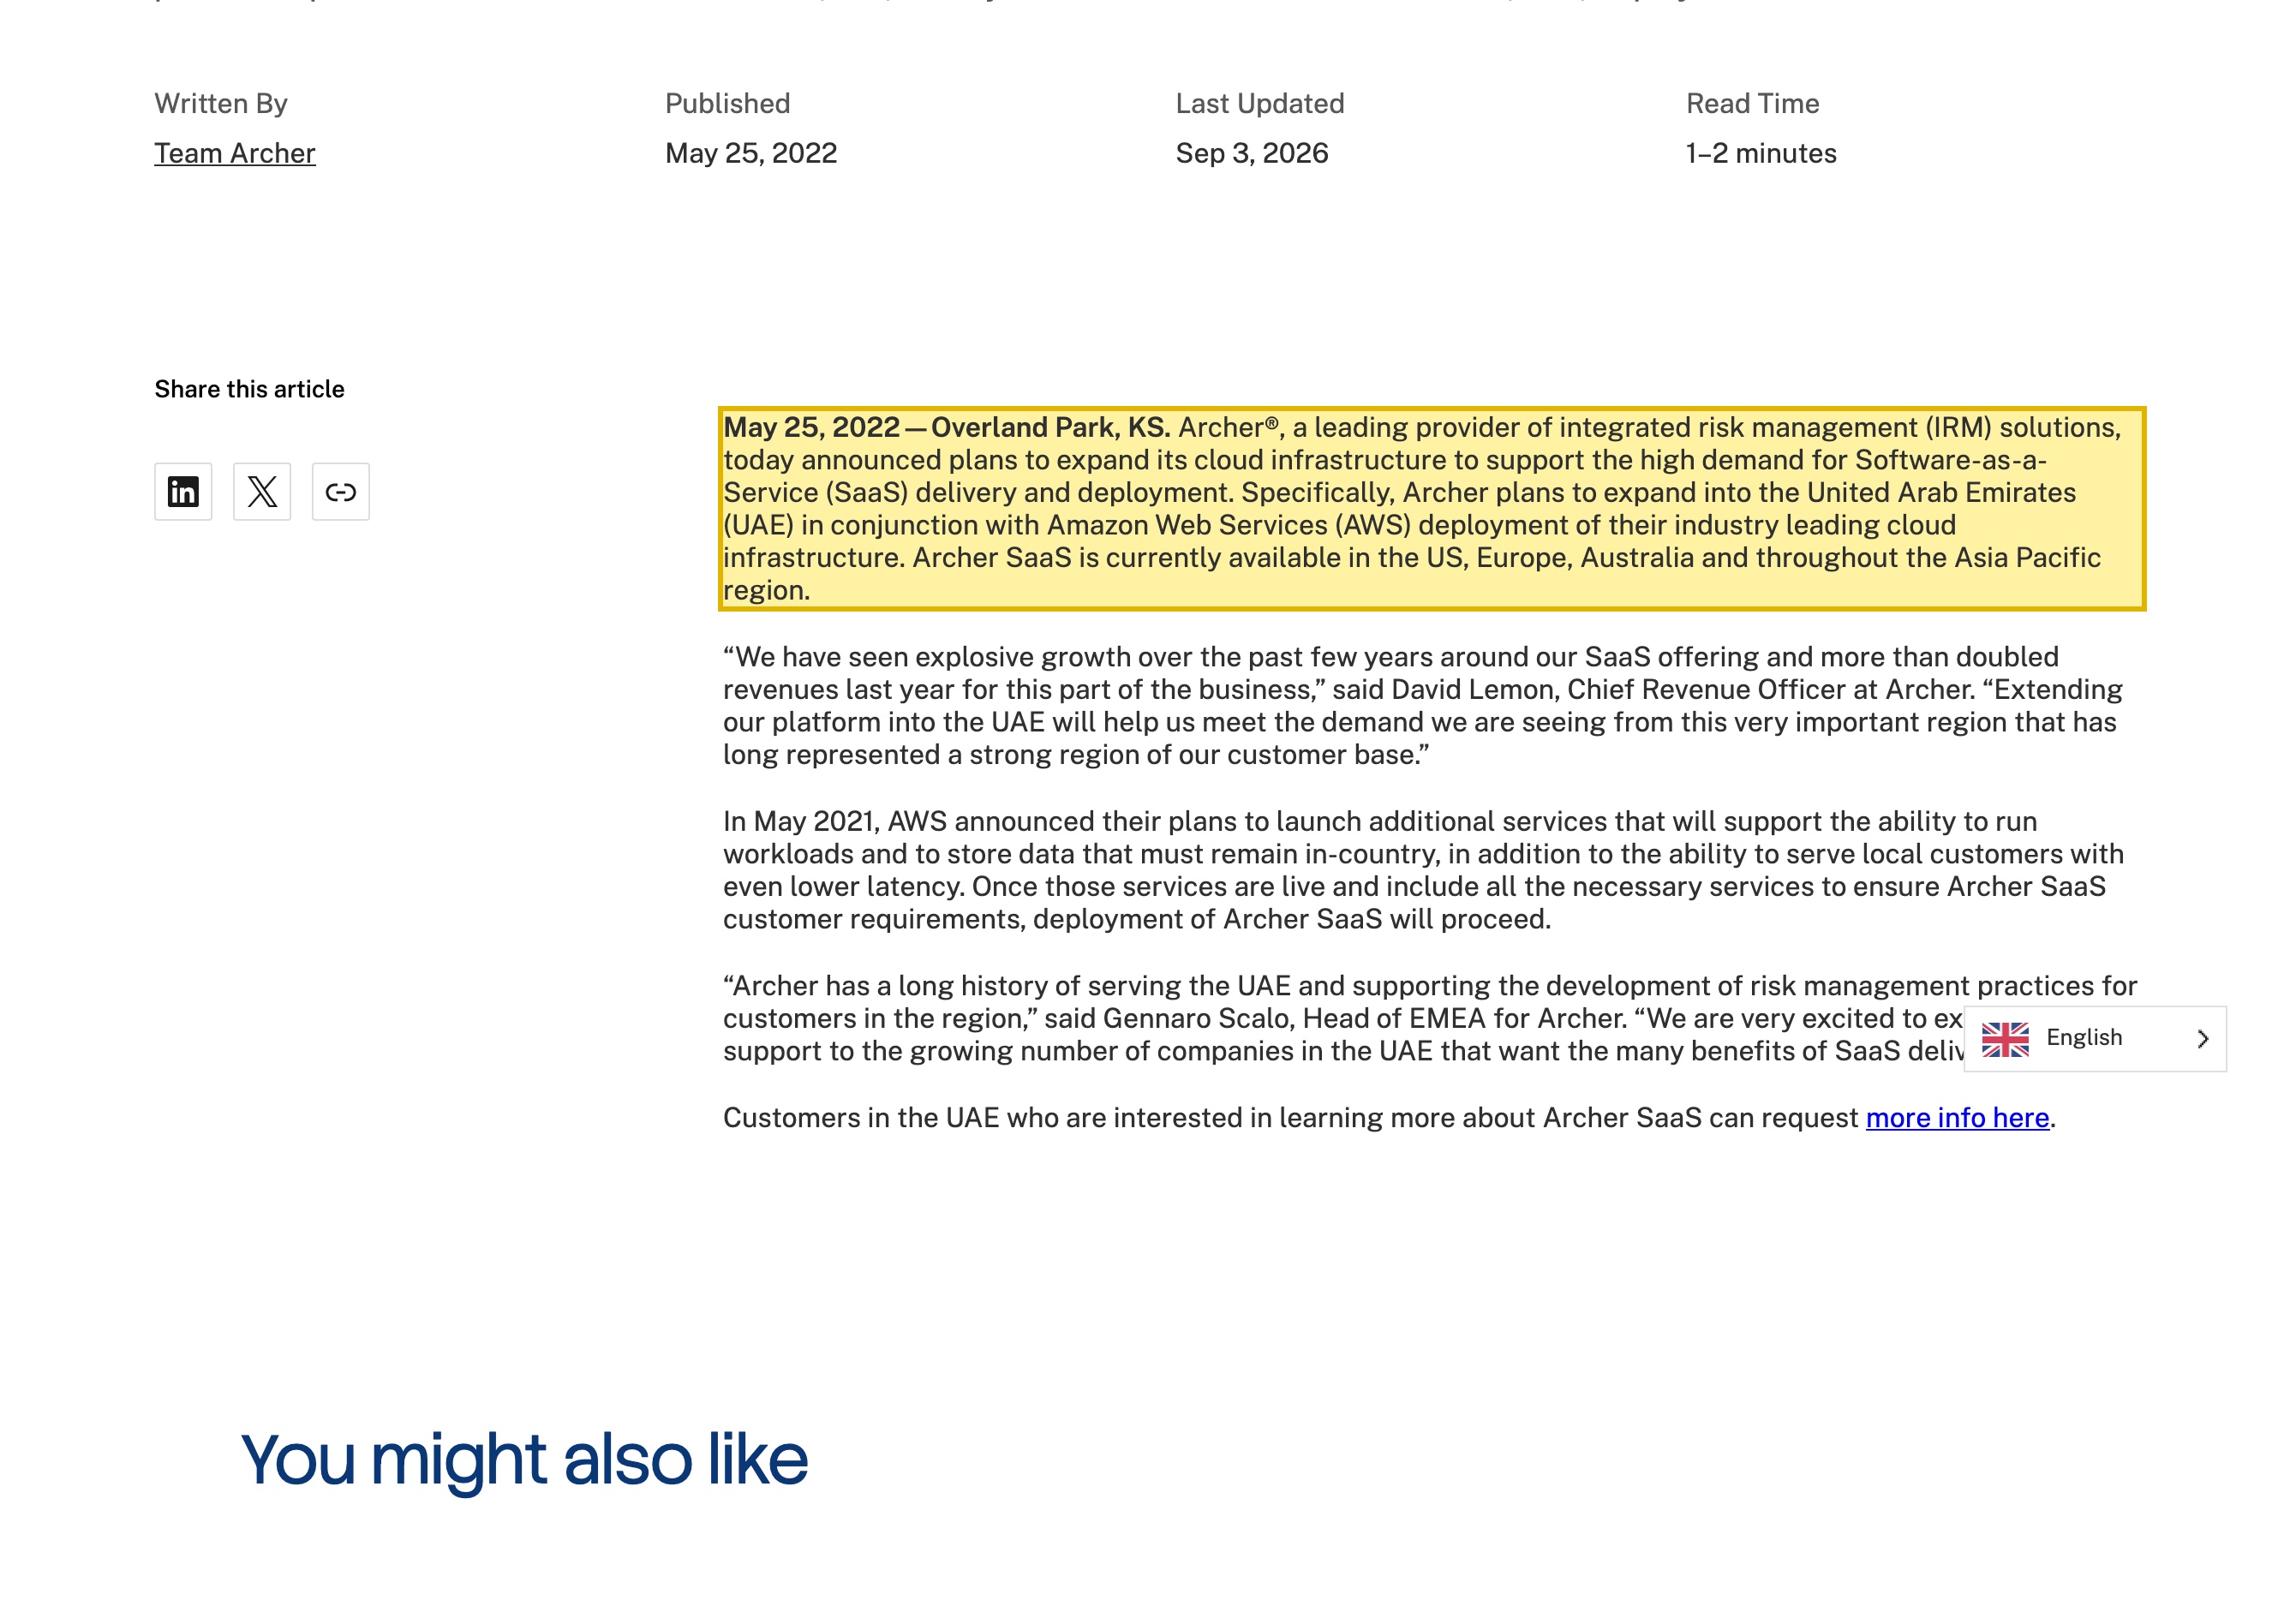
| La propia explicación de Archer sitúa su huella SaaS fuera de China continental. En su comunicado de prensa sobre la ampliación de su infraestructura SaaS, Archer afirma que “Archer SaaS is currently available in the US, Europe, Australia and throughout the Asia Pacific region,” (Archer SaaS está disponible actualmente en EE. UU., Europa, Australia y en toda la región de Asia-Pacífico) construido “in conjunction with Amazon Web Services (AWS).” Desde entonces ha añadido regiones en los Emiratos Árabes Unidos, la India y Canadá — pero no nombra ninguna región en China continental, así que no existe ningún recurso de Archer dentro del país en el que puedan residir sus registros de riesgo, auditoría y casos. | Archer — «Archer Announces Plans to Extend SaaS Infrastructure», 25 de mayo de 2022 |
| Archer puede operarse on-premise o de forma autogestionada, no solo como SaaS en el extranjero. Las páginas de producto de Archer describen su despliegue “on-premises or SaaS, without a costly migration or rebuild.” (on-premise o en SaaS, sin una migración ni una reconstrucción costosas). Esa opción on-premise o autogestionada es la verdadera palanca de residencia: permite guardar dentro del país los registros que deben permanecer en suelo del continente — una opción que las regiones SaaS de Archer en el extranjero no pueden ofrecer por sí solas. | Archer — página de producto SaaS IRM, consultado el 2026-10-10 |
| Exportar esos registros al extranjero es una transferencia transfronteriza según la PIPL. La información personal recogida en China y almacenada en las regiones de Archer en el extranjero es una transferencia transfronteriza: el responsable del tratamiento — usted, el cliente de Archer, no Archer — debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) conforme a los artículos 38–40 de la PIPL. | Ley de Protección de Información Personal de la República Popular China, artículos 38–40 |
| Para los operadores de infraestructuras críticas y los tratantes de grandes volúmenes, los datos deben quedarse en China. La información personal y los datos importantes recogidos por un operador de infraestructuras de información críticas deben almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL), y exportarlos puede activar una evaluación de seguridad de exportación de datos de la CAC obligatoria — deberes que una región SaaS en el extranjero no puede cumplir. | Ley de Ciberseguridad de la República Popular China, artículo 39 (antes artículo 37); PIPL artículo 40 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para una audiencia de China continental, la pregunta sobre Archer — la plataforma integrada de riesgo y cumplimiento que antes se comercializaba como RSA Archer — no es si la consola se abre. Se abre. La pregunta es dónde se permite que reposen los registros que guarda. Archer es el sistema de registro de los registros de riesgos empresariales, las bibliotecas de controles y las excepciones a políticas, las evidencias y papeles de trabajo de auditoría, los expedientes de incidentes y problemas, las evaluaciones de terceros y de riesgo de proveedores, y los datos de contrapartes y firmantes de los contratos que sigue — y, cuando la capacidad de ética e investigaciones está activada, de las denuncias y notas de casos que nombran a personas identificables. Todo ello es información personal, y una parte, sensible. Según la propia Archer, su SaaS se ejecuta en Amazon Web Services en EE. UU., Europa, Australia y la región de Asia-Pacífico — ampliado después a los Emiratos Árabes Unidos, la India y Canadá — sin región en China continental. Así que esos registros están en el extranjero, y eso es una cuestión de residencia de datos y transferencia transfronteriza según la ley china mucho antes de ser una de rendimiento.
Archer en China de un vistazo
| Qué lo decide | En los propios términos de Archer — y la ley china |
|---|---|
| Dónde residen los registros | Archer afirma que “Archer SaaS is currently available in the US, Europe, Australia and throughout the Asia Pacific region,” construido “in conjunction with Amazon Web Services (AWS),” con regiones posteriores en los Emiratos Árabes Unidos, la India y Canadá. Ninguna está dentro de China continental, así que los registros de riesgo, las evidencias de auditoría y los expedientes de casos que guarda están en el extranjero. |
| Qué contiene y por qué es información personal | Los responsables de riesgos y controles, los auditores, las partes de incidentes y problemas, y los datos de contrapartes y firmantes de los contratos que sigue son todos información personal. Donde funciona la capacidad de ética o de investigaciones, los expedientes de casos contienen acusaciones sobre personas identificables — potencialmente información personal sensible según el artículo 28 de la PIPL. |
| Los datos de sus usuarios y empleados de China | La información personal recogida en China y guardada en las regiones de Archer en el extranjero es una transferencia transfronteriza. El responsable del tratamiento — usted, el cliente de Archer, no Archer — debe la notificación, el consentimiento separado y un mecanismo de transferencia (artículos 38–40 de la PIPL). |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar en el continente la información personal recogida en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), y la exportación puede activar una evaluación de seguridad obligatoria de la CAC — deberes que una región en el extranjero no puede satisfacer. |
| La accesibilidad no es el eje | El panel carga desde dentro de China, pero esa es la mitad de la entrega, no la legal. Una superficie de Archer orientada a China y servida realmente desde el continente — un portal de riesgos, una campaña de declaraciones, un formulario de alta de terceros o un canal ético de denuncias — necesita un registro ICP vinculado a un recurso de alojamiento en el continente que Archer no ofrece. |
Sin región en el continente, los registros de riesgo y auditoría salen del país
La geografía de Archer resuelve dos cuestiones distintas antes de que el rendimiento entre en escena. En su propio comunicado de prensa, la empresa afirma que “Archer SaaS is currently available in the US, Europe, Australia and throughout the Asia Pacific region,” construido sobre Amazon Web Services; desde entonces ha ampliado esa huella a los Emiratos Árabes Unidos, la India y Canadá precisamente para “store data that must remain in-country.” (almacenar datos que deben permanecer dentro del país). Eso es lo revelador: Archer pone en marcha regiones dentro del país allí donde las normas de soberanía de un mercado lo exigen — y no ha puesto en marcha ninguna para China continental.
Primero, la residencia. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Una región de Archer en el extranjero no puede cumplir ese deber elija la ubicación que elija, y sacar datos importantes del país puede requerir una evaluación de seguridad de exportación de datos de la CAC antes de que se permita siquiera.
Segundo, el mecanismo de exportación. Guardar sus registros de riesgo, auditoría y casos en una región en el extranjero es una transferencia transfronteriza de información personal según la PIPL: el responsable del tratamiento debe notificar, obtener consentimiento separado y superar una vía — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40). La plataforma que usted desplegó para documentar el buen gobierno no cumple por sí misma el deber asociado al lugar donde luego residen sus propios registros.
Los registros de riesgos, las evidencias de auditoría y los expedientes de casos son información personal — y una parte, sensible
La exposición es estructural, no accidental. El trabajo de Archer es ser la única fuente de verdad sobre cómo una organización gestiona el riesgo y el cumplimiento — lo que significa que acumula información personal por diseño: los nombres, cargos y datos de contacto de los responsables de riesgos y controles, de los auditores y de quienes responden a las declaraciones; las identidades de las personas nombradas en incidentes y problemas; y los datos de contrapartes y firmantes que figuran en los contratos con terceros que sigue.
Donde usted también utiliza la capacidad de ética, gestión de problemas o investigaciones de Archer, la sensibilidad sube un escalón. Esos expedientes contienen acusaciones sobre personas identificables, y pueden tocar la conducta financiera o la salud — la categoría que el artículo 28 de la PIPL trata como información personal sensible, que exige su propio consentimiento separado, una necesidad demostrada y una evaluación de impacto sobre la protección de la información personal, con un cuidado reforzado cuando cruza una frontera. Así que la herramienta que una organización adopta para gestionar el cumplimiento puede crear en silencio una exposición propia según la PIPL: los registros más sensibles que guarda son precisamente los que acaban reposando en el extranjero. Que un despliegue concreto alcance ese listón depende de qué capacidades de Archer tenga activadas y de qué capturen.
Reducir la exposición no cierra la puerta
Hay palancas reales, y merece la pena usarlas — pero cambian qué cruza o dónde está, no que se produzca una transferencia. La depuración y el enmascaramiento a nivel de campo reducen cuánta información personal llega a una región en el extranjero. Seudonimizar los datos de los casos rebaja la sensibilidad de lo que sale. Elegir la región de Archer más cercana recorta la latencia. Archer también puede desplegarse “on-premises or SaaS, without a costly migration or rebuild,” (on-premise o en SaaS, sin una migración ni una reconstrucción costosas) y esa opción on-premise o autogestionada es la única palanca que realmente mueve la residencia — porque permite guardar dentro del país los registros que deben permanecer en suelo del continente, en lugar de en una región en el extranjero.
Lo que ninguna de ellas hace es fabricar una presencia en el continente a partir de una región de SaaS en el extranjero: elegir entre ubicaciones del extranjero sigue siendo el extranjero, y enmascarar un campo no cambia el país en el que reposa el registro. La residencia y la base de registro ICP de cualquier superficie servida en el continente no dependen de cuánto depure. Esto es un mapa de riesgos, no un veredicto — si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación de seguridad de la CAC, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal antes de confiar en ello.
La vía conforme — cartografiar, localizar, entregar
Usted sigue utilizando Archer. 21YunBox añade la parte que una plataforma SaaS en el extranjero no puede aportar por su propia estructura, como una capa de cumplimiento situada por delante del stack que ya utiliza — no una migración fuera de Archer y, para una plataforma GRC empresarial, un socio y no un competidor.
- Cartografiar. Nuestro equipo de cumplimiento en China contrasta las obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de información personal sensible — y cualquier deber de infraestructuras críticas y de ICP — con su entidad, sus volúmenes de datos y quiénes son sus usuarios y empleados, para que usted sepa exactamente qué registros de Archer están expuestos y por qué.
- Localizar. Para los registros que deben permanecer en suelo del continente, ponemos en marcha un tratamiento y un almacenamiento dentro del país con consentimiento — incluido un despliegue de Archer autoalojado o autogestionado cuando usted lo opere así —, de modo que la residencia se cumpla en origen, no se dé por supuesta.
- Entregar. Cualquier superficie de Archer orientada a China — un portal de riesgos, una campaña de declaraciones o de aceptación de políticas, un formulario de alta de terceros, un canal ético de denuncias — se sirve sobre una entrega dentro del país con registro ICP (el 21YunBox Optimizer), por delante del sistema que ya opera, sin reconstruir y sin un segundo código base.
21YunBox nunca utiliza ni sugiere ninguna forma de elusión. El resultado es una configuración de Archer que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos según la PIPL
- Las medidas de evaluación de seguridad de exportación de datos de China
- La Ley de Ciberseguridad de China — localización de datos
Preguntas frecuentes
¿Almacena Archer (RSA Archer) mis datos de China en China continental?
No. Según la propia Archer, su SaaS se ejecuta en AWS en EE. UU., Europa, Australia y la región de Asia-Pacífico — y después en los Emiratos Árabes Unidos, la India y Canadá — y no nombra ninguna región en China continental. Por tanto, los registros de riesgos, las evidencias de auditoría, los registros de contratos y los expedientes de casos que guarda sobre sus usuarios y empleados chinos están en el extranjero, lo que los convierte en una transferencia transfronteriza de información personal según la PIPL: el responsable del tratamiento (usted, no Archer) debe la notificación, el consentimiento separado y un mecanismo de transferencia.
Archer es una herramienta de cumplimiento — ¿cómo puede ser un riesgo de cumplimiento en China?
Porque las normas de China dependen de dónde residen los datos, no de para qué sirve la herramienta. La misma plataforma que usted despliega para gestionar el riesgo y el cumplimiento guarda registros de riesgos, papeles de trabajo de auditoría y — donde la capacidad de ética o de investigaciones está activada — denuncias que nombran a personas identificables, parte de las cuales puede ser información personal sensible del artículo 28 de la PIPL. Almacenados en una región en el extranjero, esos registros son exactamente la transferencia transfronteriza que regula la PIPL. Trátelo como una exposición que resolver con asesoría legal; operar una herramienta GRC no exime a la información personal que recoge de las normas de transferencia y residencia de China.
¿Podemos conservar Archer y aun así cumplir en China?
Sí. 21YunBox es una capa de cumplimiento, no una migración: usted sigue utilizando Archer. Nuestro equipo de China contrasta las obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de información personal sensible con su entidad, sus volúmenes de datos y sus usuarios; localiza los registros que deben permanecer en suelo del continente (incluido Archer autoalojado o autogestionado cuando usted lo opere así); y entrega cualquier superficie de Archer orientada a China sobre infraestructura dentro del país con registro ICP, por delante del stack que ya opera.


