¿Funciona OneSignal en China? Transferencia transfronteriza según la PIPL, entrega y residencia de datos
OneSignal es accesible desde China continental, así que la accesibilidad no es la cuestión. No opera ninguna región en China continental (su propia documentación sitúa sus centros de datos principales en la UE), de modo que entregarle los tokens de dispositivo, los perfiles y el contenido de los mensajes de sus usuarios chinos para que los entregue es una transferencia transfronteriza según la PIPL — y el push de Android debe enrutarse por canales de fabricantes con licencia dentro del país, porque FCM no está disponible en China continental. Una mirada, con el cumplimiento por delante, a la ubicación de los datos de OneSignal, los deberes transfronterizos y de consentimiento, y la vía legal en China.
¿Funciona OneSignal en China?
Usted entrega a OneSignal los tokens push de los dispositivos, los perfiles y el contenido de los mensajes de sus usuarios chinos para que se los haga llegar — una transferencia transfronteriza —, y el push de Android en el continente debe enrutarse por canales de fabricantes con licencia dentro del país, porque FCM no está disponible en China continental.
OneSignal es una plataforma de push y de interacción multicanal: usted sube tokens de dispositivo (añadidos, en sus palabras, “by FCM or APNs”), ID de usuario, correos, números de teléfono, etiquetas y segmentos, además del contenido de la notificación, y la plataforma entrega y registra la interacción desde infraestructura en el extranjero — su propia documentación sitúa sus centros de datos principales en la Unión Europea, sin ninguna región en China continental. Enviar allí los identificadores y el contenido de sus usuarios chinos es una transferencia transfronteriza según la PIPL (artículos 38–40: notificación, un consentimiento separado y un mecanismo de transferencia); el push promocional añade un deber de consentimiento del artículo 13/23, y decidir quién recibe qué mensaje a partir de un perfil de comportamiento puede tocar el artículo 24. OneSignal ha añadido el canal HMS de Huawei, pero FCM — en el que se apoya para el resto de Android — depende de Google Play Services, del que carecen los dispositivos del continente, y su documentación no muestra canales de Xiaomi, OPPO ni vivo. La palanca legal es mantener la entrega y los datos de destinatarios dentro del país en una vía con licencia (canales de fabricantes para Android, minimización, consentimiento de marketing), no hacer accesible el SDK en el extranjero.
Qué deberes se aplican, y en qué combinación, es un riesgo que concretar con asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! La accesibilidad no es el eje — lo es lo que usted entrega a OneSignal para que lo distribuya.
- ✕ Sin región en China continental; los datos de destinatarios se procesan en el extranjero (centros de datos en la UE).
- ! FCM falla en los Android del continente; OneSignal admite HMS de Huawei, no Xiaomi/OPPO/vivo.
- ! Tokens de dispositivo + perfil + contenido hacia un servicio en el extranjero son una transferencia de los artículos 38–40 de la PIPL.
- ! El push de marketing necesita el consentimiento del artículo 13/23; perfilar quién recibe qué puede tocar el artículo 24.
- ✓ Vía legal: entrega dentro del país por canales de fabricantes con licencia, consentimiento, ICP.
Lo que la documentación oficial de OneSignal dice sobre China
| Hecho | Fuente primaria |
|---|---|
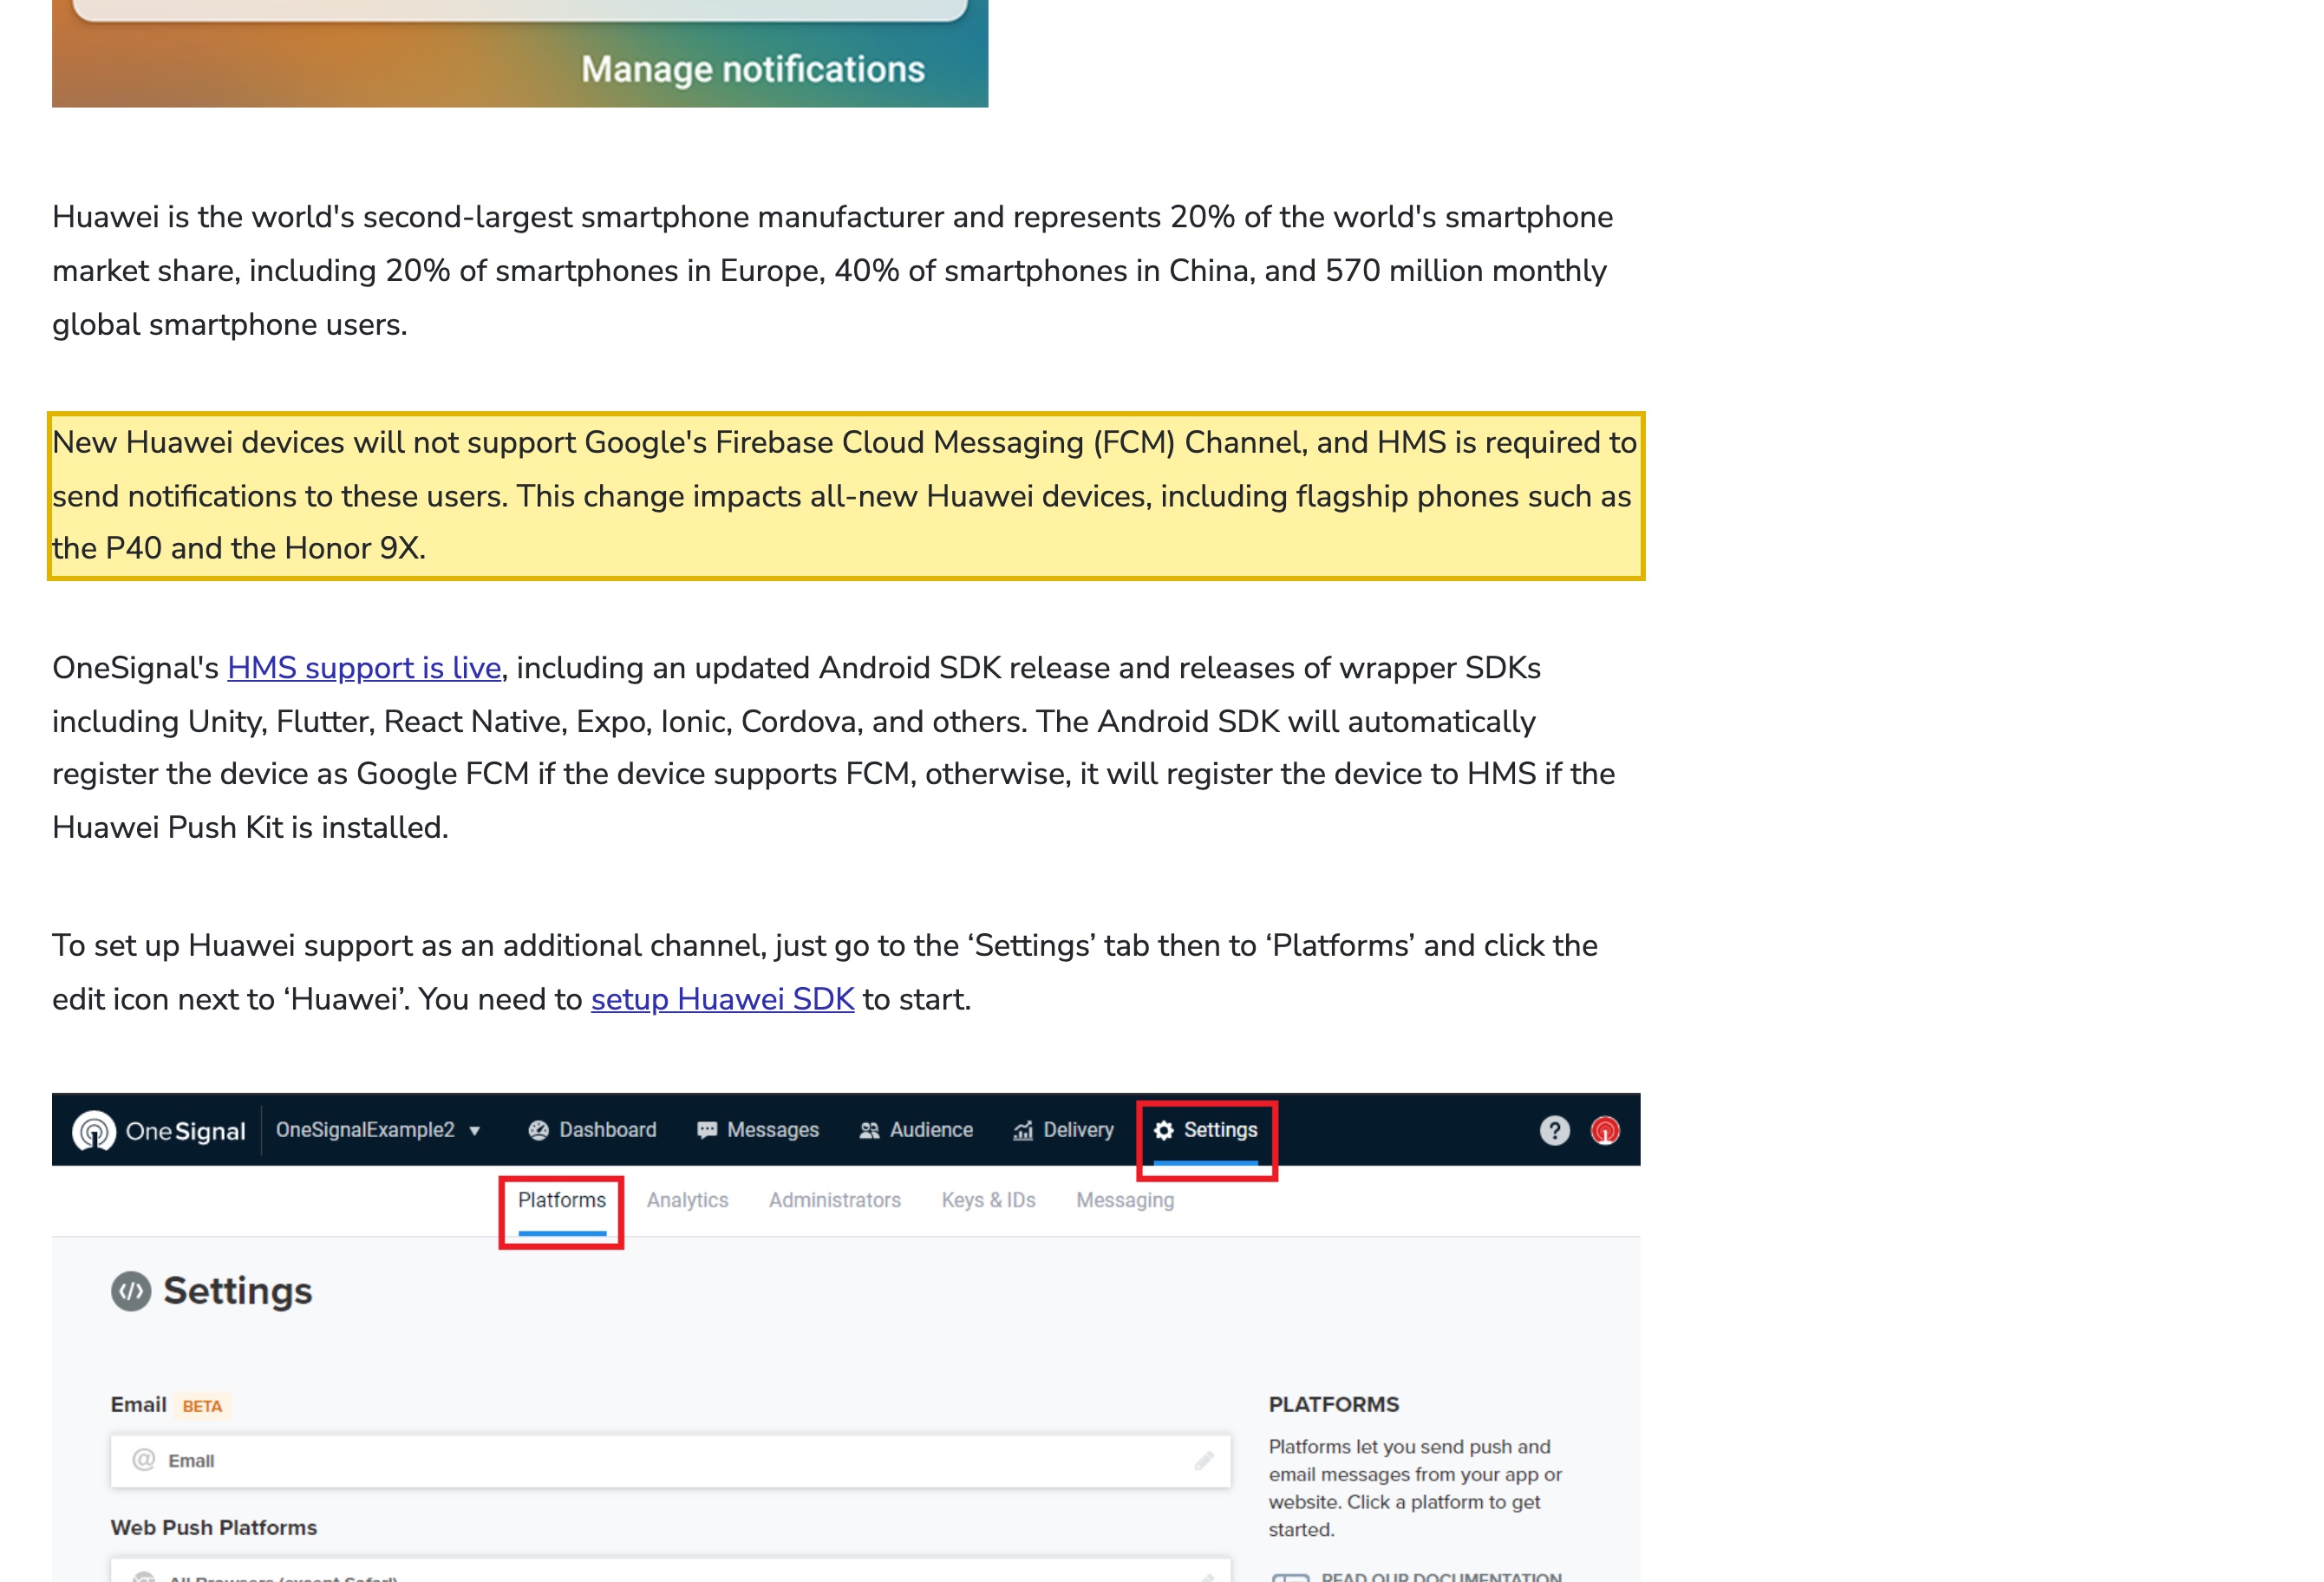
| OneSignal admite el canal HMS de Huawei, porque los nuevos dispositivos Huawei no pueden usar FCM. El anuncio de OneSignal afirma: “New Huawei devices will not support Google's Firebase Cloud Messaging (FCM) Channel, and HMS is required to send notifications to these users.” Su documentación añade que “Firebase/Google setup is not required for app builds released to the Huawei AppGallery,” (la configuración de Firebase/Google no es necesaria para las compilaciones publicadas en Huawei AppGallery) y no muestra canales de Xiaomi, OPPO ni vivo — así que una configuración solo con FCM no llega a la mayoría de los Android del continente. | OneSignal, «Announcing Huawei (HMS) Support» (onesignal.com), consultado el 2026-10-10 |
| OneSignal no tiene región en China continental — sus centros de datos principales están en la UE — y conserva sus datos. La documentación de Data & Security de OneSignal afirma que “Our primary data centers are located in the European Union,” que está “certified under the EU–U.S. Data Privacy Framework,” y que los datos de mensajes se conservan 30 días antes de eliminarse (“retained for 30 days before deletion”); los datos de usuario se guardan hasta que se eliminan, con purga de los datos de usuarios inactivos a los 18 meses. Nada de ello está en China. | OneSignal Documentation, «Data and Security FAQs» (documentation.onesignal.com), consultado el 2026-10-10 |
| Entregar en el extranjero los tokens, perfiles y contenido de sus usuarios chinos es una transferencia transfronteriza según la PIPL. Los tokens de dispositivo, los perfiles de destinatarios, el contenido de los mensajes y los eventos de interacción de usuarios en China continental son información personal; procesarlos o almacenarlos fuera de China activa los artículos 38–40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) —, y la mensajería promocional añade el deber de consentimiento y de baja del artículo 13/23. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-10 |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes también debe almacenar dentro del país. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, lo renumeró sin cambios de fondo) exige que la información personal recogida en China se almacene en China; las transferencias mayores o sensibles pueden añadir una evaluación de seguridad de la exportación de datos antes de que salga nada. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); disposiciones transfronterizas de la PIPL, consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto que envía notificaciones push, mensajes in-app, correos electrónicos o SMS a usuarios en China continental, la primera pregunta sobre OneSignal suele ser si se puede llegar a su SDK y a su API. Se puede — no es un servicio que China bloquee de plano. Así que la accesibilidad no es donde se toma la decisión sobre China. Esta depende de lo que ocurre en el momento en que entrega a OneSignal los tokens push de los dispositivos, los perfiles de destinatarios y el contenido de los mensajes de sus usuarios chinos para que los entregue en su nombre. OneSignal es una plataforma de interacción con clientes y de entrega de push: usted sube tokens de dispositivo, ID de usuario, correos electrónicos, números de teléfono, etiquetas y segmentos, además del cuerpo de la notificación, y la plataforma entrega por todos los canales y registra la interacción desde su propia infraestructura en el extranjero — su documentación de Data & Security sitúa sus centros de datos principales en la Unión Europea, y no hay ninguna región en China continental. Dos tramos deciden si eso es legal: la transferencia transfronteriza de la información personal y el contenido de sus destinatarios, y una puerta de entrega propia de China — el push de Android no puede viajar por Firebase Cloud Messaging de Google en el continente, así que debe enrutarse por canales de fabricantes con licencia dentro del país. Por encima se sitúan los deberes de consentimiento para marketing, la elaboración de perfiles del artículo 24 cuando OneSignal decide quién recibe qué mensaje y el almacenamiento dentro del país para un operador de infraestructuras de información críticas.
OneSignal en China de un vistazo
| Qué lo decide | En los propios términos de OneSignal — y la ley china |
|---|---|
| Qué le entrega | OneSignal es una plataforma de push y de interacción multicanal (push móvil y web, in-app, correo electrónico, SMS). Para entregar, usted le pasa el token push del dispositivo del destinatario (añadido, en palabras de OneSignal, “by FCM or APNs”), el ID de usuario, el correo o el número de teléfono, las etiquetas y segmentos y el contenido de la notificación — además de lo que revele el cuerpo, como un nombre, un pedido o un código de un solo uso. Para un destinatario en el continente, todo ello es información personal. |
| Dónde lo procesa y almacena | En el extranjero. La documentación de Data & Security de OneSignal afirma que sus centros de datos principales están en la Unión Europea, y está certificada en el marco EU–U.S. Data Privacy Framework para las transferencias entre la UE y EE. UU. No hay ninguna región en China continental. Conserva los datos de mensajes durante 30 días y guarda los datos de usuario hasta que se eliminan, con purga de los datos de usuarios inactivos a los 18 meses. Enviar allí los identificadores y el contenido de sus usuarios chinos es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| Cómo se entrega el push de Android | FCM depende de Google Play Services, que no está disponible en China continental, así que el push de FCM no llega de forma fiable a los Android del continente. Llegar a esos usuarios de forma legal significa enrutar por el canal con licencia dentro del país de cada fabricante. OneSignal ha añadido compatibilidad con el canal HMS de Huawei; su propia documentación no muestra canales de Xiaomi, OPPO ni vivo. APNs de Apple funciona en China, pero el token y el contenido siguen cruzando la frontera. |
| Consentimiento, perfiles y residencia | El push o la mensajería promocional necesitan una base legal y consentimiento según los artículos 13 y 23 de la PIPL, y deben respetar la baja. Cuando los segmentos o los Journeys de OneSignal deciden quién recibe qué mensaje a partir de un perfil de comportamiento, eso toca el artículo 24 (decisiones automatizadas). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| La vía legal | La accesibilidad no es el eje. Mantener dentro del país la entrega a usuarios de China y los datos de destinatarios, enrutar el push de Android en China por canales de fabricantes con licencia dentro del país, minimizar y seudonimizar lo que aún sale, obtener el consentimiento del artículo 13/23 para todo lo promocional y entregar la aplicación orientada a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega — con un papel consultivo en cualquier cuestión de telecomunicaciones o de licencias, que corresponde a un operador local con licencia y a su asesoría legal. |
Lo que realmente envía — identificadores de destinatarios, perfiles y contenido
Una plataforma de push y de interacción no es una tubería pasiva. Para entregar un push de restablecimiento de contraseña, una actualización de pedido o una promoción a alguien en Shanghái, usted pasa a OneSignal el token push del dispositivo de esa persona — que, en palabras de la propia OneSignal, es un token añadido al dispositivo por FCM o APNs (“added to the device by FCM or APNs”) —, junto con un ID de usuario, a menudo una dirección de correo o un número de teléfono si también envía correos o SMS, las etiquetas y segmentos que usa para segmentarlo y el contenido completo del mensaje. Gran parte de ello es identificable, y el cuerpo lleva con frecuencia un nombre, un número de pedido o un código de verificación ligado a una cuenta real.
OneSignal procesa y entrega todo ello desde su propia infraestructura. Su documentación de Data & Security sitúa sus centros de datos principales en la Unión Europea y no menciona ninguna región en China continental; está certificada en el EU–U.S. Data Privacy Framework, que regula las transferencias de la UE a EE. UU. — así que los datos se mueven entre ubicaciones en el extranjero, ninguna en China. Además, conserva los datos: OneSignal documenta que los datos de mensajes se conservan durante 30 días antes de eliminarse, mientras que los datos de usuario se guardan hasta que se eliminan, con purga de los datos de usuarios inactivos a los 18 meses. Como plataforma de interacción, hace más que retransmitir — construye un perfil persistente de cada suscriptor (etiquetas, segmentos, país, idioma, última actividad, eventos de interacción) para decidir la segmentación y la personalización. Los tokens de destinatarios, los perfiles, el contenido y los eventos de entrega, apertura y clic que genera su mensajería orientada a China residen en esa infraestructura en el extranjero mientras OneSignal los conserve. Esa información personal conservada en el extranjero es lo que pondera la ley china — no lo rápido que responde la API.
Es una transferencia transfronteriza — y la entrega en Android tiene su propia puerta — según la PIPL
Esta es la puerta que la mayoría de los equipos pasa por alto. Los tokens de dispositivo, los perfiles de destinatarios, el contenido de los mensajes y los eventos de interacción que una cuenta de OneSignal guarda para sus usuarios en China son información personal — y, una vez que están en una infraestructura fuera del continente, usted ha realizado una transferencia transfronteriza (数据出境) de esos datos fuera de China. La Ley de Protección de Información Personal impone el deber al responsable del tratamiento — usted, que activa la mensajería, no el proveedor: los artículos 38–40 exigen notificar a la persona, un consentimiento separado, distinto de su aceptación de recibir sus mensajes, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Cuando el contenido es promocional y no estrictamente transaccional, los artículos 13 y 23 añaden un deber de base legal y consentimiento, y debe respetarse la baja. Y como los segmentos y los Journeys de OneSignal pueden decidir quién recibe qué mensaje a partir de un perfil de comportamiento, puede aplicarse el artículo 24 (decisiones automatizadas), con sus propias exigencias de transparencia y de oposición.
La entrega en Android es una segunda puerta, propia de China — y es un requisito legal de enrutamiento dentro del país, no un obstáculo que haya que salvar por otra vía. Firebase Cloud Messaging depende de Google Play Services, que no está disponible en los dispositivos Android del continente, así que el push de FCM es poco fiable o imposible de entregar para la mayoría de los usuarios del continente, y Google no opera ninguna región en China continental. Llegar a esos usuarios significa enrutar por el canal push propio y con licencia dentro del país de cada fabricante (HMS de Huawei, y los canales de Xiaomi / OPPO / vivo / Honor), cada uno de los cuales exige una aplicación registrada y credenciales con ese proveedor. OneSignal ha añadido compatibilidad con HMS de Huawei, que cubre los terminales Huawei; su documentación no muestra los demás canales de fabricantes del continente, así que una configuración solo con FCM no llega, sin avisar, a la mayoría de los usuarios de Android en China. APNs de Apple sí funciona en China, pero un push a través de él sigue llevando el token y el contenido a través de la frontera.
La residencia puede añadirse al consentimiento. Por encima de ciertos volúmenes, o cuando los datos son «datos importantes», la transferencia puede requerir la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal recogida y generada en China se almacene en China. Es un deber de almacenamiento dentro del país que una cuenta de OneSignal en el extranjero no puede satisfacer. Nada de esto depende de lo rápido que llega una notificación; depende de si los datos de sus destinatarios tenían una base legal para salir del país, y de si debían quedarse.
Llegar al SDK no es la cuestión — la entrega legal dentro del país sí lo es
Así que la decisión no es si se puede llegar al SDK de OneSignal desde el continente, y la respuesta legal no es hacer más accesible un endpoint en el extranjero. Es mantener dentro del país el tramo de China: enrutar el push de Android en China por los canales de fabricantes con licencia dentro del país, mantener en una ruta dentro del país los tokens de destinatarios, los perfiles y el contenido de los mensajes que generan sus usuarios chinos, minimizar y seudonimizar lo que aún cruza la frontera, obtener el consentimiento del artículo 13/23 para todo lo promocional y respetar cualquier derecho del artículo 24 a una opción sin perfiles. Es una vía de entrega gobernada y dentro del país — nunca un conducto que envíe los datos al extranjero de todos modos. Qué deberes se aplican a su programa concreto, y en qué combinación, es un riesgo que concretar con asesoría legal frente a lo que realmente envía, almacena y conserva — esta página es un mapa de riesgo, no un veredicto.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de operar OneSignal para un producto orientado a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China inventaría qué identificadores de destinatarios (tokens de dispositivo, ID de usuario, correo, teléfono), atributos de perfil y contenido de mensajes fluyen hacia OneSignal, qué información personal llevan, dónde los procesa y almacena OneSignal y qué conserva (datos de mensajes 30 días, datos de usuario hasta su eliminación), cómo se entrega hoy realmente su push de Android en China (FCM que falla sin avisar frente a canales de fabricantes con licencia), la base de consentimiento para todo lo promocional y cualquier elaboración de perfiles del artículo 24. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros enmarcamos la imagen técnica que las alimenta.
Luego, localizar: mantener dentro del país la entrega a usuarios de China y los datos de destinatarios — enrutar el push de Android en China por los canales de fabricantes con licencia dentro del país (y mantener gobernados los tokens y el contenido de APNs), llevar el tramo de China de su push y su mensajería por una ruta dentro del país, minimizar y seudonimizar los datos de destinatarios que aún salen, y conservar el consentimiento del artículo 13/23 y cualquier oposición del artículo 24 —, mientras usted mantiene OneSignal para los mercados donde ya le sirve, o enruta el tráfico de China por una alternativa de interacción con licencia dentro del país. Localizar significa mantener la entrega y los datos de destinatarios en una ruta dentro del país y con licencia.
Luego, entregar: la aplicación o el sitio orientados a China que activan esas notificaciones — el alta, el recibo, la actualización del pedido — son en sí mismos un servicio público en el continente, por lo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — por delante del stack que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es un programa de mensajería orientado a China que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. Lo que hacemos es localizar el tramo de China en una vía legal, dentro del país y con licencia, y entregar dentro del país — nunca sacamos de China subrepticiamente la información personal de sus destinatarios, y somos una capa conforme y un socio de los servicios que ya utiliza, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La evaluación de seguridad de la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible OneSignal en China continental?
Sí — el SDK y la API de OneSignal son accesibles desde el continente, y OneSignal ha añadido compatibilidad con el canal push HMS de Huawei. Pero la disponibilidad no es el problema. FCM, en el que OneSignal se apoya para el resto de Android, depende de Google Play Services, del que carecen los dispositivos del continente, así que el push de FCM es poco fiable o imposible de entregar para la mayoría de los Android chinos, y la documentación de OneSignal no muestra canales de Xiaomi, OPPO ni vivo. La verdadera cuestión para un producto orientado a China es qué ocurre con los tokens de dispositivo, los perfiles y el contenido que le entrega — una transferencia transfronteriza — y cómo enruta legalmente el push de Android. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿Enviar push o mensajes a usuarios de China a través de OneSignal es un problema de PIPL?
Puede serlo. Los tokens de dispositivo, los perfiles de destinatarios, el contenido de los mensajes y los eventos de interacción que una cuenta de OneSignal guarda para sus usuarios chinos son información personal, y OneSignal los procesa y almacena en el extranjero (sus centros de datos principales están en la UE, sin región en China continental). Eso convierte la entrega en una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia. El push promocional añade un deber de consentimiento y de baja del artículo 13/23; perfilar quién recibe qué mensaje puede tocar el artículo 24; y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. Confirme sus obligaciones exactas con asesoría legal.
¿Cómo se llega legalmente a los usuarios de Android en China con OneSignal?
Enrutando el push por los canales de fabricantes con licencia dentro del país en lugar de FCM, que no está disponible en China continental. OneSignal admite el canal HMS de Huawei; los demás terminales del continente (Xiaomi, OPPO, vivo, Honor) tienen cada uno su propio canal push con licencia, que exige una aplicación registrada y credenciales. El patrón legal es mantener dentro del país, en una vía con licencia, la entrega a usuarios de China y los datos de destinatarios, minimizar y seudonimizar lo que aún cruza la frontera y obtener el consentimiento del artículo 13/23 para todo lo promocional — una vía gobernada y dentro del país, nunca un conducto que envíe los datos al extranjero. 21YunBox cartografía la exposición y pone en marcha esa entrega dentro del país; las cuestiones de telecomunicaciones y de licencias corresponden a un operador local con licencia y a su asesoría legal.


