¿Funciona MuleSoft en China? Residencia de datos, datos de integración transfronterizos y PIPL
La Anypoint Platform de MuleSoft no tiene plano de control en China continental ni región de CloudHub en el país — su propia documentación sitúa CloudHub 2.0 solo en Norteamérica, Sudamérica, la Unión Europea y Asia-Pacífico, y aloja el plano de control en EE. UU. o en la UE. Así que la información personal que mueven sus integraciones, y los metadatos del plano de control que guarda la plataforma, cruzan la frontera según la PIPL. La vía legal es ejecutar el runtime de Mule dentro del país — Runtime Fabric autoalojado u on-premise — para que los datos de integración de China se queden en China. Una mirada, con el cumplimiento por delante, a las cuestiones de residencia de datos, transfronterizas y de ICP.
¿Funciona MuleSoft en China?
El plano de control de Anypoint de MuleSoft es accesible desde el continente, así que la conectividad no es donde se resuelve la decisión sobre China. Lo que la resuelve es la residencia de datos: MuleSoft no tiene plano de control en China continental ni región de CloudHub, así que los datos que mueven sus integraciones — y los metadatos que guarda la plataforma — reposan en el extranjero.
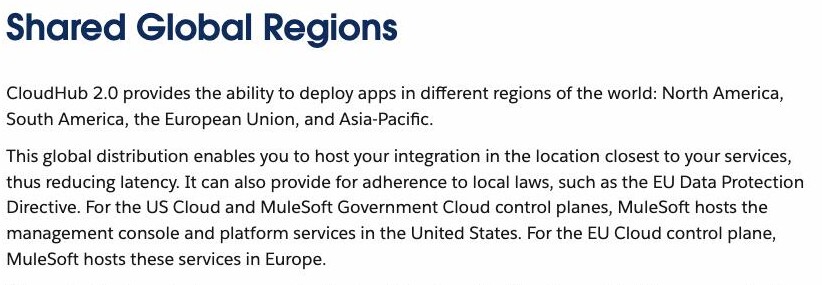
El propio documento de arquitectura de CloudHub 2.0 de MuleSoft sitúa el runtime gestionado solo en “North America, South America, the European Union, and Asia-Pacific,” y aloja el plano de control en EE. UU. o en la UE. Una capa de integración existe para mover información personal entre sistemas, así que encaminar esos flujos por un runtime en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40) — y puede activar la evaluación de seguridad de exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que esos datos se almacenen en China, algo que ninguna región de CloudHub en el extranjero puede satisfacer.
La vía legal es ejecutar el runtime de Mule dentro del país — Runtime Fabric autoalojado u on-premise — para que los datos de integración de China sigan siendo residentes, enviando fuera solo lo que puede salir legalmente, mientras las aplicaciones orientadas a China se entregan sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega, y nunca utiliza ni recomienda la elusión. Trate los detalles como un riesgo que confirmar con asesoría legal.
Instantánea de cumplimiento
- ! MuleSoft no tiene plano de control en China continental ni región de CloudHub. Su propia documentación de CloudHub 2.0 sitúa el runtime gestionado solo en Norteamérica, Sudamérica, la Unión Europea y Asia-Pacífico, y aloja el plano de control en EE. UU. o en la UE — así que tanto el runtime que ejecuta sus flujos como el plano de gestión están en el extranjero.
- ! Una plataforma de integración mueve información personal entre sistemas. Cuando el runtime que ejecuta esos flujos está en una región de CloudHub en el extranjero, la información personal de China que saca es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Los metadatos del plano de control que guarda MuleSoft — cargas útiles en registros, mensajes en cola, datos de monitorización — también se conservan en el extranjero, y una capa de integración de datos es justo por donde la información personal de China sale del país por defecto. Por encima de ciertos umbrales puede aplicarse la evaluación de seguridad de exportación de datos (数据出境安全评估) antes de que nada salga.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal generada en China se almacene en China — un deber que una región de CloudHub en el extranjero no puede cumplir. Apuntar un flujo a otra nube en el extranjero traslada la transferencia; no la termina.
- ✓ La vía legal: ejecutar el runtime de Mule dentro del país — Runtime Fabric autoalojado u on-premise dentro del continente — para que los datos de integración de China sigan siendo residentes, enviar fuera solo lo que puede salir legalmente, mantener el plano de control de Anypoint para sus otras regiones y entregar las aplicaciones orientadas a China dentro del país sobre infraestructura con registro ICP — nunca elusión.
Lo que la documentación oficial de MuleSoft dice sobre China
| Hecho | Fuente primaria |
|---|---|
| MuleSoft no tiene región en China continental — CloudHub 2.0 despliega solo en Norteamérica, Sudamérica, la UE y Asia-Pacífico. La documentación de arquitectura de CloudHub 2.0 de MuleSoft indica: “CloudHub 2.0 provides the ability to deploy apps in different regions of the world: North America, South America, the European Union, and Asia-Pacific,” y sus regiones de runtime publicadas (EE. UU., Canadá, Brasil, Irlanda, Alemania, el Reino Unido, Singapur, Australia, Japón, India) no incluyen ninguna ubicación dentro de China continental. | MuleSoft, «CloudHub 2.0 Architecture» (docs.mulesoft.com), consultado el 2026-10-09 |
| El plano de control de Anypoint se aloja en EE. UU. o en la UE — en el extranjero desde el punto de vista de China. MuleSoft afirma: “For the US Cloud and MuleSoft Government Cloud control planes, MuleSoft hosts the management console and platform services in the United States,” y “For the EU Cloud control plane, MuleSoft hosts these services in Europe.” Por tanto, los metadatos del plano de control que guarda sobre sus integraciones reposan fuera del continente. | MuleSoft, «CloudHub 2.0 Architecture» (docs.mulesoft.com), consultado el 2026-10-09 |
| MuleSoft admite un runtime autogestionado que puede ejecutar en infraestructura dentro de China. Su documentación de Anypoint Runtime Fabric indica: “You can use Runtime Fabric with managed Kubernetes services like EKS, AKS, GKE, and OKE, or with self-managed distributions like Red Hat OpenShift and Rancher,” y también admite runtimes de Mule on-premise independientes — así que el runtime que ejecuta sus flujos de China puede mantenerse dentro del país. | MuleSoft, «Anypoint Runtime Fabric Overview» (docs.mulesoft.com), consultado el 2026-10-09 |
| Mover información personal de China por un runtime en el extranjero es una transferencia transfronteriza según la PIPL, con un deber de residencia para los CIIO. Encaminar información personal recogida en China continental hacia un runtime de CloudHub en el extranjero activa los artículos 38–40 de la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que esos datos se almacenen en China. | Ley de Protección de Información Personal de la RPC, artículos 38–40; Ley de Ciberseguridad artículo 39 (antes artículo 37) (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Que MuleSoft «funcione» en China continental es una cuestión de residencia de datos mucho antes que de conectividad. La Anypoint Platform de MuleSoft es una capa de integración y gestión de APIs — todo su trabajo consiste en mover datos entre sus sistemas —, así que la decisión no depende de si puede llegar al plano de control desde Shanghái. Depende de dónde reposan los datos que transportan sus integraciones y los metadatos que la plataforma guarda sobre ellas. MuleSoft lo responde en su propia documentación: no hay plano de control en China continental ni región de CloudHub en el país, así que tanto el runtime que ejecuta sus flujos como el plano de gestión que hay detrás están en el extranjero.
MuleSoft en China de un vistazo
| Qué lo decide | En los propios términos de MuleSoft — y la ley china |
|---|---|
| Qué es | La Anypoint Platform de MuleSoft es una plataforma de integración y gestión de APIs (iPaaS). Se divide en un plano de control — el entorno gestionado por MuleSoft donde usted diseña, despliega y gestiona las integraciones — y un plano de runtime que las ejecuta, ya sea en CloudHub (gestionado por MuleSoft) o en infraestructura que usted gestiona. Como las integraciones mueven registros entre sistemas, los datos que fluyen por el runtime, más los metadatos del plano de control, son la superficie de China. |
| Dónde funciona | MuleSoft ofrece «clouds» de plano de control en EE. UU. (por defecto), la UE, Canadá, el Reino Unido, Japón, Australia e India, más una nube del Gobierno de EE. UU. — ninguna en China continental. CloudHub 2.0 despliega aplicaciones solo en “North America, South America, the European Union, and Asia-Pacific,” y MuleSoft aloja la consola de gestión y los servicios de la plataforma en EE. UU. (o en Europa para la EU Cloud). No se ofrece ninguna región en el continente. |
| Sus datos de China cruzando la frontera | Cuando el runtime que ejecuta sus flujos está en una región de CloudHub en el extranjero, la información personal que sus integraciones sacan de China es una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. Por encima de ciertos umbrales puede aplicarse una evaluación de seguridad de exportación de datos. |
| Residencia para los CIIO | Para un operador de infraestructuras de información críticas, la información personal generada en China debe almacenarse en China (Ley de Ciberseguridad artículo 39 (antes artículo 37); PIPL artículo 40) — un deber que una región de CloudHub en el extranjero no puede cumplir. Cambiar un flujo a otra nube en el extranjero traslada la transferencia; no la termina. |
| La vía legal | Ejecutar el runtime de Mule dentro del país — Runtime Fabric autoalojado u on-premise dentro del continente — para que los datos de integración de China sigan siendo residentes, enviar fuera solo lo que puede salir legalmente, mantener el plano de control de Anypoint para sus otras regiones y entregar las aplicaciones orientadas a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Sin región en el continente — el plano de control y el runtime están en el extranjero
La Anypoint Platform de MuleSoft se compone de dos planos, y la ley china alcanza a ambos. El plano de control — donde usted diseña, despliega y gestiona sus integraciones — es lo que MuleSoft llama una cloud, y se ofrece en EE. UU. (por defecto), la UE, Canadá, el Reino Unido, Japón, Australia e India, más una nube del Gobierno de EE. UU. Ninguna está en China continental. El plano de runtime, donde se ejecutan realmente sus integraciones, funciona en CloudHub (gestionado por MuleSoft) o en infraestructura que usted mismo pone en marcha.
Para la opción gestionada, MuleSoft es explícito en su documentación de arquitectura de CloudHub 2.0: “CloudHub 2.0 provides the ability to deploy apps in different regions of the world: North America, South America, the European Union, and Asia-Pacific,” y “For the US Cloud and MuleSoft Government Cloud control planes, MuleSoft hosts the management console and platform services in the United States,” con la EU Cloud alojada en Europa. Sus regiones de runtime publicadas abarcan EE. UU., Canadá, Brasil, Irlanda, Alemania, el Reino Unido, Singapur, Australia, Japón e India — ninguna dentro del continente. Así que «ya usamos MuleSoft» no se traslada a China en sus propios términos: la plataforma sitúa tanto el runtime como sus propios datos de gestión fuera del país.
Una capa de integración es por donde los datos de China salen por defecto
Esta es la parte que la mayoría de los equipos subestima. Una plataforma de integración existe para mover registros entre sistemas — un CRM, un ERP, una base de datos, un servicio de pagos o de mensajería —, y buena parte de lo que pasa por ella es información personal: nombres, datos de contacto, pedidos y fichas de cuenta, identificadores de dispositivos y de usuarios. Cuando el runtime que ejecuta esos flujos está en una región de CloudHub en el extranjero, la información personal que sus integraciones sacan de China se convierte en una transferencia transfronteriza en el momento en que sale, y los metadatos del plano de control que MuleSoft conserva — cargas útiles que aparecen en los registros, mensajes en cola, datos de monitorización — se guardan también en el extranjero.
Según la Ley de Protección de Información Personal de China, esa transferencia recae sobre usted, el responsable del tratamiento, no sobre MuleSoft como encargado: los artículos 38–40 exigen notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando se trata de «datos importantes», puede que la evaluación de seguridad de exportación de datos de China (数据出境安全评估) tenga que superarse antes de que nada salga. Y si usted es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos se renumeró con la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China — un deber que una región de CloudHub en el extranjero no puede satisfacer, por mucho que se ajuste. Una capa de integración de datos es precisamente el lugar por donde la información personal de China sale del país por defecto; cuáles de estas obligaciones afectan a sus flujos concretos es un riesgo que conviene confirmar con asesoría legal frente a lo que realmente mueve y almacena.
El runtime autoalojado es la vía — si los datos se mantienen dentro del país
Existe una forma legal de mantener los datos de integración en China, y la propia arquitectura de MuleSoft deja margen para ella. Junto al runtime gestionado de CloudHub, MuleSoft documenta un plano de runtime autogestionado: “You can use Runtime Fabric with managed Kubernetes services like EKS, AKS, GKE, and OKE, or with self-managed distributions like Red Hat OpenShift and Rancher,” y también admite runtimes de Mule on-premise independientes. Ejecute el runtime de Mule en infraestructura dentro del continente y los datos que transportan sus flujos de China pueden quedarse en China por defecto, con solo lo que puede salir legalmente fluyendo hacia el resto de sus sistemas — mientras el plano de control de Anypoint sigue sirviendo a los demás mercados donde ya lo hace.
Esa división — qué debe quedarse en China y qué puede cruzar la frontera — es el núcleo del trabajo, y es una cuestión jurídica antes que técnica. Tampoco es un ajuste que la plataforma decida por usted: apuntar un flujo a una «región distinta» solo traslada la transferencia entre nubes en el extranjero; no la termina. Mantener dentro del país los datos de integración de China significa poner en marcha un runtime dentro del país y diseñar los flujos en torno a él. Esto es un mapa de riesgo, no un veredicto — si usted debe un mecanismo de transferencia, una evaluación de exportación de datos, almacenamiento dentro del país, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal antes de que sus integraciones dependan de ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar MuleSoft para un negocio orientado a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de cumplimiento en China analiza su exposición a la PIPL flujo por flujo — qué integraciones sacan información personal de China, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de exportación de datos o un deber de almacenamiento del artículo 39, y qué tienen que cubrir su notificación y su consentimiento. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con su asesoría legal.
Luego, localizar: ponemos en marcha e integramos un runtime de Mule dentro del país — Runtime Fabric autoalojado u on-premise dentro del continente — para que los datos de integración de China sigan residiendo en el país, dejando salir solo los datos que pueden salir legalmente y manteniendo su plano de control de Anypoint exactamente donde ya funciona para todos los demás mercados.
Luego, entregar: las aplicaciones y APIs públicas que exponen estas integraciones a usuarios del continente son un servicio de internet en China, así que llevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya utiliza, sin reconstruir y sin cambiar de plataforma. Lo que nunca hacemos —y lo que nadie puede hacer legalmente— es darle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país, y nunca sacamos información personal de China subrepticiamente. El resultado es un entorno de MuleSoft que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está MuleSoft disponible en China continental?
El plano de control de Anypoint y los endpoints de CloudHub de MuleSoft son accesibles desde el continente, así que la disponibilidad no es el obstáculo — la cuestión es la residencia de datos. MuleSoft no tiene plano de control en China continental ni región de CloudHub; su propia documentación sitúa el runtime gestionado solo en Norteamérica, Sudamérica, la UE y Asia-Pacífico, y aloja el plano de control en EE. UU. o en la UE. Así que los datos que mueven sus integraciones, y los metadatos que guarda la plataforma, reposan en el extranjero. La conectividad transfronteriza con un runtime en el extranjero también puede ser irregular, pero eso es una cuestión operativa, no la decisión. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿Pasar datos de China por MuleSoft es una transferencia transfronteriza?
Si su runtime de Mule se ejecuta en una región de CloudHub en el extranjero — en cualquier lugar fuera del continente —, la información personal que sus integraciones sacan de China se transfiere al extranjero: una transferencia transfronteriza (数据出境) según la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, por encima de los umbrales regulados, puede requerir la evaluación de seguridad de exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con asesoría legal.
¿Puedo elegir simplemente una región de MuleSoft más cercana a China para mantener los datos dentro del país?
No — MuleSoft no ofrece plano de control ni región de CloudHub en China continental, así que ninguna región gestionada mantiene los datos en China; mover un flujo de una nube en el extranjero a otra solo traslada la transferencia transfronteriza. Mantener dentro del país los datos de integración de China significa ejecutar el runtime de Mule en infraestructura dentro del continente — Runtime Fabric autoalojado u on-premise — y diseñar los flujos para que solo salga lo que puede salir legalmente. 21YunBox cartografía esa división, localiza los datos de China en un runtime dentro del país y entrega las aplicaciones orientadas a China sobre infraestructura con registro ICP — nunca es una ruta para esquivar las normas chinas de exportación de datos.
