MuleSoft fonctionne-t-il en Chine ? Résidence des données, données d'intégration transfrontalières et PIPL
La plateforme Anypoint de MuleSoft n'exécute aucun plan de contrôle de Chine continentale et aucune région CloudHub dans le pays — sa propre documentation place CloudHub 2.0 uniquement en Amérique du Nord, en Amérique du Sud, dans l'Union européenne et en Asie-Pacifique, et héberge le plan de contrôle aux États-Unis ou dans l'UE. Ainsi l'information personnelle que vos intégrations déplacent, et les métadonnées du plan de contrôle que la plateforme conserve, franchissent la frontière au titre de la PIPL. La voie légale est d'exécuter le runtime Mule sur le territoire — Runtime Fabric auto-hébergé ou sur site — pour que les données d'intégration Chine restent en Chine. Un regard priorité à la conformité sur les questions de résidence des données, transfrontalière et ICP.
MuleSoft fonctionne-t-il en Chine ?
Le plan de contrôle Anypoint de MuleSoft est joignable depuis le continent, de sorte que la connectivité n'est pas là où la décision Chine se règle. Ce qui la règle est la résidence des données : MuleSoft n'exécute aucun plan de contrôle de Chine continentale et aucune région CloudHub, de sorte que les données que vos intégrations déplacent — et les métadonnées que la plateforme conserve — reposent à l'étranger.
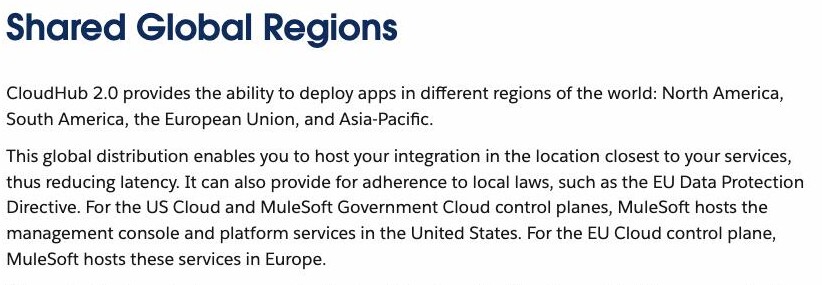
Le propre document d'architecture CloudHub 2.0 de MuleSoft place le runtime géré uniquement en “North America, South America, the European Union, and Asia-Pacific,” et héberge le plan de contrôle aux États-Unis ou dans l'UE. Une couche d'intégration existe pour déplacer de l'information personnelle entre les systèmes, de sorte qu'acheminer ces flux par un runtime à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40) — et cela peut déclencher l'évaluation de sécurité des sorties de données de la Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que ces données soient stockées en Chine, ce qu'aucune région CloudHub à l'étranger ne peut satisfaire.
La voie légale est d'exécuter le runtime Mule sur le territoire — Runtime Fabric auto-hébergé ou sur site — pour que les données d'intégration Chine restent résidentes, n'envoyant que ce qui peut légalement partir, tout en diffusant les apps tournées vers la Chine sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse, et n'utilise ni ne suggère jamais de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ! MuleSoft n'exécute aucun plan de contrôle de Chine continentale et aucune région CloudHub. Ses propres docs CloudHub 2.0 placent le runtime géré uniquement en Amérique du Nord, en Amérique du Sud, dans l'Union européenne et en Asie-Pacifique, et hébergent le plan de contrôle aux États-Unis ou dans l'UE — de sorte que le runtime exécutant vos flux et le plan de gestion reposent tous deux à l'étranger.
- ! Une plateforme d'intégration déplace de l'information personnelle entre les systèmes. Lorsque le runtime exécutant ces flux se trouve dans une région CloudHub à l'étranger, l'information personnelle Chine qu'il transporte hors du pays est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! Les métadonnées du plan de contrôle que MuleSoft conserve — charges utiles dans les journaux, messages en file d'attente, données de surveillance — sont détenues à l'étranger aussi, et une couche d'intégration de données est exactement l'endroit où l'information personnelle Chine est déplacée hors du pays par défaut. Au-delà des seuils, l'évaluation de sécurité des sorties de données (数据出境安全评估) peut s'appliquer avant que quoi que ce soit ne parte.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle générée en Chine soit stockée en Chine — une obligation qu'une région CloudHub à l'étranger ne peut satisfaire. Pointer un flux vers un autre cloud à l'étranger relocalise le transfert ; cela n'y met pas fin.
- ✓ La voie légale : exécuter le runtime Mule sur le territoire — Runtime Fabric auto-hébergé ou sur site à l'intérieur du continent — pour que les données d'intégration Chine restent résidentes, n'envoyer que ce qui peut légalement partir, garder le plan de contrôle Anypoint pour vos autres régions, et diffuser les apps tournées vers la Chine sur le territoire sur une infrastructure déclarée ICP — jamais de contournement.
Ce que la documentation officielle de MuleSoft dit de la Chine
| Fait | Source primaire |
|---|---|
| MuleSoft n'exécute aucune région de Chine continentale — CloudHub 2.0 ne déploie qu'en Amérique du Nord, en Amérique du Sud, dans l'UE et en Asie-Pacifique. La documentation d'architecture CloudHub 2.0 de MuleSoft indique : “CloudHub 2.0 provides the ability to deploy apps in different regions of the world: North America, South America, the European Union, and Asia-Pacific,” et ses régions de runtime publiées (États-Unis, Canada, Brésil, Irlande, Allemagne, Royaume-Uni, Singapour, Australie, Japon, Inde) n'incluent aucun emplacement à l'intérieur de la Chine continentale. | MuleSoft, « CloudHub 2.0 Architecture » (docs.mulesoft.com), consulté le 2026-10-09 |
| Le plan de contrôle Anypoint est hébergé aux États-Unis ou dans l'UE — à l'étranger par rapport à la Chine. MuleSoft indique : “For the US Cloud and MuleSoft Government Cloud control planes, MuleSoft hosts the management console and platform services in the United States,” et “For the EU Cloud control plane, MuleSoft hosts these services in Europe.” Les métadonnées du plan de contrôle qu'il conserve à propos de vos intégrations reposent donc hors du continent. | MuleSoft, « CloudHub 2.0 Architecture » (docs.mulesoft.com), consulté le 2026-10-09 |
| MuleSoft prend en charge un runtime auto-géré que vous pouvez exécuter sur une infrastructure à l'intérieur de la Chine. Sa documentation Anypoint Runtime Fabric indique : “You can use Runtime Fabric with managed Kubernetes services like EKS, AKS, GKE, and OKE, or with self-managed distributions like Red Hat OpenShift and Rancher,” et il prend aussi en charge des runtimes Mule autonomes sur site — de sorte que le runtime exécutant vos flux Chine peut être gardé sur le territoire. | MuleSoft, « Anypoint Runtime Fabric Overview » (docs.mulesoft.com), consulté le 2026-10-09 |
| Déplacer de l'information personnelle Chine par un runtime à l'étranger est un transfert transfrontalier PIPL, avec une obligation de résidence pour les opérateurs d'IIC. Acheminer de l'information personnelle collectée en Chine continentale vers un runtime CloudHub à l'étranger déclenche les articles 38 à 40 de la PIPL (information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que ces données soient stockées en Chine. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Savoir si MuleSoft « fonctionne » en Chine continentale est une question de résidence des données bien avant d’être une question de connectivité. La plateforme Anypoint de MuleSoft est une couche d’intégration et de gestion d’API — tout son travail est de déplacer des données entre vos systèmes — de sorte que la décision ne dépend pas de savoir si vous pouvez atteindre le plan de contrôle depuis Shanghai. Elle dépend de l’endroit où les données que vos intégrations transportent, et les métadonnées que la plateforme conserve à leur sujet, viennent reposer. MuleSoft y répond dans sa propre documentation : il n’y a aucun plan de contrôle de Chine continentale et aucune région CloudHub dans le pays, de sorte que le runtime exécutant vos flux et le plan de gestion derrière eux reposent tous deux à l’étranger.
MuleSoft en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de MuleSoft — et la loi chinoise |
|---|---|
| Ce que c'est | La plateforme Anypoint de MuleSoft est une plateforme d'intégration et de gestion d'API (iPaaS). Elle se divise en un plan de contrôle — l'environnement géré par MuleSoft où vous concevez, déployez et gérez les intégrations — et un plan d'exécution (runtime) qui les exécute, soit sur CloudHub (géré par MuleSoft), soit sur une infrastructure que vous gérez vous-même. Parce que les intégrations déplacent des fiches entre les systèmes, les données circulant par le runtime, plus les métadonnées du plan de contrôle, sont la surface Chine. |
| Où il tourne | MuleSoft offre des « clouds » de plan de contrôle aux États-Unis (par défaut), dans l'UE, au Canada, au Royaume-Uni, au Japon, en Australie et en Inde, plus un cloud US Government — aucun en Chine continentale. CloudHub 2.0 ne déploie des apps qu'à travers “North America, South America, the European Union, and Asia-Pacific,” et MuleSoft héberge la console de gestion et les services de plateforme aux États-Unis (ou en Europe pour l'EU Cloud). Aucune région continentale n'est offerte. |
| Vos données Chine franchissant la frontière | Lorsque le runtime exécutant vos flux se trouve dans une région CloudHub à l'étranger, l'information personnelle que vos intégrations transportent hors de Chine est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Une évaluation de sécurité des sorties de données peut s'appliquer au-delà des seuils. |
| Résidence pour les opérateurs d'IIC | Pour un opérateur d'infrastructure d'information critique, l'information personnelle générée en Chine doit être stockée en Chine (article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; article 40 de la PIPL) — une obligation qu'une région CloudHub à l'étranger ne peut satisfaire. Basculer un flux vers un autre cloud à l'étranger relocalise le transfert ; cela n'y met pas fin. |
| La voie légale | Exécutez le runtime Mule sur le territoire — Runtime Fabric auto-hébergé ou sur site à l'intérieur du continent — pour que les données d'intégration Chine restent résidentes, n'envoyez que ce qui peut légalement partir, gardez le plan de contrôle Anypoint pour vos autres régions, et diffusez les apps tournées vers la Chine sur le territoire sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Aucune région continentale — le plan de contrôle et le runtime reposent tous deux à l’étranger
La plateforme Anypoint de MuleSoft est bâtie de deux plans, et la loi chinoise atteint les deux. Le plan de contrôle — où vous concevez, déployez et gérez vos intégrations — est ce que MuleSoft appelle un cloud, et il est offert aux États-Unis (par défaut), dans l’UE, au Canada, au Royaume-Uni, au Japon, en Australie et en Inde, plus un cloud US Government. Pas un seul n’est en Chine continentale. Le plan d’exécution, où vos intégrations s’exécutent réellement, tourne soit sur CloudHub (géré par MuleSoft), soit sur une infrastructure que vous mettez en place vous-même.
Pour l’option gérée, MuleSoft est explicite dans sa documentation d’architecture CloudHub 2.0 : “CloudHub 2.0 provides the ability to deploy apps in different regions of the world: North America, South America, the European Union, and Asia-Pacific,” et “For the US Cloud and MuleSoft Government Cloud control planes, MuleSoft hosts the management console and platform services in the United States,” l’EU Cloud étant hébergé en Europe. Ses régions de runtime publiées couvrent les États-Unis, le Canada, le Brésil, l’Irlande, l’Allemagne, le Royaume-Uni, Singapour, l’Australie, le Japon et l’Inde — aucune à l’intérieur du continent. Ainsi « nous exploitons déjà MuleSoft » ne se transpose pas en Chine selon ses propres termes : la plateforme place le runtime et ses propres données de gestion hors du pays.
Une couche d’intégration est l’endroit où les données Chine partent par défaut
C’est la partie que la plupart des équipes sous-estiment. Une plateforme d’intégration existe pour déplacer des fiches entre les systèmes — un CRM, un ERP, une base de données, un service de paiement ou de messagerie — et une grande partie de ce qui y transite est de l’information personnelle : noms, coordonnées, fiches de commande et de compte, identifiants d’appareil et d’utilisateur. Lorsque le runtime exécutant ces flux se trouve dans une région CloudHub à l’étranger, l’information personnelle que vos intégrations transportent hors de Chine devient un transfert transfrontalier au moment où elle part, et les métadonnées du plan de contrôle que MuleSoft conserve — charges utiles apparaissant dans les journaux, messages en file d’attente, données de surveillance — sont elles-mêmes détenues à l’étranger.
Au titre de la loi sur la protection des informations personnelles de la Chine, ce transfert retombe sur vous, le responsable du traitement de l’information personnelle, non sur MuleSoft le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà des seuils réglementés, ou lorsque les données sont des « données importantes », l’évaluation de sécurité des sorties de données (数据出境安全评估) de la Chine peut devoir être franchie avant que quoi que ce soit ne parte. Et si vous êtes un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, son fond inchangé) de la loi sur la cybersécurité exige que l’information personnelle générée en Chine soit stockée en Chine — une obligation qu’une région CloudHub à l’étranger ne peut satisfaire, quelle que soit la façon dont elle est réglée. Une couche d’intégration de données est précisément l’endroit où l’information personnelle Chine est déplacée hors du pays par défaut ; laquelle de ces obligations mord vos flux spécifiques est un risque à confirmer avec un conseil au regard de ce que vous déplacez et stockez réellement.
Le runtime auto-hébergé est l’ouverture — si les données sont gardées sur le territoire
Il existe une façon légale de garder les données d’intégration en Chine, et la propre architecture de MuleSoft y laisse de la place. À côté du runtime CloudHub géré, MuleSoft documente un plan d’exécution auto-géré : “You can use Runtime Fabric with managed Kubernetes services like EKS, AKS, GKE, and OKE, or with self-managed distributions like Red Hat OpenShift and Rancher,” et il prend aussi en charge des runtimes Mule autonomes sur site. Exécutez le runtime Mule sur une infrastructure à l’intérieur du continent et les données que vos flux Chine transportent peuvent rester en Chine par défaut, seul ce qui peut légalement partir s’écoulant vers le reste de votre parc — tandis que le plan de contrôle Anypoint continue de servir les autres marchés où il le fait déjà.
Ce partage — ce qui doit rester en Chine, ce qui peut franchir la frontière — est le cœur du travail, et c’est une question juridique avant d’être technique. Ce n’est pas non plus un réglage que la plateforme décide pour vous : pointer un flux vers une « région différente » ne fait que relocaliser le transfert parmi les clouds à l’étranger ; cela n’y met pas fin. Garder les données d’intégration Chine sur le territoire signifie mettre en place un runtime sur le territoire et concevoir les flux autour de lui. Ceci est une carte des risques, non un verdict — savoir si vous devez un mécanisme de transfert, une évaluation des sorties de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs, et cela vaut d’être réglé avec un conseil avant que vos intégrations n’en dépendent.
La voie légale — cartographier, localiser, diffuser
Il existe une façon conforme d’exécuter MuleSoft pour une entreprise tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe de conformité Chine passe en revue votre exposition PIPL flux par flux — quelles intégrations transportent de l’information personnelle hors de Chine, ce qui peut légalement partir, où s’applique une évaluation de sécurité des sorties de données ou une obligation de stockage de l’article 39, et ce que votre information et votre consentement doivent couvrir. Nous bâtissons le tableau technique ; les conclusions juridiques sont réglées avec votre conseil.
Ensuite, localiser : nous mettons en place et intégrons un runtime Mule sur le territoire — Runtime Fabric auto-hébergé ou sur site à l’intérieur du continent — pour que les données d’intégration Chine restent résidentes dans le pays, ne gardant que les données qui peuvent légalement partir s’écouler, et laissant votre plan de contrôle Anypoint exactement là où il tourne déjà pour tous les autres marchés.
Ensuite, diffuser : les apps et API publiques qui exposent ces intégrations aux utilisateurs du continent sont un service internet en Chine, de sorte qu’elles portent une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Ce que nous ne faisons jamais, et ce que personne ne peut faire légalement, c’est vous remettre un moyen de passer autour des règles de sortie de données de la Chine ou autour de toute restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’information personnelle hors de Chine subrepticement. Le résultat est un parc MuleSoft qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des sorties de données de la Chine
- La loi sur la cybersécurité de la Chine (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
MuleSoft est-il disponible en Chine continentale ?
Le plan de contrôle Anypoint et les points d'accès CloudHub de MuleSoft sont joignables depuis le continent, de sorte que la disponibilité n'est pas l'obstacle — la question est la résidence des données. MuleSoft n'exécute aucun plan de contrôle de Chine continentale et aucune région CloudHub ; ses propres docs placent le runtime géré uniquement en Amérique du Nord, en Amérique du Sud, dans l'UE et en Asie-Pacifique, et hébergent le plan de contrôle aux États-Unis ou dans l'UE. Ainsi les données que vos intégrations déplacent, et les métadonnées que la plateforme conserve, reposent à l'étranger. La connectivité transfrontalière vers un runtime à l'étranger peut aussi être incohérente, mais c'est une affaire opérationnelle, non la décision. Traitez les détails comme un risque à confirmer avec un conseil.
Faire passer des données Chine par MuleSoft est-il un transfert transfrontalier ?
Si votre runtime Mule s'exécute sur une région CloudHub à l'étranger — n'importe où hors du continent — alors l'information personnelle que vos intégrations transportent hors de Chine est transférée à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et au-delà des seuils réglementés cela peut nécessiter l'évaluation de sécurité des sorties de données de la Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations exactes avec un conseil.
Puis-je simplement choisir une région MuleSoft plus proche de la Chine pour garder les données sur le territoire ?
Non — MuleSoft n'offre aucun plan de contrôle ni aucune région CloudHub de Chine continentale, de sorte qu'aucune région gérée ne garde les données en Chine ; déplacer un flux d'un cloud à l'étranger vers un autre ne fait que relocaliser le transfert transfrontalier. Garder les données d'intégration Chine sur le territoire signifie exécuter le runtime Mule sur une infrastructure à l'intérieur du continent — Runtime Fabric auto-hébergé ou sur site — et concevoir les flux de sorte que seul ce qui peut légalement partir le fasse. 21YunBox cartographie ce partage, localise les données Chine sur un runtime sur le territoire, et diffuse les apps tournées vers la Chine sur une infrastructure déclarée ICP — ce n'est jamais une route autour des règles de sortie de données de la Chine.
