Funktioniert UKG in China? Mitarbeiterdaten-Residenz, PIPL-Grenztransfer & biometrische Zeitdaten
UKG Pro und UKG Ready sind aus Festlandchina erreichbar, Geschwindigkeit ist also nicht die Frage — Mitarbeiterdaten-Residenz ist es. UKG hat seinen Hauptsitz in den USA und hostet Kundendaten nach Produkt und Bestellregion über die USA, Kanada, die EU und Australien (seine APAC-Region) auf Google Cloud, ohne Festland-China-Region — die HR-, Lohn-, Leistungs- und Zeit-und-Anwesenheits-Datensätze Ihrer China-Mitarbeiter und die Finger- und Gesichtsscan-Vorlagen, die seine Zeiterfassungsuhren sammeln, ruhen also in einem Offshore-UKG-Mandanten: ein grenzüberschreitender Transfer oft-sensibler personenbezogener Information unter PIPL. Ein Blick zuerst auf die Compliance: die Residenz-, Grenztransfer-, Sensible-PI- und Einwilligungs-Exponierung, und der rechtmäßige inländische Weg.
Funktioniert UKG in China?
Ja — UKG Pro und UKG Ready sind aus Festlandchina erreichbar, die ehrliche Antwort ist also, dass sie zu erreichen nicht das Problem ist. Für ein Human-Capital-System ist die China-Frage, wo die Datensätze Ihrer Mitarbeiter leben dürfen, und ob sie eine rechtmäßige Grundlage hatten, das Land zu verlassen.
UKG hat seinen Hauptsitz in den USA und hostet, nach seiner eigenen Subprozessor-Liste, Kundendaten nach Produkt und Bestellregion über die USA, Kanada, die EU und Australien (seine APAC-Region) auf Google Cloud — ohne Festland-China-Region. Die HR-, Lohn-, Leistungs- und Dienstplan-Datensätze Ihres China-Personals — und die Finger- und Gesichtsscan-Vorlagen, die seine Zeiterfassungsuhren erfassen — kommen also offshore zur Ruhe, was sie dort zu halten zu einem grenzüberschreitenden Transfer (数据出境) unter PIPL macht (Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus). Lohn-, Leistungs- und biometrische Zeitdaten sind sensible personenbezogene Information (Art. 28–29), die obendrauf eine Hürde aus spezifischem Zweck, gesonderter Einwilligung und vorheriger Folgenabschätzung tragen. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), was keine Offshore-UKG-Region erfüllen kann, und eine Datenexport-Sicherheitsbewertung kann zuerst gelten.
21YunBox kartiert Ihre Grenz-, Residenz-, Sensible-PI- und Einwilligungs-Exponierung, lokalisiert die China-Mitarbeiterdaten, die bleiben müssen, auf ein China-ansässiges Fundament (UKG nur sendend, was rechtmäßig gehen darf), und liefert jede China-gerichtete Mitarbeiter-Oberfläche inländisch auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau, und niemals irgendeine Form der Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Hindernis. UKG Pro und UKG Ready sind aus Festlandchina erreichbar und nicht an der Grenze gesperrt — ob die Bildschirme laden, ist also nicht die China-Frage.
- ✕ UKG benennt keine Festland-China-Hosting-Region. Seine Subprozessor-Liste hostet Kundendaten nach Produkt und Bestellregion über die USA, Kanada, EMEA (die EU) und APAC — aus Australien bedient — auf Google Cloud, mit keiner im Festland Chinas.
- ! Die HR-, Lohn-, Leistungs- und Dienstplan-Datensätze von China-Mitarbeitern ruhen daher in einem Offshore-UKG-Mandanten — ein grenzüberschreitender Transfer (数据出境) unter PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, mit der Pflicht beim Arbeitgeber, nicht UKG.
- ! Lohn- und Leistungsdaten — und, auf der Workforce-Management-Seite, die Finger- und Gesichtsscan-Vorlagen, die UKG-Zeiterfassungsuhren erfassen — sind sensible personenbezogene Information unter PIPL (Art. 28–29): spezifischer Zweck, gesonderte und spezifische Einwilligung und eine vorherige Folgenabschätzung (Art. 55).
- ! Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet inländische Speicherung, die eine Offshore-UKG-Region nicht erfüllen kann (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine Datenexport-Sicherheitsbewertung kann gelten, bevor irgendetwas geht.
- ! Ein China-gerichtetes Mitarbeiter-Self-Service-, Onboarding- oder Zeiterfassungs-Portal, das tatsächlich aus dem Festland heraus bedient wird, trägt eine ICP-Beian-Pflicht, für die UKG kein inländisches Fundament bereitstellt.
Was die offizielle UKG-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
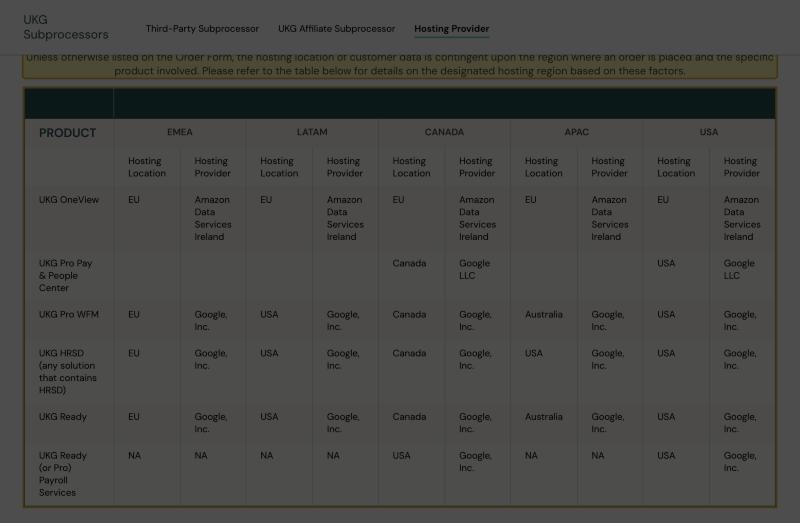
| UKG benennt keine Festland-China-Hosting-Region. UKGs eigene Drittanbieter-Subprozessor-Liste legt den Hosting-Standort von Kundendaten nach dem Produkt und der Region, in der die Bestellung aufgegeben wird, fest, und seine Tabelle „Hosting Provider Location by Customer Region“ listet nur die USA-, Kanada-, EMEA- (die EU), LATAM- und APAC-Regionen — die APAC-Region für UKG Pro Workforce Management wird aus Australien auf Google bedient — keine davon im Festland Chinas. Die Datensätze Ihrer China-Mitarbeiter ruhen daher in einem Offshore-UKG-Mandanten, was sie dort zu halten zu einem grenzüberschreitenden Transfer personenbezogener Information unter PIPL (Art. 38–40) macht. | UKG — Third-Party Subprocessors (Hosting Provider Location by Customer Region), retrieved 2026-10-09; PIPL Articles 38–40 |
| UKGs Zeiterfassungsuhren sammeln Finger- und Gesichtsscans — biometrische sensible PI. UKGs eigenes Device Finger and Face Scan Data Statement beschreibt seine Touch-ID-, Touch-ID-Plus-, TouchFree-ID-, TouchBase- und TimeBase-Geräte, die den Fingerabdruck oder die Gesichtsgeometrie eines Mitarbeiters als eine verschlüsselte, kodierte numerische Vorlage erfassen, die auf dem Gerät und in der Zeiterfassungs-Datenbank gehalten wird, und legt die Pflicht, biometrische Einwilligung einzuholen, auf den Arbeitgeber. Unter PIPL sind biometrische Daten sensible personenbezogene Information (Art. 28–29), die einen spezifischen Zweck, eine gesonderte und spezifische Einwilligung und eine vorherige Folgenabschätzung (Art. 55) verlangt — über die Einwilligung gelegt, die der grenzüberschreitende Transfer bereits verlangt. | UKG — Device Finger and Face Scan Data Statement (June 30, 2025), retrieved 2026-10-09; PIPL Articles 28–29, 55 |
| UKG hat seinen Hauptsitz in den USA und transferiert personenbezogene Daten über Grenzen. UKGs Data-Privacy-Framework-Statement beschreibt seine EU-Konzerngesellschaften, die personenbezogene Daten in die Vereinigten Staaten, Indien und andere Länder transferieren, um die Dienste zu liefern, und sich auf das EU-US Data Privacy Framework und die EU-Standardvertragsklauseln als Transfer-Werkzeuge stützen. Für personenbezogene Information, die von Mitarbeitern in Festlandchina gesammelt wird, ist diese Offshore-Handhabung selbst ein grenzüberschreitender Transfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus verlangt — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. | UKG — Data Privacy Framework Statement (ukg.com), retrieved 2026-10-09; PIPL Articles 38–40 |
| Inländische Speicherung und eine ICP-Beian können beide gelten. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Menge bewegt, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), was eine Offshore-UKG-Region nicht erfüllen kann, und sensible Mitarbeiterdaten über die Grenze zu bewegen, kann Chinas Datenexport-Sicherheitsbewertung auslösen, bevor irgendetwas geht. Jedes China-gerichtete Mitarbeiter-Portal, das tatsächlich aus dem Festland heraus bedient wird, braucht zudem eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist, die UKG nicht bereitstellt. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Ob UKG in Festlandchina „funktioniert“, ist für ein Human-Capital-System eine Frage, wo Mitarbeiterdaten leben dürfen — und sie ist geklärt, lange bevor irgendjemand misst, wie schnell ein Bildschirm zeichnet. UKG Pro und UKG Ready sind die Systeme der Aufzeichnung für eine Belegschaft: die persönlichen Angaben, Bezahlung, Leistungen, Dienstpläne und Zeit-und-Anwesenheits-Historie jedes Mitarbeiters, und — auf der Workforce-Management-Seite, in den Zeiterfassungsuhren, die UKG von Kronos geerbt hat — die Finger- und Gesichtsscans, die manche dieser Uhren sammeln. Die Anwendungen sind aus dem Festland erreichbar, die Entscheidung war also nie, ob sie laden. Es ist, ob die Datensätze, die sie halten, eine rechtmäßige Grundlage hatten, China zu verlassen, und wo UKG sie behält. UKG hat seinen Hauptsitz in den USA und hostet Kundendaten in Regionen, die es nach Produkt und danach, wo die Bestellung aufgegeben wurde, festlegt — keine davon in Festlandchina — und diese Geografie, nicht Latenz, ist, worauf Chinas Recht reagiert.
UKG in China auf einen Blick
| Was es entscheidet | In UKGs eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | UKG Pro und UKG Ready sind die Cloud-Systeme der Aufzeichnung für Ihre Belegschaft — persönliche Angaben, Vergütung, Leistungen, Dienstpläne und Zeit und Anwesenheit. Auf der Workforce-Management-Seite erfassen seine Zeiterfassungsuhren auch Finger- und Gesichtsscans. Es hält einen fortlaufenden, identifizierbaren Datensatz jedes Mitarbeiters, vieles davon sensibel. |
| Ist es aus dem Festland erreichbar? | Ja. UKGs Anwendungen sind aus China erreichbar und es ist kein an der Grenze gesperrter Dienst. Erreichbarkeit ist nicht die China-Frage. (Grenzüberschreitender Zugang aus dem Festland zu einem Offshore-Mandanten kann inkonsistent sein — eine betriebliche Angelegenheit, unten, nicht die Entscheidung.) |
| Wo leben die Mitarbeiter-Datensätze? | Offshore. UKG hat seinen Hauptsitz in den USA und hostet, nach seiner eigenen Subprozessor-Liste, Kundendaten nach Produkt und Bestellregion über die USA, Kanada, EMEA (die EU) und APAC — aus Australien bedient — auf Google Cloud, mit Amazon Web Services für manche Produkte. Es gibt keine Festland-China-Region, die Datensätze von China-Mitarbeitern sitzen also in einem Offshore-UKG-Mandanten. |
| China-Mitarbeiterdaten hineinzulegen | Die Datensätze sind personenbezogene Information, vieles davon sensibel. Sie in einem Offshore-UKG-Mandanten zu halten, ist ein grenzüberschreitender Transfer (数据出境) unter PIPL (Art. 38–40): Mitteilung, ein Transfermechanismus, und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung, die bei der Arbeit schwer als freiwillig gegeben zu behandeln ist. Bezahlung, Leistungen und die biometrischen Vorlagen der Zeiterfassungsuhr sind sensible personenbezogene Information (Art. 28–29), was eine Hürde aus spezifischem Zweck, gesonderter Einwilligung und Folgenabschätzung hinzufügt. |
| Inländische Speicherung & Menge | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine CAC-Datenexport-Sicherheitsbewertung kann gelten, bevor Daten das Land verlassen — Pflichten, die eine Offshore-UKG-Region nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die China-Mitarbeiterdaten, die bleiben müssen, auf einem China-ansässigen Fundament, senden Sie UKG nur, was rechtmäßig gehen darf, behalten Sie UKG für den Rest Ihrer Belegschaft, und liefern Sie jede China-gerichtete Mitarbeiter-Oberfläche inländisch auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals Umgehung. |
Erreichbar — die eigentliche Frage ist also, wo die Mitarbeiter-Datensätze leben
UKGs Anwendungen antworten aus China, und es ist kein Dienst, den China an der Grenze sperrt, Erreichbarkeit ist also nicht, wo die Entscheidung geklärt wird. Residenz ist es. Nach UKGs eigener Drittanbieter-Subprozessor-Liste hängt ab, wo die Daten eines Kunden ruhen, vom Produkt und der Region, in der die Bestellung aufgegeben wurde, und die Regionen, die sie aufzählt — die USA, Kanada, EMEA (die EU), LATAM und APAC — laufen auf Google Cloud, mit Amazon Web Services hinter manchen Produkten. Die APAC-Region wird aus Australien bedient. Festlandchina ist nicht darunter. Solange und bis sich das ändert, sitzen die System-der-Aufzeichnung-Daten Ihrer China-Mitarbeiter also in einem Offshore-UKG-Mandanten.
Grenzüberschreitender Zugang aus dem Festland zu einem Offshore-Mandanten kann inkonsistent sein, und die Versuchung ist, ihn durch einen Netzwerk-Workaround zu erzwingen. 21YunBox nutzt weder irgendeine solche Umgehung noch empfiehlt sie — sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Aus demselben Grund veröffentlicht diese Seite keine eigene China-Latenzzahl für UKG: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Die produktive Frage ist, wo die Mitarbeiterdaten leben und ob sie dort sein durften.
Mitarbeiterdaten in einem Offshore-Mandanten sind ein grenzüberschreitender Transfer unter PIPL
Hier ist das Tor, das die meisten HR- und Lohn-Teams übersehen. Personenbezogene Information von Personal in Festlandchina zu sammeln und sie in einem im Ausland gehosteten UKG-Mandanten zu behalten, ist ein grenzüberschreitender Transfer (数据出境) personenbezogener Information unter dem Gesetz zum Schutz personenbezogener Informationen. PIPL legt die Pflicht auf den Verarbeiter personenbezogener Information — den Arbeitgeber, nicht UKG, den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung), und, wo Einwilligung Ihre Grundlage ist, eine gesonderte Einwilligung für den Überseetransfer.
Mitarbeiterdaten machen diese Einwilligung heikel. PIPL erlaubt einem Arbeitgeber zwar, Personal-Personeninformation zu verarbeiten, wo es für das Personalwesen-Management unter einer rechtmäßig angenommenen Arbeitsrichtlinie notwendig ist (Art. 13(2)), routinemäßige HR-Verarbeitung muss sich also nicht immer auf Einwilligung stützen. Aber diese Datensätze an einen Offshore-UKG-Mandanten zu exportieren, ist eine gesonderte Handlung, die die Grenzregeln für sich genommen auslöst, und eine gesonderte Einwilligung ist selten etwas, das ein Mitarbeiter seinem Arbeitgeber freiwillig geben kann. Jüngste CAC-Regeln entlasten manche Personalwesen-Transfers vom schwersten Bewertungsweg, doch sie schalten die zugrunde liegenden Pflichten der Mitteilung, einer rechtmäßigen Grundlage und eines Transfermechanismus nicht ab. Und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Vorschrift, umnummeriert durch die Novelle 2025, die am 1. Januar 2026 in Kraft trat, mit unverändertem Inhalt)) — eine Pflicht, die eine Offshore-UKG-Region nicht erfüllen kann. Welche davon Ihre Organisation beißen, ist ein mit Rechtsbeistand gegen Ihre tatsächliche Mitarbeiterzahl und Daten zu bestätigendes Risiko.
Lohnabrechnung — und die Finger- und Gesichtsscans der Zeiterfassungsuhr — sind sensible PI
Die Exponierung ist bei UKG schärfer als bei einer gewöhnlichen Anwendung, wegen dem, was es hält. Bezahlung, Boni, Leistungen und oft Bank- und Gesundheitsangaben sind sensible personenbezogene Information unter PIPL (Art. 28–29) — und biometrische Daten auch. UKGs eigenes Device Finger and Face Scan Data Statement beschreibt seine Zeiterfassungsuhren — darunter die Touch ID, Touch ID Plus, TouchFree ID, TouchBase und TimeBase — die den Fingerabdruck oder die Gesichtsgeometrie eines Mitarbeiters als eine verschlüsselte, kodierte numerische Vorlage erfassen, die auf dem Gerät und in der Zeiterfassungs-Datenbank gehalten wird, und es legt die Pflicht, biometrische Einwilligung einzuholen, auf den Arbeitgeber. Sensible personenbezogene Information unter PIPL zu verarbeiten, verlangt einen spezifischen Zweck, eine gesonderte und spezifische Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Informationen (Art. 55). In China legt sich diese biometrische Einwilligung über die gesonderte Einwilligung, die der grenzüberschreitende Transfer bereits verlangt — und keine ist leicht als freiwillig gegeben in einem Arbeitsverhältnis zu behandeln. Sensible Mitarbeiterdaten oberhalb von Mengenschwellen über die Grenze zu bewegen, kann zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, bevor irgendetwas geht. Nichts davon dreht sich darum, wie schnell eine Seite rendert; es dreht sich darum, ob die Daten eine rechtmäßige Grundlage hatten, im Ausland zu sein. Weil so viel der Mitarbeiterdaten hier sensibel ist, behandeln Sie jede Zeile als ein mit Rechtsbeistand zu klärendes Risiko, bevor Sie sich darauf verlassen.
UKGs nächste Region zu wählen, macht sie nicht inländisch
Der offensichtliche Schritt ist, die UKG-Region zu wählen, die China am nächsten ist — die australische APAC-Region — und die Daten lokalisiert zu nennen. Aber jede Region, die UKG anbietet (die USA, Kanada, die EU und APAC in Australien), sitzt außerhalb Festlandchinas. China-Mitarbeiterdaten von der US-Region in die APAC-Region zu bewegen, verlagert den grenzüberschreitenden Transfer; es beendet ihn nicht. In China gesammelte Mitarbeiterdaten im Land zu halten, bedeutet, ein China-ansässiges Fundament für die Datensätze aufzustellen, die bleiben müssen, und UKG nur zu senden, was rechtmäßig gehen darf. Diese Aufteilung — was bleiben muss und was gehen darf — ist eine rechtliche Frage, bevor sie eine technische ist, und sie ist das Herz der Arbeit.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, UKG für eine Belegschaft zu betreiben, die Festlandchina einschließt, und er hat eine Form. Erstens, kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung durch — welche in China gesammelten Mitarbeiter-Datensätze im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-(vormals Art. 37)-Speicherpflicht beißt, und was Ihr Mitteilungs-, Einwilligungs- und Folgenabschätzungs-Fluss für gewöhnliche HR-Daten und für die sensiblen und biometrischen Daten obendrauf abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand erreicht; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen ein China-ansässiges Fundament für die China-Mitarbeiterdaten auf und integrieren es, die bleiben müssen — ein eingewilligtes, inländisches Zuhause für diese Datensätze — während Sie UKG als System der Aufzeichnung für den Rest Ihrer Belegschaft behalten und ihm nur senden, was rechtmäßig die Grenze überqueren darf.
Dann ausliefern: Jede China-gerichtete Oberfläche des Systems — ein Mitarbeiter-Self-Service-Portal, eine Onboarding-Seite oder eine Zeiterfassungs-Anmeldung, die tatsächlich Menschen im Festland bedient wird — ist dort ein öffentlicher Dienst, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. Der 21YunBox Optimizer liefert sie inländisch aus, vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Belegschaftssystem, das für Ihre Leute in China legal und rechtskonform läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln herum oder um irgendeine Netzwerkbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern inländisch aus, und wir bewegen personenbezogene Information niemals heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist UKG in Festlandchina verfügbar?
UKG Pro und UKG Ready sind aus dem Festland erreichbar — sie sind nicht an der Grenze gesperrt — Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für eine Belegschaft, die China einschließt, ist Datenresidenz und Einwilligung: UKG hostet Kundendaten nach Produkt und Bestellregion über die USA, Kanada, die EU und Australien (seine APAC-Region), ohne Festland-China-Region, die Datensätze Ihrer China-Mitarbeiter ruhen also offshore. Grenzüberschreitender Zugang zu einem Offshore-Mandanten kann inkonsistent sein, aber das ist eine betriebliche Angelegenheit, nicht die Entscheidung — und die Antwort ist nie ein Netzwerk-Workaround. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Ist es ein grenzüberschreitender Transfer, die Daten unserer China-Mitarbeiter in UKG zu legen?
Wenn Ihr UKG-Mandant irgendwo außerhalb des Festlands gehostet ist — den USA, Kanada, der EU oder der australischen APAC-Region — dann werden die HR-, Lohn-, Leistungs-, Dienstplan- und Zeit-und-Anwesenheits-Datensätze, die es für Ihr China-Personal hält, offshore gespeichert, ein grenzüberschreitender Transfer (数据出境) unter PIPL: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung). Bezahlung, Leistungen und die Finger- und Gesichtsscan-Vorlagen, die UKG-Zeiterfassungsuhren sammeln, sind sensible personenbezogene Information (Art. 28–29), was eine Pflicht aus spezifischem Zweck, gesonderter Einwilligung und vorheriger Folgenabschätzung hinzufügt. Eine PIPL-Personalwesen-Management-Grundlage (Art. 13(2)) kann die tägliche HR-Verarbeitung stützen, aber sie schaltet den Grenzmechanismus oder die Sensible-PI-Pflichten nicht ab. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die keine Offshore-Region erfüllen kann. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir einfach UKGs APAC-Region wählen, um Daten in China zu halten?
Nein — UKG bedient seine APAC-Region aus Australien, nicht Festlandchina, und jede andere Region, die es anbietet (die USA, Kanada und die EU), ist ebenfalls offshore, keine löst also eine China-Residenzpflicht. Von einer UKG-Region zu einer anderen zu wechseln, verlagert den grenzüberschreitenden Transfer; es beendet ihn nicht. In China gesammelte Mitarbeiterdaten im Land zu halten, bedeutet, ein China-ansässiges Fundament für die Datensätze aufzustellen, die bleiben müssen, und UKG nur zu senden, was rechtmäßig gehen darf, während Sie UKG als System der Aufzeichnung für den Rest Ihrer Belegschaft behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert jede China-gerichtete Mitarbeiter-Oberfläche auf ICP-gemeldeter Infrastruktur aus — es ist nie ein Weg um Chinas Datenexport-Regeln herum.


