Funktioniert Slack in China? Datenresidenz, ICP und grenzüberschreitende Regeln
Slack ist ein reines Cloud-Produkt ohne selbstgehostete Edition, und keine seiner Datenresidenz-Regionen liegt in Festlandchina — Standardspeicher ist die USA. Ihr gesamter interner Nachrichten- und Dateibestand plus die personenbezogenen Daten der Mitglieder liegt im Ausland und überquert die Grenze: eine Frage von PIPL-Grenztransfer und Datenresidenz, nicht von Geschwindigkeit.
Funktioniert Slack in China?
Ob Slack in China „funktioniert“, ist eine Frage der Datenresidenz, nicht der Geschwindigkeit. Slack lädt für Ihr Team in Shanghai vielleicht problemlos — doch das entscheidet die Sache nicht.
Die eigentliche Exponierung besteht darin, dass Ihr gesamter interner Kollaborationsbestand — jede Nachricht, jede geteilte Datei, jede Huddle- oder Clip-Aufzeichnung — plus die personenbezogenen Daten jedes Mitglieds und Gasts im Ausland liegt und fortlaufend die Grenze überquert. Nach Slacks eigenen Hilfeseiten liegen alle Datenresidenz-Regionen außerhalb des Festlands (Standardspeicher ist die USA), und Slack hat keine selbstgehostete Edition, sodass kein Teil dieses Bestands auf Slack selbst in China ruhen kann. Ihn ins Ausland zu senden ist ein grenzüberschreitender Transfer personenbezogener Daten, den das PIPL regelt (Art. 38–40, mit Mitteilung nach Art. 13/23 und gesonderter Einwilligung), und für einen Verarbeiter großer Mengen verweist Cybersicherheitsgesetz Art. 39 (vormals Art. 37) auf Inland-Speicherung. Eine Erreichbarkeitsprüfung sieht nichts davon.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kartiert Ihre Slack-Datenexponierung mit Ihnen →
Compliance-Momentaufnahme
- ! Ihr gesamter interner Nachrichten- und Dateibestand und die personenbezogenen Daten der Mitglieder liegen im Ausland
- ! Täglicher grenzüberschreitender Transfer personenbezogener Daten — PIPL Art. 38–40 + 13/23
- ! Huddle/Clip-Aufzeichnungen = Stimmabdruck + Gesichter = sensible Daten (PIPL Art. 28–29)
- ! Verarbeiter großer Mengen schuldet ggf. Inland-Speicherung — CSL Art. 39 (vormals 37)
- ✕ Keine Datenresidenz-Region in Festlandchina; Slack ist reine Cloud, kein Self-Hosting
- ✓ Rechtskonformer Weg: regulierten Bestand + personenbezogene Daten im Inland / in China ansässig halten
Was die offizielle Slack-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
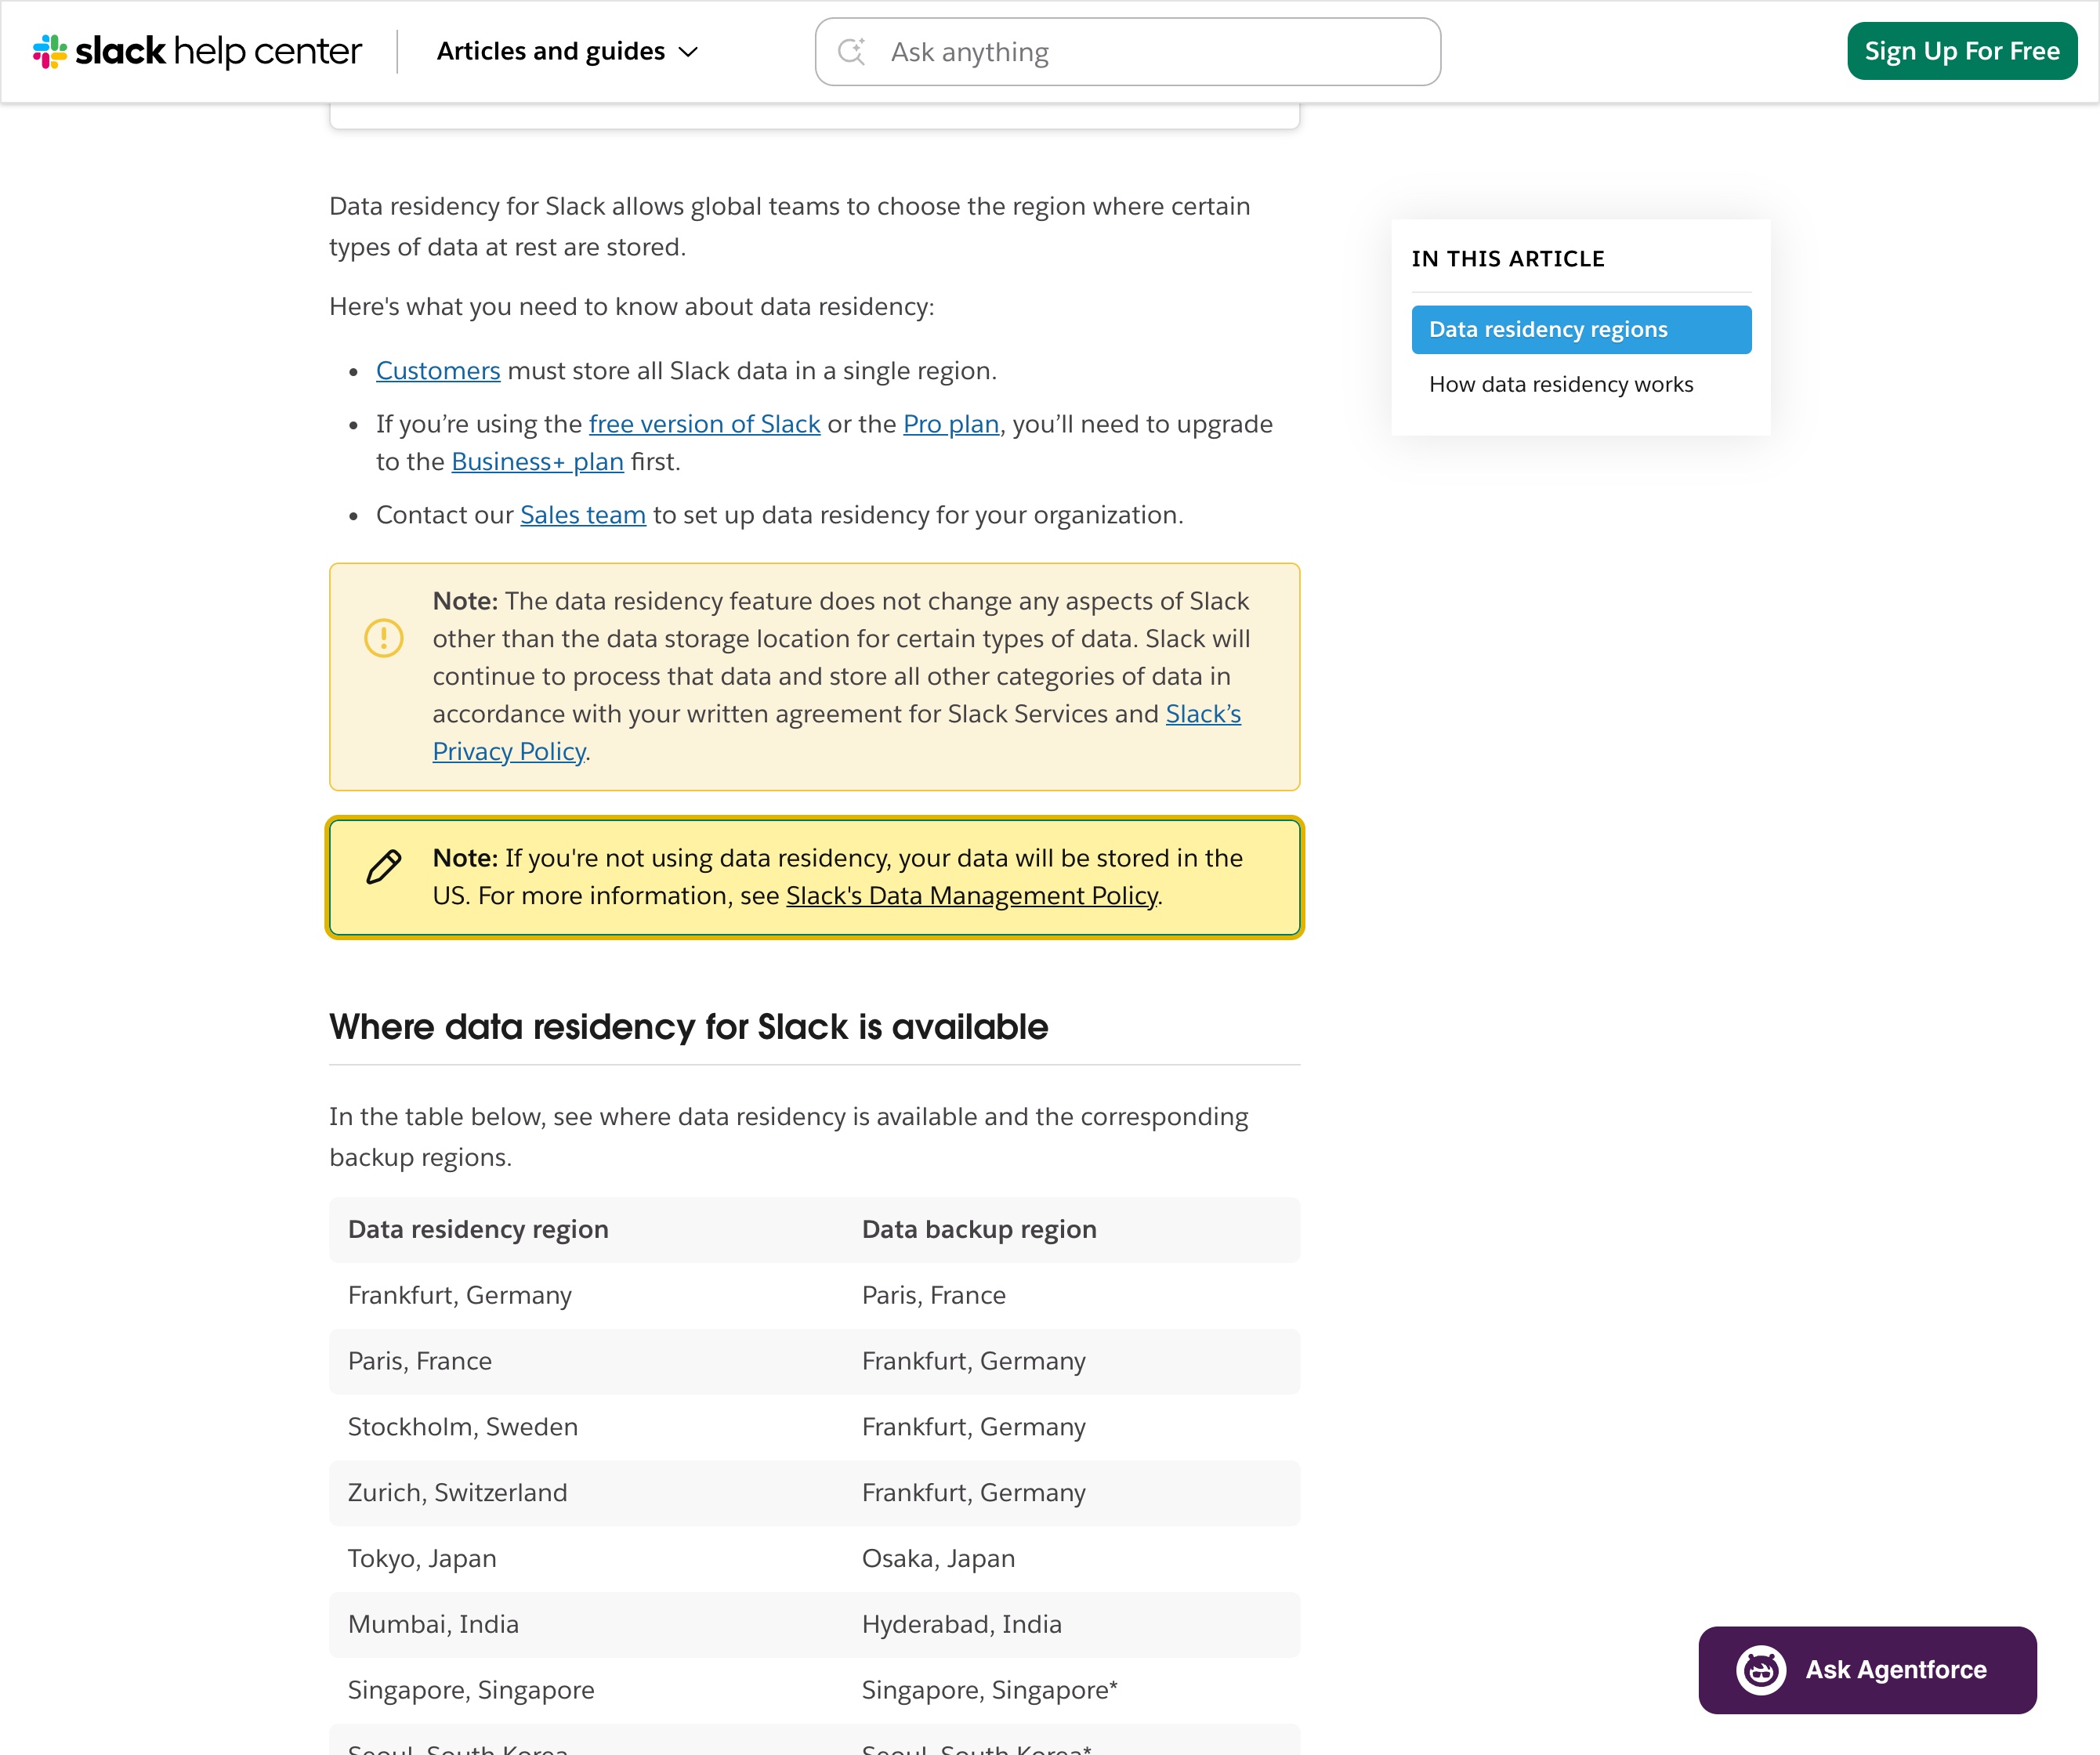
| In Slacks eigenen Worten: “If you're not using data residency, your data will be stored in the US.” (Ohne Datenresidenz werden Ihre Daten in den USA gespeichert.) Slacks Hilfeseite zur Datenresidenz nennt als Regionen Frankfurt, Paris, Stockholm, Zürich, Tokio, Mumbai, Singapur, Seoul, Sydney, London, Montreal und São Paulo — keine in Festlandchina — und die Funktion ist auf die Tarife Business+ und Enterprise beschränkt. | Slack Help Center — Data residency for Slack, abgerufen 2026-10-12 |
| Slack wird ausschließlich als verwalteter Cloud-Dienst angeboten — es hat keine selbstgehostete oder On-Premises-Edition, sodass die Datenresidenz-Region die einzige Steuerung dafür ist, wo die Daten eines Workspace liegen. Ihr gesamter interner Nachrichten- und Dateiverlauf samt der Profildaten jedes Mitglieds und Gasts liegt daher auf Slacks Offshore-Infrastruktur; diesen Bestand auf Slack selbst im Festland zu halten, ist keine verfügbare Option. | Slack Help Center — Data residency for Slack (Region ist die einzige Standort-Steuerung), abgerufen 2026-10-12 |
| Da Slack personenbezogene Daten enthält — Namen, E-Mails und Profile von Mitgliedern und Gästen sowie den Inhalt von Nachrichten, Dateien und Besprechungsaufzeichnungen —, ist ihre Speicherung in einer Offshore-Region ein grenzüberschreitender Transfer (数据出境). Nach dem PIPL muss der Verarbeiter (Sie als Slack-Kunde — nicht Slack) die Mitteilung nach Art. 13/23 erteilen, gesonderte Einwilligung für den Transfer ins Ausland einholen und einen Transfermechanismus nach Art. 38–40 erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Art. 13, 23, 38–40 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden — was eine reine Offshore-, reine Cloud-Plattform nicht erfüllen kann. Slacks Huddle- und Clip-Aufzeichnungen fügen eine schärfere Pflicht hinzu: Eine aufgezeichnete Stimme ist ein Stimmabdruck und ein aufgezeichnetes Gesicht biometrische Daten, die PIPL Art. 28–29 als sensible personenbezogene Daten behandeln, die gesonderte Einwilligung und eine Erforderlichkeitsbegründung verlangen. Jede öffentliche, auf China ausgerichtete Slack-Oberfläche ist ein Internet-Informationsdienst mit einer ICP-Beian-Pflicht. | PIPL Art. 28–29, 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das Slack für ein Team in Festlandchina betreibt, ist die entscheidende Frage nicht, ob die App aus Shanghai schnell lädt. Slack ist der Ort, an dem Ihre Organisation tatsächlich arbeitet: Es führt den laufenden Verlauf jeder internen Unterhaltung, die in Kanälen und DMs geteilten Dateien, die Huddle- und Clip-Aufzeichnungen von Besprechungen sowie die Profildaten jedes Mitglieds und Gasts im Workspace. Betrieben auf einem Offshore-Workspace — und etwas anderes bietet Slack nicht — liegt dieser gesamte interne Kollaborationsbestand samt der darin verwobenen personenbezogenen Daten im Ausland und überquert täglich die Grenze. Die Compliance-Achse ist hier Datenresidenz und grenzüberschreitender Transfer, nicht Latenz. Drei Stränge entscheiden: die Residenz- und Grenztransfer-Exponierung des gesamten Nachrichten- und Dateibestands plus der personenbezogenen Daten von Mitgliedern und Gästen; die besondere zweite Hälfte, die eine Erreichbarkeitsprüfung nie sieht — dass der Bestand selbst, nicht bloß der Zugriff darauf, im Ausland liegt und fortlaufend die Grenze überquert; und die verschärfte Pflicht bei Besprechungsaufzeichnungen, wo eine erfasste Stimme und ein erfasstes Gesicht zu sensiblen personenbezogenen Daten werden.
Slack in China auf einen Blick
| Worauf es ankommt | In Slacks eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es enthält | Den Arbeitsbestand Ihrer Organisation: den laufenden Verlauf jedes Kanals, jeder DM und jedes Threads, die darin geteilten Dateien, Huddle- und Clip-Aufzeichnungen von Besprechungen sowie die Profildaten jedes Mitglieds und Gasts (Namen, E-Mail-Adressen, teils Telefonnummern). Wo diese eine Person benennen oder beschreiben, sind sie personenbezogene Daten; manche — eine aufgezeichnete Stimme oder ein Gesicht — sind sensible personenbezogene Daten. |
| Nur Offshore, kein Self-Hosting (die Prämisse) | Slack ist ein reiner Cloud-Dienst ohne selbstgehostete oder On-Premises-Edition, sodass die Datenresidenz-Region die einzige Steuerung dafür ist, wo die Daten eines Workspace liegen. Slacks eigene Regionenliste nennt Frankfurt, Paris, Stockholm, Zürich, Tokio, Mumbai, Singapur, Seoul, Sydney, London, Montreal und São Paulo — keine in Festlandchina — und ohne diese Funktion werden die Daten in den USA gespeichert. Auf Slack selbst gibt es keine Inland-Option. |
| Der ganze Kollaborationsbestand im Ausland — die besondere zweite Hälfte | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Es geht nicht darum, ob Ihr Team Slack aus Shanghai öffnen kann — sondern darum, dass der gesamte interne Kollaborationsbestand und die darin enthaltenen personenbezogenen Daten von Mitgliedern und Gästen im Ausland liegen und täglich die Grenze überqueren. Ein Seitenlade-Test beobachtet, wie der Anmeldebildschirm erscheint; er kann nicht sehen, in welcher Region der Workspace liegt, welche Einwilligung eingeholt wurde oder dass Ihr gesamter Nachrichten- und Dateibestand im Ausland konzentriert ist. |
| Residenz & Grenztransfer | Diesen Bestand im Ausland zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40, zusätzlich zur Mitteilung nach Art. 13/23 und der gesonderten Einwilligung für den Transfer ins Ausland. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten im Inland gespeichert werden — was eine reine Offshore-Plattform nicht erfüllen kann. |
| Besprechungsaufzeichnungen & die ICP-Tür | Huddle- und Clip-Aufzeichnungen legen die Latte höher: Eine aufgezeichnete Stimme ist ein Stimmabdruck und ein aufgezeichnetes Gesicht biometrische Daten — sensible personenbezogene Daten nach PIPL Art. 28–29, die gesonderte Einwilligung und eine Erforderlichkeitsbegründung verlangen. Und jede öffentliche, auf China ausgerichtete Oberfläche, die Sie mit dem Workspace verbinden, ist ein Internet-Informationsdienst mit einer ICP-Beian-Pflicht, die an Inland-Hosting gebunden ist. |
| Erreichbarkeit ist nicht die Achse | Ob Slack aus dem Festland schnell lädt, ist eine betriebliche Frage, nicht die Compliance-Frage. Entscheidend ist, wo der Kollaborationsbestand und die personenbezogenen Daten liegen und unter welcher Einwilligung. 21YunBox hilft Ihnen, diesen regulierten Inhalt im Inland oder in einer in China ansässigen Alternative zu halten, die Einwilligungen abzusichern, jede auf China ausgerichtete Oberfläche per ICP zu melden und rechtskonform auszuliefern — der 21YunBox Optimizer — vor dem Stack, den Sie bereits betreiben. Niemals eine Umgehung welcher Art auch immer. |
Was es tatsächlich enthält — Ihre Nachrichten, Dateien und Aufzeichnungen
Slack ist keine öffentliche Marketing-Website; es ist der Ort, an dem sich die interne Arbeit Ihrer Organisation ansammelt, und es führt davon einen bemerkenswert vollständigen Bestand. Jeder Kanal, jede Direktnachricht und jeder Thread wird als laufender Verlauf aufbewahrt. Jede Datei, die in eine Unterhaltung gelegt wird, liegt in Slacks Speicher. Huddles und Clips fügen Audio- und Videoaufzeichnungen von Besprechungen hinzu. Und der Workspace trägt die Identitäten aller Beteiligten — Mitglieder wie eingeladene Gäste: Namen, E-Mail-Adressen, teils Telefonnummern und die Metadaten darüber, wer mit wem spricht. Wo diese Aufzeichnungen eine Person benennen oder beschreiben, sind sie personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten (PIPL); eine aufgezeichnete Stimme oder ein Gesicht ist sensibel. Zusammengenommen ergibt der Nachrichten- und Dateiverlauf ein konzentriertes Bild davon, wie Ihre Organisation tatsächlich arbeitet — und ob er im Festland oder im Ausland liegt, entscheidet allein Slacks Datenresidenz-Region, denn Slack bietet keine selbstgehostete Edition, die Sie selbst in China platzieren könnten.
Die Türen: Residenz, Grenztransfer, Aufzeichnungen und ICP
Legen Sie Ihren Workspace auf Slacks Offshore-Cloud — die einzige, die Slack anbietet — öffnet sich die erste Tür. Die Nachrichten, Dateien und Mitgliederdaten in diesem Workspace liegen im Ausland, was ihn zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht trifft Sie, die Kundin, nicht Slack: PIPL Art. 13 und 23 verlangen Mitteilung und eine Rechtsgrundlage für die Erhebung, und Art. 38–40 verlangen einen Transfermechanismus für den Versand ins Ausland — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit gesonderter Einwilligung für den Transfer ins Ausland.
Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden. Slack bietet keine China-Region und keine selbstgehostete Edition, daher gibt es auf Slack selbst keinen Weg, diese Pflicht zu erfüllen — der einzige rechtskonforme Weg ist, den regulierten Bestand außerhalb von Slack in einer in China ansässigen Umgebung zu halten.
Besprechungen öffnen eine schärfere Tür. Wird ein Huddle oder ein Clip aufgezeichnet, erfasst die Aufzeichnung Stimmen und Gesichter — und ein Stimmabdruck sowie ein Gesichtsbild sind biometrische Daten, die PIPL Art. 28–29 als sensible personenbezogene Daten behandeln. Der Umgang mit sensiblen personenbezogenen Daten erfordert einen bestimmten Zweck und Erforderlichkeit, erhöhten Schutz sowie eine gesonderte, informierte Einwilligung jeder aufgezeichneten Person — eine Pflicht, die nicht aus einem Textkanal entsteht, sondern unmittelbar auf im Ausland gehaltene aufgezeichnete Besprechungen fällt.
Und in dem Moment, in dem Sie eine öffentliche, auf China ausgerichtete Oberfläche mit dem Workspace verbinden — eine Hilfe- oder Statusseite, eine Community-Anmeldung, ein für Festland-Nutzer bereitgestelltes Support-Portal — ist diese Oberfläche ein Internet-Informationsdienst und trägt eine ICP-Beian-Pflicht (备案), die an eine Inland-Hosting-Ressource gebunden ist. Ein rein interner Workspace löst ICP für sich genommen womöglich nicht aus; eine öffentliche, Nutzern in China bereitgestellte Oberfläche schon.
Warum eine Erreichbarkeitsprüfung das verfehlt
Eine Sonde aus China kann beobachten, wie der Slack-Anmeldebildschirm erscheint, und daraus schließen „es funktioniert“. Diese Antwort geht am Kern vorbei. Die Compliance-Exponierung steht nicht auf dem Bildschirm — sie liegt in den ruhenden Daten und darin, wie sie sich bewegen: der gesamte Verlauf Ihrer internen Unterhaltungen, die darin geteilten Dateien, die Besprechungsaufzeichnungen und die Profildaten jedes Mitglieds und Gasts, allesamt auf einem Offshore-Workspace und täglich über die Grenze. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, in welcher Region der Workspace liegt, ob gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus besteht oder dass Ihr gesamter Kollaborationsbestand im Ausland konzentriert ist. Das ist die konkurrenzsichere zweite Hälfte der Frage — und genau deshalb ist es nicht die Antwort, einen Offshore-Workspace lediglich aus dem Festland erreichbar zu machen. Die Antwort ist, den Kollaborationsbestand und die personenbezogenen Daten im Inland oder in einer in China ansässigen Alternative zu halten.
Der rechtskonforme Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Team-Kollaboration für einen Festlandchina-Betrieb zu führen, und er sitzt vor dem Stack, den Sie bereits betreiben — kein Neuaufbau, keine Migration und niemals ein Weg, der Daten heimlich ins Ausland schafft.
Zuerst kartieren: Unser China-Compliance-Team inventarisiert, was Ihr Workspace enthält — den Nachrichten- und Dateiverlauf, die Huddle- und Clip-Aufzeichnungen, die Identitäten von Mitgliedern und Gästen —, stellt fest, wo er gehostet ist (eine Offshore-Slack-Region oder standardmäßig die USA), den ICP-Status jeder auf China ausgerichteten Oberfläche sowie die Einwilligungs- und Residenzgrundlage, auf die sich jeder Fluss stützt. Wir erstellen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: Da Slack selbst keine Festland-Region und keine selbstgehostete Edition bietet, bedeutet Lokalisieren, den regulierten Inhalt und die personenbezogenen Daten der Mitglieder im Inland zu halten — in einer in China ansässigen Kollaborationsumgebung oder einem kontrollierten Speicher — statt auf dem Offshore-Workspace, die Mitteilung nach Art. 13/23 und die gesonderte Einwilligung einzuholen und jede Besprechungsaufzeichnung als sensible personenbezogene Daten mit eigener Einwilligung zu behandeln. Lokalisieren heißt, die Daten auf einem Inland-Pfad zu halten — niemals ein Weg welcher Art auch immer, der sie ins Ausland schafft oder über die Grenze zurückgreift, um sie abzurufen.
Dann ausliefern: Jede öffentliche, auf China ausgerichtete Oberfläche ist ein Internet-Informationsdienst und trägt daher eine ICP-Beian-Pflicht und braucht rechtskonforme Auslieferung im Inland. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor den Oberflächen, die Sie bereits betreiben, sodass sie für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer — wir halten im Inland, was das Gesetz dort verlangt, liefern den Rest rechtskonform aus dem Festland aus und bewegen personenbezogene Daten niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partnerin der Kollaborationsplattform, die Sie bereits betreiben, keine Konkurrentin.
Nichts davon ist ein Urteil, dass Slack in China „gesperrt“ oder „illegal“ sei; es ist eine Risiko- und Residenzkarte. Welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft ab, von Ihrer Rolle nach chinesischem Recht, von Ihren Datenmengen und davon, was Ihr Workspace tatsächlich enthält — die Einzelheiten sollten mit Rechtsbeistand geklärt werden, bevor der gesamte interne Bestand Ihrer Organisation davon abhängt.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Speichert Slack die Daten chinesischer Nutzer in China?
Nein. Nach Slacks eigenen Hilfeseiten werden Workspace-Daten in der einen gewählten Datenresidenz-Region gespeichert, und keine davon liegt in Festlandchina; ohne die Funktion werden sie in den USA gespeichert. Slack hat keine selbstgehostete Edition, daher gibt es keinen Weg, diese Daten auf Slack selbst auf chinesischem Boden zu halten.
Ist die Nutzung von Slack in China illegal?
Nicht grundsätzlich. Das Thema ist der grenzüberschreitende Transfer Ihrer internen Nachrichten, Dateien und der personenbezogenen Daten der Mitglieder, den das PIPL erlaubt, wenn Sie die Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Ob Sie zusätzlich Inland-Speicherung schulden, hängt von Ihrer Rolle (etwa ob Sie Betreiber kritischer Informationsinfrastruktur sind) und Ihren Datenmengen ab — klären Sie die Einzelheiten mit Rechtsbeistand.
Unser Team muss Slack nur aus Shanghai erreichen — ist das nicht die ganze Frage?
Nein. Erreichbarkeit ist betrieblich, nicht die Compliance-Frage. Selbst wenn Slack sofort lädt, liegen Ihr gesamter Kollaborationsbestand und die personenbezogenen Daten der Mitglieder weiterhin im Ausland und überqueren die Grenze. Die rechtskonforme Antwort ist, diesen regulierten Bestand und die personenbezogenen Daten im Inland oder in einer in China ansässigen Alternative zu halten und die Einwilligungen abzusichern — niemals Kontrollen zu umgehen, was 21YunBox nie tut.


