Funktioniert Rippling in China? Mitarbeiterdaten-Residenz, PIPL-Grenztransfer und sensible PI
Rippling ist aus Festlandchina erreichbar, Geschwindigkeit ist also nicht die Frage — Datenresidenz ist es. Rippling ist US-ansässig und beherbergt nach seiner eigenen Security-Seite alle Daten in US-basierten AWS-Rechenzentren (mit einer EU-Datenresidenz-Option, die es für europäische Kunden beschreibt) und ohne Festland-China-Region, sodass die HR-, IT- und Lohndatensätze Ihrer China-Mitarbeiter — Identität, Ausweisnummern, Bank- und Gerätedaten — in einem Offshore-Rippling-Konto ruhen, ein grenzüberschreitender Transfer oft sensibler personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: die Residenz-, Grenz- und Einwilligungs-Exponierung und der rechtmäßige inländische Weg.
Funktioniert Rippling in China?
Ripplings Anwendungen sind aus Festlandchina erreichbar, die ehrliche Antwort ist also, dass Geschwindigkeit nicht die Frage ist. Rippling vereint HR, IT und Lohn in einem System of Record — Identität, Vergütung, Lohn, Benefits und die Geräte und Konten, die Ihre Leute nutzen — und die China-Entscheidung dreht sich darum, wo diese Mitarbeiterdatensätze leben und ob sie das Land verlassen durften.
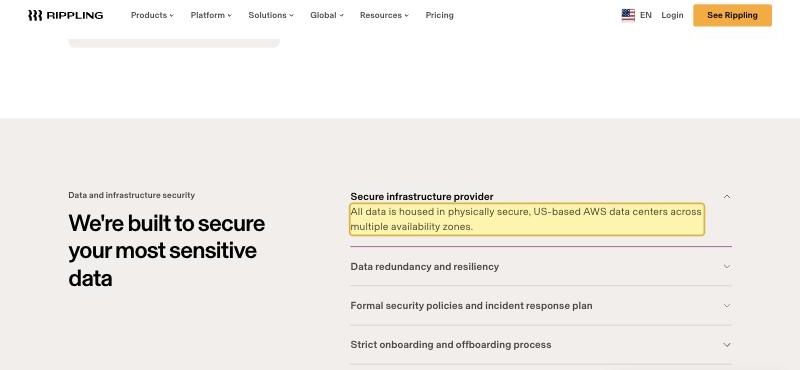
Nach seiner eigenen Security-Seite beherbergt Rippling „all data … in physically secure, US-based AWS data centers“, und die einzige In-Region-Residenz, die es anderswo beschreibt, ist die EU — ohne Festland-China-Region. Die Datensätze Ihrer China-Mitarbeiter ruhen also in einem Offshore-Rippling-Konto, was sie dort zu halten zu einem grenzüberschreitenden Transfer (数据出境) personenbezogener Daten nach PIPL (Art. 38–40) macht: Mitteilung, ein Transfermechanismus und eine gesonderte Einwilligung, die für Mitarbeiterdaten besonders heikel ist. Weil Rippling auch die IT-Seite trägt, ist vieles, was es hält — Ausweisnummern, Bank- und Lohndetails, Geräte- und Identitätsdaten — sensible personenbezogene Information, die die Einwilligungsschwelle hebt und eine Folgenabschätzung verlangt, und oberhalb von Mengenschwellen kann eine Datenexport-Sicherheitsbewertung gelten. Für einen Betreiber kritischer Informationsinfrastruktur verlangt die Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes inländische Speicherung, die eine Offshore-Region nicht erfüllen kann.
21YunBox kartiert Ihre Grenz-, Residenz- und Einwilligungs-Exponierung, lokalisiert die China-Mitarbeiterdaten auf ein China-ansässiges Fundament (sendet Rippling nur, was rechtmäßig gehen darf) und liefert jede auf China ausgerichtete Mitarbeiteroberfläche im Inland auf ICP-gemeldeter Infrastruktur aus — kein Neuaufbau und niemals irgendeine Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Problem. Ripplings Anwendungen sind aus Festlandchina erreichbar; es ist nicht an der Grenze gesperrt. Die China-Frage ist Datenresidenz und der grenzüberschreitende Transfer von Mitarbeiter-PI, nicht Geschwindigkeit.
- ✕ Ripplings eigene Security-Seite gibt an, alle Daten seien in US-basierten AWS-Rechenzentren beherbergt, und die anderswo beschriebene In-Region-Residenz ist die EU — keine in Festlandchina. Weil es HR, IT und Lohn vereint, ruht daher ein ungewöhnlich breiter Satz der personenbezogenen Daten Ihrer China-Mitarbeiter in einem Offshore-Rippling-Konto.
- ! Die Datensätze Ihrer China-Mitarbeiter in einem Offshore-Rippling-Konto zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, ein Transfermechanismus und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung, die in einem Arbeitsverhältnis schwer als frei gegeben zu behandeln ist.
- ! Ausweisnummern, Bank- und Lohndetails, Benefits und die Geräte- und Identitätsdaten der IT-Seite sind größtenteils sensible personenbezogene Information nach PIPL (Art. 28–29), die einen bestimmten Zweck, eine gesonderte Einwilligung und eine Folgenabschätzung zum Schutz personenbezogener Daten brauchen.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) inländische Speicherung, und eine CAC-Datenexport-Sicherheitsbewertung kann gelten, bevor Daten das Land verlassen — Pflichten, die eine US- oder EU-Rippling-Region nicht erfüllen kann. Die Kontoregion zu wechseln (USA zu EU) verlagert den Transfer; es beendet ihn nicht.
- ! Eine auf China ausgerichtete Mitarbeiteroberfläche — ein Self-Service-, Onboarding- oder Benefits-Portal, das tatsächlich Menschen im Festland bedient wird — ist dort ein öffentlicher Dienst, der eine ICP-Beian-Pflicht und inländische Auslieferung trägt, die Rippling nicht bietet.
Was die offizielle Rippling-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Rippling sagt, alle Daten seien in US-basierten AWS-Rechenzentren beherbergt — und nennt keine Festland-China-Region. Auf seiner eigenen Security-Seite, unter „Secure infrastructure provider“, gibt Rippling an: „All data is housed in physically secure, US-based AWS data centers across multiple availability zones.“ Weil Rippling HR, IT und Lohn vereint, hält dieser einzelne US-Fußabdruck die Identitäts-, Lohn- und Gerätedatensätze Ihrer China-Mitarbeiter — ein Offshore-, grenzüberschreitendes Halten personenbezogener Daten nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Rippling — Security (rippling.com/trust/security), retrieved 2026-10-09; PIPL Articles 38–40 |
| Selbst Ripplings eigene multiregionale Datenresidenz-Architektur nennt nur die USA und die EU — nie Festlandchina. In Ripplings Engineering-Darstellung, wie es Residenz handhabt, ist „a company's data is an indivisible ‘atom’ that resides wholly within a single region“, und die beschriebene In-Region-Zusage gilt europäischen Kunden, die ihre Daten „located in the EU“ wollen. Die einzigen genannten Regionen sind im Ausland; keine ist in Festlandchina, China-Mitarbeiterdaten haben also kein inländisches Rippling-Zuhause, an das sich eine ICP-Beian binden ließe. | Rippling — How Rippling is redefining multiregion data residency (rippling.com/blog), retrieved 2026-10-09 |
| Die Datensätze Ihrer China-Mitarbeiter in einem Offshore-Rippling-Konto zu halten, ist ein PIPL-Grenztransfer — mit einer gesonderten Einwilligung, die für Mitarbeiterdaten heikel ist. Personenbezogene Informationen, die von Personal in Festlandchina erhoben werden, in ein im Ausland gehostetes Rippling-Konto zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung die Grundlage ist, eine gesonderte Einwilligung — schwer als frei gegeben in einem Arbeitsverhältnis zu behandeln, selbst wo Personalmanagement die Verarbeitungsgrundlage ist (Art. 13(2)). | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-09 |
| Lohn-, Ausweis-, Bank- und Gerätedaten sind sensible personenbezogene Information, und für manche Verarbeiter müssen die Daten in China bleiben. Vieles, was Rippling hält, ist sensible personenbezogene Information nach PIPL (Art. 28–29), die einen bestimmten Zweck, eine gesonderte Einwilligung und eine Folgenabschätzung braucht; und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) inländische Speicherung, mit einer möglichen CAC-Datenexport-Sicherheitsbewertung, bevor irgendetwas das Land verlässt. | PIPL Articles 28–29; Cybersecurity Law Article 39 (formerly Article 37); Measures for the Security Assessment of Data Exports (cac.gov.cn), retrieved 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Ob Rippling in Festlandchina „funktioniert“, ist für eine Plattform, die HR, IT und Lohn auf einmal betreibt, eine Datenresidenzfrage, lange bevor es eine Performance-Frage ist. Rippling ist das System of Record für Ihre Belegschaft — die persönlichen Details, Bezahlung und Lohnabrechnung, Benefits und, auf seiner IT-Seite, die Geräte, Konten und Identitäten, die jeder Mitarbeiter nutzt — und seine Anwendungen sind vom Festland aus erreichbar. Die Entscheidung ist also nicht, ob die Bildschirme laden. Sie ist, wo diese Mitarbeiterdatensätze zur Ruhe kommen und ob sie das Land überhaupt verlassen durften. Rippling ist US-ansässig und beherbergt, in seinen eigenen Worten, alle Daten in US-basierten AWS-Rechenzentren — und es ist diese Geografie, nicht Latenz, auf die Chinas Recht reagiert.
Rippling in China auf einen Blick
| Worüber es entscheidet | In Ripplings eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Rippling ist eine einheitliche Belegschaftsplattform — HR, IT und Lohn in einem System of Record. Ein einzelnes Konto hält Mitarbeiteridentität, Vergütung und Lohn, Benefits und, von der IT-Seite, die Geräte, Konten und Logins, die an jede Person gebunden sind. Das macht es zu einem ungewöhnlich breiten, fortlaufenden Datensatz jedes Mitarbeiters, vieles davon sensibel. |
| Ist es vom Festland aus erreichbar? | Ja. Ripplings Anwendungen antworten aus China, und es ist kein an der Grenze gesperrter Dienst. Erreichbarkeit ist nicht die China-Frage. (Grenzüberschreitender Zugriff vom Festland auf ein Offshore-Konto kann uneinheitlich sein — eine betriebliche Angelegenheit, unten, nicht die Entscheidung.) |
| Wo leben die Mitarbeiterdatensätze? | Im Ausland. Ripplings eigene Security-Seite gibt an, dass „all data is housed in physically secure, US-based AWS data centers“, und die anderswo beschriebene In-Region-Datenresidenz ist die EU — immer noch außerhalb des Festlands. Rippling nennt keine Festland-China-Region, die Datensätze Ihrer China-Arbeiter sitzen also in einem US- (oder EU-) Rippling-Konto. |
| China-Mitarbeiterdaten hineinzugeben | Die Datensätze sind personenbezogene Information, vieles davon sensibel — Ausweisnummern, Bank- und Lohndetails, Benefits und Geräte- und Identitätsdaten. Sie in einem Offshore-Rippling-Konto zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, ein Transfermechanismus und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung, die ein Mitarbeiter selten frei einem Arbeitgeber geben kann. Sensible Kategorien (Art. 28–29) fügen eine Schwelle aus bestimmtem Zweck, gesonderter Einwilligung und Folgenabschätzung hinzu. |
| Inländische Speicherung & Menge | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine CAC-Datenexport-Sicherheitsbewertung kann gelten, bevor Daten das Land verlassen — Pflichten, die eine US- oder EU-Rippling-Region nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die China-Mitarbeiterdaten, die auf einem China-ansässigen Fundament bleiben müssen, senden Sie Rippling nur, was rechtmäßig gehen darf, behalten Sie Rippling für den Rest Ihrer Belegschaft, und liefern Sie jede auf China ausgerichtete Mitarbeiteroberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Erreichbar — aber wo leben die Datensätze Ihrer Leute?
Ripplings Anwendungen antworten aus China, und es ist kein Dienst, den China an der Grenze sperrt, Erreichbarkeit ist also nicht, wo dies entschieden wird. Residenz entscheidet es. Auf seiner eigenen Security-Seite gibt Rippling an, dass „all data is housed in physically secure, US-based AWS data centers across multiple availability zones“, und die multiregionale Datenresidenz, die es öffentlich beschrieben hat, legt die Daten europäischer Kunden in die EU — eine zweite Offshore-Region, keine Festland-Region. Rippling veröffentlicht kein Festland-China-Rechenzentrum. Solange und bis sich das ändert, leben die HR-, IT- und Lohndatensätze Ihres China-Personals also in einem im Ausland gehosteten Rippling-Konto, meist den USA.
Grenzüberschreitender Zugriff vom Festland auf ein Offshore-Konto kann uneinheitlich sein, und die Versuchung ist, ihn durch eine Netz-Behelfslösung zu erzwingen. 21YunBox verwendet weder eine solche Umgehung, noch empfiehlt es sie — sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Aus demselben Grund veröffentlicht diese Seite keine erstanbieterliche China-Latenzzahl für Rippling: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Die Frage, die zählt, ist, wo die Mitarbeiterdaten leben und ob sie eine rechtmäßige Grundlage hatten, dort zu sein.
Mitarbeiterdaten im Ausland sind ein Grenztransfer nach PIPL
Hier ist das Tor, das die meisten HR- und IT-Teams übersehen. Personenbezogene Informationen von Personal in Festlandchina zu erheben und in einem im Ausland gehosteten Rippling-Konto zu halten, ist ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter personenbezogener Daten — den Arbeitgeber, nicht Rippling den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung Ihre Grundlage ist, eine gesonderte Einwilligung für den Auslandstransfer.
Mitarbeiterdaten machen diese Einwilligung unbehaglich. PIPL erlaubt einem Arbeitgeber zwar, Personal-Daten zu verarbeiten, wo es zur Durchführung des Personalmanagements unter einer rechtmäßig verabschiedeten Arbeitsrichtlinie oder einem Kollektivvertrag erforderlich ist (Art. 13(2)), routinemäßige HR-Verarbeitung muss also nicht immer auf Einwilligung beruhen. Aber diese Grundlage schaltet die Grenzregeln nicht ab: Die Datensätze in ein Offshore-Rippling-Konto zu exportieren, ist eine eigenständige Handlung, die Mitteilung, eine rechtmäßige Grundlage und einen Transfermechanismus in eigenem Recht auslöst, und die Sensible-Informationen-Pflichten bestehen weiter. Und für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungsvorschrift, umnummeriert durch die Novelle 2025, die am 1. Januar 2026 in Kraft trat, inhaltlich unverändert)) — eine Pflicht, die eine Offshore-Rippling-Region nicht erfüllen kann. Welche davon Ihre Organisation treffen, ist ein mit Rechtsbeistand gegen Ihre tatsächliche Belegschaftsgröße und Daten zu bestätigendes Risiko.
Ein System für HR, IT und Lohn — ein ungewöhnlich breiter, sensibler Fußabdruck
Die Exponierung ist für Rippling schärfer als für eine Einzweck-Anwendung, wegen wie viel es konzentriert. Weil es HR, IT und Lohn vereint, hält ein Konto nicht nur Namen, Bezahlung und Bankdetails, sondern Steuer- und Benefits-Datensätze und — von der IT-Seite — die Hardware, Konten und Identitäten, mit denen sich jeder Mitarbeiter anmeldet. Vieles davon ist sensible personenbezogene Information nach PIPL (Art. 28–29), wo Verarbeitung einen bestimmten Zweck, eine gesonderte Einwilligung und eine Folgenabschätzung zum Schutz personenbezogener Daten verlangt (Art. 55). Die IT- und Geräteschicht weitet das Bild über ein klassisches HR-System hinaus: Rippling ist der Datensatz nicht nur dessen, wer eine Person ist und was sie verdient, sondern der an sie gebundenen Ausrüstung und Logins, ein einzelner Grenztransfer trägt also Belegschaftsidentität, Bezahlung und Endgerätedaten zusammen. Diese Daten über die Grenze zu bewegen, kann oberhalb von Mengenschwellen zusätzlich Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, bevor irgendetwas das Land verlässt. Nichts davon dreht sich darum, wie schnell eine Seite rendert; es dreht sich darum, ob die Daten eine rechtmäßige Grundlage hatten, im Ausland zu sein — behandeln Sie daher jede Zeile hier als ein mit Rechtsbeistand zu klärendes Risiko, bevor Sie sich darauf verlassen.
Warum Rippling auf „eine andere Region“ zu richten nicht die Lösung ist
Der naheliegende Zug ist, das Konto auf Ripplings EU-Datenresidenz umzustellen und es lokalisiert zu nennen — aber jede Region, die Rippling anbietet, die USA und ihre EU-Option gleichermaßen, sitzt außerhalb Festlandchinas, und Rippling selbst rahmt die Daten eines Unternehmens als gänzlich innerhalb einer einzelnen Region ruhend. China-Mitarbeiterdaten von den USA in die EU zu verlagern, bewegt den Grenztransfer; es beendet ihn nicht. In China erhobene Mitarbeiterdaten im Inland zu halten, heißt, ein China-ansässiges Fundament für die Datensätze aufzustellen, die bleiben müssen, und Rippling nur zu senden, was rechtmäßig gehen darf. Diese Aufteilung — was bleiben muss und was gehen darf — ist eine rechtliche Frage, bevor sie eine technische ist, und sie ist das Herz der Arbeit.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Rippling für eine Belegschaft zu betreiben, die Festlandchina einschließt, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung durch — welche in China erhobenen Mitarbeiter-, Lohn- und Gerätedatensätze im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-Speicherpflicht (vormals Art. 37) gilt, und was Ihr Mitteilungs-, Einwilligungs- und Folgenabschätzungs-Fluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand gezogen; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen ein China-ansässiges Fundament für die China-Mitarbeiterdaten auf und integrieren es, die bleiben müssen — ein mit Einwilligung versehenes, inländisches Zuhause für diese Datensätze — während Sie Rippling als einheitliches System of Record für den Rest Ihrer Belegschaft behalten und ihm nur senden, was rechtmäßig die Grenze überqueren darf.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche der Plattform — ein Mitarbeiter-Self-Service-Portal, eine Onboarding- oder Benefits-Seite, die tatsächlich Menschen im Festland bedient wird — ist dort ein öffentlicher Dienst, trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. Der 21YunBox Optimizer liefert sie im Inland aus, gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Belegschaftssystem, das legal und rechtskonform für Ihre Leute in China läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexportregeln herum oder um irgendeine Netzbeschränkung herum zu reichen: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China hinaus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist Rippling in Festlandchina verfügbar?
Ripplings Anwendungen sind vom Festland aus erreichbar — es ist kein Dienst, den China an der Grenze sperrt — Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für eine China-Belegschaft ist Datenresidenz und der grenzüberschreitende Transfer von Mitarbeiter-PI: Ripplings eigene Security-Seite sagt, alle Daten seien in US-basierten AWS-Rechenzentren beherbergt, und die einzige weitere beschriebene Region ist die EU, die Datensätze Ihrer China-Mitarbeiter ruhen also in einem Offshore-Rippling-Konto. Grenzüberschreitender Zugriff auf dieses Konto kann uneinheitlich sein, aber das ist eine betriebliche Angelegenheit, nicht die Entscheidung — und die Antwort ist nie eine Netz-Behelfslösung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Ist es ein grenzüberschreitender Datentransfer, unsere China-Mitarbeiter in Rippling zu führen?
Wenn Ihr Rippling-Konto in den USA, der EU oder einer Region außerhalb des Festlands liegt, dann werden die Datensätze, die es für Ihr China-Personal hält — Identität, Lohn, Benefits und die Geräte- und Kontodaten der IT-Seite — im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung die Grundlage ist, eine gesonderte Einwilligung, die in einem Arbeitsverhältnis schwer als frei gegeben zu behandeln ist. Ausweisnummern, Bank- und Lohndetails sind sensible personenbezogene Information (PIPL Art. 28–29), die eine Schwelle aus bestimmtem Zweck, gesonderter Einwilligung und Folgenabschätzung hinzufügen, und für einen Betreiber kritischer Informationsinfrastruktur fügt die Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir unser Rippling-Konto einfach auf eine China-Region umstellen, um Daten im Inland zu halten?
Nein — die einzigen Regionen, die Rippling anbietet, sind die USA und die EU, und keine ist in Festlandchina, keine löst also eine China-Residenzpflicht. Das Konto von der US-Region auf die EU-Region umzustellen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. In China erhobene Mitarbeiterdaten im Inland zu halten, heißt, ein China-ansässiges Fundament für die Datensätze aufzustellen, die bleiben müssen, und Rippling nur zu senden, was rechtmäßig gehen darf, während Sie Rippling für den Rest Ihrer Belegschaft behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert jede auf China ausgerichtete Oberfläche auf ICP-gemeldeter Infrastruktur aus — es ist kein Weg um Chinas Datenexportregeln herum.


