Funktioniert Persona in China? Datenresidenz der Identitätsprüfung, PIPL sensible PI und ICP
Personas Identitätsprüfungs-Flow ist auf dem Draht erreichbar, die eigentliche Frage ist also nicht Geschwindigkeit — sondern, dass eine KYC-Prüfung genau das erhebt, was das PIPL als sensible personenbezogene Daten behandelt: ein amtliches Ausweisdokument und ein biometrisches Gesichts-Selfie. Personas eigene Dokumentation betreibt ihre Plattform aus den Vereinigten Staaten, der EU und Indien, ohne Region in Festlandchina, sodass jedes Ausweisbild und jeder Gesichtsscan eines chinesischen Antragstellers, das sie speichert, ein grenzüberschreitender Transfer sensibler personenbezogener Daten nach PIPL ist — mit einer strengeren Last aus gesonderter Einwilligung und Folgenabschätzung, einer Inland-Speicherpflicht nach dem Cybersicherheitsgesetz für einen CIIO oder Verarbeiter großer Mengen und keiner Grundlage für eine ICP-Beian. Ein Blick zuerst auf die Compliance: die Exponierung bei sensibler PI, Residenz, Grenztransfer und ICP, und der rechtmäßige inländische Weg.
Funktioniert Persona in China?
Persona zu erreichen ist nicht das Problem — was es erhebt, ist es. Eine KYC-Prüfung sammelt ein amtliches Ausweisdokument und ein biometrisches Gesichts-Selfie, die beiden Dinge, die Chinas Recht am strengsten behandelt, und Persona hält sie im Ausland.
Nach Personas eigener Dokumentation läuft seine Plattform aus den Vereinigten Staaten, der EU und Indien, und sein Security Statement bietet Datenresidenz nur in den USA (Standard) oder der EU — keine Region in Festlandchina. Jeder Ausweisscan, jede ID-Nummer und jedes Gesichts-Selfie, das es von einem chinesischen Antragsteller erfasst, ist also sensible personenbezogene Daten (PIPL Art. 28), die das Festland verlassen — ein grenzüberschreitender Transfer, den das PIPL regelt und der eine gesonderte Einwilligung, einen Transfermechanismus und eine vorherige Folgenabschätzung braucht (Art. 29, 38–40, 55–56), mit einer eher im Spiel befindlichen Sicherheitsbewertung des Datenexports und, für einen CIIO oder Verarbeiter großer Mengen, einer Inland-Speicherpflicht nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Ein auf China ausgerichtetes, vom Festland ausgeliefertes Onboarding-Screen braucht zudem eine ICP-Beian, an die Persona keine Ressource anzubinden hat.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihrer Gesellschaft, den Daten, die Sie halten, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Antragsteller sind, und es ist am besten mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die Prüfdaten sind ein amtlicher Ausweis + ein biometrisches Gesichts-Selfie — PIPL-„sensible“ personenbezogene Daten
- ! Persona dokumentiert nur US- und EU-Residenz, sodass die Daten des Antragstellers das Festland verlassen
- ✕ Persona nennt keine Identitätsprüfungs-Region in Festlandchina
- ! Der Export sensibler PI braucht eine gesonderte Einwilligung, einen Transfermechanismus und eine vorherige Folgenabschätzung
- ! CIIO / Verarbeiter großer Mengen schulden eine Inland-Speicherung, die Persona nicht bieten kann
- ! Ein in China bedienter Onboarding-Flow braucht eine ICP-Beian, ohne Persona-Ressource, an die sie sich anbinden ließe
Was die offizielle Persona-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
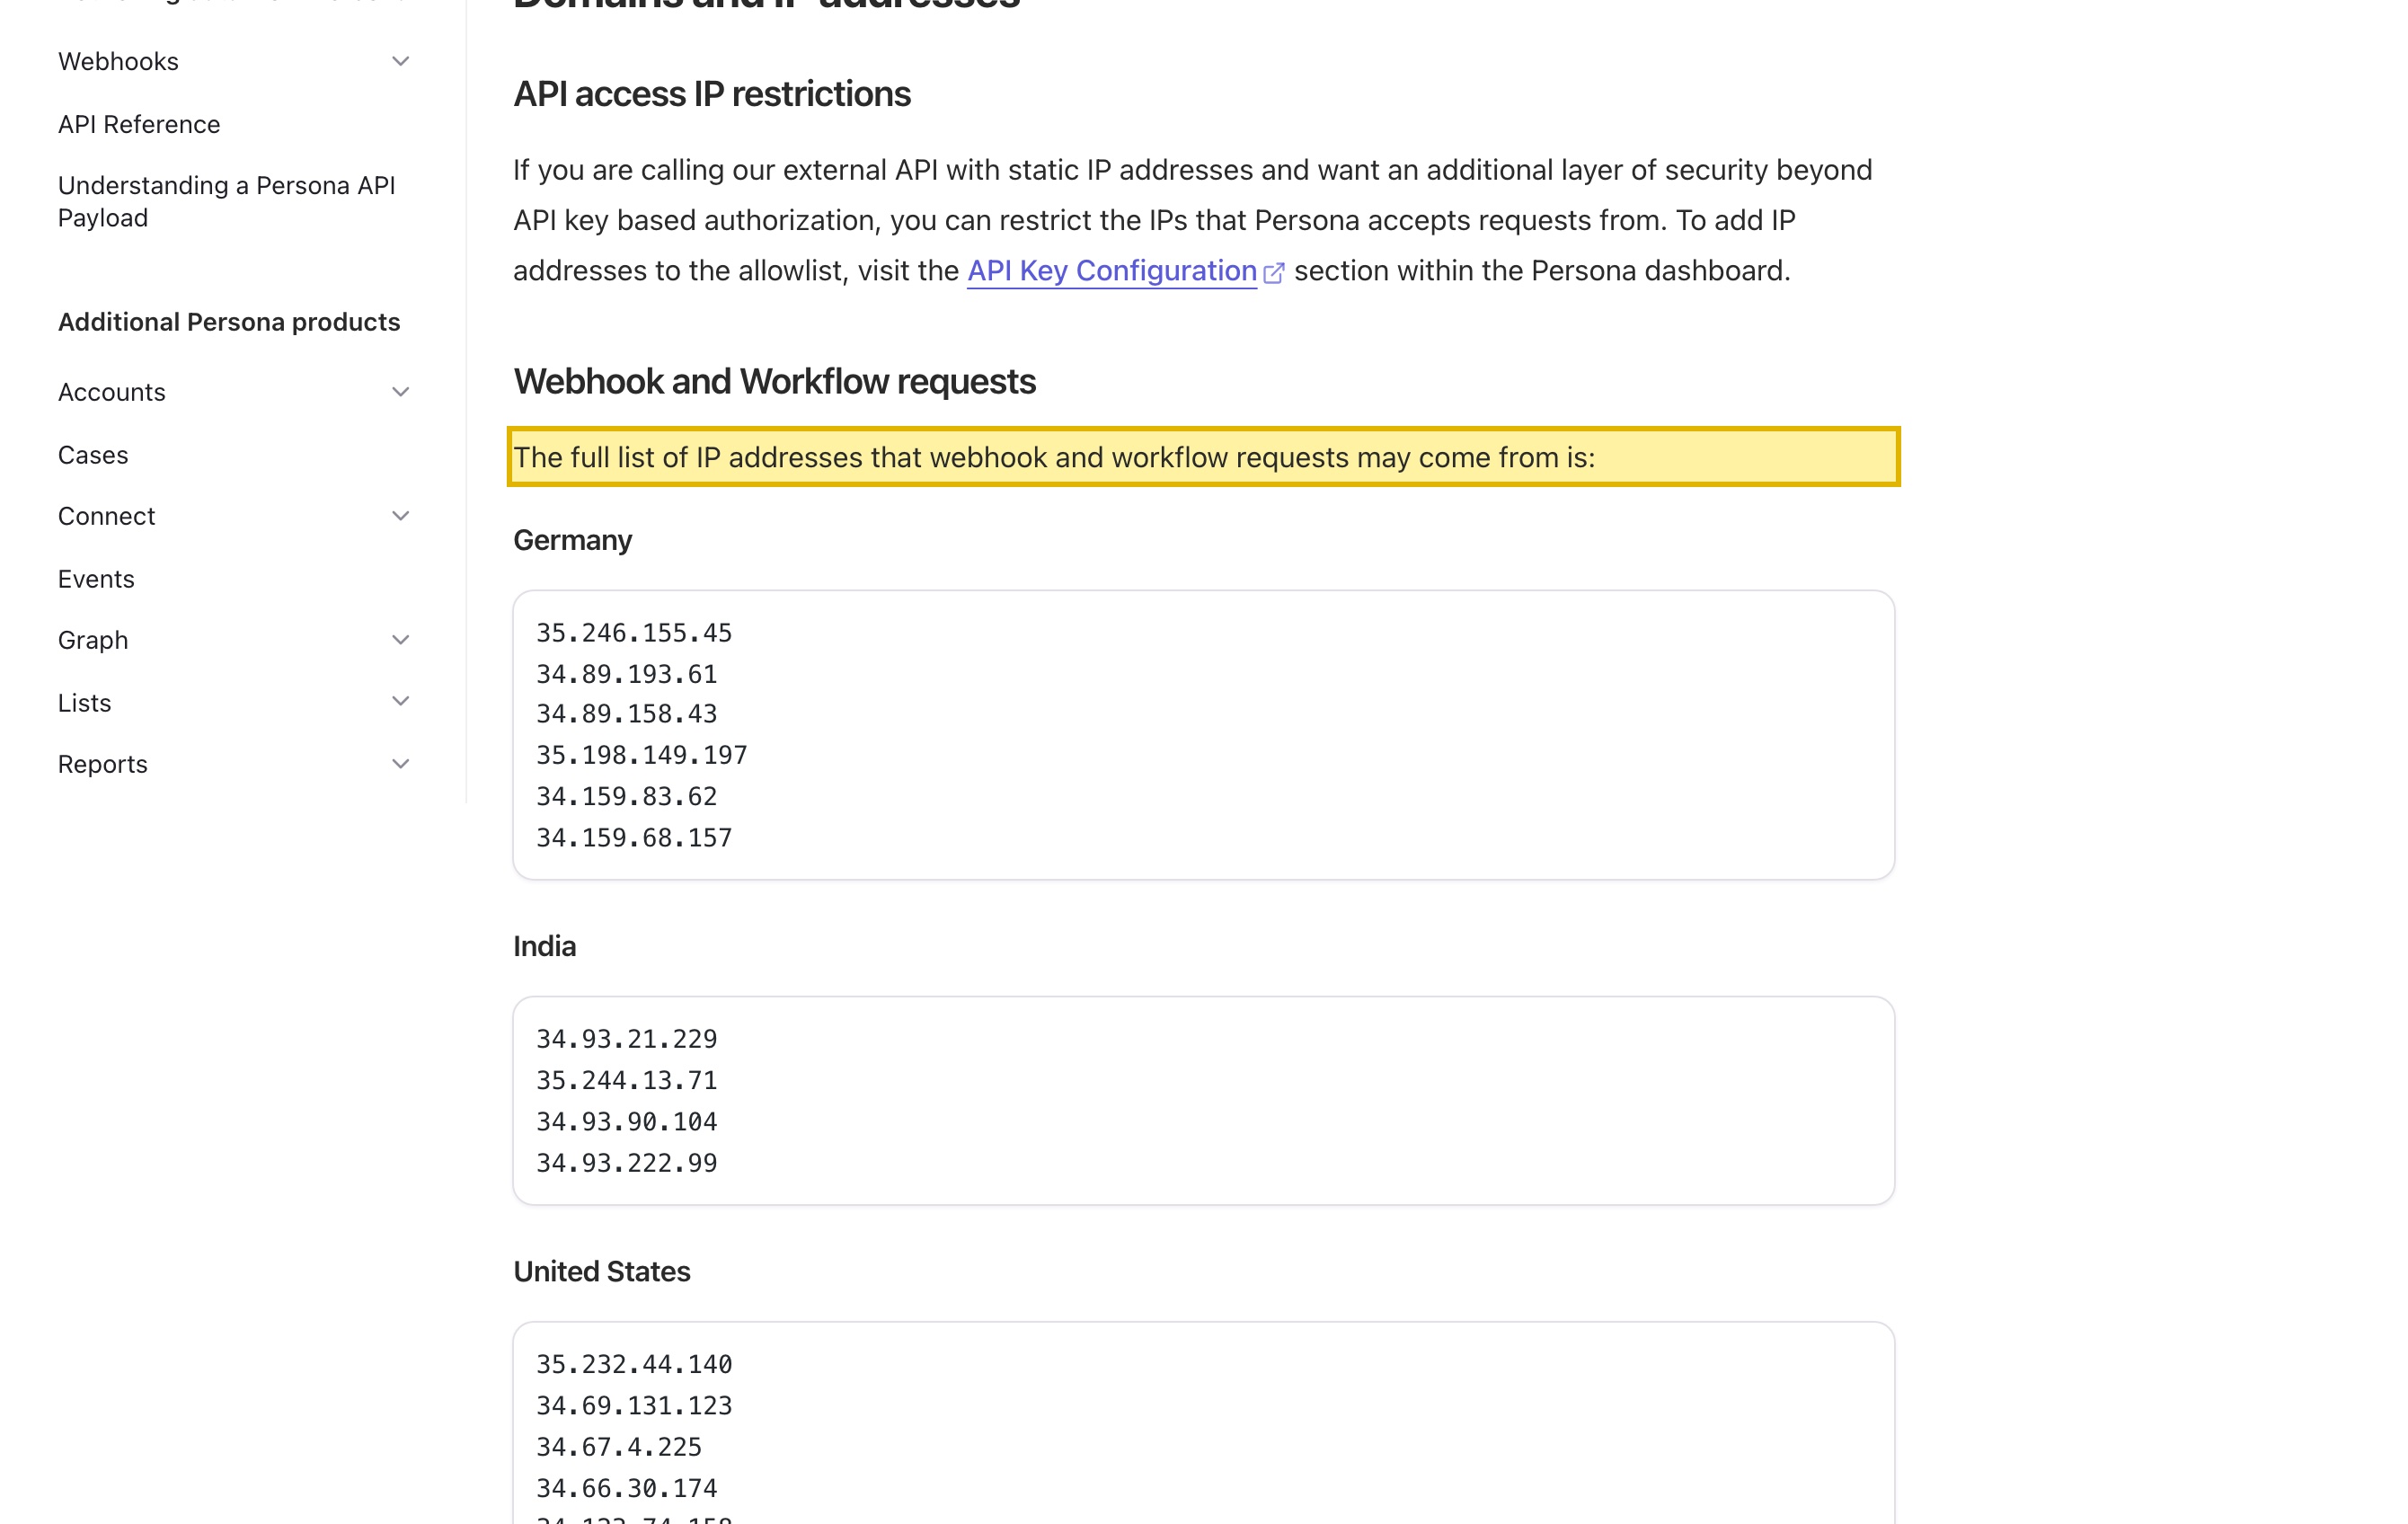
| Personas eigene Sicherheitsdokumentation zeigt einen US-, EU- und Indien-Fußabdruck — keine Region in Festlandchina. Seine Developer-Docs-Sicherheitsseite (Version 2026-09-29) gibt an: „The full list of IP addresses that webhook and workflow requests may come from is:“ (Die vollständige Liste der IP-Adressen, von denen Webhook- und Workflow-Anfragen kommen können, lautet:) und gruppiert sie unter „Germany“, „India“ und „United States“, wobei E-Mails an Endnutzer von „frompersona.com“ oder, für die „European Union“, von „eu.frompersona.com“ gesendet werden. Festlandchina ist nirgends genannt, sodass die Ausweisbilder und Gesichts-Selfies, die es von chinesischen Antragstellern erfasst, im Ausland zur Ruhe kommen. | Persona developer docs — Security (Version 2026-09-29), abgerufen 2026-10-09 |
| Persona bietet Datenresidenz nur in den USA oder der EU. Personas Security Statement lässt Kunden wählen, wo Prüfdaten gespeichert werden, zwischen den Vereinigten Staaten (dem Standard) und der Europäischen Union, und seine veröffentlichte Subprozessorliste platziert seine Infrastruktur- und Datenverarbeitungs-Anbieter (einschließlich AWS und Google Cloud) mit Dienststandorten in den USA. Keine Region liegt im Festland, sodass das Umschalten zwischen ihnen nur den grenzüberschreitenden Transfer verlagert — es erfüllt keine inländische China-Pflicht. | Persona Security Statement and sub-processor list (withpersona.com), abgerufen 2026-10-09 |
| Ein amtlicher Ausweis und eine Gesichtsbiometrie sind „sensible“ personenbezogene Daten, sodass die Einwilligungs- und Bewertungslast schwerer ist. Nach PIPL sind biometrische Merkmale und die spezifische Identität einer Person sensible personenbezogene Daten (Art. 28), die eine gesonderte, spezifische Einwilligung und nachgewiesene Erforderlichkeit (Art. 29) und eine vorherige Folgenabschätzung (Art. 55–56) verlangen; sie in eine Offshore-Persona-Region zu exportieren, ist ein grenzüberschreitender Transfer, der eine weitere gesonderte Einwilligung und einen Transfermechanismus braucht (Art. 38–40), wobei Chinas Gesichtserkennungsregeln (in Kraft seit 2025) Pflichten speziell für Gesichtsdaten hinzufügen. | PIPL Art. 28, 29, 38–40, 55–56; Chinas Gesichtserkennungsregeln (2025) |
| Für manche Verarbeiter müssen die Daten in China bleiben — und das Bedienen von innerhalb des Festlands löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Menge bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Prüfspeicher nicht erfüllen kann — und die autoritative Verifizierung der Identität eines Festland-Einwohners läuft über lizenzierte inländische Kanäle, die ein ausländischer Anbieter nicht erreichen kann. Jede öffentliche Onboarding-Seite, die tatsächlich von innerhalb Chinas ausgeliefert wird, muss zudem eine ICP-Beian (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) tragen, gebunden an eine Festland-Ressource, die Persona nicht bietet. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33, abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Wenn ein Team KYC-Onboarding oder Identitätsprüfung für Festlandchina mit Persona plant, ist der erste Instinkt, zu fragen, ob der Prüf-Flow für einen Antragsteller in Shanghai oder Shenzhen lädt. Das ist die falsche erste Frage. Personas ganze Aufgabe ist es, ein amtliches Identitätsdokument und ein Selfie zu erheben und beide abzugleichen — das Allererste, was es auf chinesischem Boden tut, ist also, die beiden Kategorien zu sammeln, die Chinas Recht am strengsten hütet: eine Gesichtsbiometrie und ein amtliches Identitätsdokument. Ob der gehostete Flow schnell rendert, ist ein Auslieferungsdetail. Ob Sie diese Daten aus dem Land bewegen durften und wo sie dann zur Ruhe kommen, ist die Entscheidung — und die wird von Chinas Recht geklärt, nicht von einem Ladezeit-Test. Persona beantwortet das „Wo“ in seiner eigenen Dokumentation.
Persona betreibt keine Identitätsprüfungs-Region innerhalb Festlandchinas. Seine eigene Sicherheitsdokumentation zeigt eine Plattform, die aus den Vereinigten Staaten, der Europäischen Union und Indien läuft, und sein Security Statement lässt einen Kunden die Datenresidenz in den Vereinigten Staaten (dem Standard) oder der EU wählen — ohne Festland-Standort zur Auswahl. In dem Moment, in dem ein Ausweisfoto, ein Passscan oder ein Liveness-Selfie, erfasst von einer Person in China, in einer dieser Regionen landet, hat ein grenzüberschreitender Transfer (数据出境) sensibler personenbezogener Daten stattgefunden, und ein eigener Rechtskörper entscheidet, ob er überhaupt je erlaubt war.
Persona in China auf einen Blick
| Worüber es entscheidet | In Personas eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Persona ist eine Identitätsprüfungs- und KYC-Onboarding-Plattform: Es erfasst ein amtliches Identitätsdokument und ein Selfie, führt eine Liveness- und Gesichtsabgleich-Prüfung durch und gibt eine verifizierte Identität zurück. Von Entwurf her erhebt es für jede Person, die es prüft, eine Gesichtsbiometrie und einen amtlichen Identitätsdatensatz. |
| Ist es vom Festland erreichbar? | Erreichbarkeit ist nicht der Ort, an dem dies entschieden wird, daher nennt diese Seite keine China-Ladezeitzahl. Selbst ein Flow, der sofort rendert, kann rechtswidrig zu nutzen sein — die Frage sind die Daten, die es sammelt, und wohin diese Daten gehen, nicht seine Geschwindigkeit. (Die grenzüberschreitende Auslieferung eines Offshore-Prüf-Flows kann inkonsistent sein; das ist eine operative Sache, nicht die Entscheidung, und niemals ein Grund, zu einem Netz-Workaround zu greifen.) |
| Wo sitzen die Prüfdaten? | Im Ausland. Personas Sicherheitsdokumentation zeigt ihre Plattform, die aus den Vereinigten Staaten, der EU und Indien betrieben wird, und ihr Security Statement bietet Datenresidenz nur in den Vereinigten Staaten (Standard) oder der EU. Ihre veröffentlichte Subprozessorliste platziert ihre Infrastruktur- und Datenverarbeitungs-Anbieter mit Dienststandorten in den USA. Es gibt keine Region in Festlandchina, sodass die Ausweisscans und Gesichts-Selfies außerhalb des Landes ruhen. |
| China-KYC-Daten hineinerfassen | Eine Behörden-ID-Nummer und eine Gesichtsbiometrie sind sensible personenbezogene Daten nach PIPL (Art. 28). Sie in einem Offshore-Persona zu halten, ist ein grenzüberschreitender Transfer (数据出境), der Mitteilung, eine gesonderte, für sensible Daten spezifische Einwilligung, einen Transfermechanismus und eine vorherige Folgenabschätzung braucht (Art. 29, 38–40, 55–56); eine Sicherheitsbewertung des Datenexports wird bei sensiblen Daten eher ausgelöst. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Ein auf China ausgerichtetes Onboarding- oder Prüf-Screen, das Festland-Besuchern tatsächlich von innerhalb Chinas ausgeliefert wird, braucht eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist. Persona nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen sich melden ließe. |
| Der rechtmäßige Weg | Halten Sie in China erhobene Prüfdaten im Inland auf einer eingewilligten, lizenzierten inländischen Identitätsprüfungs-Route mit inländischer Verarbeitung und Speicherung, und liefern Sie die auf China ausgerichtete Onboarding-Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Eine KYC-Prüfung erhebt genau das, was das PIPL „sensibel“ nennt
Hier unterscheidet sich eine Identitätsprüfungs-Plattform von einem gewöhnlichen Datentool, und darum sitzt sie am scharfen Ende von Chinas Recht. Was Persona sammelt, um seine Aufgabe zu erfüllen — ein Foto eines Passes oder nationalen Ausweises, die darauf stehende ID-Nummer und ein Selfie oder Liveness-Video, mit dem ein Gesicht abgeglichen wird —, sind keine gewöhnlichen personenbezogenen Daten. Nach dem Gesetz zum Schutz personenbezogener Daten sind biometrische Merkmale und die spezifische Identität einer Person sensible personenbezogene Daten (Art. 28): die Kategorie, deren Missbrauch die Würde oder Sicherheit einer Person am leichtesten schädigt. Sie überhaupt zu verarbeiten, erfordert eine strengere Grundlage als allgemeine Daten — eine gesonderte, spezifische Einwilligung und eine nachgewiesene Erforderlichkeit (Art. 29) und eine Folgenabschätzung zum Schutz personenbezogener Daten, die vor Beginn der Verarbeitung durchgeführt wird (Art. 55–56).
Legen Sie das grenzüberschreitende Element darüber, und die Einwilligungen stapeln sich: Ein Transfer dieser sensiblen Daten in eine Offshore-Persona-Region braucht eine weitere gesonderte Einwilligung für den Export, verschieden von jeder Zustimmung, überhaupt geprüft zu werden. Gesichtsdaten tragen noch eine zusätzliche Schicht — Chinas eigene Regeln zur Gesichtserkennungstechnologie, in Kraft seit 2025, fügen eigene Erforderlichkeits-, Mitteilungs- und (im Umfang) Meldepflichten speziell für Gesichtsdaten hinzu. Nichts davon wird dadurch erledigt, dass Persona das prüfende Tool ist; die Pflichten fallen auf Sie, den Verarbeiter, der entschieden hat, die Daten zu erheben und zu exportieren. Welche davon genau Ihren Flow treffen, ist ein Risiko, das mit Rechtsbeistand anhand dessen zu bestätigen ist, was Ihr Onboarding tatsächlich erfasst und speichert.
Ein Offshore-Prüfspeicher ist ein grenzüberschreitender Transfer — und „die EU-Region wählen“ beendet ihn nicht
Hier ist das Tor, das die meisten Teams übersehen. Ein Persona-Konto in irgendeiner seiner Regionen ist per Definition außerhalb des Festlands. Die Ausweisbilder, ID-Nummern, Selfies und Abgleichsergebnisse, die es für Ihre Antragsteller in China hält, sind personenbezogene Daten — meist sensible personenbezogene Daten —, und sie in ein Offshore-Persona zu laden, ist ein grenzüberschreitender Transfer nach PIPL. Das Gesetz legt die Pflicht dem Verarbeiter auf, nicht Persona, dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Weil die Daten sensibel und an die Identität gebunden sind, ist Chinas Sicherheitsbewertung des Datenexports (数据出境安全评估) eher im Spiel und kann erforderlich sein, bevor irgendetwas ausreist.
Residenz ist die andere Hälfte. Wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Menge bewegt, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsvorschrift wurde durch die Novelle 2025, in Kraft seit 1. Januar 2026, umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Pflicht, die ein in den USA oder der EU gehostetes Persona-Konto nicht erfüllen kann. Der naheliegende Reflex ist, das Konto auf die gefühlt nächste Region umzuschalten und es inländisch zu nennen, doch Persona bietet nur die Vereinigten Staaten und die EU; den Gesichtsscan eines chinesischen Antragstellers von der US-Region in die EU-Region zu verschieben, verlagert bloß den grenzüberschreitenden Transfer, es hebt ihn nicht auf. Keine der Regionen liegt im Festland, sodass keine eine China-Residenzpflicht löst. Welche dieser Pflichten auf Ihr konkretes Deployment zutreffen, ist eine Risikokarte, die mit Rechtsbeistand zu klären ist, kein Urteil — aber keine davon hängt davon ab, wie schnell die Prüfung zurückkommt.
Keine Festland-Region, wogegen sich melden ließe — und warum China-Identitätsprüfungen in der Regel inländisch laufen
Ein öffentlich zugängliches Onboarding-, Anmelde- oder Prüf-Screen, das Festland-Besuchern tatsächlich von innerhalb Chinas ausgeliefert wird, hängt von einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 ab, und diese Meldung muss an eine Hosting-Ressource gebunden sein, die physisch im Festland liegt. Persona bietet keine, es gibt also nichts auf Persona, wogegen sich melden ließe — dieselbe strukturelle Lücke, die die Residenzpflicht offenlegt, von der Lizenzseite gesehen.
Es gibt auch eine Produktrealität, die in dieselbe Richtung weist. Die Identität eines Festland-Einwohners autoritativ zu verifizieren, bedeutet, sie gegen Chinas nationale Bevölkerungs- und Identitätssysteme zu prüfen, die über lizenzierte, inländische Kanäle erreicht werden — nicht etwas, das ein ausländischer Identitätsprüfungs-Anbieter vom Ausland aus tun kann. Für den China-Teil Ihres Onboardings konvergieren also die rechtmäßige und die praktische Antwort: Der Prüfschritt selbst muss in der Regel auf einer eingewilligten, inländischen Route laufen, während Persona seine Arbeit für den Rest Ihrer Märkte weiter erledigt. Diese Aufteilung — was in China bleiben muss, was bei Persona bleiben darf — ist eine rechtliche Frage, bevor sie eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung für sensible Daten, einen Transfermechanismus, eine Datenexport-Bewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, den Prüfdaten, die Sie halten, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Antragsteller sind — am besten mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Identitätsprüfung für eine auf China ausgerichtete Präsenz zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Verarbeitung sensibler Daten und ihren Transfer —, legt fest, welche in China erhobenen Prüfdatensätze (Ausweisbilder, ID-Nummern, Selfies, Abgleichsergebnisse) im Land bleiben müssen, was rechtmäßig ausreisen darf, wo eine Sicherheitsbewertung des Datenexports oder eine Art-39-Speicherpflicht greift und was Ihr Einwilligungs-, Mitteilungs- und Folgenabschätzungs-Flow für sensible personenbezogene Daten abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen eine in China ansässige Grundlage für die China-Prüfdaten bereit und binden sie an — eine eingewilligte, inländische Identitätsprüfungs-Route, geführt über eine lizenzierte, CAC-gemeldete inländische Option, mit Verarbeitung und Speicherung, die im Festland bleiben —, sodass die Prüfung weiter funktioniert, während die Ausweisscans und Gesichtsdaten aufhören, das Land standardmäßig zu verlassen, und Sie Persona für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: Das auf China ausgerichtete Onboarding- oder Prüf-Screen, das Ihre Antragsteller tatsächlich erreichen, ist selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine Identitätsprüfung, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexportregeln oder um irgendeine Netzbeschränkung herum zu geben; wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Sicherheitsbewertung des Datenexports
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Persona die Ausweis- und Gesichtsdaten chinesischer Antragsteller in China?
Nein. Nach Personas eigener Dokumentation läuft seine Plattform aus den Vereinigten Staaten, der EU und Indien, und sein Security Statement bietet Datenresidenz nur in den USA (Standard) oder der EU — es gibt keine Region in Festlandchina. Die Ausweisscans, ID-Nummern und biometrischen Gesichts-Selfies, die es von chinesischen Antragstellern erfasst, werden im Ausland gehalten, was sie zu einem grenzüberschreitenden Transfer sensibler personenbezogener Daten nach PIPL macht: Der Verarbeiter (Sie, nicht Persona) schuldet Mitteilung, eine für sensible Daten spezifische gesonderte Einwilligung, einen Transfermechanismus und eine vorherige Folgenabschätzung.
Warum reicht es nicht, Personas EU-Region zu wählen, damit es für China funktioniert?
Weil keine von Personas Regionen im Festland liegt. Die Daten eines chinesischen Antragstellers von der US-Region in die EU-Region zu verschieben, verlagert den grenzüberschreitenden Transfer, statt ihn zu beenden, und es erfüllt keine China-Inland-Speicherpflicht. Es gibt auch eine Produktrealität: Die Identität eines Festland-Einwohners autoritativ zu verifizieren, bedeutet, sie gegen Chinas nationale Identitätssysteme zu prüfen, die nur über lizenzierte inländische Kanäle erreicht werden — sodass der China-Teil der Prüfung in der Regel auf einer eingewilligten, inländischen Route laufen muss, während Sie Persona für Ihre anderen Märkte behalten. Behandeln Sie die Aufteilung als eine mit Rechtsbeistand zu klärende Frage.
Kann 21YunBox helfen, unser Persona-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — indem es die Pflichten bei PIPL sensibler PI, Grenztransfer und Datenresidenz bewertet, die an den Ausweis- und biometrischen Daten hängen, die Persona erhebt, für Ihre Gesellschaft, Datenmengen und Antragsteller —, helfen, in China erhobene Prüfdaten auf eine eingewilligte, lizenzierte inländische Route mit inländischer Verarbeitung und Speicherung zu lokalisieren, und die ICP-gemeldete, inländische Auslieferung bereitstellen, die eine rechtskonforme China-Präsenz verlangt, vor dem Persona-Stack, den Sie für jeden anderen Markt behalten. Kontakt aufnehmen, um Ihren konkreten Fall durchzugehen.


