Personaは中国本土で使えるか:本人確認データの国内保存、PIPL の機微個人情報、ICP
Persona の本人確認フローは通信上は到達できます。だから本当の問いは速度ではありません——KYC チェックは、まさに PIPL が機微個人情報として扱うもの、すなわち政府発行の身分証と顔の生体情報を含むセルフィーを収集します。Persona 自身のドキュメントは、米国・EU・インドからプラットフォームを運用し、中国本土のリージョンを持ちません。そのため、保存するすべての中国の申請者の ID 画像と顔スキャンは、PIPL の下での機微個人情報の越境移転となり——より厳格な別途の同意と影響評価、CIIO や大量取扱者にはサイバーセキュリティ法の国内保存義務、そして ICP備案 を結び付ける足場がありません。機微個人情報・データ所在・越境・ICP のリスクと、合法な中国本土内の道筋を、コンプライアンス起点で読み解きます。
Personaは中国本土で使えるか
Persona に到達できるかは問題ではありません——集めるものが問題です。KYC チェックは政府発行 ID と顔の生体情報を含むセルフィー、すなわち中国の法が最も厳しく扱う二つを集め、Persona はそれをオフショアに保持します。
Persona 自身のドキュメントによれば、そのプラットフォームは米国・EU・インドから動き、そのセキュリティ声明はデータの国内保存先を米国(既定)または EU のみ提供します——中国本土のリージョンはありません。ですから、中国の申請者から取得するすべての ID スキャン、ID 番号、顔セルフィーは、本土を離れる*機微*個人情報(PIPL 第28条)であり——通知、別途の同意、移転メカニズム、そして事前の影響評価(第29条、第38〜40条、第55〜56条)を要するPIPL が規律する越境移転です。データ越境安全評価がより容易に関わり、CIIO や大量取扱者にはサイバーセキュリティ法 第39条(旧第37条)の下での国内保存義務があります。本土の内側から提供される中国向けのオンボーディング画面には、Persona に結び付ける対象のないICP備案も必要です。
これは判定ではなくリスクの見取り図です——何を負うかは、貴社の法人、保持するデータ、取扱者としての役割、申請者が誰かで変わり、専門家と整理する価値があります。当社の中国チームが貴社と一緒にリスクを整理します →
コンプライアンス・スナップショット
- ! 確認データは政府 ID + 顔の生体情報を含むセルフィー——PIPL の「機微」個人情報
- ! Persona が文書化する国内保存先は米国と EU のみ——ゆえに申請者のデータは本土を離れる
- ✕ Persona は中国本土の本人確認リージョンを名指さない
- ! 機微個人情報の移転には、別途の同意、移転メカニズム、事前の影響評価が必要
- ! CIIO/大量取扱者は、Persona が提供できない国内保存義務を負う
- ! 中国本土から提供されるオンボーディングフローには ICP備案 が必要だが、Persona 側に結び付ける対象がない
Personaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
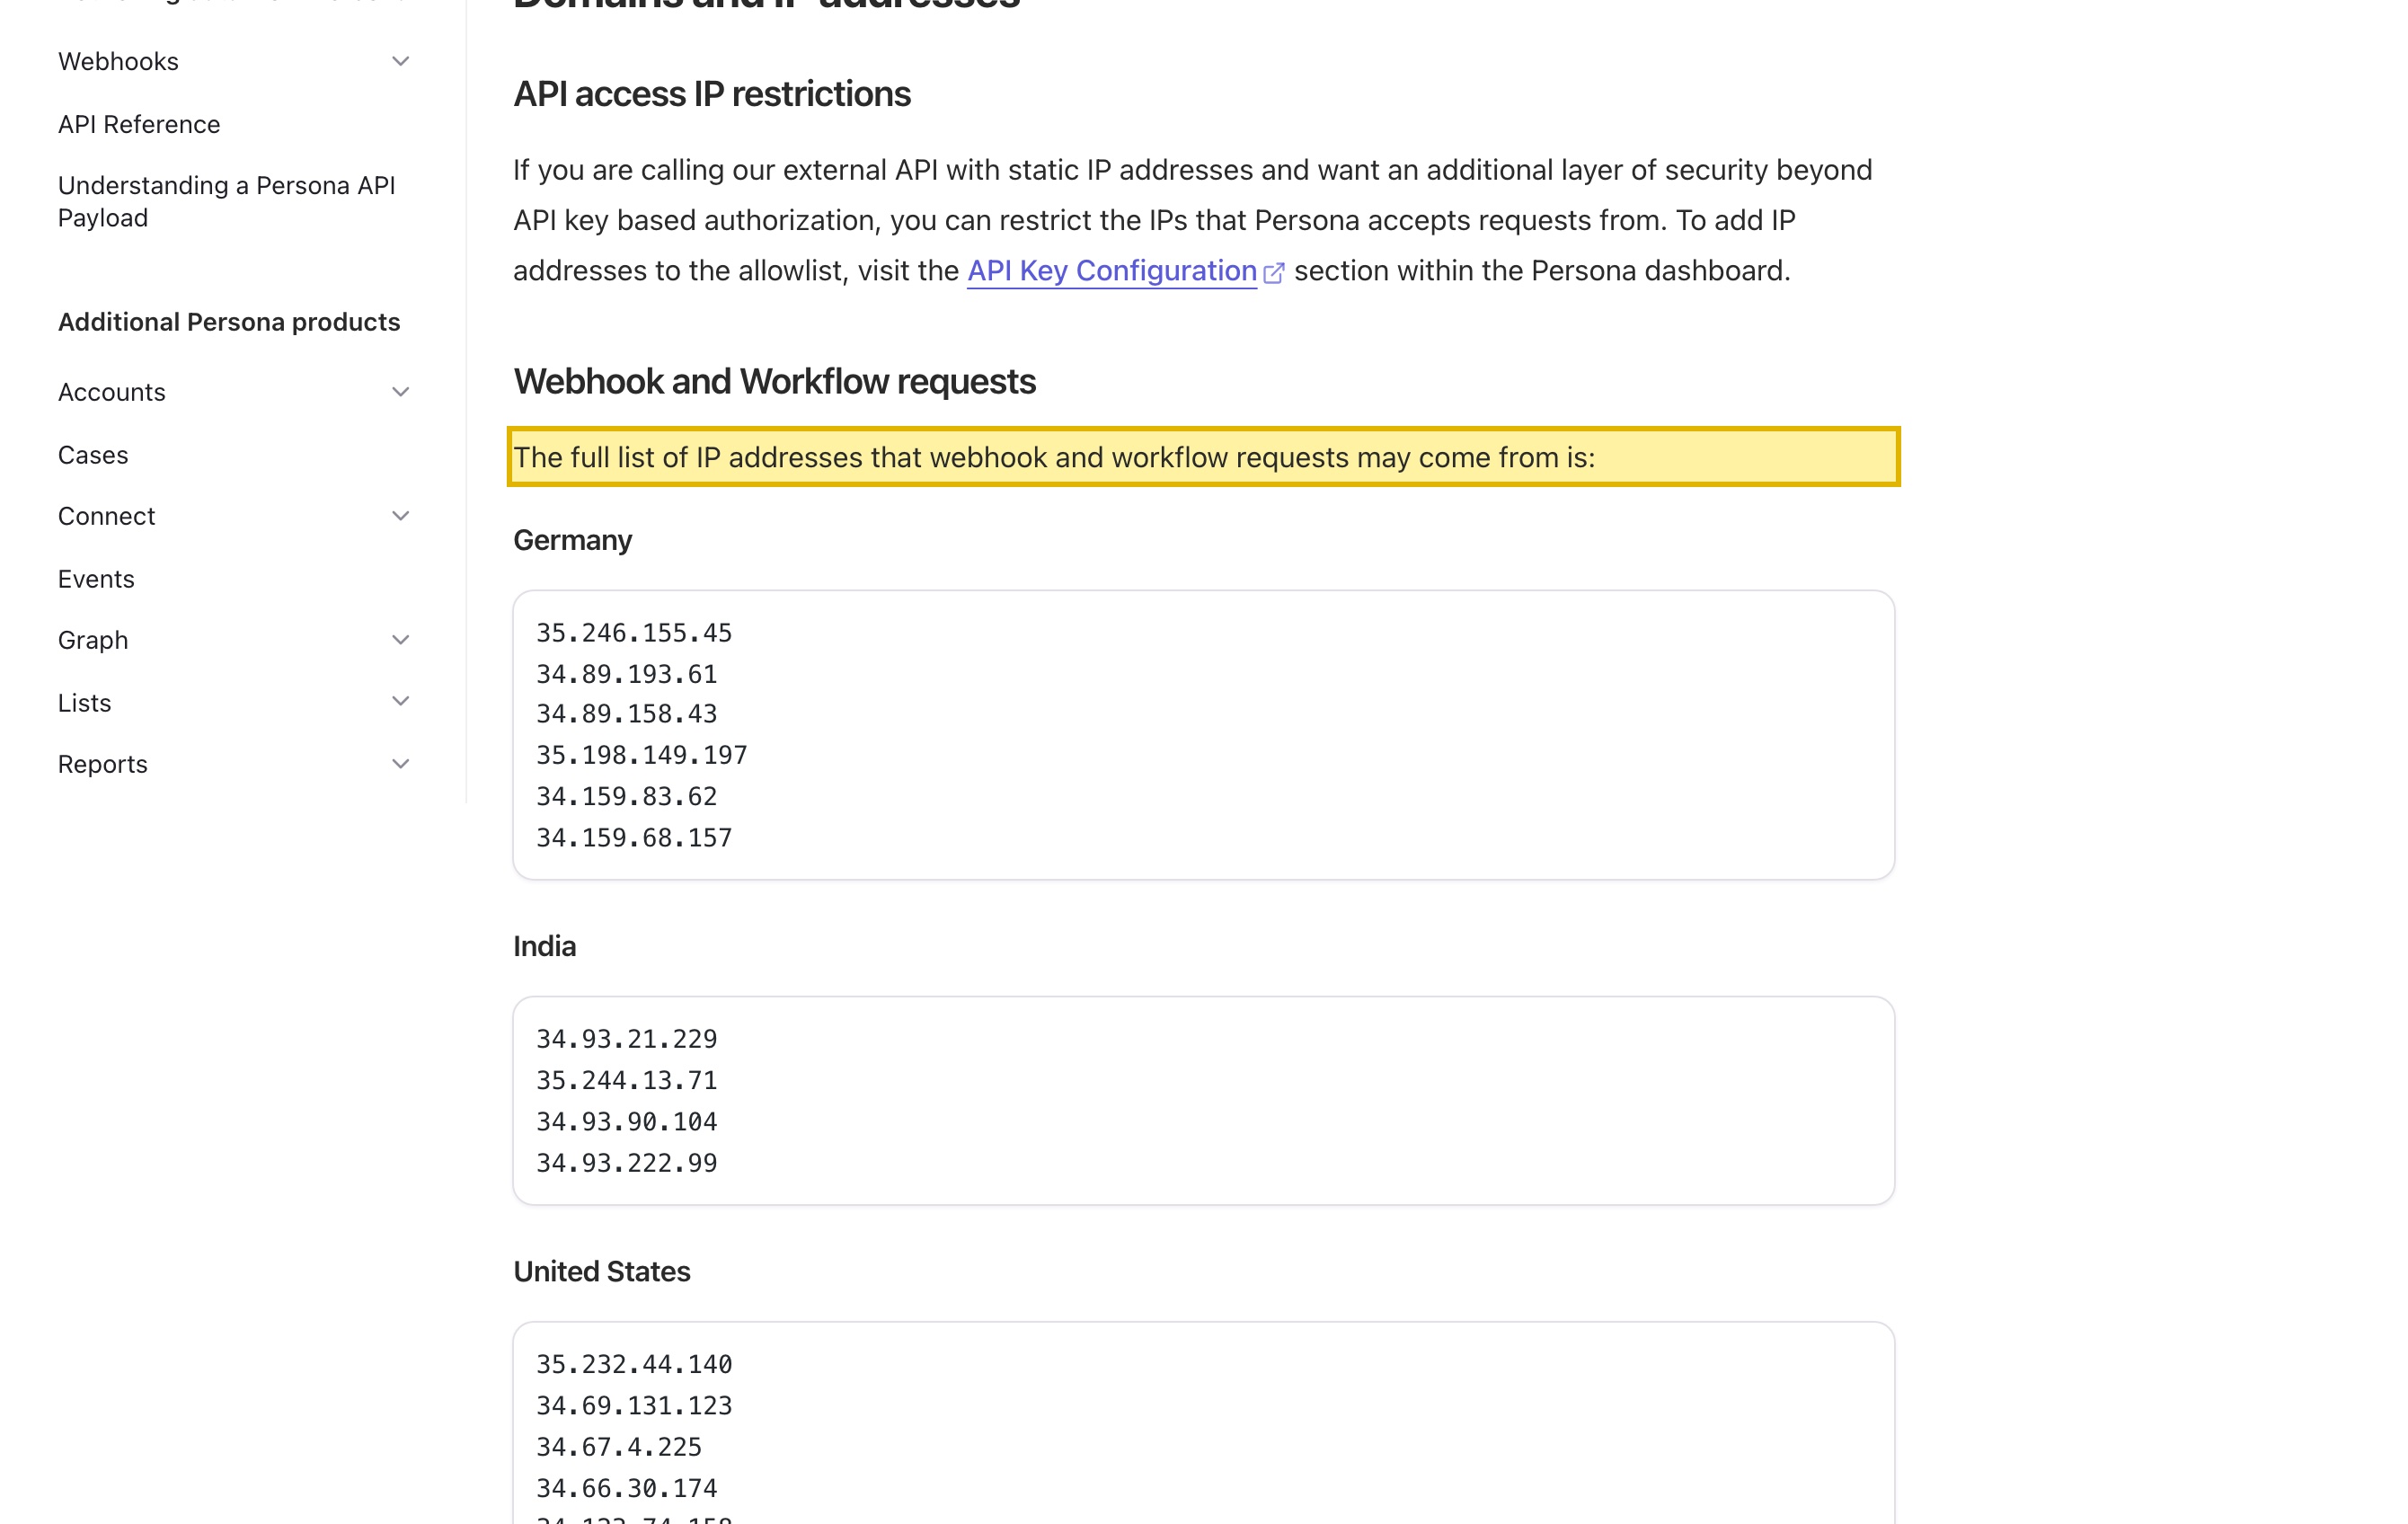
| Persona 自身のセキュリティドキュメントは、米国・EU・インドのフットプリントを示す——中国本土のリージョンはない。 その開発者ドキュメントの Security ページ(version 2026-09-29)は「Webhook とワークフローのリクエストが送られ得る IP アドレスの完全な一覧は以下のとおり」と述べ、それらを「Germany」「India」「United States」の下にまとめ、エンドユーザー向けメールは「frompersona.com」から、または「European Union」については「eu.frompersona.com」から送られる。中国本土はどこにも名指されておらず、中国の申請者から取得する ID 画像と顔セルフィーはオフショアに置かれる。 | Persona developer docs — Security (version 2026-09-29)、2026-10-09 取得 |
| Persona はデータの国内保存先を米国または EU のみ提供する。 Persona のセキュリティ声明は、確認データの保存先を米国(既定)と欧州連合の間で顧客に選ばせ、公開のサブプロセッサー一覧は、そのインフラとデータ取扱いのベンダー(AWS や Google Cloud を含む)を USA のサービス拠点に置く。いずれのリージョンも本土にはないため、両者を切り替えても越境移転の場所を移すだけで、中国の国内保存義務を満たさない。 | Persona Security Statement およびサブプロセッサー一覧(withpersona.com)、2026-10-09 取得 |
| 政府 ID と顔の生体情報は「機微」個人情報であり、同意と評価の負荷が重い。 PIPL の下では、生体的特徴と人物の特定の身分は機微個人情報であり(第28条)、別途の、特定された同意と示された必要性(第29条)、そして事前の影響評価(第55〜56条)を要する。それをオフショアの Persona リージョンへ移転することは、移転のためのさらなる別途の同意と移転メカニズム(第38〜40条)を要する越境移転であり、2025年施行の中国の顔認証規則が顔データに特有の義務を加える。 | PIPL 第28条・第29条・第38〜40条・第55〜56条;中国の顔認証規則(2025年) |
| 一部の取扱者にはデータが中国に留まらねばならず、本土の内側からの提供は ICP備案 を発動する。 取扱者が重要情報インフラ運営者であるか、個人情報を大量に移転する場合、中国で収集した個人情報は本土内に保存しなければならず(サイバーセキュリティ法 第39条(旧第37条)(英語))——オフショアの確認ストアには満たせない——本土居住者の身分の権威ある確認は、外国ベンダーが到達できない許可された国内チャネルを通る。本土の内側から実際に提供される公開のオンボーディングページも、Persona が提供しない本土のリソースに結び付くICP備案(国務院令第292号、工業・情報化部令第33号)を負わなければならない。 | サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
Persona で中国本土向けの KYC オンボーディングや本人確認を計画するとき、最初の直感は、上海や深センの申請者に対して確認フローが読み込まれるかを問うことです。それは最初の問いとして誤っています。Persona の仕事はまるごと、政府発行の身分証明書とセルフィーを収集し、その二つを照合することです——ですから中国の地で最初に行うのは、中国の法が最も厳しく守る二つのカテゴリー、顔の生体情報と公的な身分証明書を集めることです。ホスト型のフローが速く描画されるかは配信の細部です。そのデータを国外へ移すことが許されたのか、そしてそれがどこに置かれるのかこそが決定であり、それは読み込み速度のテストではなく中国の法が定めます。「どこに」の答えは、Persona 自身のドキュメントにあります。
Persona は中国本土内に本人確認のリージョンを一つも運用していません。自社のセキュリティドキュメントは、米国・欧州連合・インドから動くプラットフォームを示し、そのセキュリティ声明は、顧客がデータの国内保存先を米国(既定)または EU から選べるようにしています——選べる本土のサイトはありません。中国の人物から取得した身分証明書の写真、パスポートのスキャン、ライブネスのセルフィーが、それらのリージョンの一つに着地した瞬間に、機微個人情報の越境移転(数据出境)が発生し、それがそもそも許されたのかは、別の法体系が決めます。
中国での Persona:ひと目で
| 決め手 | Persona 自身の言葉で——そして中国の法では |
|---|---|
| それは何か | Persona は本人確認・KYC オンボーディングのプラットフォームです。政府発行の ID 書類とセルフィーを取得し、ライブネスと顔照合のチェックを行い、確認済みのアイデンティティを返します。設計上、審査するすべての人物について、顔の生体情報と公的な身分記録を収集します。 |
| 本土から到達できるか | ここが決まる場所ではないため、このページは中国の読み込み時間の数値を一切掲載しません。瞬時に描画されるフローでさえ、使うことが違法になり得ます——問いは、それが集めるデータと、そのデータがどこへ行くかであって、速度ではありません。(オフショアの確認フローの越境配信は不安定になり得ますが、それは運用の問題であって決定ではなく、決して不正な手段に頼る理由にはなりません。) |
| 確認データはどこに置かれるか | オフショアです。Persona のセキュリティドキュメントは、米国・EU・インドから動くプラットフォームを示し、そのセキュリティ声明はデータの国内保存先を米国(既定)または EU のみ提供します。公開のサブプロセッサー一覧は、そのインフラとデータ取扱いのベンダーを USA のサービス拠点に置きます。中国本土のリージョンはなく、ID スキャンと顔セルフィーは国外に置かれます。 |
| 中国の KYC データをそこへ収集すること | 政府 ID 番号と顔の生体情報は、PIPL の下での*機微*個人情報です(第28条)。それをオフショアの Persona に保持することは、通知、機微データに特有の*別途の*同意、移転メカニズム、そして事前の影響評価を要する越境移転(数据出境)です(第29条、第38〜40条、第55〜56条)。機微データについてはデータ越境安全評価がより容易に発動します。重要情報インフラ運営者や大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を加えます。 |
| 公衆への提供 | 中国本土の内側から本土の訪問者に実際に提供されるオンボーディングや確認の画面は、本土のホスティングリソースに結び付く ICP備案 を必要とします。Persona は本土のリージョンを名指さないため、それ自体には備案 を結び付ける対象がありません。 |
| 合法な道筋 | 中国で収集した確認データを、同意に基づく許可された国内の本人確認経路に、中国本土内の処理と保存とともに留め、中国向けのオンボーディング接点を ICP備案済みのインフラ上で本土内から配信します。21YunBox はマッピング・ローカライズ・デリバリーを行い、いかなる不正な手段も用いず、推奨もしません。 |
KYC チェックは、まさに PIPL が「機微」と呼ぶ個人情報を収集する
ここが本人確認プラットフォームを通常のデータツールと分かつところであり、中国の法の鋭い先端に位置する理由です。Persona が仕事のために集めるもの——パスポートや国民 ID の写真、その番号、そして顔を照合するためのセルフィーやライブネス動画——は、通常の個人情報ではありません。個人情報保護法(PIPL)の下では、生体的特徴と人物の特定の身分は機微個人情報です(第28条)。それは、悪用が人物の尊厳や安全を最も損ないやすいカテゴリーです。そもそも取り扱うには一般データより厳格な足場——別途の、特定された同意と示された必要性(第29条)、そして処理の開始前に実施される個人情報保護影響評価(第55〜56条)——が必要です。
越境の要素を上に重ねると、同意が積み上がります。その機微データをオフショアの Persona リージョンへ移転することには、そもそも確認されることへの合意とは別の、移転のためのさらなる別途の同意が必要です。顔のデータにはもう一層が加わります——2025年施行の、顔認証技術に関する中国の専用規則が、顔データに特有の必要性・通知・(大規模な場合の)届出の義務を独自に加えます。これらのいずれも、Persona が確認を行うツールであるという事実によって免除されません。義務は、データを収集・移転すると決めた取扱者である貴社に課されます。そのうちどれが貴社のフローに食い込むかは、オンボーディングが実際に何を取得・保存するかに照らして、専門家と確認すべきリスクです。
オフショアの確認ストアは越境移転——そして「EU リージョンを選ぶ」では終わらない
ほとんどのチームが見落とすゲートがここです。Persona のアカウントは、そのどのリージョンにあっても、定義上、本土の外にあります。それが貴社の中国の申請者について保持する ID 画像、ID 番号、セルフィー、照合結果は個人情報——その多くが機微個人情報——であり、それをオフショアの Persona に読み込むことは PIPL の下での越境移転です。法は義務を処理者たる Persona ではなく取扱者に課します。第38〜40条は、通知、別途の同意、そして一つの移転メカニズム——CAC の安全評価、CAC 標準契約、または認証——を求めます。データが機微で身分に結び付くため、中国のデータ越境安全評価(英語)(数据出境安全评估)がより容易に関わり、何かが出る前に求められ得ます。
データ所在はもう半分です。貴社の組織が重要情報インフラ運営者であるか、個人情報を大量に移転する場合、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の規定は2026年1月1日施行の2025年改正で番号が変わり、実質は変わっていません)は、中国で生成された個人情報を中国で保存することを求めます——米国または EU でホストされる Persona アカウントには満たせない義務です。当然の反射として、最も近く感じるリージョンにアカウントを切り替えて国内だと呼びたくなりますが、Persona は米国と EU しか提供しません。中国の申請者の顔スキャンを米国リージョンから EU リージョンへ移しても、越境移転の場所を移すだけで、それを消し去ることはできません。いずれのリージョンも本土にはないため、いずれも中国のデータ所在義務を解きません。これらの義務のどれが貴社の個別のデプロイに当てはまるかは、判定ではなく専門家と整理すべきリスクの見取り図です——しかしそのいずれも、確認がどれだけ速く返るかにはかかっていません。
備案 を結び付ける本土のリージョンがない——そして中国の本人確認が国内で動く傾向にある理由
中国本土の内側から本土の訪問者に実際に提供される公開のオンボーディングページ、サインアップ画面、確認ステップは、国務院令第292号と工業・情報化部令第33号の下でICP備案(备案)に関わり、その備案 は本土内に物理的に存在するホスティングリソースに結び付かなければなりません。Persona はそれを提供しないため、Persona 上に備案 を結び付ける対象がありません——データ所在義務が露わにするのと同じ構造的ギャップを、許可の側から見たものです。
同じ方向を指す製品上の現実もあります。本土の居住者の身分を権威をもって確認するには、中国の全国人口・身分システムに照らして照合することを意味し、それは許可された国内チャネルを通じてのみ到達されます——オフショアから外国の本人確認ベンダーが行えるものではありません。ですからオンボーディングの中国部分については、合法と実務の答えが収束します。確認ステップ自体は一般に、同意に基づく中国本土内の経路で動かす必要があり、一方で Persona は他の市場向けに仕事を続けます。その分割——何が中国に留まり、何が Persona に留まり得るか——は、技術の問いである前に法律の問いです。
これは判定ではなくリスクの見取り図です。機微データに別途の同意を負うのか、移転メカニズム、データ越境評価、国内保存、ICP備案、あるいはそれらの組み合わせを負うのかは、貴社の法人、保持する確認データ、取扱者としての役割、そして申請者が誰かで変わります——依拠する前に、専門家と整理する価値があります。
合法な道筋——マッピング、ローカライズ、デリバリー
中国向けのプレゼンス向けに本人確認を運用する法令適合の道筋があり、それには形があります。まずマッピング。当社の中国チームが、貴社の PIPL リスクを両面——機微データの処理と、その移転——で洗い出し、中国で収集した確認レコード(ID 画像、ID 番号、セルフィー、照合結果)のうち何が国内に留まらなければならないか、何が合法に出られるか、どこでデータ越境評価や第39条の保存義務が食い込むか、機微個人情報について同意・通知・影響評価のフローが何をカバーすべきかを確定します。法的な結論は専門家と確定し、そこへ供給する技術的な全体像は当社が作ります。
次にローカライズ。中国の確認データのための中国本土内の足場を立ち上げて統合します——許可された CAC 届出済みの国内選択肢を通じて動かす、同意に基づく中国本土内の本人確認経路で、処理と保存が本土に留まるもの——ので、チェックは動き続け、ID スキャンと顔データは既定で国外へ出なくなり、Persona はすでに貴社に役立っている市場向けに残せます。
次にデリバリー。申請者が実際に到達する中国向けのオンボーディングや確認の画面は、それ自体が本土での公開サービスですから、ICP備案の義務を負い、法令適合の中国本土内からの配信が必要です。21YunBox は、すでにお使いのものの前段に置いてこれを本土内から配信します——21YunBox Optimizer——作り直しも、プラットフォームの載せ替えもありません。その結果は、中国の利用者に向けて合法かつ法令適合で動く本人確認です。当社が決してしないこと——そして誰も合法にはできないこと——は、中国のデータ越境ルールや、いかなるネットワーク上の制限をも通り抜ける経路をお渡しすることです。留めるべきものはローカライズし、本土内から配信し、個人情報をこっそり国外へ移すことは決してありません。
関連する読み物:
よくあるご質問
Persona は中国の申請者の ID と顔のデータを中国に保存しますか?
いいえ。Persona 自身のドキュメントによれば、そのプラットフォームは米国・EU・インドから動き、そのセキュリティ声明はデータの国内保存先を米国(既定)または EU のみ提供します——中国本土のリージョンはありません。中国の申請者から取得する ID スキャン、ID 番号、顔の生体情報を含むセルフィーはオフショアに保持され、これが、それらを PIPL の下での機微個人情報の越境移転にします。取扱者(Persona ではなく貴社)は、通知、機微データに特有の別途の同意、移転メカニズム、そして事前の影響評価を負います。
なぜ Persona の EU リージョンを選ぶだけでは中国向けに足りないのですか?
Persona のどのリージョンも本土にないからです。中国の申請者のデータを米国リージョンから EU リージョンへ移しても、越境移転を消し去るのではなく場所を移すだけで、中国の国内保存義務を満たしません。製品上の現実もあります。本土居住者の身分を権威をもって確認するには、許可された国内チャネルを通じてのみ到達される中国の全国身分システムに照らす必要があります——ですから確認の中国部分は一般に、同意に基づく中国本土内の経路で動かす必要があり、一方で Persona は他の市場向けに残します。その分割は専門家と確定すべき問いとして扱ってください。
21YunBox は Persona 構成を中国で使えるようにする手助けができますか?
はい。当社の中国チームが、貴社のリスクを整理し——Persona が収集する ID と生体情報のデータに付く PIPL の機微個人情報・越境・データ所在の義務を、貴社の法人、データ量、申請者に照らして評価し——中国で収集した確認データを、同意に基づく許可された中国本土内の経路に、本土内の処理と保存とともにローカライズし、他のすべての市場向けに残す Persona スタックの前段に、法令適合の中国プレゼンスが要する ICP備案済みの中国本土内からの配信を立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。


