Funktioniert NICE CXone in China? Sprachlizenzierung, Anrufaufzeichnungen & PIPL-Data-Residency
NICE CXone betreibt keine Festlandchina-Region — sein eigener Fußabdruck umspannt Nordamerika, Europa, das UK, APAC, Lateinamerika, Südafrika und die VAE — die Anrufaufzeichnungen, Stimmabdrücke, Transkripte sowie Anrufer- und Agenten-PII eines China-Deployments kommen also offshore zur Ruhe, als ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die Tür der Mehrwert-Telekom-Lizenzierung, die Residency-Pflicht für sensible Daten und den rechtmäßigen China-Pfad.
Funktioniert NICE CXone in China?
NICE CXone betreibt keine Festlandchina-Region, die Anrufaufzeichnungen, Stimmabdrücke, Transkripte sowie Anrufer- und Agenten-PII eines China-Deployments kommen also offshore zur Ruhe — und das, nicht Erreichbarkeit, ist die Frage.
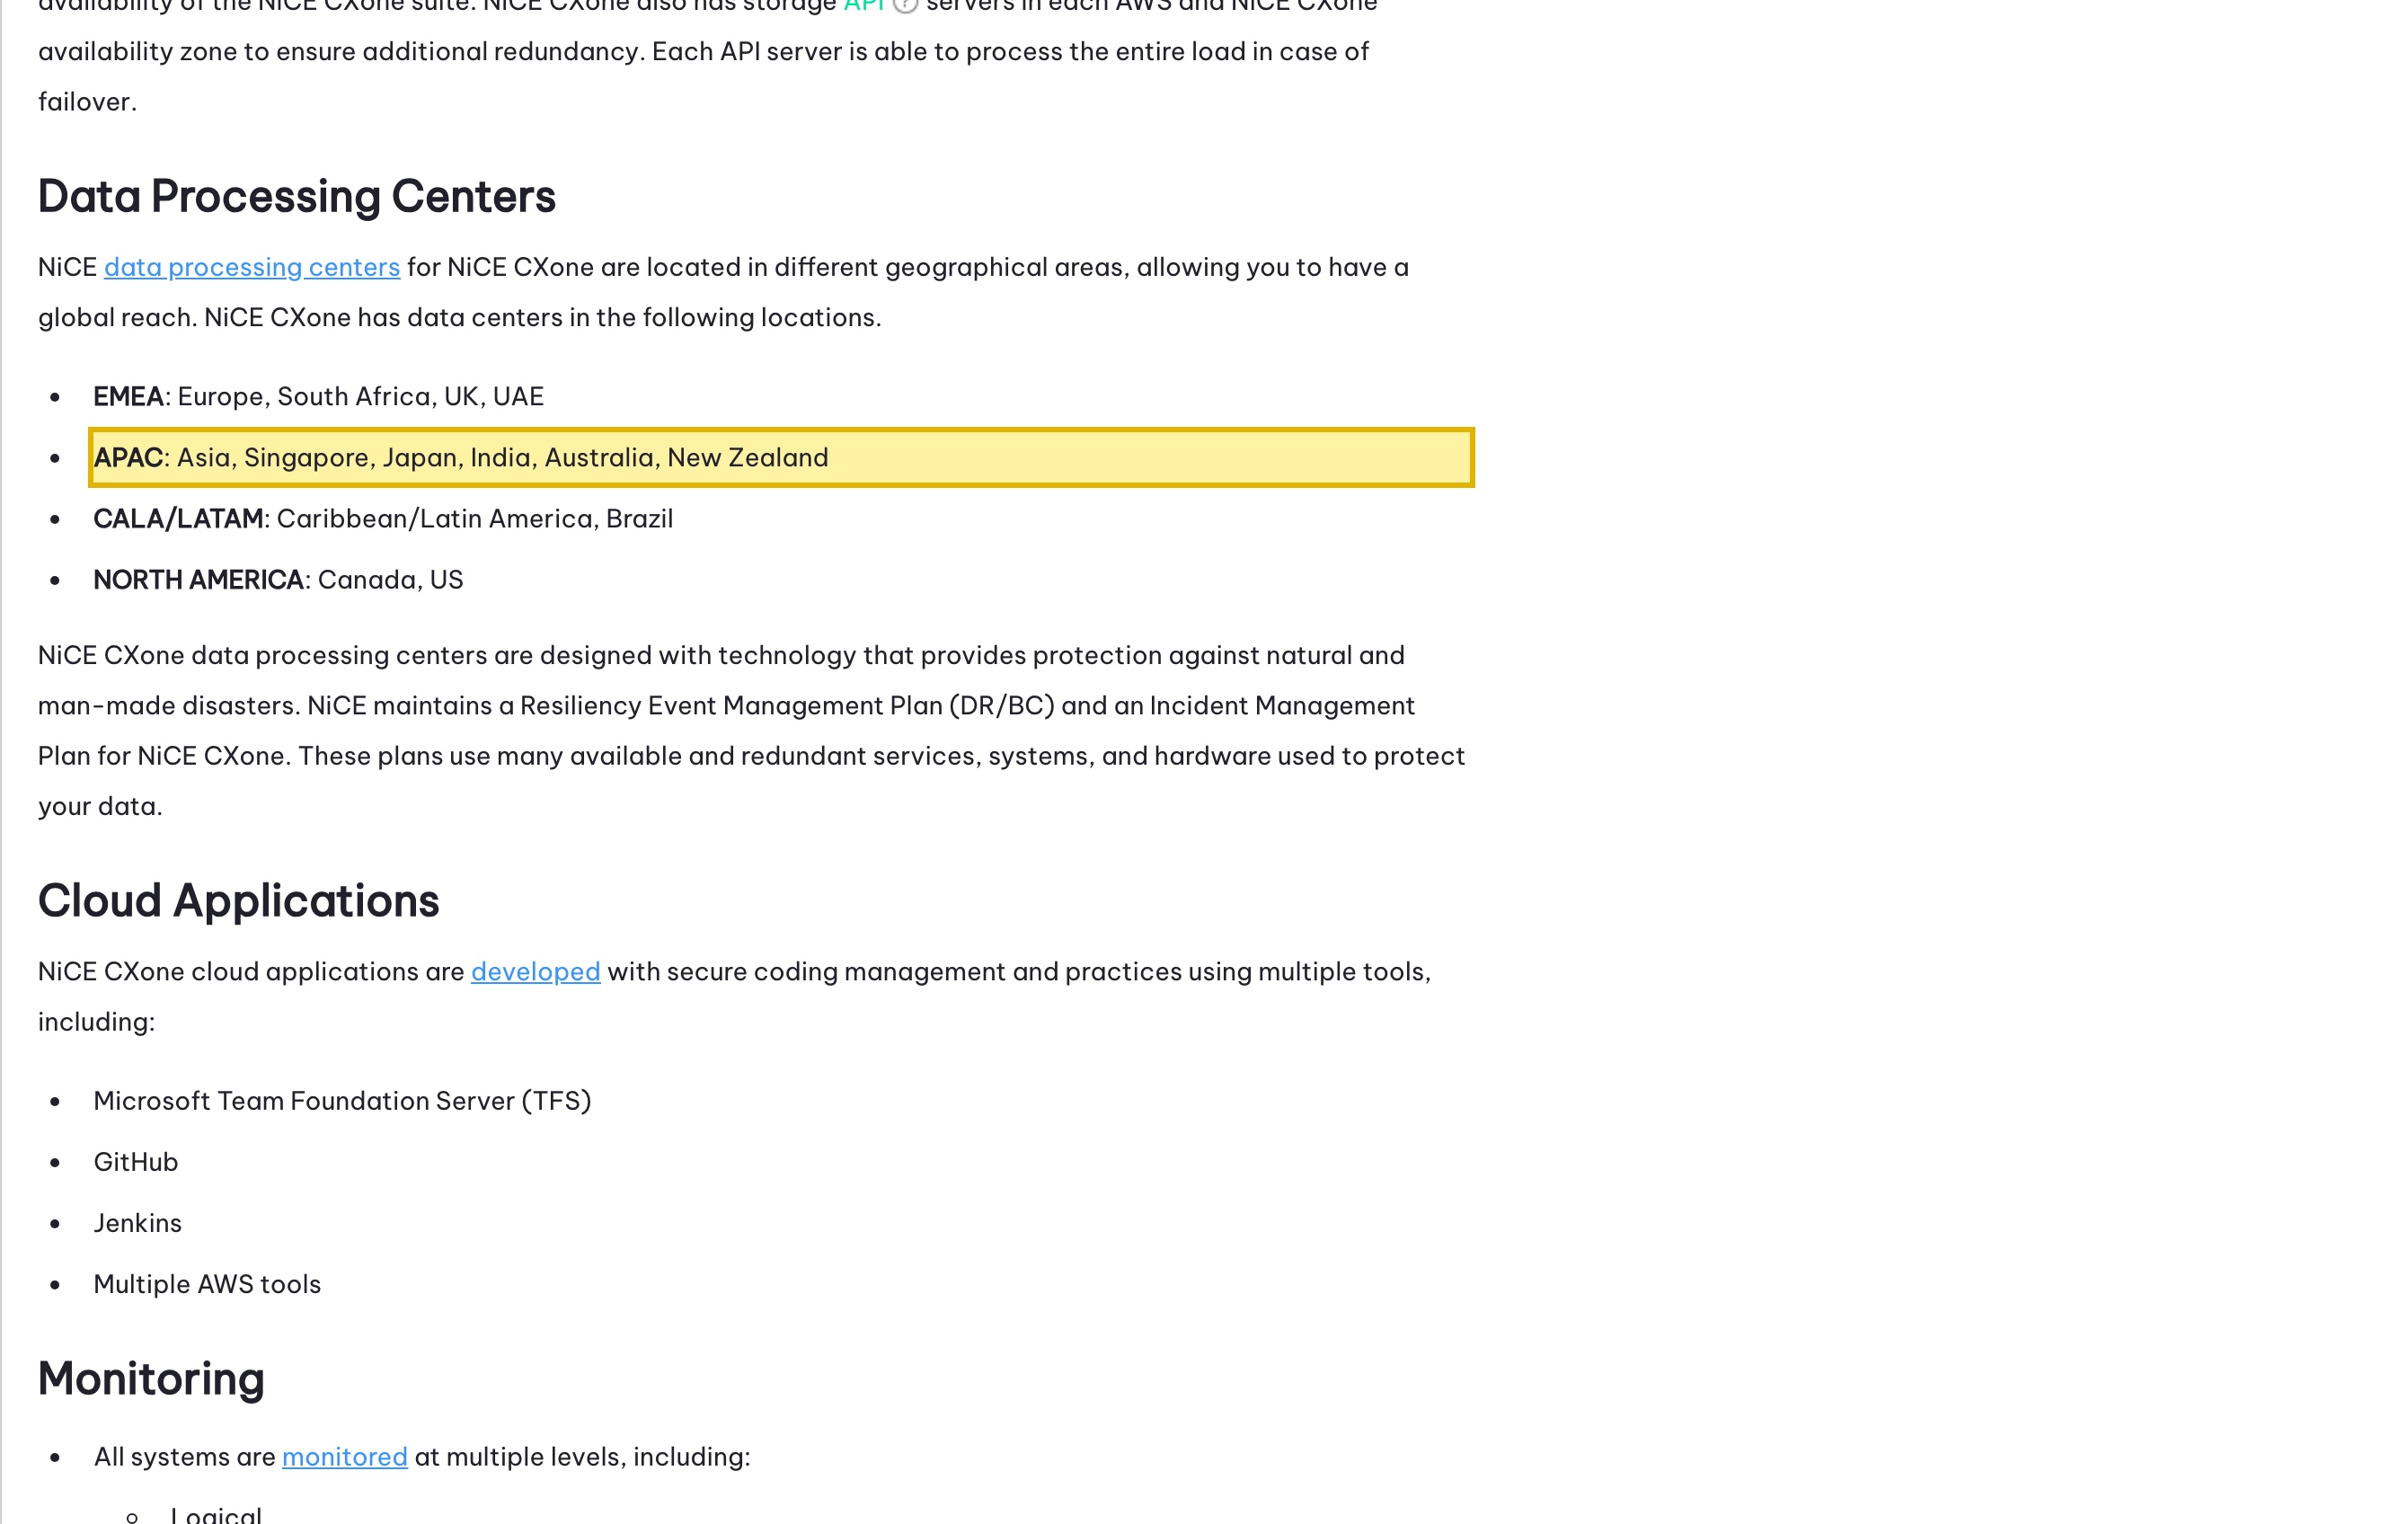
NICEs eigene Dokumentation listet Rechenzentren über EMEA, APAC, CALA/LATAM und Nordamerika — plus eine EU Sovereign Cloud und eine dedizierte südafrikanische Instanz — aber keines auf dem Festland. Ein Contact-Center erfasst die Interaktion selbst: Aufzeichnungen und die Stimmabdrücke darin, Transkripte, Bildschirmaufzeichnungen, Chat- und Fallhistorien sowie Agenten-PII — vieles davon sensible personenbezogene Daten nach PIPL Artikel 28. Von Anrufern auf dem Festland erhoben und offshore gehostet, ist es ein PIPL-Grenztransfer, und auf dem Festland erhobene personenbezogene Daten müssen womöglich im Inland bleiben nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37). Getrennt davon ist das Tragen interaktiver Sprache nach und aus dem Festland eine Mehrwert-Telekom-Tätigkeit, die eine Betriebslizenz für Mehrwert-Telekommunikationsdienste braucht, die ein ausländischer Anbieter nicht direkt halten kann, grenzüberschreitende Sprache ist also Best-Effort.
21YunBox kartiert Ihre Exponierung, lokalisiert eingewilligte inländische Speicherung für die Datensätze, die bleiben müssen, routet Sprache auf dem Festland zu einem in China lizenzierten Carrier (wir halten keine Telekom-Lizenz) und liefert Ihre China-gerichteten Oberflächen auf ICP-eingereichter Infrastruktur — ein rechtskonformes Overlay, keine Migration. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Es existiert keine Festlandchina-Region zum Auswählen — NICE CXones eigener Rechenzentrums-Fußabdruck listet EMEA, APAC, CALA/LATAM und Nordamerika, keine auf dem Festland (eine EU Sovereign Cloud und eine südafrikanische Instanz existieren; eine China-Region nicht).
- ! Ein Contact-Center hält die Interaktion selbst — Anrufaufzeichnungen, Stimmabdrücke, Transkripte, Bildschirmaufzeichnungen, Chat- und Fallhistorien, plus Anrufer- und Agenten-PII; Stimmabdrücke und Zahlungs-/Gesundheitsoffenlegungen sind sensible personenbezogene Daten nach PIPL Artikel 28.
- ! Von Anrufern und Agenten auf dem Festland erhoben und offshore gehostet, sind diese Interaktionsdaten ein PIPL-Grenztransfer (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der Standardvertrag oder eine Zertifizierung.
- ! Interaktive Sprache nach und aus dem Festland zu tragen ist eine Mehrwert-Telekom-Tätigkeit, die eine Lizenz (增值电信业务经营许可证) braucht, die ein ausländischer Anbieter nicht direkt halten kann — Best-Effort, nicht garantiert; auf dem Festland erhobene PI müssen womöglich auch im Inland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37).
- ✓ Der rechtmäßige Pfad behält NICE CXone: 21YunBox kartiert Ihre PIPL-, Residency- und ICP-Exponierung, lokalisiert eingewilligte inländische Speicherung für die Datensätze, die bleiben müssen, routet Sprache auf dem Festland zu einem in China lizenzierten Carrier (wir halten keine Telekom-Lizenz) und liefert die China-gerichteten Oberflächen auf ICP-eingereichter Infrastruktur. 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art.
Was die offizielle NICE CXone-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| NICE CXones dokumentierter Rechenzentrums-Fußabdruck enthält keine Festlandchina-Region. Seine „Data Processing Centers"-Liste platziert Rechenzentren in EMEA (Europa, Südafrika, UK, VAE), APAC (Asien, Singapur, Japan, Indien, Australien, Neuseeland), CALA/LATAM (Karibik/Lateinamerika, Brasilien) und Nordamerika (Kanada, USA) — ohne Standort auf dem Festland China darunter, die Interaktionsdatensätze eines China-Tenants kommen also außerhalb des Festlands zur Ruhe. | NiCE CXone, "General Platform and Data Protections" (help.nicecxone.com), abgerufen 2026-10-10 |
| CXones Sprach-„Super-Sites" und AWS-Availability-Zones liegen alle außerhalb Chinas. NICEs „AWS Data Regions and Centers"-Seite listet gepaarte Verarbeitungszentren in Dallas/Los Angeles, Culpeper/Miami, Frankfurt/München, Melbourne/Sydney, Rio/São Paulo, Montreal, Slough/Manchester und London sowie Singapur/Tokio, auf AWS-Availability-Zones in Oregon, US East, Frankfurt, London, Montreal, Sydney und Osaka — keine auf dem Festland China. | NiCE CXone, "AWS Data Regions and Centers" (help.nicecxone.com), abgerufen 2026-10-10 |
| Interaktionsdatensätze von Anrufern auf dem Festland, offshore gehostet, sind ein PIPL-Grenztransfer — und oft von sensiblen Daten. Anrufaufzeichnungen, Stimmabdrücke, Transkripte und Fallhistorien sind personenbezogene Daten; Stimmabdrücke sind biometrisch, und Anrufe erfassen Zahlungs-, ID- und Gesundheitsdetails, was vieles davon zu sensiblen personenbezogenen Daten nach PIPL Artikel 28 macht. Der Transfer offshore löst die Artikel 38–40 aus: Benachrichtigung, eine gesonderte Einwilligung und eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung. | Personal Information Protection Law of the PRC, Articles 28 and 38–40 (cac.gov.cn), abgerufen 2026-10-10 |
| Interaktive Sprache nach und aus dem Festland zu tragen ist eine lizenzpflichtige Mehrwert-Telekom-Tätigkeit, die ein ausländischer Anbieter nicht halten kann. Chinas Verwaltungsmaßnahmen für die Lizenzierung des Telekommunikationsgeschäfts (电信业务经营许可管理办法, MIIT-Erlass Nr. 42, in Kraft seit 1. September 2017) erfordern eine Betriebslizenz für Mehrwert-Telekommunikationsdienste (增值电信业务经营许可证), um einen Mehrwert-Telekom-Dienst zu betreiben, grenzüberschreitende Sprache ist also Best-Effort und der rechtmäßige Weg läuft über einen in China lizenzierten inländischen Carrier. | Measures for the Administration of Telecommunications Business Licensing, MIIT Order No. 42 (gov.cn), promulgated 2017-07-03, in force 2017-09-01 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Publikum auf dem Festland China ist die Frage zu NICE CXone (jetzt als NiCE CXone stilisiert, seine KI-gebündelte Edition vermarktet als CXone Mpower) nicht, ob ein Agent in Shanghai die Konsole öffnen kann — sondern wo alles, was die Plattform aufzeichnet, zur Ruhe kommen darf. Ein Cloud-Contact-Center existiert, um die Interaktion selbst zu erfassen und zu behalten: Anrufaufzeichnungen und die Stimmabdrücke darin, Transkripte, Bildschirmaufzeichnungen, Chat- und E-Mail-Verläufe, IVR-Eingaben und die an einen namentlichen Anrufer gebundene Fallhistorie, neben den eigenen PII jedes Agenten. All das sind personenbezogene Daten, und vieles davon ist sensibel. NICE dokumentiert sein Hosting klar — Rechenzentren in Nordamerika, Europa, dem UK, APAC, Lateinamerika, Südafrika und den VAE, plus eine EU Sovereign Cloud und eine dedizierte südafrikanische Instanz — aber keine Festlandchina-Region. Für ein China-Deployment ruhen diese Datensätze also offshore, und dort beginnt die Compliance-Frage.
NICE CXone in China auf einen Blick
| Was es entscheidet | In NICE CXones eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Interaktionsdatensätze leben | NICE CXones eigene „Data Processing Centers"-Liste platziert seine Rechenzentren über EMEA (Europa, Südafrika, UK, VAE), APAC (Asien, Singapur, Japan, Indien, Australien, Neuseeland), CALA/LATAM (Karibik/Lateinamerika, Brasilien) und Nordamerika (Kanada, USA), auf AWS-Availability-Zones in Oregon, US East, Frankfurt, London, Montreal, Sydney und Osaka. NICE bietet zudem eine EU Sovereign Cloud und eine dedizierte südafrikanische Instanz — aber es gibt keine Festlandchina-Region und kein Sprach-„Super-Site" zur Auswahl. |
| Was es hält, und warum es personenbezogene — oft sensible — Daten sind | Ein Contact-Center behält die Interaktion: Anrufaufzeichnungen und die Stimmabdrücke darin, Sprache-zu-Text-Transkripte, Bildschirmaufzeichnungen, Chat- und E-Mail-Verläufe, IVR-Eingaben sowie Fall- und Kontakthistorie, plus die PII des Anrufers und des Agenten. Stimmabdrücke sind biometrische Daten, und Anrufe erfassen routinemäßig laut vorgelesene Zahlungskartennummern, ID-Nummern sowie Gesundheits- oder Finanzoffenlegungen — sensible personenbezogene Daten nach PIPL Artikel 28. |
| Die Daten Ihrer China-Anrufer und -Agenten überqueren die Grenze | Von Anrufern und Agenten auf dem Festland erhoben und von einer offshore betriebenen Plattform verarbeitet, sind diese Interaktionsdaten ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung, die sich von der Servicevereinbarung unterscheidet, und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. |
| Inländische Speicherpflicht | Wo der Betreiber ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten oberhalb der staatlich festgelegten Schwelle verarbeitet, müssen die auf dem Festland erhobenen und erzeugten personenbezogenen Daten auf dem Festland gespeichert werden — PIPL Artikel 40 und die Datenlokalisierungspflicht im Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37; die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, Substanz unverändert). |
| Erreichbarkeit ist nicht die Achse — und Sprache fügt eine Telekom-Tür hinzu | Dass ein Agent die CXone-Konsole aus Shanghai öffnen kann, entscheidet nichts. Das Tragen interaktiver ein-/ausgehender Sprache nach und aus dem Festland ist eine lizenzpflichtige Mehrwert-Telekommunikationstätigkeit, die eine Betriebslizenz für Mehrwert-Telekommunikationsdienste (增值电信业务经营许可证) nach den Verwaltungsmaßnahmen für die Lizenzierung des Telekommunikationsgeschäfts (MIIT-Erlass Nr. 42) erfordert — eine, die ein ausländischer Anbieter nicht direkt halten kann, grenzüberschreitende Sprache ist also Best-Effort und nicht garantiert. Die China-gerichtete Agenten- und Self-Service-Oberfläche braucht außerdem ihre eigene ICP-Beian. |
Keine Festland-Region, die Aufzeichnungen und Transkripte verlassen also das Land
NICE CXones Hosting ist dokumentiert, nicht geraten. Seine „Data Processing Centers”-Seite listet Rechenzentren über EMEA, APAC, CALA/LATAM und Nordamerika, und seine „AWS Data Regions and Centers”-Seite beschreibt gepaarte „voice super-sites” — Dallas und Los Angeles, Culpeper und Miami, Frankfurt und München, Melbourne und Sydney, Rio und São Paulo, Montreal, Slough/Manchester und London sowie Singapur/Tokio — laufend auf AWS-Availability-Zones in Oregon, US East, Frankfurt, London, Montreal, Sydney und Osaka. NICE kann klar lokalisieren, wenn es sich entscheidet, eine Region zu bauen: es vermarktet eine EU Sovereign Cloud und, seit Ende 2025, eine dedizierte südafrikanische Instanz mit Standorten in Kapstadt und Johannesburg. Was dieselbe Dokumentation nicht enthält, ist irgendeine Festlandchina-Region, Availability-Zone oder Sprach-Super-Site.
Für einen Tenant, der Anrufer auf dem Festland bedient, kommen die Anrufaufzeichnungen, Transkripte, Bildschirmaufzeichnungen und Fallhistorien also in einer dieser Regionen außerhalb Chinas zur Ruhe. Aus dem Festland zu einer Region in den USA, der EU, dem UK, APAC oder sonst außerhalb getragen, sind diese Interaktionsdaten ein grenzüberschreitender Transfer personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten — und wo die Mengen hoch sind oder der Betreiber als kritische Informationsinfrastruktur eingestuft ist, kann er eine CAC-Sicherheitsbewertung erfordern, bevor er überhaupt rechtmäßig ausreisen darf. Einen Tenant an die nächstgelegene Region zu heften — Singapur oder Tokio statt Virginia — verkürzt den Weg, aber es hält die Daten nicht in China: Singapur und Tokio sind für die Zwecke von Chinas Recht genauso „offshore” wie Oregon.
Anrufaufzeichnungen, Stimmabdrücke und Transkripte sind personenbezogene Daten — oft sensibel
Die Datensätze, die ein Contact-Center hält, sind keine Metadaten über ein Gespräch — sie sind das Gespräch. CXone behält Anrufaufzeichnungen und die Stimmabdrücke darin, Sprache-zu-Text-Transkripte, Bildschirmaufzeichnungen des Agenten-Desktops, Chat- und E-Mail-Verläufe, IVR-Tastenfeld- und Spracheingaben sowie die Fall- und Kontakthistorie, die sie an eine namentliche Person bindet. Ein Stimmabdruck ist biometrische Information; und weil Anrufer routinemäßig Zahlungskartennummern, Konto- und ID-Nummern sowie Gesundheits- oder Finanzumstände vorlesen, erfassen Aufzeichnungen und Transkripte regelmäßig sensible personenbezogene Daten, wie PIPL Artikel 28 sie definiert — Informationen, deren Leck oder Missbrauch ohne Weiteres die Würde oder Sicherheit einer Person schädigen könnte. Sensible personenbezogene Daten tragen verschärfte Pflichten: einen bestimmten Zweck und strikte Notwendigkeit, eine gesonderte und spezifische Einwilligung und, für den grenzüberschreitenden Transfer, das strengere Ende des Regimes der Artikel 38–40. Die Agenten sind ebenfalls Betroffene — ihre Namen, Logins sowie Qualitätsüberwachungs- und Leistungsdatensätze sind Mitarbeiter-PII, die auf derselben Plattform außerhalb Chinas sitzen.
Sprache fügt eine zweite, gesonderte Tür hinzu, die nichts mit Data-Residency zu tun hat. Das Tragen interaktiven ein- und ausgehenden Rufens — PSTN-Origination und -Termination — nach und aus Nutzern auf dem Festland ist ein Mehrwert-Telekommunikationsdienst für sich. Nach Chinas Verwaltungsmaßnahmen für die Lizenzierung des Telekommunikationsgeschäfts (电信业务经营许可管理办法, Erlass Nr. 42 des Ministeriums für Industrie und Informationstechnologie, in Kraft seit 1. September 2017) erfordert der Betrieb eines Mehrwert-Telekommunikationsgeschäfts eine Betriebslizenz für Mehrwert-Telekommunikationsdienste (增值电信业务经营许可证) — eine Lizenz, die ein ausländischer Contact-Center-Anbieter nicht direkt halten kann. Die praktische Folge ist jene, die das Mehrwert-Telekom-Regime jedem ausländisch betriebenen Sprachdienst auferlegt: grenzüberschreitende Sprache nach und aus China ist Best-Effort, die Auslieferung ist nicht garantiert, und der rechtmäßige Weg, sie zu tragen, läuft über einen in China lizenzierten inländischen Carrier oder Anbieter — niemals um eine Beschränkung herum. NICE CXone ist nicht blockiert; es ist schlicht kein in China lizenzierter, inländischer Sprach-Carrier, als der Sie es betreiben können.
Die Exponierung zu verengen schließt die Tür nicht
Es gibt echte Hebel in CXone, um zu reduzieren, wie viel sensible Daten exponiert werden, und sie sind es wert, genutzt zu werden — aber es kommt darauf an zu sehen, was sie verändern und was nicht. Sie können die Aufzeichnung rund um die Zahlungserfassung maskieren oder pausieren (PCI-DTMF-Unterdrückung), Karten- und ID-Nummern aus Transkripten redigieren, einschränken, wer eine Aufzeichnung erneut abspielen darf, die Aufbewahrung verkürzen und einen Tenant an die nächstgelegene Region heften. Wo ein Deployment einen stärker isolierten oder selbstverwalteten Fußabdruck unterstützt, verengt das den Radius weiter. Jedes davon reduziert, was das Festland verlässt und wer es sehen kann. Keines verändert, dass es verlässt: Singapur, Tokio, Frankfurt und Virginia liegen alle außerhalb Chinas, einen Tenant auf dem Festland an irgendeine davon zu richten ist also weiterhin ein grenzüberschreitender Transfer, und keine erfüllt eine Pflicht, auf dem Festland erhobene personenbezogene Daten im Inland zu speichern. Redaktion senkt die Sensibilität dessen, was überquert; sie macht das Überqueren nicht ungeschehen, und sie erzeugt nicht die ICP-Beian, die ein China-gerichteter Agenten-Desktop oder eine Self-Service-Oberfläche braucht, um rechtmäßig aus dem Inneren des Landes bedient zu werden.
Ob Ihre spezifische Rechtsperson, Ihre Datenmengen und Ihre Anruferbasis eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine inländische Speicherpflicht auslösen — und genau wie CXones Redaktions-, Aufbewahrungs- und Regionssteuerungen darauf abbilden — ist eine Feststellung, die mit qualifiziertem Rechtsbeistand gegen das zu klären ist, was Sie tatsächlich deployen. Diese Seite kartiert die Exponierung; sie liefert kein Urteil.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, ein Cloud-Contact-Center für Nutzer auf dem Festland zu betreiben, und er erfordert nicht, NICE CXone herauszureißen. Er hat drei Teile. Wir kartieren die Pflichten: wir lesen Ihre PIPL-Grenz-, Data-Residency-, Sensible-personenbezogene-Daten- und ICP-Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Anruf- und Aufzeichnungsmengen und ob Ihre Anrufer und Agenten auf dem Festland sitzen — einschließlich, ob Sie ein Betreiber kritischer Informationsinfrastruktur oder ein über der Schwelle liegender Verarbeiter sind, der überhaupt eine inländische Speicherpflicht schuldet. Wir lokalisieren, was bleiben muss: wir stellen eingewilligte, inländische Verarbeitung und Speicherung für die Interaktionsdatensätze auf, die auf dem Boden des Festlands bleiben müssen — Aufzeichnungen, Stimmabdrücke, Transkripte und Falldaten — und, auf dem Sprach-Abschnitt, routen wir das ein-/ausgehende Rufen auf dem Festland zu einem in China lizenzierten inländischen Carrier oder Anbieter, weil die Betriebslizenz für Mehrwert-Telekommunikationsdienste bei ihm sitzt, nicht bei uns: 21YunBox hält keine China-Telekom-Lizenz. Und wir liefern die China-gerichteten Oberflächen — den Agenten-Desktop, Supervisor- und Analytics-Dashboards, IVR-Self-Service oder ein Intake-Formular — über ICP-eingereichte, inländische Auslieferung, den 21YunBox Optimizer, vor dem NICE CXone, das Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
21YunBox ist ein rechtskonformes Overlay, keine Migration, und ein Partner von NICE, kein Konkurrent: Sie behalten CXone für jeden Markt, in dem es lizenziert und rechtskonform zu betreiben ist, und wir machen den China-Abschnitt rechtmäßig. Das Ergebnis ist ein Contact-Center-Betrieb, der für Ihre Nutzer in China legal und rechtskonform läuft. Es gibt keine rechtmäßige Abkürzung um die Lizenzierung oder die Residency-Pflicht herum, und um unmissverständlich zu sein: 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Maßnahmen zur Sicherheitsbewertung grenzüberschreitender Datentransfers
- Chinas Cybersicherheitsgesetz — Datenlokalisierung (Artikel 39, vormals Artikel 37)
- Wie man eine ICP-Beian für China erhält
- Chinas Verwaltungsmaßnahmen für die Lizenzierung des Telekommunikationsgeschäfts (MIIT-Erlass Nr. 42)
Häufige Fragen
Hat NICE CXone ein Rechenzentrum auf dem Festland China?
Nein. Nach seiner eigenen Dokumentation sitzen NICE CXones Rechenzentren über EMEA, APAC, CALA/LATAM und Nordamerika, mit einer EU Sovereign Cloud und einer dedizierten südafrikanischen Instanz — keines auf dem Festland China. Für ein China-Deployment kommen die Anrufaufzeichnungen, Stimmabdrücke, Transkripte sowie Anrufer- und Agenten-PII, die die Plattform hält, also offshore zur Ruhe, was ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL ist. Erreichbarkeit war nie die Frage; wo die Datensätze ruhen, ist es. Bestätigen Sie Ihre Einzelheiten mit qualifiziertem Rechtsbeistand.
Kann NICE CXone rechtmäßig ein- und ausgehende Anrufe nach und aus China abwickeln?
Zwei gesonderte Türen entscheiden es. Interaktive Sprache nach und aus dem Festland zu tragen ist eine Mehrwert-Telekom-Tätigkeit, die eine Betriebslizenz für Mehrwert-Telekommunikationsdienste (增值电信业务经营许可证) erfordert, die ein ausländischer Anbieter nicht direkt halten kann, grenzüberschreitende Sprache ist also Best-Effort und nicht garantiert, und der rechtmäßige Weg läuft über einen in China lizenzierten inländischen Carrier. Getrennt davon sind die Aufzeichnungen und Transkripte personenbezogene Daten — oft Artikel-28-sensibel — sie offshore zu hosten ist also ein PIPL-Grenztransfer. NICE CXone ist nicht blockiert; es ist schlicht kein in China lizenzierter, inländischer Sprach-Carrier, als der Sie es betreiben können.
Was ist der rechtmäßige Weg, NICE CXone für China zu betreiben, und was tut 21YunBox?
Behalten Sie NICE CXone und machen Sie den China-Abschnitt rechtmäßig. 21YunBox kartiert Ihre PIPL-Grenz-, Data-Residency-, Sensible-PI- und ICP-Pflichten; lokalisiert eingewilligte, inländische Speicherung für die Interaktionsdatensätze, die auf dem Boden des Festlands bleiben müssen, und routet Sprache auf dem Festland zu einem in China lizenzierten Carrier (die Telekom-Lizenz sitzt bei ihm — 21YunBox hält keine); und liefert die China-gerichteten Oberflächen — Agenten-Desktop, Dashboards, IVR-Self-Service, Intake-Formulare — über ICP-eingereichte, inländische Auslieferung vor dem CXone, das Sie bereits betreiben. Es ist ein rechtskonformes Overlay, keine Migration, und ein Partner von NICE, kein Konkurrent. 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art. Nehmen Sie Kontakt auf, um Ihren Fall zu kartieren.


