Funktioniert Google Cloud Vision AI in China? PIPL-Grenztransfer, Data Residency & Regeln für sensible Daten
Google Cloud Vision AI liest die Bilder, die Ihre China-Operation ihm sendet — und diese Bilder SIND die personenbezogene Information, oft die sensibelste Art: ein Gesicht ist biometrische Information, und ein gescannter Ausweis trägt eine Ausweis- oder Finanzkontonummer. Google Cloud hat keine Region in Festlandchina, also verarbeitet Vision sie offshore — ein PIPL-Grenztransfer sensibler personenbezogener Daten. Ein Blick zuerst auf die Compliance, auf Residency-, Sensibel- und Grenztransfer-Exponierung.
Funktioniert Google Cloud Vision AI in China?
Die Bilder, die Ihre China-Operation Google Cloud Vision AI zum Lesen sendet, SIND die personenbezogene Information — oft die sensibelste Art: Gesichter sind biometrische Information, und gescannte Ausweise tragen Ausweis- und Finanzkontonummern — und Google Cloud hat keine Festlandchina-Region, sie zu verarbeiten ist also ein PIPL-Grenztransfer sensibler personenbezogener Daten.
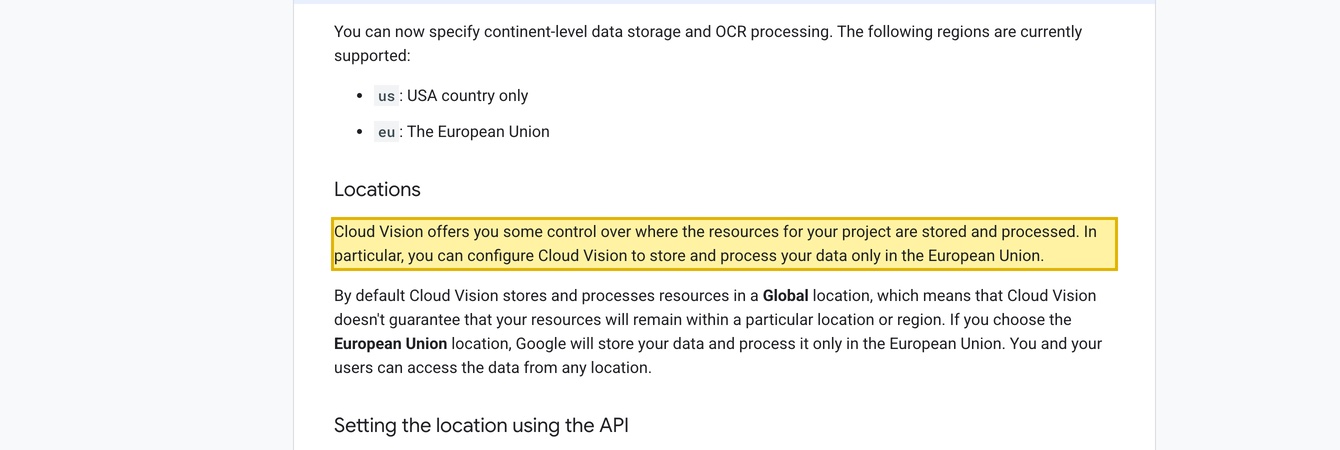
Sie senden Vision ein Bild, und es erkennt Gesichter, extrahiert Dokumenttext (OCR) und markiert Erwachsenen- oder Gewaltinhalte; der Inhalt selbst ist sensible personenbezogene Information, die Sie nicht minimieren können, weil das Gesicht oder die Ausweisnummer die Eingabe IST (PIPL Artikel 28). Cloud Vision dokumentiert nur US- und EU-Datenstandorte mit einem globalen Standard — keine in Festlandchina —, China-erhobene Bilder an es zu senden ist also ein grenzüberschreitender Transfer nach Artikel 38–40, verstärkt durch die gesonderte Einwilligung nach Artikel 29 für sensible Daten. Der rechtmäßige Hebel ist, die Bildverarbeitung im Inland zu halten, zu minimieren, was die Grenze überschreitet, die gesonderte Einwilligung einzuholen und jede China-gerichtete Oberfläche ICP-einzureichen — nicht, die Offshore-API erreichbar zu machen.
Ob ein gegebenes Bild oder sein Volumen „sensibel“ oder „wichtige Daten“ ist, hängt davon ab, was Sie verarbeiten und von Ihrer Branche — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Google Cloud hat keine Festlandchina-Region; Vision AI verarbeitet Ihre Bilder offshore
- ! Die Bilder sind die personenbezogenen Daten — Gesichter sind biometrisch, gescannte Ausweise tragen Ausweisnummern
- ! Sie offshore zu senden ist ein PIPL-Grenztransfer sensibler personenbezogener Daten
- ! SafeSearch-Markierung kann für China-Nutzer eine automatisierte Entscheidung nach Artikel 24 sein
- ! CIIO/hohes Volumen schulden inländische Speicherung; große Bildmengen können „wichtige Daten“ auslösen
- ✓ 21YunBox hält die Bildverarbeitung im Inland, holt gesonderte Einwilligung, ICP-reicht die Auslieferung ein
Was die offizielle Google Cloud Vision AI-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Google Cloud Vision AI läuft nur an globalen, US- und EU-Standorten — es gibt keine Festlandchina-Region. Cloud Visions Dokumentation bietet Datenspeicher- und OCR-Verarbeitungskontrolle nur für die USA oder die Europäische Union mit einem globalen Standard; Google Cloud betreibt keine Region in Festlandchina, Bilder aus einer China-Operation werden also offshore verarbeitet. | Google Cloud — Cloud-Vision-API-Dokumentation (abgerufen 2026-10-11) |
| Vision AI liest das Bild, das Sie ihm senden: Gesichter, Text auf gescannten Dokumenten und Inhaltskategorien. Es erkennt Gesichter mit Landmarken und Emotion (Gesichtserkennung konkreter Einzelpersonen wird nicht unterstützt), extrahiert Text aus Dokumenten per OCR und markiert Erwachsenen-, Gewalt- oder anzügliche Inhalte (SafeSearch) — das Bild, das Sie übertragen, ist also selbst die personenbezogene Information, oft sensibel. | Google Cloud — Vision-API-Funktionsliste & Detect faces (abgerufen 2026-10-11) |
| Gesichter und Ausweis-/Finanzkontonummern sind sensible personenbezogene Information nach PIPL Artikel 28. Sie zu verarbeiten braucht einen konkreten Zweck, eine vorherige Folgenabschätzung und — für jeden grenzüberschreitenden Transfer — die gesonderte Einwilligung, die Artikel 29 verlangt; die sensiblen Daten können nicht minimiert werden, weil sie die Eingabe sind, die Sie Vision zum Lesen gesendet haben. | 21YunBox — Chinas Gesetz zum Schutz personenbezogener Daten (PIPL) (abgerufen 2026-10-11) |
| China-erhobene Bilder offshore zu senden ist ein grenzüberschreitender Transfer nach PIPL Artikel 38–40. Es braucht Mitteilung, einen Transfermechanismus und, bei hohem Volumen, eine verpflichtende CAC-Datenausfuhr-Sicherheitsbewertung; ein CIIO oder Handler mit hohem Volumen schuldet zudem inländische Speicherung nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37). | 21YunBox — Grenzüberschreitende Datentransfers & CAC-Datenausfuhr-Sicherheitsbewertung (abgerufen 2026-10-11) |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Google Cloud Vision AI in Festlandchina betreibt, liegt der Reflex nahe, zu fragen, ob es aus Schanghai antwortet. Das tut es — aber das ist nicht die China-Entscheidung. Vision AI arbeitet, indem Sie ihm das zu lesende Bild senden, also ist das Bild die personenbezogene Information, oft die sensibelste Art: Ein Gesicht ist biometrische Information, und ein gescannter Ausweis oder eine Bankkarte trägt eine Ausweis- oder Finanzkontonummer. Google Cloud betreibt keine Region in Festlandchina — seine US/EU-Residency-Kontrolle deckt nur OCR; Gesichts- und Inhaltserkennung laufen in einem globalen Standard —, also gehen die Bilder, die Ihre China-Operation sendet, offshore. Das ist ein PIPL-Grenztransfer sensibler personenbezogener Information (Artikel 38–40, dazu die gesonderte Einwilligung nach Artikel 29), den Sie nicht minimieren können, weil das Gesicht oder die Ausweisnummer die Eingabe ist. Automatisiertes Markieren löst Artikel 24 aus; jede China-gerichtete Oberfläche trägt eine ICP-Beian-Pflicht.
Google Cloud Vision AI in China auf einen Blick
| Worüber es entscheidet | In Google Cloud Vision AIs eigenen Worten — und Chinas Recht |
|---|---|
| Was Sie ihm senden | Vision AI liest das Bild, das Sie ihm reichen. Es erkennt Gesichter (mit Gesichts-Landmarken und Emotions-Wahrscheinlichkeiten; Gesichtserkennung konkreter Einzelpersonen wird nicht unterstützt), extrahiert Text aus Fotos, dichten Dokumenten und Handschrift (OCR), beschriftet Objekte und Logos und bewertet Bilder auf Erwachsenen-, Gewalt- oder anzügliche Inhalte (SafeSearch). Für eine China-Operation ist die Eingabe selbst die personenbezogene Information — und oft die sensibelste Art: Ein Gesicht ist biometrische Information, und ein gescannter Ausweis, Pass oder eine Bankkarte trägt eine Ausweis- oder Finanzkontonummer. |
| Wo es läuft | Offshore. Cloud Vision dokumentiert Datenspeicher- und Verarbeitungsorte für die USA oder die Europäische Union mit einem globalen Standard — und Google Cloud betreibt keine Region in Festlandchina. Diese kontinentweite Kontrolle deckt nur OCR; Gesichtserkennung und SafeSearch laufen am globalen Standardort. Die Bilder, die Ihre China-Operation sendet, ruhen und werden also außerhalb des Festlands verarbeitet, und das ist ein grenzüberschreitender Transfer (数据出境) (oft sensibler) personenbezogener Information nach PIPL (Artikel 38–40, mit der gesonderten Einwilligung nach Artikel 29). Vision AI ist eine verwaltete Cloud-API, es gibt also keine kundenbetriebene, inländische Bereitstellung, die das von sich aus änderte. |
| Die Tür zur sensiblen PI (Artikel 28) | Dies ist die Hälfte, die die meisten Prüfungen übersehen. Ein Gesicht ist biometrische Information; eine Ausweisnummer oder eine Bankkartennummer ist ein Finanz-Identifikator — beides sensible personenbezogene Information nach PIPL Artikel 28, die einen konkreten Zweck, eine vorherige Folgenabschätzung und eine gesonderte Einwilligung braucht. Sie können sie nicht minimieren oder anonymisieren, weil das Gesicht oder die Nummer das IST, was Sie Vision zum Lesen gesendet haben. Wo eine Bereitstellung Gesichtserkennung anwendet, legen Chinas „Maßnahmen zur Sicherheitsverwaltung der Anwendung von Gesichtserkennungstechnologie“ (in Kraft seit 1. Juni 2025) weitere Pflichten auf. |
| Automatisierte Entscheidung & Residency | Wenn ein Ablauf Vision nutzt, um ein Ergebnis automatisch zu entscheiden — eine Verifikation bestehen zu lassen oder Inhalte anhand eines SafeSearch-Werts zu markieren oder zu entfernen —, ist das automatisierte Entscheidungsfindung nach PIPL Artikel 24, und die betroffene Person darf eine allein von der Maschine getroffene Entscheidung ablehnen. Ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen schuldet zudem inländische Speicherung nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, inhaltlich unverändert); und große Mengen an Bild- oder biometrischen Daten, oder als 重要数据 („wichtige Daten“) eingestufte Daten, können eine verpflichtende CAC-Datenausfuhr-Sicherheitsbewertung auslösen. |
| Erreichbarkeit ist nicht die Achse | Ob der Endpunkt schnell aus Schanghai antwortet, ist ein betrieblicher Nebenpunkt, nicht die Entscheidung. Der rechtmäßige Pfad ist, die China-Bild- und -Dokumentverarbeitung im Inland zu halten — ein China-ansässiger Pfad oder eine inländische Alternative, mit minimierten sensiblen Daten und der gesonderten Einwilligung nach Artikel 29 —, jede Artikel-24- und Wichtige-Daten-Pflicht zu erfüllen und jede China-gerichtete Oberfläche (eine Upload-Seite, einen KYC-Ablauf) im Inland unter einer ICP-Beian auszuliefern. 21YunBox kartiert die Exponierung, lokalisiert die regulierten Daten auf einen inländischen Pfad und liefert im Inland aus. |
Was Sie ihm tatsächlich senden — und warum der Inhalt das Risiko ist
Google Cloud Vision AI ist kein Dienst, auf den Sie Ihre Daten richten; es ist ein Dienst, dem Sie Ihre Daten füttern. Jeder Aufruf reicht Vision ein Bild, und Vision liest es. Seine Funktionen sind Computer Vision und Inhaltsanalyse: Gesichtserkennung (Begrenzungsrahmen, Gesichts-Landmarken wie Augen, Nase und Mund und Emotions-Wahrscheinlichkeiten — wobei Gesichtserkennung konkreter Einzelpersonen nicht unterstützt wird), optische Zeichenerkennung, die Text aus Fotos sowie aus dichten Dokumenten und Handschrift (PDF/TIFF) extrahiert, Label- und Objekterkennung, Logo- und Sehenswürdigkeitserkennung, Web-Erkennung und Erkennung expliziter Inhalte (SafeSearch), die ein Bild auf Erwachsenen-, Gewalt- oder anzügliche Inhalte bewertet.
Für eine China-Operation tragen zwei Arten von Eingabe das schärfste Risiko. Die erste sind Gesichter. Ein Foto des Gesichts einer Person ist biometrische Information, und biometrische Information ist sensible personenbezogene Information nach PIPL Artikel 28 — und wo eine Bereitstellung diese Ausgabe in einer Gesichtserkennungsanwendung nutzt, legen Chinas „Maßnahmen zur Sicherheitsverwaltung der Anwendung von Gesichtserkennungstechnologie“ (in Kraft seit 1. Juni 2025) ihre eigenen Pflichten auf. Die zweite sind Dokumente. Eine Rechnung oder ein Vertrag ist personenbezogene und geschäftliche Information; ein gescannter Ausweis, Pass, Führerschein oder eine Bankkarte trägt eine Ausweis- oder Finanzkontonummer — ebenfalls sensible personenbezogene Information nach Artikel 28. Nutzergenerierte Fotos, die zur SafeSearch-Prüfung gesendet werden, sind die personenbezogene Information und der Ausdruck anderer Menschen.
Wo wird das alles verarbeitet? An einem Google-Cloud-Ort — und Google Cloud betreibt keine Region in Festlandchina. Cloud Visions Dokumentation lässt Sie Daten in den USA oder der Europäischen Union mit einem globalen Standard speichern und verarbeiten, bietet aber keinen Festlandchina-Ort; und diese kontinentweite Kontrolle gilt nur für OCR — Gesichtserkennung und SafeSearch laufen am globalen Standardort, ganz ohne Residency-Garantie. Vision AI ist eine verwaltete Cloud-API, es gibt also keine kundenbetriebene, inländische Bereitstellung, die das von sich aus änderte.
Die Türen: sensible personenbezogene Daten, Grenztransfer und automatisierte Entscheidungen
Sobald das Bild offshore ist, entscheidet chinesisches Recht, ob es dorthin gehen durfte — und für einen Vision- und Inhaltsdienst öffnen sich mehrere Türen zugleich.
Sensible personenbezogene Information — die kennzeichnende Tür. Dies ist die Hälfte, die die meisten Prüfungen übersehen. Das, was Sie Vision zum Lesen gesendet haben, ist die regulierte Information, und für Gesichter und Ausweisdokumente ist es die am stärksten geschützte Kategorie: PIPL Artikel 28 behandelt biometrische Information, Ausweisnummern und Finanzkontonummern als sensible personenbezogene Information, die nur für einen konkreten Zweck, mit einer vorherigen Folgenabschätzung und — verstärkt durch Artikel 29 — einer gesonderten Einwilligung verarbeitet werden darf. Sie entkommen dem nicht durch De-Identifizierung vor dem Transfer, dem üblichen Minimierungs-Zug, weil das Gesicht oder die Ausweisnummer keine Metadaten um die Nutzlast sind; sie sind die Nutzlast, die Sie Vision zur Analyse gesendet haben.
Grenzüberschreitender Transfer personenbezogener Information. China-erhobene Bilder in einen Google-Cloud-Ort außerhalb des Festlands zu senden, ist ein grenzüberschreitender Transfer (数据出境) nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Handler — Ihre China-Einheit, nicht Google als Verarbeiter: Artikel 38–40 verlangen Mitteilung, die gesonderte Einwilligung nach Artikel 29 für den Auslandstransfer sensibler Daten und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung), wobei Artikel 13 und 23 die Einwilligungsgrundlage für das Erheben des Bildes überhaupt setzen. Bei hohen Volumina, oder wo Bild- oder biometrische Daten als 重要数据 („wichtige Daten“) nach dem Datensicherheitsgesetz eingestuft sind, ist eine verpflichtende CAC-Datenausfuhr-Sicherheitsbewertung (数据出境安全评估) erforderlich, bevor irgendetwas das Land verlässt.
Automatisierte Entscheidungen und inländische Speicherung. Wenn ein China-gerichteter Ablauf Vision nutzt, um ein Ergebnis automatisch zu entscheiden — eine Verifikation zu genehmigen oder die Inhalte eines Nutzers anhand eines SafeSearch-Werts zu markieren und zu entfernen —, ist das automatisierte Entscheidungsfindung nach PIPL Artikel 24, und die betroffene Person kann einen Menschen verlangen und eine allein von der Maschine getroffene Entscheidung ablehnen. Davon getrennt schuldet ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen inländische Speicherung der in China erzeugten personenbezogenen Information nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — eine Pflicht, die ein offshore gelegener Google-Cloud-Ort nicht erfüllen kann.
Der API-Aufruf ist nicht die Frage — rechtskonforme inländische Verarbeitung ist es
Beachten Sie, was nicht auf dieser Liste steht: wie schnell Vision aus Schanghai antwortet oder wie man eine Verbindung zu einem offshore gelegenen Endpunkt glättet. Das sind betriebliche Fragen, und ihnen nachzujagen verfehlt die Entscheidung. Die Entscheidung ist, ob die Gesichter, Ausweisdokumente und Nutzerinhalte, die Ihre China-Operation an Vision sendet, dort verarbeitet werden dürfen, wo Vision sie verarbeitet — und, für sensible Daten, ob Sie die gesonderte Einwilligung und den Transfermechanismus halten, die es überhaupt über die Grenze lassen.
Für eine reine Cloud-API ohne Festlandchina-Ort ist der rechtmäßige Zug nicht, den offshore gelegenen Endpunkt erreichbar zu machen — es ist, die China-Bild- und -Dokumentverarbeitung auf inländischem Fundament zu halten. Sie behalten Vision AI als Ihren globalen Vision-Dienst, und für die China-Einheit verarbeiten Sie die regulierten Bilder auf einem China-ansässigen Pfad oder einer China-rechtmäßigen inländischen Alternative, senden offshore nur, was rechtmäßig das Land verlassen darf, minimieren die sensiblen Daten und tragen die Mitteilung und Einwilligung nach Artikel 13/23 sowie die gesonderte Einwilligung nach Artikel 29 für Gesichter und Ausweisnummern. Es im Inland zu halten bedeutet, dass die Daten auf einem inländischen Pfad bleiben — niemals stillschweigend doch offshore geleitet. Jede China-gerichtete Oberfläche, die der Dienst antreibt — eine Foto-Upload-Seite, ein KYC- oder Identitätsverifikationsablauf, eine moderierte Community —, ist ein öffentlicher Dienst im Festland und trägt eine ICP-Beian-Pflicht, rechtskonform und im Inland ausgeliefert.
Nichts davon ist ein Urteil, dass Google Cloud Vision AI „gesperrt“ oder „illegal“ sei. Es ist eine Risikokarte: ob ein gegebenes Bild oder Dokument sensible personenbezogene Information oder „wichtige Daten“ ist und ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Folgenabschätzung, inländische Speicherung, eine Datenausfuhr-Bewertung, eine ICP-Beian oder eine Kombination davon schulden, hängt davon ab, was Sie verarbeiten, von Ihren Datenmengen, Ihrer Branche und Ihrer Rolle nach chinesischem Recht — Einzelheiten, die mit Rechtsbeistand zu klären sind, bevor Ihre China-Operation von ihnen abhängt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, einen Vision- und Inhaltsdienst für eine China-Operation zu betreiben, und er hat eine Gestalt.
Zuerst kartieren: Unser China-Team inventarisiert, was Ihre China-Einheit an Vision AI sendet — die Gesichter und Fotos, die gescannten Ausweise und Dokumente, die nutzergenerierten Inhalte —, bestimmt, welches davon sensible personenbezogene Information nach Artikel 28 ist (Biometrie, Ausweisnummern, Finanzkonten), stellt fest, wo jedes verarbeitet wird (ein globaler, US- oder EU-Google-Cloud-Ort, da Vision keine Festlandchina-Region hat), ob etwas davon „wichtige Daten“ sind und ob ein Ablauf eine automatisierte Entscheidung nach Artikel 24 trifft. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen Ihnen, die China-Bild- und -Dokumentverarbeitung im Inland zu halten — einen China-ansässigen Verarbeitungspfad oder eine China-rechtmäßige inländische Alternative für die Festland-Einheit —, minimieren, was die Grenze überschreitet, holen die gesonderte Einwilligung nach Artikel 13/23 und Artikel 29 für die sensiblen Daten ein und erfüllen jede Artikel-24-Automatisierte-Entscheidungs- und Wichtige-Daten- oder Datenausfuhr-Bewertungspflicht, während Vision AI überall sonst Ihr globaler Dienst bleibt. Lokalisieren bedeutet, die Daten auf einem inländischen Pfad zu halten, niemals sie heimlich offshore zu bewegen.
Dann ausliefern: Die China-gerichteten Oberflächen, die der Dienst antreibt — eine Upload-Seite, ein KYC- oder Verifikationsablauf, eine moderierte Community —, tragen eine ICP-Beian-Pflicht (备案) und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming, sodass der Dienst für Ihre Nutzer in China legal und rechtskonform läuft. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art. Wir sind eine Compliance-Overlay und ein Partner für den Stack, den Sie bereits betreiben, kein Wettbewerber zu ihm.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertung (CAC)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat Google Cloud Vision AI ein Rechenzentrum oder eine Region in Festlandchina?
Nein. Cloud Vision dokumentiert Datenspeicher- und OCR-Verarbeitungsorte nur für die USA und die Europäische Union mit einem globalen Standard, und Google Cloud betreibt keine Region in Festlandchina. Bilder, die eine China-Operation sendet, werden offshore verarbeitet, was ihre Verarbeitung zu einem grenzüberschreitenden Transfer nach PIPL macht. Die optionale US/EU-Residency-Kontrolle deckt nur OCR; Gesichtserkennung und SafeSearch laufen am globalen Standardort.
Warum ist das Senden von Bildern an Vision AI ein Sensibel-Daten-Problem, nicht nur ein Geschwindigkeitsproblem?
Weil das Bild, das Sie senden, die personenbezogene Information IST. Ein Gesicht ist biometrische Information, und ein gescannter Ausweis oder eine Bankkarte trägt eine Ausweis- oder Finanzkontonummer — beides sensible personenbezogene Information nach PIPL Artikel 28, die eine gesonderte Einwilligung und eine Folgenabschätzung braucht. Sie können sie nicht anonymisieren oder minimieren, weil das Gesicht oder die Nummer genau das ist, was Sie Vision zum Lesen gesendet haben. Wo eine Bereitstellung Gesichtserkennung anwendet, legen Chinas Gesichtserkennungs-Maßnahmen (in Kraft seit 1. Juni 2025) weitere Pflichten auf.
Kann 21YunBox Google Cloud Vision AI für unsere China-Operation rechtskonform machen?
Wir kartieren, was Ihre China-Operation an Vision sendet und wo es verarbeitet wird, helfen Ihnen, die Bildverarbeitung auf einem rechtmäßigen inländischen Pfad zu halten (einem China-ansässigen Pfad oder einer inländischen Alternative), minimieren, was die Grenze überschreitet, und holen die gesonderte Einwilligung nach Artikel 29 ein, und liefern jede China-gerichtete Upload- oder Verifikationsoberfläche im Inland unter einer ICP-Beian aus — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. Nicht, indem wir eine Offshore-API erreichbar machen, sondern indem wir die regulierten Bilddaten auf einem rechtmäßigen inländischen Fundament halten.


