Funktioniert Google Meet in China? Datenresidenz, ICP und Grenztransfer-Regeln
Google Meet hält Meeting-Inhalt, Chat, Teilnehmer-Daten und Aufzeichnungen — Sprecher-Stimmabdrücke und Gesichter — auf Googles Cloud, die Daten nur in den USA oder Europa speichert, ohne Festland-China-Region. Die Meetings eines China-Teams sind ein PIPL-Grenztransfer; die Aufzeichnungen sind sensible personenbezogene Daten. Der rechtmäßige Weg ist in China ansässig, niemals eine Umgehung.
Funktioniert Google Meet in China?
Ob Google Meet für ein Festlandchina-Team funktioniert, ist zuerst eine Data-Residency- und Einwilligungsfrage nach PIPL — nicht, ob der Anruf aus Schanghai verbindet. Meet hält Ihre Meeting-Inhalte, den In-Call-Chat, Teilnehmeridentitäten und Aufzeichnungen, und Google Workspace behält diese Daten nur in den USA oder Europa, ohne Festlandchina-Region — die Meetings eines China-Teams sitzen also offshore.
Der Teil, den eine Erreichbarkeitsprüfung nie sieht: Eine Meet-Aufzeichnung ist der Stimmabdruck des Sprechers und die Gesichter der Teilnehmer, was sensible personenbezogene Information nach PIPL (Artikel 28–29) ist, die nicht de-identifiziert werden kann — die biometrische Information ist die Aufzeichnung —, und die Meeting-Daten jedes China-Teilnehmers, die in Meet abgelegt werden, sind ein grenzüberschreitender Transfer personenbezogener Information (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40). Google betreibt keine Festlandchina-Region oder operative Rechtsperson, die rechtmäßige Antwort ist also ein China-ansässiger Meeting-Pfad, niemals Umgehung jeglicher Art.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Handler und davon ab, wer Ihren Anrufen beitritt, und es lohnt sich, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Meet hält Meeting-Inhalte, Chat, Dateien und Teilnehmer-PII in Googles Offshore-Cloud
- ! Aufzeichnungen erfassen Stimmabdrücke und Gesichter — sensible personenbezogene Information (PIPL Art. 28–29)
- ✕ Google Workspace speichert Daten nur in den USA oder Europa — keine Festlandchina-Region
- ! Die Meeting-Daten von China-Teilnehmern in Meet sind ein PIPL-Grenztransfer (Art. 38–40)
- ! Ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung, die USA/EU nicht erfüllen (CSL Art. 39)
- ✓ Ein China-ansässiger Meeting-Pfad hält Aufzeichnungen und PII im Inland — keine Umgehung
Was die offizielle Google Meet-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
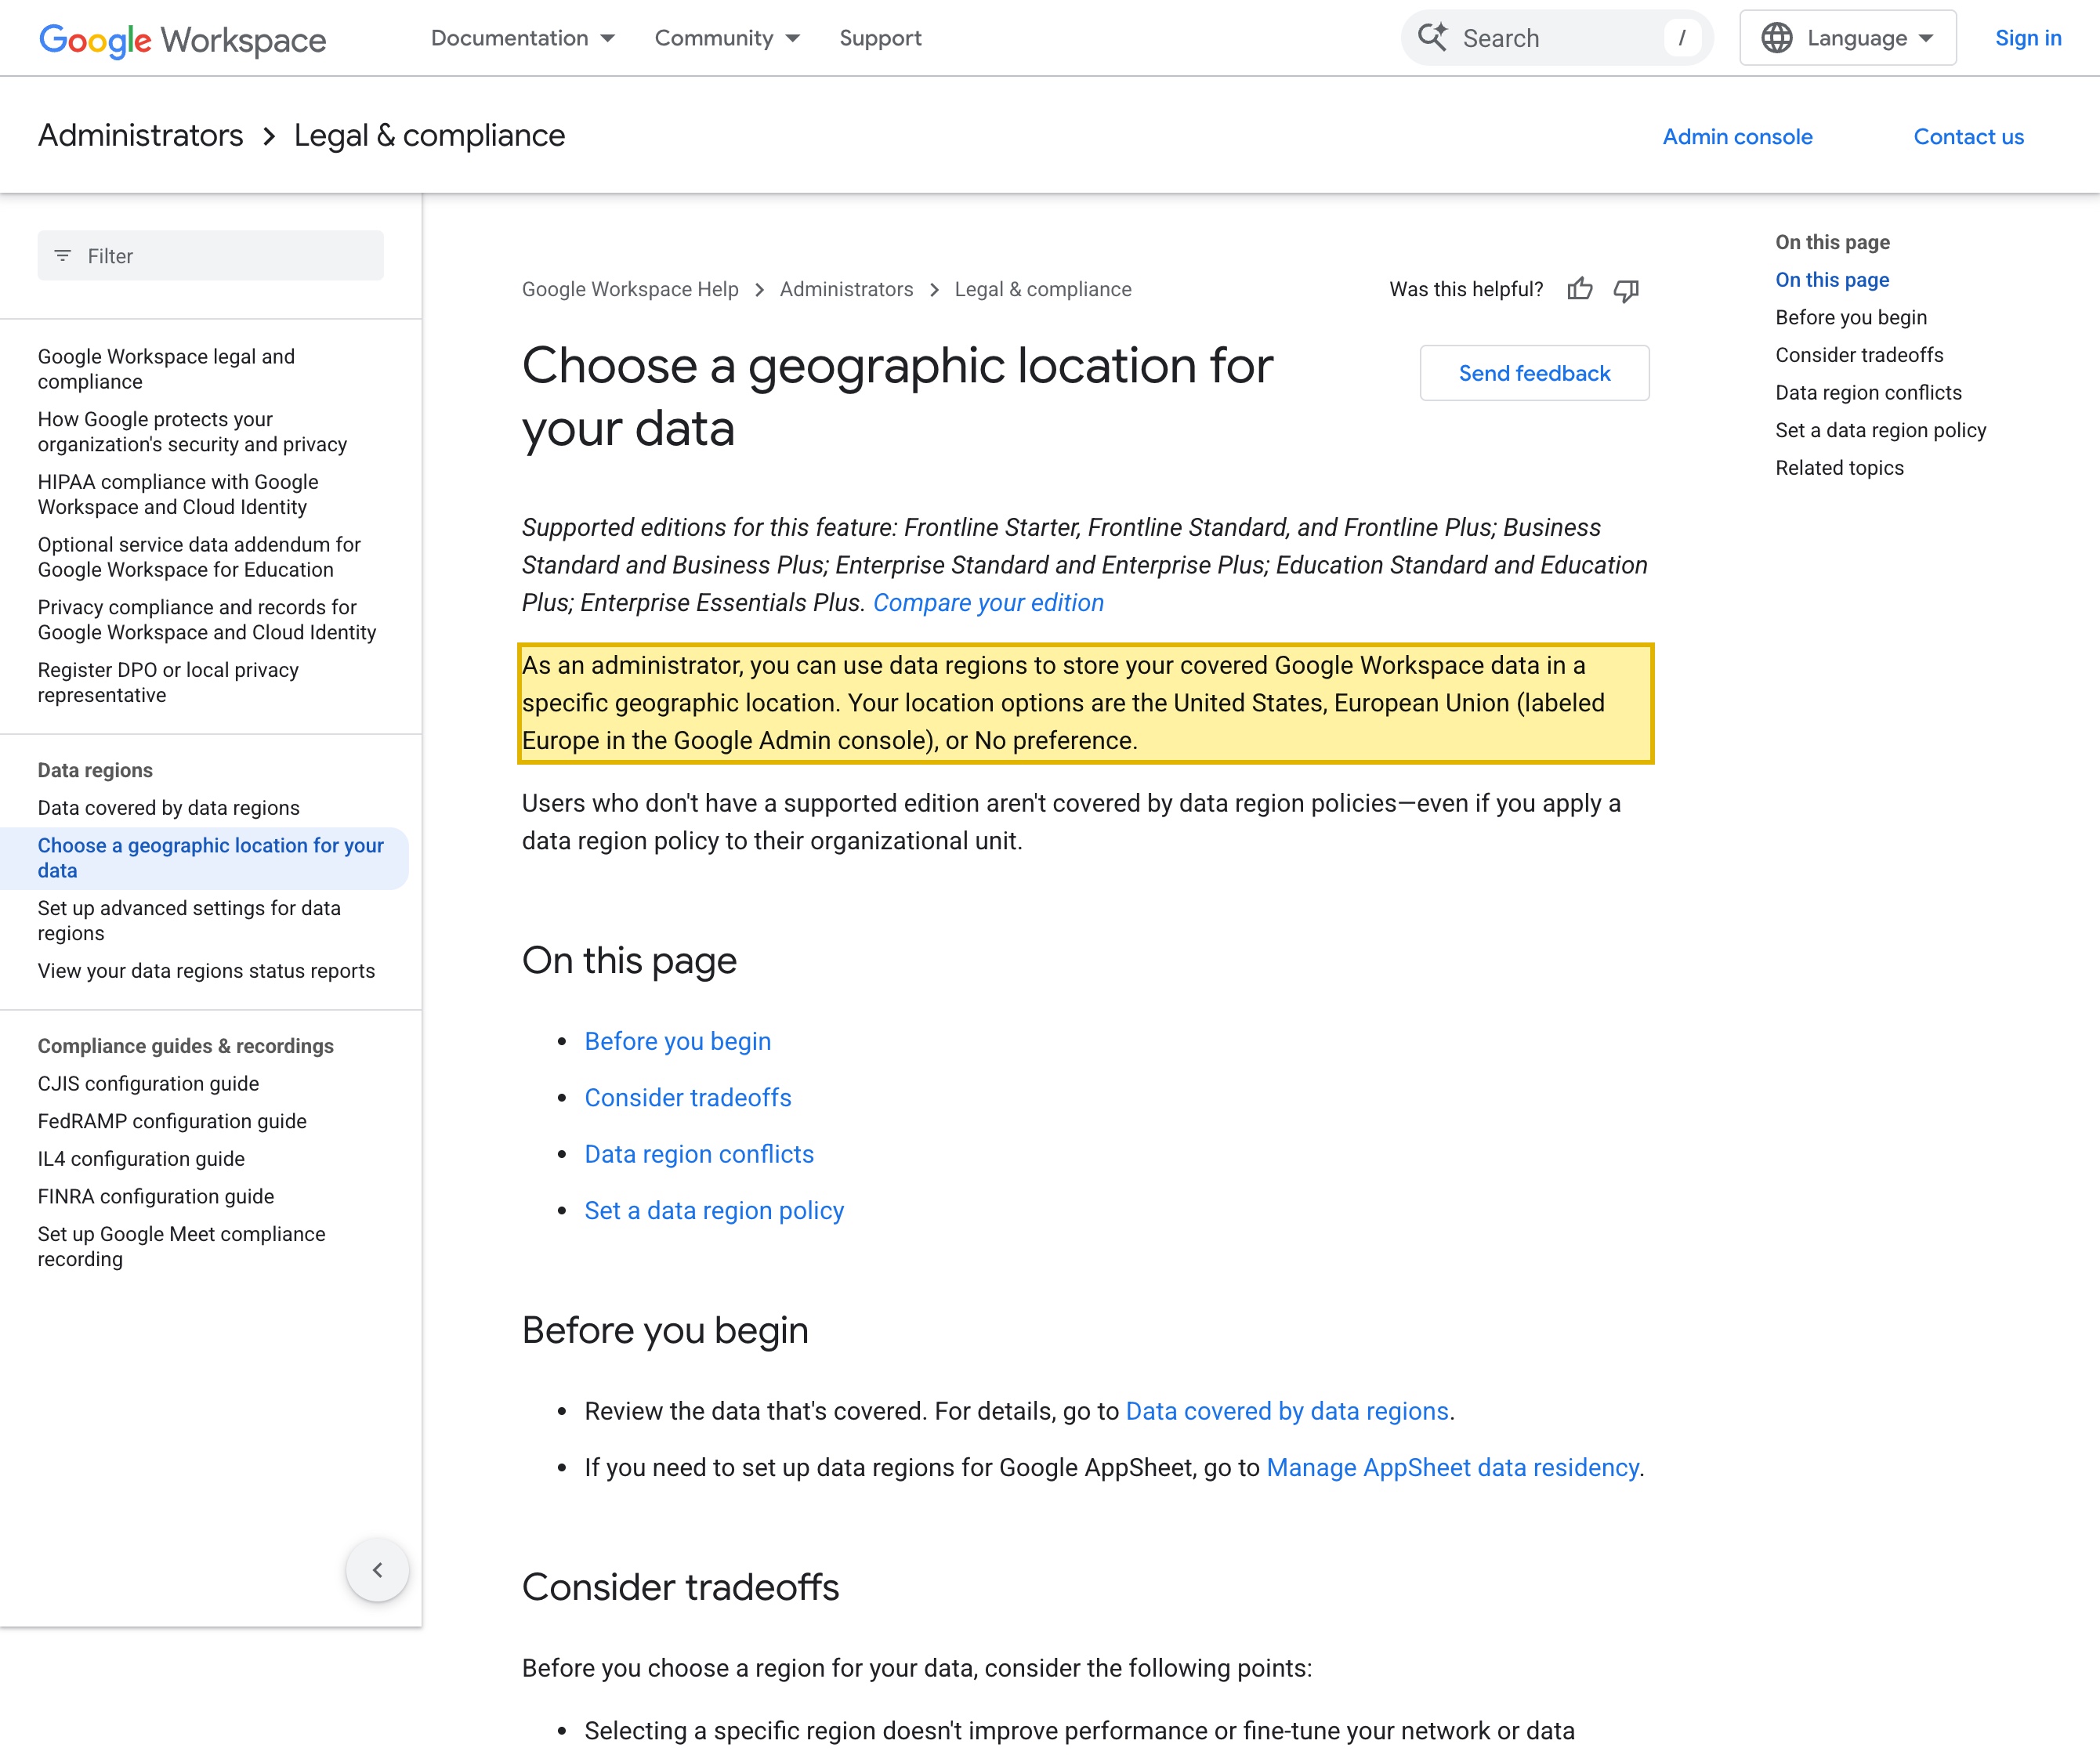
| Google Workspace speichert Kundendaten im Ruhezustand nur in den USA oder Europa — es gibt keine Festlandchina-Region. Googles Admin-Leitfaden zur Wahl eines Datenstandorts gibt an: „Your location options are the United States, European Union (labeled Europe in the Google Admin console), or No preference“ (Ihre Standortoptionen sind die Vereinigten Staaten, die Europäische Union (in der Google-Admin-Konsole als Europe bezeichnet) oder keine Präferenz). Festlandchina steht nicht auf dieser Liste, und es gibt keine China-Datenregion zur Auswahl, die Meet-Inhalte, der In-Call-Chat, die Teilnehmeridentitäten und Aufzeichnungen eines China-Teams werden also offshore gehalten — ein grenzüberschreitender Transfer personenbezogener Information nach PIPL (Artikel 38–40). | Google Workspace Admin Help — „Choose a geographic location for your data“ (abgerufen 2026-10-12) |
| Google-Meet-Aufzeichnungen und -Transkripte sind selbst auf die USA oder Europa beschränkt — niemals das Festland. Googles Data-Regions-Dokumentation führt die abgedeckten Meet-Daten als „Meet recordings (including chats in Google Drive), attendance reports, polling results, transcripts, and questions“ (Meet-Aufzeichnungen (einschließlich Chats in Google Drive), Anwesenheitsberichte, Umfrageergebnisse, Transkripte und Fragen) auf und sagt, der Dienst könne „process that data in a specific geographic location (the United States or Europe)“ (diese Daten nur an einem bestimmten geografischen Standort (den USA oder Europa) verarbeiten). Meet-Aufzeichnungen speichern in Google Drive des Organisators, die in einem China-Meeting erfassten Stimmabdrücke und Gesichter landen also auf US- oder EU-Speicher, ohne China-Option. | Google Workspace Admin Help — „Data covered by data regions“ (abgerufen 2026-10-12) |
| Eine Meeting-Aufzeichnung ist biometrische sensible personenbezogene Information, und die in Meet abgelegten Meeting-Daten eines China-Teams sind ein grenzüberschreitender Transfer. Eine Aufzeichnung erfasst den Stimmabdruck des Sprechers und die Gesichter der Teilnehmer — sensible personenbezogene Information nach PIPL Artikel 28–29, die einen konkreten Zweck, Notwendigkeit, eine gesonderte Einwilligung und eine Schutz-Folgenabschätzung verlangt und nicht de-identifiziert werden kann, weil die biometrische Information die Aufzeichnung ist. Die Meeting-Inhalte und Identitäten von China-Teilnehmern in einen Offshore-Workspace zu erheben, ist ein grenzüberschreitender Transfer nach Artikel 38–40, mit Mitteilung und einer gesonderten Einwilligung nach Artikel 13 und 23. | PIPL Artikel 13, 23, 28–29, 38–40 (abgerufen 2026-10-12) |
| Einige Handler müssen die Daten in China halten, und jede öffentliche China-gerichtete Oberfläche braucht eine ICP-Beian. Wo der Handler ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Mengen bewegt, muss im Festland erhobene personenbezogene Information dort gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die Googles US- und EU-Regionen nicht erfüllen können. Und jede öffentliche China-gerichtete Oberfläche, die aus dem Festland heraus bedient wird, trägt eine ICP-Beian-Pflicht (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33), an Festland-Hosting gebunden, das Google nicht bereitstellt. | PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33 (abgerufen 2026-10-12) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Der erste Instinkt bei einem Werkzeug wie Google Meet ist zu fragen, ob ein Anruf aus Shanghai oder Shenzhen überhaupt zustande kommt. Für ein auf China ausgerichtetes Team ist das die falsche erste Frage. Was entscheidet, ob Sie Meet für ein China-Team betreiben können, ist, wo Ihre Meetings tatsächlich leben: der gesprochene Inhalt, der In-Call-Chat, die Identitäten der Personen im Anruf und — der Teil, den man leicht vergisst — die Aufzeichnungen. Google hält all das offshore, und in dem Moment, in dem ein Meeting Menschen in China einbezieht, entscheidet ein anderer Rechtskörper, ob das rechtmäßig war. Selbst wenn jeder Anruf makellos zustande käme, stünde diese Frage weiter — weshalb dies eine Compliance-Entscheidung ist, keine Performance-Entscheidung. Und um von Anfang an unmissverständlich zu sein: Google betreibt keine Datenregion oder Rechtsperson im Festland, und die einzigen Wege, eine Verbindung zu einem Dienst zu erzwingen, der nicht öffnet, sind Formen der Umgehung, die selbst nicht rechtskonform sind und die 21YunBox niemals verwendet oder empfiehlt. Die rechtmäßige Antwort auf ein Werkzeug, das Google im Festland nicht bedient, ist eine in China ansässige Alternative, kein Weg um eine Sperre herum.
Google Meet in China auf einen Blick
| Worüber es entscheidet | In Googles eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Google Meet ist ein Video-Meeting-Dienst innerhalb von Google Workspace: der gesprochene Inhalt eines Anrufs, der In-Call-Chat, die Identitäten der Teilnehmer und Aufzeichnungen, Transkripte und Teilnahmeberichte. Es gibt keine Meet-Datenregion oder Google-Rechtsperson in Festlandchina. |
| Aus dem Festland erreichbar? | Festlandchina steht nicht auf Google Workspaces veröffentlichter Liste eingeschränkter Länder (diese Liste erfasst sanktionierte Orte wie Krim, Kuba, Iran, Nordkorea und Syrien), aber Google betreibt keine Festland-Region oder -Rechtsperson, und seine Dienste haben eine lang dokumentierte Geschichte, hinter Chinas Netzkontrollen unerreichbar zu sein. So oder so ist Erreichbarkeit nicht die China-Frage — und die einzigen Wege, eine Verbindung zu einem Dienst zu erzwingen, der nicht öffnet, sind Umgehung, die 21YunBox niemals verwendet oder empfiehlt. |
| Wo sitzen Ihre Meetings tatsächlich? | Offshore. Google Workspaces Datenstandort-Optionen sind die Vereinigten Staaten oder Europa (oder „Keine Präferenz“), und seine Data-Regions-Dokumentation beschränkt Meet-Aufzeichnungen, -Transkripte und -Teilnahmeberichte auf die Verarbeitung „in a specific geographic location (the United States or Europe)“ (an einem bestimmten geografischen Standort (den Vereinigten Staaten oder Europa)). China ist keine Region, und es gibt keine China-Daten-Instanz zur Auswahl. |
| Aufzeichnungen sind eine besondere Kategorie | Eine Meet-Aufzeichnung erfasst den Stimmabdruck des Sprechers und die Gesichter der Teilnehmer — biometrische sensible personenbezogene Daten nach PIPL Art. 28–29. Sie kann nicht de-identifiziert werden, weil die Biometrie die Aufzeichnung ist; sie erfordert einen bestimmten Zweck, Erforderlichkeit, eine gesonderte Einwilligung und eine Datenschutz-Folgenabschätzung. |
| In China erhobene Meetings in Meet legen | Ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung (Art. 13 und 23) und ein Transfermechanismus. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen setzt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht, die ein Offshore-Workspace nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die regulierten Aufzeichnungen und Teilnehmer-Daten im Inland auf einem einwilligungsgestützten Speicher oder in einer in China ansässigen Meeting-Alternative, bewegen Sie nur, was rechtmäßig gehen darf, und liefern Sie jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Die Datenresidenz-Frage: Ihre Meetings sitzen offshore
Hier ist das Tor, das die meisten Teams übersehen. Alles, was ein Anruf in Meet legt — der gesprochene Inhalt, der In-Call-Chat, die Identitäten der Teilnehmer und jede Aufzeichnung, jedes Transkript oder jeder Teilnahmebericht —, wird auf Googles Infrastruktur gespeichert, und nach Googles eigener Darstellung sitzt diese Infrastruktur außerhalb Festlandchinas. Googles Workspace-Admin-Anleitung zur Wahl eines Datenstandorts sagt es unverblümt: „Your location options are the United States, European Union (labeled Europe in the Google Admin console), or No preference.“ (Ihre Standortoptionen sind die Vereinigten Staaten, die Europäische Union (in der Google-Admin-Konsole als Europe bezeichnet) oder Keine Präferenz.) Seine Data-Regions-Dokumentation listet die abgedeckten Meet-Daten als „Meet recordings (including chats in Google Drive), attendance reports, polling results, transcripts, and questions“ (Meet-Aufzeichnungen (einschließlich Chats in Google Drive), Teilnahmeberichte, Umfrageergebnisse, Transkripte und Fragen) und sagt, der Dienst könne diese Daten nur „process that data in a specific geographic location (the United States or Europe)“ (an einem bestimmten geografischen Standort (den Vereinigten Staaten oder Europa) verarbeiten). Keine dieser Regionen ist China. Der gewöhnliche Akt, dass eine in Shanghai ansässige Kollegin einem Anruf beitritt — und besonders ihn aufzeichnet —, legt also in China erhobene personenbezogene Daten auf Speicher außerhalb des Landes. Das ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten.
PIPL legt die Pflicht auf den Verarbeiter — Sie, Googles Kundin, nicht den Anbieter. Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von der Zustimmung eines Nutzers zur Nutzung des Produkts (Art. 13 und 23), und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen, oder wo die Aufzeichnungen „wichtige Daten“ enthalten, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas ausreist.
Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, fügt das Cybersicherheitsgesetz eine schwerere Pflicht hinzu. Sein Art. 39 — umnummeriert von Art. 37 im Text von 2016 durch die Novelle, die am 1. Januar 2026 in Kraft trat, die Pflicht unverändert — verlangt, dass im Festland erhobene und erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden. Ein Offshore-Meet-Workspace kann das nicht erfüllen, welchen Datenstandort Sie auch wählen, weil keine von Googles Regionen in China liegt. Welche dieser Pflichten Ihre Daten tatsächlich betrifft, ist ein mit Rechtsbeistand an dem, was Ihr Team erhebt, aufzeichnet und speichert, zu bestätigendes Risiko.
Die Aufzeichnung sind biometrische sensible personenbezogene Daten
Das ist die Hälfte, die ein Erreichbarkeitstest nie sehen kann, und sie ist meeting-spezifisch. Wenn ein Meet-Anruf aufgezeichnet wird, ist die Datei kein abstraktes Protokoll — sie ist der Stimmabdruck des Sprechers und die Gesichter der Teilnehmer. Nach PIPL sind biometrische Merkmale sensible personenbezogene Daten (Art. 28–29): Information, deren Leck oder Missbrauch die Würde oder Sicherheit einer Person leicht schädigen könnte. Ein Verarbeiter darf sie nur zu einem bestimmten Zweck mit ausreichender Erforderlichkeit verarbeiten, muss eine gesonderte Einwilligung einholen und zuvor eine Datenschutz-Folgenabschätzung durchführen.
Die scharfe Kante ist, dass diese Daten nicht minimiert oder de-identifiziert werden können, wie es bei einem Namen oder einer E-Mail manchmal geht — weil die Biometrie die Aufzeichnung ist. Sie können ein Gesicht oder eine Stimme nicht aus dem Video „anonymisieren“ und trotzdem das Video haben. Eine aufgezeichnete China-Besprechung, die in einer US- oder EU-Google-Region gespeichert ist, ist also ein kontinuierlicher Export sensibler personenbezogener Daten, geregelt von der strengsten Stufe des PIPL, und der einzige dauerhafte Fix ist, diese Aufzeichnung von vornherein im Inland zu halten. Ob Ihre Meetings überhaupt aufgezeichnet werden müssen und unter welcher Einwilligung, ist genau die Art Frage, die man vor dem ersten Anruf mit Rechtsbeistand klären sollte.
Warum es keine Google-Meet-„China-Region“ zum Einschalten gibt
Bei manchen Anbietern ist der Fix, auf eine Festland-Instanz umzuziehen, die der Anbieter selbst betreibt. Google ist keiner davon. Seine Datenstandort-Wahlen — die Vereinigten Staaten oder Europa, oder „Keine Präferenz“ — sind das ganze Menü; es gibt keine China-Einstellung zum Aktivieren, keinen In-China-Betriebspartner für Workspace, und Google unterhält keine Datenregion im Festland. Lokalisieren für China ist also kein Schalter in Meet — es ist eine Entscheidung darüber, wo die regulierten Meeting-Daten leben.
Die Arbeit besteht dann darin, die in China erhobenen Datensätze, die bleiben müssen — vor allem die Aufzeichnungen und die Teilnehmer-Daten —, im Festland auf einem einwilligungsgestützten, inländischen Speicher zu halten oder die Meetings selbst auf einer in China ansässigen Alternative zu betreiben, und nur das, was rechtmäßig gehen darf, die Google-Dienste erreichen zu lassen, die Ihr Team bereits nutzt. Weil Google Meet nicht aus dem Festland bedient, stützt sich das rechtskonforme Muster hier auf eine in China ansässige Meeting-Option statt darauf, einen Offshore-Workspace erreichbar zu machen — und dieses Muster, kein Weg um eine Sperre herum, ist der Kern des Fixes.
Eine auf China ausgerichtete Oberfläche zu bedienen, fügt eine ICP-Pflicht hinzu
Wenn Ihre Nutzung von Meet ein rein internes Team-Werkzeug ist, sind die Residenz-, Aufzeichnungs- und Grenztransfer-Fragen oben die ganze Geschichte. Aber in dem Moment, in dem irgendeine darum gebaute, auf China ausgerichtete Oberfläche der Öffentlichkeit aus dem Festland heraus bereitgestellt wird — eine öffentliche Buchungs- oder Beitrittsseite, eine Bibliothek aufgezeichneter Sitzungen, eine eingebettete Webinar-Ansicht —, ist diese Oberfläche ein öffentlicher Internetdienst in China und trägt eine ICP-Beian-Pflicht (备案) nach Verordnung Nr. 292 des Staatsrats und MIIT-Verordnung Nr. 33, gebunden an eine Hosting-Ressource, die physisch im Festland liegt. Google nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen sich melden ließe.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, Inland-Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihren Anrufen beitritt — zu klären mit Rechtsbeistand, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Meetings für ein auf China ausgerichtetes Team abzuhalten, und er hat eine klare Gestalt — drei Züge, in Reihenfolge.
Kartieren. Unser China-Team arbeitet die PIPL-Grenztransfer-Exponierung, die Einwilligungsgrundlage und die Datenresidenzpflichten durch, die an dem hängen, was Sie in Meet halten — sortiert, welche in China erhobenen Datensätze personenbezogene, sensible oder wichtige Information tragen, die im Inland bleiben muss (Aufzeichnungen zuerst), welche rechtmäßig übertragen werden dürfen und wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 gilt. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir liefern das technische Bild, das sie speist.
Lokalisieren. Halten Sie die in China erhobenen Datensätze, die bleiben müssen — die Aufzeichnungen, Transkripte und Teilnehmer-Daten —, auf einem einwilligungsgestützten, inländischen Speicher im Festland oder betreiben Sie die Meetings auf einer in China ansässigen Alternative, und lassen Sie nur das, was rechtmäßig gehen darf, Ihren globalen Google-Workspace erreichen. Die Meetings, von denen Ihr Team abhängt, laufen weiter, ohne dass der Workspace zu dem wird, was sensible biometrische Daten rechtswidrig aus China hinausträgt. 21YunBox baut diese Inland-Option auf und integriert sie anstelle dessen, was im Festland nicht rechtskonform laufen kann.
Ausliefern. Jede auf China ausgerichtete Oberfläche, die diese Meeting-Daten bedient oder empfängt, ist selbst ein öffentlicher Dienst im Festland, braucht also rechtskonforme, ICP-gemeldete, inländische Auslieferung — der 21YunBox Optimizer, vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis sind Meetings und eine auf China ausgerichtete Oberfläche, die für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. Was wir niemals tun — und was rechtmäßig niemand kann — ist, Ihnen einen Weg um eine Sperre herum zu geben: Wir halten im Inland, was bleiben muss, und liefern im Inland aus, und Umgehung steht nie zur Debatte.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Google Meet die Meeting-Daten chinesischer Nutzer in China?
Nein. Nach Googles eigenem Workspace-Admin-Leitfaden sind die Datenstandort-Optionen „die Vereinigten Staaten, die Europäische Union (in der Google-Admin-Konsole als Europe bezeichnet) oder keine Präferenz“, und seine Data-Regions-Dokumentation beschränkt Meet-Aufzeichnungen, Transkripte und Anwesenheitsberichte auf die USA oder Europa — ohne Festlandchina-Region. Die Inhalte, Teilnehmeridentitäten und Aufzeichnungen, die ein China-Team in Meet hält, sitzen also offshore, was sie zu einem grenzüberschreitenden Transfer personenbezogener Information nach PIPL macht: Der Handler (Sie, nicht Google) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus.
Ist Google Meet in China gesperrt?
Festlandchina ist nicht auf Google Workspaces veröffentlichter Liste beschränkter Länder genannt (diese Liste deckt sanktionierte Orte wie die Krim, Kuba, den Iran, Nordkorea und Syrien ab), aber Google betreibt keine Festland-Datenregion oder -Rechtsperson, und seine Dienste haben eine lang dokumentierte Geschichte, hinter Chinas Netzwerkkontrollen unerreichbar zu sein. So oder so ist Erreichbarkeit nicht der Ort, an dem dies entschieden wird — selbst wenn ein Anruf perfekt verbände, entscheidet der Ort, an dem Meet Ihre in China erhobenen Inhalte und Aufzeichnungen hält, ob die Nutzung rechtskonform ist. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; für ein Werkzeug, das Google im Festland nicht bedient, ist die Antwort eine China-ansässige Alternative, kein Weg um eine Sperre herum.
Kann 21YunBox unserem Team helfen, rechtskonforme Meetings in China durchzuführen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenztransfer-, Einwilligungs- und Data-Residency-Pflichten, die an die Meeting-Inhalte, Teilnehmerdaten und Aufzeichnungen anhaften, die Meet erhebt, für Ihre Rechtsperson, Datenmengen und Nutzer — die Datensätze, die bleiben müssen (Aufzeichnungen zuerst), im Inland auf einem eingewilligten Speicher oder in einer China-ansässigen Meeting-Alternative halten und die ICP-beian-pflichtige, inländische Auslieferung aufbauen, die jede rechtskonforme China-gerichtete Oberfläche verlangt, vor den Google-Diensten, die Sie bereits betreiben. Kontaktieren Sie uns, um Ihren konkreten Fall durchzugehen.


