Funktioniert Azure SQL Database in China? Datenresidenz, Lokalisierung und PIPL-Grenzübertritt
Azure SQL Database betreibt auf einem Standard-Global-Azure-Abonnement keine Festlandchina-Region, Ihre Datenbank kommt also offshore zur Ruhe und die personenbezogenen Daten Ihrer chinesischen Nutzer sind ein PIPL-Grenztransfer; eine echte inländische Option existiert nur als Microsoft Azure operated by 21Vianet, eine separate souveräne Cloud. Ein Blick zuerst auf die Compliance: wo Ihre Daten leben.
Funktioniert Azure SQL Database in China?
Erreichbarkeit ist nicht die Frage. Azure SQL Database ist Ihr System of Record, und auf einem Standard-Global-Azure-Abonnement gibt es keine Festlandchina-Region, um es darin zu halten — die personenbezogenen Daten Ihrer chinesischen Nutzer ruhen also offshore, ein Grenztransfer nach PIPL. Eine echte inländische Option existiert, aber nur als Microsoft Azure operated by 21Vianet: eine separate Souveräne-Cloud, keine Region, die Sie an Ihrem Konto umschalten.
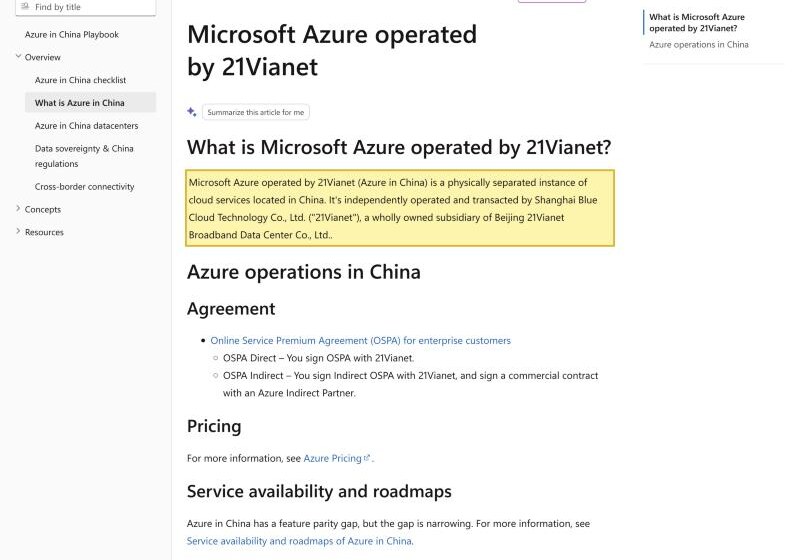
Microsoft beschreibt Azure in China als „a physically separated instance of cloud services located in China“ (eine physisch getrennte Instanz von in China gelegenen Cloud-Diensten), unabhängig betrieben von Shanghai Blue Cloud Technology Co., Ltd. (21Vianet), mit einer veröffentlichten „feature parity gap“ (Funktionsparitätslücke) gegenüber globalem Azure. Azure SQL Database wird dort angeboten, aber es zu erreichen, bedeutet ein separates Konto unter einer chinesischen Rechtsentität, separate Endpunkte, eine eigene ICP und eine eigene Compliance-Grundlage. Betreiben Sie die Datenbank stattdessen in einer Offshore-Region, verlassen die personenbezogenen Daten Ihrer China-Nutzer das Festland: ein Grenztransfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen Daten, die das Gesetz im Inland halten lässt (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37). Die inländische Region ist eine echte Option — sie ist keine automatische Compliance.
Dies ist eine Risikokarte, kein Urteil — welche Pflicht gilt, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wessen Daten Sie halten. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region zum Auswählen auf einem Standard-Global-Azure-Abonnement
- ! Ihre Datenbank — und die China-Personendaten darin — ruht offshore
- ! Offshore-Residenz von China-Personendaten ist ein PIPL-Grenztransfer
- ! Azure von 21Vianet ist eine separate Souveräne-Cloud — eigenes Konto, eigene Gesellschaft, Funktionslücken
- ! Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schulden In-China-Speicherung, die ein globales Abonnement nicht erfüllen kann
- ✓ Rechtmäßiger Weg: im Inland betreiben (souverän oder selbst gehostet) mit ICP-gemeldeter Auslieferung
Was die offizielle Azure SQL Database-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Azure in China ist eine separate Cloud, keine Region, die Sie einschalten. Microsofts eigene Dokumentation nennt Microsoft Azure operated by 21Vianet „a physically separated instance of cloud services located in China“ (eine physisch getrennte Instanz von in China gelegenen Cloud-Diensten), „independently operated and transacted by Shanghai Blue Cloud Technology Co., Ltd. ("21Vianet")“ (unabhängig betrieben und abgewickelt von Shanghai Blue Cloud Technology Co., Ltd. („21Vianet“)), und gibt an, dass „Azure in China has a feature parity gap, but the gap is narrowing“ (Azure in China eine Funktionsparitätslücke hat, die Lücke sich aber verengt). Auf einem Standard-Global-Azure-Abonnement gibt es keine Festlandchina-Region zum Auswählen — die inländische Region lebt nur in dieser separaten Souveränen-Cloud. | Microsoft Learn — Microsoft Azure in China (overview-operations), abgerufen 2026-10-10 |
| Azure SQL Database läuft in China nur über die 21Vianet-Cloud. Microsofts Konnektivitätsdokumentation für Azure SQL Database verweist Leser auf „Gateway IP address ranges for regions in China“ (Gateway-IP-Adressbereiche für Regionen in China) in den „Microsoft Azure operated by 21Vianet“-Docs — die Regionen eines separaten Betreibers, erreicht über separate Endpunkte und ein separates Konto, nicht den Regionsauswähler auf Ihrem globalen Abonnement. Der Dienst existiert durchaus im Inland, aber als Teil dieser Souveränen-Cloud statt des globalen Azure. | Microsoft Learn — Connectivity architecture for Azure SQL Database, abgerufen 2026-10-10 |
| Die Datensätze Ihrer China-Nutzer in einer Offshore-Datenbank sind ein Grenztransfer. Weil Azure SQL Database das System of Record ist, das von Personen in China erhobene personenbezogene Daten hält, ist es in einer Offshore-Azure-Region zu halten ein Grenztransfer nach PIPL: Der Verarbeiter — Sie, Microsofts Kunde, nicht Microsoft — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen, ob eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–43). | PIPL Art. 38–43 (cac.gov.cn) |
| Manche Verarbeiter schulden Inland-Speicherung, die ein globales Abonnement nicht bieten kann. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur sind oder personenbezogene Daten oberhalb der regulierten Mengenschwellen verarbeiten, müssen im Festland erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Weil ein Standard-Global-Azure-Abonnement keine Festland-Region hat, kann keine Konfiguration davon diese Datenlokalisierungspflicht erfüllen — nur ein inländisches Deployment (die 21Vianet-Souveräne-Cloud oder In-Festland-Hosting) kann es. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (cac.gov.cn) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die eigentliche Frage zu Azure SQL Database nicht, ob es eine Verbindung annimmt oder wie schnell eine Query zurückkommt — sie ist, wo die Daten darin zur Ruhe kommen dürfen. Azure SQL Database ist Microsofts verwaltete, cloud-native relationale Datenbank auf der SQL-Server-Engine, und sie ist Ihr System of Record: Sie hält die Kundendatensätze, Nutzerkonten, Bestellungen und Transaktionen Ihrer Anwendung und die personenbezogenen Daten Ihrer chinesischen Nutzer darunter. Auf einem Standard-Global-Azure-Abonnement bietet Microsoft keine Region innerhalb Festlandchinas, Ihre Datenbank ruht also in welcher Offshore-Region auch immer Sie wählen. Eine echte inländische Option existiert durchaus — aber nicht als Dropdown: Es ist Microsoft Azure operated by 21Vianet, eine separate souveräne Cloud mit ihrem eigenen Konto, Betreiber, ICP und ihrer eigenen Compliance-Grundlage. Der Endpunkt antwortet; die Exponierung ist Residenz.
Azure SQL Database in China auf einen Blick
| Worüber es entscheidet | In Azure SQL Databases eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Daten physisch ruhen | Azure SQL Database speichert jede Datenbank in der Azure-Region, die Sie wählen, und auf einem Standard-Global-Azure-Abonnement liegt keine dieser Regionen innerhalb Festlandchinas. Eine inländische Region existiert nur in einer anderen Cloud — „Microsoft Azure operated by 21Vianet“ —, die Microsoft „a physically separated instance of cloud services located in China“ nennt, keine Region Ihres globalen Kontos. |
| Was es hält, und warum es personenbezogene Daten sind | Eine verwaltete relationale Datenbank auf der SQL-Server-Engine — das System of Record. Es hält die Kundendatensätze, Nutzerkonten, Bestellungen und Transaktionen Ihrer Anwendung, die personenbezogenen Daten von Personen in China kommen also physisch darin zur Ruhe. |
| Die Datensätze Ihrer China-Nutzer | In einer Offshore-Region gehalten, sind die personenbezogenen Daten Ihrer chinesischen Nutzer ein grenzüberschreitender Transfer, den PIPL regelt (Art. 38–43) — an einem Ort gehalten, den Chinas Recht als außerhalb des Landes behandelt, in dem sie erhoben wurden. |
| Die Inland-Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Daten im Festland speichern (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert). Ein globales Azure-Abonnement hat keine In-China-Region, um sie zu erfüllen. |
| Erreichbarkeit ist nicht die Achse | Den Server zu erreichen, ist nicht der Test. Die rechtmäßigen inländischen Wege sind die 21Vianet-Souveräne-Cloud oder In-Festland-Hosting; und die ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), die ein Festland-Publikum braucht, sitzt auf der Anwendung vor der Datenbank, nicht auf der Datenbank selbst. |
Wo die Daten tatsächlich ruhen
Azure SQL Database speichert jede Datenbank in der Azure-Region, die Sie wählen, und diese Region ist, wo die Daten physisch ruhen. Auf einem Standard-Global-Azure-Abonnement bietet Microsoft keine Region innerhalb Festlandchinas, welche Region auch immer Sie für eine auf China ausgerichtete Anwendung wählen, bindet die Datensätze Ihrer Nutzer also an einen Ort, den Chinas Recht als fremden Boden behandelt. Es gibt eine echte inländische Option, aber sie ist keine Einstellung an Ihrem bestehenden Konto. Microsofts eigene Dokumentation beschreibt „Microsoft Azure operated by 21Vianet“ als „a physically separated instance of cloud services located in China“, eine, die „independently operated and transacted by Shanghai Blue Cloud Technology Co., Ltd. („21Vianet“)“ ist. Azure SQL Database wird in dieser Cloud angeboten — Microsofts Konnektivitätsdokumentation verweist auf „Gateway IP address ranges for regions in China“ in den 21Vianet-Docs —, aber es sitzt hinter einem separaten Konto unter einer chinesischen Rechtsentität, auf separaten Endpunkten, mit seiner eigenen ICP- und Compliance-Grundlage und, in Microsofts Worten, einer „feature parity gap“ gegenüber globalem Azure. „Wir laufen bereits auf Azure“ trägt nicht über diese Linie.
Was es hält, sind personenbezogene Daten
Azure SQL Database ist kein Cache oder Edge vor Ihren Daten — es ist Ihre Daten. Als System of Record auf der SQL-Server-Engine hält es die Kundendatensätze, Nutzerkonten, Bestellungen und Transaktionen Ihrer Anwendung, was für ein auf China ausgerichtetes Produkt die personenbezogenen Daten von Personen im Festland bedeutet. Halten Sie diese Datenbank in einer Offshore-Azure-Region, dann machen Sie nach Chinas Gesetz zum Schutz personenbezogener Daten einen grenzüberschreitenden Transfer: Der Verarbeiter — Sie, nicht Microsoft — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen, ob eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–43). Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur sind oder personenbezogene Daten oberhalb der Mengenschwellen der Regulatoren verarbeiten, müssen diese Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die eine globale Azure-Region nicht erfüllen kann.
Es offshore zu betreiben, erfüllt die Residenzpflicht nicht — und was es tut
Azure SQL Database in einer Offshore-Region zu betreiben — oder auf irgendeinem verwalteten Datenbankdienst ohne Festlandchina-Region — hält die personenbezogenen Daten Ihrer China-Nutzer außerhalb des Landes, was genau das ist, was eine Datenlokalisierungspflicht für die von ihr erfassten Verarbeiter verbietet. Der rechtmäßige Hebel ist kein Weg zurück zu einem Offshore-Endpunkt; er ist, die Datenbank im Inland zu betreiben. Für Azure SQL Database bedeutet das die lizenzierte souveräne Option — die 21Vianet-Cloud — oder ein Äquivalent auf In-Festland-Infrastruktur aufzusetzen, sodass die personenbezogenen Daten, die auf chinesischem Boden bleiben müssen, es tatsächlich tun. Eine inländische Region ist eine echte Option, aber keine automatische Compliance: Die 21Vianet-Cloud ist ein separater Betreiber mit seinem eigenen Konto, seiner ICP-Beian und seinen Pflichten, und alle Daten, die noch über die Grenze fließen, behalten ihre PIPL-Transferanforderungen. Nichts davon erfordert, Azure SQL Database aufzugeben oder Ihre Anwendung neu zu schreiben — es erfordert, die Daten dorthin zu legen, wo das Recht sie ruhen lässt, und die auf China ausgerichtete Oberfläche korrekt zu melden. Ob eine Lokalisierungspflicht auf Sie zutrifft, welcher Grenzübertritts-Mechanismus passt und ob Sie die souveräne Cloud überhaupt brauchen, hängt von Ihrer Gesellschaft ab, davon, wie viele personenbezogene Daten Sie halten und wessen — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie behalten Azure SQL Database als Ihre Datenbank. Was 21YunBox hinzufügt, ist die Compliance-Schicht, die sie von sich aus nie bereitstellen sollte, rund um den Stack arrangiert, den Sie bereits betreiben — ohne Neuaufbau, ohne zweite Codebasis, ohne Migration.
- Kartieren. Unser China-Team liest Ihre PIPL-Grenztransfer-, Datenresidenz- und Datenlokalisierungs-(CII-)Pflichten und jede ICP-Pflicht gegen Ihre Gesellschaft, Ihre Datenmengen und darauf ab, wessen personenbezogene Daten in der Datenbank sitzen.
- Lokalisieren. Wo das Recht verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben, betreiben wir die Datenbank im Inland — auf einer lizenzierten souveränen Option oder In-Festland-Infrastruktur — und halten einwilligungsgestützte, inländische Speicherung für das, was bleiben muss. Lokalisieren heißt eine inländische Datenbank, kein Weg zurück zu einem Offshore-Endpunkt.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor der Datenbank — die App, der API-Edge, das Admin- oder Reporting-Portal, das Ihre Festland-Nutzer erreichen — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor den Stack gesetzt, den Sie bereits haben.
Das Ergebnis läuft für Ihre Nutzer in China rechtmäßig und rechtskonform. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer. Wir sind eine rechtskonforme Overlay und eine Partnerin von Microsoft und Azure, keine Konkurrentin und keine Migration.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat Azure SQL Database eine Festlandchina-Region?
Auf einem Standard-Global-Azure-Abonnement nein. Microsoft betreibt seine Festland-Regionen als separate Cloud — „Microsoft Azure operated by 21Vianet“ —, die es „a physically separated instance of cloud services located in China“ (eine physisch getrennte Instanz von in China gelegenen Cloud-Diensten) nennt. Azure SQL Database wird in dieser Souveränen-Cloud angeboten (China East / China North), aber es zu erreichen, bedeutet ein separates Konto unter einer chinesischen Rechtsentität, separate Endpunkte und eine eigene ICP- und Compliance-Grundlage — keine Region, die Sie an Ihrem globalen Abonnement auswählen. Ein globales Deployment lässt Ihre China-Daten also offshore.
Ist es illegal, Azure SQL Database offshore für chinesische Nutzer zu betreiben?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Ja oder Nein. Eines folgt direkt: Personenbezogene Daten, die Sie von Personen in China erheben und in einer Offshore-Region halten, sind nach PIPL ein Grenztransfer — Sie müssen Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Ob auch eine Inland-Speicherpflicht greift, die verlangt, dass die Daten im Festland bleiben, hängt von Ihrer Rolle (zum Beispiel einem Betreiber kritischer Informationsinfrastruktur) und der Menge personenbezogener Daten ab, die Sie verarbeiten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)).
Kann 21YunBox helfen, unser Azure-SQL-Database-Setup für China rechtskonform zu machen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer, und betreibt dann — wo das Gesetz verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben — die Datenbank im Inland auf einer lizenzierten souveränen Option oder In-Festland-Infrastruktur, und setzt die ICP-gemeldete, inländische Auslieferung auf, die die davor sitzende Anwendung braucht, rund um den Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Migration. Nehmen Sie Kontakt auf, um Ihre konkreten Datenflüsse durchzugehen.


