Funktioniert Azure AI Document Intelligence in China? Der 21Vianet-Weg, PIPL-Grenzübertritt und Sensible-Daten-Regeln
Azure AI Document Intelligence (vormals Form Recognizer) liest die Rechnungen, Verträge, Pässe und Ausweise, die Ihr China-Betrieb ihm sendet — Inhalt, der die personenbezogenen Daten IST, oft sensibel (Ausweisnummern, Finanzkonten) nach PIPL Art. 28. Es läuft im Inland auf Microsoft Azure operated by 21Vianet, aber ein globaler Endpunkt verarbeitet diese Dokumente offshore, ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance: die Residenz-, Sensible-Daten- und Grenzübertritts-Exponierung.
Funktioniert Azure AI Document Intelligence in China?
Die Rechnungen, Verträge und — über sein vorgefertigtes ID-Modell — die Pässe und Ausweise, die Ihr China-Betrieb Azure AI Document Intelligence zum Lesen sendet, SIND die personenbezogenen Daten, oft sensibel (Ausweisnummern, Finanzkonten) nach PIPL Art. 28; es wird im Inland auf Microsoft Azure operated by 21Vianet angeboten, aber ein globaler Endpunkt verarbeitet diese Dokumente offshore — ein PIPL-Grenztransfer sensibler personenbezogener Daten.
Sie senden dem Dienst Dokumente zum Extrahieren, und sein vorgefertigtes Identitätsdokument-Modell ist gebaut, um Pässe, Ausweise und Führerscheine zu lesen, der Inhalt ist also häufig sensible personenbezogene Daten (PIPL Art. 28) — eine Ausweis- oder Bankkartennummer, die nicht minimiert werden kann, denn sie IST, wozu Sie das Dokument zum Lesen sandten. Diese Dokumente durch einen globalen (Nicht-China-)Endpunkt zu routen, ist ein grenzüberschreitender Transfer (PIPL Art. 38–40, plus die gesonderte Einwilligung nach Art. 29 für sensible Daten) und kann bei Mengen Wichtige-Daten- und CAC-Datenexport-Bewertungs-Pflichten aufwerfen; wo der Ablauf ein KYC-Ergebnis entscheidet, gilt Art. 24. Der rechtmäßige Hebel ist, die Dokumentverarbeitung im Inland zu halten — auf dem von 21Vianet betriebenen Weg oder einer inländischen Alternative —, zu minimieren, die gesonderte Einwilligung einzuholen und jede auf China ausgerichtete Oberfläche per ICP zu melden, nicht die Offshore-API erreichbar zu machen.
Ob ein gegebenes Dokument sensibel oder „wichtige Daten“ ist, hängt davon ab, was Sie verarbeiten und von Ihrer Branche — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Auf Azure operated by 21Vianet (Azure China) im Inland — aber Modelle + API-Version bestätigen
- ! Eine globale Azure-Region verarbeitet Ihre Dokumente offshore — ein PIPL-Grenztransfer
- ! Ausweise, Pässe, Bankkarten, die Sie OCRen, sind sensible PII (PIPL Art. 28) — nicht minimierbar
- ! Bei Mengen: CSL Art. 39 (vormals 37) Residenz + eine CAC-Datenexport-Bewertung können gelten
- ✓ 21YunBox hält das OCR im Inland, holt die Einwilligung nach Art. 29 ein und meldet Ihre China-Oberfläche per ICP
Was die offizielle Azure AI Document Intelligence-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
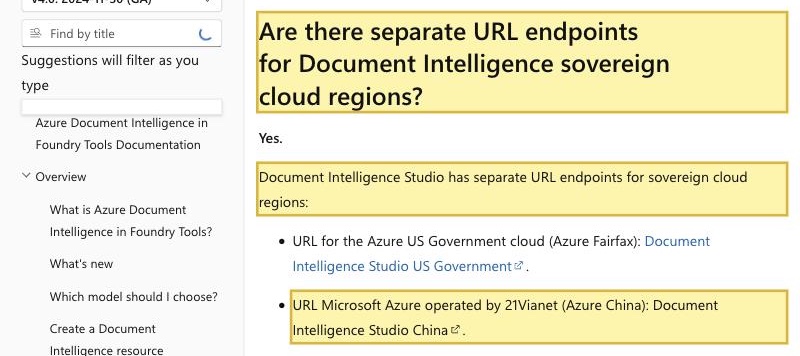
| Document Intelligence wird in der von 21Vianet betriebenen Azure-China-Cloud angeboten. Microsofts eigene FAQ gibt an, dass „Document Intelligence Studio has separate URL endpoints for sovereign cloud regions“, darunter einen für „Microsoft Azure operated by 21Vianet (Azure China)“ (ein .azure.cn-Endpunkt) — eine separate, netzwerkisolierte souveräne Cloud, verschieden vom globalen Dienst. Bestätigen Sie die spezifischen Regionen, Modelle und die API-Version mit Microsoft und 21Vianet. | Microsoft Learn — Azure AI Document Intelligence FAQ (learn.microsoft.com), abgerufen 2026-10-11 |
| Sein vorgefertigtes ID-Modell liest Pässe, Ausweise und Führerscheine. Microsofts Document-Intelligence-Dokumentation beschreibt das Identitätsdokument-(ID-)Modell als „key information from passports and ID cards“ extrahierend und listet „Know your customer (KYC) financial services guidelines compliance“ als Anwendungsfall — der Inhalt, den Sie hochladen, ist also häufig sensible personenbezogene Daten (Ausweis- und Finanzkontonummern). | Microsoft Azure operated by 21Vianet — What Is Azure Document Intelligence? (docs.azure.cn), abgerufen 2026-10-11 |
| Ausweis- und Finanzkontonummern sind sensible PII, und sie ins Ausland zu senden, ist ein grenzüberschreitender Transfer. Nach PIPL Art. 28 sind Ausweisnummern, Finanzkonten und Biometrie sensible personenbezogene Daten — die die gesonderte Einwilligung nach Art. 29 und eine vorherige Folgenabschätzung erfordern — und in China erhobene Dokumente an eine Offshore-Region zu routen, ist ein grenzüberschreitender Transfer nach Art. 38–40 (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus). | 21YunBox — China Personal Information Protection Law (PIPL), Art. 28–29, 38–40, abgerufen 2026-10-11 |
| Residenz und eine Datenexport-Bewertung können bei Umfang greifen. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erzeugte personenbezogene Daten in China gespeichert werden; Exporte großer Mengen oder „wichtiger Daten“ fügen eine verpflichtende CAC-Datenexport-Sicherheitsbewertung vor dem Verlassen hinzu. | 21YunBox — China Cybersecurity Law (data localization) & CAC Data-Export Security Assessment Measures, abgerufen 2026-10-11 |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Azure AI Document Intelligence für einen Festland-China-Betrieb betreibt, ist die Frage nicht, ob die API aus Shanghai antwortet. Ein Dokument-OCR-Dienst funktioniert, indem Sie ihm das zu Lesende senden — eine Rechnung, einen Vertrag und, in seinem vorgefertigten Identitätsdokument-Modell, einen gescannten Pass, Ausweis oder Führerschein —, und dieser Inhalt ist die personenbezogenen Daten, häufig die sensibelste Art. Azure AI Document Intelligence (der OCR- und Intelligente-Dokumentverarbeitungs-Dienst, vormals Form Recognizer genannt) ist ein Microsoft-Azure-Dienst, und hier hat die ehrliche Antwort eine hoffnungsvolle Gestalt: Es wird im Inland auf Microsoft Azure operated by 21Vianet (世纪互联) angeboten, der separaten, netzwerkisolierten souveränen Cloud, die innerhalb des Festlands läuft, sowie in Azures globalen Regionen. Welches Azure Sie aufrufen, entscheidet den Rest. Ein globaler Endpunkt verarbeitet Ihre Dokumente offshore — ein PIPL-Grenztransfer (oft sensibler) personenbezogener Daten, der die gesonderte Einwilligung nach Art. 29 und die Sensible-Daten-Pflichten nach Art. 28 auf Ausweisnummern und Finanzkonten trägt, Residenz für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen, eine Art-24-Frage, wo der Ablauf ein KYC-Ergebnis entscheidet, und ICP für jede auf China ausgerichtete Upload-Oberfläche. Der von 21Vianet betriebene Weg hält die Verarbeitung im Inland — ein zu bestätigender Weg, keine zu überwindende Sperre.
Azure AI Document Intelligence in China auf einen Blick
| Worüber es entscheidet | In Azure AI Document Intelligences eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was Sie ihm senden | Der Dienst funktioniert, indem Sie das zu lesende Dokument hochladen — Rechnungen, Belege, Verträge und Formulare über seine Layout- und vorgefertigten Modelle und, über das vorgefertigte Identitätsdokument-(ID-)Modell, Pässe, Ausweise und Führerscheine. Der Inhalt, den Sie senden, ist die personenbezogenen Daten, und im ID-/KYC-Fall ist es die sensibelste Art: eine Ausweis- oder Bankkartennummer, die Sie nicht „minimieren“ können, denn sie ist das, wozu Sie das Dokument zum Lesen gesendet haben. |
| Wo es läuft | Zwei Azures zählen für China. Der globale Azure-Dienst, betrieben von Microsoft, sitzt außerhalb des Festlands; Microsoft Azure operated by 21Vianet (世纪互联) ist eine separate, netzwerkisolierte souveräne Cloud innerhalb des Festlands, mit ihrem eigenen portal.azure.cn und .azure.cn-Endpunkten — und Document Intelligence wird dort angeboten. Ein globaler Endpunkt, der in China erhobene Dokumente verarbeitet, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40, plus die gesonderte Einwilligung nach Art. 29 für sensible Daten. |
| Die Sensible-PII-Tür | Nach PIPL Art. 28 sind Ausweisnummern, Finanzkontonummern und Biometrie sensible personenbezogene Daten — sie brauchen eine gesonderte spezifische Einwilligung und eine vorherige Folgenabschätzung sowie strenge Minimierung. Der scharfe Punkt für OCR: Das sensible Datum ist der Input, es kann also vor dem Transfer nicht weganonymisiert werden. Eine Offshore-ID-/KYC-Extraktion verschifft sensible PII per Design über die Grenze. |
| Automatisierte Entscheidung + Residenz | Wo der Ablauf ein Ergebnis automatisch entscheidet — eine KYC-Prüfung aus den extrahierten Feldern zu genehmigen oder abzulehnen —, ist das automatisierte Entscheidungsfindung nach PIPL Art. 24 (der Betroffene kann eine allein durch Automatisierung getroffene Entscheidung ablehnen). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) Inland-Speicherung; bei Mengen können „wichtige Daten“ und eine CAC-Datenexport-Sicherheitsbewertung gelten. |
| Erreichbarkeit ist nicht die Achse | Ob die API aus dem Festland schnell antwortet, ist eine operative Sache, nicht die Compliance-Frage. Was entscheidet, ist, wo die Dokumente — und die sensiblen Daten darin — verarbeitet werden: im Inland auf dem von 21Vianet betriebenen Weg (oder einer inländischen Alternative) oder offshore in einer globalen Region. 21YunBox kartiert die Exponierung, lokalisiert auf die datenresidente Option, holt die gesonderte Einwilligung ein und liefert jede auf China ausgerichtete Oberfläche rechtskonform aus — ohne Neuaufbau. |
Was Sie ihm tatsächlich senden — und warum der Inhalt das Risiko ist
Azure AI Document Intelligence ist ein OCR- und Intelligente-Dokumentverarbeitungs-Dienst: Sie reichen ihm eine Datei, und es gibt strukturierten Text, Schlüssel-Wert-Paare, Tabellen und — für seine vorgefertigten Modelle — benannte Felder zurück. Seine allgemeinen Modelle lesen Formulare, Rechnungen, Belege und Verträge; sein vorgefertigtes Identitätsdokument-(ID-)Modell ist, in Microsofts eigenen Worten, gebaut, um „key information from passports and ID cards“ zu extrahieren, und die Dokumentation listet „Know your customer (KYC) financial services guidelines compliance“ unter seinen Anwendungsfällen. Das ist der Kern der Sache. Für ein leeres Template oder ein generisches Formular mögen die Daten unauffällig sein. Für einen Onboarding-Ablauf, ein Spesensystem oder eine KYC-Prüfung ist das, was Sie hochladen, der Pass, der nationale Ausweis oder die Bankkarte einer Person — und die Nummer darauf sind sensible personenbezogene Daten, die nicht minimiert werden können, denn ihre Extraktion ist der ganze Sinn des Aufrufs.
Zu dem, wo es läuft, ist die ehrliche Antwort die hoffnungsvolle, die die meisten ausländischen Dokument-KI-Dienste nicht geben können: Eine datenresidente, inländische Grundlage existiert bereits. Microsoft hostet die Dokumentation von Document Intelligence auf seiner von 21Vianet betriebenen (.azure.cn-) Docs-Site und stellt einen dedizierten Document-Intelligence-Studio-Endpunkt für „Microsoft Azure operated by 21Vianet (Azure China)“ bereit. Das ist eine separate Cloud vom globalen Dienst, und — wie bei anderen Azure-KI-Diensten auf 21Vianet — können ihr Katalog, ihre Regionen und API-Versionen dem globalen hinterherhinken. Ob also die spezifischen Modelle und die API-Version, von denen Ihr Produkt abhängt, in der China-Cloud verfügbar sind, ist etwas, das Sie direkt mit Microsoft und 21Vianet bestätigen, bevor Sie bauen. Was die Compliance-Frage klärt, ist nicht die Antwortgeschwindigkeit; es ist, welches Azure die Dokumente hält.
Die Türen: sensible personenbezogene Daten, grenzüberschreitender Transfer und automatisierte Entscheidungen
Sobald in China erhobene Dokumente außerhalb des Festlands verarbeitet werden, entscheidet ein anderes Rechtsgebiet, ob sie dorthin durften. Die Inhalte einer Rechnung, eines Vertrags oder eines Ausweises sind personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten, und sie durch einen globalen (Nicht-China-)Endpunkt laufen zu lassen, ist ein grenzüberschreitender Transfer (数据出境). PIPL legt die Pflicht dem Verarbeiter auf — Ihrer China-Gesellschaft, nicht Microsoft: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung für den Auslandstransfer und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung).
Die sensiblen Fälle heben die Latte. Nach PIPL Art. 28 sind Ausweisnummern, Finanzkontonummern und biometrische Daten sensible personenbezogene Daten, und Art. 29 fügt eine gesonderte spezifische Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten hinzu, bevor irgendetwas davon bewegt wird. Hier gilt die übliche Flucht — vor dem Transfer minimieren oder de-identifizieren — nicht, denn das sensible Datum ist der Input, den Sie das Dokument zum Lesen sandten. Wo der Ablauf ein Ergebnis automatisch entscheidet (eine KYC-Prüfung aus den extrahierten Feldern genehmigen oder ablehnen), ist das automatisierte Entscheidungsfindung nach PIPL Art. 24. Und zur Residenz: Wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden. In großem Umfang können große Mengen an Dokumentdaten die „wichtige Daten“-(重要数据)-Frage nach dem Datensicherheitsgesetz aufwerfen, was eine CAC-Datenexport-Sicherheitsbewertung vor dem Verlassen verpflichtend macht. Welche davon Ihr konkretes Deployment treffen, hängt von Ihrer Branche, Ihren Datenmengen und Ihrer Rolle nach chinesischem Recht ab.
Die API aufzurufen, ist nicht die Frage — rechtskonforme inländische Verarbeitung ist es
Die Lösung ist nicht, einen Offshore-Endpunkt erreichbar zu machen — sie ist, die Dokumentverarbeitung dorthin zu setzen, wo das Recht sie braucht. Weil Document Intelligence im Inland auf der von 21Vianet betriebenen Cloud läuft, haben Sie einen echten Residenz-Hebel: Halten Sie das China-OCR auf diesem datenresidenten Weg (oder auf einer in China legalen inländischen Alternative, wo das Modell oder die API-Version, die Sie brauchen, dort noch nicht verfügbar ist), sodass die Rechnungen, Verträge und Identitätsdokumente, die Ihre Festland-Gesellschaft handhabt, im Festland bleiben, wobei nur das, was rechtmäßig gehen darf, zu einer globalen Instanz fließt. Das ist Lokalisierung im echten Sinne — die Daten auf einem inländischen Weg zu halten — niemals eine verschleierte Route, die sie dennoch offshore verschifft. Obendrein ist jede auf China ausgerichtete Oberfläche, die den Dienst aufruft — eine Upload-Seite, ein Onboarding- oder Verifizierungs-Ablauf, ein dokumentgestütztes Portal —, ein im Festland bedienter Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht (备案), gebunden an eine Festland-Hosting-Ressource, plus rechtskonforme inländische Auslieferung. Nichts davon ist ein Urteil, dass Document Intelligence in China „gesperrt“ oder „illegal“ sei — es läuft dort rechtmäßig, wenn die Teile zusammenpassen. Es ist eine Residenz-und-Exponierungs-Karte, und ob ein gegebenes Dokument oder Bild sensibel oder „wichtige Daten“ ist, hängt davon ab, was Sie verarbeiten und von Ihrer Branche — es lohnt, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihre China-Operationen davon abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Dokument-KI für einen China-Betrieb zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team inventarisiert, was Sie dem Dienst senden — die Rechnungen, Verträge, Formulare und die Identitätsdokumente —, welches davon sensible PII ist (Ausweisnummern, Finanzkonten), wo es heute verarbeitet wird (eine globale Region oder die von 21Vianet betriebene China-Cloud), auf welcher Grenzübertritts- und Einwilligungsgrundlage nach Art. 28/29 jeder Transfer beruhen würde, ob irgendetwas davon „wichtige Daten“ ist und ob der Ablauf eine automatisierte Entscheidung nach Art. 24 trifft. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen Ihnen, die China-Dokumentverarbeitung im Inland zu halten — auf dem datenresidenten, von 21Vianet betriebenen Weg, wo die Modelle und die API-Version, die Sie brauchen, verfügbar sind, oder einer in China legalen inländischen Alternative, wo sie es nicht sind —, sodass die sensiblen Daten aufhören, das Festland standardmäßig zu verlassen, während Ihre globale Instanz Ihre anderen Märkte weiter bedient. Wir minimieren, was die Grenze überschreitet, und helfen Ihnen, die Mitteilung und Einwilligung nach Art. 13/23 und die gesonderte Einwilligung nach Art. 29 für die sensiblen Daten einzuholen. Lokalisieren heißt, die Daten auf einem inländischen Weg zu halten, niemals sie heimlich offshore zu bewegen.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche auf dem Stack — eine Upload-Seite, ein KYC- oder Verifizierungs-Ablauf, eine dokumentgestützte Community — braucht rechtskonforme, inländische Auslieferung und trägt eine ICP-Beian-Pflicht. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Dokument-KI-Fußabdruck, der für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer — wir halten im Inland, was das Recht sagt, dass es bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus aus und bewegen personenbezogene Daten niemals heimlich über die Grenze.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL) — sensible Daten, Art. 28–29
- Grenzüberschreitende Datentransfers nach PIPL (Art. 38–40)
- CAC-Datenexport-Sicherheitsbewertung — wann sie verpflichtend ist
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Azure AI Document Intelligence in Festlandchina verfügbar?
Ja, über eine separate Cloud. Microsofts FAQ zeigt Document Intelligence mit einem dedizierten Souveräne-Cloud-Endpunkt für „Microsoft Azure operated by 21Vianet (Azure China)“, und Microsoft hostet die Dokumentation des Dienstes auf seiner von 21Vianet betriebenen (.azure.cn-) Docs-Site — eine separate, netzwerkisolierte Cloud vom globalen Dienst. Weil der Katalog, die Regionen und API-Versionen der China-Cloud dem globalen hinterherhinken können, bestätigen Sie die spezifischen Modelle und die Version, die Sie brauchen, mit Microsoft und 21Vianet, bevor Sie bauen. Es ist ein rechtmäßiger inländischer Weg, kein Weg um irgendjemandes Bedingungen herum.
Kann ich einfach meine bestehende (globale) Document-Intelligence-Ressource für Dokumente aus China nutzen?
Sie können sie erreichen, aber Erreichbarkeit ist nicht die Compliance-Frage. Eine Ressource in einer globalen (Nicht-China-)Region verarbeitet die Dokumente, die Sie hochladen, außerhalb des Festlands — ein grenzüberschreitender Transfer nach PIPL Art. 38–40 (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus). Das scharfe Problem ist, dass OCR-Inputs oft Ausweise, Pässe und Bankkarten sind: Ausweis- und Finanzkontonummern sind sensible personenbezogene Daten nach PIPL Art. 28–29, die nicht minimiert werden können, weil sie SIND, wozu Sie das Dokument zum Lesen sandten, und bei Mengen können Wichtige-Daten- und CAC-Datenexport-Bewertungs-Pflichten gelten. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Was ist der rechtskonforme, inländische Weg für Dokument-OCR in China?
Halten Sie die Dokumentverarbeitung im Inland — auf dem von 21Vianet betriebenen Document-Intelligence-Weg, wo die Modelle und die API-Version, die Sie brauchen, verfügbar sind, oder einer in China legalen inländischen Alternative, wo sie es nicht sind —, sodass die Rechnungen, Verträge und Identitätsdokumente im Festland bleiben; minimieren Sie, was die Grenze überschreitet, und holen Sie die gesonderte Einwilligung nach Art. 29 für die sensiblen Daten ein. Jede auf China ausgerichtete Upload- oder Verifizierungsoberfläche, die den Dienst aufruft, braucht eine ICP-Beian und rechtskonforme inländische Auslieferung. 21YunBox kartiert die Exponierung, lokalisiert auf die datenresidente Option und liefert sie im Inland aus — ohne Neuaufbau. Es ist ein rechtmäßiges inländisches Deployment, kein Weg um irgendjemandes Bedingungen herum.


