Staffbaseは中国本土で使えるか:PIPLの越境移転、データの国内保存、従業員データのルール
Staffbaseはドイツ発の従業員コミュニケーション/イントラネットのプラットフォームで、Microsoft AzureとAWS上のEU・米国・オーストラリアにホストされ、中国本土リージョンはありません。中国の従業員全体のディレクトリ・プロフィール・社内コミュニケーションをオフショアに集約し(PIPLの越境移転)、そのエンゲージメント分析は第24条の下で中国の従業員をプロファイリングし得ます。データの国内保存、従業員データ、自動意思決定のリスク、そして法令に沿った中国国内の経路を、コンプライアンス起点で読み解きます。
中国本土の拠点でStaffbaseを運用——法令適合に?
Staffbaseは、中国の従業員全体のディレクトリ・プロフィール・社内コミュニケーションを、Microsoft AzureとAWS上のEU・米国・オーストラリアに集約します——中国本土リージョンはありません——ですから中国拠点のために運用することは、従業員の個人情報のPIPL越境移転に当たり、そのエンゲージメント分析は第24条の下で中国の従業員をプロファイリングし得ます。当社の中国コンプライアンスチームが、このリスクを整理し、従業員データと社内コンテンツを法令に沿った中国国内の経路に保つのを支援し、あらゆる中国向けの面にICP備案済みの中国本土内からの配信を立ち上げます——作り直しは不要、常に法令に沿った土台の上で。
コンプライアンス評価を依頼する従業員がStaffbaseにどんな従業員データと社内コンテンツを保持し、今どこで動いているかをお知らせください。リスクと、法令に沿った中国国内の経路を一緒に整理します。
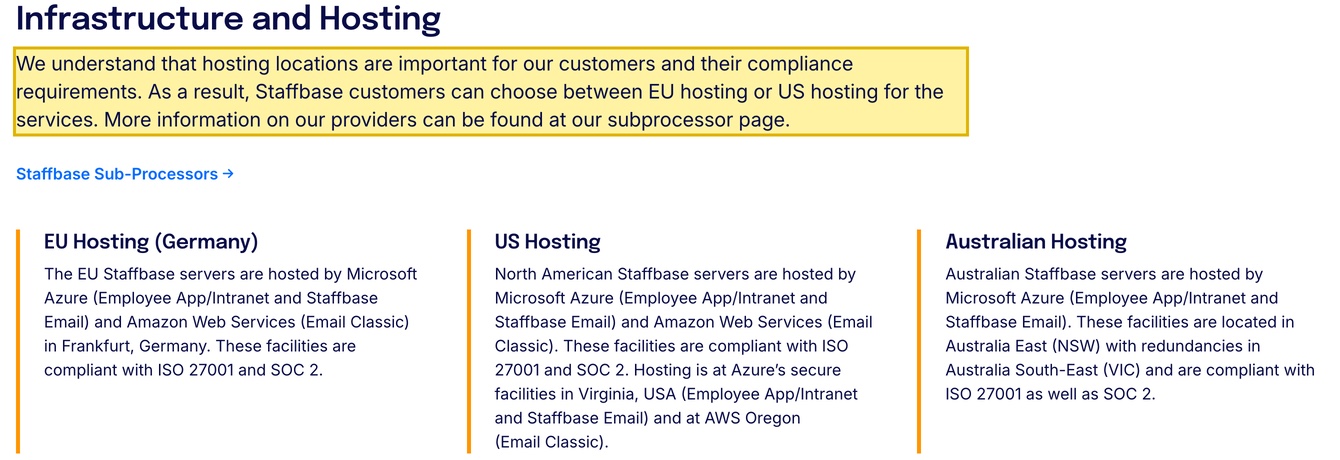
中国本土の拠点と従業員のためにStaffbaseを運用する企業にとって、問いは、従業員アプリが上海から開くかどうかではありません。Staffbaseは従業員コミュニケーションのプラットフォーム——イントラネットとブランド付きの従業員アプリ——ですから、重要なのは、中国の従業員の個人情報と社内コミュニケーションがどこに置かれるか、そしてそれが従業員のエンゲージメントの度合いを測定することです。ドイツ発で、Microsoft AzureとAmazon Web Services上で動きます。自社のセキュリティページによれば、顧客はEUホスティング(ドイツ・フランクフルト)、米国ホスティング(バージニア、メールはオレゴン)、またはオーストラリアホスティング(ニューサウスウェールズ)を選びます——中国本土リージョンもソブリンクラウドのパーティションもありません。ですから、従業員全体のディレクトリ・プロフィール・コミュニケーションと、保持されるエンゲージメント分析はオフショアに置かれます:従業員データを収集するための第13条/第23条の同意の上に重なる、PIPLの越境移転(第38〜40条、数据出境)、分析に対する第24条の自動意思決定の問い、社内コンテンツの国内保存と「重要データ」に該当し得るリスク、そしてあらゆる中国向けの面へのICP義務、です。
中国でのStaffbase:ひと目で
| 決め手 | Staffbase自身の言葉で——そして中国の法では |
|---|---|
| 何を保持するか | 中国の従業員全体:従業員ディレクトリとプロフィール;社内コミュニケーションを構成するニュース・ページ・チャンネル・チャット;そしてStaffbaseが各人について保持するエンゲージメント分析——リーチ、開封、既読、キャンペーンの成果。ディレクトリとプロフィールは従業員の個人情報であり、コミュニケーションはそれ自体が個人データを含み得る会社のコンテンツです。その大半は「センシティブ」区分ではない通常の個人情報ですが——集約されています:一つのオフショアのアプリが従業員全体を保持しています。 |
| どこで動くか | Microsoft AzureとAmazon Web Services上、EU(ドイツ・フランクフルト)、米国(バージニア、メールはオレゴン)、またはオーストラリア(ニューサウスウェールズ)——顧客ごとに選択。中国本土リージョンも中国のソブリンクラウドのパーティションもありません。中国拠点にとって、中国の従業員のディレクトリ・プロフィール・コミュニケーションをそれらのいずれかのリージョンに保持することは、PIPL 第38〜40条の下での個人情報の越境移転(数据出境)であり、取扱者の義務はStaffbaseではなく貴社に課されます。 |
| 自動意思決定の扉 | Staffbaseは従業員のデータを保存するだけでなく、彼らを測定します——エンゲージメント、リーチ、誰が何を開封・既読したか。それらの分析が個人をプロファイリングしたり、その人についての決定に用いられたりする場合、PIPL 第24条が適用されます:人は完全に自動化された手段のみによる決定を拒否でき、プロファイリングは、その人の個人的特徴を対象としない選択肢を提供しなければなりません。中国の従業員を対象とする分析は、中国の従業員モニタリングと労働の規範にも照らされます。これが、到達性チェックが見落とす半分です。 |
| 従業員データ+コンテンツの国内保存 | 中国の従業員のデータを収集するには第13条/第23条の通知と同意が必要で、それをオフショアへ移転するにはメカニズムと個別の同意が必要です(第38〜40条)。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)が、中国で収集した個人情報を中国国内に保存することを求めます。大量の、あるいはセンシティブなセクターの社内コミュニケーションは「重要データ」に達し、データ越境安全評価を要し得ます。 |
| 到達性は軸ではない | 従業員アプリが中国本土から速く読み込めるかは運用上の事柄であって、コンプライアンスの問いではありません。それを決めるのは、従業員のデータと社内コミュニケーションがどこに置かれるか、そしてプラットフォームが中国の従業員をプロファイリングするか、です。21YunBoxはリスクを整理し、従業員データと社内コンテンツを中国国内の経路に保つのを支援し、第24条の義務に対応し、あらゆる中国向けの面をICP備案とともに法令に沿って配信します——すでに運用しているスタックの前段に。 |
実際に何を保持するか——社内コンテンツと従業員のデータ
Staffbaseは、企業が自社の従業員に語りかける場です。イントラネットとブランド付きの従業員アプリは、ニュース・ページ・チャンネル・マイクロサイト・チャット——事業の社内コミュニケーション——を運び、それらは従業員ディレクトリ、すなわち各従業員の氏名・役職・部署・所在地・連絡先・プロフィールの上に構築されています。そのディレクトリとプロフィールは、中国のスタッフにとっては、従業員の個人情報です。コミュニケーションそのものは、さらに個人データを含み得る会社のコンテンツ(お知らせの中の氏名、ストーリーの中の写真、営業アップデートの中の顧客への言及)であり、大量の、あるいは規制のあるセクターでは、機密または「重要」な業務情報に触れ得ます。
これに加えて、Staffbaseは分析を生成します:各投稿とキャンペーンのリーチとエンゲージメント、開封と既読、従業員全体でのアプリの普及。その一部は集計値ですが、個人まで降りることもあります——誰が何を読んだか、ある従業員がどれだけエンゲージしているか。StaffbaseはこれをMicrosoft AzureとAmazon Web Services上で動かし、自社のセキュリティページによれば、各顧客にドイツ・フランクフルトのEUホスティング、バージニアのUSホスティング(メールはオレゴン)、またはニューサウスウェールズのオーストラリアホスティングを選ばせます。そのいずれも中国本土にはなく、中国のソブリンクラウドのパーティションの提供もありません——ですから中国の従業員にとっては、既定ではそのすべてがオフショアに置かれます。
扉:従業員の個人データ、越境移転、そして自動意思決定
中国の従業員のデータとコミュニケーションがいったんオフショアのリージョンに置かれると、それらがそこへ行ってよかったかは中国の法が判断します。ディレクトリ・プロフィール・社内コミュニケーションは、中国の個人情報保護法(PIPL)の下での個人情報であり、中国拠点のためにそれらをフランクフルト・バージニア・ニューサウスウェールズに保持することは越境移転(数据出境)に当たります。PIPLは義務を取扱者——Staffbaseではなく、貴社の中国法人——に課します。第13条と第23条は、そもそも従業員データを収集し共有することへの通知と同意を求め、第38〜40条は、国外へ出る前に移転メカニズム(CACの安全評価、CAC標準契約、または認証)と、個別かつ情報提供を受けた同意を求めます。その大半は第28条の「センシティブ」区分ではなく通常の個人情報ですが——従業員全体が一か所にあり、まさにその集約こそが鋭い論点になります。
ここで際立つ扉は第24条です。Staffbaseは従業員のデータを保持するだけでなく、それをプロファイリングします——エンゲージメントスコア、リーチ、誰が何を読んだか、普及状況のダッシュボード。そのプロファイリングが個人についての決定に用いられたり、それを駆動したりする場合、PIPL 第24条は、完全に自動化された手段のみによる決定を拒否する権利を人に与え、プロファイリングがその人の個人的特徴を対象としない選択肢を提供することを求めます。中国の従業員を対象とする分析は、中国の従業員モニタリングと労働の規範にも照らされます。国内保存については、貴社の組織が重要情報インフラ運営者(CIIO)または大量取扱者であれば、サイバーセキュリティ法の第39条(旧第37条——データの国内保存に関する規定は、2026年1月1日施行の2025年改正で番号が振り直されたもので、内容に変更はありません)が、中国で生成した個人情報を中国国内に保存することを求めます。そして大量の、あるいはセンシティブなセクターで保持される社内コミュニケーションは、データ安全法の下で「重要データ」として扱われ得て、国外へ何かが出る前にCACのデータ越境安全評価を必須にし得ます。これらのどれが貴社のケースに効くかは、セクター、従業員、そして中国法の下での役割によって変わります。
ログインは問いではない——法令に沿った中国国内の従業員データが問いだ
解決策は、オフショアのStaffbaseを中国本土から到達できるようにすることではありません——到達性はもとより問いではありませんでした。それは、中国の従業員の個人情報と社内コミュニケーションを、法が必要とする場所——中国国内に置く経路、または中国法に適合する国内の代替——に置くことです。そうすれば、中国本土のスタッフのディレクトリ・プロフィール・コミュニケーションは国内に留まり、適法に国外へ出せるものだけが国境を越えます。収集・移転するものを最小化し、第13条/第23条の通知と同意を取得し、第24条の自動意思決定とプロファイリングの義務およびそのオプトアウトに対応し、いずれかのコンテンツが「重要データ」かを分類します。そのうえで、プラットフォームが公衆に提供するあらゆる中国向けの面——外部ナレッジベース、ヘルプセンター、従業員アプリのスタック上の採用ページやマイクロサイト——は、中国本土のインターネット情報サービスであり、中国本土のホスティングリソースに結び付くICP備案(备案)の義務と、法令に沿った中国本土内からの配信を伴います。いずれも、Staffbaseが中国で「ブロックされている」とか「違法だ」という判定ではありません。これは国内保存とリスクの見取り図であり、社内コンテンツが「重要データ」かどうか、そしてどの義務が効くかは、セクターと従業員によって変わります——中国での業務がそれに依存する前に、具体的な点を法務と確定させる価値があります。
法令に沿った経路——マッピング、ローカライズ、配信
中国拠点で従業員コミュニケーションを運用する、法令に沿ったやり方があり、それには形があります。まずマッピング:当社の中国チームが、Staffbaseが中国本土の従業員について保持するもの——従業員ディレクトリとプロフィール、社内コミュニケーション、そしてプラットフォームが各人について保持するエンゲージメントとリーチの分析——を棚卸しし、それぞれが今どこで処理・保存されているか(オフショアのAzureまたはAWSのリージョン)、プラットフォームが第24条の下で個人をプロファイリングするか、各フローが必要とする同意と移転の根拠、そしていずれかのコンテンツが「重要データ」かを明らかにします。当社は技術的な見取り図を組み立て、法的な結論は法務と確定します。
次にローカライズ:中国の従業員データと社内コンテンツを国内に——中国国内に置く経路、または中国法に適合する国内の代替に、データ最小化とともに——保つのを支援し、第13条/第23条の通知と同意を取得し、第24条の自動意思決定とプロファイリングの義務およびそのオプトアウトに対応します。ローカライズとは、データを国内の経路に留めることであって、結局は国外へ送り出すような経路に載せることではありません。
そして配信:プラットフォームが提供するあらゆる中国向けの面——公開ナレッジベース、外部マイクロサイト、ヘルプセンター——は、法令に沿った中国本土内からの配信を必要とし、ICP備案の義務を負います。21YunBoxはそれを中国本土内から——21YunBox Optimizerで——すでに運用しているものの前段に配信します。作り直しもプラットフォーム移行も不要です。結果として、従業員コミュニケーションの設定が、中国のユーザーに向けて合法かつ法令に沿って動きます。21YunBoxはいかなる不正な手段も使わず、推奨もしません——法が留まれと言うものは国内に保ち、残りは中国本土内から法令に沿って配信し、個人情報をひそかに国境の向こうへ動かすことは決してありません。
関連する読み物:


