Laravelは中国本土で使えるか:データの国内保存、ICP、越境ルール
Laravelは中国本土でも問題なく動きます——自分でホストするオープンソースのPHPソフトウェアであり、データの所在の問題ではありません。本当の問いは法律です。デプロイはICP備案とMLPS(等級保護)の義務を負い、アプリのデータベースとそこに保持する個人情報はPIPLの適用を受け、オフショアのデータベースは越境移転に当たります。
Laravelは中国本土で使えるか
はい——Laravel自体は中国本土でも問題なく動きます。自分でホストするオープンソースのPHPソフトウェアであり、リージョンを持つサービスではないため、「使えるか」は実のところ、アプリがどこにデプロイされデータがどこにあるかの問いであって、速度や到達性の問いではありません。
Laravelはデータの所在を決めないコードです——コンプライアンス上のエクスポージャーは、その上に構築するPHPアプリケーションと背後のデータベースにあります。本土の利用者がアプリに触れるなら、そのホストはICP備案(届出)を負い、システムは運営者としてMLPS(等級保護)の義務を負います。アプリが中国ユーザーから集める個人情報はPIPLの規律を受け、オフショアのデータベースに配線されたアプリは、法的根拠が必要な越境移転です。CIIOまたは大量取扱者の場合、その中国データはサイバーセキュリティ法(英語)第39条(旧第37条)の下で本土に留めなければなりません。
法令に沿った経路は、Laravelアプリを、中国ユーザーのデータを国内に留めたまま、ICP備案済み・MLPSに適合したインフラ上で国内運用することです。21YunBoxがその国内の足場を立ち上げ、すでに運用中のアプリの前段で中国向けの接点を配信します——作り直しも、プラットフォーム移行もありません。
コンプライアンス・スナップショット
- ! Laravelは中国でも問題なく動く——フレームワークはオープンソースで、データの所在の問題ではない
- ! 本土の利用者がアプリに触れるなら、ホストは運営者としてICP備案とMLPSの義務を負う
- ! アプリのデータベースと、中国ユーザーから集めた個人情報はPIPLの適用を受ける
- ! オフショアのDB、または中国の個人情報の国外送信は、正当化すべき越境移転
- ! Composer/Packagistやサードパーティ製APIは、ビルド時・実行時にオフショアで解決される
- ✓ ICP備案済み・MLPS対応のインフラ上で国内運用——21YunBoxが前段に立ち、作り直し不要
Laravelの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
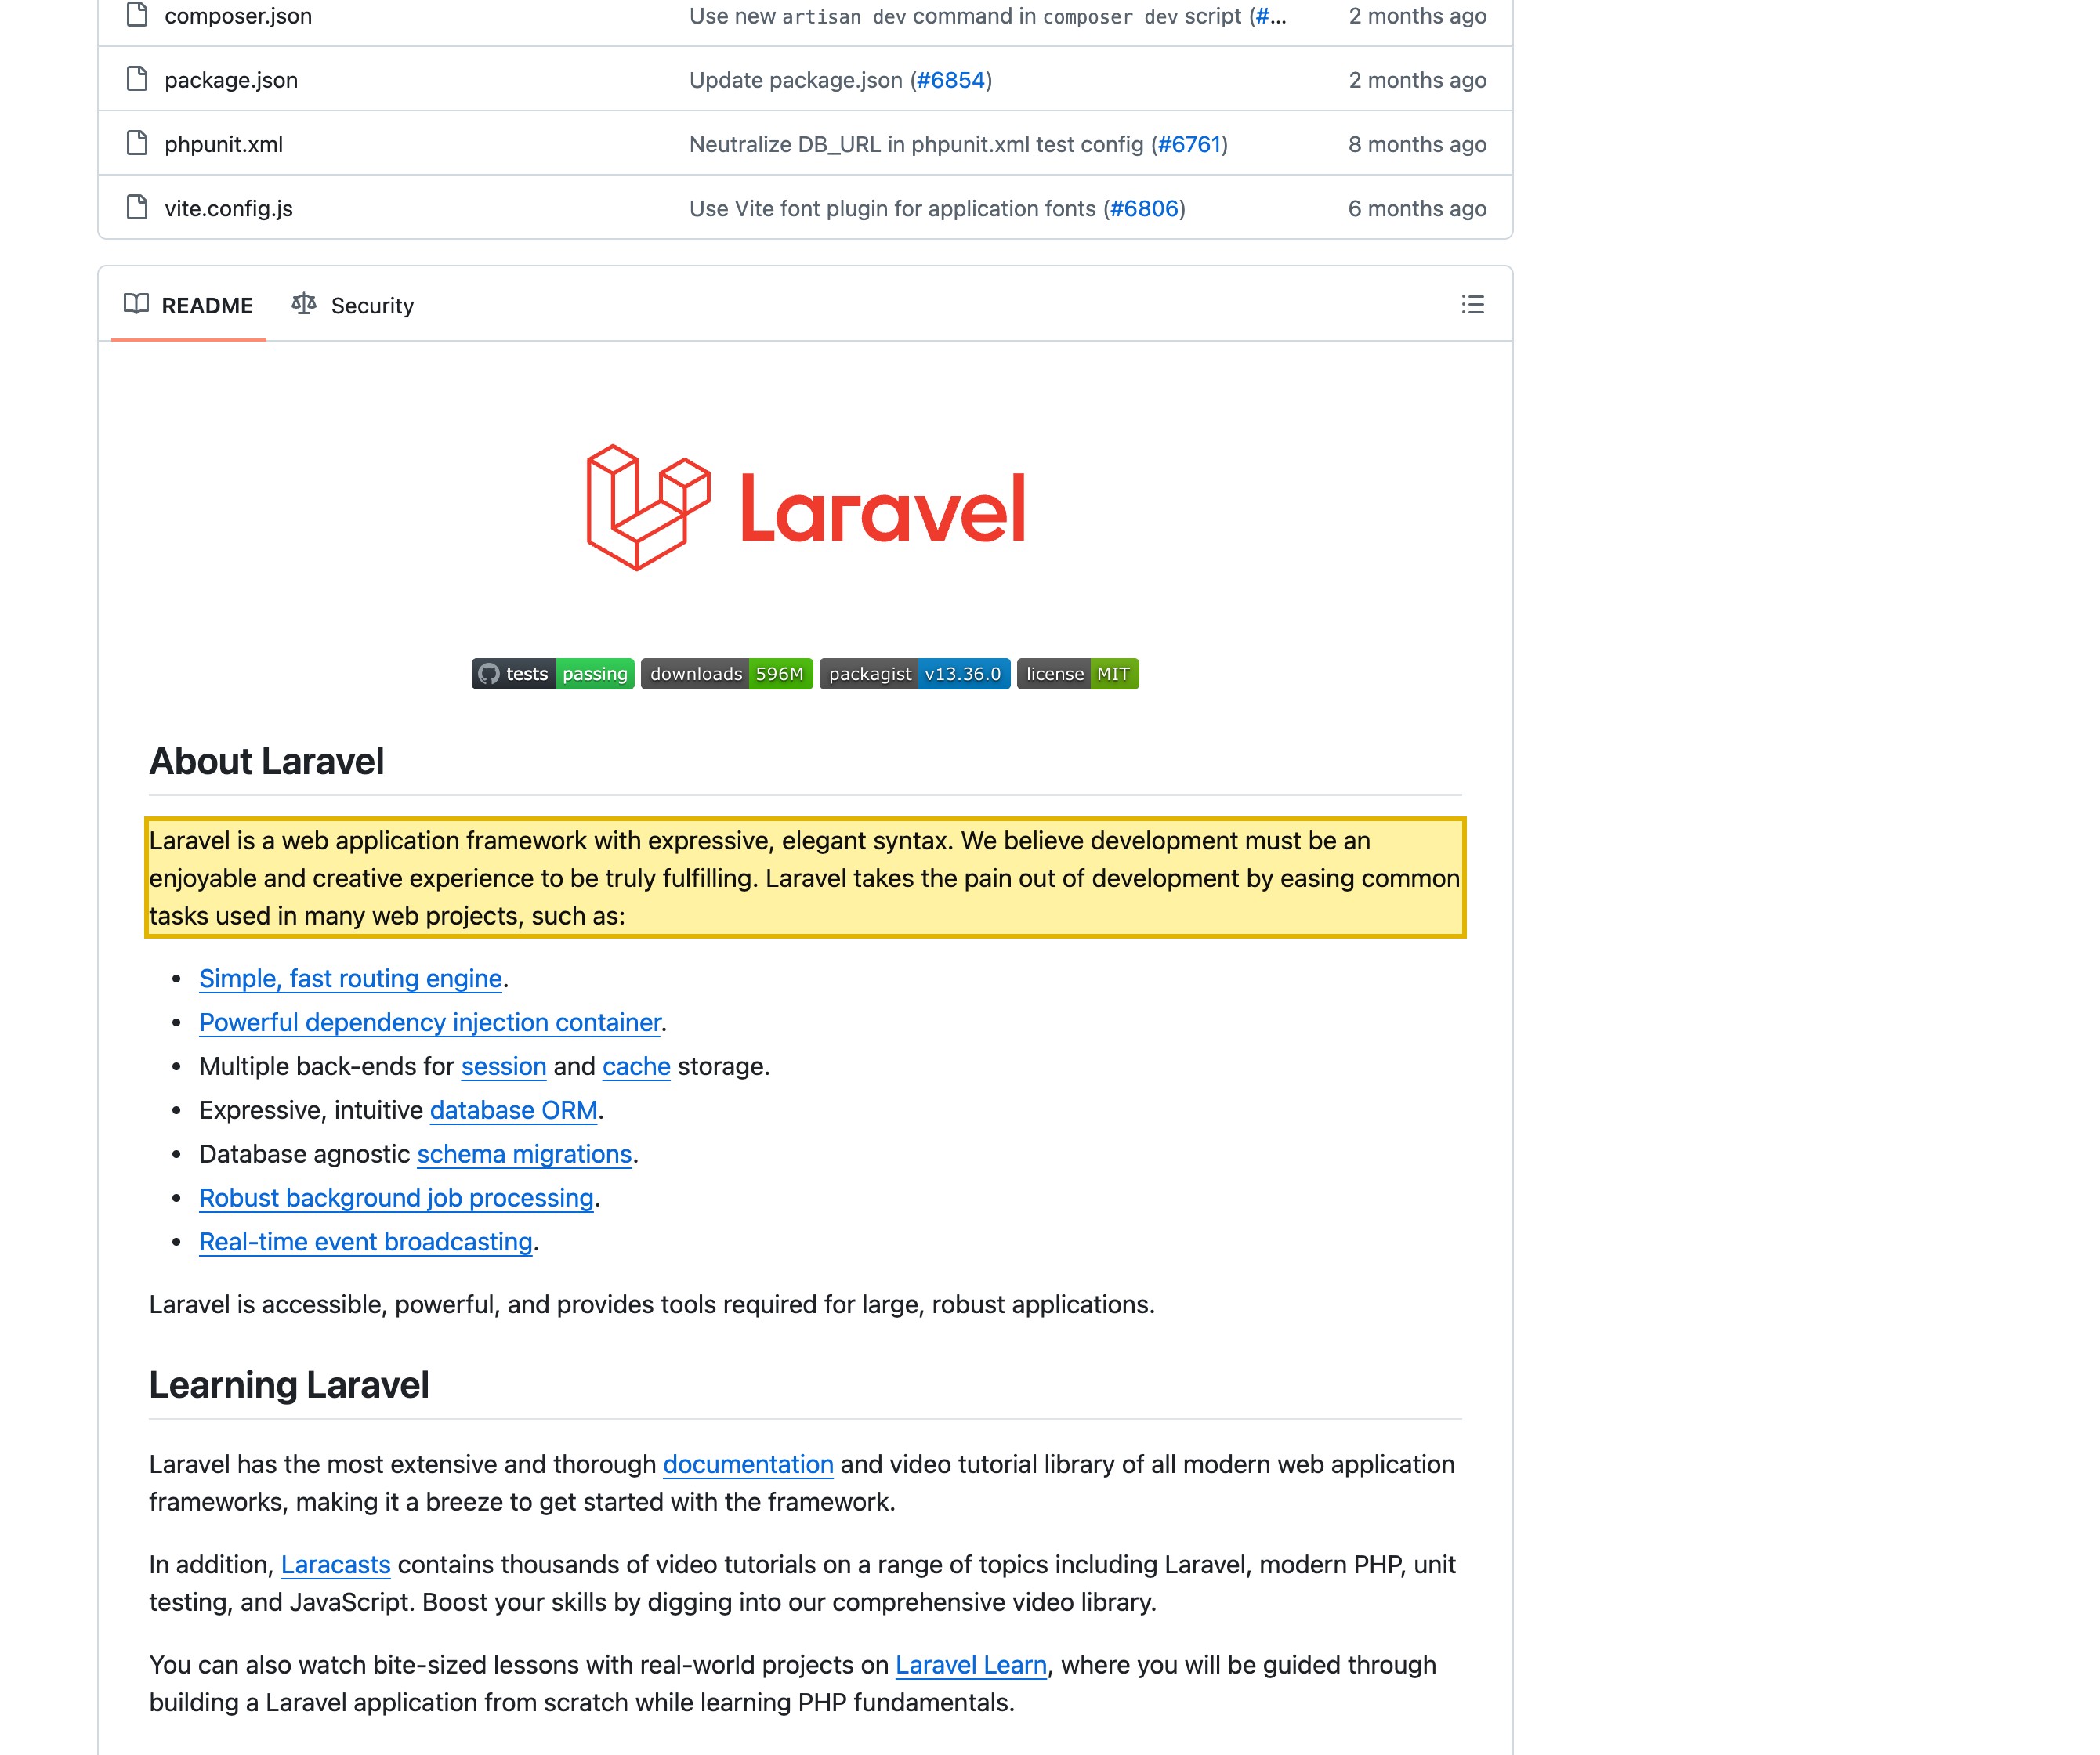
| Laravel自身の言葉:「Laravelは表現力豊かでエレガントな構文を持つWebアプリケーションフレームワークである」。貴社自身のサーバーにインストールして動かすオープンソースのコードであり——ホスト型の「Laravel」サービスも、選択すべき国内リージョンもないため、アプリがどこで動きデータベースがどこにあるかは貴社のデプロイの選択。 | Laravel — 「About Laravel」プロジェクトREADME、github.com/laravel/laravel(2026-10-14 取得) |
| Laravelのドキュメントは、「ほぼすべての現代的なWebアプリケーションはデータベースとやり取りする」こと、そしてLaravelが「多様な対応データベースにわたってデータベースとのやり取りを極めてシンプルにする」ことを述べる。貴社が選びホストするそのデータベースこそ、アプリが中国ユーザーから集めた個人情報を保持する場所。 | Laravel ドキュメント — Database、laravel.com/docs(2026-10-14 取得) |
| 本土の利用者から集めてオフショアのデータベースやAPIに書き込む個人情報は、中国個人情報保護法のもとでの越境移転である。義務は取扱者——貴社——にあり、個別の通知と同意に加えて、合法的な移転メカニズム(CACの安全評価、CAC標準契約、または認証)が必要。 | 中国個人情報保護法(PIPL)第38〜40条(2026-10-14 取得) |
| 運営者が重要情報インフラを運用するか、個人情報を大量に取り扱う場合、中国で収集・生成したデータは本土内に保存し、国外へ移す前に安全評価を経なければならない——中国サイバーセキュリティ法 第39条(旧第37条。2026年1月1日施行の2025年改正で条番号が変わったのみで、内容は不変)。 | 中国サイバーセキュリティ法 第39条(旧第37条)(2026-10-14 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土の利用者にとって、Laravelについて最初に押さえるべきことは、問いが「動くかどうか」ではなく——動きます——そもそもLaravel自体の問題でもない、という点です。LaravelはオープンソースのPHP製Webアプリケーションフレームワークで、貴社自身のサーバーにインストールし、デプロイする場所で実行します。それが北京のサーバーでもフランクフルトのサーバーでも同じです。フレームワーク自体はデータの所在を決めません——オフショアに何かを保存することも、データを勝手に本国へ送ることもありません。データを保持するのは、その上に貴社が構築するアプリケーションと、その背後のデータベースです。ですから「Laravelは中国で使えるか」は、三つの別々の問いに解けていきます——アプリがどこで動くか、どんなデータを処理するか、何に向けて呼び出すか——そしてそのいずれもが、フレームワークではなく貴社のデプロイで決まります。
それが、到達性チェックでは届かない半分です。composer install が成功しトップページが描画されたと確認するテストは、サーバー・データベース・そこを流れる個人情報が、現にある場所に置かれてよいかについて、何も語っていません。コンプライアンスの判断軸はデータの所在と法的根拠——デプロイとそのデータがどこに行き着き、どの法の下に置かれるか——であって、速度でも「載るかどうか」でもありません。
中国でのLaravel:ひと目で
| 決め手 | Laravel自身の言葉で——そして中国の法では |
|---|---|
| 実際にどこで動くか | Laravelは貴社自身のサーバーにデプロイするオープンソースのコードで、選択すべき「Laravelのリージョン」はありません。アプリが本土の利用者に提供されるなら、そのホストは本土のホスティングリソース上でICP備案(届出)の義務を負い、システムは運営者としてMLPS(等級保護)の義務を負います。本当のエクスポージャーは、本土の利用者が触れるオフショアのサーバーであり——これはフレームワークの性質ではなくデプロイの選択です。 |
| どんなデータを保持するか、そしてなぜ個人情報なのか | Laravelアプリは、中国の利用者から集めたもの——氏名、連絡先、アカウント、注文——を、貴社が設定しホストするデータベースに保持します。これは個人情報であり、政府発行ID・金融・健康に関わるデータが現れる場合はPIPL第28条のもとでセンシティブな個人情報に当たります。フレームワークはそのデータの形を定義しますが、データベースをどこに置くかは貴社が選びます。 |
| 国境を越えるデータ | オフショアのデータベース・キャッシュ・APIに配線されたLaravelアプリは、本土の利用者の個人情報を国外へ送ります。個人情報保護法(PIPL)の下では、これは越境移転に当たります(第38〜40条)。通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——が必要です。 |
| データの国内保存義務 | 重要情報インフラ運営者(CIIO)または大量取扱者の場合、国内で収集・生成した個人情報と重要データは、サイバーセキュリティ法 第39条(旧第37条)の下で本土内に保存し、国外へ移す前に安全評価を経なければなりません。 |
| 到達性は判断軸ではない | Composerのインストールが成功しページが描画されても、デプロイとそのデータが現にある場所に置かれてよいかについては何も言えません。判断は遅延ではなく、データの所在と法的根拠に懸かっています。このページは一次の速度値を公表しません。速度は誤った判断軸です。 |
フレームワークは実行する場所で動く——だからデプロイが決める
まずアプリがどこで動くかから始めましょう。問い全体がそこに懸かっているからです。Laravelは貴社自身のコードベースに加えるフレームワークであり——そのREADMEは冒頭で”a web application framework with expressive, elegant syntax”(表現力豊かでエレガントな構文を持つWebアプリケーションフレームワーク)と述べ、パッケージマネージャーでインストールするオープンソースのコードとして提供されます。接続すべきホスト型のLaravelも、選択すべき国内リージョンもありません。フレームワークは貴社がデプロイするアプリケーションの内側で実行され、それは本土のサーバー上にも、どこにでも等しく置けます。その意味でLaravelは、遮断された消費者向けサービスとは違い中国から使え、しかも完全に国内で動かせます。
それはまた、Laravelが貴社のコンプライアンスのあり方を決して決めないことも意味します——決めるのは貴社のデプロイです。アプリが本土の利用者に提供された瞬間、そのホスティングリソースはICP備案(届出)の義務を負い、システムは運営者としてMLPS(等級保護)の義務を負います。本土の利用者が触れるオフショアの仮想マシンこそが本当のエクスポージャーであり、それはどこにデプロイするかという選択であって、フレームワークが課すものでも妨げるものでもありません。したがってコンプライアンスの問いは、Laravelを見ても答えが出ません。答えが出るのは、アプリがどこでホストされ、誰が触れるかを見るときです。
アプリのデータこそPIPLが規律する
Laravelのリクエストは中立的なテキストではありません。アプリケーションは利用者が送信したものを集め、貴社が配線したデータベースに保存します——そしてLaravel自身のドキュメント(英語)は、「ほぼすべての現代的なWebアプリケーションはデータベースとやり取りする」こと、そしてLaravelが「多様な対応データベースにわたってデータベースとのやり取りを極めてシンプルにする」ことを記しています。そのデータベースこそ、個人情報が置かれる場所です。氏名、連絡先、アカウント、注文履歴、サポート記録。
中国の利用者がそのデータを送信し、アプリが本土外でホストされたデータベースやAPIにそれを書き込む——あるいはそこから読み出す——瞬間、それは中国の個人情報保護法(PIPL)の下での個人情報の越境移転となります。PIPLは義務を取扱者——すなわち貴社——に課します。第38〜40条は通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求め、第28条はデータがセンシティブな場合——政府発行ID、金融、健康、生体情報、または未成年者の情報——に加重された義務を課します。そして貴社が重要情報インフラを運用しているか、個人情報を大規模に取り扱う場合、サイバーセキュリティ法(英語)がデータの国内保存義務を加えます。第39条(旧第37条。2026年1月1日施行の2025年改正で条番号が変わったのみで、内容は不変)は、そうした運営者が国内で収集・生成した個人情報と重要データを国内に保存し、国外へ移す前には安全評価を経ることを求めます。
外向きの依存:Composer、Packagist、そしてアプリが呼ぶAPI
第三のエクスポージャーが、あらゆるバックエンドフレームワークに付いて回ります——何に向けて呼び出すか、です。LaravelのパッケージはComposerを通じてPackagistから解決され、一般的なアプリはサードパーティのAPIも呼び、クラッシュや分析のテレメトリを送ることもあります。ビルド時にも実行時にも、それらの参照は本土外のエンドポイントへ経路を取り得ます。これは到達性テストが決して表に出さない、サプライチェーンとデータの所在の懸念です——テストはパッケージがダウンロードできたことは確認できても、ビルド依存や、稼働中のアプリがサードパーティに渡すデータが、合法かつ国内のかたちに留まっているかは確認できません。本土の利用者の個人情報が関わる場合、外向きの呼び出しの一つひとつが、それぞれに確定すべき越境の問いです。
到達性チェックではなぜ見落とすのか
到達性や遅延のテストは、エンドポイントにpingを打ち、応答するか、どれだけ速いかを報告します。バックエンドフレームワークにとって、そのテストは誤った問いに答えています。何か有用なことを教えてくれる「Laravel」のping先など存在しません。フレームワークは貴社のアプリの内側で動くため、緑のランプは、サーバーがどこでホストされているか、データベースがどこにあるか、そこを動く個人情報が国境を越えてよかったかを、何も語りません。コンプライアンスを実際に決める要素は、探針には見えません——ホスティングの所在地とそのICP・MLPSの状態、データベースのデータの所在、データが個人情報かセンシティブか、そしてあらゆる移転の法的根拠。これらはネットワークの事実ではなく、デプロイと法律の事実です。それが、純粋な速度・到達性の見方では供給できない半分であり、当社が先頭に置く半分です。
法令に沿った経路——把握し、国内化し、配信する
オープンソースのフレームワークに対して、21YunBoxの役割は的を絞ったものであり、率直に申し上げます。売るべき「国内版のLaravel」などありません——フレームワークはすでに貴社が、国内でも動かせるものです。当社の価値は三つの動きにあります。
第一に、エクスポージャーを把握します。アプリがどこにデプロイされ誰が触れるか、そのデータベースがどんな個人情報を保持するか、どのデータベース・キャッシュ・API・依存がオフショアにあるか、そしてそのすべてがPIPLの越境ルール・第28条・ICP備案の義務・サイバーセキュリティ法に照らしてどう位置づくかを整理します——貴社と顧問弁護士がガードレールを設けられるように。
第二に、合法的にオフショアに置けないものの国内化を支援します。Laravelアプリを国内で動かし、そのデータベースと保持する個人情報を、ICP備案済み・MLPSに適合したインフラ上で、本土の地に留めます。これは中国の法に沿った足場であり、ルールを回避する経路では決してありません。
第三に、貴社の中国向けの接点——本土の利用者が触れるアプリとAPIエッジ——を、ICP備案済みの国内インフラ上(21YunBox Optimizer)で、すでに運用中のスタックの前段に、作り直しも二つ目のコードベースもなしに配信します。
21YunBoxは移行ではなく法令適合のオーバーレイであり、貴社が使うツールの競合ではなくパートナーです。21YunBoxはいかなる種類の回避手段も使わず、推奨もしません。 その結果が、中国の利用者に向けて合法かつ法令に沿って動く構成です。
関連する読み物:
よくあるご質問
Laravelは中国で使えますか?
はい——Laravelは自分でホストするオープンソースのPHPソフトウェアなので、中国国内のサーバーにも問題なくインストールして動きます。遮断される「Laravelのリージョン」などありません。本当の問いは到達性ではなくコンプライアンスです。アプリがどこにデプロイされ、ICP備案(届出)とMLPSの義務を負うか、そして中国ユーザーの個人情報を保持するデータベースがどこにあるか、です。
Laravelアプリは中国ユーザーのデータをどこに保存しますか?
向けた先に保存します。Laravelは貴社が設定しホストするデータベースにデータを保持するため、そのデータベース——またはアプリが呼ぶAPI——がオフショアにあれば、本土ユーザーの個人情報がそこへ越えるたびにPIPLのもとでの越境移転となり、通知、個別の同意、合法的な移転メカニズムが必要です。そのデータを本土のデータベースに留めることが、法令に沿った姿勢です。
中国でLaravelアプリを運用するにはICP備案が必要ですか?
アプリが本土のホスティングから本土の利用者に提供されるなら、そのホスティングリソースはICP備案(届出)を負い、システムは運営者としてMLPS(等級保護)の義務を負います。本土の利用者が触れるオフショアのサーバーこそが本当のエクスポージャーであり——それはLaravelの性質ではなくデプロイの選択です。21YunBoxは、既存のアプリの前段に、ICP備案済みの国内インフラを立ち上げられます。