Freshserviceは中国本土で使えるか:データの国内保存、ICP、越境ルール
FreshserviceはクラウドのみのITSMです。CMDB、チケット、そして中国のIT担当者と依頼者のディレクトリは、米国・EEA・UAE・インド・オーストラリアというオフショアのFreshworksリージョンに置かれ、中国本土には一つもありません。つまり従業員の個人情報と、貴社のIT資産の記録は、PIPLの下で国外に保持されます。データの国内保存、重要データ、ICPという複数の扉を、コンプライアンス起点で読み解きます。
Freshserviceは中国本土で使えるか
中国事業でFreshserviceを運用できるかは、速度ではなく、データの国内保存とコンプライアンスリスクの問いです。FreshserviceはクラウドのみのITSMです。CMDB、資産インベントリ、インシデント・変更チケット、そして中国のIT担当者と依頼者のディレクトリは、Freshworksのオフショアリージョン——米国・EEA・UAE・インド・オーストラリアに置かれ、中国本土には一つもありません。
そのため、中国の従業員の個人情報と、中国のIT資産のセキュリティ上機微な見取り図は、国外で保持・処理されます——PIPLの下での越境移転(英語)(第38〜40条、通知と個別の同意を伴う)であり、重要情報インフラ運営者(CIIO)または大量取扱者には、オフショアのどのリージョンでも満たせないサイバーセキュリティ法(英語)第39条(旧第37条)のデータ国内保存義務がかかります。到達性チェックはこれを見ませんが、データがどこに置かれるかは見えています。当社の中国チームがFreshserviceのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! クラウドのみのSaaS:中国本土のリージョンがなく、中国のデータはオフショアに保持される
- ! 担当者と依頼者の個人情報が国外に置かれる——PIPL 第38〜40条の越境移転
- ! CMDB・チケット・IT資産の構成/機密がオフショアに置かれる——セキュリティ上の露出
- ✕ 選べる中国本土リージョンがなく、オフショアのサービスポータルにICPの経路もない
- ✓ 法令に適合した経路は存在:個人情報とCMDBを国内に保ち、ポータルをICP備案——作り直し不要
Freshserviceの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
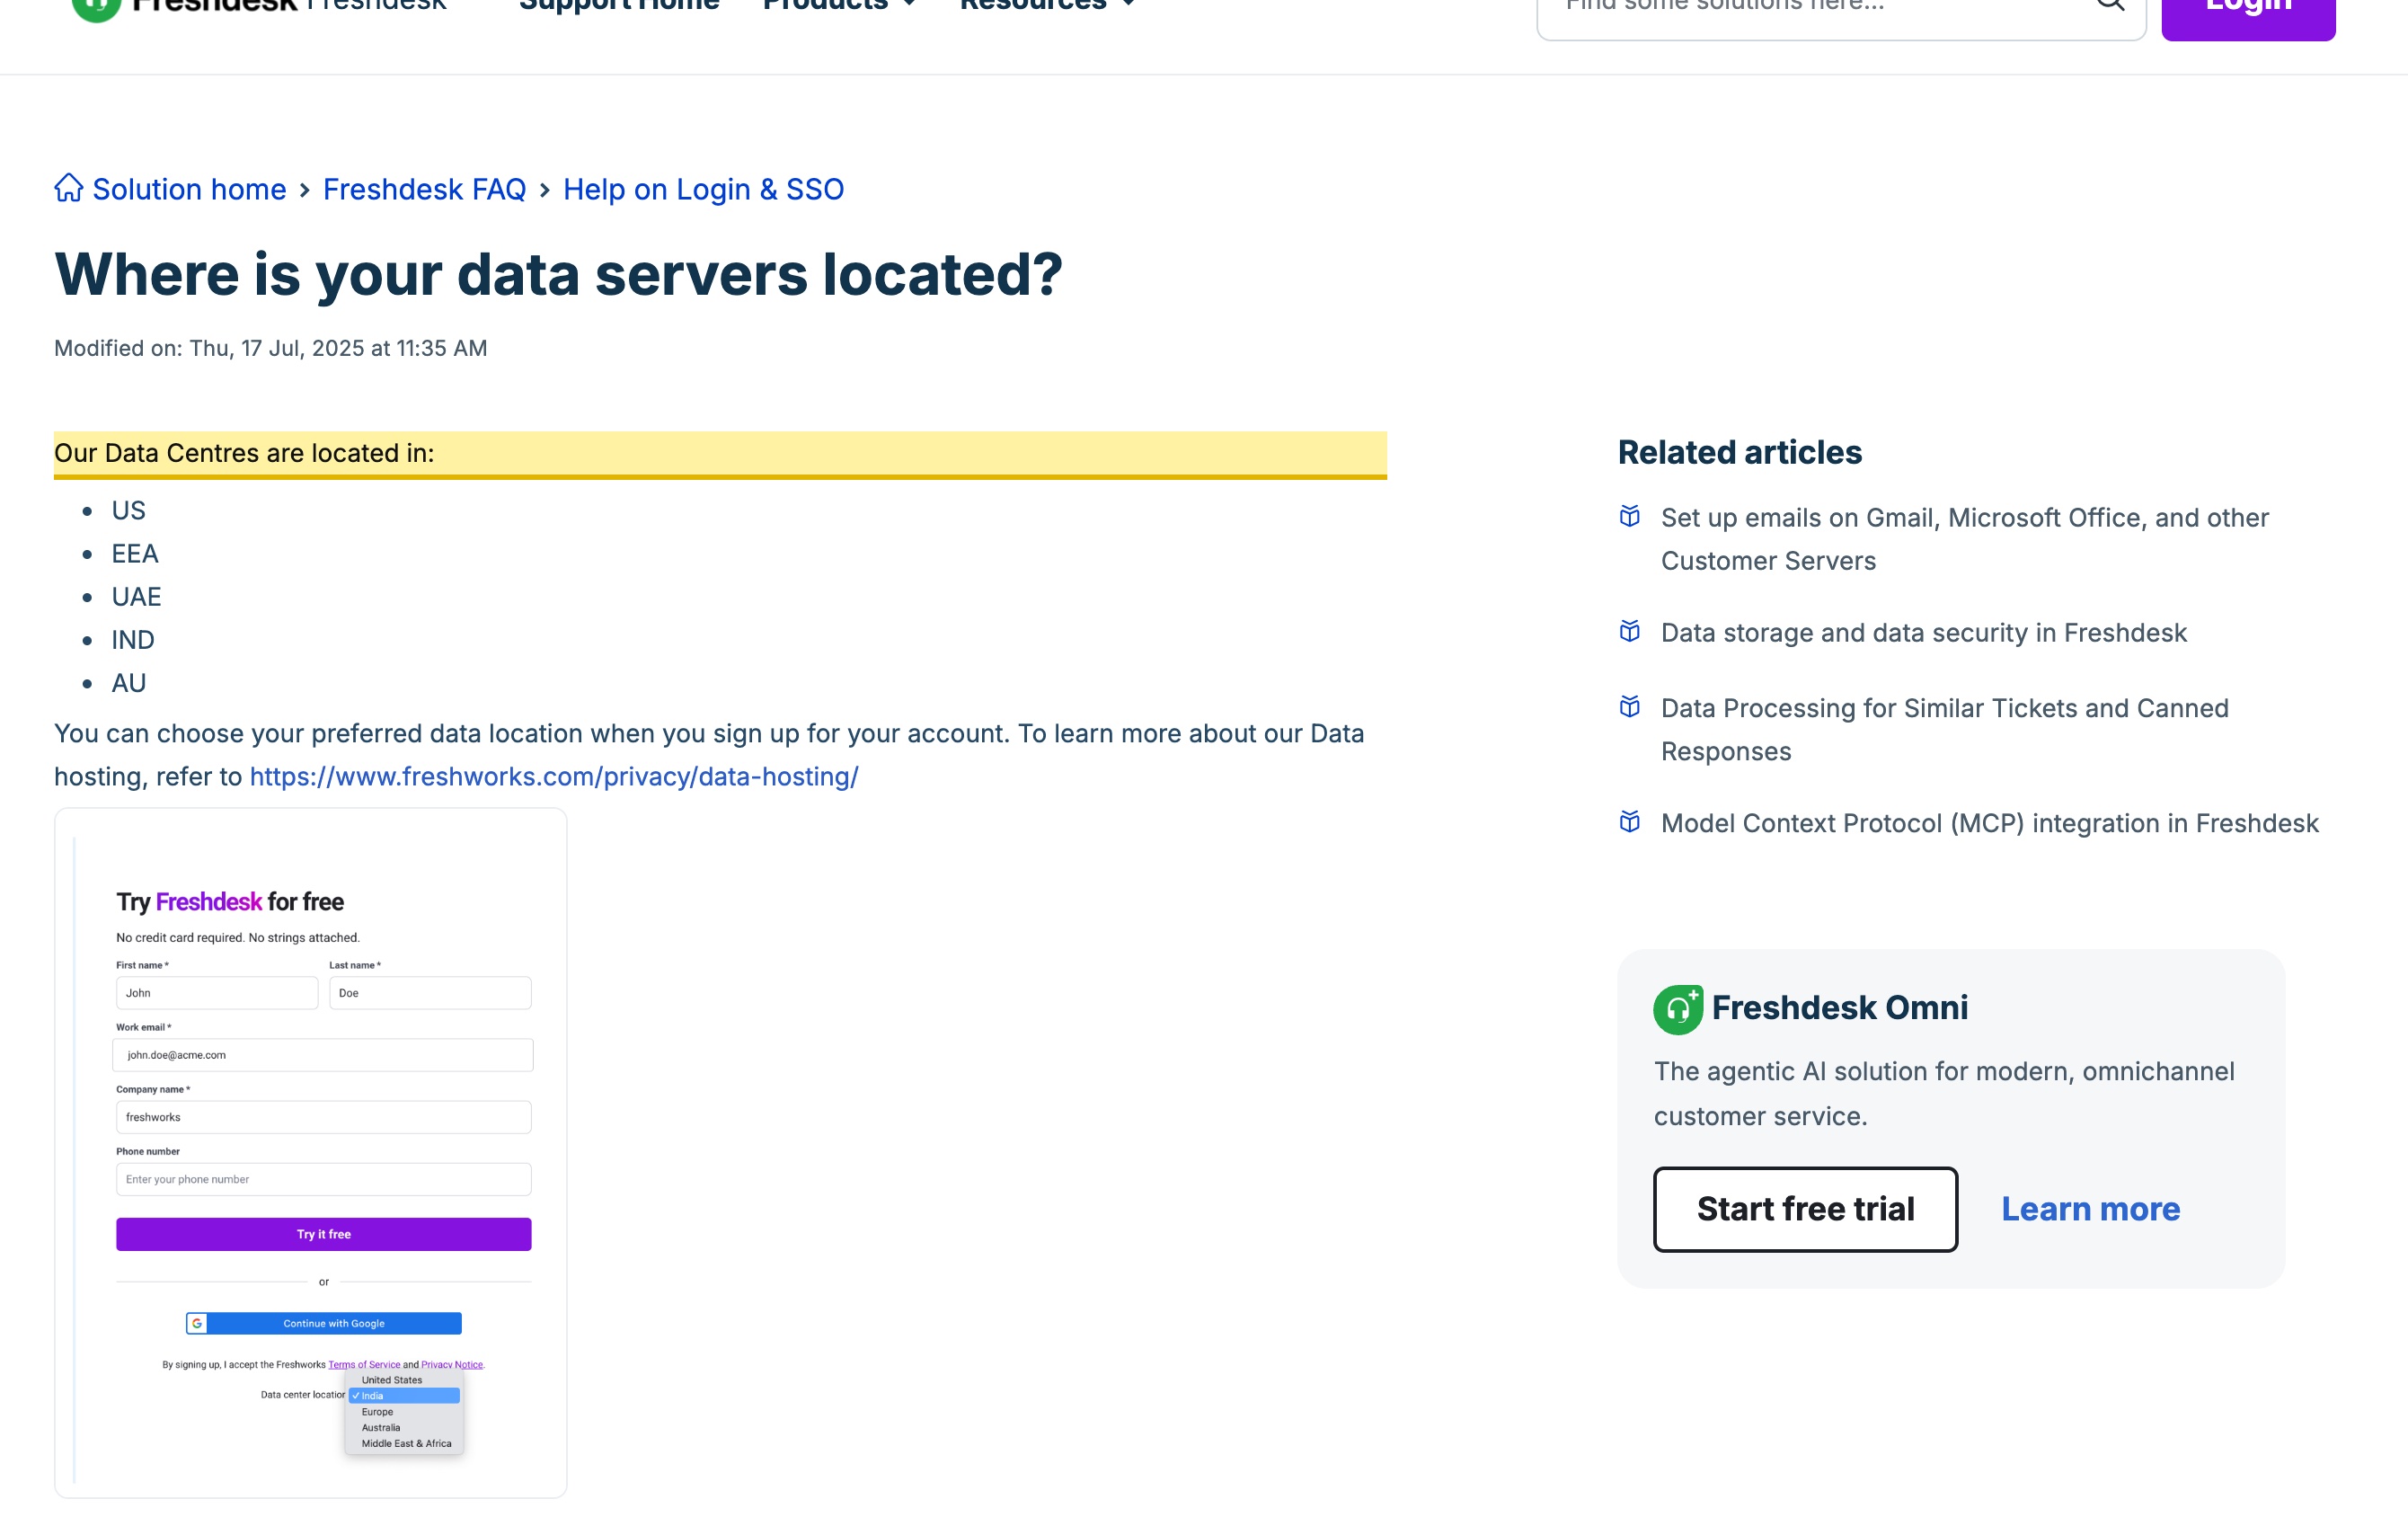
| Freshworks自身の言葉:「当社のデータセンターは米国・EEA・UAE・IND・AUにあります」、そして「アカウント登録時に希望のデータ所在地を選べます」。リージョンはサインアップ時に固定され、中国本土の選択肢はなく、最も近いリージョン——インドとUAE——も依然としてオフショアです。 | Freshworks サポート — データサーバーの所在地(2026-10-11 取得) |
| FreshserviceはクラウドでホストされるITSMプラットフォームです。CMDB、資産インベントリ、インシデント・変更チケット、そして中国のIT担当者と依頼者のディレクトリはすべて、テナントが割り当てられたオフショアのFreshworksリージョンに置かれます。オプションのオンネットワーク構成要素(ディスカバリーおよびオーケストレーションのエージェント)も、結局はそのオフショアのクラウドにデータを送ります——これは国内でのデータ国内保存の選択肢ではありません。 | Freshworks — データホスティング(2026-10-11 取得) |
| 中国の人々からテナントが収集する個人情報はオフショアに置かれます——PIPL(英語)第38〜40条の越境移転(英語)であり、第13条・第23条の通知と個別の同意を伴います。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)は、中国で収集した個人情報を本土内に保存することを求めます——オフショアのどのリージョンもこれを満たしません。 | PIPL 第38〜40条・第13条/第23条;サイバーセキュリティ法 第39条(旧第37条) |
| CMDBとチケットは、中国のIT資産を凝縮した見取り図です——ホスト名、トポロジー、構成、ときに埋め込まれた機密。オフショアに保持されると、これは越境データの問題であると同時に、機微な業務ではサイバーセキュリティ法(英語)の「重要データ」に関する義務に関わることがあります(分類は法務と確認してください)。公開の中国向けセルフサービスポータルはインターネット情報サービスなので、本土のホスティングに紐付いたICP備案の義務も担います。 | サイバーセキュリティ法 — 重要データ;ICP備案(国務院令第292号、工業・情報化部令第33号) |
情報源は21YunBox コンプライアンスチームが2026年10月11日に確認しました。
中国本土の拠点を支えるためにFreshserviceを運用する企業にとって、決め手は、エージェントコンソールやセルフサービスポータルが上海からどれだけ速く描画されるかではありません。決め手は、貴社のデータをどこに置くことが許されるか——です。Freshserviceは、中国のIT資産全体の記録のシステムだからです。チケットを起票する中国のIT担当者とすべての依頼者のディレクトリ、中国拠点がどのように構築されているかを映し出すCMDBと資産インベントリ、内部システムの詳細を日常的に、ときには埋め込まれた機密情報まで含むインシデント・変更チケット、そしてそれらすべてに作用するワークフロー自動化とAIトリアージを保持します。FreshserviceはクラウドのみのSaaSプラットフォームで、Freshworksのオフショアのデータリージョンにホストされ、中国本土にはリージョンがありません——つまり、そのすべてが国外で保持・処理されます。だからこれは、パフォーマンスより先に、まずコンプライアンスリスクの問いなのです。
中国でのFreshservice:ひと目で
| 決め手 | Freshworks自身の言葉と、中国の法では |
|---|---|
| 何を保持するか | 中国のIT資産全体の記録です。チケットを起票するIT担当者とすべての依頼者のディレクトリ(氏名、メールアドレス、電話番号、所属、ときにデバイスや所在地)、CMDBと資産インベントリ(ホスト名、ネットワークトポロジー、サービスマップ)、内部構成を、ときに埋め込まれた認証情報まで含むインシデント・変更チケット、そしてそれらすべてに作用するワークフロー自動化とAIトリアージです。 |
| どこで動くか | FreshserviceはクラウドのみのSaaSプラットフォームです。Freshworksのデータリージョンは米国・EEA(欧州)・UAE・インド・オーストラリアで、所在地はサインアップ時に固定され、いずれも中国本土にはありません。オプションのオンネットワーク構成要素(ディスカバリーおよびオーケストレーションのエージェント)も、結局はそのオフショアのクラウドにデータを送ります——これは国内でのデータ国内保存の選択肢ではありません。 |
| 従業員・依頼者の個人情報(PII) | 中国の担当者と依頼者の個人情報は、テナントが割り当てられたオフショアのリージョンに置かれます——PIPL 第38〜40条の越境移転であり、第13条・第23条の通知と同意がその上に重なります。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は、中国で収集した個人情報を中国本土内に保存することを求めます。 |
| CMDBとチケット——セキュリティ上の露出 | これは、速度テストが決して見ない半分です。オフショアに置かれたCMDBとチケットは、中国拠点がどう構築・運用されているかを凝縮した見取り図——構成、トポロジー、運用上の機密です。これは越境データの問題であると同時に、機微な業務では「重要データ」(重要数据)の取扱いとデータセキュリティ義務に関わることがあります。確定した分類ではなく、法務と確認すべきリスクとして捉えてください。 |
| 自動トリアージとAI | 自動トリアージと割り当て、そして個々の依頼者を分類・優先順位付け・判断する予測型やエージェント型のワークフローは、PIPL 第24条の下での自動意思決定です——透明性と、もっぱら自動的な手段でなされる決定を拒否する手段が求められます。 |
| 中国向けのポータル | 本土のユーザーに提供される公開のセルフサービスまたはチケットのポータルはインターネット情報サービスであり、中国本土のホスティングリソースに紐付いたICP備案の義務を担います。Freshworksがホストするポータルはオフショアのインフラで動くため、それ自体にはICP備案の経路を持ちません。 |
| 到達性は判断軸ではない | コンソールが本土から速く読み込まれるかは運用上の事柄であって、コンプライアンスの問いではありません。決め手は、従業員の個人情報とIT資産の記録がどこに置かれるかです。21YunBoxは、規制対象のデータを国内に保ち、公開ポータルをICP備案し、法令に適合して配信するお手伝いをします——21YunBox Optimizer——すでに運用中のFreshserviceの前段で。 |
実際に何を保持するか——中国のIT資産の記録
Freshserviceは、フォントやスクリプトのような静的なアセットではありません。中国のIT機能の運用の中核であり、中国の法が重視する二種類のデータを凝縮します。一つ目は個人情報です。中国のIT担当者と、チケットを起票するすべての依頼者のディレクトリ——氏名、業務用メールアドレスと電話番号、所属と報告系統、そしてしばしばデバイスや所在地の詳細。二つ目は——到達性チェックが決して見ない半分——CMDBとチケットです。ホスト名、ネットワークトポロジー、資産インベントリ、サービスマップを備えた構成管理データベース、そして内部システムの詳細や構成、ときにチケット本文や添付に貼り付けられた認証情報や機密を日常的に含むインシデント・変更の記録です。これらを合わせると、中国拠点がどう構築・運用されているかの精密な見取り図になります。FreshserviceはFreshworksのオフショアリージョンにホストされるクラウドのみのSaaSプラットフォームなので、その見取り図は——そして中国の従業員の個人情報は——既定で国外に保持・処理されます。
複数の扉:データの国内保存、セキュリティ露出としてのCMDB、自動トリアージ、そしてICP
一つ目の扉は、個人情報のデータ国内保存です。Freshserviceのテナントが中国の人々から収集する担当者と依頼者の識別情報は、中国の個人情報保護法(PIPL)の下での個人情報であり、それをオフショアのリージョンに保持することは越境移転(数据出境)に当たります。義務は取扱者である貴社に課され、Freshworksにではありません。第13条と第23条はデータ収集に通知と根拠を求め、第38〜40条は国外へ送るための移転メカニズム——CACの安全評価、CAC標準契約、または認証——を求めます。チケットが機微な個人情報——ID番号、健康や懲戒に関する詳細——を含む場合、PIPL 第28〜29条は、特定の目的・必要性・個別の同意という、より高い基準を課します。そして重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条——2026年1月1日施行の2025年サイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条へと繰り下げ、実質は変わりません)は、中国で生成された個人情報を本土内に保存することを求め、オフショアのテナントではこれを満たせません。
二つ目の扉は、ITSMを通常のSaaSと分けるものです。貴社のCMDBとチケットは、単なる追加の個人データではありません——オフショアでは、中国のIT資産の構成・トポロジー・運用上の機密を凝縮した、セキュリティ上の機微な記録です。その露出は越境データの問題であると同時に、機微な業務では「重要データ」(英語)の取扱いと、それに付随するデータセキュリティ義務に関わることがあります。主張すべきラベルではなく、法務と確認すべきリスクとして分類を捉えてください——要点は、貴社の拠点がどう構築されているかの見取り図が国外に置かれていること自体が、速度テストでは決して表に出ないガバナンスの問いだ、ということです。
三つ目の扉は、自動的な取扱いです。Freshserviceの自動トリアージと割り当て、そして個々の依頼者をプロファイリング・優先順位付け・判断する予測型の、そしてますますエージェント型になるワークフローは、PIPL第24条の下での自動意思決定です。これは個人に、透明性と、もっぱら自動的な手段でなされる決定を拒否する手段を与えます。
四つ目の扉は、ICP備案です。中国向けのセルフサービスまたはチケットのポータルを本土のユーザーに公開するなら、公開のインターネット情報サービスを運営していることになり、本土内に物理的に置かれたホスティングリソースに紐付いたICP備案の義務が生じます。Freshworksがホストするポータルはオフショアで動くため、備案の対象になるものがそこにありません——スタックを調整しても、備案に必要な本土での足場は生まれません。
到達性チェックはこれを見ない
Freshserviceは、中国で単に読み込みを拒否するたぐいのサービスではありません——露出はもっと静かで、遅い描画よりも根深いものです。仮にエージェントコンソールとポータルが瞬時に開いたとしても、それらを使うこと自体が、中国の担当者の個人情報と、IT資産の凝縮された記録を国外に置くことになります。到達性テストが答えるのは「ページは返ってきたか?」であって、CMDB・チケット・従業員ディレクトリがどこに置かれるか、そして誰がそれらを合法的に保持できるかには目が届きません。中国の法が反応するのは、データがどれだけ速く届くかではなく、どこに置かれるか、です。
これは、Freshserviceが中国で「遮断されている」「違法だ」という判定ではありません。リスクの見取り図です。どの義務が貴社のケースに効くかは、貴社の法人、チケットとCMDBが実際に何を保持するか、中国法上の役割、そして依頼者が誰かによって変わります——中国事業がそれに依存する前に、具体を法務と整理する価値があります。
合法的な経路——map・localize・deliver
中国事業のためにITサービスマネジメントを運用する、法令に適合したやり方があります。それは、チームがすでに使っているFreshserviceの前段に置かれます——作り直しも、二つ目のツールも、移行もありません。
まず、map(整理)。当社の中国チームが、Freshserviceのテナントが保持するもの——担当者と依頼者のディレクトリ、CMDBと資産データ、チケットの内容、そして中国向けのポータル——を棚卸しし、それがどこにホストされているか(オフショアのFreshworksリージョン)、公開ポータルのICPの状態、そして各フローが依拠する同意とデータ国内保存の根拠を明らかにします。当社は技術的な全体像を組み立て、法的な結論は法務と確定します。
次に、localize/govern(国内化・統治)。規制対象のデータ——従業員と依頼者の個人情報、そしてセキュリティ上機微なCMDBとチケットの記録——を合法的な国内経路に保ち、第13条・第23条の通知と同意を取得し、自動トリアージについては第24条の拒否手段を用意し、IT資産の記録を国外に置いたままにせず保護するお手伝いをします。localizeとは、データを国内経路に保つこと——結局はオフショアへ送ってしまう経路では決してありません。
次に、deliver(配信)。公開の中国向けポータルはインターネット情報サービスなので、本土のホスティングに紐付いたICP備案の義務を担い、法令に適合した国内からの配信を必要とします。21YunBoxがそれを立ち上げます——21YunBox Optimizer——すでに運用中のものの前段で。これにより、中国のユーザーに対して合法かつ法令適合に提供されます。21YunBoxは、いかなる種類の不正な手段も用いず、また推奨しません——法が留まれと定めるものを国内に保ち、残りを本土内から法令に適合して配信し、個人情報をひそかに国境を越えて移すことは決してしません。オフショアのテナントを単に到達可能にすることは答えではありません。規制対象のデータを国内に保ち、ポータルをICP備案し、法令に適合して配信することが答えです。21YunBoxは、すでに運用中のITSMに対するコンプライアンスのオーバーレイでありパートナーであって、競合ではありません。
関連する読み物:
よくあるご質問
Freshserviceは中国の従業員のデータを中国に保存しますか?
いいえ。FreshserviceはクラウドのみのITSMで、Freshworksのデータリージョンは米国・EEA・UAE・インド・オーストラリアです——いずれも中国本土にはなく、リージョンはサインアップ時に固定されます。そのため、チケットの記録、CMDB、そして中国のIT担当者と依頼者のディレクトリはオフショアに保持され、PIPLの下での越境移転となります。
中国でFreshserviceを使うのは違法ですか?
本質的に違法ではありません。露出は、中国の担当者と依頼者の個人情報の越境移転であり、PIPLは、通知し、個別の同意を取得し、移転メカニズムを満たせばこれを認めます。ITSMならではの難しさはCMDBとチケットです——中国のIT資産がどう構築されているかを凝縮した記録であり、データセキュリティ義務を生じさせ、機微な業務では「重要データ」の取扱いに関わることがあります。一律の禁止ではなく、法務と確定すべきリスクとして捉えてください。
21YunBoxは移行なしでFreshserviceの設定を中国で法令適合にできますか?
はい。当社は、テナントが保持するもの——従業員と依頼者の個人情報、CMDB、チケット、そして中国向けのポータル——とその置き場所を整理し、規制対象のデータを合法的な国内経路に保ち、第13条・第23条の同意を取得し、自動トリアージについては第24条の拒否手段を用意し、公開ポータルを本土内からICP備案して配信するお手伝いをします。21YunBoxは、いかなる種類の不正な手段も用いず、また推奨しません。個別のケースはお問い合わせください。


