Five9 fonctionne-t-il en Chine ? Licence télécom voix, enregistrements d'appels et résidence des données PIPL
L'empreinte de centres de données de Five9 est l'Amérique du Nord, l'UE et l'Inde — aucune région en Chine continentale — de sorte que les enregistrements d'appels, transcriptions vocales, saisies SVI et données personnelles d'appelants qu'il détient viennent reposer à l'étranger comme un transfert transfrontalier au titre de la PIPL, et transporter de la voix interactive vers et depuis la Chine est une activité de télécommunications à valeur ajoutée soumise à licence. Un regard, d'abord sous l'angle de la conformité, sur Five9 et les règles chinoises de résidence des données et de télécommunications.
Five9 fonctionne-t-il en Chine ?
Five9 peut être atteint depuis la Chine, mais ce n'a jamais été la question de conformité — il n'exploite aucune région en Chine continentale, de sorte que les enregistrements et les données d'appelants qu'il détient résident à l'étranger, et transporter de la voix interactive vers et depuis le continent est une activité soumise à licence qu'un centre de contact étranger ne peut exercer directement.
L'empreinte de centres de données publiée de Five9 est l'Amérique du Nord, l'UE (Francfort, Amsterdam) et l'Inde (Delhi, Mumbai) — il n'existe aucune région en Chine continentale à sélectionner. Les enregistrements d'appels, transcriptions vocales, saisies SVI et au clavier, enregistrements d'écran, et données personnelles d'appelants et d'agents qu'un centre de contact cloud détient sont des informations personnelles — une empreinte vocale et une carte de paiement lue au téléphone sont des informations personnelles sensibles au titre de l'article 28 de la PIPL — de sorte que les détenir à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), avec une obligation de stockage sur le territoire pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume (loi sur la cybersécurité article 39, anciennement l'article 37 — renuméroté par l'amendement 2025 entré en vigueur le 1er janvier 2026). Séparément, transporter de la voix entrante/sortante vers et depuis la Chine est un service de télécommunications à valeur ajoutée qui nécessite une licence chinoise qu'un fournisseur étranger ne peut détenir, de sorte que la voix transfrontalière est au mieux-effort — non un blocage.
Five9 est un partenaire, non un concurrent : 21YunBox cartographie votre exposition, localise les dossiers qui doivent rester sur le sol du continent, et diffuse vos surfaces tournées vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire devant le stack Five9 que vous exploitez déjà. Traitez cela comme une image des risques, non un jugement — notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Transporter de la voix interactive entrante/sortante vers et depuis la Chine continentale est un service de télécommunications à valeur ajoutée qui nécessite une licence télécom chinoise à valeur ajoutée (增值电信业务经营许可证) qu'un centre de contact étranger ne peut détenir directement — de sorte que la voix transfrontalière est au mieux-effort, la livraison n'est pas garantie. C'est la porte télécom, et ce n'est pas un blocage.
- ✕ Aucune région Five9 en Chine continentale n'existe à sélectionner — l'empreinte de centres de données publiée est l'Amérique du Nord, l'UE (Francfort, Amsterdam) et l'Inde (Delhi, Mumbai). Ainsi, les enregistrements d'appels, transcriptions, saisies SVI et historiques de dossier de vos appelants en Chine viennent reposer à l'étranger.
- ! Ce que détient un centre de contact est une information personnelle, une partie sensible : un appel enregistré transporte une empreinte vocale, et les appelants énoncent des cartes de paiement, des numéros de compte et des détails de santé ou financiers — des informations personnelles sensibles au titre de l'article 28 de la PIPL. Détenu à l'étranger, c'est un transfert transfrontalier (PIPL articles 38 à 40).
- ! Le stockage sur le territoire peut mordre pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume : les informations personnelles collectées sur le continent doivent y rester (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). L'expurgation, le choix de région et l'enregistrement sélectif réduisent ce qui franchit la frontière — non le fait que cela la franchit.
- ✓ La voie légale : 21YunBox cartographie votre exposition PIPL, de résidence et télécom, localise un stockage consenti sur le territoire pour les dossiers qui doivent rester sur le sol du continent, et diffuse vos surfaces tournées vers la Chine sur une infrastructure déclarée (ICP) devant le stack Five9 que vous exploitez. Consultatif sur le télécom — nous ne détenons aucune licence télécom chinoise. Nous n'utilisons ni ne suggérons jamais de contournement.
Ce que la documentation officielle de Five9 dit de la Chine
| Fait | Source primaire |
|---|---|
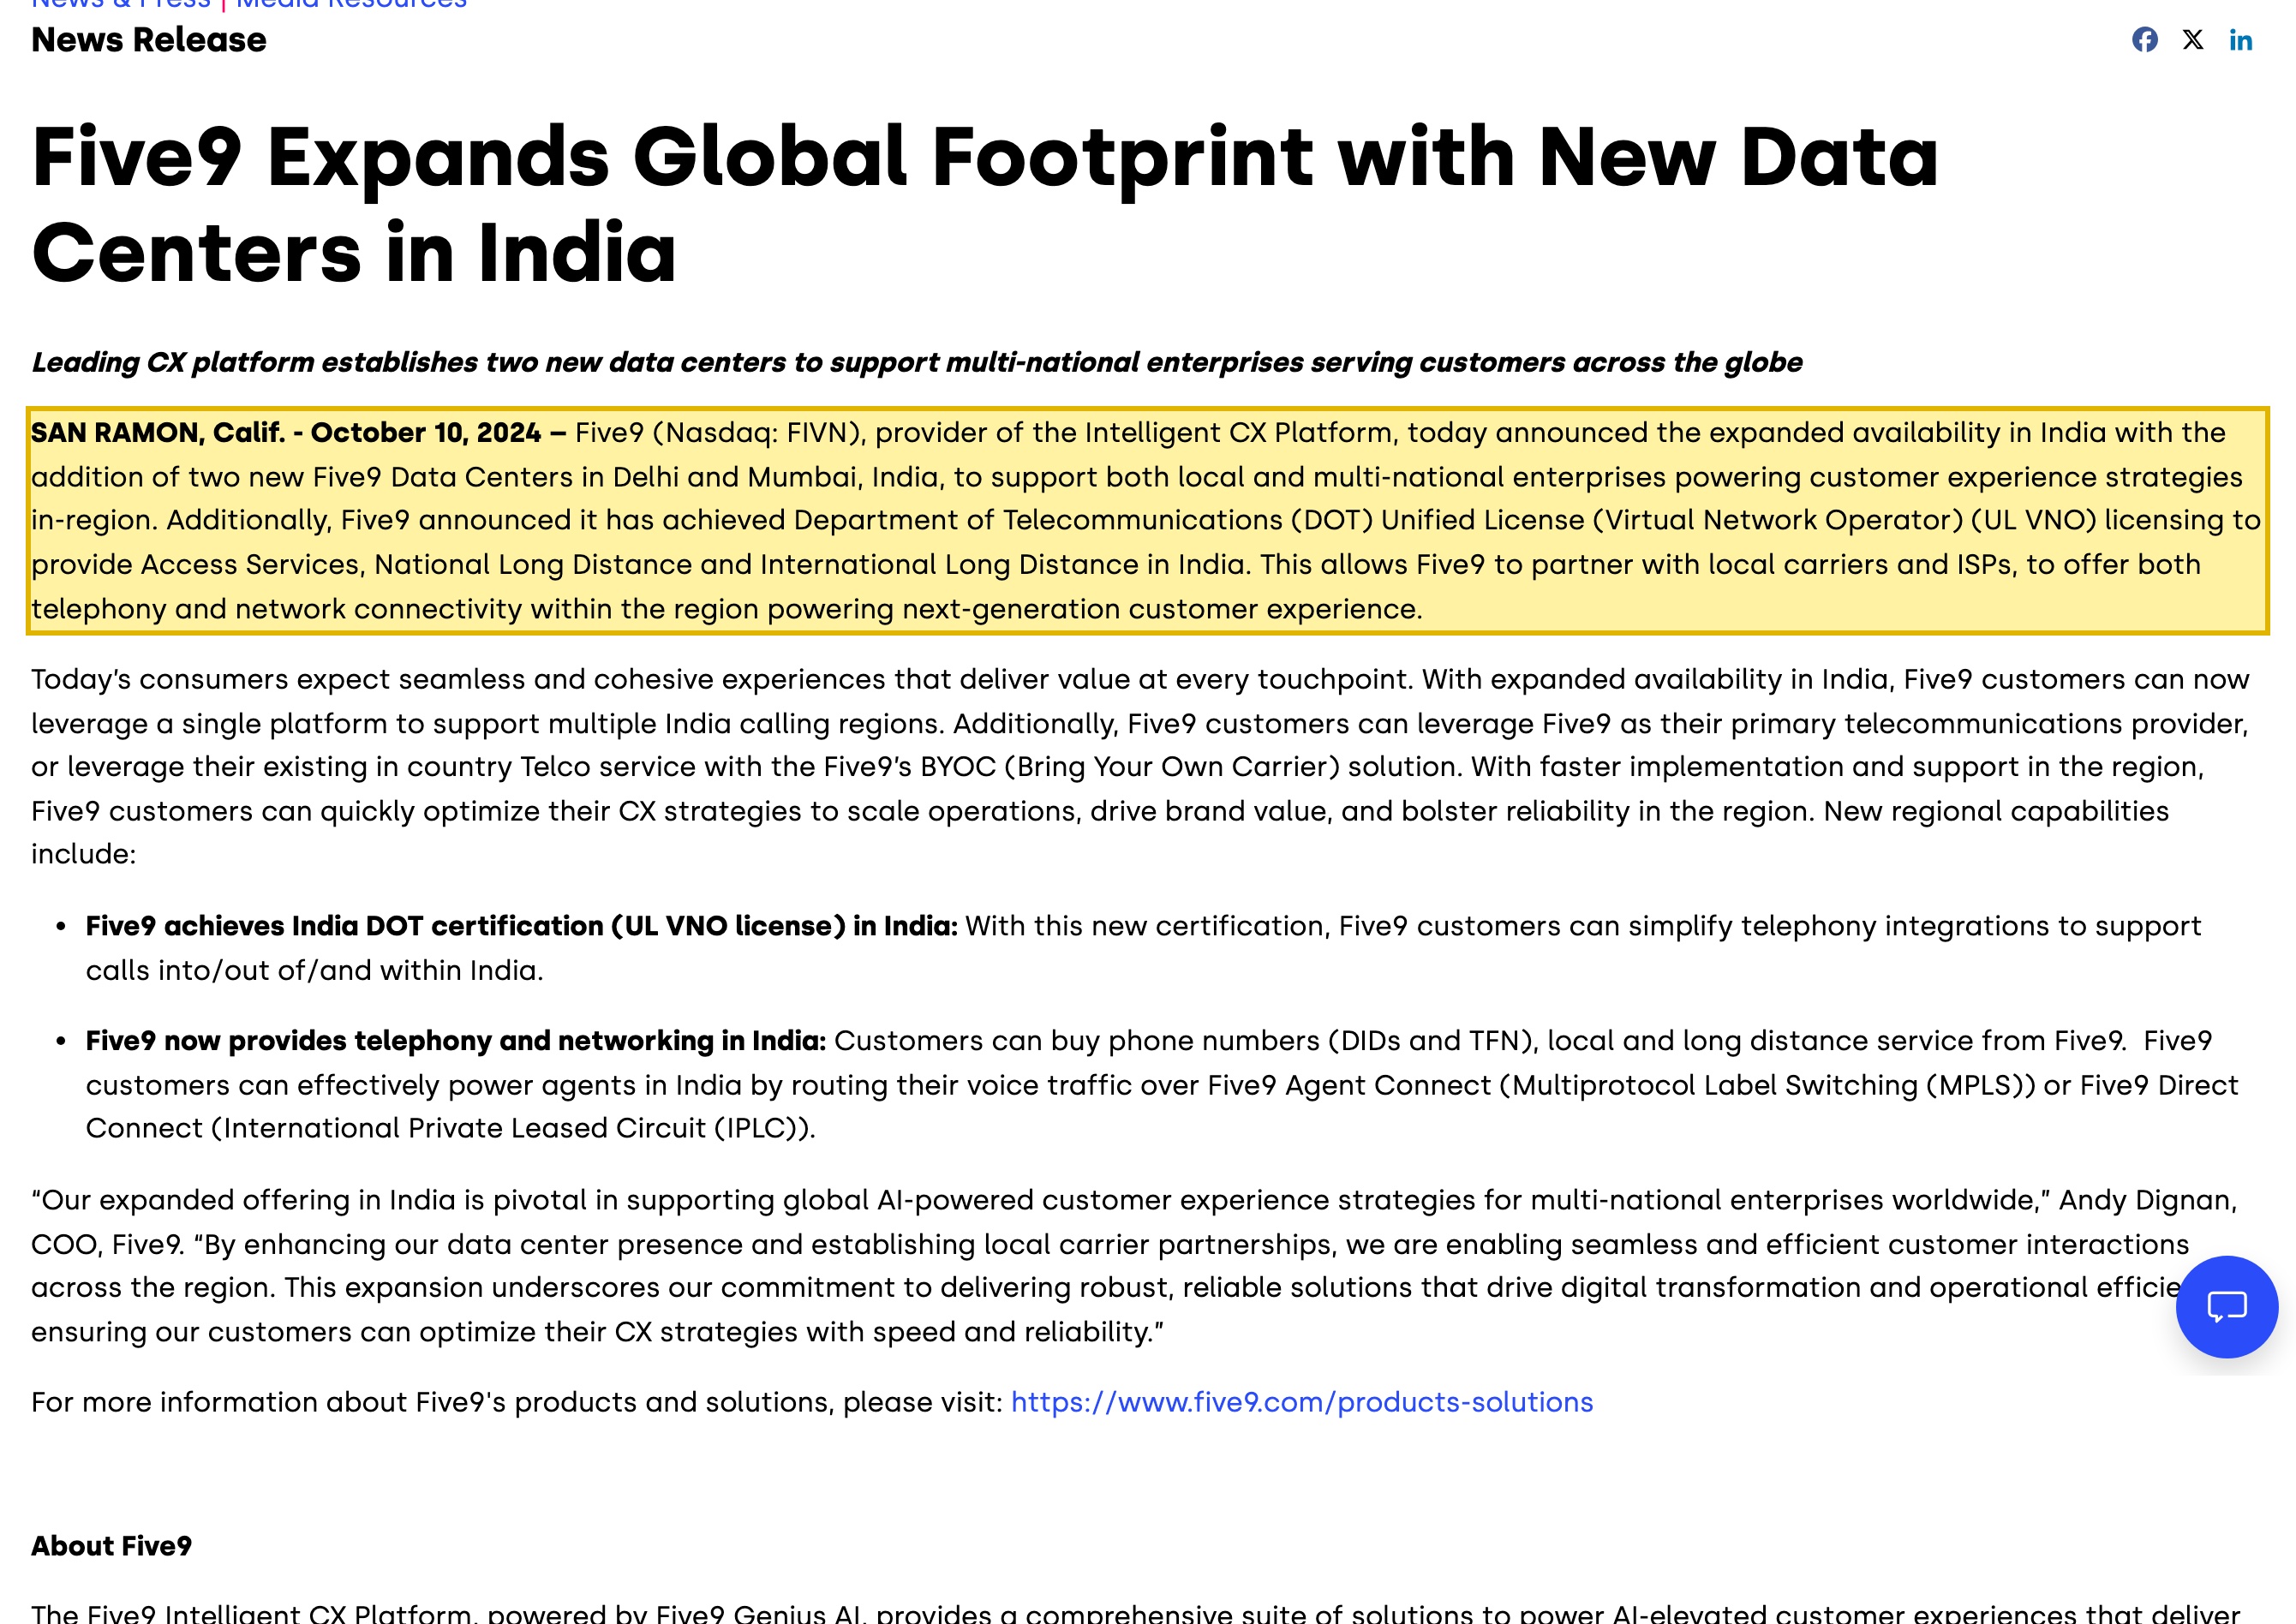
| Five9 n'exploite aucune région en Chine continentale, et là où il transporte la voix sur le territoire, il obtient d'abord une licence télécom locale. En annonçant son expansion en Inde, Five9 a indiqué avoir ajouté "two new Five9 Data Centers in Delhi and Mumbai, India" et "has achieved Department of Telecommunications (DOT) Unified License (Virtual Network Operator) (UL VNO) licensing to provide Access Services, National Long Distance and International Long Distance in India." Son empreinte publiée est l'Amérique du Nord, l'UE (Francfort, Amsterdam) et l'Inde — aucune région en Chine continentale n'existe à sélectionner. | Five9, « Five9 Expands Global Footprint with New Data Centers in India » (five9.com), consulté le 2026-10-10 |
| Five9 aligne sa protection des données sur les régimes de confidentialité occidentaux — la PIPL chinoise n'en fait pas partie. La page de protection des données de Five9 indique qu'il maintient des garanties "in accordance with a number of data protection laws, regulations, and standards including, but not limited to" HIPAA, PCI DSS, les réglementations californiennes sur la confidentialité (CCPA/CRPA), la PIPEDA canadienne, "the General Data Protection Regulation (GDPR), and the UK Data Protection Act 1998." Les obligations transfrontalières et de localisation des données de la PIPL chinoise ne sont pas couvertes par cette empreinte — elles restent de la responsabilité du client. | Five9, « Corporate Data Security & Protection » / Trust (five9.com/trust/data-protection), consulté le 2026-10-10 |
| Transporter de la voix interactive pour les utilisateurs du continent est une activité de télécommunications à valeur ajoutée soumise à licence. Au titre des Mesures d'administration des licences d'activité de télécommunications de Chine (电信业务经营许可管理办法, ordonnance n° 42 du MIIT, en vigueur le 1er septembre 2017), un opérateur de télécommunications à valeur ajoutée doit détenir la licence d'exploitation de services de télécommunications à valeur ajoutée (增值电信业务经营许可证) et n'opérer que dans le type de service et la zone de couverture qu'elle indique (articles 4 et 16). Un centre de contact étranger ne détient aucune licence de ce type, de sorte que la voix transfrontalière est au mieux-effort — non un blocage. | Mesures d'administration des licences d'activité de télécommunications, ordonnance n° 42 du MIIT, art. 4 et 16 (gov.cn), en vigueur le 2017-09-01 |
| Les enregistrements d'appels, transcriptions et données personnelles d'appelants sont des informations personnelles — une partie sensible — qui franchissent la frontière. Une empreinte vocale et des données de carte de paiement ou de compte financier sont des informations personnelles sensibles au titre de l'article 28 de la PIPL ; déplacer les données d'un appelant du continent vers une plateforme à l'étranger déclenche les articles 38 à 40 (information, un consentement transfrontalier distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification). Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles du continent doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37 — l'amendement 2025, en vigueur le 1er janvier 2026, l'a renuméroté de 37). | Loi sur la protection des informations personnelles de la RPC, articles 28 et 38 à 40 (cac.gov.cn), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un public en Chine continentale, la question à trancher à propos de Five9 n’est pas de savoir si un agent peut ouvrir le tableau de bord ou si un appel peut être composé — c’est de savoir où le dossier de chaque conversation a le droit de venir reposer, et si cette conversation peut, tout court, être légalement transportée. Five9 est un centre de contact cloud : il enregistre les appels, transcrit la voix, capture les saisies SVI et au clavier, stocke les enregistrements d’écran et les historiques de dossier, et détient les coordonnées personnelles de l’appelant comme de l’agent. Son empreinte de centres de données publiée est l’Amérique du Nord, l’Union européenne et l’Inde — il n’existe aucune région en Chine continentale à sélectionner, de sorte que ces dossiers viennent reposer à l’étranger. Par-dessus se trouve une seconde porte : transporter de la voix interactive entrante et sortante vers et depuis le continent est une activité de télécommunications à valeur ajoutée soumise à licence, non un réglage d’accessibilité. Aucune de ces portes n’est affaire de millisecondes.
Five9 en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Five9 — et au regard du droit chinois |
|---|---|
| Ce que c'est | Five9 — un centre de contact cloud (CCaaS) : voix entrante et sortante, SVI, ACD, canaux numériques et enregistrement d'appels. Il est exploité par Five9 depuis ses propres régions — Amérique du Nord, UE et Inde — et il n'existe aucune région Five9 en Chine continentale ni entité télécom chinoise depuis laquelle vous l'exploiteriez. |
| Où résident les dossiers d'interaction | L'empreinte de centres de données publiée de Five9 est l'Amérique du Nord, l'UE (Francfort, Amsterdam) et l'Inde (Delhi, Mumbai). Aucune région en Chine continentale n'existe à sélectionner, de sorte que les enregistrements d'appels, transcriptions, saisies SVI et historiques de dossier rattachés à vos appelants en Chine viennent reposer à l'étranger. |
| Ce qu'il détient, et pourquoi ce sont des informations personnelles (et sensibles) | Enregistrements d'appels, transcriptions vocales, saisies SVI et au clavier, enregistrements d'écran, historiques de tickets, et données personnelles de l'appelant comme de l'agent. Une empreinte vocale et un numéro de carte de paiement lu à voix haute pour régler une facture sont des informations personnelles sensibles au titre de l'article 28 de la PIPL ; détenu à l'étranger, tout cela est un transfert transfrontalier (PIPL articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. |
| La porte de la licence télécom, et l'obligation de stockage | Transporter de la voix interactive vers et depuis le continent est un service de télécommunications à valeur ajoutée. Au titre des Mesures d'administration des licences d'activité de télécommunications (ordonnance n° 42 du MIIT), cela nécessite une licence d'exploitation de services de télécommunications à valeur ajoutée (增值电信业务经营许可证) qu'un centre de contact étranger ne peut détenir directement — de sorte que la voix transfrontalière est au mieux-effort et la livraison n'est pas garantie. Le stockage sur le territoire peut aussi mordre pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Five9 n'est pas « bloqué » ; il n'est simplement pas un opérateur agréé sur le territoire en Chine. |
| La voie légale | Cartographier l'exposition PIPL, de résidence, d'informations personnelles sensibles et télécom ; localiser un traitement et un stockage consentis sur le territoire pour les dossiers qui doivent rester sur le sol du continent ; et diffuser toute surface tournée vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack Five9 que vous exploitez déjà. Sur le télécom, 21YunBox est consultatif — nous ne détenons aucune licence télécom chinoise. |
Aucune région sur le continent, les enregistrements quittent donc le pays
Five9 s’exécute depuis ses propres régions, et la liste publique en est courte : l’Amérique du Nord ; l’Union européenne, où il a mis en service Francfort et Amsterdam en 2022 afin que les clients européens puissent garder leurs données dans la région ; et l’Inde, où il a ouvert en octobre 2024 des centres de données à Delhi et Mumbai et obtenu une licence unifiée du Department of Telecommunications (Virtual Network Operator) pour transporter la voix sur le territoire. Ce dernier mouvement mérite qu’on s’y arrête, car c’est exactement à quoi ressemble une exploitation légale sur le territoire — une licence télécom locale du type que les règles sur les télécommunications à valeur ajoutée exigent avant que quiconque ne puisse transporter de la voix interactive pour les utilisateurs d’un pays, assortie d’un stockage dans la région. Five9 l’a fait pour l’Inde. Il ne l’a pas fait pour la Chine continentale. Il n’existe aucune région Five9 en Chine continentale ni aucune licence télécom chinoise, de sorte que lorsqu’un client ou un agent basé en Chine est en ligne, l’enregistrement d’appel, la transcription, les saisies SVI et le dossier sont écrits sur une infrastructure hors du continent. Envoyé depuis ou au sujet d’une personne en Chine vers une plateforme exploitée à l’étranger, c’est un transfert transfrontalier d’informations personnelles au titre de la PIPL, et pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, cela peut aussi exiger une évaluation de sécurité de la CAC avant que les données ne puissent partir.
Les enregistrements d’appels, transcriptions et données personnelles d’appelants sont des informations personnelles
Un dossier de centre de contact est dense en informations personnelles, et une partie en est de la plus sensible qui soit. Un appel enregistré transporte la voix de l’appelant — un identifiant biométrique — avec son nom, son numéro de téléphone, ses références de compte et tout ce qu’il dit : une adresse, une plainte de santé, un numéro de carte lu à voix haute pour régler une facture, les détails d’une transaction contestée. La transcription, le score de sentiment, les saisies SVI et au clavier, l’enregistrement d’écran du poste de l’agent et l’historique de tickets héritent tous de ce contenu. Au titre de la loi chinoise sur la protection des informations personnelles, une empreinte vocale et des informations de compte financier ou de carte de paiement sont des informations personnelles sensibles (article 28), ce qui relève le seuil : les traiter requiert une finalité précise, une nécessité stricte et un consentement distinct, et les déplacer à travers la frontière superpose les obligations des articles 38 à 40 — information, un consentement transfrontalier distinct et un mécanisme de transfert agréé. L’obligation retombe sur le responsable de traitement — l’entreprise qui exploite le centre de contact — non seulement sur Five9 en tant que fournisseur. Rien de tout cela ne dépend de la clarté de la connexion de l’appel ; cela dépend de la question de savoir si ce contenu avait une base légale pour quitter le pays, et s’il devait y rester en premier lieu.
Réduire l’exposition ne ferme pas la porte
Five9 vous donne de vrais leviers pour réduire ce qui franchit la frontière. Vous pouvez choisir quelle région stocke les enregistrements, supprimer ou expurger les segments de saisie de carte (PCI) d’un appel, tenir les transcriptions à l’écart de certains flux, suspendre l’enregistrement aux étapes sensibles, ou apporter votre propre opérateur. Chacun de ces leviers réduit ce qui quitte le continent. Aucun ne change le fait que cela quitte le continent. Tant que la région de stockage est l’Amérique du Nord, l’UE ou l’Inde, les informations personnelles d’un appelant en Chine franchissent toujours la frontière à l’instant où elles sont écrites — le choix de région ne décide que de quelle région à l’étranger, et l’expurgation ne décide que de la quantité. L’auto-hébergement n’est pas une échappatoire non plus : Five9 est un service cloud multi-locataire sans déploiement en Chine continentale vers lequel pointer une installation sur site. Ainsi, la question de la résidence n’est pas adoucie par la configuration ; elle n’est que rendue plus petite. Et parce que les détails — si vous êtes opérateur d’infrastructure d’information critique, quels seuils de volume vous franchissez, quel mécanisme de transfert convient, comment la déclaration ICP s’applique à vos surfaces tournées vers la Chine, et comment l’article 39 (anciennement l’article 37) renuméroté de la loi sur la cybersécurité vous concerne — dépendent de faits que seuls votre équipe et votre conseil détiennent, traitez cette page comme une image de l’exposition, non un jugement : réglez les détails avec un conseil qualifié au regard de ce que vous exploitez réellement.
La voie légale — cartographier, localiser, diffuser
Atteindre les utilisateurs chinois avec un centre de contact de manière légale a une forme, et elle garde Five9 là où il s’exécute déjà. 21YunBox est une couche de conformité, pas une migration, et pour une plateforme d’entreprise comme Five9 nous en sommes un partenaire, non un concurrent. Nous cartographions d’abord votre exposition — en lisant les obligations transfrontalières, de résidence des données, d’informations personnelles sensibles et de télécom à valeur ajoutée de la PIPL au regard de votre entité, de vos volumes d’appels et d’enregistrements, et de qui sont réellement vos appelants et agents, afin que vous sachiez exactement ce qu’un conseil et un opérateur local agréé doivent confirmer. Nous localisons les dossiers qui doivent rester sur le sol du continent — en mettant en place un traitement et un stockage consentis, sur le territoire, pour les enregistrements, transcriptions et données d’appelants qui ne peuvent légalement résider à l’étranger, et en acheminant le volet voix Chine via un opérateur agréé en Chine là où l’appel interactif est en jeu. Et nous diffusons chaque surface tournée vers la Chine — la console agent, le portail client, le formulaire de rappel ou de saisie — sur une infrastructure déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack Five9 que vous exploitez déjà, sans reconstruction et sans second code. Sur le volet télécom, notre rôle est consultatif et plus léger : 21YunBox ne détient aucune licence télécom chinoise et n’est pas un opérateur ; cette licence et la relation avec l’opérateur reposent sur un fournisseur local agréé et votre conseil. Le résultat est un stack d’expérience client qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les Mesures d’administration des licences d’activité de télécommunications de Chine (ordonnance n° 42 du MIIT)
- Les transferts transfrontaliers de données au titre de la PIPL
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité — localisation des données (article 39, anciennement l’article 37)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Five9 dispose-t-il d'un centre de données en Chine continentale ?
Non. L'empreinte de centres de données publiée de Five9 est l'Amérique du Nord, l'Union européenne (Francfort et Amsterdam) et l'Inde (Delhi et Mumbai) ; il n'existe aucune région en Chine continentale à sélectionner. Cela compte parce qu'un centre de contact cloud stocke les enregistrements d'appels, transcriptions vocales, saisies SVI et données personnelles d'appelants dans la région où vous l'exécutez — de sorte que pour un appelant en Chine, ces données viennent reposer à l'étranger, ce qui est un transfert transfrontalier au titre de la PIPL. L'accessibilité n'est pas l'enjeu ; l'endroit où résident les dossiers l'est.
Five9 peut-il passer et recevoir des appels en Chine ?
Five9 n'est pas bloqué, mais transporter de la voix interactive entrante et sortante vers et depuis le continent est un service de télécommunications à valeur ajoutée soumis à licence en Chine — il nécessite une licence télécom chinoise à valeur ajoutée (增值电信业务经营许可证) qu'un fournisseur de centre de contact étranger ne peut détenir directement. Five9 a obtenu une licence télécom locale pour opérer en Inde ; il n'a aucun équivalent pour la Chine continentale. Ainsi, la voix transfrontalière est au mieux-effort sans garantie de livraison, et la voie légale achemine le volet voix Chine via un opérateur agréé en Chine. Nous n'utilisons ni ne suggérons jamais de contournement.
Que fait 21YunBox pour un déploiement Five9 au service de la Chine ?
Nous sommes une couche de conformité et un partenaire de Five9, non un remplacement. Nous cartographions votre exposition transfrontalière, de résidence des données, d'informations personnelles sensibles et télécom au titre de la PIPL au regard de votre entité et de vos volumes d'appels et d'enregistrements ; nous localisons un stockage consenti, sur le territoire, pour les dossiers qui doivent rester sur le sol du continent ; et nous diffusons vos surfaces tournées vers la Chine — console agent, portail client, formulaires de saisie — sur une infrastructure déclarée (ICP) et sur le territoire devant le stack Five9 que vous exploitez déjà. Sur le télécom, notre rôle est consultatif : nous ne détenons aucune licence télécom chinoise. Réglez les détails avec un conseil qualifié. Obtenir une évaluation de conformité.


