Funktioniert Workiva in China? Finanz-Offenlegungsdaten, MNPI, PIPL & Datenresidenz
Workiva hostet seine Connected-Reporting- und Offenlegungs-Plattform in vier AWS-Datenstandorten — den Vereinigten Staaten, Irland, Japan und Kanada — ohne einen in Festlandchina. Die noch nicht veröffentlichten Filings, konsolidierten Ergebnisse und Datensätze mit namentlich genannten Erstellern, die Ihre China-Gesellschaft einspeist, ruhen also offshore, was ihre Erhebung zu einem grenzüberschreitenden Transfer unter PIPL macht. Ein Compliance-orientierter Blick auf die Residenz-, MNPI- und Sensible-Daten-Exponierung — und den rechtmäßigen, inländischen Weg.
Funktioniert Workiva in China?
Workiva öffnet vom Festland, aber es hostet Kundendaten nur in Offshore-AWS-Standorten — den USA, Irland, Japan und Kanada, keiner in Festlandchina —, es für eine China-Gesellschaft zu nutzen, ist also eine Datenresidenz- und grenzüberschreitende PIPL-Frage, keine Geschwindigkeitsfrage.
Workiva ist das System of Record für noch nicht veröffentlichte SEC-Filings und Finanzaufstellungen — material-nicht-öffentliche Information, bevor sie öffentlich ist — plus die Identitäten und Prüfspuren der namentlich genannten Ersteller, die sie bauen, und die personenbezogenen Daten in den Dokumenten. China-erhobene Datensätze in einen US-, Irland-, Japan- oder Kanada-AWS-Standort einzuspeisen, ist ein grenzüberschreitender Transfer unter PIPL, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht; Finanz-Identifikatoren können sensible personenbezogene Information sein, und ein CIIO schuldet inländische Speicherung unter dem Cybersicherheitsgesetz (Artikel 39, vormals Artikel 37).
Welche Pflichten greifen, ist eine Frage, die mit Rechtsbeistand gegen das zu klären ist, was Sie tatsächlich erheben. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Es gibt keinen Festland-China-Datenstandort zur Auswahl (nur USA, Irland, Japan, Kanada)
- ! Vor-Veröffentlichungs-Filings offshore gehalten = ein grenzüberschreitender PIPL-Transfer dessen, was Sie einspeisen
- ! Noch nicht veröffentlichte Ergebnisse sind MNPI; Organmitglieds- und Ersteller-Identifikatoren können sensible PI sein
- ! Ein CIIO oder Verarbeiter großer Mengen schuldet inländische Speicherung (CSL Art. 39, vormals Art. 37)
- ✓ 21YunBox kartiert Exponierung, lokalisiert China-Datensätze, liefert über ICP-gemeldete inländische Infrastruktur aus
Was die offizielle Workiva-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
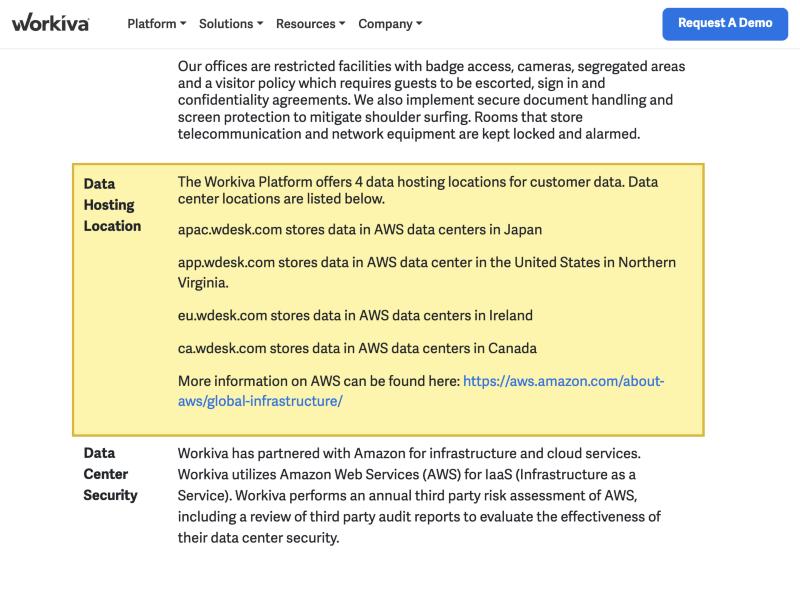
| Workiva hostet Kundendaten in vier AWS-Standorten, keiner in Festlandchina. Seine Sicherheitsseite gibt an, dass „The Workiva Platform offers 4 data hosting locations for customer data“ und dass „Workiva utilizes Amazon Web Services (AWS)“ — AWS-Rechenzentren, erreicht unter app.wdesk.com (Vereinigte Staaten, Northern Virginia), eu.wdesk.com (Irland), apac.wdesk.com (Japan) und ca.wdesk.com (Kanada). | Workiva Security page, Data Center and Physical Security (retrieved 2026-10-10) |
| Jeder Workiva-Mandant ist an eine Offshore-Region gebunden, die bei der Bereitstellung gewählt wird. Die Plattform läuft auf eigenen regionalen Instanzen — apac.wdesk.com (Japan), app.wdesk.com (Vereinigte Staaten), eu.wdesk.com (Irland) und ca.wdesk.com (Kanada) — mit Daten repliziert über „multiple availability zones within your selected region.“ Die zu China nächste Option, Japan, ist weiterhin außerhalb des Festlands, und Workiva bietet keine On-Premises- oder inländische Bereitstellung. | Workiva Security page, Data Hosting Location / Availability and Continuity (retrieved 2026-10-10) |
| In China erhobene personenbezogene Information offshore zu halten, ist ein grenzüberschreitender Transfer unter PIPL. Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung —, bevor in China erhobene personenbezogene Information in einer US-, Irland-, Japan- oder Kanada-Region ruhen darf. Siehe grenzüberschreitende Datentransfers und die Datenexport-Sicherheitsbewertung. | PIPL Articles 38–40; CAC Measures on the Standard Contract and Security Assessment |
| Ein Betreiber kritischer Informationsinfrastruktur muss in China erzeugte personenbezogene Information in China speichern. Die Datenlokalisierungspflicht des Cybersicherheitsgesetzes sitzt in Artikel 39 (vormals Artikel 37) — die Novelle 2025, in Kraft am 1. Januar 2026, nummerierte ihn um, Inhalt unverändert —, die eine Offshore-AWS-Region nicht erfüllen kann. Finanz-Identifikatoren in Filings können sensible personenbezogene Information unter PIPL-Artikel 28 sein. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 28 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Unternehmen, das seine SEC-Filings, gesetzliche Berichterstattung, ESG-, SOX- und Prüfungsarbeit in Workiva für eine China-Gesellschaft baut, ist der Reflex zu fragen, ob die Plattform schnell, oder überhaupt, vom Festland öffnet. Das ist der falsche Ausgangspunkt. Workiva ist eine gehostete Connected-Reporting-Plattform — die Workiva-Plattform, erreicht unter app.wdesk.com — und was tatsächlich entscheidet, ob Sie es in China nutzen können, ist, wo die Datensätze, die es hält, zur Ruhe kommen: die noch nicht veröffentlichten Finanzaufstellungen und regulatorischen Filings, die material-nicht-öffentliche Information sind, bevor sie veröffentlicht werden, die Prüfspuren und Identitäten der namentlich genannten Ersteller und Prüfer, die jedes Filing zusammenstellen, und die personenbezogenen Daten, die in den Dokumenten selbst sitzen. Workivas eigene Sicherheitsseite ist klar darüber, wo diese Daten leben — vier AWS-Datenstandorte, in den Vereinigten Staaten, Irland, Japan und Kanada, keiner in Festlandchina. Das macht es, Workiva für China zu nutzen, zu einer Datenresidenz- und Grenzfrage unter Chinas Recht, keiner Geschwindigkeitsfrage.
Workiva in China auf einen Blick
| Was es entscheidet | In Workivas eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | Offshore. Workivas Security-Seite gibt an, es „utilizes Amazon Web Services (AWS)“ und dass „The Workiva Platform offers 4 data hosting locations for customer data“ — app.wdesk.com (Vereinigte Staaten, Northern Virginia), eu.wdesk.com (Irland), apac.wdesk.com (Japan) und ca.wdesk.com (Kanada). Es gibt keinen Festland-China-Standort; der nächste, Japan, ist dennoch außerhalb des Festlands. |
| Was es hält & warum es personenbezogen (und sensibel) ist | Workiva ist das arbeitende System of Record für noch nicht veröffentlichte Finanzaufstellungen und regulatorische Filings — material-nicht-öffentliche Information, bevor sie öffentlich ist — plus die Kommentare, Aufgaben und Identitäten der namentlich genannten Ersteller und Prüfer, die jede Zahl bauen, und die personenbezogenen Daten in den Dokumenten (namentlich genannte Organmitglieder, Unterzeichner, Vergütung). Das ist identifizierbare personenbezogene Information, und Finanzkonto- und ähnliche Identifikatoren können sensible personenbezogene Information unter PIPL Artikel 28 sein. |
| China-Daten hineinzugeben = grenzüberschreitend | Wenn in China erhobene Datensätze in einem US-, Irland-, Japan- oder Kanada-AWS-Standort landen, haben Sie einen grenzüberschreitenden Transfer (数据出境) unter PIPL (Artikel 38–40) gemacht: Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Zustimmung zur Plattform-Nutzung, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet inländische Speicherung unter Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — eine Pflicht, die eine Offshore-AWS-Region nicht erfüllen kann. Bei Volumen, oder wo Daten als „important data“ (wichtige Daten) gelten, kann eine Datenexport-Sicherheitsbewertung (PIPL Artikel 40) erforderlich sein, bevor irgendetwas geht. |
| Erreichbar ist nicht die Achse | Workiva ist eine SaaS, die Ihre Ersteller über das öffentliche Internet öffnen; ob jemand in Shanghai app.wdesk.com laden kann, ist nicht die China-Frage — wo die Filings ruhen, ist es. Jede China-zugewandte Oberfläche darum herum (eine Eingabe- oder Datenerhebungs-Seite, ein Offenlegungs-Portal) ist ein öffentlicher Dienst im Festland und trägt eine eigene ICP-Beian (备案)-Pflicht. |
Keine Festland-Region, also verlassen Ihre Filings das Land
Workivas Security-Seite klärt, wo die Daten sitzen. Sie gibt an, dass „Workiva utilizes Amazon Web Services (AWS) for IaaS (Infrastructure as a Service) and PaaS (Platform as a Service),“ dass „Our office locations have no data centers or access to data centers,“ und dass „The Workiva Platform offers 4 data hosting locations for customer data.“ Diese vier sind AWS-Rechenzentren, erreicht über eigene regionale Instanzen — apac.wdesk.com in Japan, app.wdesk.com in den Vereinigten Staaten (Northern Virginia), eu.wdesk.com in Irland und ca.wdesk.com in Kanada — mit Daten repliziert über „multiple availability zones within your selected region.“ Keiner der vier ist in Festlandchina; der nächste, Japan, ist dennoch offshore. Die Filings, konsolidierten Ergebnisse und Ersteller-Datensätze, die Ihre China-Operationen in Workiva eingeben, werden also außerhalb des Festlands gehalten.
In dem Moment, in dem in China erhobene personenbezogene Information in einem dieser AWS-Standorte landet, haben Sie einen grenzüberschreitenden Transfer (数据出境) unter Chinas Gesetz zum Schutz personenbezogener Informationen gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, Workivas Kunde, nicht Workiva als Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. Oberhalb der regulierten Schwellen, oder wo die Datensätze auf „important data“ (wichtige Daten) hinauslaufen, kann der Transfer zuerst Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Datenlokalisierungs-Klausel wurde durch die Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unverändertem Inhalt), dass in China erzeugte personenbezogene Informationen in China gespeichert werden, eine Pflicht, die eine Offshore-AWS-Region nicht erfüllen kann. Welche davon Ihre Bereitstellung beißen, ist eine Frage, die mit Rechtsbeistand gegen das zu klären ist, was Sie tatsächlich erheben und wo Ihre Ersteller und Organmitglieder sitzen.
Noch nicht veröffentlichte Filings und Ersteller-Datensätze sind personenbezogene Information — und mehr
Berichtsdaten sind kein neutraler Verkehr. Ein Workiva-Workspace ist der Ort, an dem ein Filing entworfen, geprüft und abgezeichnet wird, er konzentriert also zwei Arten von Exponierung auf einmal. Erstens trägt er personenbezogene Information: die namentlich genannten Organmitglieder und Unterzeichner in den Dokumenten, Detail zu Vorstandsvergütung und Eigentum und — weil Workivas gesamter Wert Mehrbenutzer-Zusammenarbeit mit einer Prüfspur ist — ein Datensatz darüber, welche Personen jede Zahl erstellt, bearbeitet, kommentiert und geprüft haben. Unter PIPL ist das personenbezogene Information, und Finanzkonto- und ähnliche Identifikatoren können sensible personenbezogene Information (敏感个人信息) sein, die einen spezifischen Zweck und einen Nachweis der Erforderlichkeit, eine gesonderte Einwilligung und vorab eine Folgenabschätzung zum Schutz personenbezogener Informationen verlangt — Pflichten, die sich auf die Grenzpflichten stapeln, nicht an deren Stelle treten.
Zweitens, und für eine Offenlegungs-Plattform kennzeichnend, ist vieles, was in Workiva sitzt, noch nicht veröffentlichte Ergebnisse und Entwurfs-Filings — material-nicht-öffentliche Information vor der Veröffentlichung. MNPI ist eher ein Wertpapier-Governance-Anliegen als eine PIPL-Kategorie, aber es hebt die Einsätze, die Daten offshore zu halten, scharf: Sie konzentrieren die preissensibelsten, vor-Offenlegungs-Datensätze einer China-Gesellschaft in einer Region außerhalb der chinesischen Jurisdiktion und unter dem Rechtsverfahren eines anderen Landes erreichbar. Workivas Sicherheits-Steuerungen — AES-256-Verschlüsselung im Ruhezustand, TLS 1.2/1.3 bei der Übertragung und Zertifizierungen wie SOC 1, SOC 2 Type II und ISO 27001 — reduzieren Sicherheitsrisiko wirklich, aber sie ändern nicht, wo die Daten ruhen, und erfüllen nicht die Einwilligungs-, Erforderlichkeits- und Residenzpflichten, die bei Ihnen als Verarbeiter personenbezogener Informationen sitzen. Ob ein bestimmtes Feld sensibel ist und was Ihr Mitteilungs- und Einwilligungsfluss sagen muss, sind Fragen, die mit Rechtsbeistand zu bestätigen sind.
Die Exponierung einzuengen, schließt die Tür nicht
Der Instinkt ist, das Problem herunterzutechnisieren: die Instanz der China-Gesellschaft in der Japan-Region bereitstellen, weil sie die nächste auf der Liste ist, schwärzen oder minimieren, was eingespeist wird, oder die Plattform in China selbst hosten. Jeder Hebel ändert, was die Grenze überquert, nicht dass es überquert. Japan sitzt, wie die US-, Irland- und Kanada-Standorte, außerhalb des Festlands, es zu wählen verlagert also denselben grenzüberschreitenden Transfer in ein anderes Offshore-Land, statt eine Datenlokalisierungspflicht zu lösen. Datenminimierung schrumpft wirklich das Volumen und die Sensibilität dessen, was Sie exportieren, was tuenswert ist — aber sie macht eine Offshore-Region nicht zu einer China-ansässigen. Und Selbst-Hosting ist hier nicht auf dem Tisch: Workiva ist ein Cloud-only-Dienst auf AWS, ohne On-Premises-, kundenverwaltete oder inländische Bereitstellungs-Option, es gibt also keine Konfiguration des Produkts selbst, die in China erhobene Datensätze auf Festlandboden platziert. Diese Datensätze im Land zu halten, bedeutet, ein China-ansässiges Fundament neben Workiva aufzustellen und offshore nur zu senden, was rechtmäßig gehen darf; jede China-zugewandte Oberfläche um den Stack herum trägt weiterhin eine ICP-Beian-Pflicht. Diese Linie zu ziehen — was bleiben muss, was gehen darf — ist eine rechtliche Frage, bevor sie eine technische ist, und diese Seite kartiert Exponierung, statt ein Urteil zu fällen: Klären Sie die Einzelheiten, und ob eine Datenexport-Sicherheitsbewertung oder eine Artikel 39-Speicherpflicht auf Sie zutrifft, mit Ihrem Rechtsbeistand gegen Ihre tatsächlichen Daten und Gesellschaft.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Connected Reporting für eine China-Operation zu betreiben, und er hat drei Schritte. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung von Anfang bis Ende durch — welche Filing-Daten, Ersteller-Datensätze und in China erhobenen personenbezogenen Informationen im Land bleiben müssen, was rechtmäßig zu Workiva überqueren darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Artikel 39 gilt, welche Felder sensibel sind und was Ihre Einwilligung und Mitteilung abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen, ein China-ansässiges Fundament für die China-Filing-, Konsolidierungs- und Ersteller-Daten aufzustellen und zu integrieren — ein rechtmäßiges Muster aus eingewilligter, inländischer Verarbeitung und Speicherung — sodass die Datensätze, die in China bleiben müssen, standardmäßig aufhören, es zu verlassen, während Sie Workiva für die Märkte und die Berichterstattung auf Gruppenebene behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die China-zugewandten Oberflächen um Ihren Berichts-Stack herum — eine Datenerhebungs- oder Tochtergesellschafts-Einreichungs-Seite, ein Offenlegungs-Portal, der Integrations-Rand, den Ihre Festland-Ersteller tatsächlich erreichen — sind öffentliche Dienste im Festland, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. 21YunBox ist ein rechtskonformes Overlay, keine Migration, und ein Partner von Workiva statt eines Konkurrenten. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Das Ergebnis ist ein Berichts-Stack, der für Ihre Nutzer in China rechtlich und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Hat Workiva ein Rechenzentrum in Festlandchina?
Nein. Workivas eigene Sicherheitsseite listet vier Daten-Hosting-Standorte — AWS-Rechenzentren in den Vereinigten Staaten (Northern Virginia), Irland, Japan und Kanada — und keiner ist in Festlandchina. Die Japan-Region zu wählen, bringt die Daten der Compliance nicht näher, denn Japan ist weiterhin offshore: Die in China erhobenen Datensätze einer China-Gesellschaft verlassen das Land dennoch, wenn sie dort landen.
Warum ist es ein China-Compliance-Problem, Workiva offshore zu hosten, wenn die Filings keine „personenbezogenen Daten“ sind?
Zwei Gründe. Die Filings tragen personenbezogene Information — namentlich genannte Organmitglieder und Unterzeichner, plus die Ersteller und Prüfer, die Workiva beim Bau jedes Dokuments aufzeichnet — sie offshore zu bewegen, ist also ein grenzüberschreitender Transfer unter PIPL, wobei Finanz-Identifikatoren potenziell sensible personenbezogene Information unter Artikel 28 sind. Und die noch nicht veröffentlichten Ergebnisse sind material-nicht-öffentliche Information, bevor sie veröffentlicht werden; die vor-Offenlegungs-Datensätze einer China-Gesellschaft in einer Offshore-Region zu konzentrieren, hebt die Einsätze dieses Transfers weit über eine gewöhnliche SaaS. Wo die Datensätze ruhen dürfen, nicht ob das Dashboard öffnet, ist die Frage.
Kann 21YunBox Workiva für China rechtskonform machen?
21YunBox ist ein rechtskonformes Overlay, kein Ersatz für Workiva. Wir kartieren Ihre PIPL-Grenz- und Residenz-Exponierung, helfen, die Datensätze, die auf Festlandboden bleiben müssen, auf ein China-ansässiges Fundament zu lokalisieren, und liefern jede China-zugewandte Oberfläche über ICP-gemeldete, inländische Infrastruktur vor dem Stack aus, den Sie bereits betreiben. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung, und die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.


