Funktioniert Tencent Cloud in China? Datenresidenz, ICP & Grenztransfer-Regeln
Tencent Cloud betreibt Festlandchina-Regionen, ist MIIT-lizenziert und unterstützt ICP-Beian, dort bereitgestellte Daten ruhen also von vornherein im Land — aber das ist keine automatische Compliance: Sie schulden weiterhin Ihre eigene ICP-Beian, eine Festland-Gesellschaft und MLPS, und China-Daten zurück an eine Offshore-Zentrale zu senden, ist weiterhin ein PIPL-Grenztransfer.
Funktioniert Tencent Cloud in China?
Ob Tencent Cloud in China „funktioniert“, ist eine Datenresidenz- und Lizenzierungsfrage, keine Erreichbarkeitsfrage. Tencent Cloud ist eine im Festland ansässige Cloud — es betreibt Regionen innerhalb des chinesischen Festlands, ist MIIT-lizenziert und unterstützt ICP-Beian — personenbezogene Daten, die Sie in einer Festland-Region bereitstellen, ruhen also von vornherein im Land. Das klärt eine Tür; es klärt nicht die Compliance.
Inländische Infrastruktur ist der Anfang einer rechtmäßigen China-Präsenz, nicht das Ganze davon. Die ICP-Beian (备案) ist weiterhin Ihre zu beschaffen, und sie verlangt eine Festland-China-Geschäftsgesellschaft — ein ausländisches Unternehmen ohne eine kann nicht melden. Die Pflichten des Multi-Level Protection Scheme (MLPS / 等级保护) knüpfen an Sie als Systembetreiber an. Residenz hält nur, wenn Sie tatsächlich in einer Festland-Region bereitstellen; Tencent Cloud betreibt auch Regionen außerhalb des Festlands. Und wenn Sie China-Nutzerdaten zurück an eine Offshore-Zentrale replizieren — für Konzern-Analytik, HR oder einen Muttergesellschafts-Data-Lake — ist dieser Rundlauf selbst ein grenzüberschreitender Transfer nach PIPL. „Unsere Daten sind auf Tencent Cloud“ bedeutet nicht „kein Grenzproblem“.
Dies ist ein Risikobild, kein Richtspruch — Ihre Pflichten drehen sich um Ihre Gesellschaft, Ihre Rolle und Ihre Datenmengen. Unser China-Team kann Ihre Tencent-Cloud-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Residenz hält nur in einer Festland-Region — Tencent Cloud betreibt auch Regionen offshore
- ! Die ICP-Beian ist weiterhin Ihre zu beschaffen und verlangt eine Festland-China-Geschäftsgesellschaft
- ! MLPS-(等级保护-)Pflichten knüpfen an Sie als Systembetreiber an, nicht an den Cloud-Anbieter
- ! China-Nutzerdaten zurück an eine Offshore-Zentrale zu replizieren, ist weiterhin ein PIPL-Grenztransfer
- ✓ In der China-Region laufen und ICP, Gesellschaft und MLPS hinzufügen — 21YunBox steuert den Zentralen-Rücktransport
Was die offizielle Tencent Cloud-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Tencent Cloud betreibt mehrere Regionen innerhalb des chinesischen Festlands. Seine Regions and Zones-Dokumentation listet Festland-Regionen einschließlich „North China (Beijing),“ „East China (Shanghai),“ „South China (Guangzhou)“ und „Southwest China (Chengdu),“ unter anderem — in einer dieser Regionen bereitgestellte Daten ruhen also physisch auf chinesischem Boden. Residenz ist von vornherein erfüllbar, aber nur, wenn Sie in einer Festland-Region bereitstellen: Tencent Cloud betreibt auch Regionen außerhalb des Festlands, und eine davon zu wählen, hält die Daten offshore. | Tencent Cloud — Regions and Zones (tencentcloud.com), retrieved 2026-10-14 |
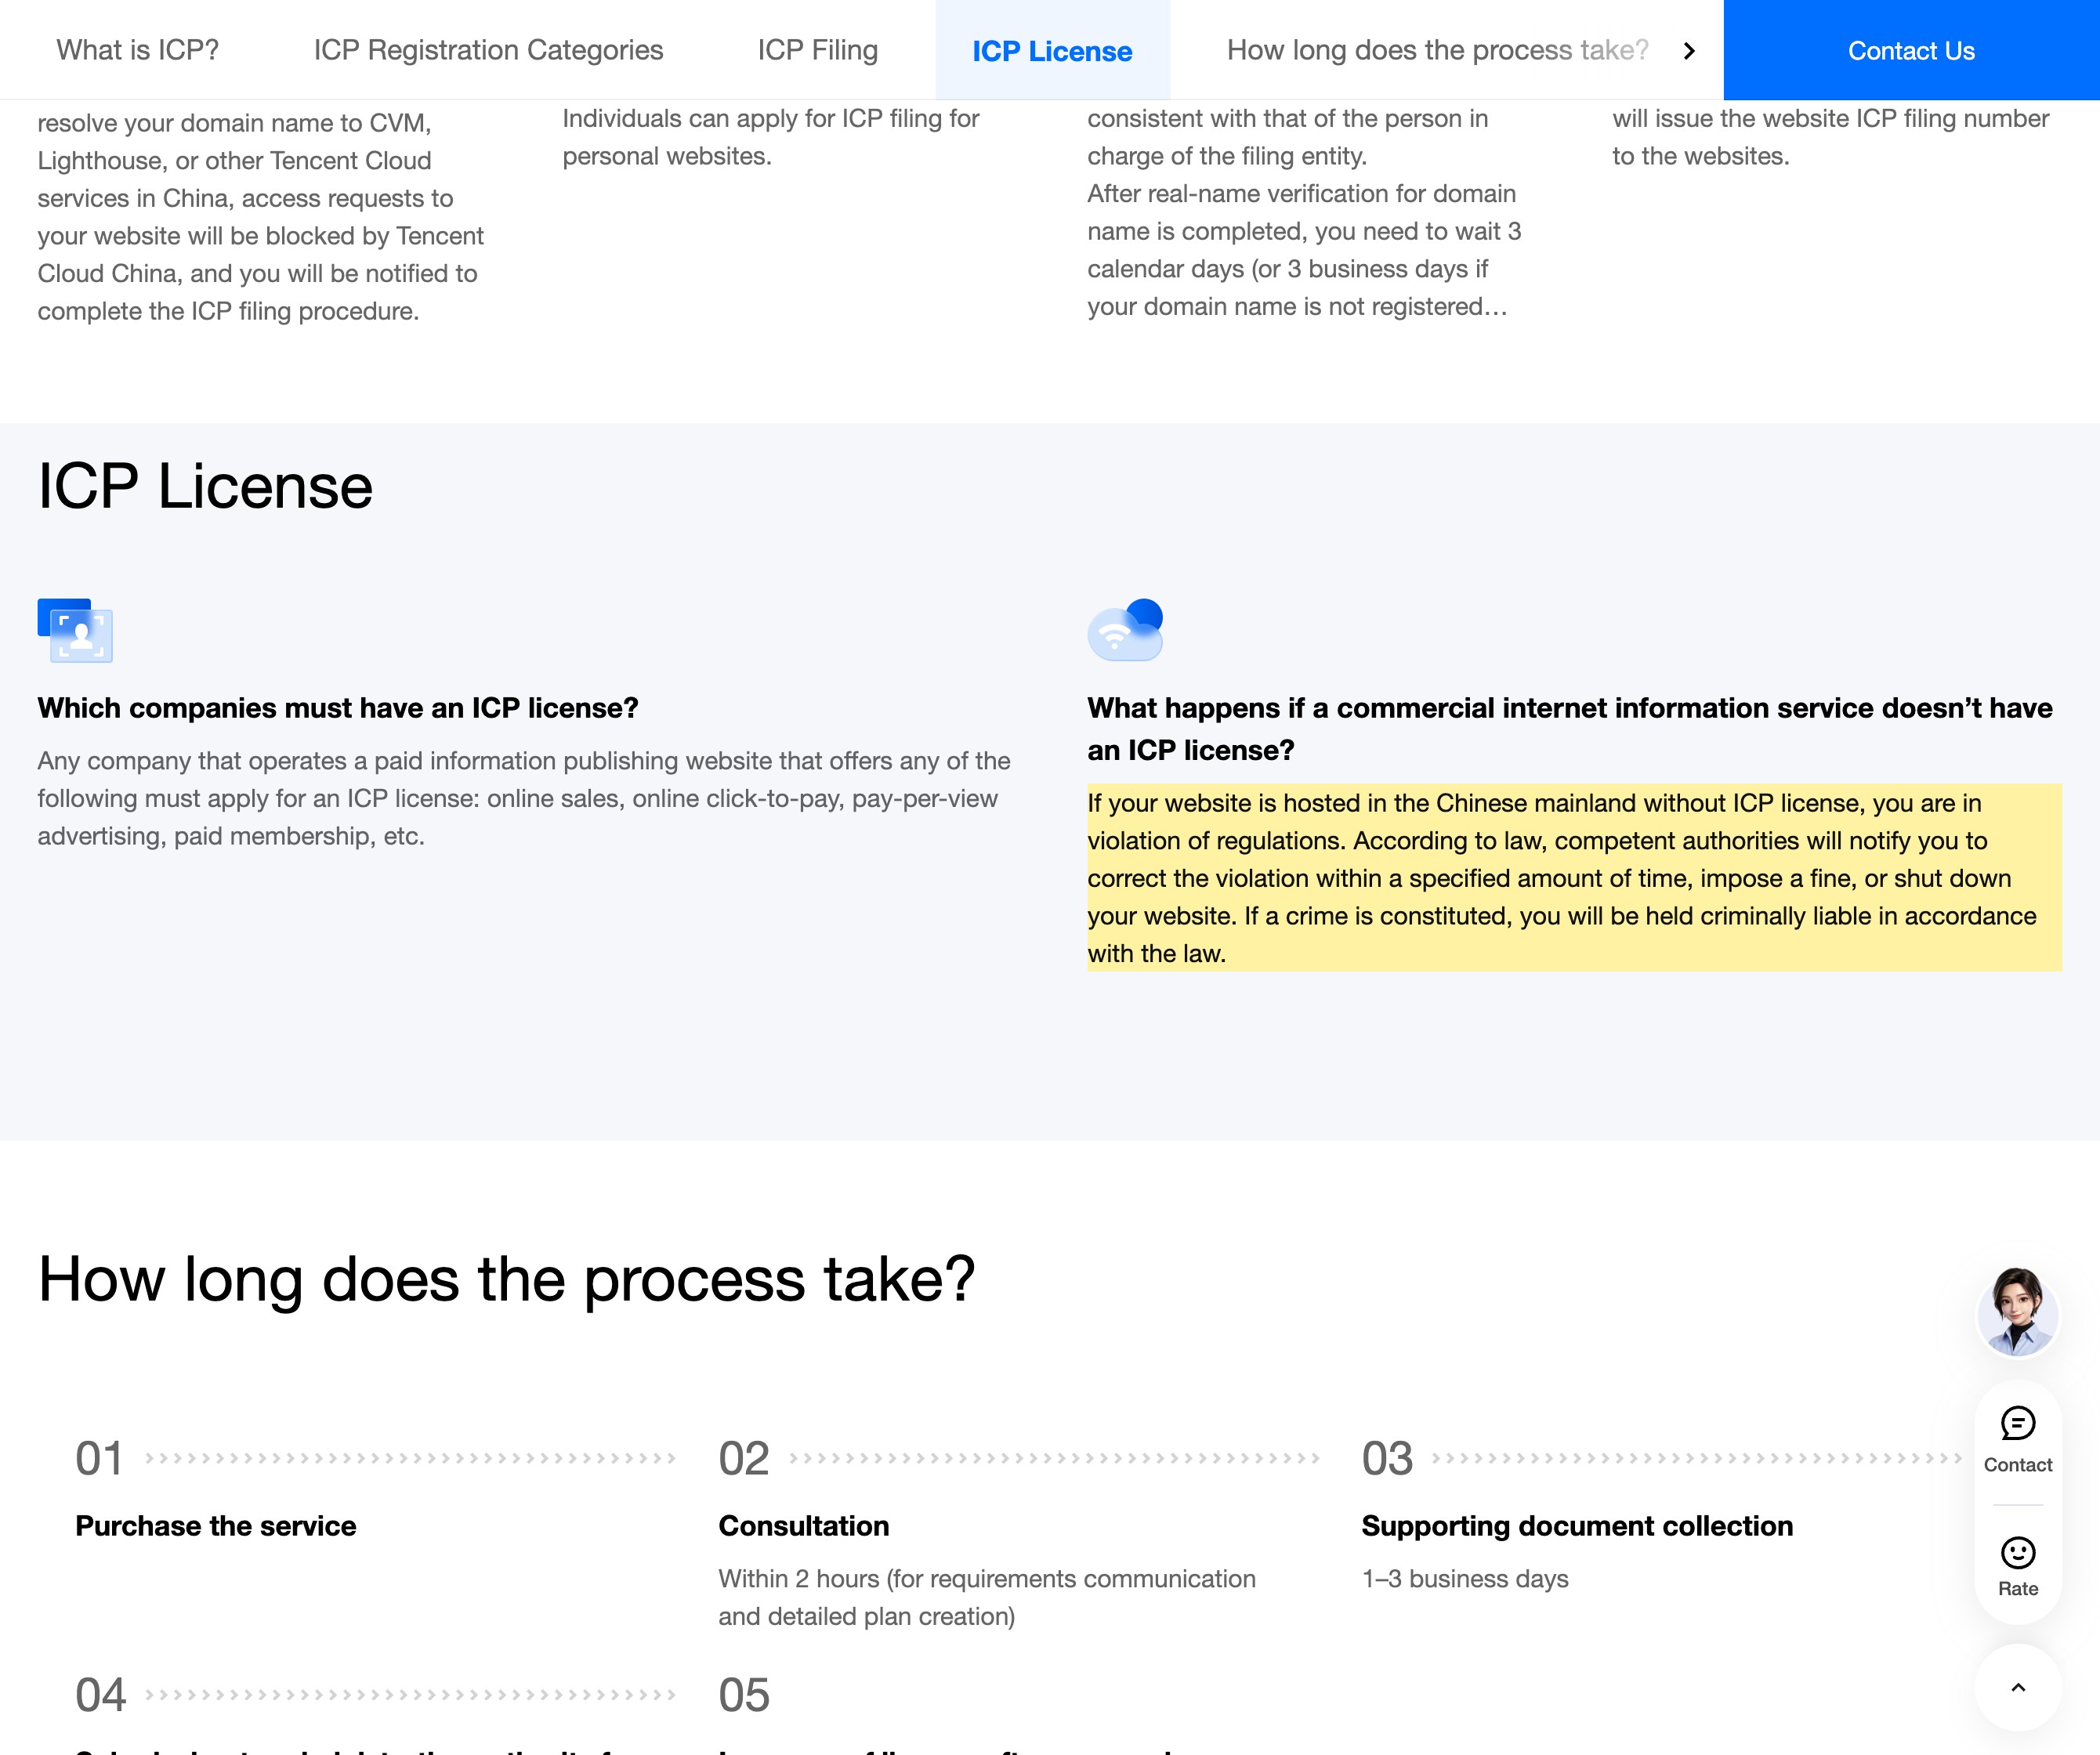
| Das Hosting im chinesischen Festland bringt eine verpflichtende ICP-Beian mit sich, und sie ist die Pflicht des Kunden. Tencent Clouds ICP-Registrierungsseite gibt an: „If your website is hosted in the Chinese mainland without ICP license, you are in violation of regulations.“ Die Cloud erleichtert die Meldung, aber sie ist an Ihre eigene Domain und Festland-Gesellschaft gebunden — weshalb inländische Infrastruktur allein einen öffentlich zugänglichen Dienst nicht rechtskonform macht. Wie ICP-Beian funktioniert → | Tencent Cloud — ICP Registration Support (tencentcloud.com), retrieved 2026-10-14 |
| Eine ICP-Beian (备案) ist eine rechtliche Voraussetzung für jeden öffentlich zugänglichen Dienst für Festland-Nutzer, und sie verlangt eine Festland-China-Geschäftsgesellschaft. Die Meldung ist an eine Festland-Hosting-Ressource und eine chinesisch registrierte Gesellschaft unter dem ICP-Regime gebunden (State Council Order No. 292; MIIT Order No. 33) — ein ausländisches Unternehmen ohne Festland-Gesellschaft kann nicht melden, eine chinesische Cloud-Region versetzt Sie also nicht für sich in Melde-Compliance. | State Council Order No. 292 (Measures on the Administration of Internet Information Services); MIIT Order No. 33 |
| Daten auf einer chinesischen Cloud können weiterhin die Grenze überqueren. Wenn Sie die personenbezogene Information von China-Nutzern zurück an eine Offshore-Zentrale replizieren oder exportieren — Konzern-Analytik, HR, ein Muttergesellschafts-Data-Lake — ist dieser Rundlauf ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, gesonderte Einwilligung und ein Transfermechanismus. Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet zudem inländische Speicherung (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | PIPL Articles 38–40 and Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die lohnende Frage zu Tencent Cloud nicht, ob es aus Shanghai antwortet oder wie schnell eine Instanz hochfährt — beides ist Routine. Es ist, wo die personenbezogenen Daten Ihrer Nutzer zur Ruhe kommen dürfen, und auf welcher rechtlichen Grundlage Ihr öffentlich zugänglicher Dienst läuft. Hier beginnt Tencent Cloud an einem anderen Ort als eine ausländische Cloud: Es ist ein im Festland ansässiger Anbieter, der Regionen innerhalb des chinesischen Festlands betreibt, die Telekom-Lizenzierung hält, die ein chinesischer Betreiber trägt, und ICP-Beian unterstützt. Stellen Sie Ihren Workload in einer seiner Festland-Regionen bereit, und die Daten ruhen physisch auf chinesischem Boden — die Datenresidenz-Tür kann also von vornherein erfüllt werden. Das ist ein echter Vorsprung. Es ist nicht die Ziellinie.
Die Falle ist, „unsere Daten sind auf einer chinesischen Cloud“ als „unsere China-Compliance ist erledigt“ zu lesen. Inländische Infrastruktur klärt, wo die Bytes sitzen; sie klärt nicht, ob Sie den öffentlich zugänglichen Dienst gemeldet haben, ob Sie die Festland-Gesellschaft haben, die diese Meldung verlangt, ob Ihr System seine Sicherheitspflichten auf Betreiber-Ebene erfüllt, oder ob diese Daten still wieder hinausfließen. Eine chinesische Cloud beseitigt das Residenz-Problem nur für die Daten, die Sie tatsächlich in einer Festland-Region halten — und nur, bis Sie sie woandershin kopieren.
Tencent Cloud in China auf einen Blick
| Was es entscheidet | In Tencent Clouds eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Daten physisch ruhen (die Regions-Realität) | Tencent Cloud betreibt Regionen innerhalb des chinesischen Festlands — Peking, Shanghai, Guangzhou, Chengdu und andere — ein in einer davon bereitgestellter Workload hält seine Daten also auf chinesischem Boden. Es betreibt auch Regionen außerhalb des Festlands; Residenz ist nur erfüllt, wenn Sie in einer Festland-Region bereitstellen, nicht einer überseeischen. |
| Inländische Infrastruktur ist keine automatische Compliance | Eine Festland-Region klärt, wo die Daten ruhen; sie meldet nicht Ihren Dienst und lizenziert nicht Ihre Gesellschaft. Die ICP-Beian ist weiterhin Ihre, die Pflichten des Multi-Level Protection Scheme (MLPS / 等级保护) knüpfen an Sie als Betreiber an, und Einwilligungs- und Datenklassifizierungs-Regeln gelten weiterhin. |
| Die ICP-Beian (备案) und die Gesellschaft dahinter | Jeder öffentlich zugängliche Dienst für Festland-Nutzer braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource und Ihre eigene Domain; Tencent Cloud gibt an, eine im Festland gehostete Seite ohne eine „is in violation of regulations.“ Die Meldung verlangt eine Festland-China-Geschäftsgesellschaft (State Council Order No. 292; MIIT Order No. 33) — ein ausländisches Unternehmen ohne eine kann nicht melden. |
| Die Datensätze Ihrer China-Nutzer, wenn sie wieder gehen | Selbst mit der Primärkopie in einer Festland-Region ist das Replizieren der personenbezogenen Information von China-Nutzern zurück an eine Offshore-Zentrale — Analytik, HR, ein Konzern-Data-Lake — ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, gesonderte Einwilligung, ein Transfermechanismus. |
| Die inländische Speicherpflicht (CIIO / Verarbeiter großer Mengen) | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-personenbezogene-Information im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Eine Festland-Region kann diese Pflicht erfüllen — eine Offshore-Kopie derselben Daten kann es nicht. |
| Erreichbarkeit ist nicht die Achse | Ob der Endpunkt aus China antwortet, ist eine Auslieferungs-Sache, nicht der rechtliche Test; wo die Daten ruhen und wohin sie fließen, ist es. Die rechtmäßigen Hebel sind, in einer Festland-Region bereitzustellen, die China-gerichtete Oberfläche zu melden und jeden grenzüberschreitenden Rücktransport zu steuern. |
Wo die Daten tatsächlich ruhen
Wählen Sie eine Tencent-Cloud-Region, und Sie wählen, wo Ihre Daten physisch leben. Seine Regions-und-Zonen-Dokumentation listet mehrere innerhalb des chinesischen Festlands — Nordchina (Peking), Ostchina (Shanghai), Südchina (Guangzhou), Südwestchina (Chengdu) und mehr — und ein in einer davon platzierter Workload hält seine Daten auf chinesischem Boden. Das ist die Residenz-Tür, und auf einer im Festland ansässigen Cloud ist sie von vornherein erfüllbar.
Aber Residenz hält nur dort, wo Sie tatsächlich bereitstellen. Tencent Cloud betreibt, wie andere große Anbieter, auch Regionen außerhalb des chinesischen Festlands; ein in einer davon platzierter Workload hält die Daten Ihrer China-Nutzer offshore, mit jeder grenzüberschreitenden Folge, die daraus folgt. „Wir sind auf Tencent Cloud“ ist nicht dieselbe Aussage wie „die Daten unserer China-Nutzer sind in einer Festland-Region“ — die zweite ist die, die zählt, und sie muss eine bewusste, verifizierte Wahl sein statt einer Annahme.
Inländische Infrastruktur ist nicht die ganze Compliance
Eine Festland-Region klärt Residenz; sie meldet nicht Ihren Dienst und lizenziert nicht Ihre Gesellschaft. Jeder öffentlich zugängliche Dienst für Festland-Nutzer braucht eine ICP-Beian (备案), gebunden an eine Festland-Hosting-Ressource und an Ihre eigene Domain — und, in Tencent Clouds eigenen Worten, eine Seite „hosted in the Chinese mainland without ICP license“ ist „in violation of regulations.“ Die Cloud erleichtert diese Meldung, aber die Pflicht ist Ihre, und das ICP-Regime verlangt überhaupt eine Festland-China-Geschäftsgesellschaft, um zu melden (State Council Order No. 292; MIIT Order No. 33). Ein ausländisches Unternehmen ohne Festland-Gesellschaft kann Compliance nicht bloß durch das Mieten chinesischer Infrastruktur erben.
Über der Meldung sitzen Pflichten auf Betreiber-Ebene. Die Pflichten des Multi-Level Protection Scheme (MLPS / 等级保护) knüpfen an Sie als Betreiber des Systems an, nicht an die Cloud, die es hostet, und die Mitteilungs-, Einwilligungs- und Datenklassifizierungs-Pflichten nach dem Gesetz zum Schutz personenbezogener Informationen regeln, wie Sie die personenbezogenen Daten darin handhaben. Inländische Infrastruktur ist der Anfang der Compliance; diese sind der Rest davon.
Der grenzüberschreitende Transfer, den eine chinesische Cloud nicht beseitigt
Hier ist die Exponierung, die selbst eine makellose inländische Bereitstellung überlebt — und die keine Erreichbarkeits- oder Regions-Prüfung je zutage fördert. Organisationen lassen Daten selten an einem Ort sitzen. Die China-Region speist ein globales Analytik-Warehouse; Mitarbeiterdatensätze synchronisieren mit einem Konzern-HR-System; Kundentabellen replizieren in einen Muttergesellschafts-Data-Lake; Protokolle gehen an eine Zentralen-Sicherheitsplattform. Jeder dieser Rundläufe nimmt die personenbezogene Information von China-Nutzern wieder aus dem Land, und jeder ist ein grenzüberschreitender Transfer nach PIPL (Art. 38–40) — der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus schuldet — ob die Primärkopie auf einer chinesischen Cloud ruht oder nicht. Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet obendrauf eine inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). „Unsere Daten sind auf Tencent Cloud“ beantwortet, wo die Daten ruhen; es sagt nichts darüber, wohin die Daten gehen.
Warum eine Erreichbarkeitsprüfung das verfehlt
Richten Sie eine Sonde aus Shanghai auf einen Tencent-Cloud-Endpunkt, und Sie messen eine saubere Verbindung — und lernen nichts über die Frage, die Rechtmäßigkeit entscheidet. Eine Regions-Prüfung kann Ihnen sagen, dass die Daten in Peking sind; sie kann Ihnen nicht sagen, ob Sie den Dienst gemeldet haben, ob Ihre Gesellschaft überhaupt melden kann, ob Ihre MLPS-Pflichten erfüllt sind, oder ob ein nächtlicher Job dieselben Daten in ein Zentralen-Warehouse im Ausland repliziert. Das Risiko hier ist nicht, dass die Cloud langsam oder unerreichbar ist — sie ist im Festland ansässig und leistet gut — sondern dass inländische Infrastruktur für fertige Compliance gehalten wird, während die Meldung, die Gesellschaft, die Betreiberpflichten und der Rücktransport ungeprüft bleiben. Ein Geschwindigkeits- oder Uptime-Test meldet „in Ordnung“ genau bei dem Setup, das das meiste ungeprüfte regulatorische Risiko trägt.
Der rechtmäßige Weg — kartieren, lokalisieren, liefern
21YunBox ist eine Compliance-Overlay, keine Migration — und ein Partner zu der Cloud, auf der Sie laufen, kein Wettbewerber dazu.
- Kartieren. Wir lesen Ihre PIPL-Grenz-, Datenresidenz-, Datenlokalisierungs-(CII-), ICP- und MLPS-Pflichten gegen Ihre Gesellschaft, Ihre Datenmengen und wessen personenbezogene Information tatsächlich im System sitzt — einschließlich, wohin diese Daten fließen, nachdem sie landen, sodass der Rücktransport von Anfang an im Umfang ist.
- Lokalisieren. Wir helfen Ihnen, die personenbezogene Information von China-Nutzern in einer Festland-Region zu halten, sodass sie auf chinesischem Boden ruht, den öffentlich zugänglichen Dienst korrekt zu melden und eingewilligte, inländische Speicherung für das zu behalten, was bleiben muss. Lokalisieren heißt, die Daten im Land zu halten — nicht ein Weg, der sie trotzdem offshore verschickt.
- Liefern. Jede China-gerichtete Oberfläche vor Ihrem Workload — die App, die API-Edge, die Admin- und Reporting-Portale, die Ihre Festland-Nutzer erreichen — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis.
Auf einer Tencent-Cloud-Festland-Region zu laufen, hält Ihre China-Daten im Land, aber es ist der Anfang der Compliance, nicht das Ende: Die ICP-Beian, die Festland-Gesellschaft, MLPS, Einwilligung und die Steuerung jedes grenzüberschreitenden Rücktransports müssen weiterhin getan werden. Diese Seite kartiert Exponierung; sie ist kein Richtspruch. Ihre tatsächlichen Pflichten drehen sich um Ihre Gesellschaft, wie Sie die Daten klassifizieren, Ihre Transfermengen und ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — klären Sie diese Einzelheiten also mit qualifiziertem China-Rechtsbeistand, bevor Sie sich auf irgendeinen einzelnen Weg verlassen. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Gesetz zum Schutz personenbezogener Informationen
- Wie man eine ICP-Lizenz für eine Website in China erhält
Häufige Fragen
Hält Tencent Cloud meine Daten in China?
Nur wenn Sie in einer seiner Festlandchina-Regionen bereitstellen. Tencent Cloud betreibt Regionen innerhalb des Festlands — Peking, Shanghai, Guangzhou, Chengdu und andere — wo Daten auf chinesischem Boden ruhen, aber es betreibt auch Regionen außerhalb des Festlands, und dort bereitzustellen hält die Daten offshore. Residenz ist von vornherein erfüllbar, aber es ist eine Bereitstellungs-Wahl, die Sie treffen und verifizieren müssen, keine automatische Eigenschaft des Kontos.
Wenn unsere App auf Tencent Cloud läuft, sind wir in China rechtskonform?
Nicht automatisch. Inländische Infrastruktur klärt, wo die Daten ruhen; sie klärt nicht den Rest. Sie brauchen weiterhin Ihre eigene ICP-Beian (die eine Festland-China-Geschäftsgesellschaft verlangt), die Pflichten des Multi-Level Protection Scheme (MLPS / 等级保护) knüpfen an Sie als Betreiber an, und Einwilligungs- und Datenklassifizierungs-Pflichten gelten weiterhin. Jeder Fluss, der China-Nutzerdaten zurück an eine Offshore-Zentrale sendet, bleibt zudem ein grenzüberschreitender Transfer nach PIPL. Behandeln Sie eine chinesische Cloud-Region als den Anfang der Compliance, nicht das Ganze davon.
Kann 21YunBox uns helfen, Tencent Cloud rechtskonform für China zu betreiben?
Ja. Unser China-Team kartiert Ihre Residenz-, ICP-, MLPS- und Grenz-Pflichten gegen Ihre Gesellschaft, Rolle und Datenmengen; hilft Ihnen, China-Nutzerdaten in einer Festland-Region zu halten; und stellt die ICP-gemeldete, inländische Auslieferung für Ihre China-gerichtete Oberfläche auf — während es jeden Rücktransport zu Ihrer Offshore-Zentrale steuert, sodass er rechtmäßig bleibt. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.


