Funktioniert Sumsub in China? Residenz von KYC-Biometrie- & -ID-Daten, PIPL-Grenztransfer & ICP
Sumsubs Identitätsverifizierungs-Cloud ist aus dem Festland erreichbar, die eigentliche Frage ist also nicht Geschwindigkeit — es ist Datenresidenz für sensible personenbezogene Information. Sumsubs eigene Dokumentation hostet Antragstellerdaten in einer Region, die der Kunde wählt — Deutschland standardmäßig, mit den USA, den VAE und Singapur als Local-Data-Processing-Optionen und ohne Festland-China-Region — die Behörden-ID-Bilder, Gesichtsbiometrien, Liveness-Videos und AML-Screening-Ergebnisse, die es über Ihre chinesischen Nutzer sammelt, ruhen also im Ausland: ein grenzüberschreitender Transfer sensibler PI nach PIPL, mit einer inländischen Speicherpflicht nach dem Cybersicherheitsgesetz für einen CIIO oder Verarbeiter großer Mengen, und keinem Stand für eine ICP-Beian. Ein Blick zuerst auf die Compliance: die Sensible-PI-, Grenz- und ICP-Exponierung und der rechtmäßige inländische Weg.
Funktioniert Sumsub in China?
Es gibt eine Wendung, die vorab zu nennen lohnt: Sumsub ist die Plattform, die Sie kaufen, um KYC- und AML-Prüfungen zu bestehen, doch unverändert für Festlandchina genutzt, kann es eine eigene Datenschutz-Exponierung schaffen. Es zu erreichen, ist nicht das Problem — wo es die ID-Bilder und Gesichtsbiometrien Ihrer chinesischen Nutzer behält, ist es.
Nach Sumsubs eigener Dokumentation wird Antragstellerdaten in einer Region gehostet, die Sie wählen — „Germany – by default“ — und die Local-Data-Processing-Regionen, die es „currently support[s]“, sind die USA, die VAE und Singapur, ohne Festland-China-Option. Jeder Behörden-ID-Scan, jedes Selfie-Biometrie, jede Liveness-Aufnahme und jedes AML-Screening-Ergebnis, das es von einer Person in China erfasst, ist also sensible personenbezogene Information, im Ausland gehalten — ein grenzüberschreitender Transfer, den PIPL regiert (Mitteilung, eine gesonderte Einwilligung, spezifisch für den Auslandstransfer, ein Transfermechanismus und eine Folgenabschätzung, Art. 38–40 und 55), mit einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ein China-gerichteter Onboarding-Fluss, der aus dem Festland heraus bedient wird, braucht auch eine ICP-Beian, für die Sumsub keine Region zum Verankern benennt. Die Tabelle unten ist Sumsubs eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, dreht sich um Ihre Datenmengen, Ihre Rolle als Verarbeiter und davon, wer Ihre Nutzer sind, und es lohnt, das mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! ID-Bilder, Gesichtsbiometrien & AML-Ergebnisse werden im Ausland gespeichert (Deutschland standardmäßig; USA / VAE / Singapur)
- ! Diese sensible PI, die die Grenze überquert, löst PIPL aus — gesonderte Einwilligung + eine Folgenabschätzung
- ✕ Sumsub benennt keine Festland-China-Datenresidenz-Region
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung, die eine Offshore-Region nicht erfüllen kann
- ! Ein China-gerichteter Onboarding-Fluss, inländisch bedient, braucht eine ICP-Beian, die Sumsub nicht verankern kann
Was die offizielle Sumsub-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Sumsub hostet Antragstellerdaten in einer Region, die Sie wählen — standardmäßig Deutschland, ohne Festland-China-Option. Seine Prozessor-Dokumentation listet AWS-Hosting als „Germany – by default, other countries and regions – by request and if available“, und seine Local-Data-Processing-Seite gibt an, dass „Applicant data, images, videos, and other binary files will be stored locally in a particular region“. Keine seiner Regionen ist im Festland, die ID-Bilder, Gesichtsbiometrien und Liveness-Aufnahmen, die es über Ihre chinesischen Nutzer hält, ruhen also im Ausland — ein grenzüberschreitender Transfer personenbezogener Information nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Sumsub Docs — Third-Party Processors and Affiliates, retrieved 2026-10-09; PIPL Articles 38–40 |
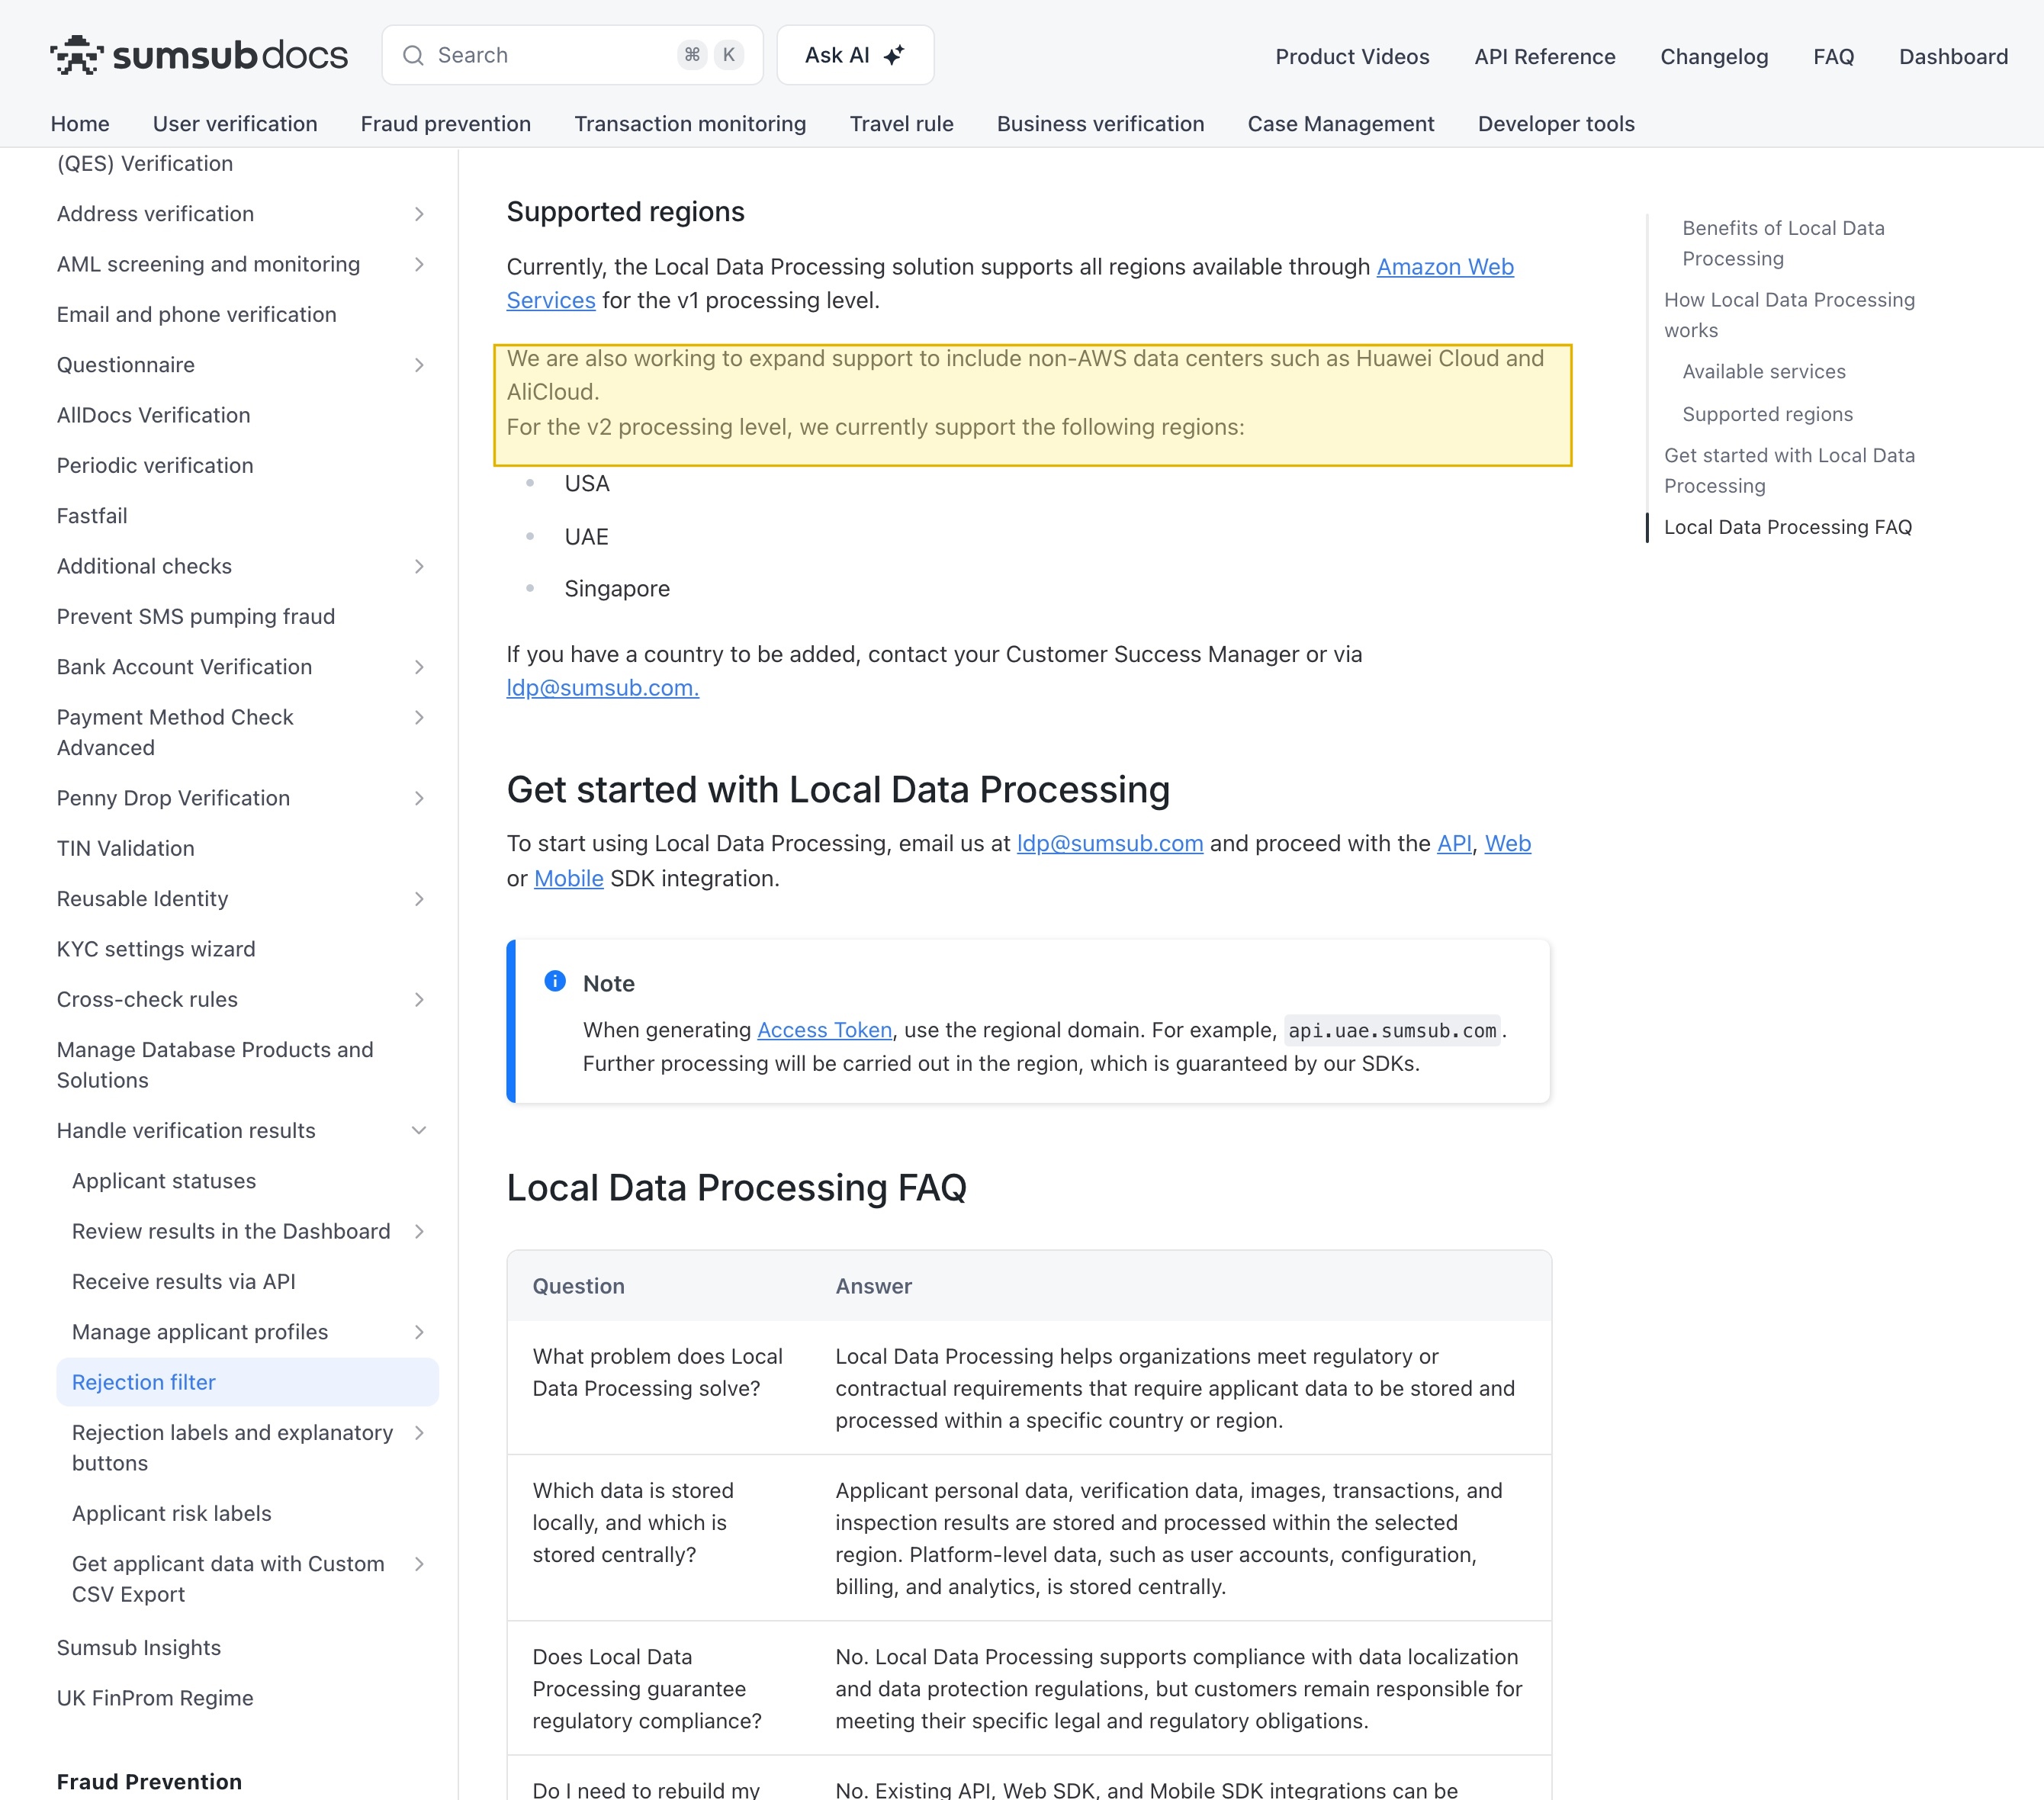
| Seine wählbaren Datenresidenz-Regionen umfassen Festlandchina nicht. Unter der Überschrift „Supported regions“ sagt Sumsubs Local-Data-Processing-Dokumentation „For the v2 processing level, we currently support the following regions:“ — die USA, die VAE und Singapur. Es fügt hinzu, es sei „working to expand support to include non-AWS data centers such as Huawei Cloud and AliCloud“, ein erklärter Zukunftsplan statt einer Festland-China-Option, die Sie heute einschalten können — und selbst eine inländische Region würde nur die Speicher-Hälfte lösen, nicht die Einwilligungs-, Folgenabschätzungs- und ICP-Pflichten. | Sumsub Docs — Local Data Processing, retrieved 2026-10-09 |
| Was eine KYC-Plattform sammelt, ist größtenteils sensible personenbezogene Information, was die Latte anhebt. Ein Behörden-ID-Dokument und ein Gesichtsbiometrie sind sensible personenbezogene Information nach PIPL: Sie zu verarbeiten, verlangt einen spezifischen Zweck und Erforderlichkeit, eine gesonderte und spezifische Einwilligung und eine Folgenabschätzung zum Schutz personenbezogener Information (Art. 55–56), vor der Erhebung abgeschlossen. Sie in eine Offshore-Region zu transferieren, braucht dann eine weitere Einwilligung, spezifisch für den Auslandstransfer, und kann oberhalb von Schwellen eine Datenexport-Sicherheitsbewertung verlangen, bevor etwas das Land verlässt. | PIPL Articles 28, 38–40, 55–56 (sensitive personal information; cross-border transfer; impact assessment) |
| Für manche Verarbeiter müssen die Daten in China bleiben — und aus dem Festland heraus zu bedienen, löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Menge bewegt, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Verifizierungsspeicher nicht erfüllen kann. Und jeder öffentlich gerichtete Onboarding-Fluss, der tatsächlich aus China heraus bedient wird, muss eine ICP-Beian tragen (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Sumsub nicht bietet. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Fintech, eine Börse, einen Marktplatz oder eine Bank, die Kunden-Onboarding für Festlandchina aufstellen, ist der erste Instinkt bei Sumsub, zu fragen, ob sein Verifizierungsfluss aus dem Land heraus lädt. Das wird er im Allgemeinen — Sumsubs KYC-Endpunkte sind nicht das, was China an der Grenze sperrt, Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Was sie klärt, ist Datenresidenz und der grenzüberschreitende Transfer sensibler personenbezogener Information: wo die Behörden-ID-Bilder, Gesichtsbiometrien, Liveness-Videos und AML-Screening-Ergebnisse, die Sumsub über Ihre Nutzer erfasst, zur Ruhe kommen, und ob Sie überhaupt eine Rechtsgrundlage hatten, diese Daten aus China zu bewegen. Das sind Fragen von Chinas Recht, und sie sitzen vor der Latenz. Sumsub beantwortet die Residenz-Hälfte in seiner eigenen Dokumentation.
Sumsub betreibt keine Verifizierungs-Cloud innerhalb Festlandchinas. Nach seinen eigenen Dokumenten fällt sein Hosting standardmäßig auf Deutschland, und die Datenresidenz-Regionen, die es Sie wählen lässt, sind alle im Ausland — in dem Moment, in dem ein ID-Scan, ein Selfie-Biometrie oder eine Liveness-Aufnahme, von einer Person in China gesammelt, in einer von ihnen landet, haben Sie also einen grenzüberschreitenden Transfer (数据出境) sensibler personenbezogener Information vorgenommen, und ein strengeres Rechtskorpus entscheidet, ob das erlaubt war.
Sumsub in China auf einen Blick
| Worüber es entscheidet | In Sumsubs eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Sumsub ist eine KYC/AML-Identitätsverifizierungs-Plattform — Behörden-ID-Dokumentprüfungen, ein Selfie-/Liveness-biometrischer Gesichtsabgleich und AML-, PEP- und Sanktions-Screening — geliefert als Cloud-Dienst über SDK und API. Es sammelt und speichert einen hochgradig identifizierenden Datensatz realer Menschen: ID-Dokumentbilder, Gesichtsbiometrie-Daten, Liveness-Aufnahmen und Screening-Ergebnisse. |
| Ist es aus dem Festland erreichbar? | Im Allgemeinen, ja. Sumsubs Verifizierungsendpunkte sind aus China aufrufbar, und es ist nicht an der Grenze gesperrt, Erreichbarkeit ist also nicht die China-Frage. (Grenzüberschreitende Verifizierungsaufrufe vom Festland an einen Offshore-Endpunkt können inkonsistent sein — eine betriebliche Angelegenheit, unten, nicht die Entscheidung.) |
| Wo sitzen die Verifizierungsdaten? | Im Ausland. Sumsub sagt, es „lets you determine the physical location where data is stored and processed“; nach seinen eigenen Prozessor-Dokumenten ist AWS-Hosting „Germany – by default, other countries and regions – by request and if available“, und die Local-Data-Processing-Regionen, die es „currently support[s]“, sind die USA, die VAE und Singapur. Es gibt keine Festland-China-Region, und „Applicant data, images, videos, and other binary files will be stored locally in a particular region“. |
| China-ID- & -Biometrie-Daten darin zu sammeln | ID-Dokumentbilder, Gesichtsbiometrien und Liveness sind sensible personenbezogene Information nach PIPL, und AML-Ergebnisse sind ebenfalls personenbezogene Information. Sie in einer Offshore-Region zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung, spezifisch für den Auslandstransfer, ein Transfermechanismus und eine Folgenabschätzung (Art. 55); eine Datenexport-Sicherheitsbewertung kann oberhalb von Schwellen gelten. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen setzt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) eine inländische Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Ein China-gerichteter Onboarding- oder Verifizierungsfluss, der tatsächlich Festland-Besuchern aus China heraus bedient wird, braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource. Sumsub benennt keine Festland-Region, es gibt also nichts Eigenes, wogegen sich melden ließe. |
| Der rechtmäßige Weg | Halten Sie in China gesammelte ID-, Biometrie- und AML-Daten im Land auf einem eingewilligten, China-residenten Verifizierungsweg, mit inländischer Verarbeitung und Speicherung, und liefern Sie die China-gerichtete Onboarding-Oberfläche inländisch auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert; es nutzt oder empfiehlt niemals irgendeine Form der Umgehung. |
Verfügbarkeit: erreichbar — aber wo leben die Identitätsdaten?
Sumsubs Position ist in seiner eigenen Dokumentation festgelegt, nicht durch eine Ladezeit-Prüfung. Seine Local-Data-Processing-Seite gibt an, dass Sumsub „lets you determine the physical location where data is stored and processed“, dass „Applicant data, images, videos, and other binary files will be stored locally in a particular region“, und — unter der Überschrift „Supported regions“ — dass „For the v2 processing level, we currently support the following regions:“ nämlich die USA, die VAE und Singapur. Seine Prozessor-Dokumentation ist ebenso klar über den Standard: AWS-Hosting ist „Germany – by default, other countries and regions – by request and if available“. Nicht eines davon ist innerhalb des Festlands.
„can the onboarding screen reach Sumsub from Shanghai?“ ist also der falsche Test. Es erreicht. Die eigentliche Frage ist, wo Ihre in China gesammelten ID- und Biometrie-Daten sitzen und ob sie überhaupt das Land verlassen durften — weshalb diese Seite keine Erstquellen-China-Latenz- oder -Erreichbarkeitszahl für Sumsub veröffentlicht: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Eine betriebliche Anmerkung, die zu nennen lohnt: Grenzüberschreitende Verifizierungsaufrufe vom Festland an einen Offshore-Dienst können inkonsistent sein, und die Versuchung ist, sie durch einen Netzwerk-Umweg zu zwingen. 21YunBox nutzt oder empfiehlt keine solche Umgehung — es ist sowohl ein Compliance-Risiko als auch nebensächlich. Die produktive Frage ist, wie man die China-Verifizierungsdaten auf einem rechtmäßigen Stand hält.
Die Datenresidenz-Frage: Ein Offshore-Verifizierungsspeicher ist ein Grenztransfer sensibler PI
Hier ist das Tor, das die meisten Onboarding-Teams verpassen. Antragstellerdaten, die in irgendeiner von Sumsubs Regionen gehostet werden, sind per Definition außerhalb des Festlands. Die ID-Dokumentbilder, Gesichtsbiometrien, Liveness-Aufnahmen und AML-Ergebnisse, die es für Ihre Nutzer in China hält, sind personenbezogene Information, und sie in einer Offshore-Region zu laden, ist ein grenzüberschreitender Transfer personenbezogener Information nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, die den Onboarding-Fluss betreibt, nicht Sumsub, den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Vereinbarung, Ihren Dienst zu nutzen, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Zwei Dinge verschärfen dies speziell für eine KYC-Plattform. Erstens ist das meiste, was sie erfasst, sensible personenbezogene Information, die Transfer-Einwilligung muss also spezifisch für den Auslandstransfer sein und obendrauf auf der gesonderten Einwilligung sitzen, die sensible Verarbeitung bereits verlangt. Zweitens kann, oberhalb gewisser Schwellen oder wo die Daten als „wichtige Daten“ gelten, der Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor etwas das Land verlässt. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur, verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungsklausel wurde durch die Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, unverändert im Inhalt), dass in China erzeugte personenbezogene Information in China gespeichert wird, eine inländische Speicherpflicht, die eine AWS-Region in Deutschland, den USA, den VAE oder Singapur schlicht nicht erfüllen kann. Nichts davon dreht sich darum, wie schnell eine Prüfung freigibt; es dreht sich darum, ob die Daten eine Rechtsgrundlage hatten, dort zu sein. Welche davon Ihre konkrete Bereitstellung treffen, ist ein mit Rechtsbeistand gegen das zu bestätigendes Risiko, was Ihr Verifizierungsfluss tatsächlich sammelt.
ID-Dokumente, Gesichtsbiometrien und AML-Ergebnisse sind sensible personenbezogene Information — Einwilligung und eine DSFA kommen obendrauf
Residenz ist nur die Hälfte davon. Eine KYC-Plattform funktioniert, indem sie die identifizierendsten Attribute sammelt, die eine Person hat — ein Behörden-ID-Dokument, ein Foto ihres darauf abgeglichenen Gesichts, eine Liveness-Aufnahme, um zu beweisen, dass sie echt sind, und eine Spur von Screening-Treffern gegen Watchlists. Nach PIPL sind ein Gesichtsbiometrie und ein Behörden-Identitätsdokument sensible personenbezogene Information, was einen strengeren Standard als gewöhnliche PI trägt: einen spezifischen Zweck und nachgewiesene Erforderlichkeit, eine gesonderte, spezifische Einwilligung vor der Erhebung und eine Folgenabschätzung zum Schutz personenbezogener Information (PIPIA, Art. 55–56), vorab abgeschlossen. Der grenzüberschreitende Transfer in eine Offshore-Region braucht dann eine weitere Einwilligung obendrauf auf all dem. Sumsub gibt Ihnen Kontrollen, die helfen können — regionale Datenresidenz, Aufbewahrungseinstellungen und die Fähigkeit, zu minimieren, was jede Umgebung hält — aber diese reduzieren die Exponierung; sie entlasten nicht von den Einwilligungs-, Mitteilungs- und Folgenabschätzungs-Pflichten, die bei Ihnen als Verarbeiter liegen. Ob ein bestimmtes Attribut als sensibel zählt, und was genau Ihr Einwilligungsfluss und Ihre PIPIA abdecken müssen, sind mit Rechtsbeistand zu klärende Fragen.
Keine Festland-Region, wogegen sich melden ließe — und warum ‚eine andere Region wählen‘ nicht die Lösung ist
Eine China-gerichtete Onboarding-Seite, ein Verifizierungsbildschirm oder ein Kundenportal, das tatsächlich Festland-Besuchern aus China heraus bedient wird, dreht sich um eine ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33, und diese Beian muss sich an eine Hosting-Ressource physisch im Festland binden. Sumsub bietet keine, es gibt also nichts auf Sumsub, wogegen sich melden ließe — dieselbe strukturelle Lücke, die die Residenzpflicht offenlegt, von der Lizenzierungsseite gesehen.
Der naheliegende Zug ist, die Local-Data-Processing-Region auf eine näher an China zu wechseln und sie inländisch zu nennen — aber die Regionen, die Sumsub bietet, sind die USA, die VAE und Singapur, mit Deutschland als Standard, und keine ist im Festland. Antragstellerdaten etwa von Singapur in die VAE zu bewegen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. Sumsubs eigene Dokumente merken an, es sei „working to expand support to include non-AWS data centers such as Huawei Cloud and AliCloud“ — aber das ist ein erklärter Zukunftsplan, keine Festland-China-Residenz-Option, die Sie heute einschalten können, und selbst eine inländische Region würde nur die Speicher-Hälfte lösen: Die gesonderte Einwilligung, die Folgenabschätzung und die ICP-Beian säßen weiterhin bei Ihnen. In China gesammelte Verifizierungsdaten im Land zu halten, heißt, einen eingewilligten, China-residenten Weg für die Identitätsprüfungen aufzustellen, die Ihre China-Gesellschaft durchführt — inländische Verarbeitung und Speicherung für die ID-, Biometrie- und AML-Datensätze — während Sie Sumsub für die Märkte behalten, die es bereits bedient. Diese Aufteilung — was bleiben muss, was gehen darf — ist das Herz der Arbeit, und es ist eine rechtliche Frage, bevor es eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Bewertung, eine Folgenabschätzung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, den Identitätsdaten, die Sie halten, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — es lohnt, das mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — map, localize, deliver
Es gibt einen rechtmäßigen Weg, Identitätsverifizierung für eine China-gerichtete Präsenz zu betreiben, und er hat eine Form. Zuerst map: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Sensible-PI-Verarbeitung und den Transfer — und identifiziert, welche in China gesammelten Verifizierungsdatensätze (ID-Bilder, Gesichtsbiometrien, Liveness, AML-Ergebnisse) im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Artikel 39 greift, und was Ihr Einwilligungsfluss und Ihre Folgenabschätzung abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann localize: Wir stellen einen eingewilligten, China-residenten Stand für die China-Verifizierungsdaten auf und integrieren ihn — inländische Verarbeitung und Speicherung auf einem China-rechtmäßigen Identitätsverifizierungsweg für die China-Gesellschaft — sodass das Onboarding weiterarbeitet, während diese sensiblen Datensätze aufhören, standardmäßig das Land zu verlassen, und Sie Sumsub für die Märkte behalten, wo es Ihnen bereits dient.
Dann deliver: Der China-gerichtete Onboarding-Fluss, das Portal oder die App, die Ihre Nutzer tatsächlich erreichen, ist selbst ein öffentlicher Dienst im Festland, er trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert ihn inländisch aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist Kunden-Onboarding, das für Ihre Nutzer in China legal und rechtskonform läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexportregeln herum oder um irgendeine Netzwerkbeschränkung herum zu reichen: Wir lokalisieren, was bleiben muss, und liefern inländisch aus, und wir bewegen personenbezogene Information niemals heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Speichert Sumsub die ID- und Biometrie-Daten chinesischer Nutzer in China?
Nein. Nach Sumsubs eigener Dokumentation wird Antragstellerdaten in einer Region gehostet, die der Kunde wählt — „Germany – by default“ — und seine Local-Data-Processing-Regionen sind die USA, die VAE und Singapur, ohne Festland-China-Option. Die Behörden-ID-Bilder, Gesichtsbiometrien, Liveness-Aufnahmen und AML-Ergebnisse, die es von chinesischen Nutzern erfasst, werden im Ausland gehalten, was sie zu einem grenzüberschreitenden Transfer sensibler personenbezogener Information nach PIPL macht: Der Verarbeiter (Sie, nicht Sumsub) schuldet Mitteilung, eine gesonderte Einwilligung, spezifisch für den Auslandstransfer, einen Transfermechanismus und eine Folgenabschätzung.
Wenn Sumsub ein KYC/AML-Compliance-Werkzeug ist, wie kann es ein Compliance-Risiko in China sein?
Weil China-Compliance sich darum dreht, wo die sensiblen Daten leben und ob Sie Einwilligung hatten, sie zu bewegen — nicht darum, wofür das Werkzeug da ist. Eine Identitätsverifizierungs-Plattform existiert, um die identifizierendsten Daten zu sammeln, die eine Person hat: einen Behördenausweis, ein Gesichtsbiometrie, eine Liveness-Aufnahme. Ruhen diese Datensätze in Deutschland, den USA, den VAE oder Singapur, haben Sie genau den grenzüberschreitenden Transfer sensibler personenbezogener Information geschaffen, den PIPL reguliert, plus eine Residenzpflicht, die ein Offshore-Speicher für einen CIIO oder Verarbeiter großer Mengen nicht erfüllen kann. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko: Ein Compliance-Werkzeug zu nutzen, befreit die personenbezogene Information, die es sammelt, nicht von Chinas Transfer-, Residenz- und Folgenabschätzungs-Regeln.
Kann 21YunBox helfen, unser Sumsub-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Sensible-PI-, Grenz- und Datenresidenz-Pflichten bewerten, die sich an die ID-, Biometrie- und AML-Daten knüpfen, die Sumsub sammelt, für Ihre Gesellschaft, Datenmengen und Nutzer — helfen, in China gesammelte Verifizierungsdaten auf einen eingewilligten, inländischen Stand zu lokalisieren, und die ICP-gemeldete, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz verlangt, vor dem Onboarding-Stack, den Sie bereits betreiben. Wir nutzen oder empfehlen niemals irgendeine Form der Umgehung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.


