Funktioniert Oracle CX in China? Kundendaten-Residency, PIPL-Grenztransfer & ICP
Oracle CX — die Anwendungen Sales, Service, Marketing (Eloqua) und CPQ auf Oracle Cloud Infrastructure — ist vom Festland China aus erreichbar, Geschwindigkeit ist also nicht die Frage; Residency ist es. Eine Standard-Instanz läuft in einer OCI-Region außerhalb Chinas, und Oracles eigene Richtlinie erklärt, dass es keine Rechenzentren in China hat, die Datensätze Ihrer China-Kunden und -Agenten ruhen also im Ausland — ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die Residency-, Sensible-PI- und Grenz-Exponierung und den rechtmäßigen inländischen Pfad.
Funktioniert Oracle CX in China?
Ja — Oracle CX öffnet problemlos vom Festland China aus, Erreichbarkeit war also nie die Frage; Data Residency ist es.
Oracle CX ist ein System of Record über Menschen — die Kontakte, Accounts, Fälle, Servicehistorie, Marketingprofile und Agenten-Logins hinter Sales, Service, Marketing (Eloqua) und CPQ — nahezu alles darin ist also personenbezogene Information. Eine Standard-Instanz läuft in einer Offshore-Region der Oracle Cloud Infrastructure, und Oracles eigene Cloud Hosting and Delivery Policies sagen, es habe „no data centers in China", das Halten der Datensätze Ihrer China-Kunden und -Agenten darin ist also ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40: Benachrichtigung, eine gesonderte Einwilligung, ein Transfermechanismus). Für einen Betreiber kritischer Informationsinfrastruktur müssen in China erhobene personenbezogene Informationen nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) in China gespeichert werden — eine Pflicht, die eine Offshore-Region nicht erfüllen kann, und größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen.
Welche Pflichten greifen, hängt von Ihrer Rechtsperson, Ihren Daten und Nutzern ab, klären Sie die Einzelheiten also mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Erreichbarkeit ist nicht der Test — ein schnell ladendes Oracle-CX-Dashboard kann für das Festland China dennoch nicht rechtskonform sein.
- ✕ Oracle sagt in seiner eigenen Richtlinie, es habe „no data centers in China" — es gibt keine Festland-OCI-Region zur Auswahl.
- ! Oracle CX ist ein System of Record über Menschen: Kontakte, Accounts, Fälle, Servicehistorie, Marketingprofile und Agenten-Logins — nahezu alles personenbezogene Informationen.
- ! China-Kunden- und Agentendaten in einer Offshore-OCI-Region sind ein grenzüberschreitender PIPL-Transfer (Art. 38–40: Benachrichtigung, eine gesonderte Einwilligung, ein Transfermechanismus).
- ! Für einen Betreiber kritischer Informationsinfrastruktur müssen in China erhobene personenbezogene Informationen in China bleiben (PIPL Art. 40; CSL Art. 39, vormals Art. 37); Menge oder Sensibilität können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen.
- ✓ Rechtmäßiger Pfad: kartieren Sie Ihre PIPL-Exponierung, lokalisieren Sie China-Datensätze im Inland und liefern Sie China-gerichtete Oberflächen auf ICP-eingereichter, inländischer Infrastruktur aus.
Was die offizielle Oracle CX-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
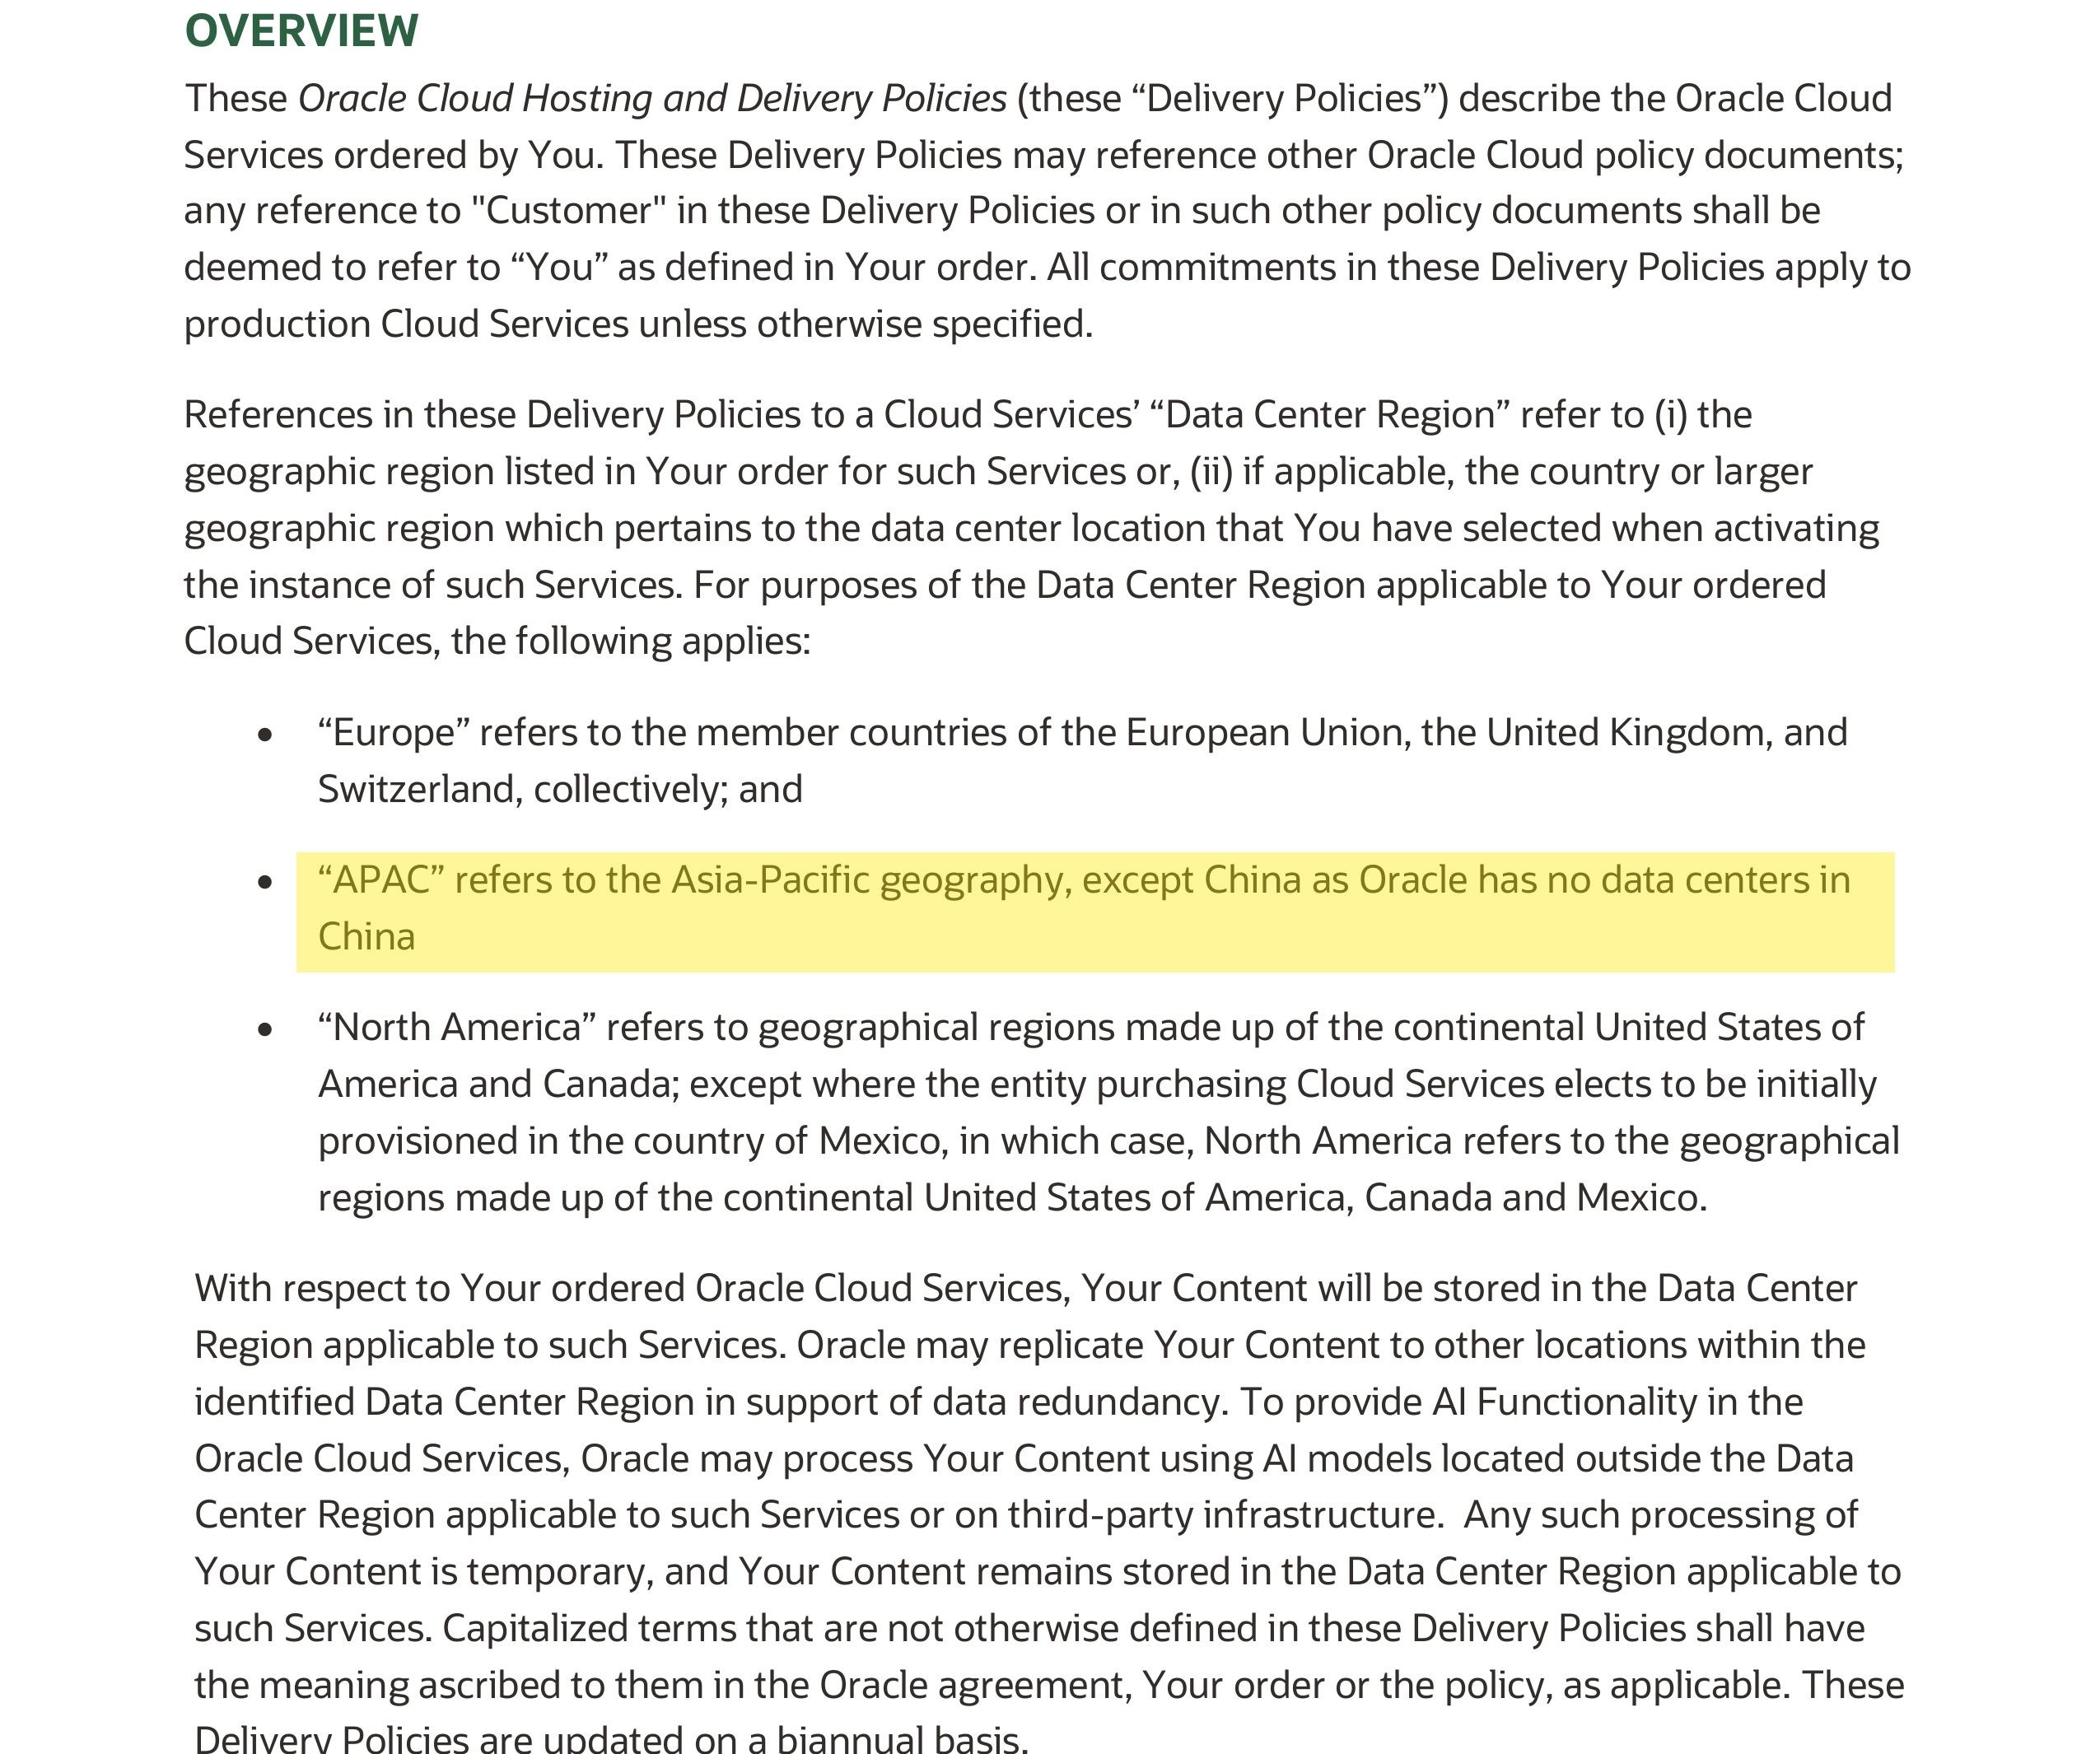
| Oracle sagt, es habe keine Rechenzentren in China. Oracles Cloud Hosting and Delivery Policies definieren die Asien-Pazifik-Region als „the Asia-Pacific geography, except China as Oracle has no data centers in China" und sagen „Your Content will be stored in the Data Center Region applicable to such Services." Eine Standard-Oracle-CX-Instanz wird also in einer Offshore-OCI-Region bereitgestellt, nicht im Festland. | Oracle Cloud Hosting and Delivery Policies (Effective September 2026), abgerufen 2026-10-10 |
| Oracle CX läuft auf Oracle Cloud Infrastructure, und OCI hat keine Festlandchina-Handelsregion. Oracles öffentliche Regionen-Dokumentation listet Asien-Pazifik-Regionen in Japan (Tokyo, Osaka), Südkorea (Seoul, Chuncheon), Singapur, Indien (Mumbai, Hyderabad), Indonesien (Batam), Malaysia (Kulai) und Australien (Sydney, Melbourne) — keine im Festland China. | Oracle — Regions and Availability Domains (OCI documentation), abgerufen 2026-10-10 |
| Das Halten von China-Kundendaten offshore ist ein grenzüberschreitender Transfer, und die Pflicht ist Ihre. Nach PIPL Artikel 38–40 erfordert der Export von in China erhobenen personenbezogenen Informationen Benachrichtigung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung; die Pflicht fällt auf den Verarbeiter personenbezogener Daten (Sie), nicht auf Oracle als Auftragsverarbeiter. | Personal Information Protection Law of the PRC, Articles 38–40 |
| Ein Betreiber kritischer Informationsinfrastruktur muss China-personenbezogene Informationen in China speichern. Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — umnummeriert durch die Novelle von 2025, in Kraft am 1. Januar 2026, Substanz unverändert — verlangt mit PIPL Artikel 40 von einem Betreiber kritischer Informationsinfrastruktur, in China erhobene personenbezogene Informationen auf dem Festland zu speichern, eine Pflicht, die eine Offshore-OCI-Region nicht erfüllen kann. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37); PIPL Article 40 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für eine Customer-Experience-Plattform ist „funktioniert Oracle CX in China” entschieden, lange bevor jemand einen Seitenaufruf misst. Oracle CX — Oracles Suite von Customer-Experience-Anwendungen, die Oracle Sales, Oracle Service, Oracle Marketing (einschließlich Eloqua) und CPQ umspannt, ausgeliefert auf Oracle Cloud Infrastructure (OCI) — ist browserbasierte Software, die das Festland vollkommen gut erreicht. Worum sich die Frage wirklich dreht, ist Geografie: wo die Kundendatensätze, die sie hält, zur Ruhe kommen und ob sie überhaupt China verlassen durften. Eine CX-Suite ist per Design ein System of Record von Personen — die Kontakte und Accounts in Ihrer Pipeline, die Fälle und Konversationen in Service, die Profile und den Einwilligungsstatus in Marketing und die Accounts der Agenten, die daran arbeiten — fast alles darin ist also personenbezogene Information. Oracle beantwortet die Geografie-Hälfte in seinen eigenen Vertragsrichtlinien, und für eine Standard-Oracle-CX-Instanz ist die Antwort offshore: Oracle erklärt unverblümt, dass es keine Rechenzentren in China hat.
Oracle CX in China auf einen Blick
| Was es entscheidet | In Oracle CXs eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | Offshore, standardmäßig. Oracles Cloud Hosting and Delivery Policies definieren die Asien-Pazifik-Region als „the Asia-Pacific geography, except China as Oracle has no data centers in China," und sagen „Your Content will be stored in the Data Center Region applicable to such Services." Eine Standard-Oracle-CX-Instanz sitzt daher in einer OCI-Region außerhalb Chinas — die nächsten sind Tokio, Osaka, Seoul, Singapur, Mumbai und Sydney. |
| Was es hält, und warum es personenbezogene Daten sind | Oracle CX — Sales, Service, Marketing (Eloqua) und CPQ — ist ein System of Record von Personen: Kontakte, Leads und Accounts, Fälle und Interaktionshistorie, Marketingprofile und Einwilligungsstatus, plus die Accounts der Agenten, die es betreiben. Fast alles davon sind personenbezogene Daten, und Service-Fälle können sensible personenbezogene Daten halten — Zahlungskarten-, Behörden-ID-, Gesundheits- oder Finanzdetail — nach PIPL Artikel 28–29. |
| Die Daten Ihrer China-Kunden und -Agenten = grenzüberschreitend | Personenbezogene Informationen von Kunden oder Agenten auf dem Festland China in eine Oracle-CX-Instanz außerhalb Chinas zu sammeln ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Artikel 38–40): Benachrichtigung, ein Transfermechanismus und — wo Einwilligung Ihre Grundlage ist — eine gesonderte Einwilligung für den Überseetransfer. Die Pflicht sitzt bei Ihnen als Verarbeiter personenbezogener Daten, nicht bei Oracle dem Auftragsverarbeiter. |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) — eine Pflicht, die eine OCI-Region außerhalb Chinas nicht erfüllen kann. Große Mengen oder sensible Transfers können auch eine CAC-Datenausfuhr-Sicherheitsbewertung erfordern, bevor irgendetwas verlässt. |
| Erreichbarkeit ist nicht die Achse | Oracle CX öffnet vom Festland wie jedes browserbasierte SaaS, Erreichbarkeit ist also nicht die China-Frage. Aber jede China-gerichtete Oberfläche — ein Kunden-Support-Portal, ein Web-to-Case- oder Self-Service-Formular, ein Help Center, das Nutzern auf dem Festland bedient wird — ist dort ein öffentlicher Dienst und trägt eine ICP-Beian-Pflicht (备案), die an eine Hosting-Ressource auf dem Festland gebunden ist. |
Keine Festland-Region, Ihre Kundendatensätze verlassen also das Land
Oracle CX wird auf Oracle Cloud Infrastructure ausgeliefert, und Ihre Instanz lebt in welcher Region auch immer sie bereitgestellt wurde. Oracles Cloud Hosting and Delivery Policies — das Vertragsdokument, das regelt, wo „Your Content” gespeichert wird — definieren die Asien-Pazifik-Region als „the Asia-Pacific geography, except China as Oracle has no data centers in China,” und erklären, dass „Your Content will be stored in the Data Center Region applicable to such Services.” Die kommerziellen OCI-Realms bestätigen das: über die Asien-Pazifik-Regionen, die Oracle veröffentlicht — in Japan (Tokio, Osaka), Südkorea (Seoul, Chuncheon), Singapur, Indien (Mumbai, Hyderabad), Indonesien (Batam), Malaysia (Kulai) und Australien (Sydney, Melbourne) — ist keine auf dem Festland China; die nächsten dazu sind Tokio, Seoul und Singapur.
Die Schlussfolgerung ist also strukturell, kein Tuning-Problem: eine Standard-Oracle-CX-Instanz, die Ihre China-Kunden bedient, wird offshore gehostet, weil Oracle keine Festland-Region bietet, in der man sie bereitstellen könnte. Die Kontakte, Accounts, Fälle und Servicehistorie, die Ihre China-Operation in Sales, Service und Marketing eingibt, kommen alle in einem anderen Land zur Ruhe. Dasselbe OCI-Fundament außerhalb Chinas regelt Oracles Fusion-Suite-Geschwister — Oracle Fusion Cloud ERP und Oracle HCM Cloud — und es ist, wo jede China-Compliance-Frage über Oracle CX beginnt, geklärt, bevor Performance jemals diskutiert wird. Aus diesem Grund veröffentlicht diese Seite keine erstanbieterliche China-Latenzzahl für Oracle CX: eine rechtmäßige inländische Cloud ist nicht das, worum sich die Entscheidung dreht — Residency ist es.
Ein CX-Datensatz sind personenbezogene Daten — und einiges davon ist sensibel
Sobald die Datensätze offshore sind, entscheidet ein anderer Rechtskörper, ob sie dorthin gehen durften. Eine CX-Suite macht das ungewöhnlich deutlich: wo ein Finanz-Ledger Zahlen mit einigen personenbezogenen Datensätzen mischt, sind Oracle CX fast durchgängig personenbezogene Daten. Jeder Kontakt und Lead ist eine namentliche Einzelperson; jeder Account trägt die Personen, die dort arbeiten; jeder Service-Fall zeichnet eine Konversation mit einem Kunden auf; Marketing hält Einwilligungsstatus und Verhaltenshistorie; und die Agenten- und Nutzer-Accounts, die es betreiben, sind selbst personenbezogene Daten. Das von Personen auf dem Festland China zu sammeln und in einer Oracle-CX-Instanz außerhalb Chinas zu halten ist ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter personenbezogener Daten — Sie, nicht Oracle den Auftragsverarbeiter: Artikel 38–40 erfordern Benachrichtigung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung Ihre Grundlage ist, eine gesonderte Einwilligung für den Überseetransfer. Wo der CX-Stack auch Marketing-Automation, Lead-Scoring oder Profiling antreibt, fügen die Automatisierungsregeln ihre eigenen Einwilligungs- und Transparenzpflichten obendrauf.
Ein Teil eines CX-Datensatzes kann auch sensible personenbezogene Daten sein. Service-Fälle erfassen routinemäßig Zahlungskarten- und Bankdetails, Behörden-ID-Nummern und Gesundheits- oder Finanzoffenlegungen, während Kunden ein Problem erklären, und Marketing- oder Profiling-Daten können sensible Attribute ableiten. Wo das so ist, fügt PIPL (Artikel 28–29) eine Schwelle aus bestimmtem Zweck, gesonderter Einwilligung und Folgenabschätzung zum Schutz personenbezogener Daten (Artikel 55) hinzu. Und sensible oder große Mengen personenbezogener Daten über die Grenze zu bewegen kann Chinas Datenausfuhr-Sicherheitsbewertung (数据出境安全评估) auslösen, bevor irgendetwas verlässt. Die Exponierung ist daher für ein CX-System schärfer als für eine gewöhnliche Anwendung, sowohl wegen dessen, was es hält, als auch wie viel davon identifizierbar ist.
Die Exponierung zu verengen schließt die Tür nicht
Es gibt echte Hebel, um zu reduzieren, was die Grenze überquert. Sie können die Instanz in der nächsten APAC-Region bereitstellen, Felder redigieren oder tokenisieren, einschränken, welche Module China-Kundendaten halten, und nur behalten, was Sie müssen. Oracle bietet auch inländische Infrastruktur — OCI Dedicated Region und Cloud@Customer können Oracle-verwaltete Hardware innerhalb der eigenen Einrichtung eines Kunden platzieren. Aber jedes davon verändert, was die Grenze überquert oder wo die Bytes sitzen; keines verändert, dass die Verarbeitung von chinesischem Recht geregelt wird. Ein redigierter Datensatz, der offshore exportiert wird, ist weiterhin ein Export. Eine inländische Dedicated Region klärt Residency für die Daten, die darauf leben, doch wenn irgendwelche dieser Daten weiterhin zu einer globalen Oracle-CX-Instanz außerhalb Chinas für Konzern-Reporting fließen, ist dieser Fluss ein grenzüberschreitender Transfer für sich — und die inländische Hardware entledigt von sich aus nicht der Benachrichtigungs-, Einwilligungs-, Bewertungs- oder Einreichungspflichten.
Unter all dem sitzt Residency. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten auf dem Festland gespeichert werden (Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37 — der Datenlokalisierungsartikel, umnummeriert durch die Novelle des Cybersicherheitsgesetzes von 2025, die am 1. Januar 2026 in Kraft trat, seine Substanz unverändert); PIPL Artikel 40) — eine Pflicht, die eine OCI-Region außerhalb Chinas nicht erfüllen kann. Und jede China-gerichtete Oberfläche des Systems — ein Kunden-Support-Portal, ein Web-to-Case- oder Self-Service-Formular, ein Help Center, das tatsächlich Personen auf dem Festland bedient wird — ist dort ein öffentlicher Dienst, sie trägt also eine ICP-Beian-Pflicht (备案), die an eine Hosting-Ressource auf dem Festland gebunden ist. Welche davon Ihre Organisation treffen, dreht sich um Ihre Rechtsperson, Ihre Datenmengen und wer Ihre Nutzer sind, behandeln Sie jedes also als ein mit Rechtsbeistand gegen das, was Sie tatsächlich deployen, zu klärendes Risiko — kein Urteil, dass Oracle CX „blockiert” oder „illegal” ist.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Oracle CX für eine Kundenbasis zu betreiben, die das Festland China einschließt, und er hat eine Form. Zuerst kartieren: unser China-Team arbeitet Ihre PIPL-Exponierung durch — welche Kunden- und Agenten-Datensätze, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig für eine globale CX-Instanz gehen darf, wo eine Datenausfuhr-Sicherheitsbewertung oder eine Artikel-39- (vormals Artikel-37-)Speicherpflicht greift und was Ihr Benachrichtigungs-, Einwilligungs- und Folgenabschätzungsfluss abdecken muss. Die rechtlichen Schlussfolgerungen werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: wir stellen eine eingewilligte, China-residente Heimat für die China-Kundendatensätze auf und integrieren sie, die bleiben müssen, während Sie Oracle CX als System of Record für den Rest Ihrer Kundenbasis behalten und ihm nur senden, was rechtmäßig die Grenze überqueren darf. Wo ein inländisches Oracle-Deployment die richtige Passung ist, helfen wir Ihnen, es für das zu wägen, was es ist — ein Residency-Fundament, keine Compliance-Abkürzung.
Dann ausliefern: die China-gerichteten Oberflächen — die Support-Portale, Self-Service-Seiten, Web-to-Case- und Help-Center-Formulare, die Ihre Kunden auf dem Festland tatsächlich öffnen — brauchen rechtskonforme, inländische Auslieferung, und ein öffentlich ausgerichteter Dienst auf dem Festland trägt eine ICP-Beian-Pflicht. Der 21YunBox Optimizer liefert sie im Inland, vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. 21YunBox ist ein rechtskonformes Overlay, keine Migration — und ein Partner von Oracle CX, kein Konkurrent. Das Ergebnis ist ein Customer-Experience-Stack, der für Ihre Nutzer in China legal und rechtskonform läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, personenbezogene Daten heimlich aus China herauszubewegen: wir lokalisieren, was bleiben muss, und liefern im Inland. 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Maßnahmen zur Datenausfuhr-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz — Artikel 39 (vormals Artikel 37) und Datenlokalisierung
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Hat Oracle CX ein Rechenzentrum oder eine Cloud-Region im Festland China?
Nein. Oracles Cloud Hosting and Delivery Policies sagen, die Asien-Pazifik-Region schließe China aus, weil „Oracle has no data centers in China", eine Standard-Oracle-CX-Instanz wird also in einer Offshore-OCI-Region bereitgestellt — die nächsten sind Tokyo, Osaka, Seoul, Singapur, Mumbai und Sydney. Oracles Dedicated Region und Cloud@Customer können Oracle-verwaltete Hardware in die eigene Einrichtung eines Kunden stellen, doch das ist ein kundenseitiger Aufbau, keine Region, die Sie auswählen, und es erfüllt von sich aus nicht die PIPL-Grenz-, Einwilligungs- und ICP-Pflichten.
Ist die Nutzung von Oracle CX für China-Kunden ein grenzüberschreitender Datentransfer?
In der Regel ja. Weil die Datensätze offshore ruhen, ist das Erheben personenbezogener Informationen von Kunden oder Agenten im Festland China in Oracle CX ein grenzüberschreitender Transfer (数据出境) nach PIPL (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung und ein Transfermechanismus, mit der Pflicht bei Ihnen als Verarbeiter statt bei Oracle. Transfers mit großem Volumen oder sensible Transfers können außerdem eine CAC-Datenausfuhr-Sicherheitsbewertung erfordern, bevor Daten das Land verlassen, und ein Betreiber kritischer Informationsinfrastruktur steht einer inländischen Speicherpflicht nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) gegenüber.
Können wir Oracle CX behalten und dennoch für China rechtskonform sein?
Oft ja, und meist ohne Neuaufbau. Die rechtmäßige Form ist, die China-Kundendatensätze, die bleiben müssen, auf einer China-residenten Grundlage zu halten, der Offshore-Oracle-CX-Instanz nur zu senden, was rechtmäßig gehen darf, und jede China-gerichtete Oberfläche — ein Support-Portal, ein Web-to-Case-Formular oder ein Help Center — im Inland auf ICP-eingereichter Infrastruktur auszuliefern. 21YunBox kartiert Ihre Exponierung, lokalisiert die Datensätze, die bleiben müssen, und liefert die China-gerichteten Oberflächen als rechtskonformes Overlay vor Ihrem bestehenden Stack aus; welche Pflichten gelten, ist eine Frage, die mit Rechtsbeistand gegen Ihre tatsächliche Rechtsperson und Daten zu klären ist.


