Funktioniert Microsoft Entra ID in China? Die 21Vianet-Sovereign-Cloud, Identitätsdaten-Residency & PIPL-Grenztransfer
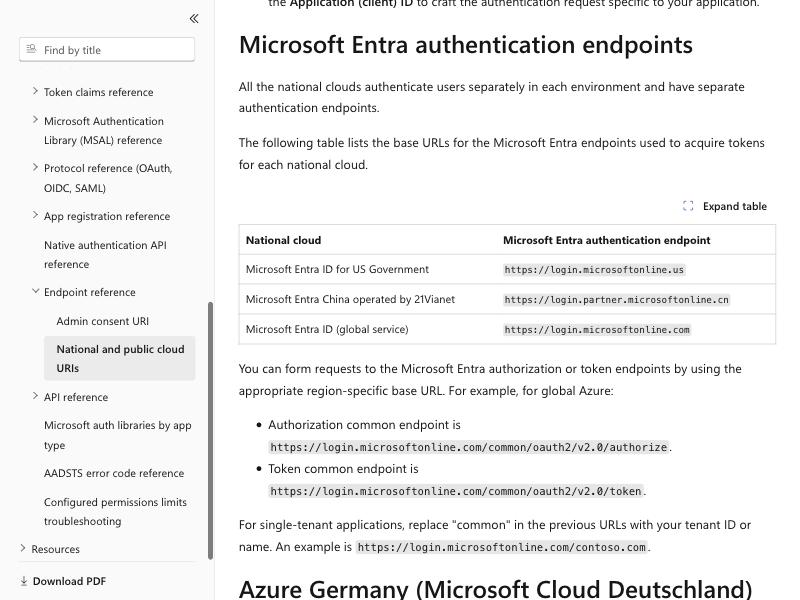
Microsoft Entra ID (ehemals Azure Active Directory) ist in Festlandchina verfügbar — aber über eine separate, physisch isolierte Sovereign Cloud, Microsoft Entra ID in Microsoft Azure operated by 21Vianet (世纪互联), mit eigenen Endpunkten (login.partner.microsoftonline.cn), nicht dem globalen Dienst bei login.microsoftonline.com. Die eigentliche Entscheidung für ein China-gerichtetes Deployment ist nicht die Anmelde-Geschwindigkeit — es ist Residency: ein Verzeichnis sind personenbezogene Daten (Nutzerkonten, User Principal Names, Telefonnummern, Anmelde-Logs), und Ihren globalen Entra-Tenant für China-Identitäten zu betreiben hält diese Daten offshore, ein PIPL-Grenztransfer, während der daten-residente rechtmäßige Pfad die von 21Vianet betriebene China-Cloud ist. Ein Compliance-zuerst-Blick auf die zwei Instanzen, Identitätsdaten-Residency, CSL Artikel 39 (vormals Artikel 37), die Grenztransfer-Frage und den rechtmäßigen inländischen Pfad.
Funktioniert Microsoft Entra ID in China?
Ja — Microsoft Entra ID ist im Festland China verfügbar, aber über eine separate, physisch isolierte Sovereign-Cloud: Microsoft Entra ID in „Microsoft Azure operated by 21Vianet" (世纪互联), nicht den globalen Dienst, den Sie unter login.microsoftonline.com erreichen. Microsoft dokumentiert diese China-National-Cloud mit eigenem Authentifizierungs-Endpunkt (login.partner.microsoftonline.cn), eigenem Azure-Portal und eigenen App-Registrierungen, innerhalb des Festlands durch eine Partnerschaft mit 21Vianet betrieben.
Weil eine rechtmäßige inländische Instanz existiert, ist die eigentliche Entscheidung Identitätsdaten-Residency, nicht Geschwindigkeit. Entra ID ist ein Verzeichnis — Benutzerkonten, User Principal Names, Telefonnummern, Gruppenmitgliedschaft und Anmeldeprotokolle, alles personenbezogene Daten nach chinesischem Recht. Betreiben Sie das auf dem globalen Tenant für China-Nutzer, und das Verzeichnis sitzt in einer Microsoft-Geografie außerhalb des Festlands, ein PIPL-Grenztransfer (und, für einen CII-Betreiber, ein Residency-Problem nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)); größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. Der daten-residente Pfad ist die 21Vianet-betriebene China-National-Cloud — vorbehaltlich Verfügbarkeit und Feature-Parität, die Sie mit Microsoft und 21Vianet bestätigen.
21YunBox kartiert die Instanz-Wahl, lokalisiert Ihre Identität auf den daten-residenten China-Pfad und liefert die China-gerichteten Apps, die gegen sie authentifizieren, im Inland auf ICP-eingereichter Infrastruktur aus — damit es legal im Festland läuft, und wir nutzen oder empfehlen niemals Umgehung jeglicher Art. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Microsoft Entra ID ist verfügbar im Festland China — aber über eine separate, physisch isolierte Sovereign-Cloud, Microsoft Entra ID in „Microsoft Azure operated by 21Vianet" (世纪互联), mit eigenem Authentifizierungs-Endpunkt (login.partner.microsoftonline.cn), nicht dem globalen login.microsoftonline.com.
- ! Ein Verzeichnis sind personenbezogene Daten — Benutzerkonten, User Principal Names, Telefonnummern, Anmeldeprotokolle. Ihren globalen Entra-Tenant für China-Nutzer zu betreiben hält diese Identitätsdaten in einer Microsoft-Geografie außerhalb des Festlands: ein PIPL-Grenztransfer (Artikel 38–43).
- ✓ Der daten-residente rechtmäßige Pfad ist die 21Vianet-betriebene China-National-Cloud, wo Microsoft Verzeichnisdaten dokumentiert, die „at rest, in the target location. No exceptions" gehalten werden; es ist eine separate Instanz mit separater Anmeldung (vorbehaltlich Verfügbarkeit und Feature-Parität — mit Microsoft und 21Vianet zu bestätigen).
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangen Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) und PIPL Artikel 40 inländische Speicherung; größere oder sensible Grenztransfers fügen eine CAC-Datenausfuhr-Sicherheitsbewertung hinzu.
- ✓ Die China-gerichteten Apps, die gegen Entra authentifizieren, sind selbst Festland-Dienste — sie brauchen eine ICP-Beian und inländische Auslieferung; 21YunBox kartiert die Instanz-Wahl, lokalisiert auf den daten-residenten Pfad und liefert sie im Inland aus.
Was die offizielle Microsoft Entra ID-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Microsoft Entra ID ist in einer von 21Vianet betriebenen China-National-Cloud bereitgestellt. Microsoft Learn gibt an, National Clouds seien „physically isolated instances of Azure" und führt „Microsoft Azure operated by 21Vianet" unter den National Clouds, in denen „Microsoft Entra ID is deployed". | Microsoft Learn — „Microsoft Entra authentication & national clouds" (learn.microsoft.com), aktualisiert 2026-06-15, abgerufen 2026-10-08 |
| Die China-Cloud hat eigene Endpunkte, getrennt vom globalen Entra ID. Microsoft listet den China-Authentifizierungs-Endpunkt als „https://login.partner.microsoftonline.cn" für „Microsoft Entra China operated by 21Vianet", verschieden vom globalen „https://login.microsoftonline.com", und merkt an, Sie seien „required to register your application separately in each Azure portal". | Microsoft Learn — „Microsoft Entra authentication & national clouds" (learn.microsoft.com), aktualisiert 2026-06-15, abgerufen 2026-10-08 |
| Auf der China-National-Cloud bleiben Verzeichnisdaten im Inland; auf dem globalen Dienst nicht. Microsofts Data-Residency-Seite dokumentiert die Sovereign-/National-Cloud für China als Daten haltend „at rest, in the target location. No exceptions", betrieben „through a partnership with 21Vianet", während die öffentlichen Geo-Standorte, die ein globaler Tenant wählen kann (Asia/Pacific, EMEA, North America, Japan, Australia, Worldwide), das Festland China nicht einschließen. | Microsoft Learn — „Microsoft Entra ID and data residency" (learn.microsoft.com), aktualisiert 2026-06-15, abgerufen 2026-10-08 |
| Den globalen Tenant für China-Identitäten zu nutzen ist ein Grenztransfer. Die Identitäts-personenbezogenen-Daten eines chinesischen Nutzers an ein außerhalb des Festlands gehostetes Entra-Verzeichnis zu senden löst PIPL Kapitel III (Artikel 38–43) aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit inländischer Speicherung nach Artikel 40 (und Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) für CII-Betreiber. | Personal Information Protection Law of the PRC, Chapter III, Articles 38–43 (cac.gov.cn), abgerufen 2026-10-08 |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist das Erste, das zu Microsoft Entra ID zu klären ist, nicht, wie schnell eine Anmeldung abschließt — es ist, welches Entra Sie meinen. Microsoft betreibt zwei separate Instanzen, die hier von Bedeutung sind: das globale Microsoft Entra ID (ehemals Azure Active Directory), das die meisten Teams bei login.microsoftonline.com erreichen, und eine eigenständige, physisch isolierte China-National-Cloud — Microsoft Entra ID in „Microsoft Azure operated by 21Vianet” (世纪互联) — mit eigenem Authentifizierungs-Endpunkt bei login.partner.microsoftonline.cn, eigenem Azure-Portal und eigener Anmeldung, und im Festland gehaltenen Daten. Die ehrliche Antwort auf „Funktioniert Microsoft Entra ID in China?” ist also ja — aber über eine bestimmte National-Cloud, auf einem bestimmten Fundament.
Weil eine rechtmäßige inländische Instanz bereits existiert, bewegt sich die Entscheidung von der Geschwindigkeitsachse auf eine Datenachse. Entra ID ist ein Verzeichnis: es hält personenbezogene Daten — Nutzerkonten, Anzeigenamen, User Principal Names und E-Mail-Adressen, Telefonnummern, die für Multifaktor-Authentifizierung genutzt werden, Gruppen- und Rollen-Mitgliedschaft und die Anmelde- und Audit-Logs, die aufzeichnen, wer sich von wo angemeldet hat. Betreiben Sie Ihre Identität auf dem globalen Dienst aus dem Festland, und diese Verzeichnisdaten sitzen in einer Microsoft-Geografie, die bei der Erstellung des Tenants festgelegt wurde — keine davon Festlandchina — was ein grenzüberschreitender Transfer nach PIPL ist; stellen Sie sie auf der von 21Vianet betriebenen China-Cloud auf, und die Daten bleiben im Inland. Welche Instanz Sie wählen, und wie Sie die Apps ausliefern, die sich gegen sie authentifizieren, ist die Compliance-Frage — nicht die Anmelde-Latenz.
Microsoft Entra ID in China auf einen Blick
| Was darüber entscheidet | In Microsofts eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Microsoft Entra ID (ehemals Azure Active Directory) — Microsofts Cloud-Identitäts- und Zugriffsdienst: das Verzeichnis, Single Sign-On, Multifaktor-Authentifizierung und Conditional Access hinter Ihren Apps. Zwei separate Instanzen sind für China von Bedeutung: der globale Dienst und eine eigenständige, physisch isolierte China-National-Cloud, Microsoft Entra ID in „Microsoft Azure operated by 21Vianet" (世纪互联). |
| Ist es im Festland verfügbar? | Ja — über die separate, physisch isolierte China-National-Cloud. Microsoft dokumentiert „Microsoft Entra China operated by 21Vianet" mit eigenem Authentifizierungs-Endpunkt (login.partner.microsoftonline.cn) und eigenem Azure-Portal (portal.azure.cn), und Sie registrieren Anwendungen separat darin. Der globale Dienst bei login.microsoftonline.com ist eine andere Instanz und ist nicht mit ihm verbunden. |
| Wo die Identitätsdaten leben | Auf der von 21Vianet betriebenen China-Cloud dokumentiert Microsoft Verzeichnisdaten, die „at rest, in the target location. No exceptions" gehalten werden. Auf dem globalen Dienst sitzen die Verzeichnisdaten eines Tenants in einer bei der Erstellung festgelegten Geografie — Asien/Pazifik, EMEA, Nordamerika, Japan, Australien oder Worldwide — keine davon Festlandchina, die Identitätsdaten der China-Nutzer (Konten, User Principal Names, Telefonnummern, Anmelde-Logs) sitzen also offshore. |
| Grenztransfer & Residency | Die Identitäts-personenbezogenen Daten der China-Nutzer auf den globalen Tenant zu bewegen ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–43: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus). Für einen Betreiber kritischer Informationsinfrastruktur ist inländische Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) erforderlich; Transfers mit größerem Volumen oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. |
| Der rechtmäßige Pfad | Stellen Sie Identität auf der von 21Vianet betriebenen China-National-Cloud auf (oder halten Sie die Verzeichnisdaten anderweitig im Inland), und liefern Sie die China-gerichteten Apps, die sich gegen sie authentifizieren, auf ICP-eingereichter, inländischer Infrastruktur aus. 21YunBox kartiert die Instanzwahl, lokalisiert Ihre Identität auf den daten-residenten Pfad und liefert sie im Inland aus — vorbehaltlich der Verfügbarkeit und Feature-Parität der China-Cloud, die Sie mit Microsoft und 21Vianet bestätigen. |
Verfügbarkeit: eine physisch isolierte China-National-Cloud, betrieben von 21Vianet
Microsoft Entra IDs Präsenz im Festland ist in Microsofts eigener Dokumentation festgelegt, nicht durch einen Ladezeit-Test. Microsoft Learns „Microsoft Entra authentication & national clouds” listet „Microsoft Azure operated by 21Vianet” unter den National-Clouds, in denen „Microsoft Entra ID is deployed”, und beschreibt diese National-Clouds als „physically isolated instances of Azure”, die „designed to make sure that data residency, sovereignty, and compliance requirements are honored within geographical boundaries” sind. Die China-Cloud hat ihren eigenen Authentifizierungs-Endpunkt — login.partner.microsoftonline.cn — vollständig getrennt vom globalen login.microsoftonline.com, und ihr eigenes Azure-Portal bei portal.azure.cn.
Zwei Dinge folgen. Erstens ist die China-Cloud eine separate Instanz: „Each cloud instance is separate from the others and has its own environment and endpoints”, und Microsoft merkt an „you’re required to register your application separately in each Azure portal that’s specific to the environment” — es gibt also keine Tenant-Einstellung, die ein globales Verzeichnis nach China umschaltet. Zweitens warnt Microsoft, dass „some services and features in the global Azure cloud might be unavailable in other cloud instances like the national clouds”, welche Entra-Fähigkeiten und -Connectoren innerhalb der China-Cloud angeboten werden, ist also etwas, das Sie direkt mit Microsoft und 21Vianet bestätigen, bevor Sie bauen. Aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenzzahl für Microsoft Entra ID: eine rechtmäßige inländische Instanz existiert bereits, Geschwindigkeit ist also nicht die Achse, um die sich die Entscheidung dreht.
Die Residency-Frage: Ihr Verzeichnis sind personenbezogene Daten
Das Tor, das ein China-Entra-ID-Deployment tatsächlich entscheidet, ist, wo die Identitätsdaten leben. Ein Verzeichnis ist keine Abstraktion — es ist ein Speicher personenbezogener Daten: Nutzerkonten, Anzeigenamen, User Principal Names und E-Mail-Adressen, Telefonnummern, die für Multifaktor-Authentifizierung genutzt werden, Gruppen- und Rollen-Mitgliedschaft und Anmelde- und Audit-Logs. Betreiben Sie das auf dem globalen Dienst für Nutzer in China, und das Verzeichnis sitzt in einer Microsoft-Geografie, die bei der Erstellung des Tenants festgelegt wurde — Microsofts eigene Data-Residency-Seite listet diese öffentlichen Geo-Standorte als Asien/Pazifik, EMEA, Nordamerika, Japan, Australien und Worldwide, keine davon Festlandchina. Die Identitätsdaten chinesischer Nutzer dort zu halten ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Handler — Sie, nicht Microsoft: Kapitel III (Artikel 38–43) verlangt Mitteilung, eine gesonderte Einwilligung, getrennt von der Zustimmung des Nutzers, sich anzumelden, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Darunter sitzt Residency. Ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen muss in China gesammelte personenbezogene Daten innerhalb des Festlands speichern (PIPL Artikel 40, mit Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die das globale, offshore gelegene Verzeichnis strukturell nicht erfüllen kann. Im Gegensatz dazu dokumentiert Microsoft die China-National-Cloud als Daten haltend „at rest, in the target location. No exceptions”, betrieben „through a partnership with 21Vianet”. Und wo Volumen oder Datensensibilität die Schwellen überschreiten, braucht der Transfer selbst eine CAC-Datenausfuhr-Sicherheitsbewertung, bevor er fortfahren darf. Wie schwer jede davon ist, skaliert mit Ihren Daten und Ihrer Rolle, weshalb es zum Rechtsbeistand gehört statt zu einer Standardannahme — ein Risiko, das gegen das, was Sie tatsächlich deployen, zu bestätigen ist.
Der daten-residente Pfad: die von 21Vianet betriebene China-National-Cloud
Das rechtmäßige, inländische Fundament ist das, das Microsoft bereits dokumentiert: die China-National-Cloud, Microsoft Entra ID in „Microsoft Azure operated by 21Vianet”, wo Verzeichnisdaten im Festland gehalten werden. Auf diesem Pfad stellt sich die Grenztransfer-Frage nicht auf dieselbe Weise, weil die Identitätsdaten das Land nicht verlassen. Die Arbeit besteht darin, das Deployment darauf zu planen — die China-Cloud ist eine separate Instanz mit eigener Anmeldung und eigenen App-Registrierungen, Tenants, Nutzer, Gruppen, Conditional-Access-Richtlinien und die Anwendungen, die sich zu ihr föderieren, werden also dort aufgestellt statt von einem globalen Tenant umgeschaltet — und vorab zu bestätigen, dass die Entra-Fähigkeiten, von denen Ihr Zugriffsmodell abhängt, in der China-Cloud verfügbar sind. Diese Verfügbarkeits- und Paritätsprüfung ist keine Formalität; sie ist der Schritt, der Ihnen sagt, ob der daten-residente Pfad Ihr Identitätsdesign wie vorliegend trägt oder Anpassung braucht.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Microsoft Entra ID für chinesische Nutzer zu betreiben, und er hat eine klare Gestalt: die Identitätsdaten bleiben im Inland auf der von 21Vianet betriebenen China-National-Cloud, und die China-gerichteten Apps, die sich gegen sie authentifizieren, werden selbst rechtskonform innerhalb des Festlands ausgeliefert. Diese zweite Hälfte wird leicht übersehen. Identität ist ein Hub — ein Portal, Intranet oder eine Kunden-App, die Nutzer über Entra anmeldet, ist ein öffentlich zugewandter Dienst in China, trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme inländische Auslieferung wie jede andere China-Property. Eine Anmeldung, die zu einem im Inland gehaltenen Verzeichnis auflöst, aber an einem nicht eingereichten, offshore gelegenen Front-End hängt, hat nur die Hälfte des Problems gelöst.
Das ist das Fundament, das 21YunBox besitzt, und es ist mehr als Beratung. Unser China-Team tut drei Dinge darauf: wir kartieren die Instanzwahl und Ihre PIPL- und Residency-Exponierung, sodass Sie wissen, welches Entra Sie betreiben sollten und wozu jede Option verpflichtet; wir lokalisieren Ihre Identität auf den daten-residenten Pfad — stellen die von 21Vianet betriebene China-National-Cloud auf und integrieren sie, oder halten die Verzeichnisdaten anderweitig im Inland, an die Stelle eines globalen Tenants, der die Residency-Pflicht nicht erfüllen kann; und wir liefern die China-gerichteten Apps, die sich gegen sie anmelden, im Inland auf ICP-eingereichter Infrastruktur aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Identitäts-Deployment, das legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nicht tun, ist, irgendjemanden um irgendjemandes Bedingungen oder irgendeine Netzwerk-Kontrolle herumzuleiten: dies ist ein rechtmäßiges inländisches Deployment, aufgebaut auf der China-Cloud, die Microsoft und 21Vianet bereits bereitstellen — wir nutzen oder empfehlen niemals Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — Artikel 39 (vormals Artikel 37) und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung der Datenausfuhr
Häufige Fragen
Ist Microsoft Entra ID im Festland China verfügbar?
Ja — über eine separate, physisch isolierte Sovereign-Cloud: Microsoft Entra ID in „Microsoft Azure operated by 21Vianet" (世纪互联), das Microsoft mit eigenem Authentifizierungs-Endpunkt (login.partner.microsoftonline.cn), eigenem Azure-Portal (portal.azure.cn) und eigenen App-Registrierungen dokumentiert. Das ist eine andere Instanz als das globale Entra ID unter login.microsoftonline.com, und die zwei sind nicht verbunden. Feature-Parität und Verfügbarkeit können sich unterscheiden, bestätigen Sie die Einzelheiten also mit Microsoft und 21Vianet.
Kann ich einfach meinen bestehenden (globalen) Entra-ID-Tenant für Nutzer in China verwenden?
Sie können möglicherweise dagegen authentifizieren, aber das ist die Compliance-Frage, nicht eine Geschwindigkeits-Frage. Ein globaler Tenant hält seine Verzeichnisdaten — Benutzerkonten, User Principal Names, Telefonnummern, Anmeldeprotokolle, alles personenbezogene Daten — in einer Microsoft-Geografie außerhalb des Festlands, die Identitätsdaten von China-Nutzern dort zu halten ist also ein Grenztransfer nach PIPL (Artikel 38–43: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus), und für einen Betreiber kritischer Informationsinfrastruktur ist inländische Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) erforderlich. Größere oder sensible Transfers können auch eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Was ist der daten-residente, rechtskonforme Pfad für Microsoft Entra ID in China?
Stellen Sie Identität auf der 21Vianet-betriebenen China-National-Cloud auf (oder halten Sie die Verzeichnisdaten anderweitig im Inland), wo Microsoft Daten dokumentiert, die at rest am Zielstandort gehalten werden, und liefern Sie die China-gerichteten Apps, die gegen sie authentifizieren, auf ICP-eingereichter, inländischer Infrastruktur aus. 21YunBox kartiert die Instanz-Wahl und Ihre PIPL- und Residency-Exponierung, lokalisiert Ihre Identität auf den daten-residenten China-Pfad und stellt die inländische Auslieferung bereit — kein Neuaufbau und kein Re-Platforming. Es ist eine rechtmäßige inländische Bereitstellung, kein Weg um irgendjemandes Bedingungen oder irgendeine Netzwerkkontrolle herum.


