AuditBoard(現Optro)は中国本土で使えるか:監査証拠、PIPL、データの国内保存
AuditBoard——2026年にOptroへブランド変更——は米国・カナダ・英国・EU・シンガポールのAWS上でホストされ、中国本土リージョンはありません。そのため、保持する監査証拠、統制・リスクの記録、人員のPIIはオフショアに置かれます:PIPLの越境移転です。監査・GRCのデータをどこに置くことが許されるかを、コンプライアンス起点で読み解きます。
AuditBoardは中国本土で使えるか
AuditBoard(現Optro)に到達できるかは問いではありません——それが保持する監査証拠と人員のPIIがどこに置かれるかが問いであり、それはオフショアです。
Optro(旧AuditBoard)は米国・カナダ・英国・EU・シンガポールのAWS上でホストされ、中国本土リージョンはありません。したがって中国で収集するワークペーパー、統制・リスクの記録、統制責任者・被監査者・従業員のPIIは本土の外に保存されます:PIPLの下での越境移転です。21YunBoxはそのリスクを整理し、留まらなければならない記録のために中国国内の保存を国内化し、中国向けのサーフェスをICP備案済みのインフラで配信します——作り直しなしに。
コンプライアンス・スナップショット
- ✕ 中国本土リージョンがない——AWSのホストは米国・カナダ・英国・EU・シンガポールのみ
- ! 監査証拠・ワークペーパー・統制/リスクの記録はオフショアに置かれる
- ! 本土の統制責任者と従業員のPIIの持ち出し=PIPLの越境移転
- ! 指摘事項や調査メモは第28条のセンシティブ個人情報を運び得る
- ! 中国向けのダッシュボードや受付ポータルは本土のICP備案を要する
- ✓ 21YunBoxがリスクを整理し、国内に国内化し、ICP備案済みのインフラで配信する
AuditBoard (now Optro)の公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
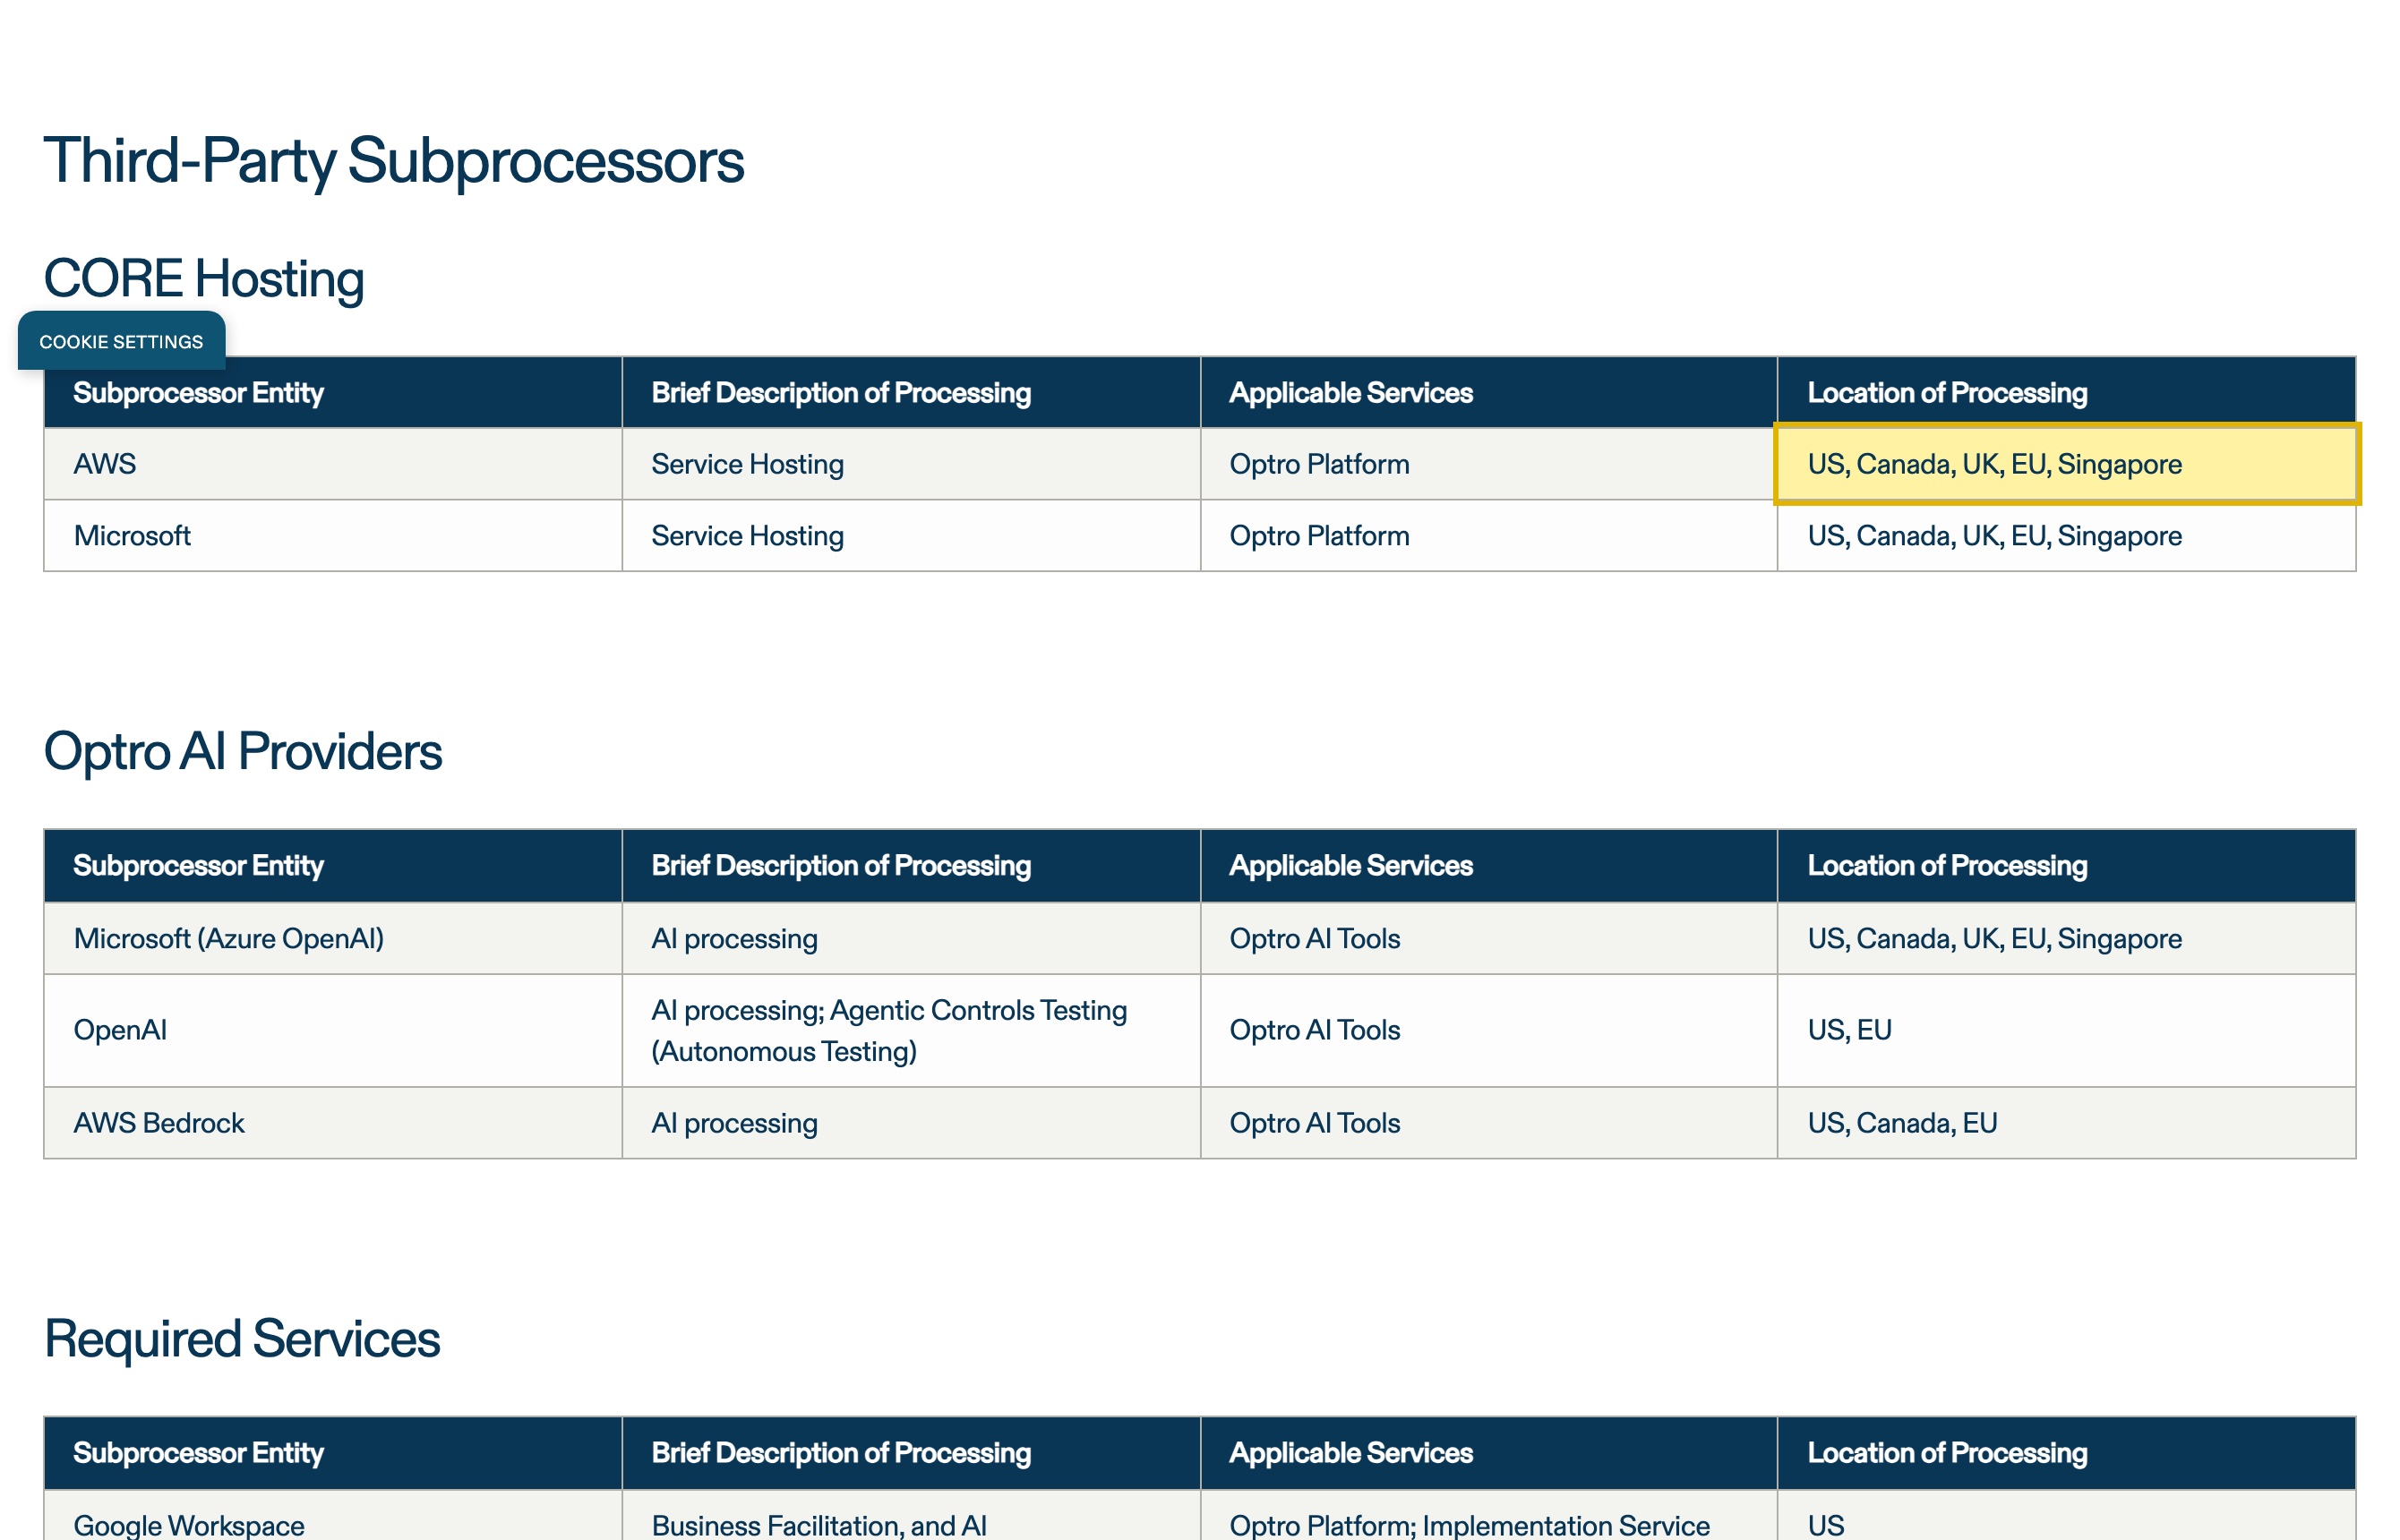
| Optro(旧AuditBoard)はプラットフォームをAWS上でホストし、そのサブプロセッサー登録は「Optro Platform」の「処理の所在地」を「米国・カナダ・英国・EU・シンガポール」とする——中国本土には一つもない。 | Optro subprocessor list |
| OptroのTechnology & Securityページは「OptroはAWS上でホストされる」とし、サーバーは「データセンターとリージョンにわたって複製・負荷分散される」と述べる——その一組のリージョンに中国本土の所在地は含まれない。 | Optro Technology & Security |
| 中国本土で収集した個人情報をオフショアのリージョンへ送ることは、通知、個別の同意、そして移転メカニズム(CACの安全評価、標準契約、または認証)を要する越境移転である。 | PIPL 第38〜40条 |
| 重要情報インフラ運営者または大量取扱者が本土で収集した個人情報は、中国に保存しなければならない(データ国内保存)。 | サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土に提供するチームにとって、AuditBoard——2026年3月にOptroへブランド変更されたコネクテッドリスクのプラットフォーム——をめぐる問いは、ダッシュボードが読み込まれるかではありませんでした。ほぼ常に読み込まれます。問いは、その背後の記録をどこに置くことが許されるか、であり、プラットフォームは自身のトラスト文書でそれにはっきり答えています。OptroはAWS上でホストされ、そのサブプロセッサー登録は、ちょうど一組のホスティング所在地——米国、カナダ、英国、EU、シンガポール——を挙げています。そのどれも中国本土にはありません。しかしこのプラットフォームは、貴社の監査ワークペーパーと証拠、SOXの統制テスト、リスク登録簿、第三者記録が存在する場所であり——それらの全体に書き込まれた統制責任者・被監査者・従業員の氏名・役職・メールアドレスとともにあります。到達することは配信の半分、その証拠がどこに保存されるかがリスクです。
中国でのAuditBoard(現Optro):ひと目で
| 決め手 | Optro自身の言葉で——そして中国の法では |
|---|---|
| 記録が存在する場所 | "Optro is hosted on AWS,"(OptroはAWS上でホストされる)であり、そのサブプロセッサー登録はプラットフォームの"Location of Processing"(処理の所在地)を"US, Canada, UK, EU, Singapore."(米国・カナダ・英国・EU・シンガポール)とします。そのどれも中国本土にはなく、ホスティングリージョンはプロビジョニング時に一度だけ固定されます。 |
| 何を保持し、なぜ個人情報なのか | 監査ワークペーパーと証拠、SOXの統制テスト、リスク登録簿、情報セキュリティと第三者の記録——加えてその全体にわたる統制責任者・被監査者・従業員の氏名・役職・メールアドレス。識別可能な人物についての申し立てを記録する指摘事項は、第28条のセンシティブ個人情報に近づきます。 |
| プラットフォーム上の本土データ | 中国で収集されオフショアのAWSリージョンに書き込まれるため、PIPLが規律する越境移転です——通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL第38〜40条)。 |
| 国内保存の義務 | 重要情報インフラ運営者または大量取扱者は、このホスト型プラットフォームでは満たせない国内保存の義務を負います——本土の個人情報は本土に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2025年のサイバーセキュリティ法改正が2026年1月1日に施行され、データ国内保存の条を第37条から第39条に改番。 |
| 到達できるか | 到達性は問いではなく配信の半分として扱ってください。中国向けのダッシュボード・ポータル・受付フォームも、本土のホスティングリソースに紐づくICP備案(国務院令第292号、工業・情報化部令第33号)を要します。 |
本土リージョンがない、だから監査証跡は国外へ出る
Optroのサブプロセッサー登録は、プラットフォームがどこで動くかについて明示的です。処理の所在地(Location of Processing) の下で、AWSは Optro Platform を”US, Canada, UK, EU, Singapore.”(米国・カナダ・英国・EU・シンガポール)でホストします。同社のTechnology & Securityページはより平たい言葉で同じことを述べます——“Optro is hosted on AWS,“(OptroはAWS上でホストされる)であり、そのサーバーは”replicated and load-balanced across data centers and regions.”(データセンターとリージョンにわたって複製・負荷分散される)と。それらのリージョンのどれ一つとして中国本土にはありません。2026年10月にプラットフォームのコアホスティングに加わったシンガポールが最寄りですが、それでも国境の外に置かれます。ホスティングリージョンはプロビジョニング時に、そのオフショアのリストから一度だけ選ばれます。したがって本土のチームが証拠をアップロードし、統制テストをクローズし、問題を記録すると、そのデータはテナントが作成されたオフショアのAWSリージョンに書き込まれます。中国の個人情報保護法(PIPL)(英語)の下では、本土で収集した個人情報をそれらのリージョンの一つへ送ることは越境移転です——そして責任を負う取扱者は、ベンダーではなく貴社です。
AuditBoardが保持する証拠は個人情報だ
監査とコンプライアンスの記録は、人で満ちています。ワークペーパーは承認した統制責任者を名指し、テストはサンプルを提供した被監査者を記録し、問題はプロセスが失敗したマネージャーを名指し、第三者レビューは相手方と署名者の詳細を運びます。メールアドレス、役職、レポートライン、レビュアーのメモは、識別可能な人物を記述した瞬間に個人情報であり——本土の従業員やユーザーの個人情報をオフショアのリージョンへ送ることは、持ち出しについてPIPLが規律します。リスクは、指摘事項が名指しされた個人に紐づく申し立て・調査・不正を記録する場合に鋭くなります。それはPIPL第28条の センシティブ 個人情報に近づき、より高いハードル——特定された目的、厳格な必要性、個別の同意——を伴います。データ越境の安全評価(英語)の閾値を越える取扱者にとっては、いずれかが合法に出ていく前に、持ち出し全体にCACのレビューが必要になり得ます。皮肉は見逃しがたいものです。コンプライアンスを管理するために運用するプラットフォームが、それ自体の越境リスクを生み出し得るのです。
リスクを絞っても扉は閉じない
国境を越える 中身 を減らす本物のレバーはあります——どのモジュールが本土データを保持するかをスコープし、入力前にフィールドを編集(レダクト)・トークン化し、ユーザーに最寄りのプロビジョニングリージョンを選ぶ。これらは引く価値がありますが、それが何をするかは明確にしてください。それらは移転の中身と宛先を変えますが、移転という事実を変えません。このプラットフォームはSaaSで、選べる中国本土リージョンも、国境の内側で動かせる自己管理のオンプレミス版もないので、どのレバーを引いてもデータはオフショアのAWSリージョンに着地します。国内保存は手つかずです。そして中国向けのサーフェス——被監査者ポータル、証拠依頼フォーム、本土スタッフと共有するダッシュボード——は、その背後のデータについて何をしようと、提供される前に本土のホスティングリソースに紐づくICP備案を追加で要します。これは判定ではなくリスクの見取り図です。移転メカニズム、個別の同意、国内保存、ICP備案、あるいはそれらの組み合わせのどれを負うかは、法人、データ量、記録のどれだけが個人情報かセンシティブか、ユーザーが誰かで変わります——本土のユーザーを一人でもプラットフォームに向ける前に、専門家と確定させる価値があります。
法令に沿った経路——把握し、国内に留め、配信する
中国本土向けに合法に運用するために、AuditBoard(現Optro)を手放す必要はありません。21YunBoxは移行ではなくコンプライアンスのオーバーレイであり——このようなプラットフォームにとっては、すでに運用しているツールのそばに寄り添うパートナーであって、競合ではありません。三つの動きがあり、それらは組み合わさります。
把握(マップ)。 当社の中国コンプライアンスチームが、実際の法人、データ量、本土のユーザーと従業員が誰かに照らして、PIPLの越境・データの国内保存・センシティブPIの義務を読み解きます——監査・リスク・コンプライアンスの記録のリスクを、何かを配線し直す前に書き出します。
国内化(ローカライズ)。 ホスト型プラットフォームが本土リージョンを持たないため、本土の地に留まらなければならない記録のために同意済みの中国国内での保存・処理を立ち上げ、中国が国内に留めよと求める証拠と人員データがそうなるようにします——最小化され合法的に移転可能な部分集合だけがオフショアのテナントに届きます。
配信(デリバー)。 中国向けのサーフェス——ダッシュボード、被監査者ポータル、受付や証拠依頼のフォーム——については、21YunBox Optimizerが、ICP備案済みの中国国内からの配信を、すでに運用しているスタックの前段に提供します。作り直しも、二つ目のコードベースも、プラットフォームからの移行もありません。21YunBoxは、いかなる種類の回避的手段も用いず、勧めもしません。眼目はひとえに、合法で、届出済みの、中国国内の経路です。
目標は明快です。貴社の監査・コンプライアンスのプログラムが、中国の利用者に向けて合法かつ法令に沿って動くことです。
関連する読み物:
よくあるご質問
AuditBoard(現Optro)は中国本土で利用できますか?
選べる中国本土のホスティングリージョンはありません——プラットフォームのAWSフットプリントは米国・カナダ・英国・EU・シンガポールです。ダッシュボードはたいてい到達できますが、それが保存する監査証拠、統制・リスクの記録、人員のPIIはオフショアに置かれ、それがコンプライアンスの問いです。ツールに到達することと、そこに中国の個人情報を合法に保存することは、同じではありません。
中国事業でAuditBoard/Optroを運用するとPIPLに触れますか?
本土のユーザーや従業員の個人情報を読み込むなら、はい。そのデータをオフショアのAWSリージョンへ送ることはPIPL第38〜40条の越境移転であり、通知、個別の同意、そしてCACの安全評価・標準契約・認証のような移転メカニズムを要します。識別可能な人物についての申し立てを記録する監査の指摘事項は、第28条のセンシティブ個人情報にもなり得て、より高いハードルを伴います。具体的な事情は専門家と確認してください。
AuditBoard/Optroを残したまま中国で法令適合できますか?
はい——移行ではなくコンプライアンスのオーバーレイとして。21YunBoxは、PIPL・国内保存・センシティブPIのリスクを整理し、本土の地に留まらなければならない記録のために同意済みの中国国内での保存・処理を国内化し、中国向けのサーフェスをICP備案済みの中国国内インフラで配信します。すでに運用しているプラットフォームはそのまま使え、作り直しはありません。


